


Peretas yang terkait dengan negara menyumbang sekitar dua pertiga dari aktivitas baru setiap kuartal, karena jumlah kali penyerang menyimpan instruksi malware atau informasi infrastruktur di blockchain publik meningkat sebesar 420% selama 12 bulan terakhir, menurut laporan Chainalysis.
Chainalysis mengidentifikasi operator yang terkait Korea Utara dan Iran di antara aktor negara yang mengadopsi teknik tersebut. Dalam salah satu temuan laporan, perusahaan analitik menghubungkan aktivitas sebelumnya yang tidak teratribusi mencakup Tron, Aptos, dan BNB Smart Chain (BSC) ke UNC5342, sebuah kelompok yang terkait Korea Utara dan dilacak oleh Google Threat Intelligence.
Penunjuk terenkode dalam transaksi Tron dan Aptos mengarahkan perangkat yang terinfeksi ke transaksi BSC yang sama, dengan Tron sebagai rute pertama dan Aptos sebagai cadangan, demikian yang dilaporkan Chainalysis. Transaksi BSC tersebut berisi alamat server terenkripsi dan data konfigurasi yang menghubungkan perangkat yang sudah dikompromikan ke infrastruktur luar rantai yang digunakan untuk akses jarak jauh dan pencurian data.
Chainalysis mengatakan penggunaan blockchain publik meningkatkan ketahanan kampanye malware karena informasi yang tersimpan tetap dapat diakses setelah domain, server, atau repositori kode dihapus. Pada 2025, peretas Korea Utara menggunakan teknik serupa yang disebut EtherHiding untuk menempatkan kode pencuri kripto di smart contract.
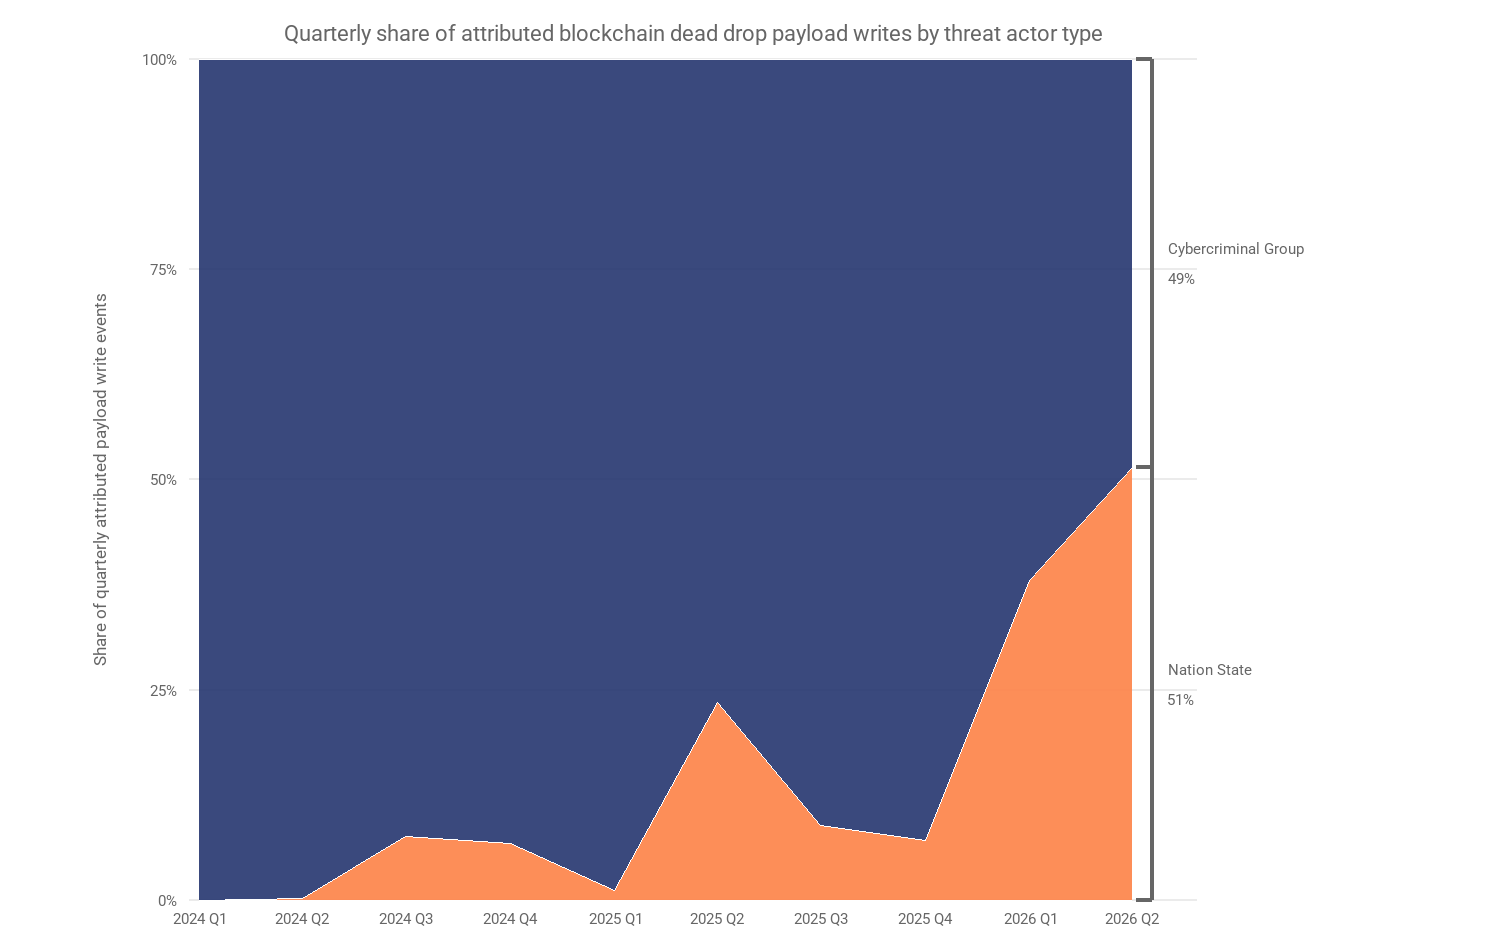
Proporsi kuartalan penulisan payload dead drop blockchain yang dikaitkan berdasarkan jenis aktor ancaman. Sumber: Chainalysis
Alat AI mempercepat penulisan berbahaya
Perusahaan itu juga mencatat peningkatan 440% dalam penulisan blockchain berbahaya sejak Juli 2025, ketika perusahaan tersebut mengatakan model AI open-source Tiongkok berkapasitas tinggi menjadi mampu menghasilkan kode berbahaya dengan perlindungan yang terbatas.
Eric Jardine, pemimpin riset kejahatan siber di Chainalysis, mengatakan kepada Cointelegraph bahwa mereka menemukan “asosiasi titik-waktu yang jelas,” tetapi tidak dapat membuktikan bahwa aktor yang mempublikasikan transaksi dan kontrak berbahaya telah menggunakan model tersebut untuk meningkatkan output mereka.
Aktor yang terkait Iran menempatkan instruksi malware di Bitcoin
Chainalysis juga mengidentifikasi aktor ancaman yang mereka curigai terkait dengan Kementerian Intelijen Iran yang menulis data routing command-and-control terenkode ke blockchain Bitcoin.
Perusahaan mengatakan penilaiannya didasarkan pada keluarga malware, metode dekripsi, waktu, dan infrastruktur server yang terkait dengan operasi Iran yang sebelumnya dilaporkan, bukan semata-mata aktivitas blockchain.
Menurut laporan tersebut, dompet yang dikendalikan penyerang mengirim pembayaran kecil ke alamat Bitcoin yang terkenal dengan keterkaitan historis dengan pencipta Bitcoin, Satoshi Nakamoto. Chainalysis mengatakan alamat tersebut tidak memiliki hubungan dengan para penyerang dan berfungsi sebagai lokasi publik permanen yang dapat dicek perangkat yang terinfeksi untuk mendapatkan arahan yang diperbarui.
Para penyerang dapat mengubah infrastruktur server mereka dengan mempublikasikan transaksi Bitcoin lain, setelah itu perangkat yang terinfeksi akan secara otomatis mengambil informasi baru. Setelah malware memperoleh instruksi tersebut, operasi beralih ke luar rantai untuk aktivitas yang dapat mencakup akses jarak jauh, pencurian kredensial, dan pengiriman malware tambahan.
Majalah: Pencurian Revolut ID menyoroti bahaya KYC: Begini cara memperbaikinya