
Hal yang paling ironis dari berita ini adalah: pelakunya bahkan tidak memakai teknik yang canggih. Cukup tiga langkah—dalam tiga langkah, hak manajemen agunan milik sebuah “bank” langsung jatuh ke tangannya.
Pada 28 Agustus, berbasis Solana, “bank baru” di rantai bernama Avici mengonfirmasi bahwa dirinya telah dibobol. Perhitungan awal kerugian berkisar antara 600 ribu hingga 1,02 juta dolar AS, menimpa 125 akun pengguna. Token asli AVICI sehari turun sekitar 39%, dan harga saat ini sudah tersisa 96% dari puncak historisnya. Namun di balik angka-angka tersebut, pertanyaan yang seharusnya diajukan adalah: sebuah proyek yang mengatur saldo kartu milik orang lain, bagaimana bisa begitu saja “ditambahkan seorang administrator” dengan cara yang semudah itu?
Tiga langkah: dari pengguna eksternal menjadi admin
Begitu jalur serangannya ditampilkan, kamu akan merasa seperti sedang membaca laporan demonstrasi celah, bukan seperti peristiwa perampokan sungguhan.
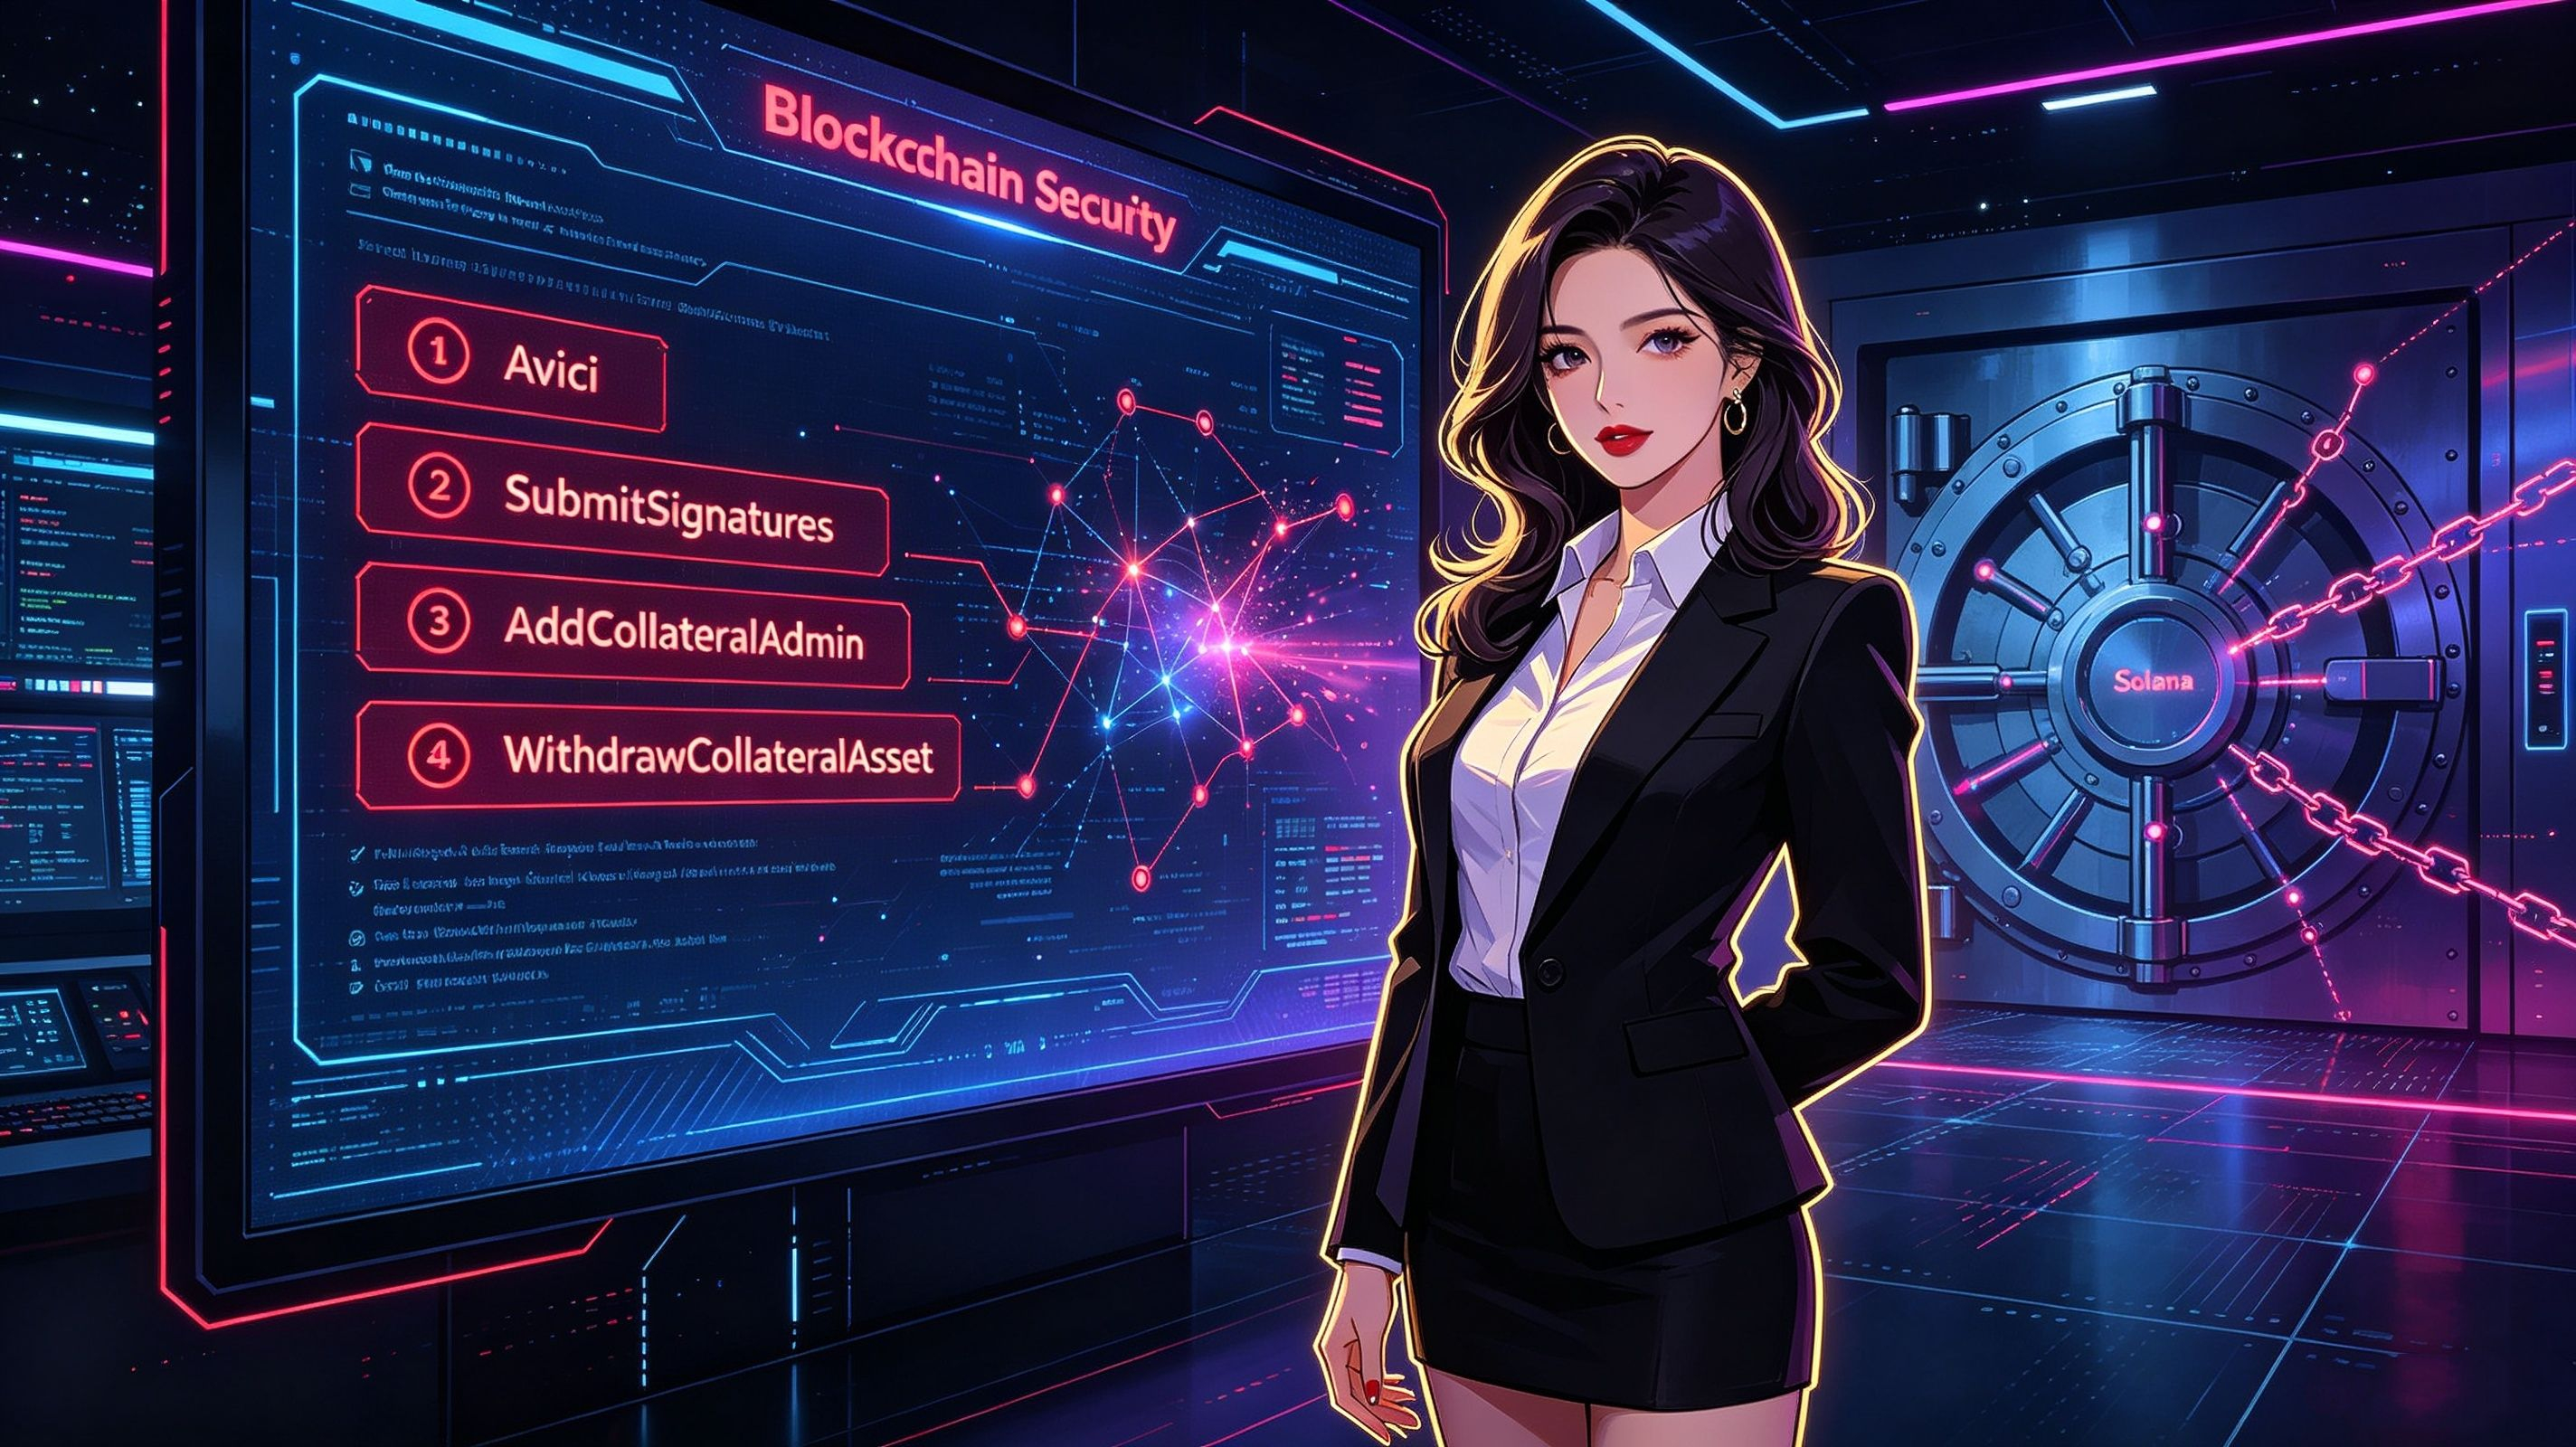
Langkah pertama: hacker menjalankan fungsi SubmitSignatures pada program otorisasi Avici. Langkah kedua: memanggil AddCollateralAdmin pada program jaminannya. Langkah ketiga: menggunakan identitas admin yang baru didapat itu memanggil WithdrawCollateralAsset untuk mengambil asetnya.
Diterjemahkan ke bahasa yang gampang: pertama, dapatkan izin tanda tangan. Lalu tambahkan diri sendiri menjadi admin. Terakhir, dengan identitas itu, tarik aset yang dijadikan jaminan (collateral). Tidak ada arbitrase, tidak ada flash loan, tidak ada manipulasi oracle. Ini murni celah pada pengaturan izin—masuk lewat pintu depan, membuka brankas, lalu mengambil barangnya.
Saat itu, dompet pelaku memegang sekitar 10005 SOL, senilai 1.07 juta dolar AS, ditambah stablecoin sebesar 11600 dolar AS. Seorang analis onchain melakukan pelacakan dan menemukan bahwa dari 125 akun yang terdampak, yang paling banyak kehilangan 26000 USDT, sementara yang paling sedikit hanya 9 USDC. Ini artinya apa? Ini menegaskan bahwa ini bukan serangan terarah untuk “para pemegang dana besar”, melainkan penyapuan tanpa pandang bulu terhadap semua orang yang menyimpan uang di sana. Saldo kartu ritel—hilang begitu saja.
Uang itu ke mana? Hampir tidak ada jalan untuk menyelamatkannya
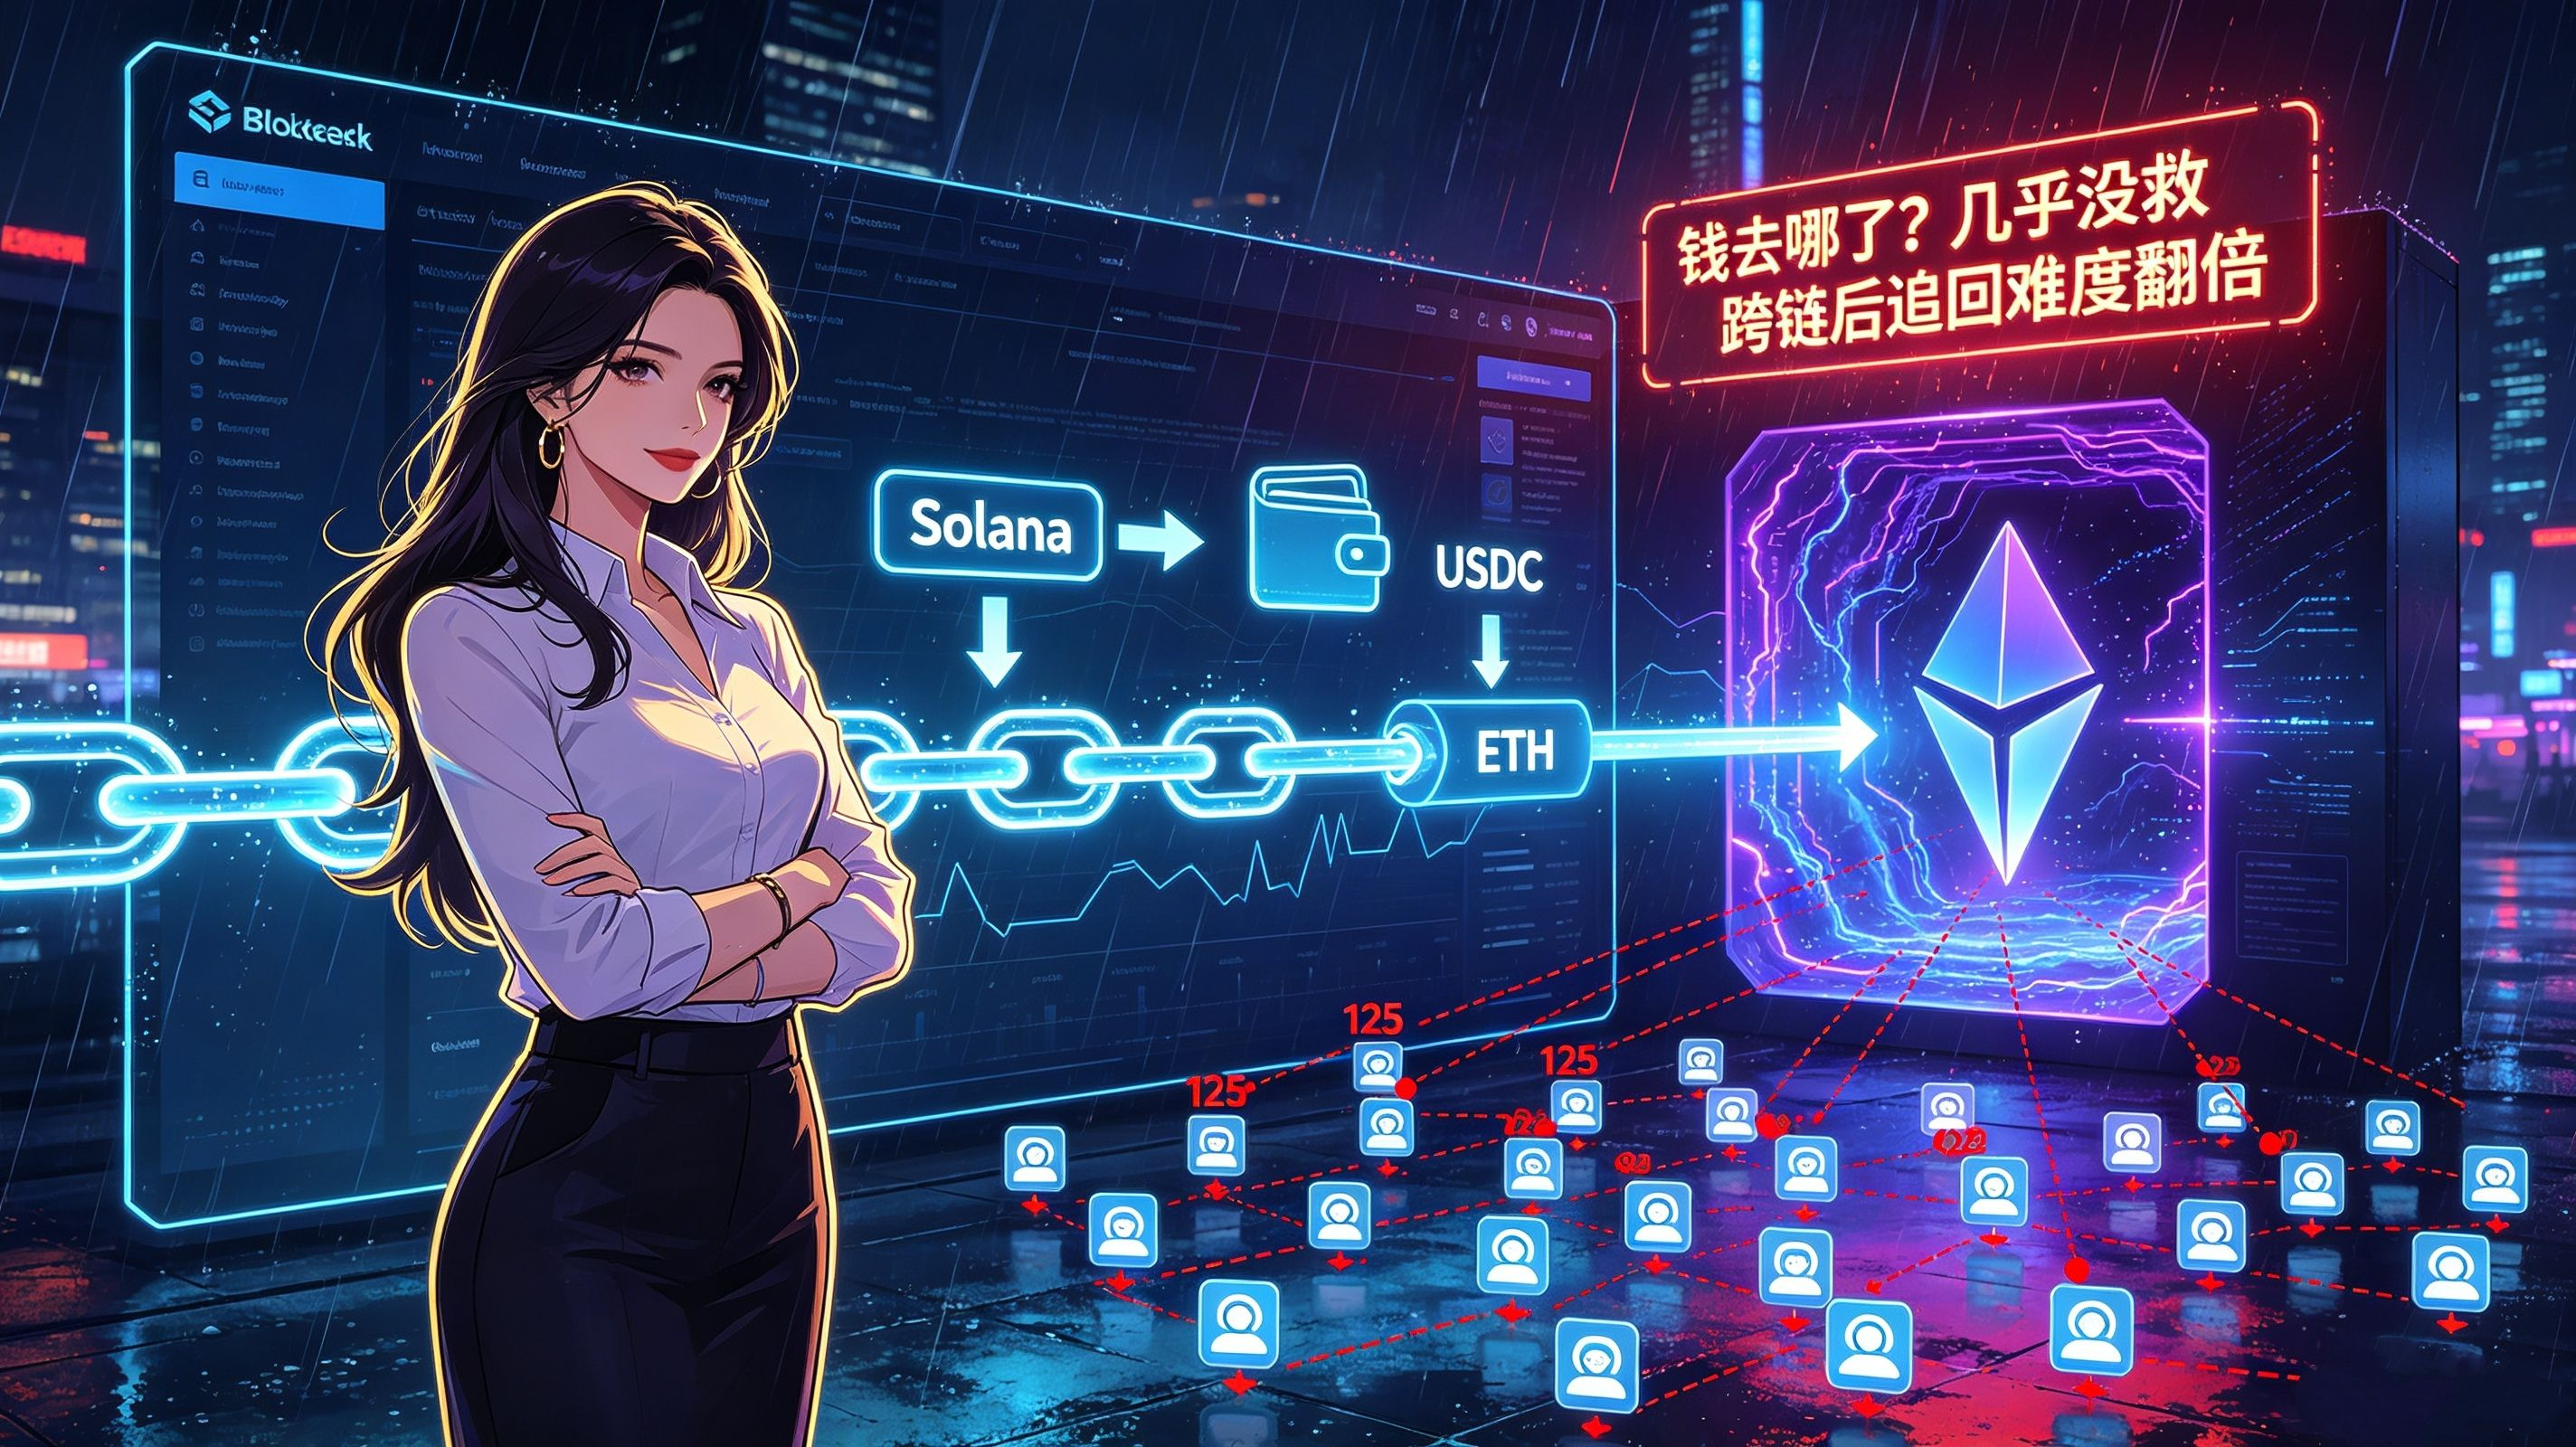
Pemantauan Onchain Lens juga merangkai arus dana: 1万枚 SOL dipindahkan, lalu ditukar menjadi sekitar 102万 USDC, menyeberang jembatan, kemudian ditukar menjadi sekitar 418 ETH, dan akhirnya dibiarkan berada di Ethereum.
Melihat jalur ini, korban pada dasarnya bisa langsung menyerah. Pelaku tidak menyimpan dananya di Solana, melainkan menukar dengan kecepatan cahaya ke rantai lain. Perpindahan lintas-chain sendiri adalah langkah yang menggandakan tingkat kesulitan untuk melacak dan memulihkan dana. Begitu uang berubah menjadi ETH lalu hanyut ke arus besar Ethereum, menariknya kembali ibarat mencari jarum di lautan.
Pasar lebih jujur daripada siapa pun: pasar sudah tidak percaya lagi
Respons harga AVICI, lebih dekat dengan kenyataan daripada pengumuman apa pun. Dalam 24 jam, turun 39%, dan harga saat ini 0.2175 dolar AS. Sedangkan pada 26 November 2025, sempat menyentuh 7.61 dolar AS. Penurunan 96% itu menunjukkan apa? Itu menunjukkan bahwa sebelum serangan oleh peretas terjadi, proyek ini sudah hampir ditinggalkan oleh pasar. Serangan hanya menembus lapisan kertas terakhir.
Yang lebih membuat tidak nyaman adalah sikap resmi. Avici di X mengonfirmasi “masalah terkait penarikan saldo kartu”, tetapi tidak menyebutkan jumlah kerugian dan juga tidak mengatakan apakah mereka akan mengganti rugi. Bagi orang-orang di balik 125 akun itu, kehilangan uang sudah menjadi fakta. Yang benar-benar membuat tidak bisa tidur adalah masalah lain: apakah uang ini bisa dikembalikan atau tidak?
Krisis kepercayaan yang sesungguhnya bersembunyi di balik tiga kata: “bank baru”
Narasi “bank baru onchain” di Solana adalah salah satu garis yang cukup ramai dalam putaran pasar ini. Dengan aset kripto sebagai penopang, menyediakan saldo kartu untuk kebutuhan konsumsi—kedengarannya seperti memindahkan bank ke blockchain. Namun Avici memberi semua orang pelajaran lewat satu celah izin yang tingkat buku teks: nama yang ada dua kata “bank” tidak berarti ia punya batas kendali bank yang sesungguhnya.
Di balik bank tradisional ada asuransi simpanan, sistem pengendalian risiko, dan jaminan dari regulasi; jika terjadi masalah, ada lembaga yang menindaklanjuti. Lalu “bank baru onchain” bagaimana? Asetnya adalah beberapa potongan jaminan di blockchain, dan izinnya adalah fungsi dari beberapa smart contract. Begitu ada celah pada pengaturan izin fungsi tersebut, semuanya bisa hilang. Tidak ada asuransi, tidak ada jalur mundur, dan tidak ada opsi “uang tidak kembali tapi negara yang ganti”. Setiap sen yang kamu simpan terikat pada ketelitian (integritas) kontrak. Dan Avici membuktikan hal itu: ketelitian kontraknya, kira-kira = nol.
Ini bukan peristiwa yang terisolasi—minggu ini terlalu rapat
Kalau hanya melihat Avici, kamu mungkin menganggapnya kebetulan. Tapi kalau seminggu ini ditarik ke luar dan dilihat, kamu akan melihat kepadatan dan arah serangan telah berubah.
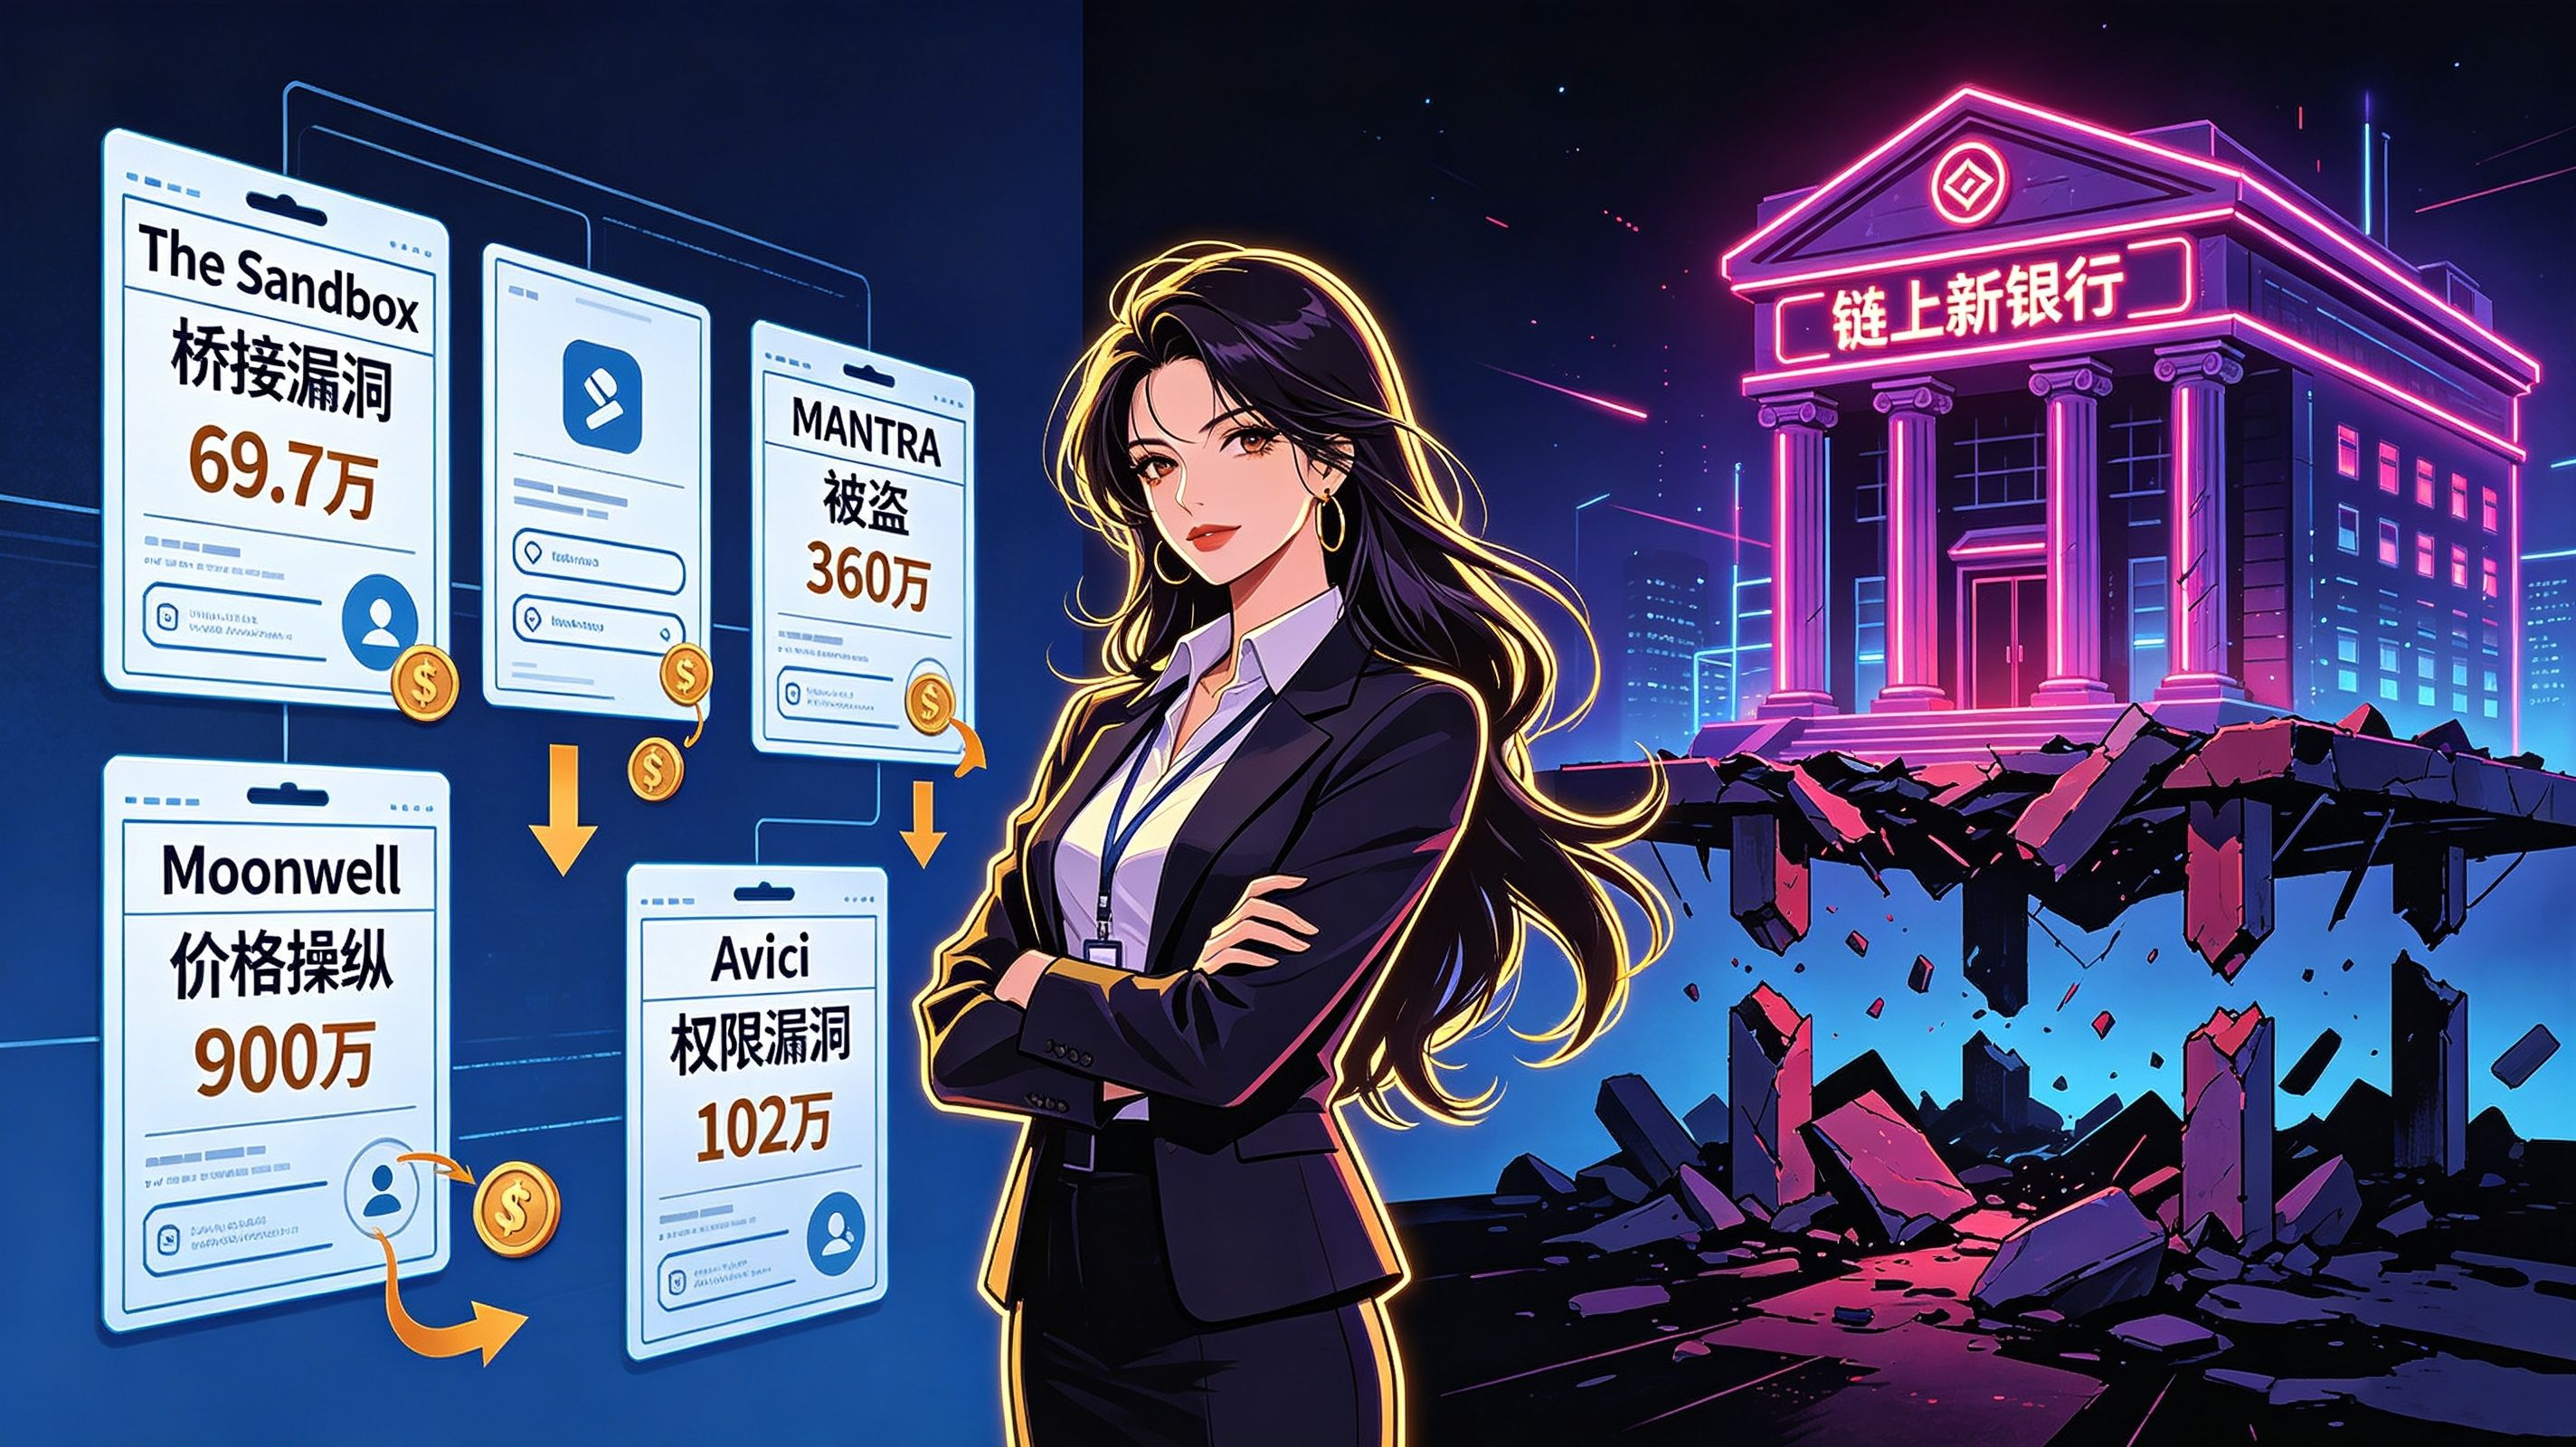
Celah jembatan The Sandbox menyebabkan kerugian sekitar 697 ribu dolar AS—untungnya pihak proyek mengatakan akan mengganti dengan skema 1:1. MANTRA dicuri sekitar 3.6 juta dolar AS, tidak disebutkan rencana pemulihan. Beberapa hari sebelumnya, protokol pinjaman Moonwell diserang lewat manipulasi harga, kerugian sekitar 9 juta dolar AS. Lalu Avici: 1.02 juta, 125 akun.
Kesamaan dari kejadian-kejadian ini adalah: target serangan tidak lagi hanya brankas besar milik satu protokol, melainkan layanan yang benar-benar menyimpan uang pengguna—jembatan, protokol pinjaman, dan bank onchain. Korban berubah dari “uang lembaga” menjadi “tabungan giro para ritel”. Dampak sosial di baliknya jauh lebih besar daripada angka nominalnya.
Jadi, apa sebenarnya yang harus diingat dari berita ini?
Bukan “sekali lagi kehilangan 1 juta”. Dalam industri kripto, kejadian kehilangan dana sebesar 1 juta semacam itu terjadi setiap minggu. Yang perlu diingat adalah: ketika sebuah proyek menyebut dirinya “bank”, tetapi bahkan hak istimewa administrator pun tidak mampu dijaga, proyek itu lebih berbahaya daripada protokol DeFi biasa. Karena pengguna punya rasa percaya bawaan terhadap kata “bank”, rasa percaya itu membuat banyak orang lengah dan memasukkan aset yang seharusnya tidak mereka taruh di sana.
Untuk pengguna biasa, ini pengingat yang cukup praktis: sebelum menaruh uang ke dalam “bank onchain” apa pun, tanyakan dulu apakah ia punya asuransi simpanan, sistem pengendalian risiko (risk control), dan jaminan perlindungan dari regulasi. Kalau jawabannya semuanya “tidak”, maka ia paling jauh hanya tempat menabung seperti brankas kecil dengan tambahan kata “bank”. Kalau brankasnya jebol, tidak ada yang akan mengganti rugi untukmu.
Apakah Avici akan bersikap sejelas dan sepatuh The Sandbox soal kompensasi, atau akan berbelit seperti MANTRA, itu akan menjadi penentu batas terakhirnya. Tapi masalah yang lebih besar menunggu seluruh industri: ketika “bank onchain baru” berlomba-lomba mengambil alih saldo kartu pengguna, siapa yang lebih dulu membangun sistem keamanan dan pembayaran ganti rugi yang benar-benar bisa dipercaya—dialah yang pantas terus memakai nama “bank”. Sebelum itu, empat kata “bank onchain”, sebaik apa pun terdengar, hanyalah empat kata.
Peringatan risiko: Artikel ini hanya berisi rangkuman informasi dan analisis insiden keamanan, bukan merupakan saran investasi. Kerentanan keamanan Avici masih dalam penyelidikan; jumlah kerugian, jumlah akun yang terdampak, serta skema kompensasi belum dikonfirmasi secara final. AVICI adalah token dengan volatilitas tinggi, dan harga sudah turun jauh dari puncak historisnya. Insiden keamanan lain yang dibahas dalam artikel ini adalah informasi yang telah diungkapkan; kerugian sebenarnya dan progres pemulihan harus mengacu pada pengumuman resmi. Jangan gunakan ini untuk mengambil keputusan investasi apa pun; perhatikan risiko.