

#slowmist
slowmist
2,963 penayangan
45 Berdiskusi
Populer
Terbaru

·
--
Satu kelompok yang sama membuat lebih dari 1.500 situs palsu, termasuk bursa dan dompet palsu
Minggu lalu kita membahas kelompok DarkSword, yang menggunakan trojan iOS untuk mencuri private key dompet dan data Rantai Kunci. Hari ini, SlowMist mengungkap perkembangan baru: kelompok yang sama telah membuat lebih dari 1.500 situs palsu di internet, dan semuanya masih bisa diakses. Ini bukan kabar lama yang diangkat lagi, melainkan skala yang baru dikonfirmasi hari ini.
Situs-situs palsu ini menyamar sebagai berbagai layanan: platform e-commerce, bursa, dompet, game, hingga layanan mata uang virtual. Kepala Keamanan Informasi SlowMist, 23pds, menyebutkan dalam unggahannya hari ini bahwa Binance palsu dan OKX palsu termasuk di antaranya. Berdasarkan data MistEye, jumlahnya juga lebih dari 1.500—bukan perkiraan, melainkan jumlah situs yang sudah teridentifikasi.
Investor ritel paling mudah terjebak dalam tiga situasi. Pertama, saat mencari nama bursa, hasil teratas bisa saja menyelipkan situs palsu. Tampilannya nyaris sama dengan situs asli, termasuk kotak loginnya. Kedua, tautan yang dikirim lewat komunitas, SMS, atau pesan pribadi. Setelah diklik, kamu diminta masuk lalu melakukan verifikasi keamanan. Begitu verifikasi selesai, dompetmu sudah kosong. Ketiga, aplikasi dompet palsu. Begitu diunduh, langkah pertamanya adalah meminta kamu mengimpor frasa pemulihan. Begitu kamu memasukkannya, sama saja dengan menyerahkan kunci sendiri.
Tiga hal yang bisa langsung dilakukan. Pertama, akses bursa dan dompet hanya melalui bookmark yang sudah kamu simpan sendiri atau aplikasi resmi. Jangan klik hasil pencarian maupun tautan dari orang lain. Kalau ingin masuk, buka bookmark-mu sendiri. Kedua, kalau ada situs atau aplikasi yang meminta frasa pemulihan atau private key, langsung tutup. Pihak resmi tidak akan pernah meminta informasi itu lewat situs web. Ketiga, segera perbarui iPhone ke versi sistem terbaru. Jangan simpan frasa pemulihan di catatan atau galeri foto, karena trojan mengincar data di Rantai Kunci dan catatan seperti itu.
Pernahkah kamu membuka situs palsu yang tampilannya nyaris sama persis dengan situs asli? Bagaimana kamu menyadari ada yang tidak beres?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai si Daun Bawang
Penyangkalan: Artikel ini hanya untuk berbagi informasi keamanan dan edukasi, serta bukan merupakan saran investasi. Perdagangan mata uang kripto memiliki risiko yang sangat tinggi. Harap mengambil keputusan dengan hati-hati.
38
·
--
Hari ini SlowMist merilis analisis tentang dua kerentanan PHP berisiko tinggi, bernomor CVE-2026-109618 dan CVE-2026-109619. Skor CVSS-nya 9,2 dari 10, masuk kategori tertinggi. Kerentanan ini memengaruhi hampir semua versi PHP dari 5.4 hingga 8.5.11. Patch resmi sudah dirilis dan masalahnya telah diperbaiki pada versi 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. Yang lebih mengkhawatirkan, detailnya bocor lebih awal. Tim intelijen ancaman Amazon menemukan bahwa empat hari sebelum pengungkapan publik, sudah ada pihak yang benar-benar mencoba mengeksploitasinya.
Apa hubungannya dengan dompet kita? SlowMist menggunakan sistem pemindaiannya, MistEye, untuk memindai 1.488 domain yang berkaitan dengan dunia kripto dan menemukan bahwa 793 di antaranya memiliki jejak PHP—lebih dari separuhnya. Banyak situs resmi proyek, halaman klaim airdrop, antarmuka backend, serta layanan dompet kustodian menggunakan PHP. Jika peretas membobol server situs web suatu proyek lewat kerentanan ini, mereka bahkan tak perlu menyentuh smart contract di blockchain. Mereka bisa langsung mengubah halaman depan dan mengganti alamat penerima. Halamannya tetap tampak seperti yang biasa kamu lihat. Kamu menandatangani transaksi, lalu uangmu sudah masuk ke dompet orang lain.
Sebagai catatan, Trust Wallet, BNB Chain, dan PancakeSwap hari ini menyatakan bahwa tumpukan teknologi mereka tidak berkaitan dengan PHP, sehingga tidak terdampak. CZ juga membuat sebuah unggahan hari ini yang nyambung dengan bagian berikutnya: AI tidak perlu membobol kriptografi Bitcoin; bahaya sebenarnya adalah kebocoran data yang disertai phishing dan rekayasa sosial.
Lalu, bagaimana orang biasa seperti kita bisa menjadi korban? Ada dua cara yang umum. Pertama, situs proyek diam-diam diubah. Kamu menggunakannya untuk mengklaim airdrop, melakukan staking, atau mentransfer dana. Isi tanda tangan yang muncul di dompet tidak kamu pahami, lalu kamu asal menekan konfirmasi—uangmu pun lenyap. Kedua, peretas memanfaatkan ramainya berita ini dengan mengirim pop-up pembaruan keamanan palsu atau pesan palsu yang mengaku dari layanan pelanggan untuk memancing korban. Inilah jenis serangan yang dimaksud CZ.
Bagaimana cara mencegahnya? Ada tiga langkah yang bisa langsung dilakukan. Pertama, selama beberapa hari ke depan, sebelum mengunjungi situs resmi proyek, periksa dulu apakah pihak resmi proyek sudah menyatakan bahwa patch telah dipasang. Jika belum ada pernyataan, jangan hubungkan dompetmu ke situs itu dulu. Lebih baik ketinggalan daripada kehilangan uang. Kedua, setiap kali menandatangani transaksi, meski kamu tidak memahami seluruh isi tanda tangan, setidaknya periksa apakah alamat penerimanya kamu kenal. Jika alamatnya tidak cocok, segera hentikan dan tutup halamannya. Ketiga, anggap siapa pun yang menyuruhmu melakukan pembaruan keamanan, peningkatan sistem, atau mengeklik untuk verifikasi sebagai penipu sampai terbukti sebaliknya. Periksa kebenarannya melalui kanal pengumuman resmi proyek. Jika memang ada pembaruan, pasti akan tercantum dalam pengumuman resmi. Simpan dana dalam jumlah besar di dompet perangkat keras secara terpisah—terutama selama beberapa hari ini, langkah itu sangat berguna.
Biasanya, sebelum menandatangani transaksi, apakah kamu memeriksa detail tanda tangannya atau asal menekan konfirmasi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investor ritel Web3
Penafian: Tulisan di atas merupakan pendapat pribadi dan bukan saran investasi. Konten ini hanya untuk pembelajaran dan diskusi. Dunia kripto memiliki risiko; harap berhati-hati saat bertransaksi.
32

·
--
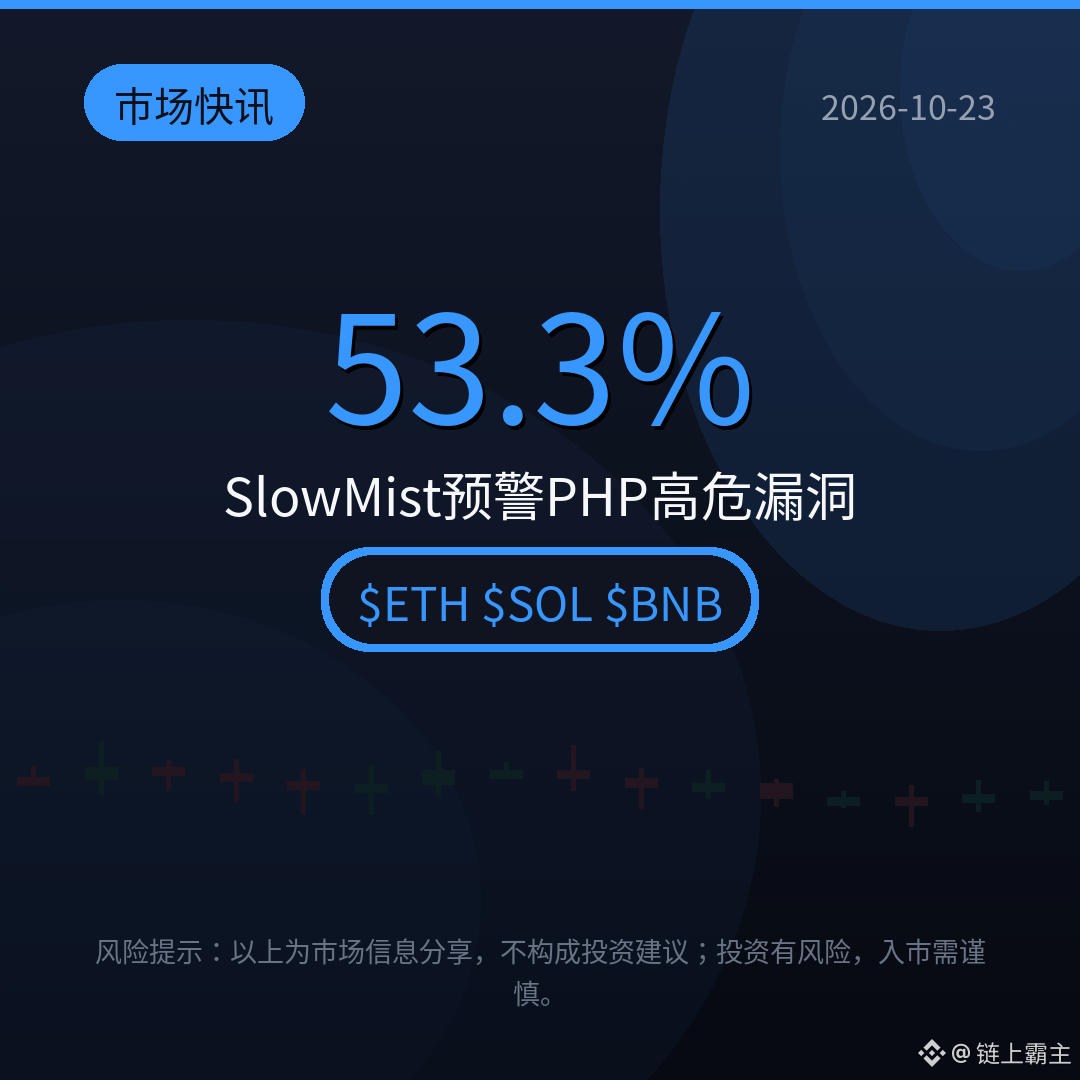
53,3% domain kripto mungkin berjalan dengan PHP yang rentan: laporan SlowMist memperingatkan bahwa dua kerentanan kritis PHP (CVE-2026-109618/619, CVSS 9.2) mengancam infrastruktur Web3 off-chain. Penyerang tidak memerlukan nama pengguna atau kata sandi; permintaan yang dirancang khusus saja dapat digunakan untuk mengeksekusi kode arbitrer. Semua versi PHP 5.4–8.5.11 terdampak, dan Amazon telah melihat eksploitasi nyata 4 hari lalu. MistEye memindai 1488 domain kripto dan menemukan 793 di antaranya mengekspos sidik jari PHP; penyerang dapat mengubah frontend untuk mengelabui pengguna agar menandatangani transaksi berbahaya. Patch untuk PHP 8.5.12 dan versi lainnya telah dirilis—segera lakukan upgrade. Apakah platform yang Anda gunakan sudah di-upgrade? Beri tahu kami di kolom komentar.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Sumber: KuCoin)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Sumber: KuCoin)
⚠️Peringatan risiko: Informasi di atas dibagikan sebagai informasi pasar dan bukan merupakan saran investasi. Investasi memiliki risiko; harap berhati-hati sebelum berinvestasi.
164

·
--
🚨 LINDUNGI $BTC ANDA DARI PELAKU JAHAT YANG MENYEBARKAN PEMBARUAN PERANGKAT KERAS PALSU! 🛡️
Debu akibat kebocoran rantai pasokan perangkat keras baru-baru ini belum benar-benar reda, tetapi para pelaku jahat sudah mulai mengincar korban. SlowMist baru saja memperingatkan adanya skema phishing canggih yang menyebarkan pembaruan firmware palsu untuk menguras dana yang tidak terlindungi. 🔍
Saat volatilitas melanda, keamanan operasional Anda adalah garis pertahanan utama bagi $BTC stack Anda. Periksa ulang setiap domain, abaikan permintaan pembaruan yang belum terverifikasi, dan pastikan protokol penyimpanan dingin Anda aman sepenuhnya sementara pasar mencari arah. 💡
Investor cerdas selalu mengamankan kustodi mandiri sebelum gelombang likuiditas berikutnya datang. 💬 Seberapa sering Anda mengaudit sistem keamanan sendiri di antara siklus pasar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
14

🚨 $1.17B Dicuri pada Q3 2026: Celah Bitget dan Standar Keamanan Baru
📊 Ulasan Alpha:
SlowMist mencatat peretasan kripto senilai $1,17 miliar selama Q3 2026. Pada bulan September saja, $762 juta dicuri dalam 50 insiden. Eksploitasi Bitget menyumbang $387,5 juta dari total tersebut. Kerugian ini melampaui total kerugian sepanjang paruh pertama tahun ini. Data menunjukkan bahwa kerugian sangat terkonsentrasi pada 5 serangan terbesar....
🔗 Ulasan Lengkap di YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
34
A SlowMist masih belum mengonfirmasi apakah serangan melalui Safari di iPhone mengakibatkan pencurian mata uang kripto. Malware yang dianalisis mengeksploitasi celah yang sudah diperbaiki di iOS 18.4–18.6.2, dan belum diketahui apakah serangan ini berfungsi pada iOS 26.5. Perusahaan masih memilih untuk tidak memberikan keterangan terkait potensi kerugian.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Baca selengkapnya: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Baca selengkapnya: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
70

SlowMist belum mengonfirmasi kasus pencurian crypto melalui Safari di iPhone
- SlowMist belum mengonfirmasi informasi tentang pencurian aset kripto melalui celah Safari di iPhone.
- Sampel Safari yang dianalisis menargetkan iOS 18.4–18.6.2, dengan memanfaatkan celah yang sebelumnya telah ditambal.
- Efektivitas serangan pada iOS 26.5 masih belum terverifikasi.
- Sumber RSS saat ini belum memberikan rincian tambahan.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
24

·
--
Artikel
⚠️Bahkan iPhone pun tidak aman! Bagaimana malware FomoPeek membobol dompet mata uang kripto?🚨 Peringatan keamanan mendesak: Malware "FomoPeek" menargetkan iPhone untuk mencuri kripto!
Perusahaan keamanan siber ternama SlowMist bekerja sama dengan tim keamanan OKX mengeluarkan peringatan keamanan yang sangat serius untuk seluruh investor mata uang kripto terkait sebuah aplikasi bernama FomoPeek.
Menurut laporan yang dikeluarkan, terungkap bahwa kedua versi (v1.1 dan v1.2) aplikasi ini mengandung perangkat lunak berbahaya yang canggih dan dirancang khusus untuk mencuri aset digital serta data sensitif dari perangkat iOS.
⚠️Bahkan iPhone pun tidak aman! Bagaimana malware FomoPeek membobol dompet mata uang kripto?
🚨 Peringatan keamanan mendesak: Malware "FomoPeek" menargetkan iPhone untuk mencuri kripto!
Perusahaan keamanan siber ternama SlowMist bekerja sama dengan tim keamanan OKX mengeluarkan peringatan keamanan yang sangat serius untuk seluruh investor mata uang kripto terkait sebuah aplikasi bernama FomoPeek.
Menurut laporan yang dikeluarkan, terungkap bahwa kedua versi (v1.1 dan v1.2) aplikasi ini mengandung perangkat lunak berbahaya yang canggih dan dirancang khusus untuk mencuri aset digital serta data sensitif dari perangkat iOS.
1
147

·
--
🚨 APLIKASI APPLE TERACUN MENARGET DOMPET KRIPTO PADA $ETH DAN LEBIH LANJUT! ⚠️
📌 Pelanggaran keamanan yang diam-diam menyusup ke aplikasi iOS sehari-hari, di mana aplikasi pengiriman dan utilitas yang telah dikompromikan secara diam-diam menguras private key langsung dari perangkat Anda. 🔍 Pendiri SlowMist, Yu Xian, menemukan muatan berbahaya yang mengeksploitasi perangkat lunak Apple yang belum ditambal untuk membobol keamanan dompet tanpa memicu peringatan yang langsung.
💡 Melindungi aset Anda bukan cuma soal stop-loss; disiplin cold storage dan memperbarui iOS, iPadOS, serta macOS ke rilis terbaru adalah pertahanan wajib saat ini. 💬 Seberapa sering Anda mengaudit izin aplikasi seluler dan pembaruan sistem untuk menjaga agar kunci Anda tetap aman? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
22
·
--
Kabut Gelap meluncurkan alat pelacakan intelijen di rantai berbasis AI TrackAgent, untuk mendukung keamanan blockchain. #SlowMist #TrackAgent #Keamanan blockchain
Kabut Gelap meluncurkan alat pelacakan intelijen di rantai berbasis AI TrackAgent, untuk mendukung keamanan blockchain. #SlowMist #TrackAgent #Keamanan blockchain
43
·
--
🚨 PERINGATAN KEAMANAN PHP KRITIS
PHP Foundation mengumumkan dua kerentanan kritis yang dapat memungkinkan Eksekusi Kode Jarak Jauh (RCE) tanpa autentikasi.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Tingkat keparahan: CVSS v4.0 — 9.2
🛡️ Patch keamanan: Dirilis pada 21 Oktober 2026
Celah ini dapat memungkinkan penyerang menjalankan kode berbahaya di server yang rentan tanpa autentikasi, sehingga menempatkan situs web dan aplikasi dalam risiko serius.
🔐 Apa yang harus dilakukan administrator?
• Segera perbarui ke versi PHP yang telah diperbaiki.
• Prioritaskan server yang terhubung ke internet.
• Pastikan patch telah diterapkan dengan benar.
• Isolasi sistem yang terekspos jika patch tidak dapat segera diterapkan.
Keamanan siber merupakan bagian penting dalam melindungi ekosistem digital. Satu kerentanan yang belum ditambal dapat menimbulkan dampak yang luas.
Tetap ikuti perkembangan. Tetap aman.
Sumber : https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
47

·
--
Seed dompet ditebak dari enam header permintaan: Qubic membuka periode klaim hingga 2027Bukan protokolnya yang diretas, melainkan dompetnya sendiri yang membuat angka acak menjadi kurang acak.
Tinjauan SlowMist pada 20 Oktober: dompet web Qubic menggunakan Math.random() JavaScript untuk menghasilkan seed 55 karakter, tanpa mencampurkan kata sandi pengguna atau entropi perangkat. Dari 17 Oktober pukul 23:42 hingga 18 Oktober pukul 01:26 UTC, penyerang memindahkan sekitar 2,94 triliun QU dari 1404 alamat (saat itu bernilai sekitar 1,3–1,4 juta dolar AS).
Yang lebih mencolok adalah jalurnya: aliran acak yang sama juga menulis dejaVu ke header jaringan, lalu meneruskannya melalui TCP tanpa enkripsi. Verifikasi lokal SlowMist menunjukkan bahwa enam dejaVu berturut-turut, dalam sekitar 15 milidetik, cukup untuk memulihkan status generator, lalu mencocokkan kunci publik dari kueri saldo untuk menguji seed.
Seed dompet ditebak dari enam header permintaan: Qubic membuka periode klaim hingga 2027
Bukan protokolnya yang diretas, melainkan dompetnya sendiri yang membuat angka acak menjadi kurang acak.
Tinjauan SlowMist pada 20 Oktober: dompet web Qubic menggunakan Math.random() JavaScript untuk menghasilkan seed 55 karakter, tanpa mencampurkan kata sandi pengguna atau entropi perangkat. Dari 17 Oktober pukul 23:42 hingga 18 Oktober pukul 01:26 UTC, penyerang memindahkan sekitar 2,94 triliun QU dari 1404 alamat (saat itu bernilai sekitar 1,3–1,4 juta dolar AS).
Yang lebih mencolok adalah jalurnya: aliran acak yang sama juga menulis dejaVu ke header jaringan, lalu meneruskannya melalui TCP tanpa enkripsi. Verifikasi lokal SlowMist menunjukkan bahwa enam dejaVu berturut-turut, dalam sekitar 15 milidetik, cukup untuk memulihkan status generator, lalu mencocokkan kunci publik dari kueri saldo untuk menguji seed.
58
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
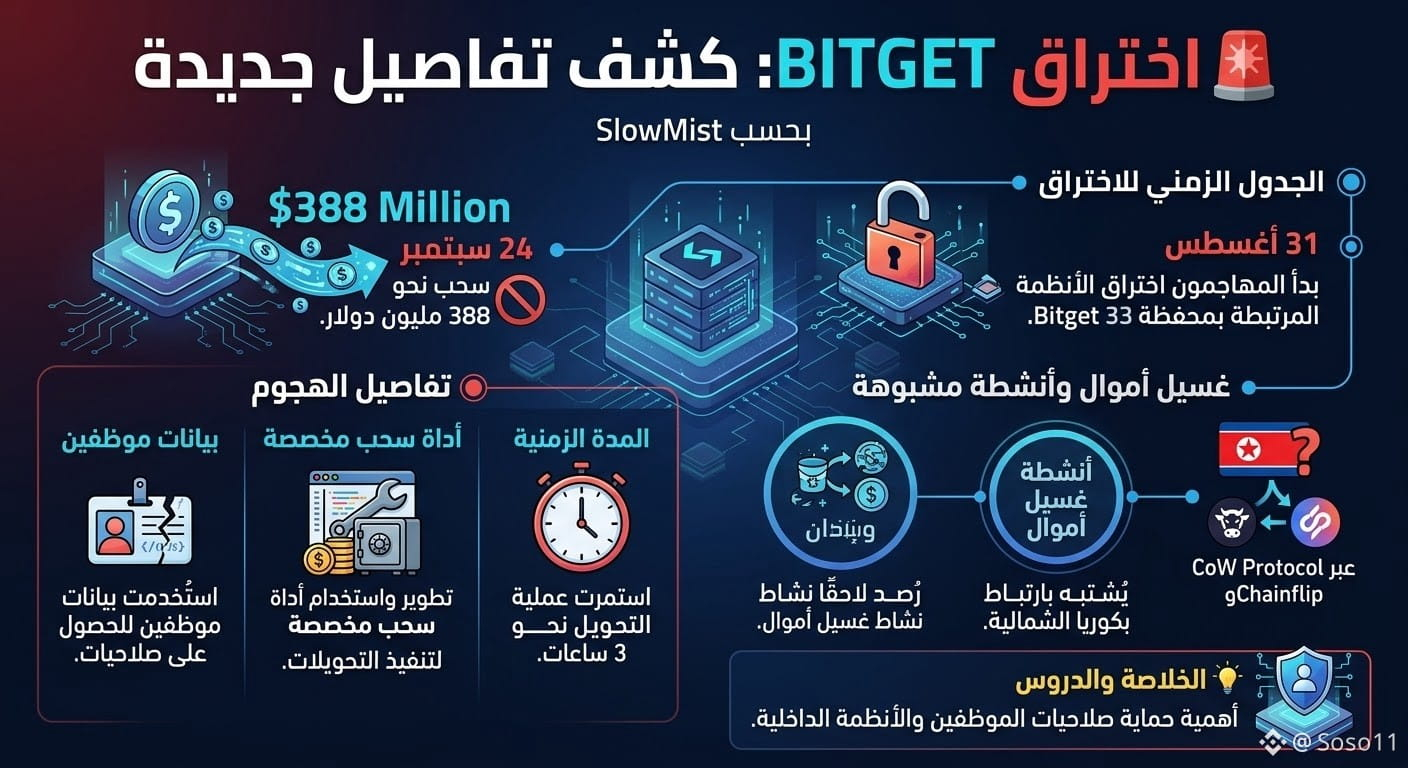
🚨 Peretasan Bitget mengungkap detail baru
Menurut SlowMist, para pelaku mulai meretas sistem yang terkait dengan dompet Bitget pada 31 Agustus, yaitu beberapa minggu sebelum penarikan sekitar 388 juta dolar pada 24 September.
🔹 Kredensial karyawan digunakan dan alat penarikan khusus
🔹 Proses pemindahan berlangsung hingga sekitar 3 jam
🔹 Aktivitas pencucian uang yang diduga terkait Korea Utara kemudian terpantau melalui CoW Protocol dan Chainflip.
💡 Peretasan ini kembali menyoroti pentingnya melindungi hak akses karyawan dan sistem internal.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Peretasan Bitget mengungkap detail baru
Menurut SlowMist, para pelaku mulai meretas sistem yang terkait dengan dompet Bitget pada 31 Agustus, yaitu beberapa minggu sebelum penarikan sekitar 388 juta dolar pada 24 September.
🔹 Kredensial karyawan digunakan dan alat penarikan khusus
🔹 Proses pemindahan berlangsung hingga sekitar 3 jam
🔹 Aktivitas pencucian uang yang diduga terkait Korea Utara kemudian terpantau melalui CoW Protocol dan Chainflip.
💡 Peretasan ini kembali menyoroti pentingnya melindungi hak akses karyawan dan sistem internal.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
SlowMist menelusuri peretasan Bitget hingga celah zero-day pada 31/8
- SlowMist menemukan aktivitas berbahaya beberapa minggu sebelum peretasan Bitget
- Terkait dengan celah zero-day, dua produk keamanan dan alat penarikan dana yang disesuaikan
- Sumber RSS belum memberikan detail tambahan tentang kerusakan atau aset yang terdampak
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
88
Minggu ini menyaksikan sebuah bel yang perlu direnungkan bagi komunitas DeFi: Aztec mengalami eksploitasi kedua hanya dalam waktu kurang dari 7 hari, dengan kerugian mencapai 2,1 juta USD. SlowMist memberikan peringatan jelas: kontrak pintar yang telah tidak terpelihara (deprecated) masih bisa dieksploitasi, terlepas dari apakah proyek tersebut telah menyatakan menghentikan dukungan.
Bagi trader, pelajaran di sini tidak hanya berpusat pada satu platform tertentu. Kontrak lama akan selalu ada di blockchain. Jika belum sepenuhnya dinonaktifkan, mereka adalah "bom waktu" yang bisa diaktifkan oleh penyerang kapan saja.
Secara pribadi, saya percaya bahwa peristiwa ini menekankan sebuah prinsip yang sangat penting: selalu periksa persetujuan (approval) dompet dan waspada terhadap proyek yang telah melakukan upgrade tetapi belum membersihkan kontrak lama. Risiko keamanan tidak hilang ketika sebuah protokol "di-upgrade" – ia hanya berpindah tempat bersembunyi.
Lakukan riset mendalam sebelum berinteraksi dengan kontrak pintar mana pun. Manajemen risiko adalah yang terpenting.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
FomoPeek berbahaya di iOS terkait kasus pencurian aset kripto senilai 580.000 USD
- SlowMist mengatakan bahwa versi FomoPeek yang berbahaya pernah didistribusikan melalui Apple App Store.
- Aplikasi ini menggunakan celah keamanan untuk mengeksekusi eksploitasi pada iOS guna keluar dari sandbox dan mengakses data sensitif dari aplikasi lain.
- FomoPeek dikaitkan dengan kasus pencurian aset kripto senilai 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Sumber: CoinTelegraph
11
·
--
🚨#تعرض Proyek #SecondFi (dikenal sebelumnya sebagai dompet Yoroi dan dibangun dalam sistem keuangan Cardano) #لاختراق raksasa yang dihasilkan dari kesalahan pada perangkat lunak pembuatan dompet elektronik web mereka (Wallet-Generation Software). Cacat ini memungkinkan penyerang mengakses kunci privat para pembuat dan menarik dana pengguna tanpa izin. Eksploitasi besar dalam proyek #كاردانو telah menguras lebih dari 20 juta dolar
Proyek SecondFi dalam ekosistem Cardano mengalami eksploitasi besar setelah bug dalam program pembuatan dompetnya memungkinkan penyerang mengalirkan dana pengguna.
Perusahaan keamanan #SlowMist menyatakan bahwa total kerugian dapat melebihi 20 juta dolar, termasuk lebih dari 129 juta ADA$ dan token lainnya.
Pengguna diminta untuk memindahkan dana segera ke dompet baru.
186
$ADA
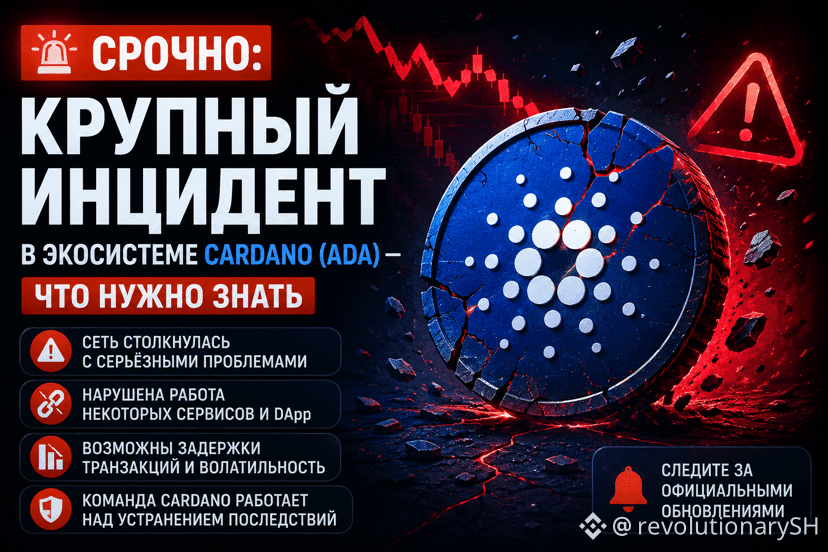
Pembobolan di Cardano senilai $20 juta: Intinya Apa yang terjadi: Proyek DeFi besar, SecondFi, telah dibobol. Penyebab: Bug dalam kode dompet web mereka. Hacker mendapatkan akses ke ratusan alamat. Kerugian: Lebih dari 129 juta $ADA (lebih dari $20.000.000) dicuri. Keamanan: Blockchain itu sendiri #Cardano TIDAK dibobol. Jaringan beroperasi dengan stabil. Apa yang harus dilakukan: Jika Anda menggunakan SecondFi — segera pindahkan aset ke dompet baru.
$ADA
#Cardano #ADA #CryptoNews #SlowMist
{future}(ADAUSDT)
$ADA
Pembobolan di Cardano senilai $20 juta: Intinya Apa yang terjadi: Proyek DeFi besar, SecondFi, telah dibobol. Penyebab: Bug dalam kode dompet web mereka. Hacker mendapatkan akses ke ratusan alamat. Kerugian: Lebih dari 129 juta $ADA (lebih dari $20.000.000) dicuri. Keamanan: Blockchain itu sendiri #Cardano TIDAK dibobol. Jaringan beroperasi dengan stabil. Apa yang harus dilakukan: Jika Anda menggunakan SecondFi — segera pindahkan aset ke dompet baru.
$ADA
#Cardano #ADA #CryptoNews #SlowMist
70

·
--
DARKSWORD HACK TERLEAK, PENGGUNA iPHONE LAMA DALAM BAHAYA 🚨
🚨 SERANGAN DARKSWORD TERLEAK DI DUNIA, PENGGUNA iPHONE LAMA DAN SAFARI MENJADI TARGET
Ini adalah PERINGATAN KEAMANAN serius untuk setiap pemegang kripto.
Yu Xian dari SlowMist mengonfirmasi bahwa program serangan DarkSword telah terleak di luar sana dan secara aktif menargetkan dompet kripto.
Siapa yang berisiko:
Ponsel iPhone yang menjalankan versi iOS lama
Pengguna browser Safari
Siapa pun yang memiliki dompet cryptocurrency di perangkat yang terpengaruh
Bagaimana serangan ini bekerja:
Kode eksploitasi JavaScript jahat disematkan di situs web palsu yang menyamar sebagai:
Platform streaming langsung dewasa
Stasiun energi TRON
Prosedur pengembalian dana
Peringatan kerentanan
Bahaya: Jika pengguna model iPhone lama membuka situs web seperti itu menggunakan Safari dan membiarkannya terbuka, sementara secara bersamaan membuka aplikasi dompet mereka, kunci privat plaintext mereka bisa dicuri.
Apa yang harus Anda lakukan SEKARANG:
Perbarui iPhone Anda ke versi iOS terbaru
Hindari menggunakan Safari untuk browsing yang berkaitan dengan kripto
Jangan pernah membiarkan aplikasi dompet tidak terkunci saat browsing
Sangat berhati-hati dengan tautan yang mencurigakan
👇 Apakah Anda sudah memperbarui iPhone Anda baru-baru ini? Tetap aman di luar sana.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68

$ETH WASPADA: EKSTENSI SOLIDITY BERBAHAYA MENGHIJACK DOMPET SEKARANG 🔥
Ekstensi juannegro.solidity di TRAE IDE telah diidentifikasi sebagai sistem pengiriman malware lintas-platform. Ekstensi ini menggunakan kontrak pintar Ethereum untuk konfigurasi C2 yang dinamis, memungkinkan penyerang memperbarui payload tanpa perlu menerbitkan ulang ekstensi.
Meskipun telah dihapus dari Open VSX, ekstensi tersebut masih tersedia di marketplace TRAE per tanggal 18 Juli. Penghapusan instan dan pemindaian sistem sangat penting bagi siapa pun yang telah menginstalnya. Apakah Anda memeriksa setiap ekstensi plugin sebelum memasangnya?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#ETH #SecurityAlert #Malware #CryptoSecurity #SlowMist
🔥
13
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinancePick
2.5M penayangan
138,548 Berdiskusi
2
#EarningsSeason
4.9M penayangan
23,984 Berdiskusi
3
#ElectrumWalletBugLetRogueServersStealFunds
2,948 penayangan
158 Berdiskusi
4
#ArgentineCourtDismissesLIBRACaseAgainstMilei
11,073 penayangan
235 Berdiskusi
5
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
2,345 penayangan
38 Berdiskusi
6
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,337 penayangan
29 Berdiskusi
7
#USQ3GDPAndSeptemberPCEDueNextWeek
84,599 penayangan
1,044 Berdiskusi
8
#SouthKoreaDelaysCryptoIncomeTax
155,644 penayangan
1,090 Berdiskusi
9
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
68,012 penayangan
782 Berdiskusi
10
#SouthKoreaPlansToRegulateStablecoinsUnderFXLaw
66,263 penayangan
697 Berdiskusi