
#nil $NIL @Nillion
Los Covenants de Nillion plantean una interesante cuestión de confianza: ¿qué determina que deba revelarse una instrucción privada?
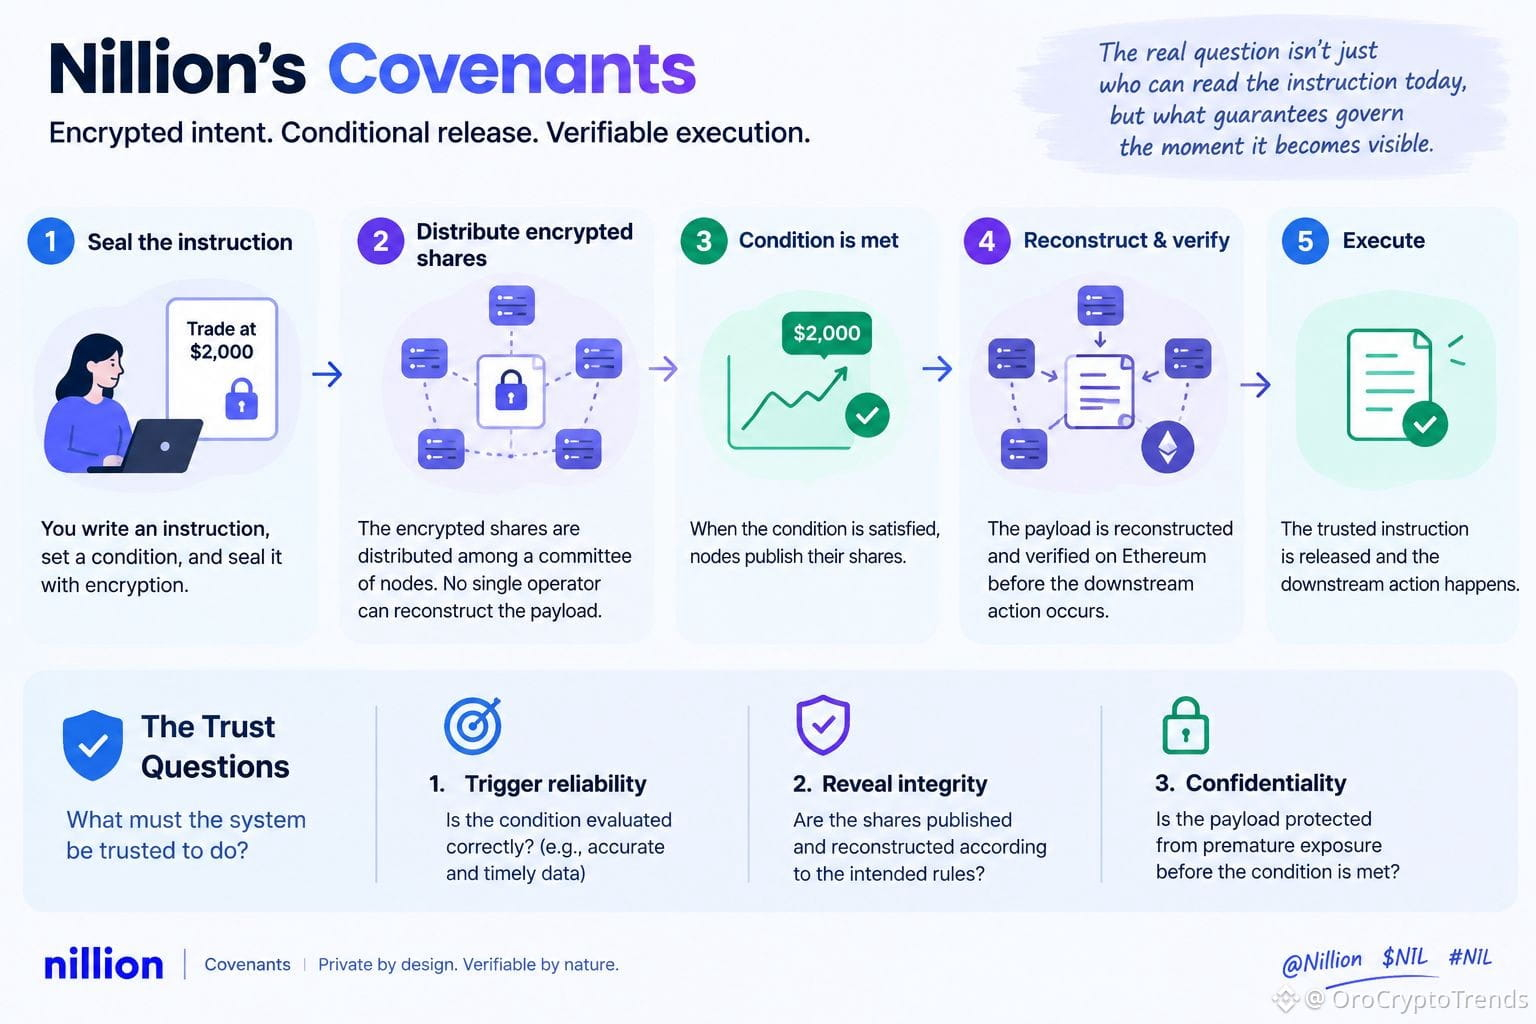
Nillion describe así su arquitectura: un Covenant sella un contenido sujeto a una condición. Sus fragmentos cifrados se distribuyen entre un comité de nodos, de modo que ningún operador puede reconstruir por sí solo el contenido original. Cuando se cumple la condición, los nodos publican sus fragmentos, lo que permite reconstruir y verificar el contenido en Ethereum antes de que se ejecute la acción posterior.
La distinción clave está entre el mecanismo documentado —sellar una instrucción y vincularla a una condición— y las garantías de seguridad más amplias, que dependen de la implementación y de las suposiciones del protocolo.
Pensemos en una operación condicional vinculada a una fuente de precios. Si esa fuente se retrasa o es inexacta, mantener la instrucción cifrada no hace que los datos que activan la operación sean fiables. La confidencialidad protege la estrategia de una exposición prematura; por sí sola, no garantiza que la condición se evalúe correctamente. Por eso, las suposiciones de confianza que sustentan la activación y la revelación son tan importantes como el mecanismo de privacidad.
La cuestión de fondo es en qué debe confiar el sistema. Una condición correcta, una revelación legítima y la confidencialidad son requisitos independientes. Proteger el contenido no demuestra automáticamente que el activador se haya evaluado correctamente ni que la revelación haya seguido las reglas previstas. Esas garantías dependen del diseño de verificación del protocolo y de sus suposiciones.
Para que la ejecución condicionada llegue a ser práctica, ¿qué merece un mayor escrutinio: la fiabilidad del activador, la integridad de la revelación o las suposiciones en las que se basa el protocolo para proteger ambos?
Los Covenants de Nillion plantean una interesante cuestión de confianza: ¿qué determina que deba revelarse una instrucción privada?
Nillion describe así su arquitectura: un Covenant sella un contenido sujeto a una condición. Sus fragmentos cifrados se distribuyen entre un comité de nodos, de modo que ningún operador puede reconstruir por sí solo el contenido original. Cuando se cumple la condición, los nodos publican sus fragmentos, lo que permite reconstruir y verificar el contenido en Ethereum antes de que se ejecute la acción posterior.
La distinción clave está entre el mecanismo documentado —sellar una instrucción y vincularla a una condición— y las garantías de seguridad más amplias, que dependen de la implementación y de las suposiciones del protocolo.
Pensemos en una operación condicional vinculada a una fuente de precios. Si esa fuente se retrasa o es inexacta, mantener la instrucción cifrada no hace que los datos que activan la operación sean fiables. La confidencialidad protege la estrategia de una exposición prematura; por sí sola, no garantiza que la condición se evalúe correctamente. Por eso, las suposiciones de confianza que sustentan la activación y la revelación son tan importantes como el mecanismo de privacidad.
La cuestión de fondo es en qué debe confiar el sistema. Una condición correcta, una revelación legítima y la confidencialidad son requisitos independientes. Proteger el contenido no demuestra automáticamente que el activador se haya evaluado correctamente ni que la revelación haya seguido las reglas previstas. Esas garantías dependen del diseño de verificación del protocolo y de sus suposiciones.
Para que la ejecución condicionada llegue a ser práctica, ¿qué merece un mayor escrutinio: la fiabilidad del activador, la integridad de la revelación o las suposiciones en las que se basa el protocolo para proteger ambos?