

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
Populares
Novedades

⚠️ Incidente de Bitget Wallet explicado
Transferencias no autorizadas afectaron partes de la infraestructura de billetera caliente y tibia de Bitget.
Bitget afirma que sus billeteras frías y sus claves privadas no fueron comprometidas, mientras que la vulnerabilidad afectada fue remediada.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1.4k

·
--
Alcista
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
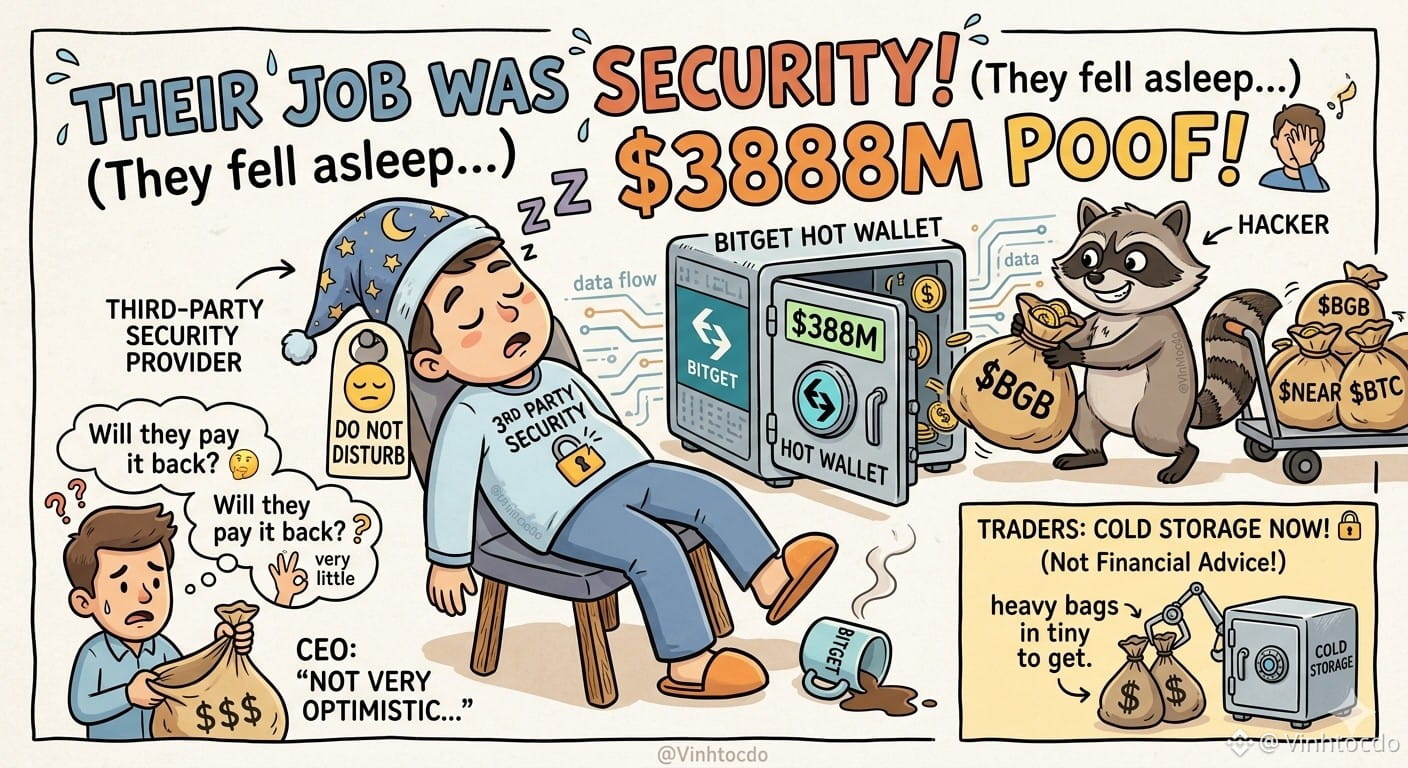
Oh no, la wallet caliente de Bitget recibió un golpe de 388M de dólares porque ¡un proveedor de seguridad de terceros se quedó dormido en el trabajo! 😱 ¿La parte tercera lo reembolsará? El CEO está "poco optimista", y lo compara con hackeos pasados donde solo se congeló el 3.5%. ¡Esto es una llamada de atención enorme: incluso las empresas de seguridad son hackeadas! 🤦♂️
¿Qué deberían hacer los traders?
1️⃣ Pasa tus grandes posiciones a almacenamiento en frío de inmediato.
2️⃣ Diversifica entre las principales redes para reducir el riesgo.
¡No es asesoría financiera! ¡HACED VUESTRA INVESTIGACIÓN!
Haz clic en el trade de abajo para apoyarme.👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
Usa el código VINHTOCDO o enlaza: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #GestiónDeRiesgos #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Oh no, la wallet caliente de Bitget recibió un golpe de 388M de dólares porque ¡un proveedor de seguridad de terceros se quedó dormido en el trabajo! 😱 ¿La parte tercera lo reembolsará? El CEO está "poco optimista", y lo compara con hackeos pasados donde solo se congeló el 3.5%. ¡Esto es una llamada de atención enorme: incluso las empresas de seguridad son hackeadas! 🤦♂️
¿Qué deberían hacer los traders?
1️⃣ Pasa tus grandes posiciones a almacenamiento en frío de inmediato.
2️⃣ Diversifica entre las principales redes para reducir el riesgo.
¡No es asesoría financiera! ¡HACED VUESTRA INVESTIGACIÓN!
Haz clic en el trade de abajo para apoyarme.👇
$BNB
$NEAR
$BTC
Usa el código VINHTOCDO o enlaza: https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #GestiónDeRiesgos #VINHTOCDO
1
4
414

·
--
Bajista
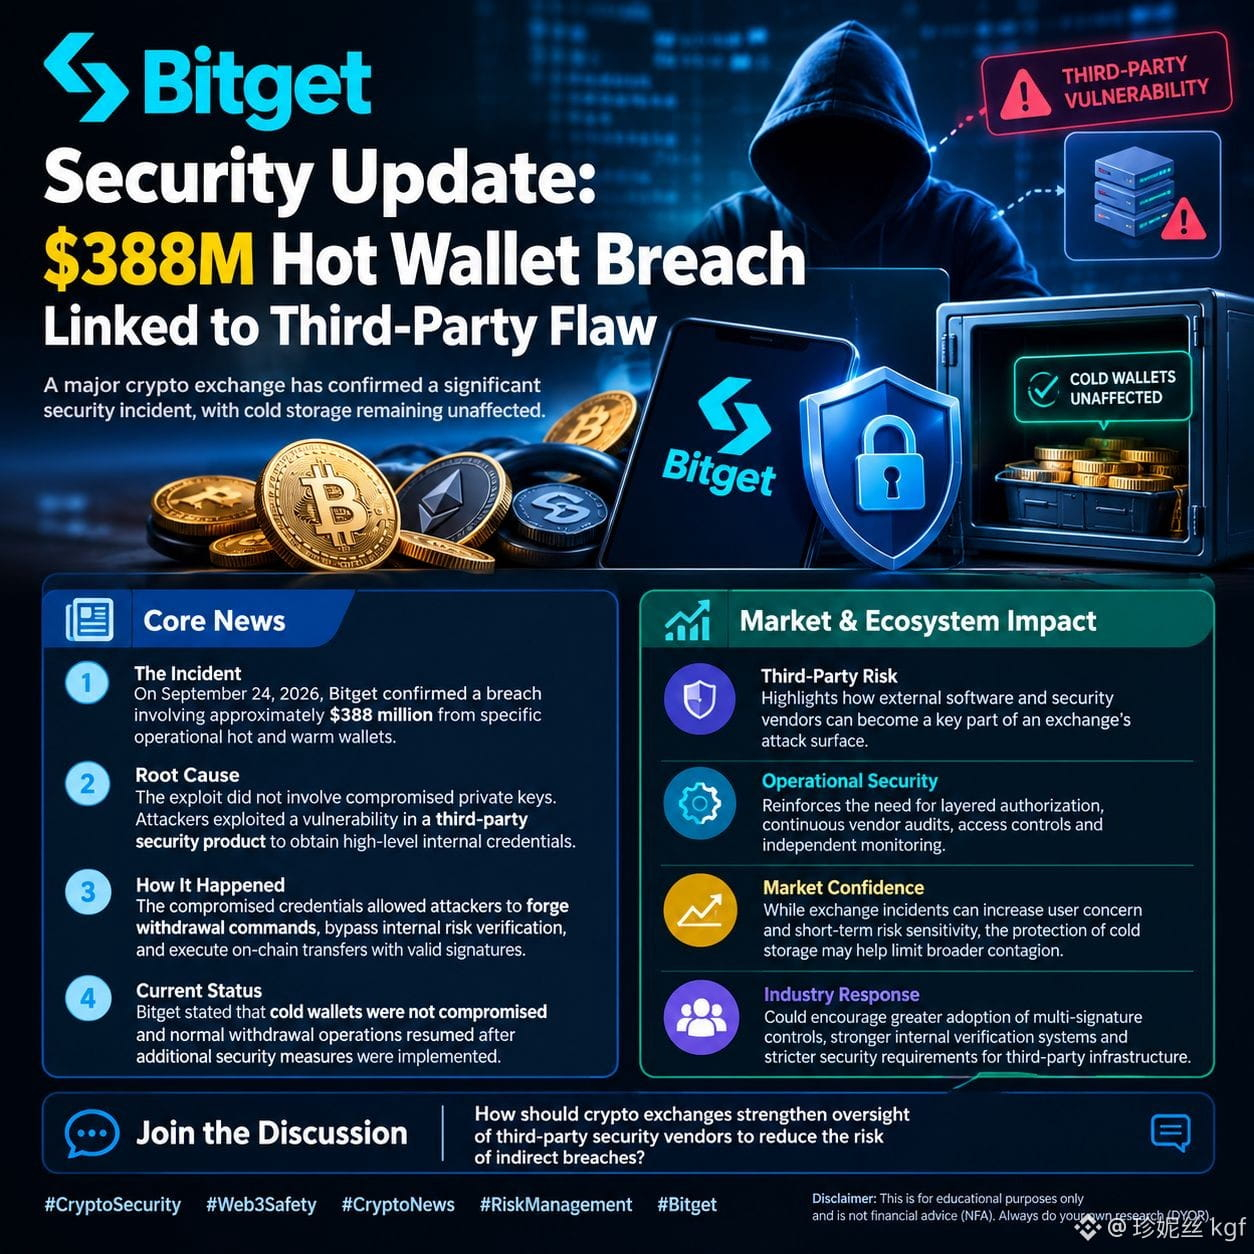
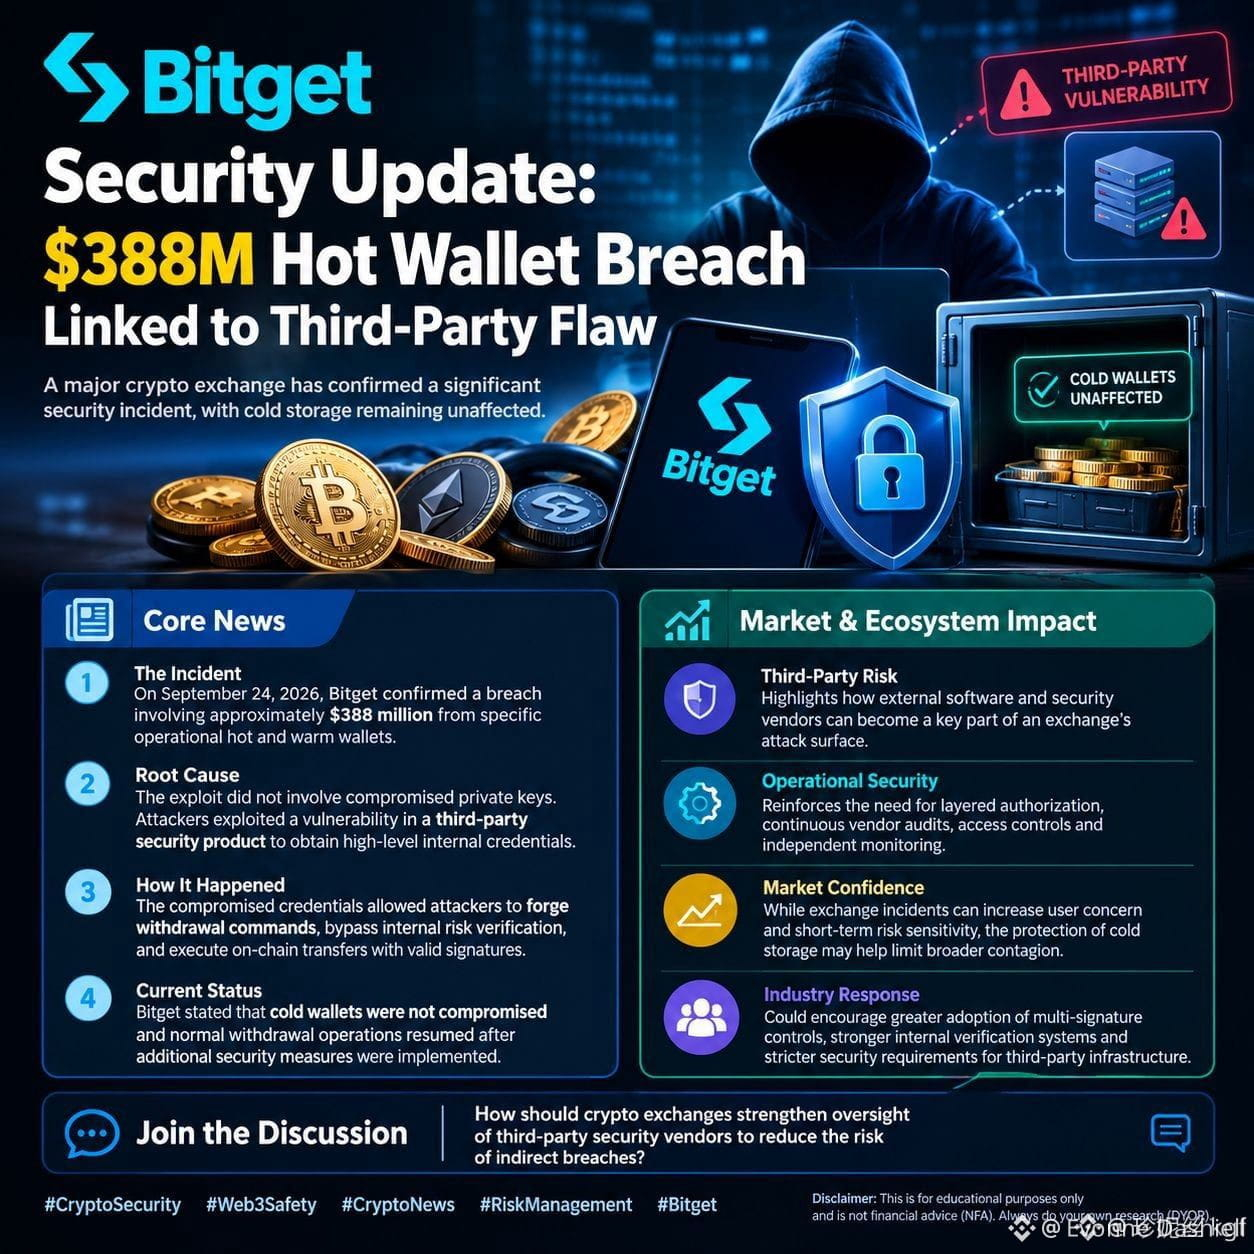
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Actualización de seguridad de Bitget: Brecha de billetera caliente por $388M vinculada a una falla de un tercero
Un importante exchange de criptomonedas confirmó un incidente de seguridad, pero con un detalle crucial: el almacenamiento en frío de los usuarios no se ve afectado. Aquí está el desglose basado en hechos.
🔹 Incidente El 24 de septiembre de 2026, Bitget confirmó una brecha de ~$388M desde determinadas billeteras operativas hot/warm.
🔹 Causa raíz**: El exploit NO implicó claves privadas comprometidas. Los atacantes aprovecharon una vulnerabilidad en un producto de seguridad de un tercero para robar credenciales internas de alto nivel.
🔹 Mecanismo Estas credenciales permitieron emitir órdenes de retiro falsificadas, eludiendo la verificación de riesgos para ejecutar transferencias on-chain con firmas válidas.
🔹 Estado Bitget confirma que las billeteras frías están a salvo. Las operaciones normales se han reanudado tras protocolos de seguridad mejorados.
📊 Impacto en el mercado
• Riesgo del proveedor Destaca un riesgo sistémico crítico en cripto: la dependencia de software de terceros. Subraya la necesidad de auditorías rigurosas a proveedores en toda la industria.
• Resiliencia del mercado Confirmar que el almacenamiento en frío está intacto ayuda a contener un contagio más amplio del mercado, a pesar de posibles salidas en el corto plazo.
• Evolución de la industria Se espera un renovado impulso por marcos operativos de multisig y un cumplimiento más estricto para plataformas centralizadas.
💬 Únete al debate
¿Cómo debería la industria cripto auditar mejor a los proveedores de seguridad de terceros para evitar brechas indirectas? ¡Comparte tus ideas abajo! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Esto es solo con fines educativos. No es Asesoramiento Financiero (NFA). Haz siempre tu propia investigación (DYOR).
$MARSCOIN $HBAR $ZAMA
{future}(ZAMAUSDT)
{future}(HBARUSDT)
{future}(MARSCOINUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Actualización de seguridad de Bitget: Brecha de billetera caliente por $388M vinculada a una falla de un tercero
Un importante exchange de criptomonedas confirmó un incidente de seguridad, pero con un detalle crucial: el almacenamiento en frío de los usuarios no se ve afectado. Aquí está el desglose basado en hechos.
🔹 Incidente El 24 de septiembre de 2026, Bitget confirmó una brecha de ~$388M desde determinadas billeteras operativas hot/warm.
🔹 Causa raíz**: El exploit NO implicó claves privadas comprometidas. Los atacantes aprovecharon una vulnerabilidad en un producto de seguridad de un tercero para robar credenciales internas de alto nivel.
🔹 Mecanismo Estas credenciales permitieron emitir órdenes de retiro falsificadas, eludiendo la verificación de riesgos para ejecutar transferencias on-chain con firmas válidas.
🔹 Estado Bitget confirma que las billeteras frías están a salvo. Las operaciones normales se han reanudado tras protocolos de seguridad mejorados.
📊 Impacto en el mercado
• Riesgo del proveedor Destaca un riesgo sistémico crítico en cripto: la dependencia de software de terceros. Subraya la necesidad de auditorías rigurosas a proveedores en toda la industria.
• Resiliencia del mercado Confirmar que el almacenamiento en frío está intacto ayuda a contener un contagio más amplio del mercado, a pesar de posibles salidas en el corto plazo.
• Evolución de la industria Se espera un renovado impulso por marcos operativos de multisig y un cumplimiento más estricto para plataformas centralizadas.
💬 Únete al debate
¿Cómo debería la industria cripto auditar mejor a los proveedores de seguridad de terceros para evitar brechas indirectas? ¡Comparte tus ideas abajo! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Esto es solo con fines educativos. No es Asesoramiento Financiero (NFA). Haz siempre tu propia investigación (DYOR).
$MARSCOIN $HBAR $ZAMA
3.2k

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
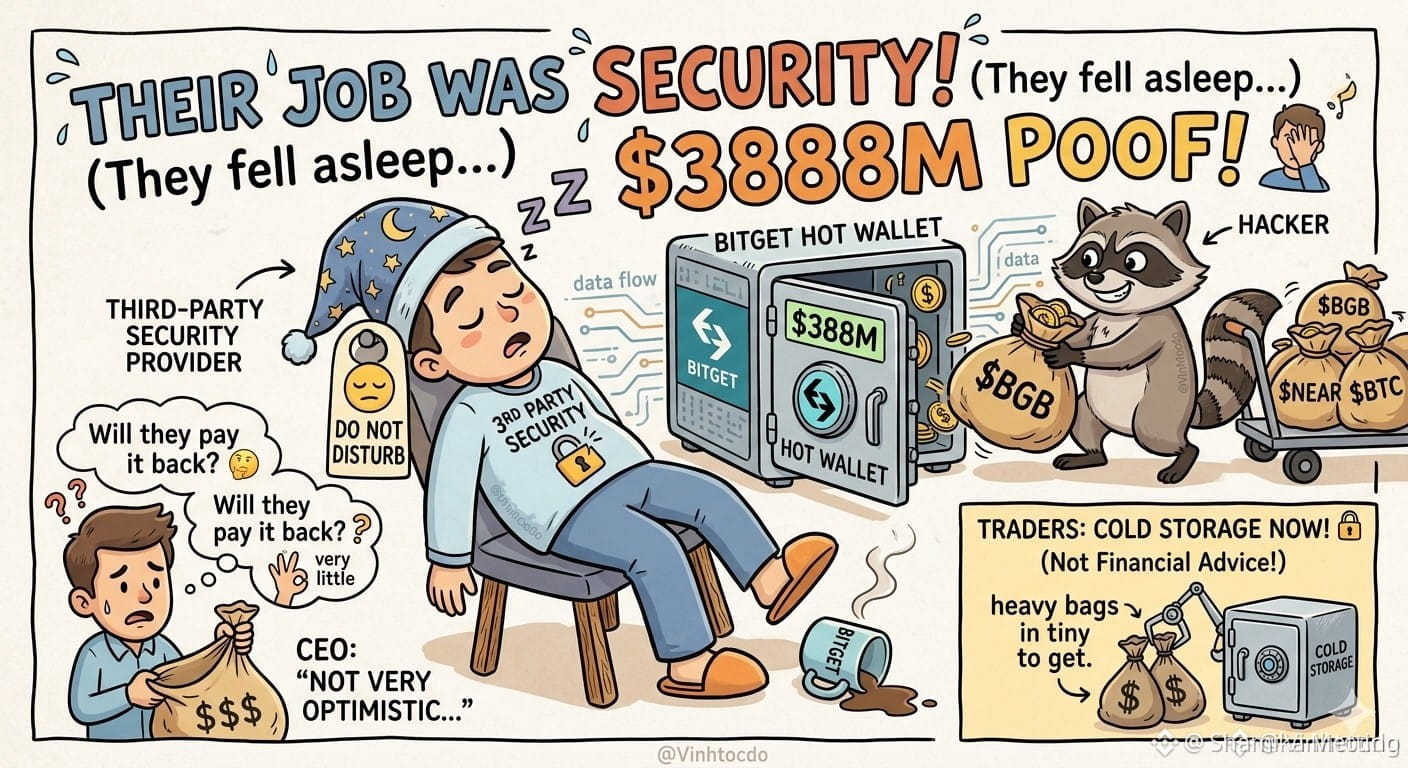
¡Ay nooo, se ha pirateado la billetera caliente de Bitget por valor de 388 millones de dólares porque un proveedor de seguridad de una entidad externa “¡estaba en servicio”! 😱 ¿Pagará el tercero la cantidad? El CEO “no es para nada optimista” y lo compara con los hackeos anteriores, en los que solo se congeló el 3,5%. ¡Esta es una enorme llamada de atención: incluso las empresas de seguridad se ven comprometidas! 🤦♂️
¿Qué deben hacer los traders?
1️⃣ Mueve tus activos más pesados al almacenamiento en frío de inmediato.
2️⃣ Diversifica tus inversiones entre los mejores ecosistemas para reducir el riesgo.
¡Esto no es asesoramiento financiero! Haz tu propia investigación (DYOR).
Seguimiento, por favor
$BNB
$NEAR
$BTC
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر
3
2.2k
·
--
Alcista
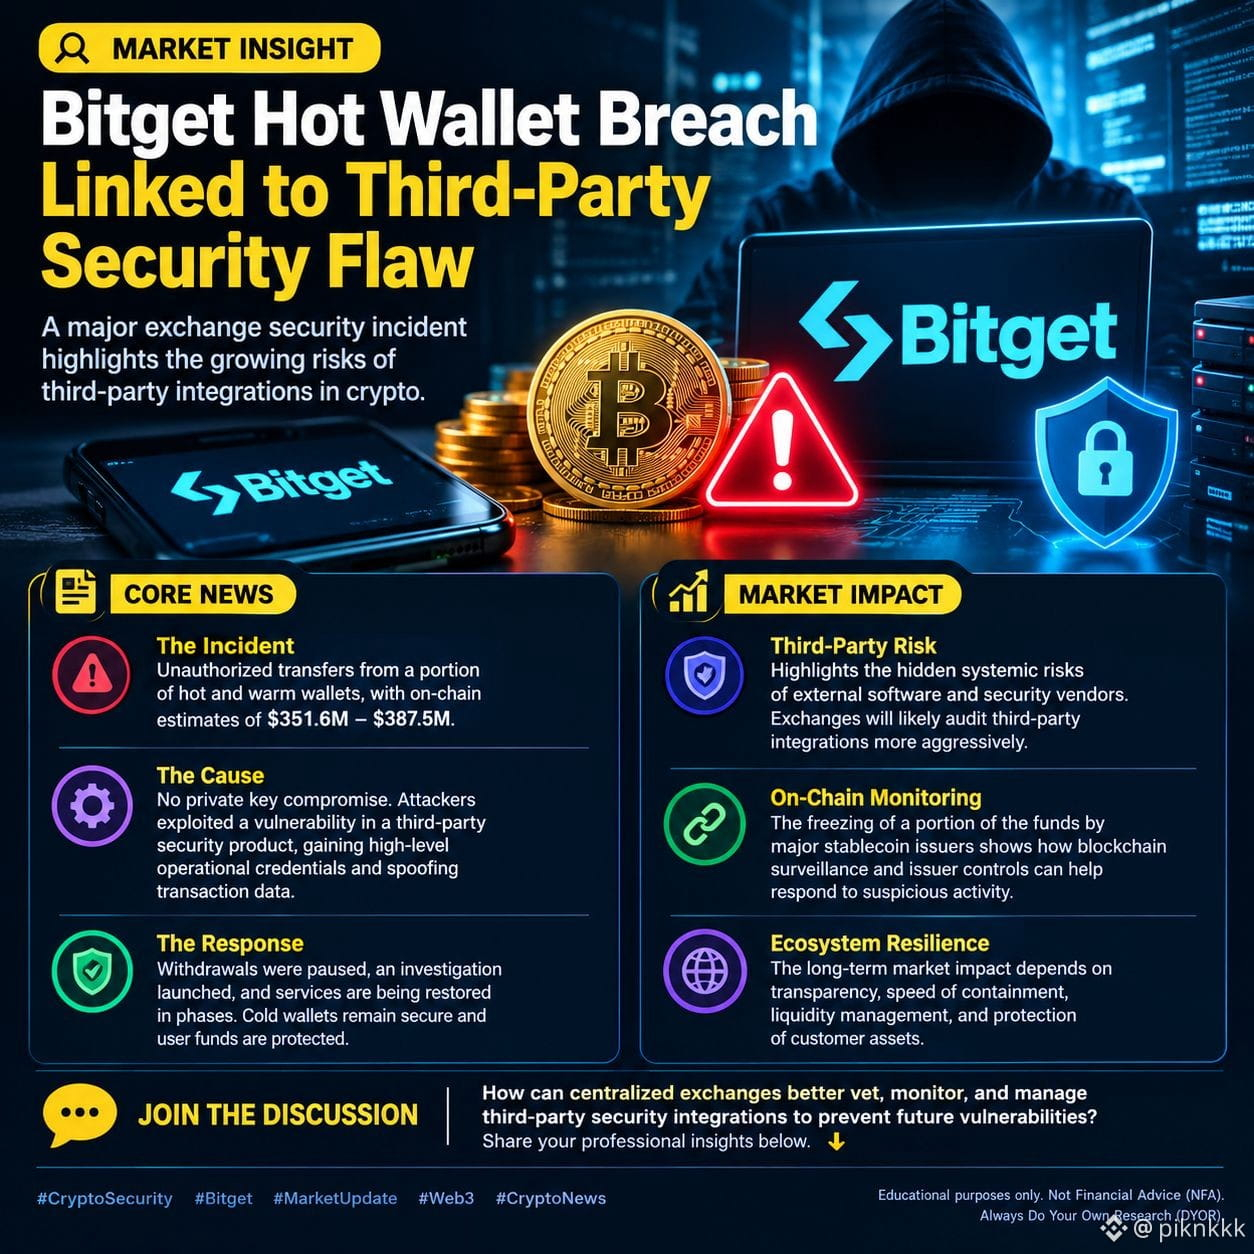
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Perspectiva del mercado: Brecha en Bitget vinculada a una falla de seguridad de terceros
Un reciente incidente de seguridad destaca los riesgos críticos, a menudo pasados por alto, de la gestión de proveedores de terceros en el ecosistema de activos digitales.
📌 Noticias principales
• Incidente: Bitget confirmó transferencias no autorizadas desde billeteras hot y warm, con estimaciones on-chain que oscilan entre 351,6M y 387,5M USD.
• Causa: Los atacantes explotaron una vulnerabilidad en un producto de seguridad de terceros dentro del backend de Bitget para obtener credenciales operativas y suplantar datos de transacciones. Las claves privadas no fueron comprometidas.
• Respuesta: El intercambio pausó los retiros, inició una investigación completa y comenzó la reanudación del servicio por fases. Las billeteras frías permanecen totalmente seguras y los fondos de los usuarios están protegidos.
📊 Impacto en el mercado
• Mayor escrutinio a proveedores Esto subraya los riesgos sistémicos de depender de software externo, impulsando a los exchanges a acelerar las auditorías de integraciones de terceros.
• Cumplimiento on-chain: La rápida congelación de los fondos robados por grandes emisores de stablecoins demuestra la creciente madurez de los protocolos de monitoreo en tiempo real.
• Resiliencia: Históricamente, las brechas aisladas en exchanges han limitado el contagio en el mercado si la plataforma actúa con transparencia y cubre las pérdidas de los usuarios.
💬 Debate
¿Cómo pueden los exchanges centralizados evaluar y monitorear mejor las integraciones de seguridad de terceros para prevenir vulnerabilidades futuras? ¡Comparte tus ideas a continuación! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Esto es solo con fines educativos. No es asesoramiento financiero (NFA). Haz siempre tu propia investigación (DYOR).
$KSM $STG $ZRO
{future}(ZROUSDT)
{spot}(STGUSDT)
{future}(KSMUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Perspectiva del mercado: Brecha en Bitget vinculada a una falla de seguridad de terceros
Un reciente incidente de seguridad destaca los riesgos críticos, a menudo pasados por alto, de la gestión de proveedores de terceros en el ecosistema de activos digitales.
📌 Noticias principales
• Incidente: Bitget confirmó transferencias no autorizadas desde billeteras hot y warm, con estimaciones on-chain que oscilan entre 351,6M y 387,5M USD.
• Causa: Los atacantes explotaron una vulnerabilidad en un producto de seguridad de terceros dentro del backend de Bitget para obtener credenciales operativas y suplantar datos de transacciones. Las claves privadas no fueron comprometidas.
• Respuesta: El intercambio pausó los retiros, inició una investigación completa y comenzó la reanudación del servicio por fases. Las billeteras frías permanecen totalmente seguras y los fondos de los usuarios están protegidos.
📊 Impacto en el mercado
• Mayor escrutinio a proveedores Esto subraya los riesgos sistémicos de depender de software externo, impulsando a los exchanges a acelerar las auditorías de integraciones de terceros.
• Cumplimiento on-chain: La rápida congelación de los fondos robados por grandes emisores de stablecoins demuestra la creciente madurez de los protocolos de monitoreo en tiempo real.
• Resiliencia: Históricamente, las brechas aisladas en exchanges han limitado el contagio en el mercado si la plataforma actúa con transparencia y cubre las pérdidas de los usuarios.
💬 Debate
¿Cómo pueden los exchanges centralizados evaluar y monitorear mejor las integraciones de seguridad de terceros para prevenir vulnerabilidades futuras? ¡Comparte tus ideas a continuación! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Esto es solo con fines educativos. No es asesoramiento financiero (NFA). Haz siempre tu propia investigación (DYOR).
$KSM $STG $ZRO
Tacabase:
Vụ này nhắc ae nhớ: cold wallet an toàn, nhưng backend bên thứ ba mới là tử huyệt.
1
1
3k

La mayoría de los hacks de intercambio empiezan con un proveedor del que nadie ni siquiera sabía que existía.
Esa sensación de hundimiento aparece cuando te das cuenta de que tus fondos estaban a un fallo de un tercero de desaparecer, especialmente después de acumular $USDT y $SOL en una billetera caliente durante esta etapa de codicia. He visto a demasiados traders perder el sueño por esto a lo largo de distintos ciclos.
He operado lo suficiente con estos casos como para reconocer el patrón. En 2018, todos trataban las billeteras calientes como seguras porque el logotipo del exchange se veía sólido, hasta que un desliz de un proveedor vació las cuentas durante la noche. Los exploits de los puentes de 2022 siguieron el mismo guion. Las fallas de terceros siguen evolucionando porque las plataformas externalizan las claves, las APIs y el monitoreo que nunca controlan por completo. La conveniencia siempre gana… hasta que deja de hacerlo.
La lección real del caso de Bitget no es el pánico. Es tratar cada billetera caliente como una rampa de entrada temporal. Pasa el tamaño a almacenamiento en frío cuando el Miedo y la Codicia están en 67 y la gente va tras $DOT sin preguntarse quién más puede firmar. Los supervivientes de ciclos anteriores hicieron exactamente eso. Trataron la seguridad como la única cosa que realmente tenían.
¿Cómo estás gestionando la custodia después de ver este tipo de noticias?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework
22

·
--
La ventana de retiro de USDT de Bitget ya ha llegado|La página sigue en Pending, no es una prueba de que se haya retrasado|Cerca de 2670 en ETH, primero esperaré
Mi postura es verificar el estado primero, y luego hablar de operaciones. El tema de seguridad de las hot wallets de Bitget en el Binance Plaza sigue en aumento, mientras que el aviso original de Bitget indica que el 30 de septiembre a las 08:00 UTC, es decir, hoy a las 16:00 hora de Beijing, se estableció como el momento para reanudar el retiro por etapas de USDT en las redes de Ethereum, BSC, Solana y Tron. Ahora ya llegó la ventana de tiempo, y la fila de USDT en la página de resumen del evento de Bitget aún muestra Pending; pero en la misma página se indica que la última actualización fue a las 00:00 UTC, antes de la hora planificada de reanudación. Por lo tanto, esto solo puede significar que en la página pública aún no he visto confirmación clara de que ya se haya completado; no se puede usar para afirmar que la plataforma incumplió, que se retrasó o que los usuarios todavía no pueden retirar. Si realmente se puede retirar, depende del estado de red actual de tu cuenta, los resultados de depósitos de montos pequeños y los anuncios oficiales posteriores.
Hay que distinguir el retiro de ETH como moneda nativa del retiro de USDT en la red Ethereum. La página de resumen de Bitget lista ETH y varias redes EVM como restablecidas, pero USDT se muestra por separado para hoy. Que una red pueda transferir ETH no prueba automáticamente que el USDT de esa misma red ya esté habilitado. Al revés, que el proceso de retiro de una exchange esté abierto no significa que la red principal de Ethereum ya no tenga un fallo nuevo de seguridad. Ambas cosas difieren en sus controles de riesgo, custodia y nodos operativos. La cadena de ataque ya divulgada en este incidente apunta a vulnerabilidades de un producto de seguridad de terceros y a la falsificación de instrucciones de retiro; no es que se haya comprometido el protocolo de consenso de Ethereum. Los ~388 millones de dólares afectados corresponden a un total agregado de múltiples cadenas y múltiples monedas, y no debería redactarse como una pérdida única de ETH.
El precio del mercado no da una dirección clara del evento. Antes de emitir el comunicado, el par Binance ETHUSDT ronda los 2669.65 dólares; en las últimas 24 horas, cae aproximadamente 2.09%, con mínimo 2656.92 y máximo 2748.60. No se puede atribuir toda la caída a este estado de retiro, ni tampoco, porque ya llegó la hora del plan oficial, afirmar que el mercado ya digirió el riesgo. Mi nivel de observación es la línea de defensa intradía cerca de 2657, la recuperación en el corto plazo cerca de 2685 y la resistencia por encima cerca de 2749. Si después el anuncio oficial confirma de forma clara que USDT en cada red se restauró, que la llegada de depósitos reales fue fluida, y si el precio logra mantenerse por encima de 2685, entonces la reparación de la confianza de la exchange tendría una evidencia adicional; si el anuncio sigue ausente, la prueba de usuarios sigue mostrando limitaciones, o si ETH rompe por debajo de 2657, una evaluación más prudente debe endurecerse aún más.
Si fuera para operar por mi cuenta, ahora no participo; me quedo en espera sin posición. Solo consideraría hacer long spot sin apalancamiento si: (1) el estado del retiro de USDT en la red Ethereum es confirmado de forma oficial, y (2) los depósitos de montos pequeños tienen una respuesta que se pueda verificar, y (3) ETH recupera y se mantiene por encima de 2685 en una hora, y luego hace pullback de 2675 a 2685 y lo sostiene. En ese caso, la posición total de fondos como máximo sería 0.4%. El objetivo primero es mirar el 2710 (mitad del periodo), luego 2740 para cerrar el resto de la posición; stop loss duro 2648. Después de entrar, si en dos horas seguidas el precio vuelve a cerrar por debajo de 2675, cierro todas las posiciones. Si antes de eso cae por debajo de 2657, o si se divulga un riesgo de seguridad nuevo por parte de la autoridad oficial, se cancela el plan directamente. Si no se cumplen estas condiciones, no hay operaciones y tampoco ganancias realizadas.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
81
·
--
Primero dos pequeñas transferencias de prueba. Luego el gran vaciado. Así empezó el hack de Bitget
Carteras calientes y tibias. Aproximadamente 388M $. Las carteras frías no se tocaron. Los saldos de los clientes supuestamente quedaron cubiertos
Si aún mantienes saldo en un CEX, por eso la gente sigue repitiendo la misma advertencia. Las herramientas de terceros están dentro de la bóveda
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
15
·
--
Bitget ahora dice que el hack de $388M se produjo a través de un producto de seguridad de terceros
No se robaron claves privadas. No fueron billeteras frías. Un fallo de un proveedor que permitió que alguien obtuviera credenciales internas y enviara comandos de retiro falsos
Ese es el punto con el que la gente debería quedarse. Tu exchange puede ser “seguro” y aun así quedar destruido por el software que compró
$BTC retiros ya se reiniciaron. La lección no se reinicia con ellos
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
{future}(BTCUSDT)
Bitget ahora dice que el hack de $388M se produjo a través de un producto de seguridad de terceros
No se robaron claves privadas. No fueron billeteras frías. Un fallo de un proveedor que permitió que alguien obtuviera credenciales internas y enviara comandos de retiro falsos
Ese es el punto con el que la gente debería quedarse. Tu exchange puede ser “seguro” y aun así quedar destruido por el software que compró
$BTC retiros ya se reiniciaron. La lección no se reinicia con ellos
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
12
·
--
El tema de seguridad de Bitget se intensifica|ZEC en la lista de implicados no equivale a que no pueda rastrearse el monto total|Cerca de 1394 primero mantengo la disciplina
Primero dejo clara mi postura: no salgo a apostar a la baja por ZEC solo por las tres palabras “moneda de privacidad implicada”, y tampoco voy a convertir la promesa de que el intercambio perseguirá y recuperará fondos en una afirmación de “ya recuperado”. La lista de tendencias del Binance Square #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw está relacionada con ZEC; el motivo es que la página oficial de Bitget del incidente incluye ZEC dentro de los activos afectados, y el anuncio del 25 de septiembre incorpora los activos en cadena de Zcash y la red TRON en la estimación de pérdidas revisada. La cifra aproximada de 388 millones de dólares que aporta la plataforma es un total que suma múltiples cadenas y múltiples monedas; no he visto una desagregación fiable de la pérdida por ZEC en una sola moneda, un listado completo de direcciones robadas ni el destino final de cada transacción. Por lo tanto, “388 millones de dólares en ZEC robados” es incorrecto, y tampoco hay evidencia de que “no se pueda recuperar todo”.
Lo que de verdad merece discutirse es el límite entre el rastreo y la congelación. Zcash tiene direcciones públicas y transacciones con enmascaramiento; según el camino, la información visible en la cadena cambia. Pero no tengo pruebas de que en este caso el ZEC en cuestión haya entrado por completo en el grupo enmascarado, y menos aún se puede suponer que todo ZEC puede ser congelado directamente por el exchange o por la entidad emisora. Bitget afirma que la vía del ataque se debió a una vulnerabilidad en un producto de seguridad de terceros, que llevó al robo de credenciales internas de alto privilegio y a la falsificación de instrucciones de retiro; la billetera fría y las llaves privadas no se vieron comprometidas. Ese es el criterio de la investigación de la plataforma y, en adelante, aún debe esperarse el informe técnico independiente. Incluso si algunos activos se marcan, bloquean o congelan, eso no es el mismo estado que el de los activos en cadena ya devueltos a las víctimas. El riesgo de custodia del exchange, la seguridad del protocolo de Zcash y el precio del ZEC deben evaluarse por separado.
El mercado no ha dado un precio claro para un único evento: antes de la publicación, ZEC/USDT en Binance estaba cerca de 1392, con una caída de alrededor de 2.32% en las últimas 24 horas, en un rango de 1376 a 1460. Este precio se ve afectado tanto por el tema de seguridad, como también podría estar influido por los datos macro de Estados Unidos de esta noche, la liquidez del propio mercado de monedas de privacidad y las expectativas sobre operaciones con fondos; no se puede atribuir de forma rígida. Otro dato fácil de malinterpretar es el cuadro de flujos de fondos de ZCSH: en el apartado del 29 de septiembre de Farside sigue apareciendo una línea horizontal; el acumulado automático muestra 0.0. Con eso no se puede concluir que las instituciones no hayan comprado o vendido ayer. Cuanto más densa sea la información, menos debo tomar el vacío como un hecho.
Me centro en dos puntos de verificación: si Bitget divulga más adelante el importe en ZEC de una sola moneda y direcciones verificables; y si el estado real disponible de la red de retiros es el que se dice. Y también si el precio puede volver a sostenerse por encima de 1410 y mantenerlo en la corrección. Si nuevos datos demuestran que la pérdida supera muy ampliamente el criterio actual, aparece una transferencia anómala y sostenida, o si después de que el ZEC caiga por debajo de 1376 falla el rebote (rebound) al alza, una判断 más neutral quedaría refutada. Si solo aumenta la repetición del rumor en la lista de tendencias y el precio hace un impulso brusco, pero no crece la evidencia, todavía lo trato como volatilidad y no como confirmación de tendencia.
Si yo estuviera operando, no participaría. La dirección solo contempla posiciones spot largas sin apalancamiento. Si el cierre completo de la hora queda por encima de 1410, el retroceso es de 1400 a 1410 y no se rompe, y además el estado de depósito/retiro del objetivo es normal tras pruebas con montos pequeños, entonces usaría como máximo el 0.3% del capital en la prueba; como objetivo, 1430 primero reducir a la mitad y cerca de 1455 liquidar el resto. El stop loss duro lo fijaría en 1375; si después de entrar, durante dos horas consecutivas el cierre queda por debajo de 1400, entonces se cierra todo. Antes de activarlo, si se rompe 1376, o si se divulga que el incidente continúa ampliándose, el plan se cancela; no incrementar la posición para cazar un rebote. Esto no afirma que el ZEC vaya a subir seguro, sino que coloca la pérdida desconocida y la volatilidad del precio dentro de la disciplina.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ZEC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
45
La CEO de Bitget, Gracy Chen, dijo que “no es muy optimista” con una recuperación total o la congelación de los 388 millones de dólares robados en la reciente brecha de seguridad, citando las tasas históricas de recuperación de grandes fallos como el hack de 2025 de Bybit.
📊 Desglose del incidente
• Pérdido total: Ajustado a aproximadamente 388 millones de dólares.
• Causa raíz: Una vulnerabilidad de un producto de seguridad de terceros que otorgaba credenciales internas de alto nivel.
• Seguridad de los usuarios: El Fondo de Protección de Bitget, de 464 millones de dólares, está destinado a cubrir las pérdidas de los usuarios.
• Retiros: La reanudación en fases comenzó con Bitcoin el lunes.
⚠️ Perspectiva de recuperación y desafíos
• Metas bajas: Solo ~3,5% de los fondos se congelaron un año después del hack de Bybit.
• Obstáculos entre cadenas: Protocolos descentralizados como THORChain rechazaron solicitudes para incluir en una lista negra selectiva las direcciones del atacante.
• Esfuerzos de mitigación:
• NEAR Intents bloqueó más de 50M y congeló ~500k.
• Tether y Circle incluyeron en listas negras carteras vinculadas específicas.
• Bitget lanzó un programa de recompensas que ofrece 5% por fondos congelados y 5% por fondos recuperados.#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
66
·
--
Bitget事件再上热榜|第三方权限漏洞不等于ETH协议失守|2662附近我先等
我的态度:安全新闻先拆清责任边界,再决定是否交易;今天不把“黑客碰到ETH”写成以太坊网络被攻破。币安广场热榜出现#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw,我回看Bitget官方事件时间线:平台称攻击者利用第三方安全产品漏洞取得内网高权限凭据,伪造提现指令绕过风控,涉及热、温钱包;官方称私钥和冷钱包未被攻破。约3.88亿美元是其最新核算的受影响资产规模,不是“以太坊链损失”,也不是已经追回的金额。这个说法仍是交易所调查结论,独立技术报告尚待完整披露,不能当作法院或全行业审计定论。
与ETH直接相关的是,官方列出受影响资产和网络包括ETH及多条EVM网络。交易所钱包后端被冒用,与以太坊共识规则被篡改、用户自托管钱包私钥泄漏,是三个不同层级。对交易员更实际的冲击是交易所对手方风险:提现暂停或分批恢复会影响跨平台搬砖、保证金补充和现货价差,资金即使账面可见,也未必能在需要时按原路径转出。官方页面对ETH恢复时间有排期和状态栏,我只把它当作安排,不替用户保证此刻任意币种、任意网络都能提走;使用前要以账户实际网络及小额测试为准。
市场反应也要克制解读:写稿时币安ETH/USDT约2662,24小时跌约1.36%,区间2660至2749。跌幅不能全归因于一周前的安全事件,今晚美国宏观数据与整体风险偏好同样会改写价格。我的短线参考位是2660附近的当日低点与2700整数位。若2660失守后反抽无力,说明风险还没被吸收;若重新站上2700但提币实际运行和市场深度没有改善,也不足以证明安全隐患已经消除。若后续独立审计推翻平台攻击路径、出现新的异常转账,或平台恢复计划再度变更,我会立即重估判断。
如果是我自己交易,现在不参与,方向只保留条件式现货多单,不开杠杆。等完整小时站上2700,回踩2688至2700不破,同时目标交易所与接收网络经小额转账核验正常,才用总资金最多0.4%试仓。第一目标2725减半,第二目标2745附近平掉余仓;硬止损放在2660下方,入场后连续两小时收回2688下也全部平仓。若触发前价格先破2660,或新的安全公告与链上异常扩大,原计划作废,宁可错过也不在信息不全时重仓赌反弹。
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
以上仅为个人市场观察,不构成投资建议。
92
·
--
Hack de Bitget: El eslabón débil no era la billetera, era una herramienta de seguridad “confiable” 🔐
Otro gran incidente de seguridad en el sector cripto vuelve a copar los titulares, y este trae una lección importante.
El 24 de septiembre, Bitget detectó transferencias no autorizadas desde sus billeteras calientes y tibias. La pérdida estimada desde entonces se ha revisado a alrededor de 387,5 millones de dólares.
¿Qué pasó realmente?
Según Bitget, el atacante explotó una falla en un producto de seguridad de terceros para obtener credenciales internas de alto nivel. Luego, esas credenciales se usaron para enviar comandos de retiro fraudulentos al sistema de billeteras, eludiendo los controles de riesgo.
La clave: no se comprometieron las claves privadas y las billeteras frías no se vieron afectadas. El atacante no forzó la bóveda: consiguió una llave a través del guardia de seguridad. 😅
¿Y qué hay de los fondos de los usuarios?
Se informa que la pérdida total está cubierta por el Fondo de Protección de Usuarios de Bitget de 464 millones de dólares. Bitget también lanzó un programa de recompensas por recuperación y está trabajando con las autoridades encargadas de hacer cumplir la ley, mientras que los retiros se están restableciendo por etapas.
3 lecciones para todos:
1️⃣ Un exchange solo es tan seguro como su eslabón más débil. Los proveedores y las herramientas de terceros también son riesgos reales.
2️⃣ Entiende las billeteras calientes vs. frías. El almacenamiento en frío es exactamente lo que limitó el daño aquí.
3️⃣ No lo tengas todo en un solo exchange. Las tenencias a largo plazo son más seguras en tu propia billetera.
Bitget dice que revisará cómo evalúa e implementa herramientas de seguridad de terceros. La pregunta real ahora es qué tan en serio otros exchanges auditarán a sus propios proveedores.
¿Qué piensas? ¿Todavía mantienes fondos en exchanges o te estás moviendo hacia la autocustodia? Cuéntame en los comentarios 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
77
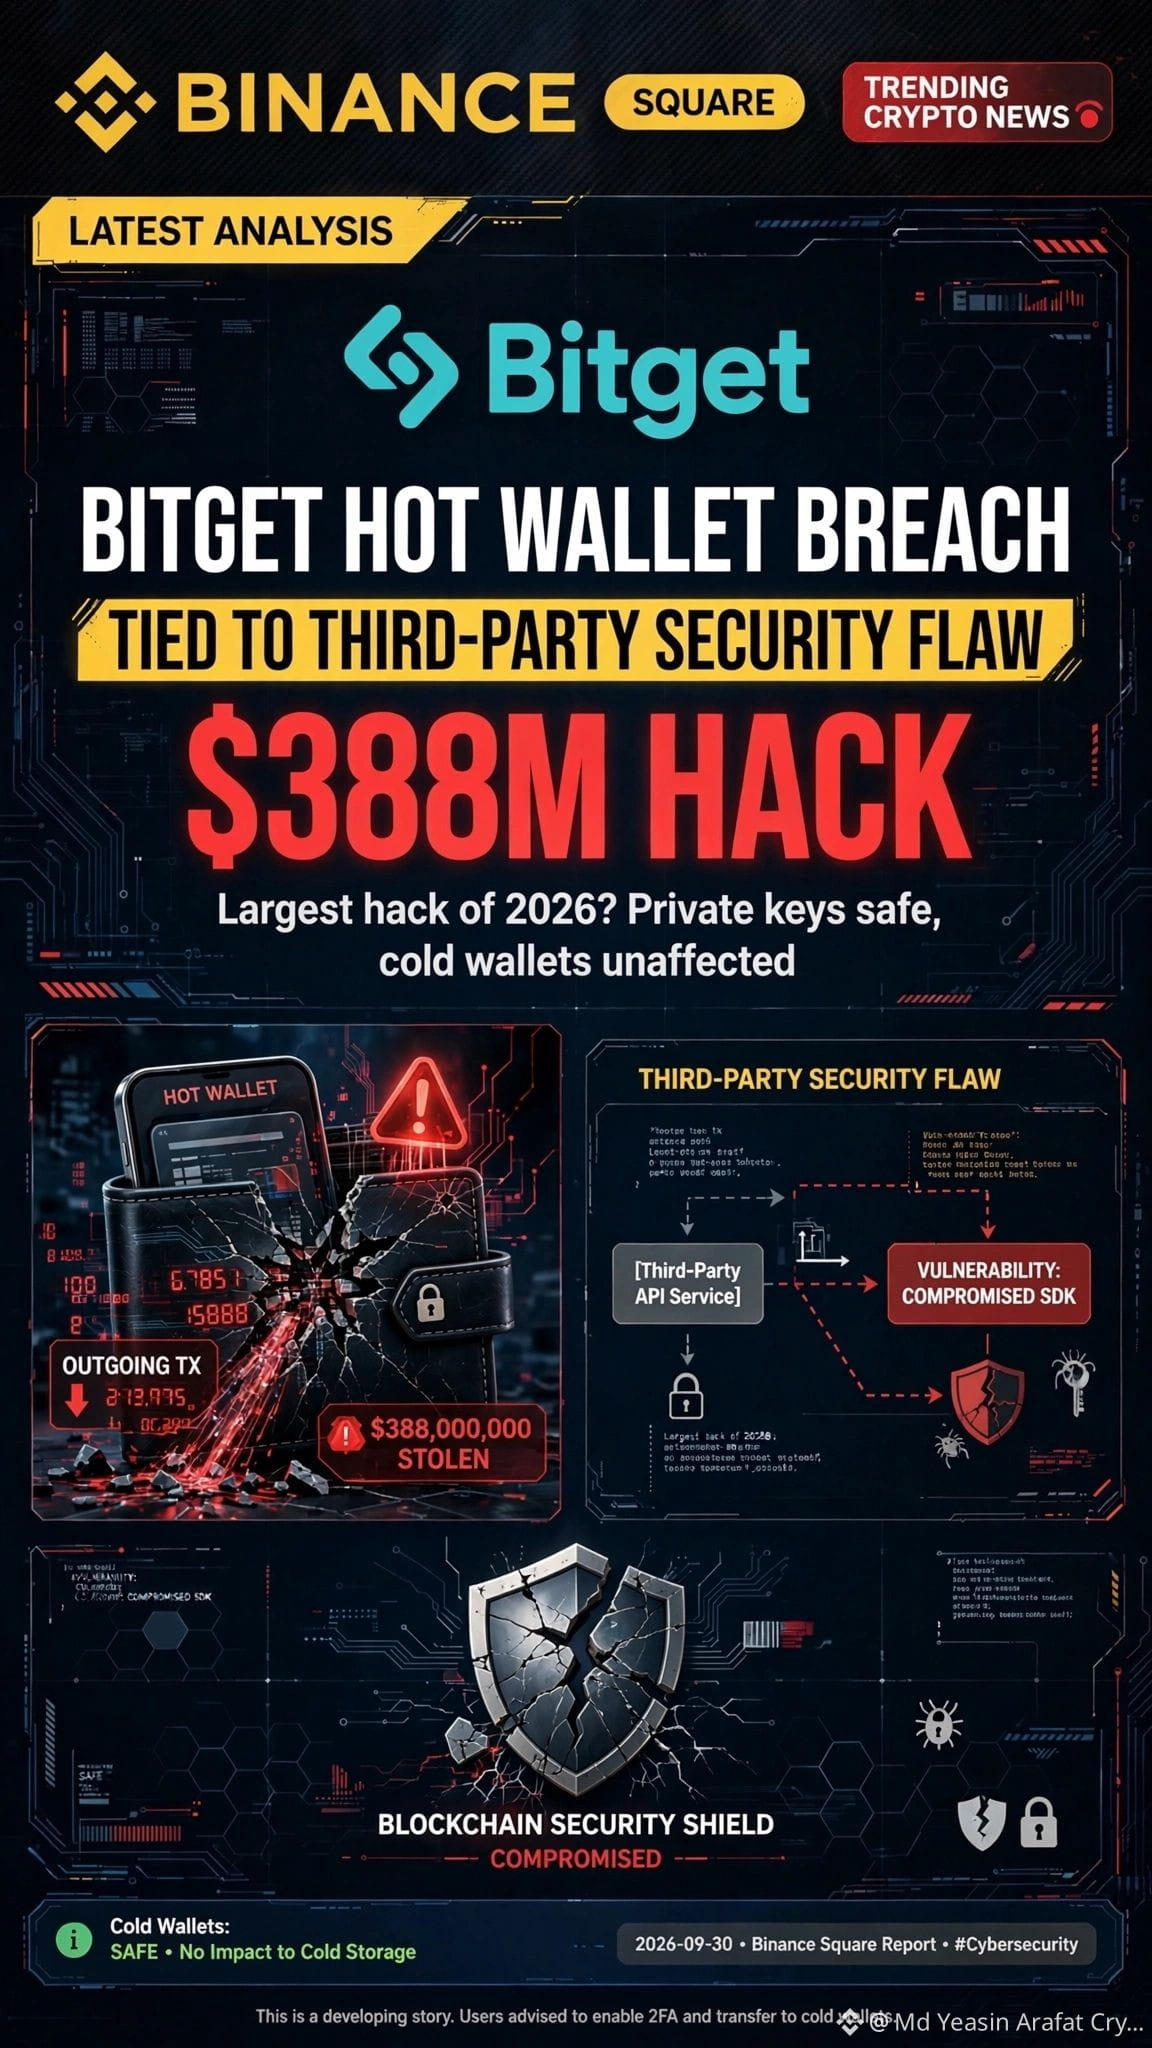
🚨 ÚLTIMA HORA: INTRUSIÓN EN LA CARTERA CALIENTE DE BITGET - ¡HACK DE 388M!
¿El mayor hack de 2026? Bitget confirma una intrusión en la cartera caliente vinculada a una FALLA DE SEGURIDAD DE UN TERCERO.
🔴 ¿Qué pasó?
- Se robaron $388.000.000 de carteras CALIENTES Y SEMICALIENTES (24 de septiembre)
- El atacante explotó una vulnerabilidad zero-day en un producto de seguridad de un tercero
- Instrucciones de retiro falsificadas: eludieron los controles de riesgo
- Claves privadas SEGURAS, carteras frías INAFECTADAS ✅
✅ Actualización de recuperación de Bitget:
- Se reanudaron los retiros de BTC el 28 de septiembre
- Retiros de ETH el 29 de septiembre
- Recuperación total para el 2 de octubre
- El Fondo de Protección de $464M cubrirá todas las pérdidas
- Recompensa del 5% por la recuperación
¡Por eso importa la seguridad de la cadena de suministro en los CEX! Usa siempre una cartera fría para el largo plazo.
¿Tus fondos están SEGUROS? Comenta abajo 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVISO LEGAL: Este contenido es solo para fines educativos y de noticias. No es asesoramiento financiero. Mantente a salvo, HAZ TU INVESTIGACIÓN.
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 ÚLTIMA HORA: INTRUSIÓN EN LA CARTERA CALIENTE DE BITGET - ¡HACK DE 388M!
¿El mayor hack de 2026? Bitget confirma una intrusión en la cartera caliente vinculada a una FALLA DE SEGURIDAD DE UN TERCERO.
🔴 ¿Qué pasó?
- Se robaron $388.000.000 de carteras CALIENTES Y SEMICALIENTES (24 de septiembre)
- El atacante explotó una vulnerabilidad zero-day en un producto de seguridad de un tercero
- Instrucciones de retiro falsificadas: eludieron los controles de riesgo
- Claves privadas SEGURAS, carteras frías INAFECTADAS ✅
✅ Actualización de recuperación de Bitget:
- Se reanudaron los retiros de BTC el 28 de septiembre
- Retiros de ETH el 29 de septiembre
- Recuperación total para el 2 de octubre
- El Fondo de Protección de $464M cubrirá todas las pérdidas
- Recompensa del 5% por la recuperación
¡Por eso importa la seguridad de la cadena de suministro en los CEX! Usa siempre una cartera fría para el largo plazo.
¿Tus fondos están SEGUROS? Comenta abajo 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVISO LEGAL: Este contenido es solo para fines educativos y de noticias. No es asesoramiento financiero. Mantente a salvo, HAZ TU INVESTIGACIÓN.
$BTC $ETH $BNB
47
·
--
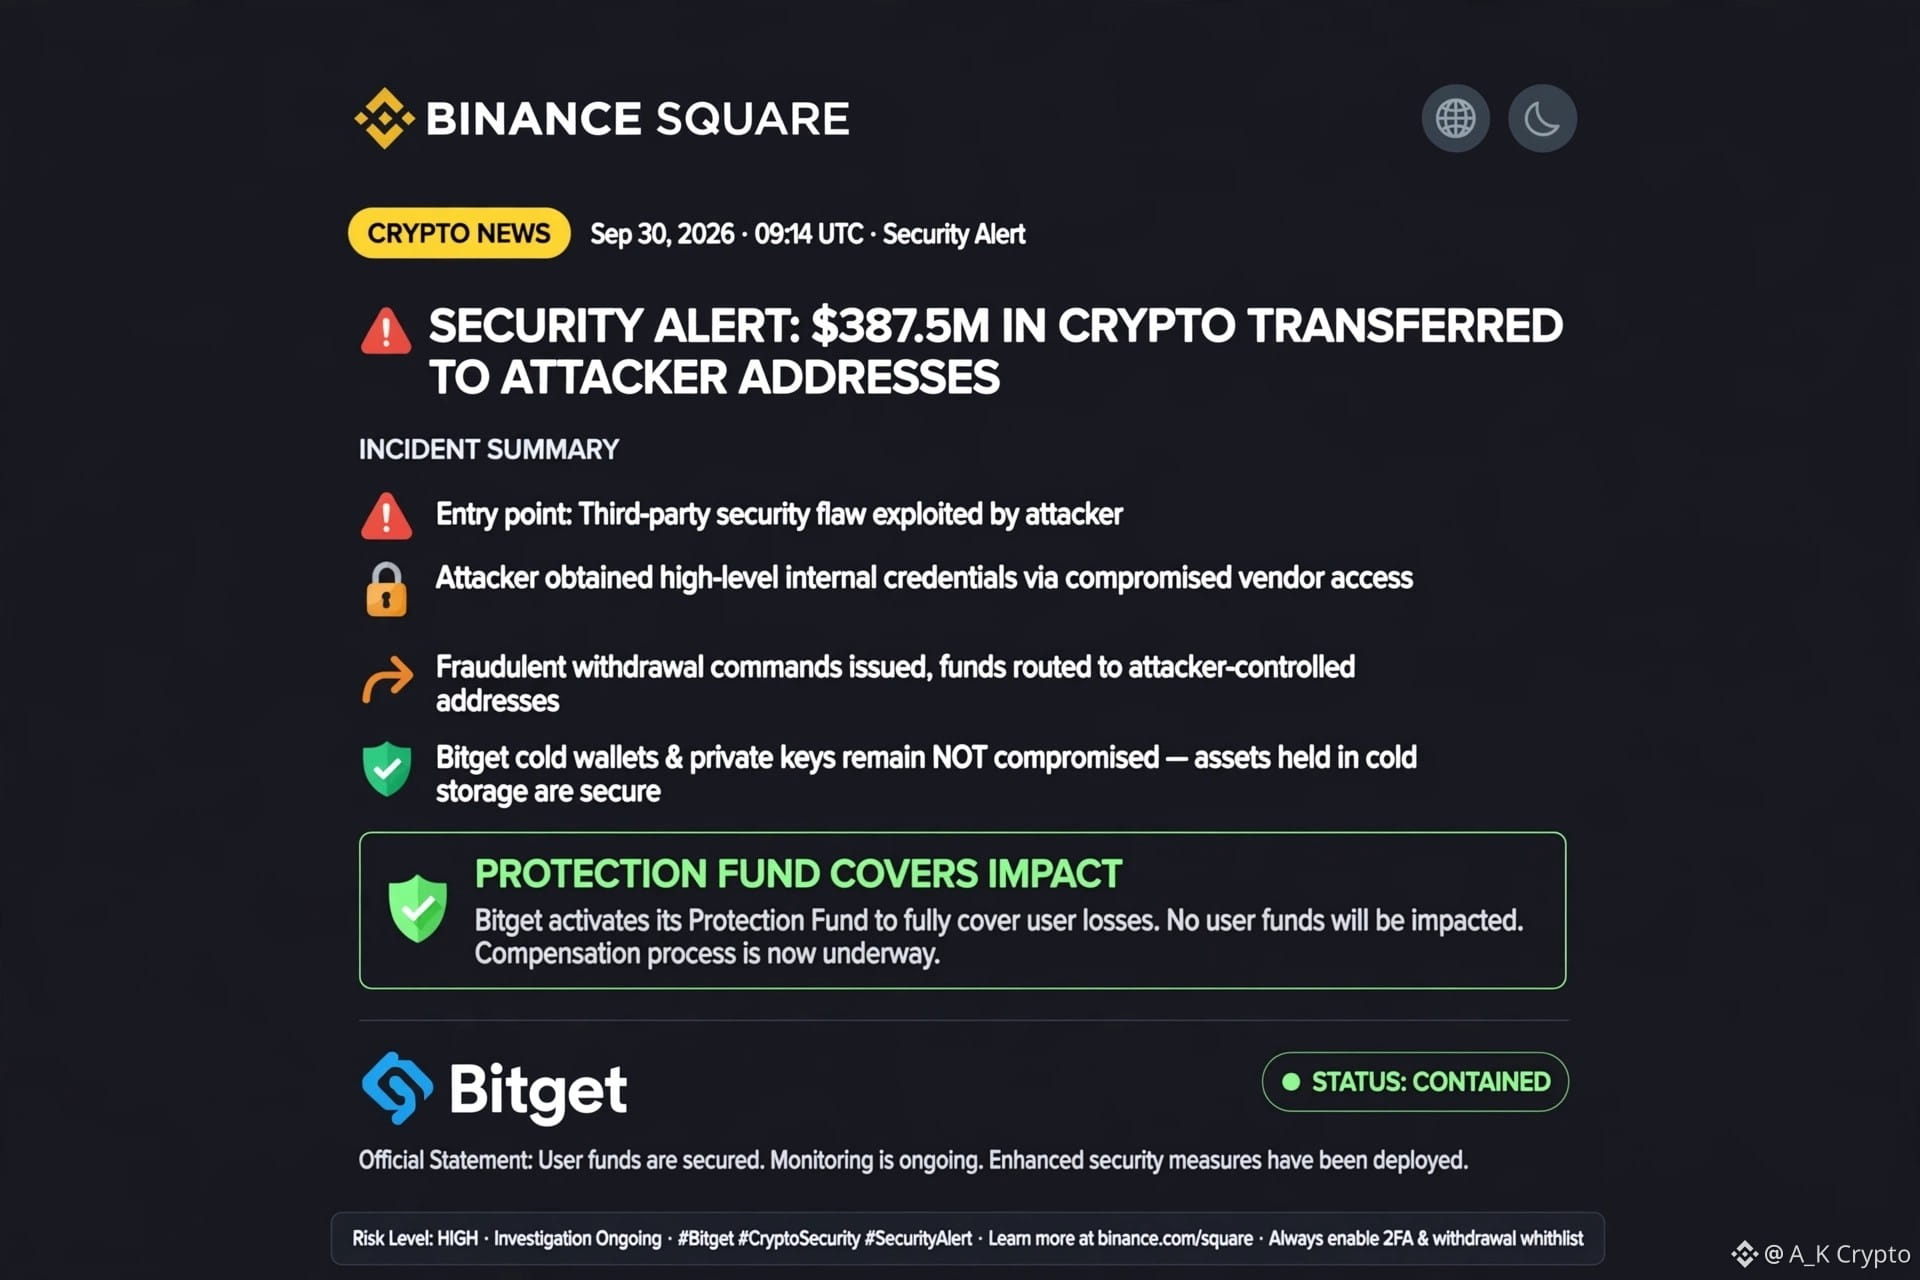
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 $387.5M EN CRIPTO SE TRANSFIRIÓ A DIRECCIONES CONTROLADAS POR EL ATAQUE — Y EL PUNTO DE ENTRADA FUE UNA FALLA DE SEGURIDAD DE TERCEROS.
Bitget dice que el atacante aprovechó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las usó para emitir órdenes fraudulentas de retiro.
Bitget afirma que sus billeteras frías y claves privadas no fueron comprometidas, mientras que su Fondo de Protección está designado para cubrir el impacto financiero.
La seguridad cripto no se trata solo de proteger claves privadas. El software de terceros y el acceso interno también pueden convertirse en superficies de ataque importantes.
Este incidente refuerza por qué la seguridad de los exchange debe cubrir toda la infraestructura, no solo las billeteras. El miedo a corto plazo puede aumentar, pero auditorías más sólidas, controles de acceso y monitoreo podrían mejorar la resiliencia de la industria. Los traders deberían centrarse en actualizaciones verificadas en lugar de rumores durante investigaciones activas.
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
56
🔐 El riesgo de seguridad de terceros entra en el foco
La investigación de Bitget apunta a una vulnerabilidad en un producto de seguridad externo como parte de la ruta del ataque.
El incidente muestra por qué la seguridad de los exchanges depende no solo de los sistemas internos, sino también de la infraestructura de terceros conectada.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
10
🚨 Incidente de seguridad de Bitget
Bitget afirma que los atacantes explotaron una vulnerabilidad en un producto de seguridad de un tercero para obtener credenciales internas y enviar órdenes fraudulentas de retiro.
Las billeteras calientes y tibias afectadas involucraron un estimado de $387.5M en activos.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
9
·
--
Bitget ha anunciado una filtración de una billetera caliente, atribuyendo el incidente a una vulnerabilidad de seguridad que se origina en un servicio de un tercero. Este evento resalta la importancia crítica de contar con medidas de seguridad sólidas no solo dentro de los exchange, sino también en toda su cadena de suministro de proveedores de servicios.
El mercado cripto es altamente sensible a los incidentes de seguridad y una brecha, incluso si se mantiene contenida y se vincula a un factor externo, puede erosionar la confianza de los usuarios y provocar ventas. Si bien la comunicación inmediata de Bitget es un paso positivo, el mercado seguirá de cerca su proceso de recuperación y cualquier posible impacto en el volumen de operaciones y los precios de los activos. Este incidente subraya el desafío continuo de asegurar los activos digitales en un ecosistema interconectado, donde un solo eslabón débil puede tener consecuencias significativas.
Esta situación sirve como un recordatorio contundente para todos los participantes del sector cripto de mantenerse vigilantes con respecto a las prácticas de seguridad de las plataformas que utilizan.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
206 Atlas:
Third-party risks are priced in. This doesn't change the technical outlook for listed tokens, just highlights operational fragility.
1
1
108
🛡️ Examinar la seguridad de los intercambios al microscopio
El incidente de Bitget implicó comandos fraudulentos de retiro después de que, presuntamente, los atacantes obtuvieran acceso mediante una falla de seguridad de un tercero.
La investigación continúa con firmas de ciberseguridad, incluidos Mandiant y SlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
142
🌐 Un recordatorio para la infraestructura de cripto
El incidente del 24 de septiembre de Bitget afectó a algunas billeteras calientes y templadas, con la estimación más reciente de aproximadamente $388M.
El incidente destaca cómo el software de terceros, el acceso interno y los controles de retiro pueden convertirse en capas de seguridad críticas.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
2
1.9k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#SECToClarifyOnChainFundraisingRules
445 visualizaciones
57 participa(n) en el debate
2
#UKFCAOpensCryptoFirmAuthorization
2,211 visualizaciones
102 participa(n) en el debate
3
#JapanMOFStudyGroupOnTokenizedGovtBonds
2,652 visualizaciones
133 participa(n) en el debate
4
#QNTRises287%
25,352 visualizaciones
433 participa(n) en el debate
5
#TrumpRejectsAIRulesForVoluntaryAudits
19,768 visualizaciones
512 participa(n) en el debate
6
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
10,497 visualizaciones
344 participa(n) en el debate
7
#OpenAIUnveilsAlwaysOnAgentDots
9,350 visualizaciones
362 participa(n) en el debate
8
#ChainlinkLaunchesBankSWIFTLedgerFramework
9,828 visualizaciones
281 participa(n) en el debate
9
#EarningsSeason
536,986 visualizaciones
3,826 participa(n) en el debate
10
#ZcashApproves$1.5MBugBounty
113 visualizaciones
4 participa(n) en el debate