

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
69,025 visualizaciones
813 participa(n) en el debate
Populares
Novedades

·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨 NOTICIA URGENTE: Bitget publica el informe completo de incidentes por el exploit de 387,5M $ 🛡️
El exchange de criptomonedas Bitget ha detallado la línea de tiempo completa sobre su reciente brecha de seguridad. Si bien la estimación inicial de la pérdida se situaba en 351,6M $, el rastreo on-chain en cadenas adicionales (incluyendo Zcash y TRON) revisó el total final a 387,5 millones $.
Así es como se desarrollaron los acontecimientos y en qué punto están mientras comienzan los retiros por fases. ⏰
⏳ Línea de tiempo detallada del incidente
⏰ 18:31 UTC: se detectaron transferencias no autorizadas
🛑 El mismo día: se suspendieron temporalmente los retiros
🔍 25 de septiembre: se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M $: total afectado revisado
🛡️ Billeteras frías: no afectadas
🏦 Fondo de Protección: más de 464M $
📅 28 de septiembre: los retiros de BTC están programados para comenzar a reanudarse por fases
🛡️ Por qué la solvencia de la plataforma sigue intacta
Capa OperativaEstado actualNivel de ImpactoBilleteras frías100% seguras — Completamente aisladas, sin conexión a la explotación del backendCeroExposición DirectaSaldos de usuarios100% cubiertos — Los saldos contables permanecen correctosTotalmente ProtegidoFondo de ProtecciónMantiene 464M $+, absorbiendo por completo la pérdida de 387,5M $Pérdida Absorbida
💭 Sentimiento del mercado: prueba de confianza
Aunque el CEO de Bitget, Gracy Chen, confirmó que el Fondo de Protección de 464M $ cubre cómodamente todos los daños financieros, el mercado sigue dividido:
$NVDA.US
{stock_us}(NVDA.US)
El caso alcista para la confianza: Bitget actuó con transparencia, implementó un fondo de tesorería respaldado, mantuvo 100% de solvencia sin liquidar el colateral de los usuarios y mantuvo los pares de trading en línea.
$ZEC
{future}(ZECUSDT)
La postura cautelosa: los retiros por fases a menudo provocan una salida temporal de capital, ya que los operadores más reacios al riesgo migran sus activos a almacenamiento en frío o a exchanges competidores para esperar a que pase la volatilidad.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 NOTICIA URGENTE: Bitget publica el informe completo de incidentes por el exploit de 387,5M $ 🛡️
El exchange de criptomonedas Bitget ha detallado la línea de tiempo completa sobre su reciente brecha de seguridad. Si bien la estimación inicial de la pérdida se situaba en 351,6M $, el rastreo on-chain en cadenas adicionales (incluyendo Zcash y TRON) revisó el total final a 387,5 millones $.
Así es como se desarrollaron los acontecimientos y en qué punto están mientras comienzan los retiros por fases. ⏰
⏳ Línea de tiempo detallada del incidente
⏰ 18:31 UTC: se detectaron transferencias no autorizadas
🛑 El mismo día: se suspendieron temporalmente los retiros
🔍 25 de septiembre: se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M $: total afectado revisado
🛡️ Billeteras frías: no afectadas
🏦 Fondo de Protección: más de 464M $
📅 28 de septiembre: los retiros de BTC están programados para comenzar a reanudarse por fases
🛡️ Por qué la solvencia de la plataforma sigue intacta
Capa OperativaEstado actualNivel de ImpactoBilleteras frías100% seguras — Completamente aisladas, sin conexión a la explotación del backendCeroExposición DirectaSaldos de usuarios100% cubiertos — Los saldos contables permanecen correctosTotalmente ProtegidoFondo de ProtecciónMantiene 464M $+, absorbiendo por completo la pérdida de 387,5M $Pérdida Absorbida
💭 Sentimiento del mercado: prueba de confianza
Aunque el CEO de Bitget, Gracy Chen, confirmó que el Fondo de Protección de 464M $ cubre cómodamente todos los daños financieros, el mercado sigue dividido:
$NVDA.US
El caso alcista para la confianza: Bitget actuó con transparencia, implementó un fondo de tesorería respaldado, mantuvo 100% de solvencia sin liquidar el colateral de los usuarios y mantuvo los pares de trading en línea.
$ZEC
La postura cautelosa: los retiros por fases a menudo provocan una salida temporal de capital, ya que los operadores más reacios al riesgo migran sus activos a almacenamiento en frío o a exchanges competidores para esperar a que pase la volatilidad.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
Sharie Wareheim vK9Lرابحه ان شاءالله:
تم
1
1
18
23.7k

#bitgetdetailssecurityincidenttimeline
🚨 Bitget acaba de revelar el cronograma completo del incidente de seguridad.
El 24 de septiembre, Bitget detectó transferencias no autorizadas desde una parte de la infraestructura de sus carteras calientes y semi-calientes. Más tarde, el monto estimado afectado se ajustó de 351,6 millones de dólares a 387,5 millones de dólares tras identificar transacciones adicionales.
⏰ 18:31 UTC: Se detectaron transferencias no autorizadas
🛑 El mismo día: Se suspendieron las retiradas temporalmente
🔍 25 de septiembre: Se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5 millones de dólares: Monto total afectado tras la revisión
🛡️ Carteras frías: No se vieron afectadas
🏦 Fondo de protección: Más de 464 millones de dólares
📅 28 de septiembre: Está previsto que el regreso de los retiros de BTC comience de forma gradual
Bitget afirma que el incidente fue contenido, que los saldos de las cuentas de los usuarios no se vieron afectados y que Mandiant + SlowMist ayudan en la investigación.
🔥 La gran pregunta ahora:
¿Acaso la reanudación de los retiros por etapas recuperará la confianza, o los traders se mantendrán cautelosos? 👀
Por favor, continúen siguiendo
#Bitget #crypto #security
Dr Basha1:
@BiBi التحقُّق من صحة هذا المُحتوى
3
8
7.4k
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Pierde $351.6M en el mayor hackeo cripto de 2026
BITGET
confirmó que los atacantes drenaron ~$351.6M de sus billeteras calientes y tibias el 24 de septiembre en 19 transferencias a través de Ethereum, XRP Ledger, Avalanche, BNB Chain y Arbitrum. Los activos robados incluyen ETH, XRP, USDT, USDC, AVAX y BNB, y $170M+ ya se han intercambiado por ETH.
Según la directora ejecutiva Gracy Chen, no se robaron claves privadas. El atacante irrumpió en un sistema backend dentro de la infraestructura de la billetera, falsificó los datos de las transacciones y consiguió que el propio proceso de autorización de Bitget aprobara las transferencias.
Es el mismo patrón que Bybit el año pasado: los atacantes se enfocan en el proceso de firma en lugar de las claves. Bitget dice que sospecha de hackers norcoreanos. Para los usuarios: el Fondo de Protección de Usuarios de $464M+ cubre la pérdida total, y Bitget tiene $1B+ en capital propio además.$ALGO $SOXS $SOON
206 Atlas:
Faking transaction data to bypass authorization is a critical operational failure, not just a technical one.
1
1
3.2k
·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
$387.5M desaparecidos — pero que podría NO ser la historia más grande detrás del incidente de Bitget.
La prueba real empieza ahora.
Después de la brecha de seguridad, Bitget actuó rápido:
• Suspendió los retiros
• Identificó y corrigió la ruta del ataque
• Reportó las cold wallets (billeteras frías) como no afectadas
• Usó su fondo de protección para absorber las pérdidas
• Planeó un regreso por fases de los retiros de BTC
Eso suena tranquilizador.
Pero los usuarios de cripto no juzgan un exchange por lo que dice durante una crisis.
Juzgan lo que ocurre después.
¿Pueden volver los retiros sin más problemas?
¿Mantendrán los usuarios sus fondos en la plataforma?
Y lo más importante…
¿Puede Bitget reconstruir la confianza después de una pérdida tan grande?
Porque perder fondos daña un estado financiero.
Perder la confianza lo daña todo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
$387.5M desaparecidos — pero que podría NO ser la historia más grande detrás del incidente de Bitget.
La prueba real empieza ahora.
Después de la brecha de seguridad, Bitget actuó rápido:
• Suspendió los retiros
• Identificó y corrigió la ruta del ataque
• Reportó las cold wallets (billeteras frías) como no afectadas
• Usó su fondo de protección para absorber las pérdidas
• Planeó un regreso por fases de los retiros de BTC
Eso suena tranquilizador.
Pero los usuarios de cripto no juzgan un exchange por lo que dice durante una crisis.
Juzgan lo que ocurre después.
¿Pueden volver los retiros sin más problemas?
¿Mantendrán los usuarios sus fondos en la plataforma?
Y lo más importante…
¿Puede Bitget reconstruir la confianza después de una pérdida tan grande?
Porque perder fondos daña un estado financiero.
Perder la confianza lo daña todo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
Thresa Walle Bru1:
yo entre en criptomonedas de BTB y perdimos toda nuestra inversión y creo que no hay manera de recuperar todo lo invertido 😥
3
6
15.4k
·
--
Alcista
#BitgetDetailsSecurityIncidentTimeline
Bitget informó de un importante incidente de seguridad en el que se produjeron transferencias no autorizadas desde sus carteras calientes y calientes el 24 de septiembre. El monto afectado se actualizó a 387,5 millones de dólares, aunque Bitget afirma que las carteras frías y los saldos de las cuentas de los usuarios no se vieron afectados.
Las retiradas se pausaron; supuestamente, la vulnerabilidad se corrigió para el 25 de septiembre y se planificó reanudar gradualmente las retiradas de BTC a partir del 28 de septiembre. Bitget también afirma que su Fondo de Protección supera los 464 millones de dólares y que firmas de seguridad externas están ayudando a investigar.
$BTC
{spot}(BTCUSDT)
#BitgetDetailsSecurityIncidentTimeline
Bitget informó de un importante incidente de seguridad en el que se produjeron transferencias no autorizadas desde sus carteras calientes y calientes el 24 de septiembre. El monto afectado se actualizó a 387,5 millones de dólares, aunque Bitget afirma que las carteras frías y los saldos de las cuentas de los usuarios no se vieron afectados.
Las retiradas se pausaron; supuestamente, la vulnerabilidad se corrigió para el 25 de septiembre y se planificó reanudar gradualmente las retiradas de BTC a partir del 28 de septiembre. Bitget también afirma que su Fondo de Protección supera los 464 millones de dólares y que firmas de seguridad externas están ayudando a investigar.
$BTC
17
·
--
#bitgetdetailssecurityincidenttimeline Bitget golpeado por una brecha de seguridad de 351,6 millones de dólares :
-
Bitget
afirma que los atacantes realizaron transferencias no autorizadas desde partes de sus billeteras calientes y de tipo “warm” el 24 de septiembre.
- Investigadores de la cadena de bloques (onchain) detectaron inicialmente alrededor de 180M+ en movimiento a través de múltiples cadenas antes de que
Bitget
confirmara la cifra mayor de 351,6M.
- Bitget ha pausado los retiros mientras investiga; las operaciones de trading y los depósitos siguen en funcionamiento.
- La CEO Gracy Chen dice que el Fondo de Protección de Usuarios de la empresa, que supera los 464M de dólares, cubre la pérdida estimada y que los saldos de los clientes siguen protegidos.
- El vector de ataque aún no se ha revelado; Bitget indica que se espera un informe completo del incidente con la causa raíz dentro de 24 horas.$ZEST $QNT $HBAR
Sharie Wareheim vK9Lرابحه ان شاءالله:
ok
2
8
13.3k
·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨 BITGET REVELÓ LA LÍNEA DE TIEMPO COMPLETA DEL INCIDENTE DE SEGURIDAD.
El 24 de septiembre, Bitget detectó transferencias no autorizadas desde parte de su infraestructura de billeteras hot y warm. La cantidad estimada afectada se revisó más tarde de 351,6M USD a 387,5M USD después de identificar transacciones adicionales.
⏰ 18:31 UTC: Se detectaron transferencias no autorizadas
🛑 Mismo día: Se suspendieron temporalmente los retiros
🔍 25 de septiembre: Se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M USD: Importe total afectado revisado
🛡️ Billeteras cold: No se vieron afectadas
🏦 Fondo de Protección: Más de 464M
📅 28 de septiembre: Los retiros de BTC comenzarán a reanudarse por fases
Bitget afirma que el incidente está contenido, que los saldos de las cuentas de los usuarios no se ven afectados y que Mandiant + SlowMist están ayudando con la investigación.
🔥 Ahora la gran pregunta:
¿El reinicio de los retiros por fases de Bitget restaurará la confianza o los traders seguirán siendo cautelosos? 👀
#Bitget #crypto #security
AngelOfCrypto_-:
nice
5
9
23.5k

todo el mundo piensa que dejar monedas en un CEX está bien mientras tengan un fondo de seguro, pero en realidad el dato del timeline que acaban de soltar en Bitget muestra que ese fondo solo importa después de que ya te tocó aguantar una congelación.
tú sabes ese sentimiento. estás a mitad de scalp en $SUI o esperando $ONDO y te dices a ti mismo que sacarás los $USDT más tarde, luego llega el post del incidente y no puedes mover nada.
este es un caso real si de verdad leíste el timeline. ellos detallaron cuándo se detectó la actividad inusual, cuánto tardó el aislamiento y el margen de tiempo antes de que los usuarios siquiera se enteraran. ese margen es el problema completo. no es un colapso total. es solo una ventana en la que tu dinero está ahí y completamente inútil.
sinceramente, la mayoría de nosotros tratamos los saldos en el exchange como si fueran una billetera que controlamos. no lo son. la codicia está en 70, así que nadie quiere hacer custodia propia y perderse la siguiente pierna, lo entiendo, señor. pero las personas que peor comen estos incidentes normalmente son las que dijeron que iban a mover el tamaño después de un trade más.
¿alguien más está sacando fondos después de leer esto, o todos volvemos a estar en modo ape para el lunes?
#BitgetDetailsSecurityIncidentTimeline #BitgetCEOConfirms #USDTAdds845900HoldersInPast7Days
202
·
--
Bitget ha publicado detalles sobre un reciente incidente de seguridad, presentando una cronología de los acontecimientos. Esta transparencia es crucial para reconstruir la confianza dentro de la comunidad cripto tras este tipo de brechas. Comprender la secuencia de los hechos ayuda a los usuarios y al mercado en general a evaluar la respuesta del exchange y sus protocolos de seguridad. Estos incidentes a menudo llevan a un mayor escrutinio de las medidas de seguridad del exchange y pueden afectar la confianza de los usuarios y los volúmenes de negociación en la plataforma afectada. El mercado estará observando de cerca para ver cómo Bitget aborda las consecuencias y refuerza sus defensas.
Aviso legal: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetDetailsSecurityIncidentTimeline
Aviso legal: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetDetailsSecurityIncidentTimeline
86
·
--
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Bitget Greater China, la jefa Xie Jiayin, describió los avances en la corrección de vulnerabilidades y las medidas de control de riesgos durante una transmisión en vivo al revisar el incidente de seguridad del exchange. Según Foresight News, la empresa aisló los sistemas afectados, revocó las credenciales internas, ajustó los permisos de alta sensibilidad y exigió la aprobación de varias personas para las operaciones clave.
Bitget también compartió los detalles de la vulnerabilidad con proveedores relevantes de seguridad de terceros para ayudar con el análisis y la remediación, y dejó de
1
1
85
·
--
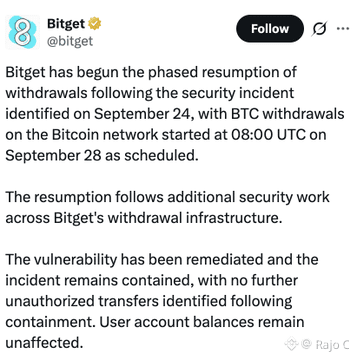
#bitgetdetailssecurityincidenttimeline Bitget reanuda retiros de BTC después del incidente de seguridad del 24 de septiembre
Bitget dijo que ha iniciado una reanudación gradual de los retiros tras el incidente de seguridad del 24 de septiembre, y que los retiros de BTC en la red de Bitcoin se reabrirán a las 08:00 UTC del 28 de septiembre. La bolsa afirmó que la vulnerabilidad fue corregida, que no se han identificado transferencias no autorizadas adicionales desde la contención y que los saldos de las cuentas de los usuarios no se han visto afectados. La directora ejecutiva de Bitget, Gracy Chen, dijo anteriormente que la empresa repondría el Fondo de Protección hasta su nivel base de 300 millones de dólares en una semana.$AZTEC $ONE $SKDD
Bitget dijo que ha iniciado una reanudación gradual de los retiros tras el incidente de seguridad del 24 de septiembre, y que los retiros de BTC en la red de Bitcoin se reabrirán a las 08:00 UTC del 28 de septiembre. La bolsa afirmó que la vulnerabilidad fue corregida, que no se han identificado transferencias no autorizadas adicionales desde la contención y que los saldos de las cuentas de los usuarios no se han visto afectados. La directora ejecutiva de Bitget, Gracy Chen, dijo anteriormente que la empresa repondría el Fondo de Protección hasta su nivel base de 300 millones de dólares en una semana.$AZTEC $ONE $SKDD
Crypto mind_batool:
The phased reopening is a positive operational update 👀 The key now is whether withdrawals continue normally and the Protection Fund returns to the $300M baseline as stated. 🔐📊
1
8
7.3k
·
--
#BitgetDetailsSecurityIncidentTimeline
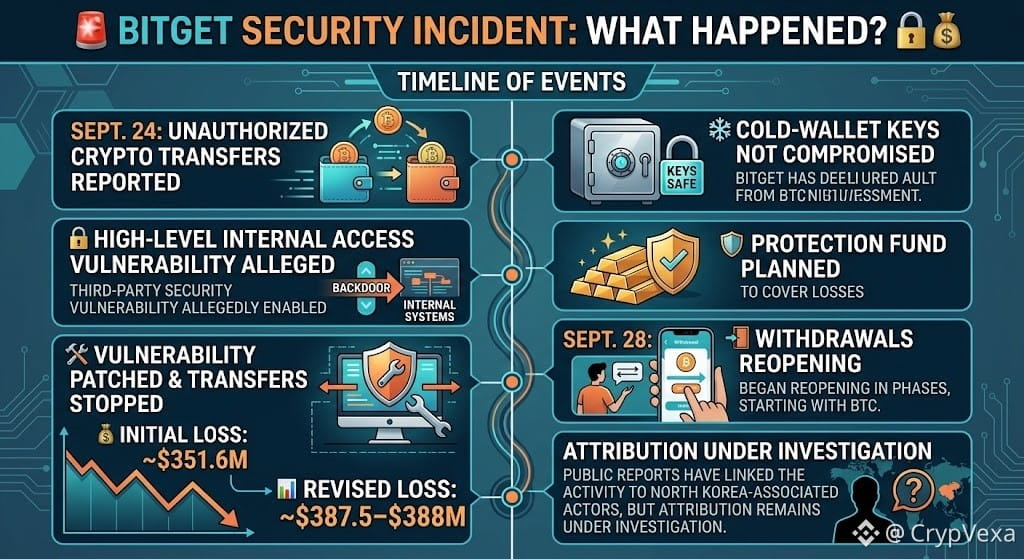
🚨 Incidente de seguridad de Bitget: ¿Qué pasó? 🔐💰
24 de septiembre: se reportaron transferencias de criptomonedas no autorizadas.
🔓 Una presunta vulnerabilidad de seguridad de terceros habría permitido acceso interno de alto nivel
💰 Pérdida inicial: ~351,6 M
📊 Pérdida revisada: ~387,5–388 M
🛠️ Vulnerabilidad corregida & transferencias detenidas
❄️ Bitget afirma que las claves de la cold-wallet no se vieron comprometidas
🛡️ Se planeó que el fondo de protección cubriera las pérdidas
28 de septiembre: 🚪 se informó que los retiros comenzaron a reabrirse por fases, empezando con BTC.
🇰🇵 Informes públicos han vinculado la actividad con actores asociados a Corea del Norte, pero la atribución sigue bajo investigación.
📌 Lección clave: la seguridad de un exchange no solo depende de las claves privadas. Los controles de acceso internos, los sistemas de terceros y los flujos de aprobación de transacciones también pueden generar riesgos importantes.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
40
·
--
#bitgetdetailssecurityincidenttimeline Bitget ha confirmado que alrededor de $387.5M fueron transferidos a direcciones controladas por el atacante durante el incidente de seguridad del 24 de septiembre
revisado al alza desde la estimación inicial de $351.6M.
La bolsa BITGET dice
🛡️
• Las billeteras frías no se vieron afectadas
• El
incidente
está contenido
• Algunos de los activos afectados ya han sido congelados
• Su Fondo de Protección al Usuario tenía $464M+ en el momento del incidente
• Se ha lanzado una recompensa de recuperación/congelación del 5%$NMR $MARSCOIN $AIOT
110
·
--
#bitgetdetailssecurityincidenttimeline Bitget
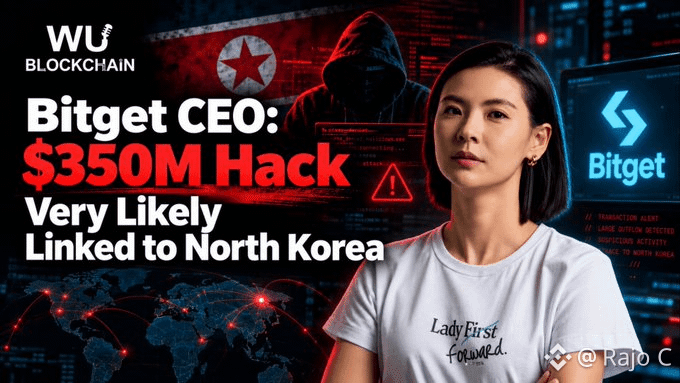
CEO: $350M Hack Muy Probablemente Vinculado a Corea del Norte
El 24 de septiembre,
Bitget detectó transferencias no autorizadas desde varias billeteras calientes. La CEO de Bitget, Gracie Chen @GracyBitget , dijo que el equipo identificó direcciones IP cuyos patrones de uso de VPN coincidían con los asociados a un grupo específico vinculado a la RPDK, lo que hacía que una conexión con Corea del Norte fuera “muy probable”. Añadió que los atacantes no obtuvieron claves privadas de las billeteras calientes, tibias o frías de Bitget, sino que vulneraron el sistema interno de la bolsa y transfirieron fondos directamente. Bitget ya había dicho que su fondo de protección para usuarios supera los $464 millones, lo cual afirma que es suficiente para cubrir la pérdida.$STAR $BRETT $ZHONGJI
598
·
--
#bitgetdetailssecurityincidenttimeline Bitget confirma una brecha de seguridad de 351M
BITGTE dice que las transferencias no autorizadas drenaron aproximadamente 351,6M de un número limitado de sus billeteras calientes hoy, detectadas por primera vez a las 18:31
UTC. El intercambio afirma que sus billeteras frías no se han visto afectadas y que los saldos de los usuarios permanecen precisos.
Las retiradas se suspenden durante una revisión de seguridad, mientras que los depósitos y el trading continúan. Bitget indica que su Fondo de Protección del Usuario, que mantiene más de $464M, cubre las pérdidas.$VVV $PTB $JCT
2
#BitgetDetailsSecurityIncidentTimeline
Sí. El principal incidente de seguridad de Bitget ocurrió el 24 de septiembre de 2026 y, hoy, 28 de septiembre, Bitget ha comenzado a restaurar los retiros por fases.
Incidente de seguridad de Bitget — cronología
Fecha / Hora (UTC)
Evento
24 sep — 18:31
Bitget detectó transferencias no autorizadas desde partes de su infraestructura de billeteras hot/warm en múltiples redes.
Bitget +1
24 sep
Los retiros se suspendieron mientras Bitget contenía el incidente. La negociación y los depósitos continuaron.
Bitget
Estimación inicial
Aproximadamente $351,6M en activos afectados.
25 sep
La investigación identificó la ruta del ataque y la vulnerabilidad fue remediada.
Bitget
25 sep
Tras una clasificación adicional en cadena, la cantidad afectada se revisó a aproximadamente $387,5M. Esto no representó un robo adicional.
Bitget
26–27 sep
Bitget realizó validaciones de seguridad con Mandiant y SlowMist y anunció un plan de retiros por fases.
Bitget
28 sep — 08:00 UTC
Los retiros de BTC se reanudaron en la red de Bitcoin.
Bitget +1
28 sep — hoy
Bitget afirma que el incidente sigue contenido y que no se han identificado más transferencias no autorizadas.
LinkedIn
¿Qué fue lo que realmente se comprometió?
Según la explicación más reciente de Bitget, el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las usó para enviar comandos fraudulentos de retiro que eludieron los controles de riesgo existentes. Bitget afirma que no se comprometieron claves privadas y que no se vieron afectadas las billeteras frías.
Bitget
Horario de retiros de hoy
🟢 28 sep, 08:00 UTC: BTC — reanudado
🟡 29 sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct, 08:00 UTC: Otros tokens, retiros en fiat y P2P
Bitget
Importante: Bitget afirma que su Fondo de Protección del Usuario cubrirá el impacto financiero, y actualmente informa que los saldos de las cuentas de los usuarios no se vieron afectados.
Bitget +1
También hay reportes hoy de que los fondos robados aún se están moviendo/intercambiando mediante THORChain, por lo que la operación de recuperación/rastreo sigue activa.
Sí. El principal incidente de seguridad de Bitget ocurrió el 24 de septiembre de 2026 y, hoy, 28 de septiembre, Bitget ha comenzado a restaurar los retiros por fases.
Incidente de seguridad de Bitget — cronología
Fecha / Hora (UTC)
Evento
24 sep — 18:31
Bitget detectó transferencias no autorizadas desde partes de su infraestructura de billeteras hot/warm en múltiples redes.
Bitget +1
24 sep
Los retiros se suspendieron mientras Bitget contenía el incidente. La negociación y los depósitos continuaron.
Bitget
Estimación inicial
Aproximadamente $351,6M en activos afectados.
25 sep
La investigación identificó la ruta del ataque y la vulnerabilidad fue remediada.
Bitget
25 sep
Tras una clasificación adicional en cadena, la cantidad afectada se revisó a aproximadamente $387,5M. Esto no representó un robo adicional.
Bitget
26–27 sep
Bitget realizó validaciones de seguridad con Mandiant y SlowMist y anunció un plan de retiros por fases.
Bitget
28 sep — 08:00 UTC
Los retiros de BTC se reanudaron en la red de Bitcoin.
Bitget +1
28 sep — hoy
Bitget afirma que el incidente sigue contenido y que no se han identificado más transferencias no autorizadas.
¿Qué fue lo que realmente se comprometió?
Según la explicación más reciente de Bitget, el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las usó para enviar comandos fraudulentos de retiro que eludieron los controles de riesgo existentes. Bitget afirma que no se comprometieron claves privadas y que no se vieron afectadas las billeteras frías.
Bitget
Horario de retiros de hoy
🟢 28 sep, 08:00 UTC: BTC — reanudado
🟡 29 sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct, 08:00 UTC: Otros tokens, retiros en fiat y P2P
Bitget
Importante: Bitget afirma que su Fondo de Protección del Usuario cubrirá el impacto financiero, y actualmente informa que los saldos de las cuentas de los usuarios no se vieron afectados.
Bitget +1
También hay reportes hoy de que los fondos robados aún se están moviendo/intercambiando mediante THORChain, por lo que la operación de recuperación/rastreo sigue activa.
1
76

·
--
La línea de tiempo de Bitget sigue en el Top caliente del foro|Publicar direcciones ZEC no equivale a que se haya roto el acuerdo de privacidad|Cerca de 1.588 USD; primero espero
Mi postura: no cambiar un incidente de custodia por “acuerdo inválido”, y no perseguir subidas. En el foro, el tema de la línea de tiempo de seguridad tiene 249 vistas y 45 participantes; igual que el de la ronda anterior. ZEC aparece en la lista de búsqueda de seis horas, pero no hay una marca de ascenso rápido. El “calor” no es un comprobante de compra.
Hechos verificados: la actualización oficial de Bitget del 25 de septiembre lista direcciones de recepción ZEC involucradas que empiezan con “t1”, y confirma que los activos afectados incluyen ZEC. La investigación y el seguimiento continúan; la actualización explicada el 27 de septiembre también enumera la red de Zcash. El alcance del incidente es el de cierta parte del ecosistema de casas de cambio con “hot wallets/“warm wallets”. Esto no es otro ataque hoy, y tampoco es una vulnerabilidad criptográfica de todo el mundo ya publicada.
Explicación de Zcash oficial y glosario técnico: las direcciones transparentes que empiezan con “t”, registran públicamente en la cadena sus direcciones y montos relacionados. La protección de operaciones enmascaradas (shielded) corresponde a datos de privacidad; las operaciones mezcladas (mixed) no pueden decirse de forma general que ocultan “todo”. Es un mecanismo existente, no una función añadida hoy; una dirección de recepción no es una conclusión completa para “recuperar el rastro”.
¿Por qué afecta al mercado? Mi juicio: si interpretas “publicaron direcciones ZEC” como “la tecnología de privacidad ya no funciona”, es fácil entrar en pánico y vender por una razón equivocada; al revés, si interpretas “el nombre incluye privacidad” como “cada transferencia es naturalmente invisible”, también se subestima la exposición de información. Publicar un fragmento de un registro transparente ni prueba que toda la ruta de fondos esté ya esclarecida, ni prueba que el mecanismo de enmascaramiento se haya vulnerado. Los permisos de custodia, la privacidad de las operaciones y la capacidad de retirada de las casas de cambio deben verificarse por separado; la privacidad no sustituye la seguridad de la cuenta.
En precios reales del mercado: Kraken ZEC/USD vuelve a confirmar 1.588,40 USD. Rango de 24 horas: 1.536,24 a 1.678,70. El precio se ha recuperado algo desde el mínimo, pero la cotización sigue por debajo de mi línea de confirmación de 1.595; el cambio de cotización no puede demostrar que sea una reacción provocada por este anuncio antiguo. No invento entradas de instituciones, y tampoco convierto la recuperación de retiros de otras monedas en que ZEC ya haya recuperado retiros.
Si fuera una operación mía: no participo, posición 0%, no hago short. Solo considero probar al alza en spot sin apalancamiento. Si el cierre horario supera 1.595, y luego retrocede a 1.590–1.595 y se mantiene, y además las cotizaciones y la mecánica de depósitos/retiros de la plataforma usada están normales, entonces participaría con un máximo de 0,3% del capital total; 1.610 se reduce a la mitad, y 1.630 se cierra el resto. Después de entrar, stop-loss duro en 1.575, o si dos cierres horarios consecutivos quedan por debajo de 1.590, se sale todo; antes de entrar, si se rompe 1.550, se cancela la orden y no se promedia hacia abajo. Una recaptura efectiva y confirmada que revierta el criterio cambiaría la decisión de no participar. Si un informe técnico formal confirma un problema a nivel de protocolo, o si hay anomalías en el canal de trading, incluso si supera el nivel, se cancela el plan. Si no se activa, no cuenta como operación, y menos como ganancia.
Fuentes: [Actualización de Bitget](https://www.bitget.com/support/articles/12560603896108), [Explicación de Zcash transparente vs enmascarada](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Glosario técnico](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); cotizaciones: Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Lo anterior es solo observación personal del mercado y no constituye asesoramiento de inversión.
137
·
--
#bitgetdetailssecurityincidenttimeline
Bitget ha publicado un cronograma oficial de seguridad de $387,5M — El mayor incidente de un CEX de 2026.
CRONOGRAMA VERIFICADO:
24 sep, 18:31 UTC — Se detectaron transferencias no autorizadas desde carteras hot & warm. Se marcaron 19 txs.
24 sep, 21:30 UTC — Se pausaron los retiros. Pérdida inicial $351,6M.
25 sep — Se encontró la causa raíz: el sistema backend fue comprometido mediante una vulnerabilidad de un tercero. El atacante suplantó datos; el sistema de autenticación firmó txs falsas. Claves privadas SAFE — No fueron robadas.
$387,5M Final — Revisado tras rastrear las cadenas ZEC + TRON. Carteras frías 100% SAFE.
Fondo de Protección: $464M+ — Cubrirá todas las pérdidas. Los fondos de los usuarios son SAFU.
28 sep, 08:00 UTC — Los retiros de BTC se reanudarán por fases, luego ETH, USDT.
Afectados: 103M $XRP (~$157M), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist investigan. Atribución temprana a patrones de VPN de Corea del Norte.
Esto NO fue una fuga de claves — Fue un exploit de autenticación. El mercado se mantuvo firme porque los fondos > el hack. Alcista para la confianza en la seguridad de los CEX.
¿Seguirás operando en Bitget después de esto?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
4
675
·
--
La línea de tiempo de Bitget sigue siendo tendencia en el mercado|Usar una plataforma de rastreo no equivale a confirmar al atacante|ETH cerca de 2.664 dólares; primero espero
Mi postura es primero separar las evidencias: no etiquetar a un atacante basándome en el nombre de una plataforma de rastreo, y tampoco por eso perseguir o apostar en corto por ETH. En el foro principal, #BitgetDetailsSecurityIncidentTimeline de Binance Plaza tiene 45 personas debatiendo; al cambiar la etiqueta de la portada, no se puede comparar entre etiquetas para medir la “calidez”. El conteo de debates se acelera por cambiar el filtro.
Los hechos de primera mano provienen de la actualización oficial de Bitget sobre el incidente: el plataforma utiliza el LazarusBounty de Bybit como uno de los canales para recuperar activos, y a la vez deja claro que la investigación independiente de recolección de pruebas aún está en curso; los hallazgos no verificados formalmente no deben tomarse como conclusiones definitivas. Durante la investigación, no se harán especulaciones sobre a quién atribuir el ataque. Los hallazgos detallados aún se revelarán mediante un informe de seguridad formal. El nombre de la herramienta y la atribución del incidente son dos tipos de información; no se puede, solo con el nombre, escribir “ya confirmado que una organización lo hizo”.
Verifiqué de forma cruzada el Centro de Ayuda oficial de Bybit. Allí explica LazarusBounty como un plan de recompensas que ayuda a identificar y congelar fondos ilegales, y establece una distinción clara frente a Bug Bounty, que se enfoca en vulnerabilidades de la plataforma. Esta explicación se actualizó en 2025; no es un resultado de investigación publicado hoy. Puede ayudar a entender para qué se usa la herramienta, pero no sustituye la evidencia forense de este incidente. También confirmé la actualización de seguridad de Bitget del 25 de septiembre: su investigación y el seguimiento de fondos siguen en curso.
¿Por qué afecta a las operaciones? Una atribución errónea podría convertir el incidente gestionado por la plataforma en una ampliación de una amenaza similar para todas las cadenas. Pero como no sé quién fue el atacante, tampoco puedo ignorar los riesgos ya confirmados de los fondos y de los canales. Primero verifico la ubicación de los activos, los permisos necesarios y las rutas de salida; luego decido si aumentar el riesgo. No hace falta adivinar el nombre.
Para ETH hay que mirarlo por separado. Los activos afectados por la información oficial incluyen ETH, pero eso no significa que se haya vulnerado el consenso de Ethereum. Usar el canal de recuperación tampoco prueba que los fondos congelados vuelvan completamente a los usuarios, así que no puede contarse como nueva demanda compradora. Espero el informe formal y el estado de recuperación; no respalden un rebote con atribuciones no confirmadas, ni tratar el trabajo de rastreo como una reparación de liquidez.
¿Cómo se ha comportado el mercado? Repasé el ETH/USD de Kraken cerca de 2.664,20 dólares: el rango de 24 horas va de 2635,57 a 2716,32. Salió del mínimo, pero aún no llega a mi umbral de confirmación, así que no se puede atribuir a temas de seguridad. 2670 es el requisito de participación; 2630 es la línea de cancelación antes de entrar. No es una garantía de soporte y resistencia efectiva. Si el informe formal cambia la evaluación del riesgo o si hay anomalías del canal, el precio que cumpla también ya no participa.
Si yo mismo estuviera operando ahora, no participaría: la posición es cero; no haría short ni aumentaría apalancamiento. Solo si el cierre en la gráfica por horas queda por encima de 2670 dólares, y el retroceso de 2665 a 2670 se mantiene, además de que el precio y los canales de depósitos/retiros realmente usados estén funcionando con normalidad, entonces probaría spot con un máximo del 0,3% del capital total. 2690 reduce a la mitad; 2710 cierra la posición restante. Después de entrar, si toca 2648 dólares con stop loss duro, o si dos velas horarias consecutivas cierran por debajo de 2665, cierro todo lo restante. Si antes de entrar se rompe 2630, se cancela el plan y no se promedia la pérdida. Los planes que aún no se han activado no son una operación ejecutada, y no se pueden escribir como ganancia.
Fuente: explicación oficial del evento de Bitget y actualización de seguridad del 25 de septiembre; preguntas y respuestas oficiales sobre LazarusBounty de Bybit; cotizaciones de Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
95

#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
¡Hola a todos! 👋 Hablemos sobre las últimas actualizaciones relacionadas con la línea de tiempo del incidente de seguridad [Bitget](https://www.binance.com/square/hashtag/Bitget).
Como muchos de ustedes saben, [Bitget](https://www.binance.com/square/hashtag/Bitget) recientemente se enfrentó a transferencias no autorizadas desde sus billeteras calientes y tibias, y la cantidad final afectada se revisó a $387.5M.
Aquí hay una mirada rápida a cómo se desarrollaron las cosas:
24 de sept.: Se detectaron transferencias no autorizadas y se suspendieron temporalmente los retiros 🛑
25 de sept.: Se identificó la ruta del ataque y se solucionó con éxito la vulnerabilidad 🔍
28 de sept.: Los retiros de BTC comenzaron a devolverse por fases 📅
La gran noticia es que las billeteras frías no se vieron afectadas por completo, y el Fondo de Protección de Usuarios de $464M+ cubre totalmente las pérdidas, lo que significa que los saldos de las cuentas de los usuarios siguen a salvo y seguros. 🛡️
¿Qué opinan sobre cómo lo manejaron? ¿Te sientes confiado con el reinicio del retiro por fases, o te mantienes prudente? ¡Hablemos en los comentarios! 👇
$BTC, $ZEC
{spot}(ZECUSDT)
, $HBAR
{spot}(HBARUSDT)
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
¡Hola a todos! 👋 Hablemos sobre las últimas actualizaciones relacionadas con la línea de tiempo del incidente de seguridad Bitget.
Como muchos de ustedes saben, Bitget recientemente se enfrentó a transferencias no autorizadas desde sus billeteras calientes y tibias, y la cantidad final afectada se revisó a $387.5M.
Aquí hay una mirada rápida a cómo se desarrollaron las cosas:
24 de sept.: Se detectaron transferencias no autorizadas y se suspendieron temporalmente los retiros 🛑
25 de sept.: Se identificó la ruta del ataque y se solucionó con éxito la vulnerabilidad 🔍
28 de sept.: Los retiros de BTC comenzaron a devolverse por fases 📅
La gran noticia es que las billeteras frías no se vieron afectadas por completo, y el Fondo de Protección de Usuarios de $464M+ cubre totalmente las pérdidas, lo que significa que los saldos de las cuentas de los usuarios siguen a salvo y seguros. 🛡️
¿Qué opinan sobre cómo lo manejaron? ¿Te sientes confiado con el reinicio del retiro por fases, o te mantienes prudente? ¡Hablemos en los comentarios! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
¡Hola a todos! 👋 Hablemos sobre las últimas actualizaciones relacionadas con la línea de tiempo del incidente de seguridad Bitget.
Como muchos de ustedes saben, Bitget recientemente se enfrentó a transferencias no autorizadas desde sus billeteras calientes y tibias, y la cantidad final afectada se revisó a $387.5M.
Aquí hay una mirada rápida a cómo se desarrollaron las cosas:
24 de sept.: Se detectaron transferencias no autorizadas y se suspendieron temporalmente los retiros 🛑
25 de sept.: Se identificó la ruta del ataque y se solucionó con éxito la vulnerabilidad 🔍
28 de sept.: Los retiros de BTC comenzaron a devolverse por fases 📅
La gran noticia es que las billeteras frías no se vieron afectadas por completo, y el Fondo de Protección de Usuarios de $464M+ cubre totalmente las pérdidas, lo que significa que los saldos de las cuentas de los usuarios siguen a salvo y seguros. 🛡️
¿Qué opinan sobre cómo lo manejaron? ¿Te sientes confiado con el reinicio del retiro por fases, o te mantienes prudente? ¡Hablemos en los comentarios! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
1
3.5k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#NvidiaApproves$150BBuyback
722 visualizaciones
21 participa(n) en el debate
2
#OpenAIDelaysGPT6.1OverSafetyIssues
2,992 visualizaciones
148 participa(n) en el debate
3
#AMDToAcquireWorldLabsFor$8.2B
531 visualizaciones
23 participa(n) en el debate
4
#AnthropicIPOProspectusCouldValueItOver$2T
2,205 visualizaciones
52 participa(n) en el debate
5
#HackersDrainOver12.4MXRPFromDCENTWallets
14,297 visualizaciones
348 participa(n) en el debate
6
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
1,165 visualizaciones
21 participa(n) en el debate
7
#UKFCAWinsCourtOrderToRecover851400Pounds
69,233 visualizaciones
1,218 participa(n) en el debate
8
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
77,310 visualizaciones
1,340 participa(n) en el debate
9
#GoldFallsTo$4144
24,549 visualizaciones
188 participa(n) en el debate
10
#QNTFallsOver40%FromMorningHigh
128,752 visualizaciones
1,703 participa(n) en el debate