

#bitget
bitget
1.4M vistas
2,751 están debatiendo
Hot
Lo último
·
--
Se completó ayer la fase de restauración de los servicios de retiros en Bitget. En una actualización oficial con fecha 2 de octubre, la plataforma dijo que reanudó los retiros del resto de las monedas y de los servicios de monedas tradicionales y P2P, después de suspenderlos tras un incidente de seguridad ocurrido el 24 de septiembre. Bitget estimó las transferencias no autorizadas en unos 387.5 millones de dólares. El regreso de los servicios es un paso importante, pero los detalles de la investigación y el seguimiento siguen siendo dignos de seguimiento. ¿Qué información esperan recibir del informe final? $BGB #أمن_الأصول #Bitget
Se completó ayer la fase de restauración de los servicios de retiros en Bitget. En una actualización oficial con fecha 2 de octubre, la plataforma dijo que reanudó los retiros del resto de las monedas y de los servicios de monedas tradicionales y P2P, después de suspenderlos tras un incidente de seguridad ocurrido el 24 de septiembre. Bitget estimó las transferencias no autorizadas en unos 387.5 millones de dólares. El regreso de los servicios es un paso importante, pero los detalles de la investigación y el seguimiento siguen siendo dignos de seguimiento. ¿Qué información esperan recibir del informe final? $BGB #أمن_الأصول #Bitget
2

🚨 Bitget enfrenta desafíos para recuperar fondos después del último hackeo
La directora ejecutiva de la plataforma Bitget declaró que no espera recuperar una parte importante del monto estimado de 387,5 millones de dólares que fue hackeado la semana pasada. Se ha congelado una porción muy pequeña de los fondos robados, mientras que se recuperó una parte considerable del Fondo de Protección de la plataforma.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ EXCHANGE
#Bitget #Security #CryptoExchange #Blockchain
📰 Fuente: cnbc.com
3
·
--
$DEBIT $ONE $龙虾 😱💸 3.88 mil millones de yuanes robados; ¿solo se congelaron 1.1 millones? CEO de Bitget: no esperen recuperar grandes sumas
La semana pasada, Bitget sufrió un ataque de hackers que se llevó cerca de 388 millones de dólares en activos. La CEO, Chen Gela Xi, afirma que, por el momento, solo se ha congelado aproximadamente 1.1 millones de dólares.
Congelar ≠ reembolsar. ¿Cuánto se ha recuperado realmente? Ella no lo reveló.
El miércoles, en una entrevista en el «Foro de Finanzas Europeas», lo dijo sin rodeos: no esperan recuperar una gran cantidad de fondos. En el pasado, cuando los exchanges fueron robados, el efecto de la recuperación fue, por lo general, limitado. Pero los exchanges tienen la responsabilidad de mostrar al público cómo proteger los activos de los usuarios, especialmente después de que ocurra un incidente.
Bitget enfatiza: el saldo de las cuentas de los usuarios no se ha visto afectado.
🛡️ El fondo de protección dio un paseo en montaña rusa
Antes del robo, superaba los 464 millones de dólares; tras el ataque llegó a caer por debajo de los 200 millones. Ahora ya se ha repuesto con más de 300 millones.
El reabastecimiento se hizo con capital propio de Bitget. La CEO dijo que asumen la pérdida y no la trasladan a los usuarios. Este fondo puede verificarse en la cadena y es independiente de las reservas.
📊 Pruebas de reservas
El informe más reciente, con datos hasta el 29 de septiembre, indica una tasa de reservas total del 131%, y que las proporciones de garantía para las 19 categorías de activos están todas por encima del 100%.
🕵️ ¿Cómo entraron los hackers?
Los informes publicados el 30 de septiembre por Google Cloud Mandiant y SlowMist apuntan a lo mismo: los atacantes comprometieron dos productos de seguridad de terceros e ingresaron al sistema de monederos del entorno de producción de Bitget.
SlowMist rastreó las actividades maliciosas más tempranas hasta el 31 de agosto, usando una vulnerabilidad de día cero de uno de esos productos de seguridad.
Mandiant afirma que los atacantes obtuvieron permisos internos de alto nivel; no robaron claves privadas, sino que se saltaron el proceso de retiro estándar para usuarios.
Comentario de la CEO: la complejidad técnica es bastante alta. Ninguno de los dos informes señaló los productos comprometidos por su nombre; la CEO se negó a divulgar más.
🇰🇵 ¿Fue Corea del Norte?
Los informes no atribuyen el ataque a Corea del Norte. Pero la CEO había dicho antes que las características técnicas iniciales coincidían estrechamente con las organizaciones de hackers norcoreanas conocidas.
✅ Reanudación de retiros
Los retiros de BTC, ETH y USDT ya se han reanudado. El resto de criptomonedas, moneda fiduciaria y el negocio P2P se restablecerán este viernes.
{web3_wallet_create}(10xcf91b70017eabde82c9671e30e5502d312ea6eb2)
#Bitget #黑客攻击 #加密货币
$DEBIT $ONE $龙虾 😱💸 3.88 mil millones de yuanes robados; ¿solo se congelaron 1.1 millones? CEO de Bitget: no esperen recuperar grandes sumas
La semana pasada, Bitget sufrió un ataque de hackers que se llevó cerca de 388 millones de dólares en activos. La CEO, Chen Gela Xi, afirma que, por el momento, solo se ha congelado aproximadamente 1.1 millones de dólares.
Congelar ≠ reembolsar. ¿Cuánto se ha recuperado realmente? Ella no lo reveló.
El miércoles, en una entrevista en el «Foro de Finanzas Europeas», lo dijo sin rodeos: no esperan recuperar una gran cantidad de fondos. En el pasado, cuando los exchanges fueron robados, el efecto de la recuperación fue, por lo general, limitado. Pero los exchanges tienen la responsabilidad de mostrar al público cómo proteger los activos de los usuarios, especialmente después de que ocurra un incidente.
Bitget enfatiza: el saldo de las cuentas de los usuarios no se ha visto afectado.
🛡️ El fondo de protección dio un paseo en montaña rusa
Antes del robo, superaba los 464 millones de dólares; tras el ataque llegó a caer por debajo de los 200 millones. Ahora ya se ha repuesto con más de 300 millones.
El reabastecimiento se hizo con capital propio de Bitget. La CEO dijo que asumen la pérdida y no la trasladan a los usuarios. Este fondo puede verificarse en la cadena y es independiente de las reservas.
📊 Pruebas de reservas
El informe más reciente, con datos hasta el 29 de septiembre, indica una tasa de reservas total del 131%, y que las proporciones de garantía para las 19 categorías de activos están todas por encima del 100%.
🕵️ ¿Cómo entraron los hackers?
Los informes publicados el 30 de septiembre por Google Cloud Mandiant y SlowMist apuntan a lo mismo: los atacantes comprometieron dos productos de seguridad de terceros e ingresaron al sistema de monederos del entorno de producción de Bitget.
SlowMist rastreó las actividades maliciosas más tempranas hasta el 31 de agosto, usando una vulnerabilidad de día cero de uno de esos productos de seguridad.
Mandiant afirma que los atacantes obtuvieron permisos internos de alto nivel; no robaron claves privadas, sino que se saltaron el proceso de retiro estándar para usuarios.
Comentario de la CEO: la complejidad técnica es bastante alta. Ninguno de los dos informes señaló los productos comprometidos por su nombre; la CEO se negó a divulgar más.
🇰🇵 ¿Fue Corea del Norte?
Los informes no atribuyen el ataque a Corea del Norte. Pero la CEO había dicho antes que las características técnicas iniciales coincidían estrechamente con las organizaciones de hackers norcoreanas conocidas.
✅ Reanudación de retiros
Los retiros de BTC, ETH y USDT ya se han reanudado. El resto de criptomonedas, moneda fiduciaria y el negocio P2P se restablecerán este viernes.
#Bitget #黑客攻击 #加密货币
1
305
·
--
La gestion de riesgos en exchanges vuelve al centro de la discusion tras el reciente incidente de seguridad. Bitget ha restablecido un fondo de respaldo de 300 millones de dolares tras absorber una brecha de 388 millones, separando este colchon de las reservas de los usuarios mientras reabre retiros de forma escalonada. 🛡️📉
Este movimiento es vital para restaurar la confianza operativa en plataformas centralizadas y mitigar el riesgo sistemico de liquidez. A vigilar de cerca la evolucion de los reembolsos y las auditorias publicas para confirmar la estabilidad de los activos afectados. 📊🔍
Sigueme para mas analisis rigurosos sobre seguridad y mercados. 🤝
#CryptoSecurity #Bitget #Exchange #RiskManagement $BNB
46

·
--
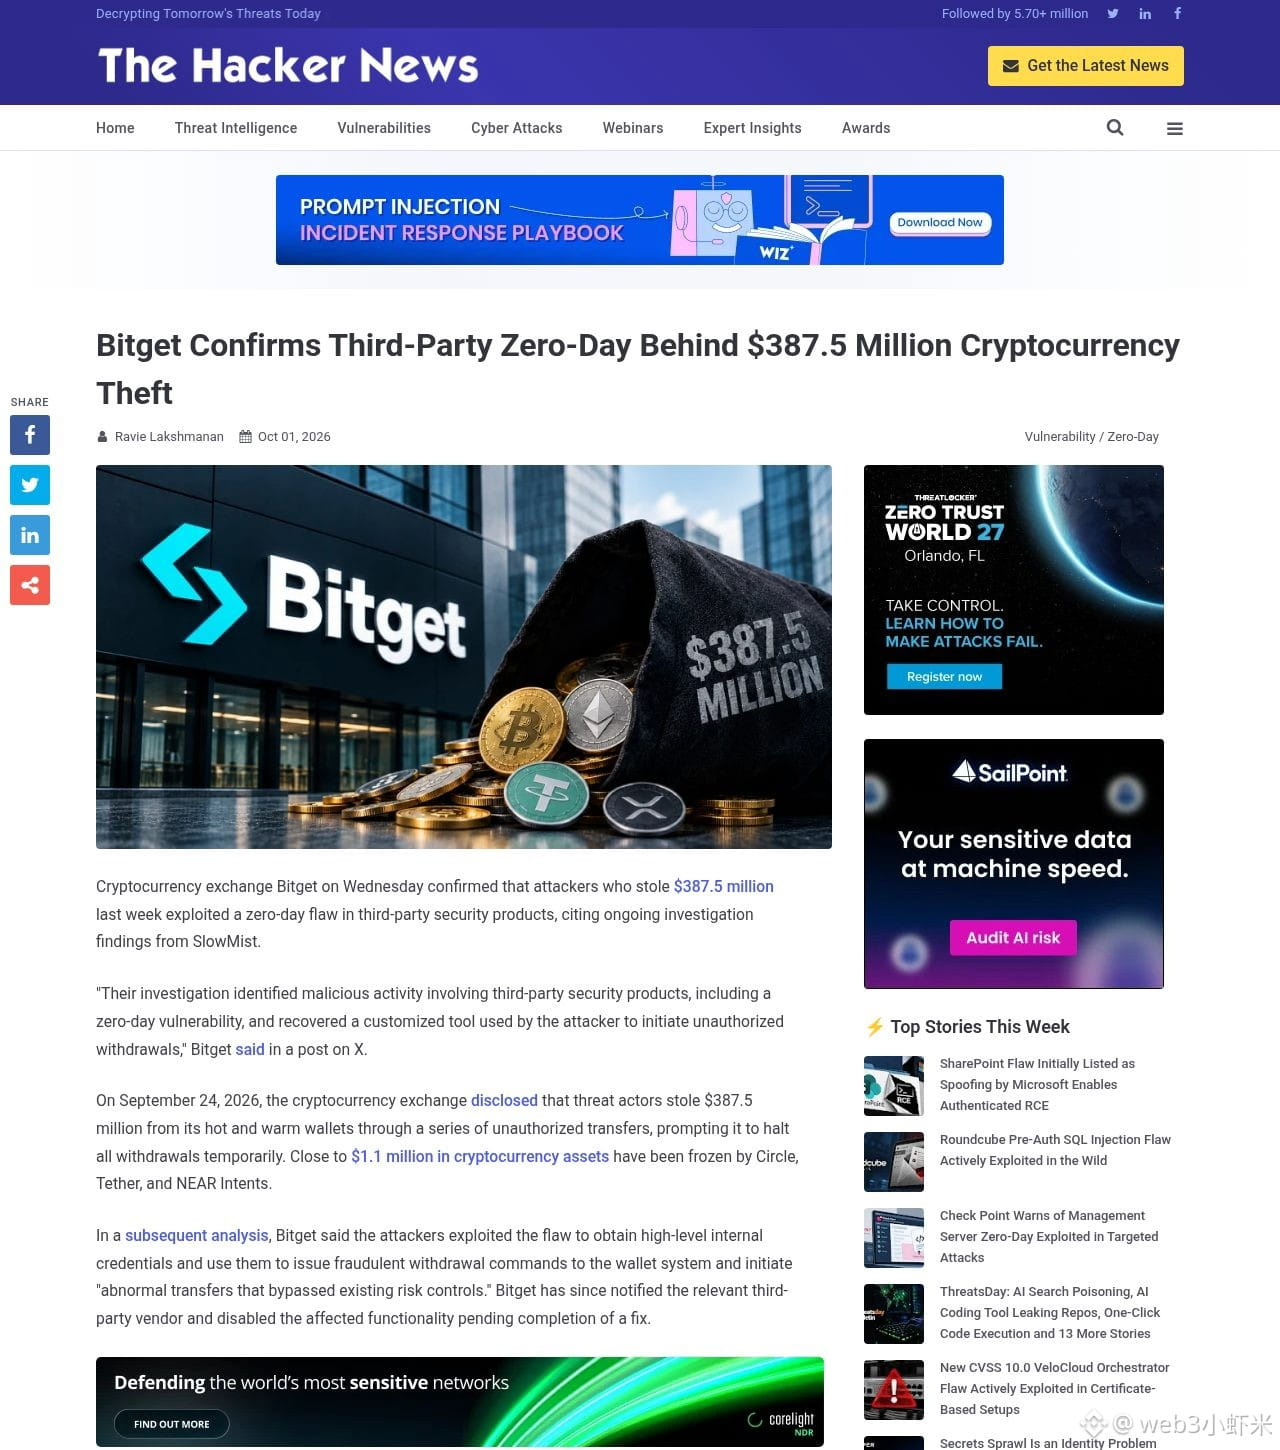
Hice scroll hasta The Hacker News: Bitget confirma que se robaron aproximadamente 387,5 millones de dólares; la investigación apunta a que dos productos de seguridad de terceros fueron explotados mediante día cero. Los atacantes, tras obtener credenciales internas con altos privilegios, usaron herramientas personalizadas para falsificar parámetros de control de riesgos y así eludir el flujo de retiro normal, llevándose activos de las billeteras en caliente/templadas.
Los reportes de Mandiant y de SlowMist señalan que las primeras actividades maliciosas pueden rastrearse hasta el 31 de agosto; el 24 de septiembre se realizaron las salidas formales de gran cuantía, que afectaron aproximadamente a 11 cadenas, incluidas Ethereum, XRPL, Zcash y TRON. Actualmente, Circle, Tether, NEAR Intents y otros han congelado en conjunto alrededor de 1,1 millones de dólares; en relación con el total, la cifra es aún relativamente pequeña.
Una vez que se compromete el stack de seguridad de terceros, los procesos de la propia billetera caliente de la casa de cambio también quedarían vulnerables; en este frente de cadena de suministro, probablemente las revisiones se volverán cada vez más estrictas.
#Bitget #Seguridad criptográfica
1
607
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
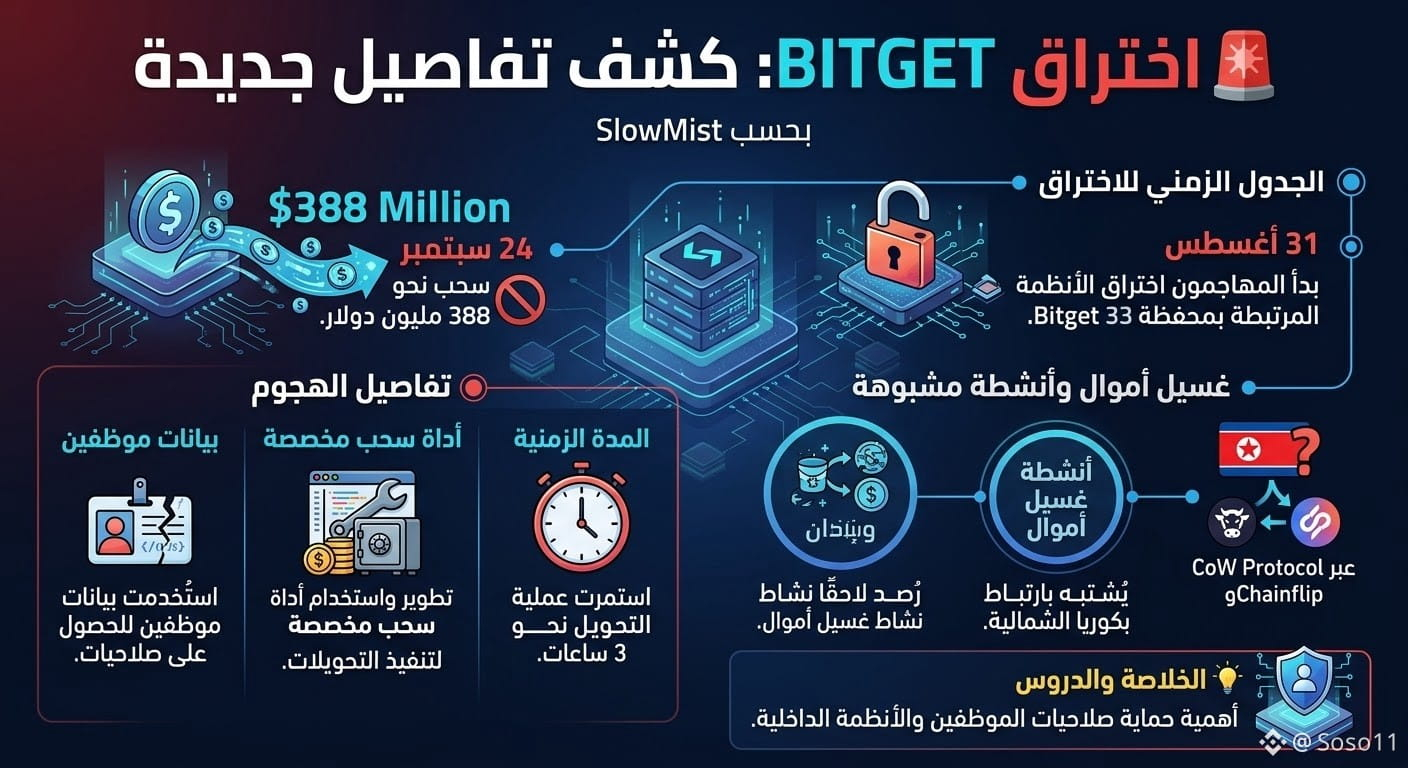
🚨 La intrusión de Bitget revela nuevos detalles
Según SlowMist, los atacantes comenzaron a vulnerar sistemas vinculados a una billetera de Bitget el 31 de agosto, es decir, semanas antes de retirar alrededor de 388 millones de dólares el 24 de septiembre.
🔹 Se utilizaron credenciales de empleados y una herramienta de retiro personalizada
🔹 El proceso de transferencia duró unas 3 horas
🔹 Más tarde se detectó actividad de lavado de dinero presuntamente relacionada con Corea del Norte mediante CoW Protocol y Chainflip.
💡 La intrusión vuelve a poner de manifiesto la importancia de proteger los permisos de los empleados y los sistemas internos.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 La intrusión de Bitget revela nuevos detalles
Según SlowMist, los atacantes comenzaron a vulnerar sistemas vinculados a una billetera de Bitget el 31 de agosto, es decir, semanas antes de retirar alrededor de 388 millones de dólares el 24 de septiembre.
🔹 Se utilizaron credenciales de empleados y una herramienta de retiro personalizada
🔹 El proceso de transferencia duró unas 3 horas
🔹 Más tarde se detectó actividad de lavado de dinero presuntamente relacionada con Corea del Norte mediante CoW Protocol y Chainflip.
💡 La intrusión vuelve a poner de manifiesto la importancia de proteger los permisos de los empleados y los sistemas internos.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
381
🚨 Los intentos de trasladar los activos robados desde la plataforma Bitget se encaminan hacia protocolos de privacidad
Los reportes indican que el responsable del incidente de hackeo que sufrió la plataforma Bitget intenta ocultar parte de los activos robados mediante agregadores de privacidad vinculados a la criptomoneda Zcash, después de que se rechazaran intentos de transferir esos fondos mediante otros protocolos de intercambio. Estos pasos forman parte de los esfuerzos para rastrear los activos robados.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ EXCHANGE
#Bitget #Security #Blockchain #Privacy #CryptoNews
📰 Fuente: decrypt.co
6

·
--
Bitget dice que ha restablecido su Fondo de Protección a más de 300 millones de dólares después de absorber aproximadamente 388 millones de dólares del incidente de seguridad del 24 de septiembre. #Bitget #CryptoSecurity #CryptoNews #Blockchain #Cryptocurrency
https://cryptosnewss.com/cryptocurrency-news/bitget-restores-300m-protection-fund-after-388m-security-incident
https://cryptosnewss.com/cryptocurrency-news/bitget-restores-300m-protection-fund-after-388m-security-incident
87
·
--
Artículo
Bitget planea reanudar retiros de P2P el 2/10: reanudar ≠ que desaparezca el riesgoBitget reanudará las retiradas de forma gradual tras el incidente de seguridad del 24 de septiembre según el anuncio oficial; el 2 de octubre a las 08:00 UTC (aprox. 16:00 hora de Pekín) abrirá otras criptomonedas, monedas fiduciarias y P2P. La respuesta clave en una sola frase: reanudar retiros ≠ que desaparezca el riesgo; aún debes verificar con fuentes oficiales, probar primero con importes pequeños y alejarte de cadenas de phishing de «compensación/descongelación».
【Cómo leer la tabla de horarios por etapas, ¿qué se habilita hoy?】
Según la página de soporte oficial de Bitget (publicada el 2026-09-26), cronograma en UTC: a partir del 28 de septiembre a las 08:00, BTC; el 29 de septiembre a las 08:00, ETH y varias redes EVM; el 30 de septiembre a las 08:00, USDT (incluyendo Ethereum, BSC, Solana, Tron, etc.); el 2 de octubre a las 08:00, otras criptomonedas, monedas fiduciarias y P2P. Hasta el momento de la publicación (aprox. mediodía en hora de Pekín el 2 de octubre), BTC/ETH/USDT ya se han reanudado siguiendo etapas más tempranas; el bloque de las 8:00 UTC de hoy aún no ha llegado, así que atente al estado real de retiro de la plataforma y a los canales oficiales, y no conviertas «plan» en «restablecido por completo».
Bitget planea reanudar retiros de P2P el 2/10: reanudar ≠ que desaparezca el riesgo
Bitget reanudará las retiradas de forma gradual tras el incidente de seguridad del 24 de septiembre según el anuncio oficial; el 2 de octubre a las 08:00 UTC (aprox. 16:00 hora de Pekín) abrirá otras criptomonedas, monedas fiduciarias y P2P. La respuesta clave en una sola frase: reanudar retiros ≠ que desaparezca el riesgo; aún debes verificar con fuentes oficiales, probar primero con importes pequeños y alejarte de cadenas de phishing de «compensación/descongelación».
【Cómo leer la tabla de horarios por etapas, ¿qué se habilita hoy?】
Según la página de soporte oficial de Bitget (publicada el 2026-09-26), cronograma en UTC: a partir del 28 de septiembre a las 08:00, BTC; el 29 de septiembre a las 08:00, ETH y varias redes EVM; el 30 de septiembre a las 08:00, USDT (incluyendo Ethereum, BSC, Solana, Tron, etc.); el 2 de octubre a las 08:00, otras criptomonedas, monedas fiduciarias y P2P. Hasta el momento de la publicación (aprox. mediodía en hora de Pekín el 2 de octubre), BTC/ETH/USDT ya se han reanudado siguiendo etapas más tempranas; el bloque de las 8:00 UTC de hoy aún no ha llegado, así que atente al estado real de retiro de la plataforma y a los canales oficiales, y no conviertas «plan» en «restablecido por completo».
453
🚨 La plataforma Bitget confirma la estabilidad de sus operaciones tras el uso del fondo de protección
La directora ejecutiva de la plataforma Bitget, Gracy Chen, declaró que el fondo de protección de la empresa, creado en 2022, absorbió el impacto financiero de un incidente de seguridad previo que provocó pérdidas a los usuarios por un monto de 388 millones de dólares. La plataforma también confirmó que sus operaciones están regresando de forma gradual a la normalidad, señalando que el fondo aumentó hasta alcanzar los 309 millones de dólares.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ EXCHANGE
#Bitget #CryptoExchange #Security #Fund #Blockchain
📰 Fuente: cointelegraph.com
61
Seguimiento del robo de 387 millones de Bitget: la brecha no era la clave privada, sino el propio “producto de ciberseguridad”2026 年内 el mayor caso de robo en un intercambio, el 1/10 se determinó y se definió la investigación. Se actualizó todo a fondo:
1. La brecha proviene de una vulnerabilidad de día cero en “un producto de ciberseguridad de un tercero” — esto es un ataque a la cadena de suministro.
Los hackers no robaron claves privadas; en cambio, comprometieron dos productos de ciberseguridad de terceros utilizados por Bitget (códigos de informe Product A / B). Tras obtener credenciales internas con altos privilegios, falsificaron órdenes de retiro y además eludieron directamente los sistemas de control de riesgos. Lo más inquietante es esto: el acceso inicial se puede rastrear hasta el 8/31, pero recién actuaron a las 9/25 de madrugada; permanecieron ocultos durante casi un mes y también usaron herramientas personalizadas específicamente para la lógica de los retiros, con el robo abarcando 11 cadenas.
Seguimiento del robo de 387 millones de Bitget: la brecha no era la clave privada, sino el propio “producto de ciberseguridad”
2026 年内 el mayor caso de robo en un intercambio, el 1/10 se determinó y se definió la investigación. Se actualizó todo a fondo:
1. La brecha proviene de una vulnerabilidad de día cero en “un producto de ciberseguridad de un tercero” — esto es un ataque a la cadena de suministro.
Los hackers no robaron claves privadas; en cambio, comprometieron dos productos de ciberseguridad de terceros utilizados por Bitget (códigos de informe Product A / B). Tras obtener credenciales internas con altos privilegios, falsificaron órdenes de retiro y además eludieron directamente los sistemas de control de riesgos. Lo más inquietante es esto: el acceso inicial se puede rastrear hasta el 8/31, pero recién actuaron a las 9/25 de madrugada; permanecieron ocultos durante casi un mes y también usaron herramientas personalizadas específicamente para la lógica de los retiros, con el robo abarcando 11 cadenas.
94
·
--
🚨 Hack de Bitget: $ZEC robados se mueven hacia el nuevo pool blindado de Ironwood de Zcash
El atacante de Bitget ha continuado moviendo $ZEC robados hacia el nuevo pool blindado de Ironwood de Zcash.
🔹 Aproximadamente 18.917 ZEC fueron robados a Bitget
🔹 Investigadores de blockchain han confirmado que desde entonces han entrado miles de ZEC en Ironwood
🔹 Bitquery informó que 3.259 ZEC habían ingresado al pool para el 30 de septiembre
🔹 Una vez que los fondos entran en el pool blindado, la blockchain pública ya no revela el remitente, el destinatario ni el monto de las transferencias posteriores
🔎 El movimiento aún se está monitoreando mediante análisis en cadena mientras los investigadores rastrean los fondos que entran y salen del sistema blindado.
Fuente: Bitquery & CoinDesk
#ZEC #zcash #Bitget #crypto #Binance
335

Hack Bitget $388M Impulsa Pérdidas por Vulneración de la Seguridad Q3 Cripto Supera $1T
- El hack a Bitget causó daños por $388M
- Las pérdidas por seguridad en la cripto de Q3 sumaron un total de $1.26 mil millones
- Septiembre representó aproximadamente $769 millones
#BinanceSquare #CryptoNews #Bitget
$btc $eth
#vlikevn #Titanbot
Fuente: CoinTelegraph
- El hack a Bitget causó daños por $388M
- Las pérdidas por seguridad en la cripto de Q3 sumaron un total de $1.26 mil millones
- Septiembre representó aproximadamente $769 millones
#BinanceSquare #CryptoNews #Bitget
$btc $eth
#vlikevn #Titanbot
Fuente: CoinTelegraph
205
·
--
📰 Bitget repone el Fondo de Protección de Emergencia a 300 millones de dólares tras una brecha
Source : Bitpinas
description: Bitget restauró su Fondo de Protección de Emergencia a más de 300 millones de dólares cinco días antes de lo previsto, luego de un incidente de seguridad de 388 millones de dólares.
Time : 2026-10-01 01:50:00
Credit : bitpinas
Link : https://bitpinas.com/business/bitget-replenishes-emergency-protection-fund/
#business #bitget #global_crypto_news #bitget_hack
$ONE $BTC $BGB
170
🚨 La plataforma Bitget enfrenta un gran hack a través de una vulnerabilidad de seguridad en software de terceros
La plataforma de intercambio de criptomonedas Bitget reveló que sus sistemas estuvieron expuestos a un ataque la semana pasada, lo que llevó al robo de 387.5 millones de dólares. La plataforma explicó que el ataque aprovechó una vulnerabilidad de seguridad no detectada (Zero-day) en productos de seguridad de un tercero, lo que permitió a los atacantes acceder a sus sistemas.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muy alto
🏷️ EXCHANGE
#Bitget #SecurityBreach #CryptoNews #ExchangeSecurity #Cyberattack
📰 Fuente: bleepingcomputer.com
11

Artículo
Los fondos robados de Bitget acaban de chocar con una segunda barrera: Chainflip rechaza el intento de blanqueoDespués de que THORChain enfrentara escrutinio, el atacante intentó una ruta diferente y volvió a ser bloqueado. Esto es lo que cambió y lo que significa para el debate sobre THORChain.
🧱 Un rechazo podría ser una casualidad. Dos, de dos protocolos distintos, empieza a parecer un patrón.
MistTrack informa que el atacante de Bitget intentó mover los fondos robados a través de Chainflip, otro protocolo entre cadenas, y que el depósito fue rechazado. El bróker devolvió los fondos. La transferencia nunca se completó.
🔄 Por qué estos asuntos importan junto con la historia de THORChain.
Los fondos robados de Bitget acaban de chocar con una segunda barrera: Chainflip rechaza el intento de blanqueo
Después de que THORChain enfrentara escrutinio, el atacante intentó una ruta diferente y volvió a ser bloqueado. Esto es lo que cambió y lo que significa para el debate sobre THORChain.
🧱 Un rechazo podría ser una casualidad. Dos, de dos protocolos distintos, empieza a parecer un patrón.
MistTrack informa que el atacante de Bitget intentó mover los fondos robados a través de Chainflip, otro protocolo entre cadenas, y que el depósito fue rechazado. El bróker devolvió los fondos. La transferencia nunca se completó.
🔄 Por qué estos asuntos importan junto con la historia de THORChain.
1
1
195
·
--
El hacker de Bitget se desvía al pool de privacidad de Zcash, aumenta la dificultad de rastreo
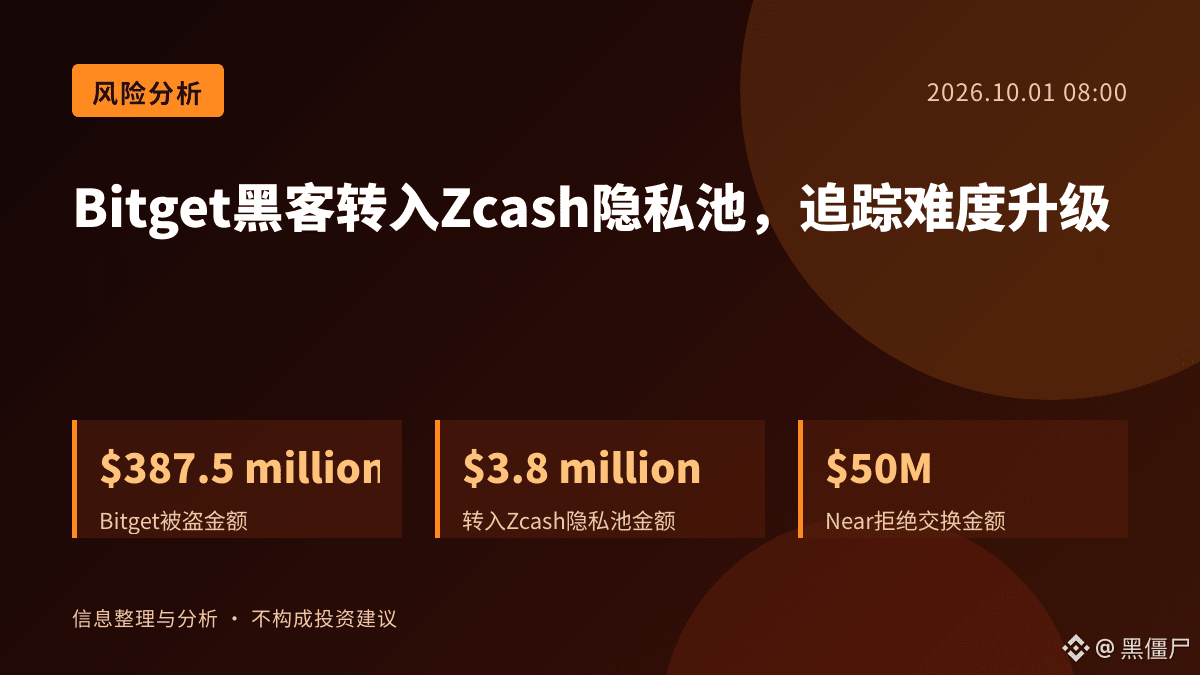
Según Decrypt, tras que el hacker de Bitget fuera rechazado por Near después del intercambio de 50 millones de dólares, ha transferido alrededor de 3,8 millones de dólares al pool de privacidad Zcash Ironwood. Esta ruta de transferencia indica que el atacante está utilizando activamente las funciones de privacidad para aumentar la dificultad del rastreo de los activos.
El mecanismo de los pools de privacidad de Zcash podría dificultar que las herramientas de análisis on-chain identifiquen directamente el flujo de fondos, lo que supone un reto para los equipos de seguridad. Sin embargo, los fondos del hacker aún podrían identificarse mediante análisis on-chain posteriores; la función de privacidad no es una barrera absoluta.
El evento de rechazo del intercambio por parte de Near podría afectar las expectativas del mercado sobre la seguridad de los activos entre cadenas. Si el hacker sigue utilizando el pool de privacidad, podría generar que los inversores presten más atención a la función de privacidad de Zcash, lo que a su vez podría influir en el sentimiento del mercado respecto a $ZEC.
El riesgo radica en que el pool de privacidad podría retrasar el progreso del rastreo, pero no significa que los fondos hayan desaparecido por completo. El mercado debe observar si el hacker continúa transfiriendo activos y si el equipo de seguridad puede superar la capa de privacidad.
A continuación, conviene observar el flujo de fondos del pool de privacidad de Zcash y si Near ajusta su estrategia de intercambio. Si los fondos del pool de privacidad siguen aumentando, podría reflejar la estrategia del hacker para hacer frente a la presión del rastreo.
#Zcash #Bitget #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
El hacker de Bitget se desvía al pool de privacidad de Zcash, aumenta la dificultad de rastreo
Según Decrypt, tras que el hacker de Bitget fuera rechazado por Near después del intercambio de 50 millones de dólares, ha transferido alrededor de 3,8 millones de dólares al pool de privacidad Zcash Ironwood. Esta ruta de transferencia indica que el atacante está utilizando activamente las funciones de privacidad para aumentar la dificultad del rastreo de los activos.
El mecanismo de los pools de privacidad de Zcash podría dificultar que las herramientas de análisis on-chain identifiquen directamente el flujo de fondos, lo que supone un reto para los equipos de seguridad. Sin embargo, los fondos del hacker aún podrían identificarse mediante análisis on-chain posteriores; la función de privacidad no es una barrera absoluta.
El evento de rechazo del intercambio por parte de Near podría afectar las expectativas del mercado sobre la seguridad de los activos entre cadenas. Si el hacker sigue utilizando el pool de privacidad, podría generar que los inversores presten más atención a la función de privacidad de Zcash, lo que a su vez podría influir en el sentimiento del mercado respecto a $ZEC .
El riesgo radica en que el pool de privacidad podría retrasar el progreso del rastreo, pero no significa que los fondos hayan desaparecido por completo. El mercado debe observar si el hacker continúa transfiriendo activos y si el equipo de seguridad puede superar la capa de privacidad.
A continuación, conviene observar el flujo de fondos del pool de privacidad de Zcash y si Near ajusta su estrategia de intercambio. Si los fondos del pool de privacidad siguen aumentando, podría reflejar la estrategia del hacker para hacer frente a la presión del rastreo.
#Zcash #Bitget #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
127
Alerta de seguridad importante en el mercado cripto
Se ha reportado un hackeo masivo a las billeteras calientes de la plataforma Bitget por un valor aproximado de 388 millones de dolares. Segun las primeras informaciones el problema se origino por una falla con un proveedor de seguridad externo
Este tipo de incidentes nos recuerda a todos la importancia de cuidar bien nuestros activos y no dejar fondos excesivos en billeteras
una sola plataforma si no es necesario
Recuerden siempre activar todas las medidas de seguridad posibles como la verificacion de dos factores para proteger sus cuentas de accesos no autorizados
Mantenganse informados y aseguren sus billeteras
#SeguridadCrypto #Bitget #CryptoNews #BinanceSquare
Gusty68:
Es un tema complicado tantos robos que vemos...si tuviera un ingreso mensual importante lo que haría sería invertir en tierra y ladrillo, problema solucionado.Gracias por compartir tus post
1
1
88
·
--
Alcista
Actualización de la brecha de seguridad de Bitget
Según se informa, Bitget sufrió una brecha de seguridad que resultó en aproximadamente $388 millones en pérdidas de fondos de los usuarios. La CEO, Gracy Chen, dijo que el Fondo de Protección de la plataforma había alcanzado los $309 millones para ayudar a cubrir los costos relacionados con el incidente.
Según se informa, se reanudaron los retiros para $BTC , $ETH y $USDT , mientras que se espera que los retiros de todos los tokens restantes se restauren por completo para el viernes.
#Bitget #XRPHACKED #CryptoNewss #GracyChen #CryptoProtection
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
Actualización de la brecha de seguridad de Bitget
Según se informa, Bitget sufrió una brecha de seguridad que resultó en aproximadamente $388 millones en pérdidas de fondos de los usuarios. La CEO, Gracy Chen, dijo que el Fondo de Protección de la plataforma había alcanzado los $309 millones para ayudar a cubrir los costos relacionados con el incidente.
Según se informa, se reanudaron los retiros para $BTC , $ETH y $USDT , mientras que se espera que los retiros de todos los tokens restantes se restauren por completo para el viernes.
#Bitget #XRPHACKED #CryptoNewss #GracyChen #CryptoProtection
53

·
--
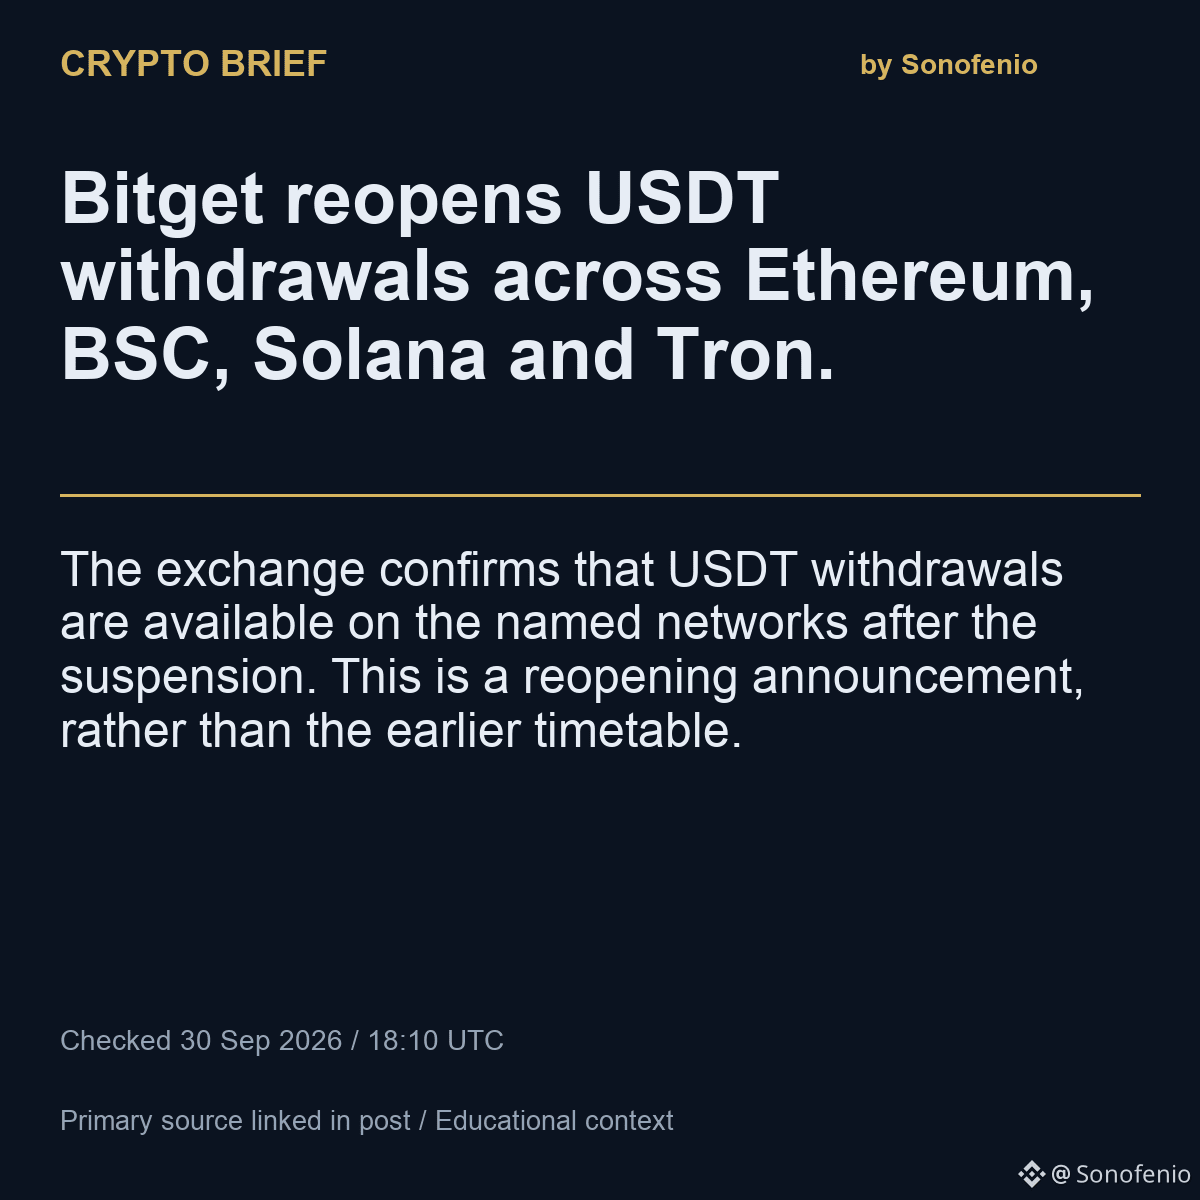
📰 Bitget reabre los retiros de USDT en Ethereum, BSC, Solana y Tron.
🔎 El intercambio confirma que los retiros de USDT están disponibles en las redes mencionadas después de la suspensión. Este es un anuncio de reapertura, en lugar del calendario anterior.
💡 La ruta importa tanto como el token: haz coincidir la red de retiro con la billetera receptora. Este aviso no confirma que cada otro activo se haya reabierto.
🔗 Fuente: https://www.bitget.com/support/articles/12560603896191
#USDT #Bitget #CryptoNews
91
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#SECHaltsCryptoETFReviewsAmidFundingLapse
27 vistas
16 están debatiendo
2
#ZcashETFPostsFirstWeeklyOutflow$93.6M
52,454 vistas
157 están debatiendo
3
#GreekPoliceBustCryptoScamRingArrest17
148,112 vistas
1,056 están debatiendo
4
#BitcoinRejectedAt$87K
151,591 vistas
206 están debatiendo
5
#FedOctoberRateHikeOddsFallTo17%
179,509 vistas
1,278 están debatiendo
6
#NvidiaHitsRecordHighUp2.4%
130,412 vistas
903 están debatiendo
7
#CanaryFilesAmendedS1ForPEPEETF
32,587 vistas
613 están debatiendo
8
#BitcoinParesGainsAfterRallyTo$86.5K
54,425 vistas
170 están debatiendo
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
141,527 vistas
1,232 están debatiendo
10
#SECProposesCryptoCustodyRules
194,737 vistas
1,531 están debatiendo