
Crypto Paws
549 Beiträge
Crypto Paws
Melden
Nutzer blockieren
Exploring crypto, sharing insights, and following every market move. One paw at a time.
240 Following
1.2K+ Follower
305 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Ja! Ja! Ja!
Schnapp dir einfach ein paar große rote Umschläge💪💪
Hast du sie bekommen?
$PEPE
{spot}(PEPEUSDT)
$SOL
{spot}(SOLUSDT)
$BTTC
{spot}(BTTCUSDT)
Ja! Ja! Ja!
Schnapp dir einfach ein paar große rote Umschläge💪💪
Hast du sie bekommen?
$PEPE
$SOL
$BTTC
Schnapp dir einfach ein paar große rote Umschläge💪💪
Hast du sie bekommen?
$PEPE
$SOL
$BTTC
12
·
--
Wie kann ich 1 Million Follower erreichen? Ich wäre sehr dankbar für Ratschläge von erfahrenen und sachkundigen Personen. Bitte teilt eure Tipps und Strategien. 🙏
$BR
{future}(BRUSDT)
$ARIA
{future}(ARIAUSDT)
$TMX
{alpha}(560x3c2f61f2e27c865981d2e7aaf6b2cdf823030039)
Wie kann ich 1 Million Follower erreichen? Ich wäre sehr dankbar für Ratschläge von erfahrenen und sachkundigen Personen. Bitte teilt eure Tipps und Strategien. 🙏
$BR
$ARIA
$TMX
$BR
$ARIA
$TMX
1
2k
·
--
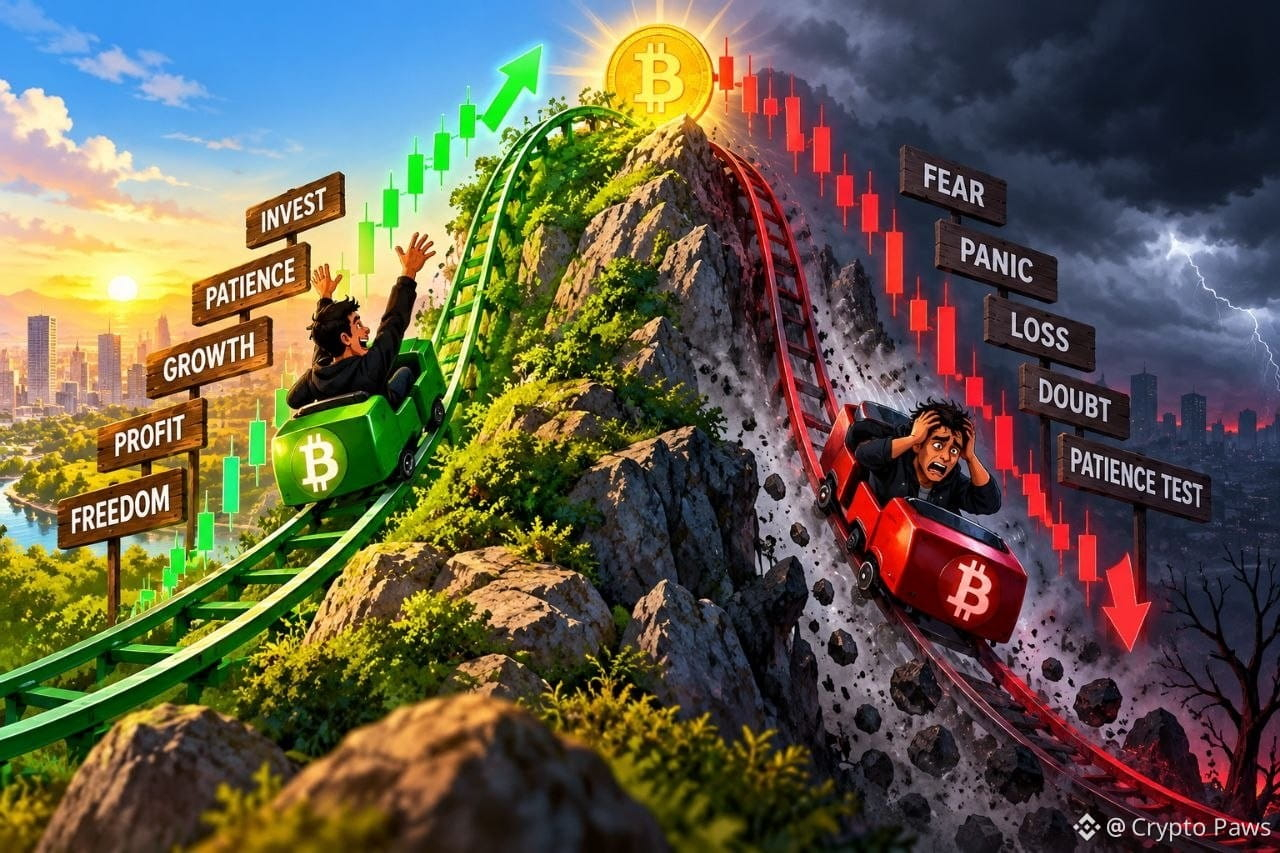
📈 Kryptomarkt: An einem Tag schwebst du auf Wolke sieben, am nächsten kämpfst du ums Überleben! 📉
Der Kryptomarkt hat zwei Gesichter. 🟢 Steigen die Kurse, reden alle über Gewinne, Freiheit und die nächste große Chance. Doch wenn der Markt fällt, übernehmen Angst, Panik und Zweifel die Kontrolle.
Ich habe eine wichtige Lektion gelernt: Haussephasen stellen deine Disziplin auf die Probe, während Baissephasen deine Geduld testen. 🚀🐻
Lass dich bei grünen Kursen nicht von Gier beherrschen und lass bei roten Kursen nicht die Angst jede Entscheidung treffen. Verstehe die Risiken, verwalte deine Anlagen umsichtig und investiere niemals mehr, als du dir leisten kannst zu verlieren.
Denk daran: Der Markt entwickelt sich nicht jeden Tag zu deinen Gunsten. Manchmal ist es wichtiger, dein Kapital zu schützen, als Gewinnen hinterherzujagen.
💡 Bleib ruhig. Denk klug. Lass dich von Disziplin leiten.
$BTW
{future}(BTWUSDT)
$AKE
{future}(AKEUSDT)
$BEAT
{future}(BEATUSDT)
#crypto #bullmarket #bearmarket #cryptotrading #Binance
📈 Kryptomarkt: An einem Tag schwebst du auf Wolke sieben, am nächsten kämpfst du ums Überleben! 📉
Der Kryptomarkt hat zwei Gesichter. 🟢 Steigen die Kurse, reden alle über Gewinne, Freiheit und die nächste große Chance. Doch wenn der Markt fällt, übernehmen Angst, Panik und Zweifel die Kontrolle.
Ich habe eine wichtige Lektion gelernt: Haussephasen stellen deine Disziplin auf die Probe, während Baissephasen deine Geduld testen. 🚀🐻
Lass dich bei grünen Kursen nicht von Gier beherrschen und lass bei roten Kursen nicht die Angst jede Entscheidung treffen. Verstehe die Risiken, verwalte deine Anlagen umsichtig und investiere niemals mehr, als du dir leisten kannst zu verlieren.
Denk daran: Der Markt entwickelt sich nicht jeden Tag zu deinen Gunsten. Manchmal ist es wichtiger, dein Kapital zu schützen, als Gewinnen hinterherzujagen.
💡 Bleib ruhig. Denk klug. Lass dich von Disziplin leiten.
$BTW
$AKE
$BEAT
#crypto #bullmarket #bearmarket #cryptotrading #Binance
Der Kryptomarkt hat zwei Gesichter. 🟢 Steigen die Kurse, reden alle über Gewinne, Freiheit und die nächste große Chance. Doch wenn der Markt fällt, übernehmen Angst, Panik und Zweifel die Kontrolle.
Ich habe eine wichtige Lektion gelernt: Haussephasen stellen deine Disziplin auf die Probe, während Baissephasen deine Geduld testen. 🚀🐻
Lass dich bei grünen Kursen nicht von Gier beherrschen und lass bei roten Kursen nicht die Angst jede Entscheidung treffen. Verstehe die Risiken, verwalte deine Anlagen umsichtig und investiere niemals mehr, als du dir leisten kannst zu verlieren.
Denk daran: Der Markt entwickelt sich nicht jeden Tag zu deinen Gunsten. Manchmal ist es wichtiger, dein Kapital zu schützen, als Gewinnen hinterherzujagen.
💡 Bleib ruhig. Denk klug. Lass dich von Disziplin leiten.
$BTW
$AKE
$BEAT
#crypto #bullmarket #bearmarket #cryptotrading #Binance
1
1k
·
--
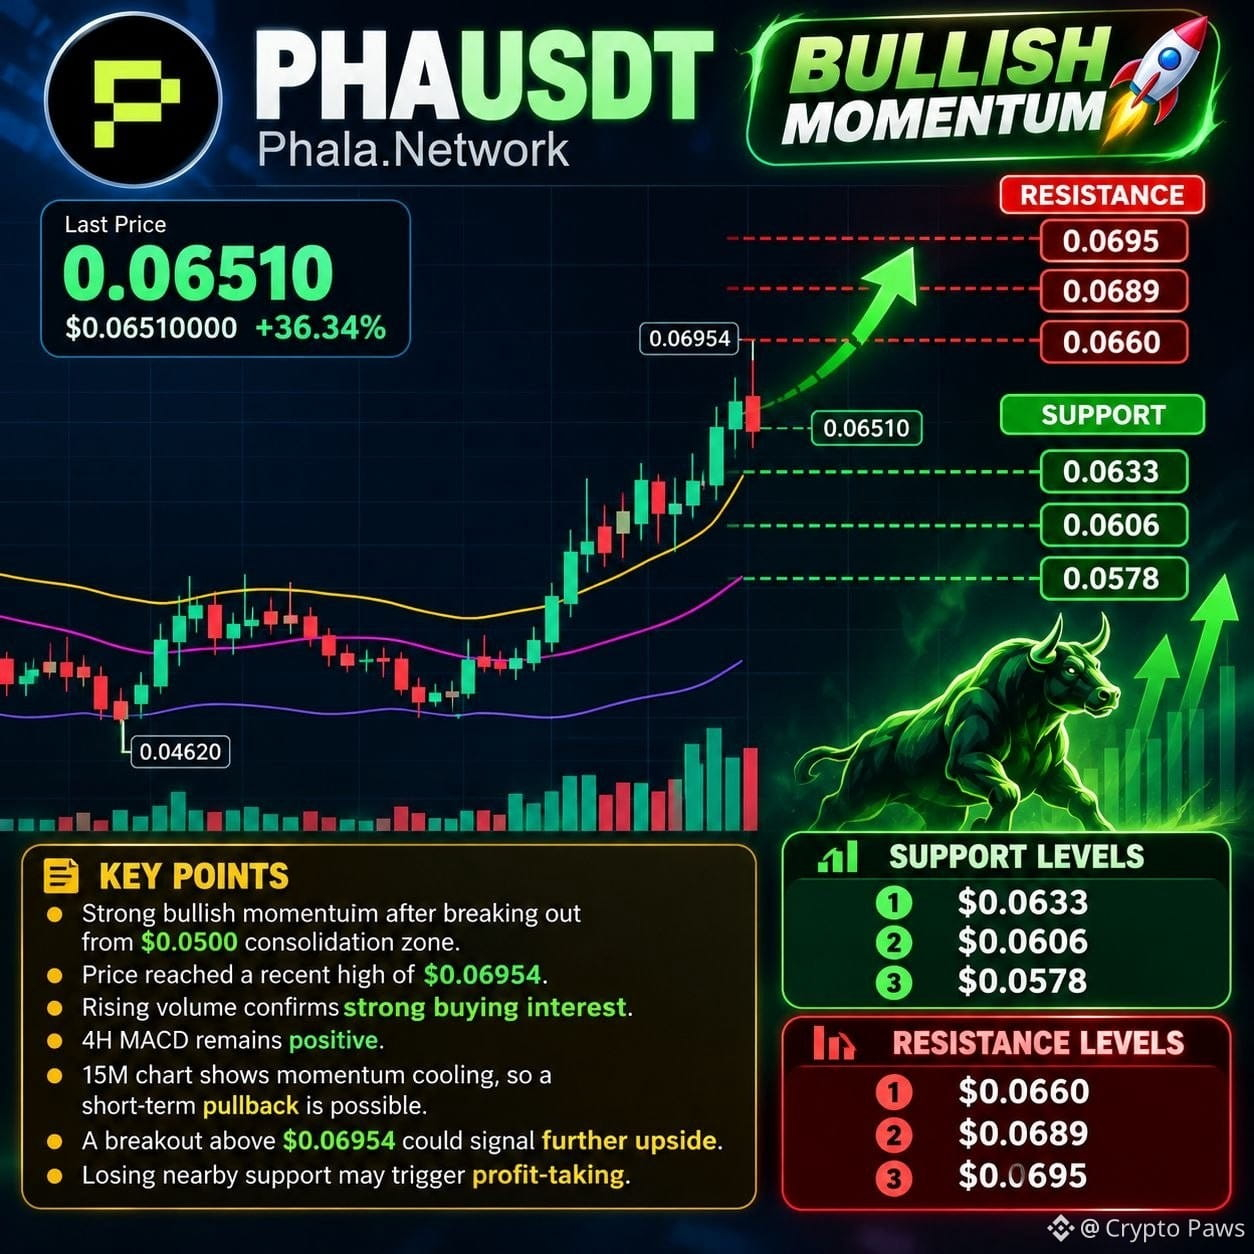
PHA zeigt nach dem Ausbruch aus der Konsolidierungszone bei 0,0500 $ ein starkes Aufwärtsmomentum. 🚀
Der Kurs ist auf 0,0651 $ gestiegen und erreichte kürzlich ein Hoch von 0,06954 $. Das steigende Volumen bestätigt das starke Kaufinteresse, während der 4H-MACD weiterhin im positiven Bereich liegt. Der 15M-Chart zeigt jedoch nachlassendes Momentum, daher ist kurzfristig ein Rücksetzer möglich.
Ein Ausbruch über 0,06954 $ könnte auf weiteres Aufwärtspotenzial hindeuten, während ein Verlust der nahe gelegenen Unterstützung Gewinnmitnahmen auslösen könnte.
🟢 Unterstützung:
0,0633 $
0,0606 $
0,0578 $
🔴 Widerstand:
0,0660 $
0,0689 $
0,0695 $
$PHA
{future}(PHAUSDT)
$GTC
{future}(GTCUSDT)
$OSMO
{spot}(OSMOUSDT)
#PHA/USDT
PHA zeigt nach dem Ausbruch aus der Konsolidierungszone bei 0,0500 $ ein starkes Aufwärtsmomentum. 🚀
Der Kurs ist auf 0,0651 $ gestiegen und erreichte kürzlich ein Hoch von 0,06954 $. Das steigende Volumen bestätigt das starke Kaufinteresse, während der 4H-MACD weiterhin im positiven Bereich liegt. Der 15M-Chart zeigt jedoch nachlassendes Momentum, daher ist kurzfristig ein Rücksetzer möglich.
Ein Ausbruch über 0,06954 $ könnte auf weiteres Aufwärtspotenzial hindeuten, während ein Verlust der nahe gelegenen Unterstützung Gewinnmitnahmen auslösen könnte.
🟢 Unterstützung:
0,0633 $
0,0606 $
0,0578 $
🔴 Widerstand:
0,0660 $
0,0689 $
0,0695 $
$PHA
$GTC
$OSMO
#PHA/USDT
Der Kurs ist auf 0,0651 $ gestiegen und erreichte kürzlich ein Hoch von 0,06954 $. Das steigende Volumen bestätigt das starke Kaufinteresse, während der 4H-MACD weiterhin im positiven Bereich liegt. Der 15M-Chart zeigt jedoch nachlassendes Momentum, daher ist kurzfristig ein Rücksetzer möglich.
Ein Ausbruch über 0,06954 $ könnte auf weiteres Aufwärtspotenzial hindeuten, während ein Verlust der nahe gelegenen Unterstützung Gewinnmitnahmen auslösen könnte.
🟢 Unterstützung:
0,0633 $
0,0606 $
0,0578 $
🔴 Widerstand:
0,0660 $
0,0689 $
0,0695 $
$PHA
$GTC
$OSMO
#PHA/USDT
565
·
--
Ich glaube, die Agentenökonomie wird erst dann wirklich nützlich, wenn KI-Agenten Dienste und Werte austauschen können, statt nur Fragen zu beantworten.
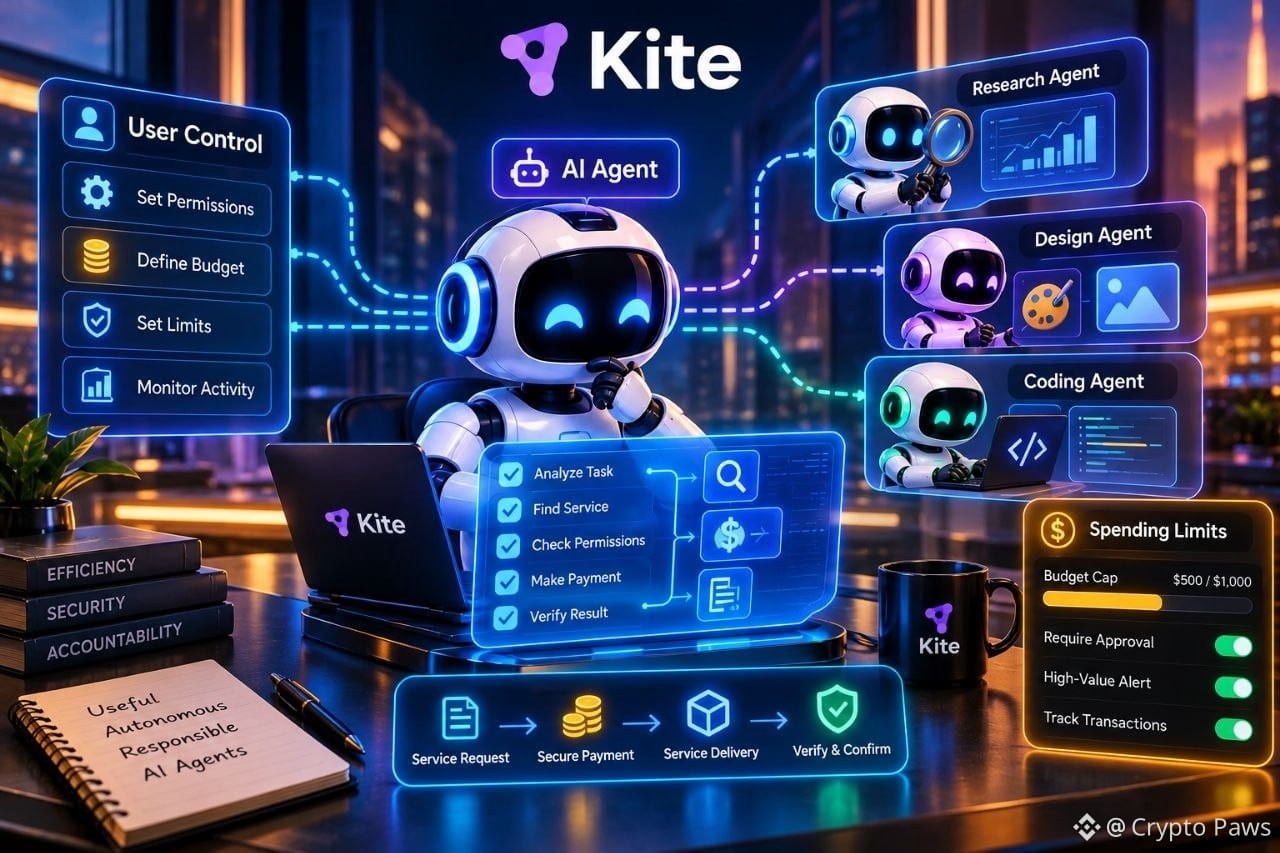
Stellen Sie sich vor, ein Rechercheagent kauft über eine kostenpflichtige API spezialisierte Daten von einem anderen Agenten, während ein Zahlungsagent die Transaktion abwickelt. Dieser Ablauf erfordert mehr als Intelligenz. Er braucht eine zuverlässige Suche nach Diensten, autorisierte Zahlungen und eine Möglichkeit zu überprüfen, ob die zugesagte Leistung erbracht wurde.
Deshalb verdient @GoKiteAI Beachtung. Kite entwickelt eine Infrastruktur für KI-Agenten mit Schwerpunkt auf Identität, delegierten Berechtigungen und Zahlungen.
Doch wichtige Fragen bleiben offen. Was passiert, wenn ein Dienst nach der Zahlung ausfällt? Wie können Agenten Anbieter bewerten, und wer ist verantwortlich, wenn automatisierte Transaktionen schiefgehen?
Meiner Ansicht nach braucht die Agentenökonomie sichere Transaktionen, klare Berechtigungen und zuverlässige Überprüfungen. Automatisierung wird wertvoll, wenn Nutzer die Kontrolle behalten und Agenten sicher miteinander interagieren können.
Was ist für den autonomen Handel am wichtigsten: Sicherheit, Interoperabilität oder Verantwortlichkeit?
$KITE #KiteBBW @GoKiteAI
{future}(KITEUSDT)
Ich glaube, die Agentenökonomie wird erst dann wirklich nützlich, wenn KI-Agenten Dienste und Werte austauschen können, statt nur Fragen zu beantworten.
Stellen Sie sich vor, ein Rechercheagent kauft über eine kostenpflichtige API spezialisierte Daten von einem anderen Agenten, während ein Zahlungsagent die Transaktion abwickelt. Dieser Ablauf erfordert mehr als Intelligenz. Er braucht eine zuverlässige Suche nach Diensten, autorisierte Zahlungen und eine Möglichkeit zu überprüfen, ob die zugesagte Leistung erbracht wurde.
Deshalb verdient @KITE AI 中文 Beachtung. Kite entwickelt eine Infrastruktur für KI-Agenten mit Schwerpunkt auf Identität, delegierten Berechtigungen und Zahlungen.
Doch wichtige Fragen bleiben offen. Was passiert, wenn ein Dienst nach der Zahlung ausfällt? Wie können Agenten Anbieter bewerten, und wer ist verantwortlich, wenn automatisierte Transaktionen schiefgehen?
Meiner Ansicht nach braucht die Agentenökonomie sichere Transaktionen, klare Berechtigungen und zuverlässige Überprüfungen. Automatisierung wird wertvoll, wenn Nutzer die Kontrolle behalten und Agenten sicher miteinander interagieren können.
Was ist für den autonomen Handel am wichtigsten: Sicherheit, Interoperabilität oder Verantwortlichkeit?
$KITE #KiteBBW @KITE AI 中文
Stellen Sie sich vor, ein Rechercheagent kauft über eine kostenpflichtige API spezialisierte Daten von einem anderen Agenten, während ein Zahlungsagent die Transaktion abwickelt. Dieser Ablauf erfordert mehr als Intelligenz. Er braucht eine zuverlässige Suche nach Diensten, autorisierte Zahlungen und eine Möglichkeit zu überprüfen, ob die zugesagte Leistung erbracht wurde.
Deshalb verdient @KITE AI 中文 Beachtung. Kite entwickelt eine Infrastruktur für KI-Agenten mit Schwerpunkt auf Identität, delegierten Berechtigungen und Zahlungen.
Doch wichtige Fragen bleiben offen. Was passiert, wenn ein Dienst nach der Zahlung ausfällt? Wie können Agenten Anbieter bewerten, und wer ist verantwortlich, wenn automatisierte Transaktionen schiefgehen?
Meiner Ansicht nach braucht die Agentenökonomie sichere Transaktionen, klare Berechtigungen und zuverlässige Überprüfungen. Automatisierung wird wertvoll, wenn Nutzer die Kontrolle behalten und Agenten sicher miteinander interagieren können.
Was ist für den autonomen Handel am wichtigsten: Sicherheit, Interoperabilität oder Verantwortlichkeit?
$KITE #KiteBBW @KITE AI 中文
1
1
138
·
--
Teilweise korrekt
Je länger ich mir die Validatorkoönung @Dusk_Foundation angesehen habe, desto interessanter wurde eine dieser Widersprüche für mich: Das Ergebnis muss reproduzierbar sein, aber künftige Teilnehmende dürfen nicht zu früh vorhersehbar sein.
Genau dort spielt der Seed eine Rolle. Dusk aktualisiert den Seed aus der Signatur des aktuellen Blockgenerators über den vorherigen Seed, dann verwendet es diesen sich entwickelnden Wert im deterministischen Auswahlprozess. Sobald die erforderlichen Informationen vorliegen, kann jede Person das Ergebnis unabhängig reproduzieren. Aber vorher sollten künftige Auswahlen nicht einfach berechenbar sein.
Ich mag diese Unterscheidung, weil deterministisch nicht zwangsläufig vorhersagbar bedeutet.
Trotzdem lenkt es meinen Fokus auf den Seed selbst. Wenn die Auswahl des künftigen Komitees von einer nicht vorhersagbaren Eingabe abhängt, dann werden die Annahmen darüber, wie diese Eingabe erzeugt wird, Teil des Sicherheitsmodells.
Also frage ich mich: Trifft die gestaffelte (seeded) Sortition von Dusk das richtige Gleichgewicht zwischen Reproduzierbarkeit und Unvorhersagbarkeit, oder wird der Seed zu einer Sicherheitsgrenze, die genauso viel Prüfung verdient wie der Auswahlalgorithmus selbst?
$DUSK
{future}(DUSKUSDT)
$BTR
{future}(BTRUSDT)
$BTW
{future}(BTWUSDT)
@Dusk_Foundation #dusk
🧐 Was ist die zentrale Herausforderung bei Dusk’ seeded Sortition?
Je länger ich mir die Validatorkoönung @Dusk angesehen habe, desto interessanter wurde eine dieser Widersprüche für mich: Das Ergebnis muss reproduzierbar sein, aber künftige Teilnehmende dürfen nicht zu früh vorhersehbar sein.
Genau dort spielt der Seed eine Rolle. Dusk aktualisiert den Seed aus der Signatur des aktuellen Blockgenerators über den vorherigen Seed, dann verwendet es diesen sich entwickelnden Wert im deterministischen Auswahlprozess. Sobald die erforderlichen Informationen vorliegen, kann jede Person das Ergebnis unabhängig reproduzieren. Aber vorher sollten künftige Auswahlen nicht einfach berechenbar sein.
Ich mag diese Unterscheidung, weil deterministisch nicht zwangsläufig vorhersagbar bedeutet.
Trotzdem lenkt es meinen Fokus auf den Seed selbst. Wenn die Auswahl des künftigen Komitees von einer nicht vorhersagbaren Eingabe abhängt, dann werden die Annahmen darüber, wie diese Eingabe erzeugt wird, Teil des Sicherheitsmodells.
Also frage ich mich: Trifft die gestaffelte (seeded) Sortition von Dusk das richtige Gleichgewicht zwischen Reproduzierbarkeit und Unvorhersagbarkeit, oder wird der Seed zu einer Sicherheitsgrenze, die genauso viel Prüfung verdient wie der Auswahlalgorithmus selbst?
$DUSK
$BTR
$BTW
@Dusk #dusk
🧐 Was ist die zentrale Herausforderung bei Dusk’ seeded Sortition?
Genau dort spielt der Seed eine Rolle. Dusk aktualisiert den Seed aus der Signatur des aktuellen Blockgenerators über den vorherigen Seed, dann verwendet es diesen sich entwickelnden Wert im deterministischen Auswahlprozess. Sobald die erforderlichen Informationen vorliegen, kann jede Person das Ergebnis unabhängig reproduzieren. Aber vorher sollten künftige Auswahlen nicht einfach berechenbar sein.
Ich mag diese Unterscheidung, weil deterministisch nicht zwangsläufig vorhersagbar bedeutet.
Trotzdem lenkt es meinen Fokus auf den Seed selbst. Wenn die Auswahl des künftigen Komitees von einer nicht vorhersagbaren Eingabe abhängt, dann werden die Annahmen darüber, wie diese Eingabe erzeugt wird, Teil des Sicherheitsmodells.
Also frage ich mich: Trifft die gestaffelte (seeded) Sortition von Dusk das richtige Gleichgewicht zwischen Reproduzierbarkeit und Unvorhersagbarkeit, oder wird der Seed zu einer Sicherheitsgrenze, die genauso viel Prüfung verdient wie der Auswahlalgorithmus selbst?
$DUSK
$BTR
$BTW
@Dusk #dusk
🧐 Was ist die zentrale Herausforderung bei Dusk’ seeded Sortition?
🔄 Reproducible selection
0%
🎲 Unpredictable selection
34%
⚖️ Both equally
33%
🔐 Seed security
33%
3 Stimmen • Abstimmung beendet
1
1.2k
·
--
#dusk $DUSK @Dusk_Foundation
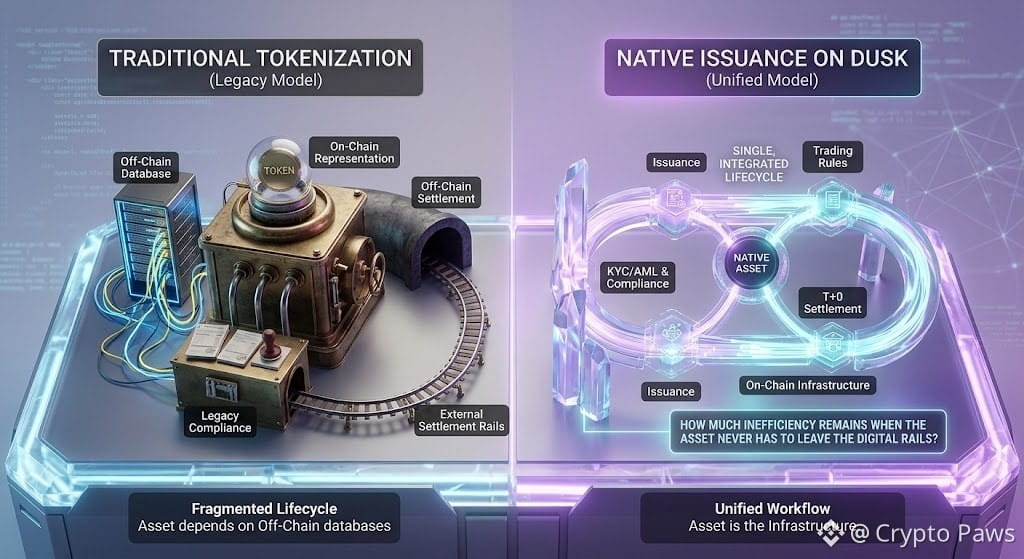
Die Tokenisierung kann ein Asset direkt auf der Onchain-Ebene platzieren, ohne dass sich dabei tatsächlich dessen finanzieller Lebenszyklus dorthin verlagert.
Diese Unterscheidung macht Dusk für mich so interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, Legacy-Compliance-Prozessen und externen Abwicklungsmechanismen abhängen. Die Blockchain mag das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Die native Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt. So werden Ausgabe, KYC/AML, Compliance, Handelsregeln und Abwicklung Teil desselben Lebenszyklus.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über der bestehenden Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, konformem Sekundärhandel und T+0-Abwicklung, die rund um die Uhr verfügbar sind.
Die größere Frage lautet:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schienen nie verlassen muss?
$ONT
{future}(ONTUSDT)
$SOLV
#dusk $DUSK @Dusk
Die Tokenisierung kann ein Asset direkt auf der Onchain-Ebene platzieren, ohne dass sich dabei tatsächlich dessen finanzieller Lebenszyklus dorthin verlagert.
Diese Unterscheidung macht Dusk für mich so interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, Legacy-Compliance-Prozessen und externen Abwicklungsmechanismen abhängen. Die Blockchain mag das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Die native Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt. So werden Ausgabe, KYC/AML, Compliance, Handelsregeln und Abwicklung Teil desselben Lebenszyklus.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über der bestehenden Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, konformem Sekundärhandel und T+0-Abwicklung, die rund um die Uhr verfügbar sind.
Die größere Frage lautet:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schienen nie verlassen muss?
$ONT
$SOLV
Die Tokenisierung kann ein Asset direkt auf der Onchain-Ebene platzieren, ohne dass sich dabei tatsächlich dessen finanzieller Lebenszyklus dorthin verlagert.
Diese Unterscheidung macht Dusk für mich so interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, Legacy-Compliance-Prozessen und externen Abwicklungsmechanismen abhängen. Die Blockchain mag das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Die native Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt. So werden Ausgabe, KYC/AML, Compliance, Handelsregeln und Abwicklung Teil desselben Lebenszyklus.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über der bestehenden Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, konformem Sekundärhandel und T+0-Abwicklung, die rund um die Uhr verfügbar sind.
Die größere Frage lautet:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schienen nie verlassen muss?
$ONT
$SOLV
1
97
·
--
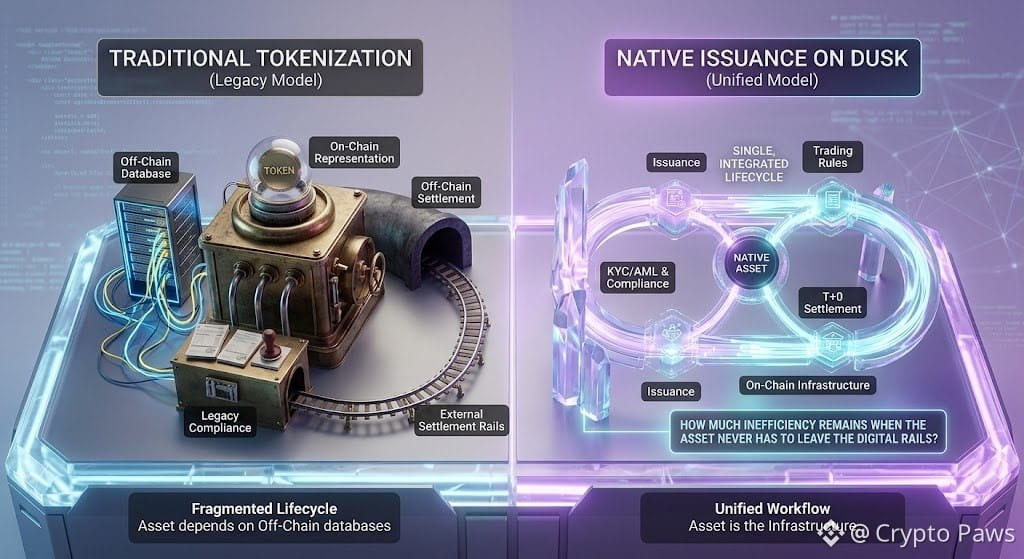
Tokenisierung kann ein Asset auf der On-Chain bringen, ohne dabei wirklich dessen finanziellen Lebenszyklus dorthin zu verlagern.
Diese Unterscheidung macht Dusk für mich interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, herkömmlichen Compliance-Prozessen und externen Abwicklungswegen (Settlement Rails) abhängig sein. Die Blockchain kann das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Nativer Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt, sodass Emission, KYC/AML, Compliance, Handelsregeln und Settlement Teil desselben Lebenszyklus werden.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über bestehender Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, compliantem sekundärem Handel und T+0-Abwicklung, verfügbar 24/7.
Die größere Frage ist:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schnittstellen niemals verlassen muss?
$SOLV
{future}(SOLVUSDT)
$ONT
{future}(ONTUSDT)
$DUSK
{future}(DUSKUSDT)
Tokenisierung kann ein Asset auf der On-Chain bringen, ohne dabei wirklich dessen finanziellen Lebenszyklus dorthin zu verlagern.
Diese Unterscheidung macht Dusk für mich interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, herkömmlichen Compliance-Prozessen und externen Abwicklungswegen (Settlement Rails) abhängig sein. Die Blockchain kann das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Nativer Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt, sodass Emission, KYC/AML, Compliance, Handelsregeln und Settlement Teil desselben Lebenszyklus werden.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über bestehender Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, compliantem sekundärem Handel und T+0-Abwicklung, verfügbar 24/7.
Die größere Frage ist:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schnittstellen niemals verlassen muss?
$SOLV
$ONT
$DUSK
Diese Unterscheidung macht Dusk für mich interessant.
Ein traditionelles tokenisiertes Asset kann weiterhin von Off-Chain-Datenbanken, herkömmlichen Compliance-Prozessen und externen Abwicklungswegen (Settlement Rails) abhängig sein. Die Blockchain kann das Asset abbilden, während der zugrunde liegende Arbeitsablauf weitgehend unverändert bleibt.
Nativer Emission geht einen anderen Weg.
Auf Dusk wird das Asset direkt onchain erstellt, sodass Emission, KYC/AML, Compliance, Handelsregeln und Settlement Teil desselben Lebenszyklus werden.
Das verändert die Rolle der Blockchain.
Anstatt nur eine weitere Schicht über bestehender Infrastruktur zu sein, kann sie selbst zur Infrastruktur werden – mit privatem, compliantem sekundärem Handel und T+0-Abwicklung, verfügbar 24/7.
Die größere Frage ist:
Wie viel Ineffizienz bleibt bestehen, wenn das Asset die digitalen Schnittstellen niemals verlassen muss?
$SOLV
$ONT
$DUSK
147
·
--
Ich dachte früher, die Transaktionsfinalität sei im Grunde binär: bestätigt oder nicht bestätigt.
Die Betrachtung von @Dusk_Foundation hat mich diese Annahme überdenken lassen.
Eine Transaktion kann vier unterschiedliche Zustände durchlaufen: Akzeptiert, Bestätigt, Stabil und schließlich Final.
Akzeptiert bedeutet, dass sie in die Kette eingetreten ist. Bestätigt bedeutet, dass sich mehr Blöcke um sie herum aufgebaut haben. Stabil signalisiert ein tieferes Vertrauen in die Abwicklung. Final ist der Punkt, an dem kryptografische Finalität erreicht ist und eine Umkehr nicht mehr möglich ist.
Was ich daran interessant finde, ist die Information, die diese Entwicklung den Nutzern gibt.
Anstatt jede Transaktion als gleich zuverlässig abgerechnet zu behandeln, zeigt Dusk, wie sich das Vertrauen im Laufe der Zeit entwickelt.
Dadurch wird „Finalität“ weniger wie ein Schalter und eher wie eine messbare Reise.
Die Frage, die ich stellen würde, ist:
Könnte dieses gestufte Modell das Abwicklungsrisiko in realen Finanzanwendungen leichter verständlich machen?
$PROM
{future}(PROMUSDT)
$CATI
{future}(CATIUSDT)
$DUSK
{future}(DUSKUSDT)
#dusk @Dusk_Foundation
Was ist am wichtigsten, wenn man die Finalität einer Transaktion beurteilt?
Ich dachte früher, die Transaktionsfinalität sei im Grunde binär: bestätigt oder nicht bestätigt.
Die Betrachtung von @Dusk hat mich diese Annahme überdenken lassen.
Eine Transaktion kann vier unterschiedliche Zustände durchlaufen: Akzeptiert, Bestätigt, Stabil und schließlich Final.
Akzeptiert bedeutet, dass sie in die Kette eingetreten ist. Bestätigt bedeutet, dass sich mehr Blöcke um sie herum aufgebaut haben. Stabil signalisiert ein tieferes Vertrauen in die Abwicklung. Final ist der Punkt, an dem kryptografische Finalität erreicht ist und eine Umkehr nicht mehr möglich ist.
Was ich daran interessant finde, ist die Information, die diese Entwicklung den Nutzern gibt.
Anstatt jede Transaktion als gleich zuverlässig abgerechnet zu behandeln, zeigt Dusk, wie sich das Vertrauen im Laufe der Zeit entwickelt.
Dadurch wird „Finalität“ weniger wie ein Schalter und eher wie eine messbare Reise.
Die Frage, die ich stellen würde, ist:
Könnte dieses gestufte Modell das Abwicklungsrisiko in realen Finanzanwendungen leichter verständlich machen?
$PROM
$CATI
$DUSK
#dusk @Dusk
Was ist am wichtigsten, wenn man die Finalität einer Transaktion beurteilt?
Die Betrachtung von @Dusk hat mich diese Annahme überdenken lassen.
Eine Transaktion kann vier unterschiedliche Zustände durchlaufen: Akzeptiert, Bestätigt, Stabil und schließlich Final.
Akzeptiert bedeutet, dass sie in die Kette eingetreten ist. Bestätigt bedeutet, dass sich mehr Blöcke um sie herum aufgebaut haben. Stabil signalisiert ein tieferes Vertrauen in die Abwicklung. Final ist der Punkt, an dem kryptografische Finalität erreicht ist und eine Umkehr nicht mehr möglich ist.
Was ich daran interessant finde, ist die Information, die diese Entwicklung den Nutzern gibt.
Anstatt jede Transaktion als gleich zuverlässig abgerechnet zu behandeln, zeigt Dusk, wie sich das Vertrauen im Laufe der Zeit entwickelt.
Dadurch wird „Finalität“ weniger wie ein Schalter und eher wie eine messbare Reise.
Die Frage, die ich stellen würde, ist:
Könnte dieses gestufte Modell das Abwicklungsrisiko in realen Finanzanwendungen leichter verständlich machen?
$PROM
$CATI
$DUSK
#dusk @Dusk
Was ist am wichtigsten, wenn man die Finalität einer Transaktion beurteilt?
⚡ Fast confirmation
0%
🛡️ Deep settlement confidence
0%
🔒 Irreversibility
0%
📊 Clear finality stages
0%
0 Stimmen • Abstimmung beendet
1
114
·
--
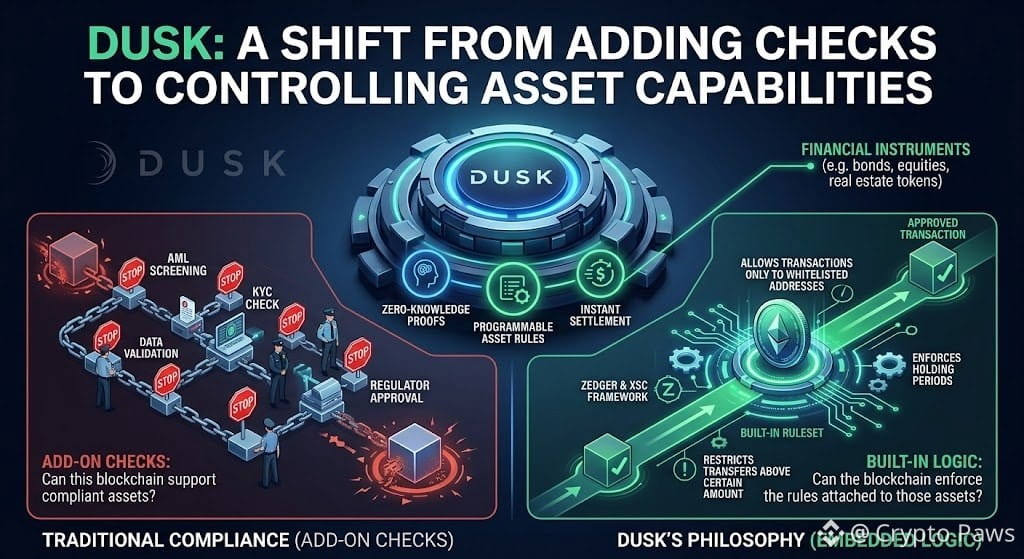
Eine Sache, die ich leicht übersehen kann, wenn es um @Dusk_Foundation geht, ist, dass seine Compliance-Story nicht wirklich darum geht, einfach mehr Prüfungen hinzuzufügen.
Es geht darum, zu kontrollieren, was einem Asset erlaubt ist zu tun.
Das ist eine sehr unterschiedliche Design-Philosophie.
Mit Zedger und dem XSC-Framework nähert sich Dusk regulierten Assets auf Transaktions- und Vertragsebene—also dort, wo Berechtigungen, geeignete Teilnehmer und spezifische Asset-Aktionen Teil der Logik des Systems werden können.
Das verändert die Frage von:
„Kann diese Blockchain konforme Assets unterstützen?“
den zu:
„Kann die Blockchain die Regeln durchsetzen, die an diese Assets geknüpft sind?“
Diese Unterscheidung wird zunehmend wichtiger, wenn das Ziel nicht nur kryptonative Tokens sind, sondern regulierte Finanzinstrumente.
Ich denke, das ist eine der eher unterschätzten Ideen hinter @Dusk_Foundation
#dusk
$LINK
{future}(LINKUSDT)
$ADA
{future}(ADAUSDT)
$DUSK
{future}(DUSKUSDT)
Eine Sache, die ich leicht übersehen kann, wenn es um @Dusk geht, ist, dass seine Compliance-Story nicht wirklich darum geht, einfach mehr Prüfungen hinzuzufügen.
Es geht darum, zu kontrollieren, was einem Asset erlaubt ist zu tun.
Das ist eine sehr unterschiedliche Design-Philosophie.
Mit Zedger und dem XSC-Framework nähert sich Dusk regulierten Assets auf Transaktions- und Vertragsebene—also dort, wo Berechtigungen, geeignete Teilnehmer und spezifische Asset-Aktionen Teil der Logik des Systems werden können.
Das verändert die Frage von:
„Kann diese Blockchain konforme Assets unterstützen?“
den zu:
„Kann die Blockchain die Regeln durchsetzen, die an diese Assets geknüpft sind?“
Diese Unterscheidung wird zunehmend wichtiger, wenn das Ziel nicht nur kryptonative Tokens sind, sondern regulierte Finanzinstrumente.
Ich denke, das ist eine der eher unterschätzten Ideen hinter @Dusk
#dusk
$LINK
$ADA
$DUSK
Es geht darum, zu kontrollieren, was einem Asset erlaubt ist zu tun.
Das ist eine sehr unterschiedliche Design-Philosophie.
Mit Zedger und dem XSC-Framework nähert sich Dusk regulierten Assets auf Transaktions- und Vertragsebene—also dort, wo Berechtigungen, geeignete Teilnehmer und spezifische Asset-Aktionen Teil der Logik des Systems werden können.
Das verändert die Frage von:
„Kann diese Blockchain konforme Assets unterstützen?“
den zu:
„Kann die Blockchain die Regeln durchsetzen, die an diese Assets geknüpft sind?“
Diese Unterscheidung wird zunehmend wichtiger, wenn das Ziel nicht nur kryptonative Tokens sind, sondern regulierte Finanzinstrumente.
Ich denke, das ist eine der eher unterschätzten Ideen hinter @Dusk
#dusk
$LINK
$ADA
$DUSK
1
147
·
--
Was mich an zustandsbasiertem Konsens wirklich fesselt, ist nicht das Kapital, das gebunden wird – sondern wie dieses Kapital still und leise mitbestimmen kann, wer den größten Einfluss hat.
Wenn wirtschaftliches Engagement Teil der Konsenssicherheit wird, haben die Teilnehmenden einen klaren Grund, das Netzwerk zu schützen. Ihr Einsatz gibt ihnen etwas Sinnvolles zu verlieren, was ehrliches Verhalten zu einer rationaleren Wahl machen kann.
Aber Sicherheit und Einfluss sind nicht exakt dasselbe.
Wenn eine kleine Gruppe einen großen Anteil am gesamten Einsatz kontrolliert, kann ihre wirtschaftliche Position sich in größere Teilnahmemöglichkeiten und einen stärkeren Einfluss auf den Konsens übersetzen.
Das stellt eine tiefere Design-Herausforderung dar: Ein Netzwerk kann technisch sicher bleiben, während es wirtschaftlich unausgewogener wird.
Für mich ist das eigentliche Maß für Dezentralisierung nicht nur, wie viele Teilnehmende es gibt, sondern ob eine bedeutungsvolle Konsenswirkung breit verteilt bleibt.
$MOVE
{future}(MOVEUSDT)
$POL
{future}(POLUSDT)
$DUSK
{future}(DUSKUSDT)
#dusk
@Dusk_Foundation
Wenn Einsatz den Teilnehmenden mehr Einfluss im Konsens gibt, was sollte dann am meisten zählen?
Was mich an zustandsbasiertem Konsens wirklich fesselt, ist nicht das Kapital, das gebunden wird – sondern wie dieses Kapital still und leise mitbestimmen kann, wer den größten Einfluss hat.
Wenn wirtschaftliches Engagement Teil der Konsenssicherheit wird, haben die Teilnehmenden einen klaren Grund, das Netzwerk zu schützen. Ihr Einsatz gibt ihnen etwas Sinnvolles zu verlieren, was ehrliches Verhalten zu einer rationaleren Wahl machen kann.
Aber Sicherheit und Einfluss sind nicht exakt dasselbe.
Wenn eine kleine Gruppe einen großen Anteil am gesamten Einsatz kontrolliert, kann ihre wirtschaftliche Position sich in größere Teilnahmemöglichkeiten und einen stärkeren Einfluss auf den Konsens übersetzen.
Das stellt eine tiefere Design-Herausforderung dar: Ein Netzwerk kann technisch sicher bleiben, während es wirtschaftlich unausgewogener wird.
Für mich ist das eigentliche Maß für Dezentralisierung nicht nur, wie viele Teilnehmende es gibt, sondern ob eine bedeutungsvolle Konsenswirkung breit verteilt bleibt.
$MOVE
$POL
$DUSK
#dusk
@Dusk
Wenn Einsatz den Teilnehmenden mehr Einfluss im Konsens gibt, was sollte dann am meisten zählen?
Wenn wirtschaftliches Engagement Teil der Konsenssicherheit wird, haben die Teilnehmenden einen klaren Grund, das Netzwerk zu schützen. Ihr Einsatz gibt ihnen etwas Sinnvolles zu verlieren, was ehrliches Verhalten zu einer rationaleren Wahl machen kann.
Aber Sicherheit und Einfluss sind nicht exakt dasselbe.
Wenn eine kleine Gruppe einen großen Anteil am gesamten Einsatz kontrolliert, kann ihre wirtschaftliche Position sich in größere Teilnahmemöglichkeiten und einen stärkeren Einfluss auf den Konsens übersetzen.
Das stellt eine tiefere Design-Herausforderung dar: Ein Netzwerk kann technisch sicher bleiben, während es wirtschaftlich unausgewogener wird.
Für mich ist das eigentliche Maß für Dezentralisierung nicht nur, wie viele Teilnehmende es gibt, sondern ob eine bedeutungsvolle Konsenswirkung breit verteilt bleibt.
$MOVE
$POL
$DUSK
#dusk
@Dusk
Wenn Einsatz den Teilnehmenden mehr Einfluss im Konsens gibt, was sollte dann am meisten zählen?
Maximum network security
0%
Wider stake distribution
0%
Equal participation opportunty
0%
Strong limits on concentration
0%
0 Stimmen • Abstimmung beendet
1
165
·
--
Als ich Dusk zum ersten Mal ansah, erkannte ich eine weitere, datenschutzorientierte Layer-1. Doch ihre Architektur ließ mich diese Sicht überdenken.
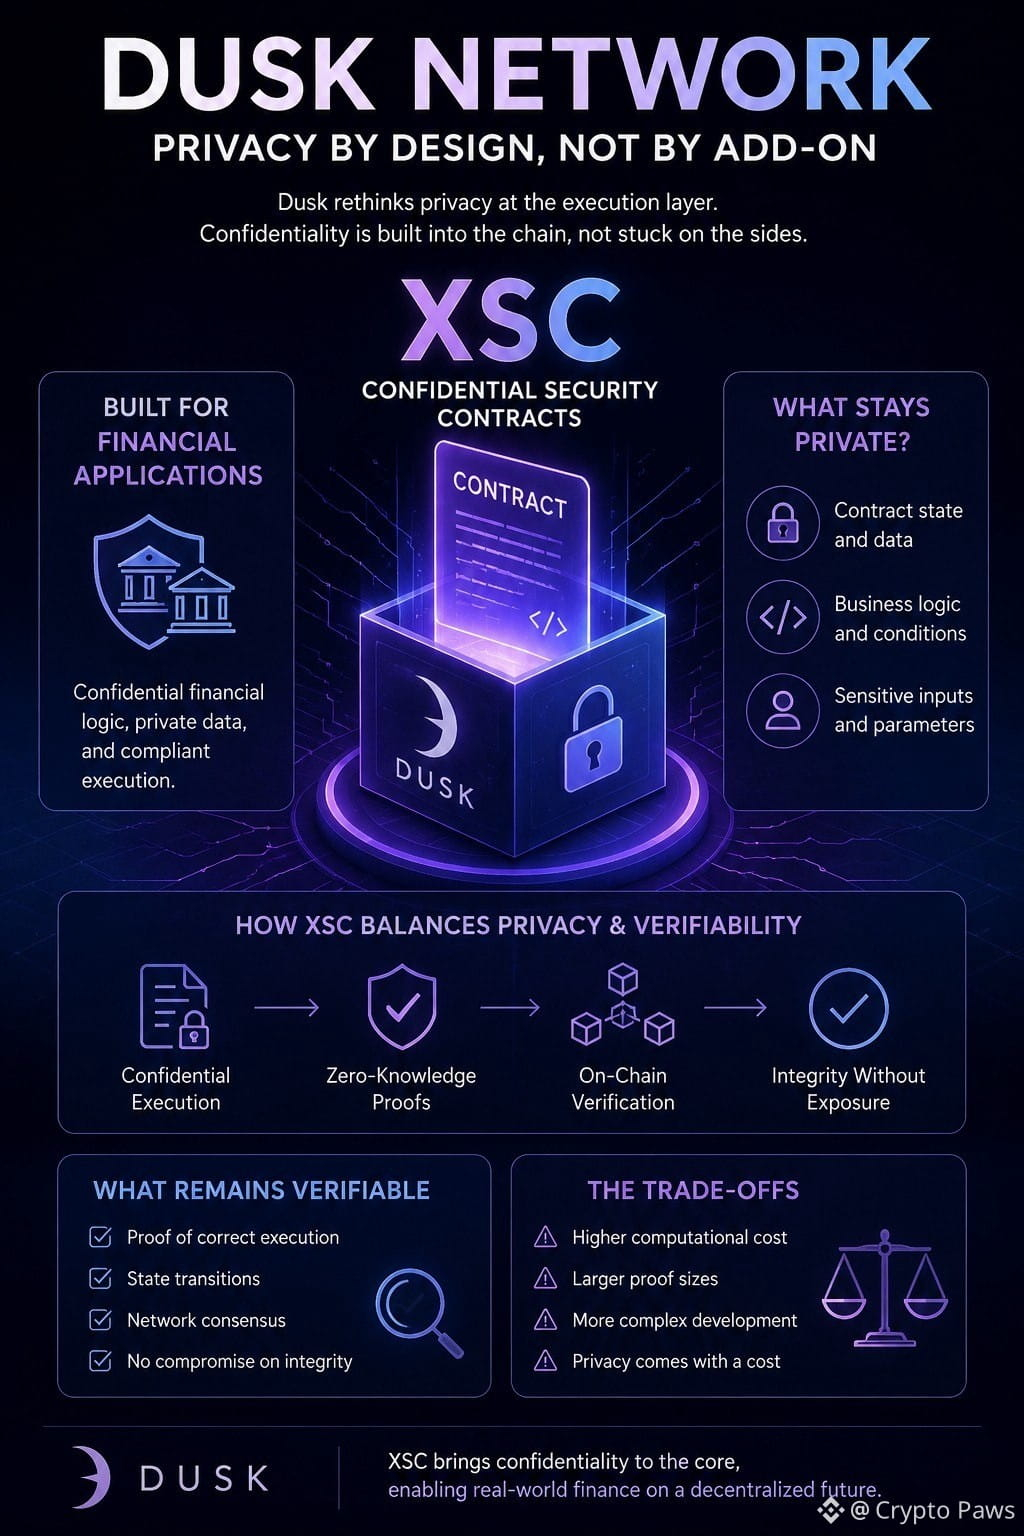
Die herausragende Idee ist XSC – Confidential Security Contracts.
Statt Datenschutz als etwas zu behandeln, das um Smart Contracts herum „draufgesetzt“ wird, bringt Dusk Vertraulichkeit näher an die Ausführungsschicht. Das ist wichtig für Finanzanwendungen, bei denen sensible Informationen nicht nur Salden oder Transaktionen umfassen können, sondern auch die Logik und Bedingungen, die ausgeführt werden.
Das schafft eine zentrale Herausforderung: Wie kann eine Blockchain die finanzielle Logik vertraulich halten, während das Netzwerk dennoch verifizieren kann, dass die Ausführung korrekt ist?
Traditionelle Blockchains setzen stark auf Transparenz. Vertrauliche Ausführung verfolgt den entgegengesetzten Ansatz, indem sie einschränkt, was öffentlich sichtbar wird. Die spannende Aufgabe besteht darin, ein Gleichgewicht zwischen diesen beiden Zielen zu finden.
Darum denke ich, dass XSC mehr Aufmerksamkeit verdient. Wenn sensible Eingaben und Vertragslogik geschützt bleiben können, während das Netzwerk weiterhin eine gültige Ausführung überprüfen kann, wird Privatsphäre mehr als nur eine Funktion.
Sie wird Teil der Infrastruktur selbst.
Für mich macht das Dusk interessanter zu untersuchen – nicht einfach als Privacy-Chain, sondern als Versuch, neu zu denken, wie vertrauliche Finanzanwendungen auf einer öffentlichen Blockchain funktionieren können.
$TUT
{future}(TUTUSDT)
$ZEC
{future}(ZECUSDT)
$DUSK #dusk @Dusk_Foundation
Als ich Dusk zum ersten Mal ansah, erkannte ich eine weitere, datenschutzorientierte Layer-1. Doch ihre Architektur ließ mich diese Sicht überdenken.
Die herausragende Idee ist XSC – Confidential Security Contracts.
Statt Datenschutz als etwas zu behandeln, das um Smart Contracts herum „draufgesetzt“ wird, bringt Dusk Vertraulichkeit näher an die Ausführungsschicht. Das ist wichtig für Finanzanwendungen, bei denen sensible Informationen nicht nur Salden oder Transaktionen umfassen können, sondern auch die Logik und Bedingungen, die ausgeführt werden.
Das schafft eine zentrale Herausforderung: Wie kann eine Blockchain die finanzielle Logik vertraulich halten, während das Netzwerk dennoch verifizieren kann, dass die Ausführung korrekt ist?
Traditionelle Blockchains setzen stark auf Transparenz. Vertrauliche Ausführung verfolgt den entgegengesetzten Ansatz, indem sie einschränkt, was öffentlich sichtbar wird. Die spannende Aufgabe besteht darin, ein Gleichgewicht zwischen diesen beiden Zielen zu finden.
Darum denke ich, dass XSC mehr Aufmerksamkeit verdient. Wenn sensible Eingaben und Vertragslogik geschützt bleiben können, während das Netzwerk weiterhin eine gültige Ausführung überprüfen kann, wird Privatsphäre mehr als nur eine Funktion.
Sie wird Teil der Infrastruktur selbst.
Für mich macht das Dusk interessanter zu untersuchen – nicht einfach als Privacy-Chain, sondern als Versuch, neu zu denken, wie vertrauliche Finanzanwendungen auf einer öffentlichen Blockchain funktionieren können.
$TUT
$ZEC
$DUSK #dusk @Dusk
Die herausragende Idee ist XSC – Confidential Security Contracts.
Statt Datenschutz als etwas zu behandeln, das um Smart Contracts herum „draufgesetzt“ wird, bringt Dusk Vertraulichkeit näher an die Ausführungsschicht. Das ist wichtig für Finanzanwendungen, bei denen sensible Informationen nicht nur Salden oder Transaktionen umfassen können, sondern auch die Logik und Bedingungen, die ausgeführt werden.
Das schafft eine zentrale Herausforderung: Wie kann eine Blockchain die finanzielle Logik vertraulich halten, während das Netzwerk dennoch verifizieren kann, dass die Ausführung korrekt ist?
Traditionelle Blockchains setzen stark auf Transparenz. Vertrauliche Ausführung verfolgt den entgegengesetzten Ansatz, indem sie einschränkt, was öffentlich sichtbar wird. Die spannende Aufgabe besteht darin, ein Gleichgewicht zwischen diesen beiden Zielen zu finden.
Darum denke ich, dass XSC mehr Aufmerksamkeit verdient. Wenn sensible Eingaben und Vertragslogik geschützt bleiben können, während das Netzwerk weiterhin eine gültige Ausführung überprüfen kann, wird Privatsphäre mehr als nur eine Funktion.
Sie wird Teil der Infrastruktur selbst.
Für mich macht das Dusk interessanter zu untersuchen – nicht einfach als Privacy-Chain, sondern als Versuch, neu zu denken, wie vertrauliche Finanzanwendungen auf einer öffentlichen Blockchain funktionieren können.
$TUT
$ZEC
$DUSK #dusk @Dusk
63
2
2.8k
·
--
Was, wenn Privatsphäre nicht darum geht, zu verschwinden, sondern darum zu entscheiden, was Menschen sehen dürfen?
Das ist der Teil von @Dusk_Foundation , der mich interessiert. Mit DUSK kann ein Profil sowohl mit einer öffentlichen als auch mit einer geschützten Adresse verbunden werden und so unterschiedliche Wege für unterschiedliche Situationen schaffen.
Manche Aktivitäten erfordern möglicherweise Transparenz. Andere Aktivitäten verdienen möglicherweise Privatsphäre.
Anstatt eine einzige Entscheidung für alles durchzusetzen, gibt Dusk dem Nutzer mehr Kontrolle darüber, wie seine Aktivitäten offengelegt werden.
Das fühlt sich näher an dem an, wie echtes finanzielles Leben tatsächlich funktioniert.
Würdest du eine Adresse für alles bevorzugen oder separate öffentliche und private Bereiche – je nach Situation?
$DUSK #dusk
$NEIRO
{future}(NEIROUSDT)
$ENA
{future}(ENAUSDT)
Wenn @Dusk_Foundation dir ermöglicht, zwischen öffentlicher und geschützter Aktivität zu entscheiden: Was wäre für dich am wichtigsten?
Was, wenn Privatsphäre nicht darum geht, zu verschwinden, sondern darum zu entscheiden, was Menschen sehen dürfen?
Das ist der Teil von @Dusk , der mich interessiert. Mit DUSK kann ein Profil sowohl mit einer öffentlichen als auch mit einer geschützten Adresse verbunden werden und so unterschiedliche Wege für unterschiedliche Situationen schaffen.
Manche Aktivitäten erfordern möglicherweise Transparenz. Andere Aktivitäten verdienen möglicherweise Privatsphäre.
Anstatt eine einzige Entscheidung für alles durchzusetzen, gibt Dusk dem Nutzer mehr Kontrolle darüber, wie seine Aktivitäten offengelegt werden.
Das fühlt sich näher an dem an, wie echtes finanzielles Leben tatsächlich funktioniert.
Würdest du eine Adresse für alles bevorzugen oder separate öffentliche und private Bereiche – je nach Situation?
$DUSK #dusk
$NEIRO
$ENA
Wenn @Dusk dir ermöglicht, zwischen öffentlicher und geschützter Aktivität zu entscheiden: Was wäre für dich am wichtigsten?
Das ist der Teil von @Dusk , der mich interessiert. Mit DUSK kann ein Profil sowohl mit einer öffentlichen als auch mit einer geschützten Adresse verbunden werden und so unterschiedliche Wege für unterschiedliche Situationen schaffen.
Manche Aktivitäten erfordern möglicherweise Transparenz. Andere Aktivitäten verdienen möglicherweise Privatsphäre.
Anstatt eine einzige Entscheidung für alles durchzusetzen, gibt Dusk dem Nutzer mehr Kontrolle darüber, wie seine Aktivitäten offengelegt werden.
Das fühlt sich näher an dem an, wie echtes finanzielles Leben tatsächlich funktioniert.
Würdest du eine Adresse für alles bevorzugen oder separate öffentliche und private Bereiche – je nach Situation?
$DUSK #dusk
$NEIRO
$ENA
Wenn @Dusk dir ermöglicht, zwischen öffentlicher und geschützter Aktivität zu entscheiden: Was wäre für dich am wichtigsten?
Maximum transparency
63%
Maximum privacy
25%
Switch based on context
0%
Keep both options available
12%
8 Stimmen • Abstimmung beendet
43
4
2.9k
·
--
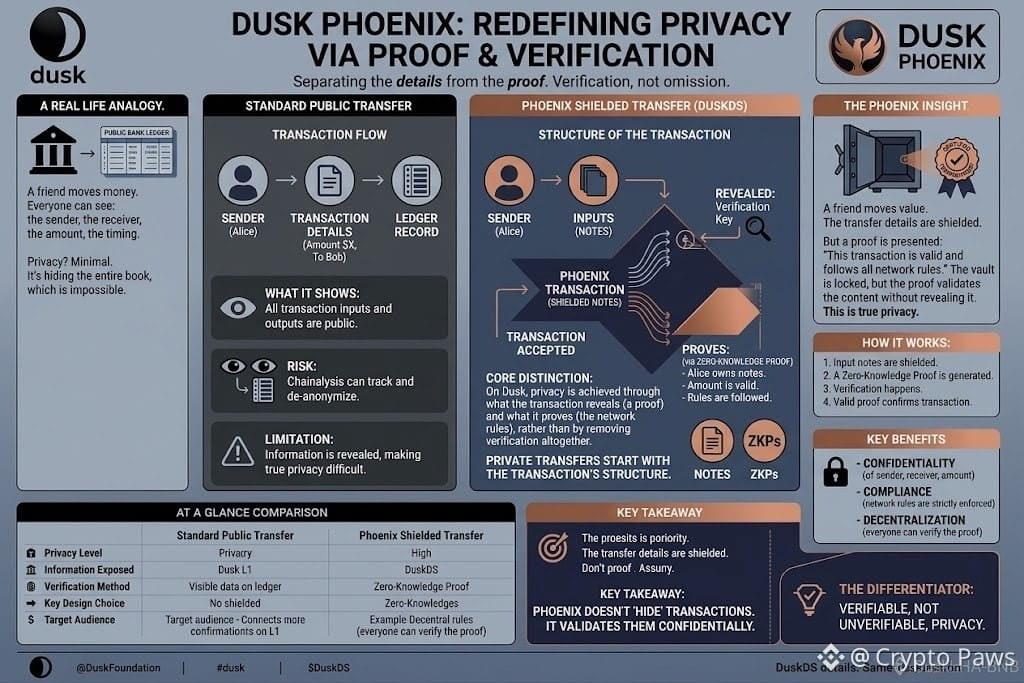
Der Teil von Phoenix, der meine Denkweise über private Überweisungen verändert hat, ist, dass die Privatsphäre bereits in der Struktur der Transaktion selbst beginnt.
Nach dem Lesen der Dusk-Dokumentation verstehe ich Phoenix als ein verschlüsseltes Transfermodell auf DuskDS, das auf Notizen und Zero-Knowledge-Beweisen aufbaut. Statt die üblichen Übermittlungsdetails offenzulegen, kann die Transaktion beweisen, dass die Überweisung gültig ist, ohne die zugrunde liegenden Informationen öffentlich preiszugeben.
Was ich dabei wichtig finde, ist, dass es nicht einfach nur darum geht, „eine Transaktion zu verbergen“. Das Netzwerk muss weiterhin überprüfen, dass die Regeln eingehalten werden. Phoenix trennt die Informationen, die vertraulich bleiben müssen, von dem Beweis, der es dem Netzwerk ermöglicht, die Transaktion zu validieren.
Dieser Unterschied ist die zentrale Erkenntnis, die ich mitgenommen habe: Auf DuskDS wird Privatsphäre dadurch erreicht, was die Transaktion offenlegt und was sie beweist, statt dadurch, dass die Verifikation insgesamt entfernt wird.
Für mich macht das Phoenix zu einem besonders interessanten Bestandteil des Transaktionsdesigns von Dusk.
$DUSK #dusk @Dusk_Foundation
$RE
{future}(REUSDT)
$TREE
{future}(TREEUSDT)
#zec
#WLD
#MUBARAK
Der Teil von Phoenix, der meine Denkweise über private Überweisungen verändert hat, ist, dass die Privatsphäre bereits in der Struktur der Transaktion selbst beginnt.
Nach dem Lesen der Dusk-Dokumentation verstehe ich Phoenix als ein verschlüsseltes Transfermodell auf DuskDS, das auf Notizen und Zero-Knowledge-Beweisen aufbaut. Statt die üblichen Übermittlungsdetails offenzulegen, kann die Transaktion beweisen, dass die Überweisung gültig ist, ohne die zugrunde liegenden Informationen öffentlich preiszugeben.
Was ich dabei wichtig finde, ist, dass es nicht einfach nur darum geht, „eine Transaktion zu verbergen“. Das Netzwerk muss weiterhin überprüfen, dass die Regeln eingehalten werden. Phoenix trennt die Informationen, die vertraulich bleiben müssen, von dem Beweis, der es dem Netzwerk ermöglicht, die Transaktion zu validieren.
Dieser Unterschied ist die zentrale Erkenntnis, die ich mitgenommen habe: Auf DuskDS wird Privatsphäre dadurch erreicht, was die Transaktion offenlegt und was sie beweist, statt dadurch, dass die Verifikation insgesamt entfernt wird.
Für mich macht das Phoenix zu einem besonders interessanten Bestandteil des Transaktionsdesigns von Dusk.
$DUSK #dusk @Dusk
$RE
$TREE
#zec
#WLD
#MUBARAK
Nach dem Lesen der Dusk-Dokumentation verstehe ich Phoenix als ein verschlüsseltes Transfermodell auf DuskDS, das auf Notizen und Zero-Knowledge-Beweisen aufbaut. Statt die üblichen Übermittlungsdetails offenzulegen, kann die Transaktion beweisen, dass die Überweisung gültig ist, ohne die zugrunde liegenden Informationen öffentlich preiszugeben.
Was ich dabei wichtig finde, ist, dass es nicht einfach nur darum geht, „eine Transaktion zu verbergen“. Das Netzwerk muss weiterhin überprüfen, dass die Regeln eingehalten werden. Phoenix trennt die Informationen, die vertraulich bleiben müssen, von dem Beweis, der es dem Netzwerk ermöglicht, die Transaktion zu validieren.
Dieser Unterschied ist die zentrale Erkenntnis, die ich mitgenommen habe: Auf DuskDS wird Privatsphäre dadurch erreicht, was die Transaktion offenlegt und was sie beweist, statt dadurch, dass die Verifikation insgesamt entfernt wird.
Für mich macht das Phoenix zu einem besonders interessanten Bestandteil des Transaktionsdesigns von Dusk.
$DUSK #dusk @Dusk
$RE
$TREE
#zec
#WLD
#MUBARAK
54
3
2k
·
--
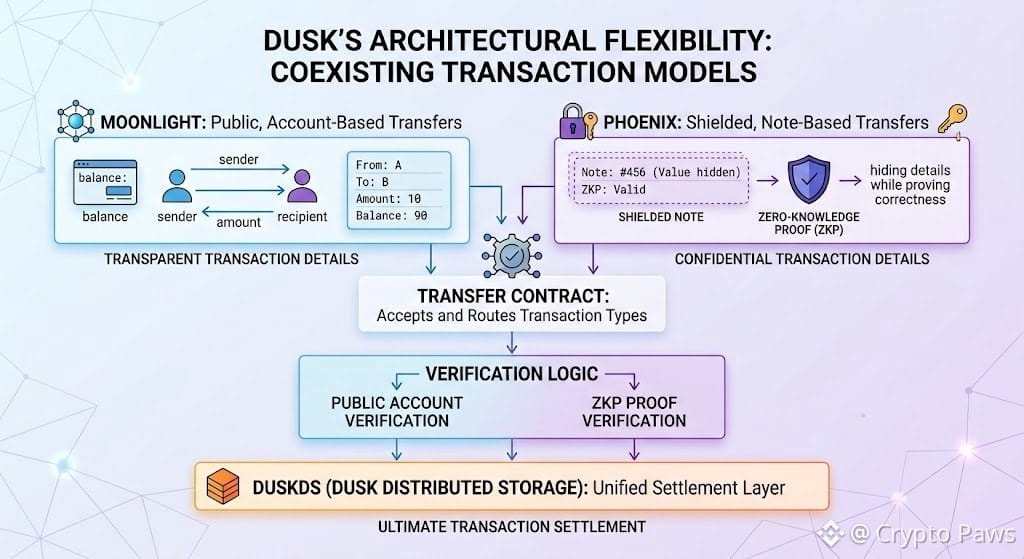
Ich dachte früher, dass Transaktionsprivatsphäre hauptsächlich darin besteht, zwischen „öffentlich“ und „privat“ zu wählen. Nach der Lektüre der Dusk-Dokumentation sehe ich Phoenix und Moonlight anders: Dabei handelt es sich um zwei Transaktionsmodelle, die für unterschiedliche Informationsanforderungen entwickelt wurden, die jedoch dieselbe Abrechnungsebene gemeinsam nutzen.
$DUSK #dusk @Dusk_Foundation
Moonlight verwendet öffentliche, kontobasierte Überweisungen, bei denen Guthaben, Absender, Empfänger und Betrag sichtbar sind. Phoenix verfolgt den entgegengesetzten Ansatz mit geschützten, note-basierten Transfers und Zero-Knowledge-Beweisen: Es werden Transaktionsdetails verborgen, während dennoch die Korrektheit nachgewiesen wird.
Am interessantesten finde ich, dass Dusk kein einziges Modell für jeden Anwendungsfall erzwingt. Der Transfer Contract kann beide Transaktionstypen akzeptieren und sie über die passende Verifikationslogik weiterleiten, wobei sich beide letztlich auf DuskDS abwickeln.
Für mich liegt die übersehene Erkenntnis in der architektonischen Flexibilität: Transparenz und Vertraulichkeit können auf Ebene der Transaktionsmodelle koexistieren, ohne separate Abrechnungssysteme zu erfordern.
Das macht das Design von @Dusk_Foundation nuancierter, als es einfach als „Privacy-Blockchain“ zu bezeichnen.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
{future}(DASHUSDT)
$WLD
{future}(WLDUSDT)
Ich dachte früher, dass Transaktionsprivatsphäre hauptsächlich darin besteht, zwischen „öffentlich“ und „privat“ zu wählen. Nach der Lektüre der Dusk-Dokumentation sehe ich Phoenix und Moonlight anders: Dabei handelt es sich um zwei Transaktionsmodelle, die für unterschiedliche Informationsanforderungen entwickelt wurden, die jedoch dieselbe Abrechnungsebene gemeinsam nutzen.
$DUSK #dusk @Dusk
Moonlight verwendet öffentliche, kontobasierte Überweisungen, bei denen Guthaben, Absender, Empfänger und Betrag sichtbar sind. Phoenix verfolgt den entgegengesetzten Ansatz mit geschützten, note-basierten Transfers und Zero-Knowledge-Beweisen: Es werden Transaktionsdetails verborgen, während dennoch die Korrektheit nachgewiesen wird.
Am interessantesten finde ich, dass Dusk kein einziges Modell für jeden Anwendungsfall erzwingt. Der Transfer Contract kann beide Transaktionstypen akzeptieren und sie über die passende Verifikationslogik weiterleiten, wobei sich beide letztlich auf DuskDS abwickeln.
Für mich liegt die übersehene Erkenntnis in der architektonischen Flexibilität: Transparenz und Vertraulichkeit können auf Ebene der Transaktionsmodelle koexistieren, ohne separate Abrechnungssysteme zu erfordern.
Das macht das Design von @Dusk nuancierter, als es einfach als „Privacy-Blockchain“ zu bezeichnen.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
$WLD
$DUSK #dusk @Dusk
Moonlight verwendet öffentliche, kontobasierte Überweisungen, bei denen Guthaben, Absender, Empfänger und Betrag sichtbar sind. Phoenix verfolgt den entgegengesetzten Ansatz mit geschützten, note-basierten Transfers und Zero-Knowledge-Beweisen: Es werden Transaktionsdetails verborgen, während dennoch die Korrektheit nachgewiesen wird.
Am interessantesten finde ich, dass Dusk kein einziges Modell für jeden Anwendungsfall erzwingt. Der Transfer Contract kann beide Transaktionstypen akzeptieren und sie über die passende Verifikationslogik weiterleiten, wobei sich beide letztlich auf DuskDS abwickeln.
Für mich liegt die übersehene Erkenntnis in der architektonischen Flexibilität: Transparenz und Vertraulichkeit können auf Ebene der Transaktionsmodelle koexistieren, ohne separate Abrechnungssysteme zu erfordern.
Das macht das Design von @Dusk nuancierter, als es einfach als „Privacy-Blockchain“ zu bezeichnen.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
$WLD
74
2
114
·
--
#dusk $DUSK @Dusk_Foundation
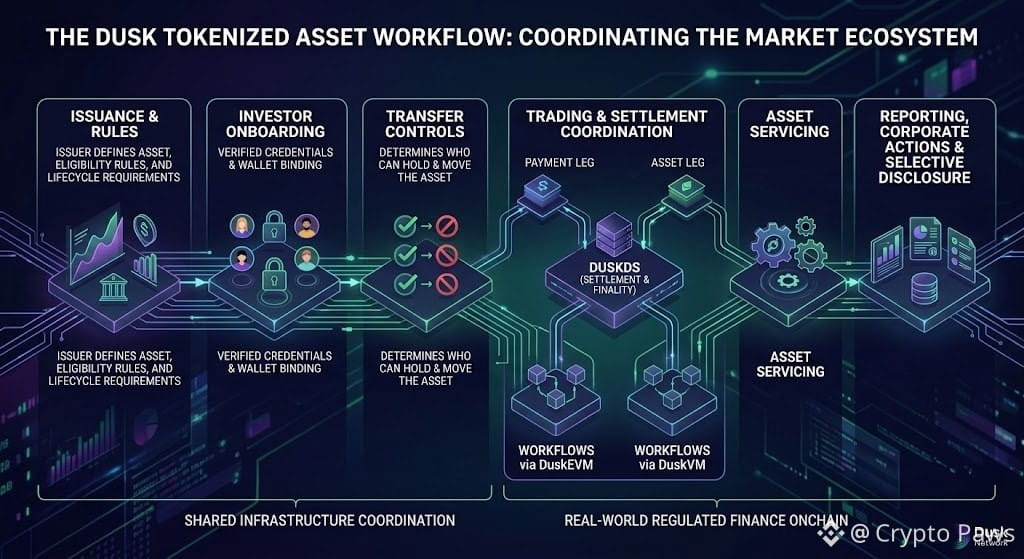
Früher dachte ich, dass die Tokenisierung eines Finanzassets vor allem darum geht, Eigentum On-Chain abzubilden. Nach dem Lesen der Markt-Infrastruktur-Dokumentation von Dusk sehe ich das schwierigere Problem anders: Das Asset muss sich durch einen vollständigen Workflow bewegen, nicht nur durch eine einzelne Transaktion.
Am @Dusk_Foundation kann diese Reise damit beginnen, dass ein Emittent das Asset definiert, Regeln zur Teilnahme festlegt und die Anforderungen an den Lebenszyklus bestimmt. Von dort aus können Investoren über verifizierte Credentials oder Wallet-Bindung onboardet werden, während Transfer-Controls bestimmen, wer das Asset tatsächlich halten oder bewegen darf.
Was ich dabei noch interessanter finde, ist, was danach passiert. Der Handel muss die Abwicklung mit der Settlement-Seite koordinieren, und die Asset-Komponente muss möglicherweise parallel zu einer Zahlungs-Komponente abgewickelt werden. DuskDS liefert die Grundlage für Settlement und Finalität, während DuskEVM oder DuskVM je nach Workflow die Anwendunglogik unterstützen können.
Dann geht der Lebenszyklus weiter mit Servicing, Reporting, Corporate Actions und selektiver Offenlegung.
Das hat meine Sicht auf Dusk verändert. Der spannende Teil ist nicht einfach, ein Finanzasset auf eine Blockchain zu übertragen; es geht darum, den umgebenden Markt-Workflow auf gemeinsam genutzter Infrastruktur zu koordinieren.
Für mich ist das eine deutlich aussagekräftigere Art, darüber nachzudenken, regulierte Finanzen On-Chain zu bringen.
$ACE
{future}(ACEUSDT)
$PORTAL
{future}(PORTALUSDT)
#SECReviewsSix3xLeveragedCommodityETFs #GPS
#Portal
#ACE
#dusk $DUSK @Dusk
Früher dachte ich, dass die Tokenisierung eines Finanzassets vor allem darum geht, Eigentum On-Chain abzubilden. Nach dem Lesen der Markt-Infrastruktur-Dokumentation von Dusk sehe ich das schwierigere Problem anders: Das Asset muss sich durch einen vollständigen Workflow bewegen, nicht nur durch eine einzelne Transaktion.
Am @Dusk kann diese Reise damit beginnen, dass ein Emittent das Asset definiert, Regeln zur Teilnahme festlegt und die Anforderungen an den Lebenszyklus bestimmt. Von dort aus können Investoren über verifizierte Credentials oder Wallet-Bindung onboardet werden, während Transfer-Controls bestimmen, wer das Asset tatsächlich halten oder bewegen darf.
Was ich dabei noch interessanter finde, ist, was danach passiert. Der Handel muss die Abwicklung mit der Settlement-Seite koordinieren, und die Asset-Komponente muss möglicherweise parallel zu einer Zahlungs-Komponente abgewickelt werden. DuskDS liefert die Grundlage für Settlement und Finalität, während DuskEVM oder DuskVM je nach Workflow die Anwendunglogik unterstützen können.
Dann geht der Lebenszyklus weiter mit Servicing, Reporting, Corporate Actions und selektiver Offenlegung.
Das hat meine Sicht auf Dusk verändert. Der spannende Teil ist nicht einfach, ein Finanzasset auf eine Blockchain zu übertragen; es geht darum, den umgebenden Markt-Workflow auf gemeinsam genutzter Infrastruktur zu koordinieren.
Für mich ist das eine deutlich aussagekräftigere Art, darüber nachzudenken, regulierte Finanzen On-Chain zu bringen.
$ACE
$PORTAL
#SECReviewsSix3xLeveragedCommodityETFs #GPS
#Portal
#ACE
Früher dachte ich, dass die Tokenisierung eines Finanzassets vor allem darum geht, Eigentum On-Chain abzubilden. Nach dem Lesen der Markt-Infrastruktur-Dokumentation von Dusk sehe ich das schwierigere Problem anders: Das Asset muss sich durch einen vollständigen Workflow bewegen, nicht nur durch eine einzelne Transaktion.
Am @Dusk kann diese Reise damit beginnen, dass ein Emittent das Asset definiert, Regeln zur Teilnahme festlegt und die Anforderungen an den Lebenszyklus bestimmt. Von dort aus können Investoren über verifizierte Credentials oder Wallet-Bindung onboardet werden, während Transfer-Controls bestimmen, wer das Asset tatsächlich halten oder bewegen darf.
Was ich dabei noch interessanter finde, ist, was danach passiert. Der Handel muss die Abwicklung mit der Settlement-Seite koordinieren, und die Asset-Komponente muss möglicherweise parallel zu einer Zahlungs-Komponente abgewickelt werden. DuskDS liefert die Grundlage für Settlement und Finalität, während DuskEVM oder DuskVM je nach Workflow die Anwendunglogik unterstützen können.
Dann geht der Lebenszyklus weiter mit Servicing, Reporting, Corporate Actions und selektiver Offenlegung.
Das hat meine Sicht auf Dusk verändert. Der spannende Teil ist nicht einfach, ein Finanzasset auf eine Blockchain zu übertragen; es geht darum, den umgebenden Markt-Workflow auf gemeinsam genutzter Infrastruktur zu koordinieren.
Für mich ist das eine deutlich aussagekräftigere Art, darüber nachzudenken, regulierte Finanzen On-Chain zu bringen.
$ACE
$PORTAL
#SECReviewsSix3xLeveragedCommodityETFs #GPS
#Portal
#ACE
56
4
999
·
--
Verifiziert
$DUSK #dusk @Dusk_Foundation
Ein Vermögenswert onchain zu bringen ist leicht zu beschreiben. Den regulierten Markt-Infrastrukturbetreiber tatsächlich mit der Blockchain-Abwicklung zu verbinden, ist der schwierigere Schritt – und genau das hat meine Aufmerksamkeit auf @Dusk_Foundation gelenkt.
Nach meiner Lektüre arbeitet Dusk mit EU-lizenzierten Institutionen zusammen, darunter NPEX, eine von der AFM regulierte Handelsstätte, die als MTF, Broker und ECSP lizenziert ist. NPEX plant, über Dusk 300 Mio.+ EUR an Vermögenswerten onchain zu bringen. Ich sehe die Bedeutung weniger in der Schlagzeilenzahl und mehr in der Infrastruktur dahinter.
Der zweite, besonders interessante Effekt ist, dass sich die Blockchain-Abwicklung mit einem bestehenden regulierten Markt-Framework verbinden kann, statt neben diesem zu operieren. Wenn diese Verbindung funktioniert, verschiebt sich das Gespräch von „Können Vermögenswerte tokenisiert werden?“ zu „Wie können regulierte finanzielle Prozesse effizienter werden, sobald die Abwicklung onchain ist?“
Das ist ein viel aussagekräftigerer Test für die institutionelle Übernahme.
$CHIP
{future}(CHIPUSDT)
$DOS
{future}(DOSUSDT)
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
Was ist am wichtigsten, wenn regulierte Märkte onchain gehen?
$DUSK #dusk @Dusk
Ein Vermögenswert onchain zu bringen ist leicht zu beschreiben. Den regulierten Markt-Infrastrukturbetreiber tatsächlich mit der Blockchain-Abwicklung zu verbinden, ist der schwierigere Schritt – und genau das hat meine Aufmerksamkeit auf @Dusk gelenkt.
Nach meiner Lektüre arbeitet Dusk mit EU-lizenzierten Institutionen zusammen, darunter NPEX, eine von der AFM regulierte Handelsstätte, die als MTF, Broker und ECSP lizenziert ist. NPEX plant, über Dusk 300 Mio.+ EUR an Vermögenswerten onchain zu bringen. Ich sehe die Bedeutung weniger in der Schlagzeilenzahl und mehr in der Infrastruktur dahinter.
Der zweite, besonders interessante Effekt ist, dass sich die Blockchain-Abwicklung mit einem bestehenden regulierten Markt-Framework verbinden kann, statt neben diesem zu operieren. Wenn diese Verbindung funktioniert, verschiebt sich das Gespräch von „Können Vermögenswerte tokenisiert werden?“ zu „Wie können regulierte finanzielle Prozesse effizienter werden, sobald die Abwicklung onchain ist?“
Das ist ein viel aussagekräftigerer Test für die institutionelle Übernahme.
$CHIP
$DOS
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
Was ist am wichtigsten, wenn regulierte Märkte onchain gehen?
Ein Vermögenswert onchain zu bringen ist leicht zu beschreiben. Den regulierten Markt-Infrastrukturbetreiber tatsächlich mit der Blockchain-Abwicklung zu verbinden, ist der schwierigere Schritt – und genau das hat meine Aufmerksamkeit auf @Dusk gelenkt.
Nach meiner Lektüre arbeitet Dusk mit EU-lizenzierten Institutionen zusammen, darunter NPEX, eine von der AFM regulierte Handelsstätte, die als MTF, Broker und ECSP lizenziert ist. NPEX plant, über Dusk 300 Mio.+ EUR an Vermögenswerten onchain zu bringen. Ich sehe die Bedeutung weniger in der Schlagzeilenzahl und mehr in der Infrastruktur dahinter.
Der zweite, besonders interessante Effekt ist, dass sich die Blockchain-Abwicklung mit einem bestehenden regulierten Markt-Framework verbinden kann, statt neben diesem zu operieren. Wenn diese Verbindung funktioniert, verschiebt sich das Gespräch von „Können Vermögenswerte tokenisiert werden?“ zu „Wie können regulierte finanzielle Prozesse effizienter werden, sobald die Abwicklung onchain ist?“
Das ist ein viel aussagekräftigerer Test für die institutionelle Übernahme.
$CHIP
$DOS
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
Was ist am wichtigsten, wenn regulierte Märkte onchain gehen?
🏛️ Licensed institutions
67%
🔗 Blockchain settlement
11%
📋 Regulatory authorization
11%
⚙️ Better market workflows
11%
9 Stimmen • Abstimmung beendet
71
7
4.8k
·
--
$DUSK #dusk @Dusk_Foundation
Hedger hat meine Denkweise bezüglich vertraulicher EVM-Ausführung verändert. Es geht nicht nur darum, Daten zu verbergen; es trennt Privatsphäre von Verifikation.
Homomorphe Verschlüsselung hält Werte verschlüsselt, während die Berechnung stattfindet. Zero-Knowledge-Beweise übernehmen eine andere Aufgabe: zu beweisen, dass die Berechnung den Regeln gefolgt ist, ohne Klartext offenzulegen.
Also sehe ich es so:
EINER SCHÜTZT DIE DATEN. DER ANDERE PRÜFT DIE ARBEIT.
Dieser Unterschied ist entscheidend. HE kann Werte unlesbar halten, aber das beweist für sich genommen nicht, dass das Ergebnis korrekt ist. ZK kann Korrektheit verifizieren, aber ohne Verschlüsselung könnten die Daten dennoch sichtbar sein.
Das macht Hedger von @Dusk für mich interessant. Die beiden Grundbausteine ergänzen sich in vertraulichen EVM-Workflows.
Aber es gibt einen Zielkonflikt.
Kryptografische Berechnungen und das Beweisen erzeugen zusätzlichen Aufwand. Für regulierte Finanzanwendungen kann dieser Overhead gerechtfertigt sein.
Die Frage, zu der ich immer wieder zurückkehre, ist:
Kann vertrauliche EVM-Ausführung Privatsphäre bewahren, ohne den Workflow im großen Maßstab zu teuer zu machen?
Worauf würdest du in vertraulicher EVM-Ausführung zuerst setzen?
$DUSK #dusk @Dusk
Hedger hat meine Denkweise bezüglich vertraulicher EVM-Ausführung verändert. Es geht nicht nur darum, Daten zu verbergen; es trennt Privatsphäre von Verifikation.
Homomorphe Verschlüsselung hält Werte verschlüsselt, während die Berechnung stattfindet. Zero-Knowledge-Beweise übernehmen eine andere Aufgabe: zu beweisen, dass die Berechnung den Regeln gefolgt ist, ohne Klartext offenzulegen.
Also sehe ich es so:
EINER SCHÜTZT DIE DATEN. DER ANDERE PRÜFT DIE ARBEIT.
Dieser Unterschied ist entscheidend. HE kann Werte unlesbar halten, aber das beweist für sich genommen nicht, dass das Ergebnis korrekt ist. ZK kann Korrektheit verifizieren, aber ohne Verschlüsselung könnten die Daten dennoch sichtbar sein.
Das macht Hedger von @Dusk für mich interessant. Die beiden Grundbausteine ergänzen sich in vertraulichen EVM-Workflows.
Aber es gibt einen Zielkonflikt.
Kryptografische Berechnungen und das Beweisen erzeugen zusätzlichen Aufwand. Für regulierte Finanzanwendungen kann dieser Overhead gerechtfertigt sein.
Die Frage, zu der ich immer wieder zurückkehre, ist:
Kann vertrauliche EVM-Ausführung Privatsphäre bewahren, ohne den Workflow im großen Maßstab zu teuer zu machen?
Worauf würdest du in vertraulicher EVM-Ausführung zuerst setzen?
Hedger hat meine Denkweise bezüglich vertraulicher EVM-Ausführung verändert. Es geht nicht nur darum, Daten zu verbergen; es trennt Privatsphäre von Verifikation.
Homomorphe Verschlüsselung hält Werte verschlüsselt, während die Berechnung stattfindet. Zero-Knowledge-Beweise übernehmen eine andere Aufgabe: zu beweisen, dass die Berechnung den Regeln gefolgt ist, ohne Klartext offenzulegen.
Also sehe ich es so:
EINER SCHÜTZT DIE DATEN. DER ANDERE PRÜFT DIE ARBEIT.
Dieser Unterschied ist entscheidend. HE kann Werte unlesbar halten, aber das beweist für sich genommen nicht, dass das Ergebnis korrekt ist. ZK kann Korrektheit verifizieren, aber ohne Verschlüsselung könnten die Daten dennoch sichtbar sein.
Das macht Hedger von @Dusk für mich interessant. Die beiden Grundbausteine ergänzen sich in vertraulichen EVM-Workflows.
Aber es gibt einen Zielkonflikt.
Kryptografische Berechnungen und das Beweisen erzeugen zusätzlichen Aufwand. Für regulierte Finanzanwendungen kann dieser Overhead gerechtfertigt sein.
Die Frage, zu der ich immer wieder zurückkehre, ist:
Kann vertrauliche EVM-Ausführung Privatsphäre bewahren, ohne den Workflow im großen Maßstab zu teuer zu machen?
Worauf würdest du in vertraulicher EVM-Ausführung zuerst setzen?
🔘 Maximum privacy
33%
🔘 Lower computation cost
17%
🔘 Balanced performance
33%
🔘 Proven scalability
17%
6 Stimmen • Abstimmung beendet
45
2
252
·
--
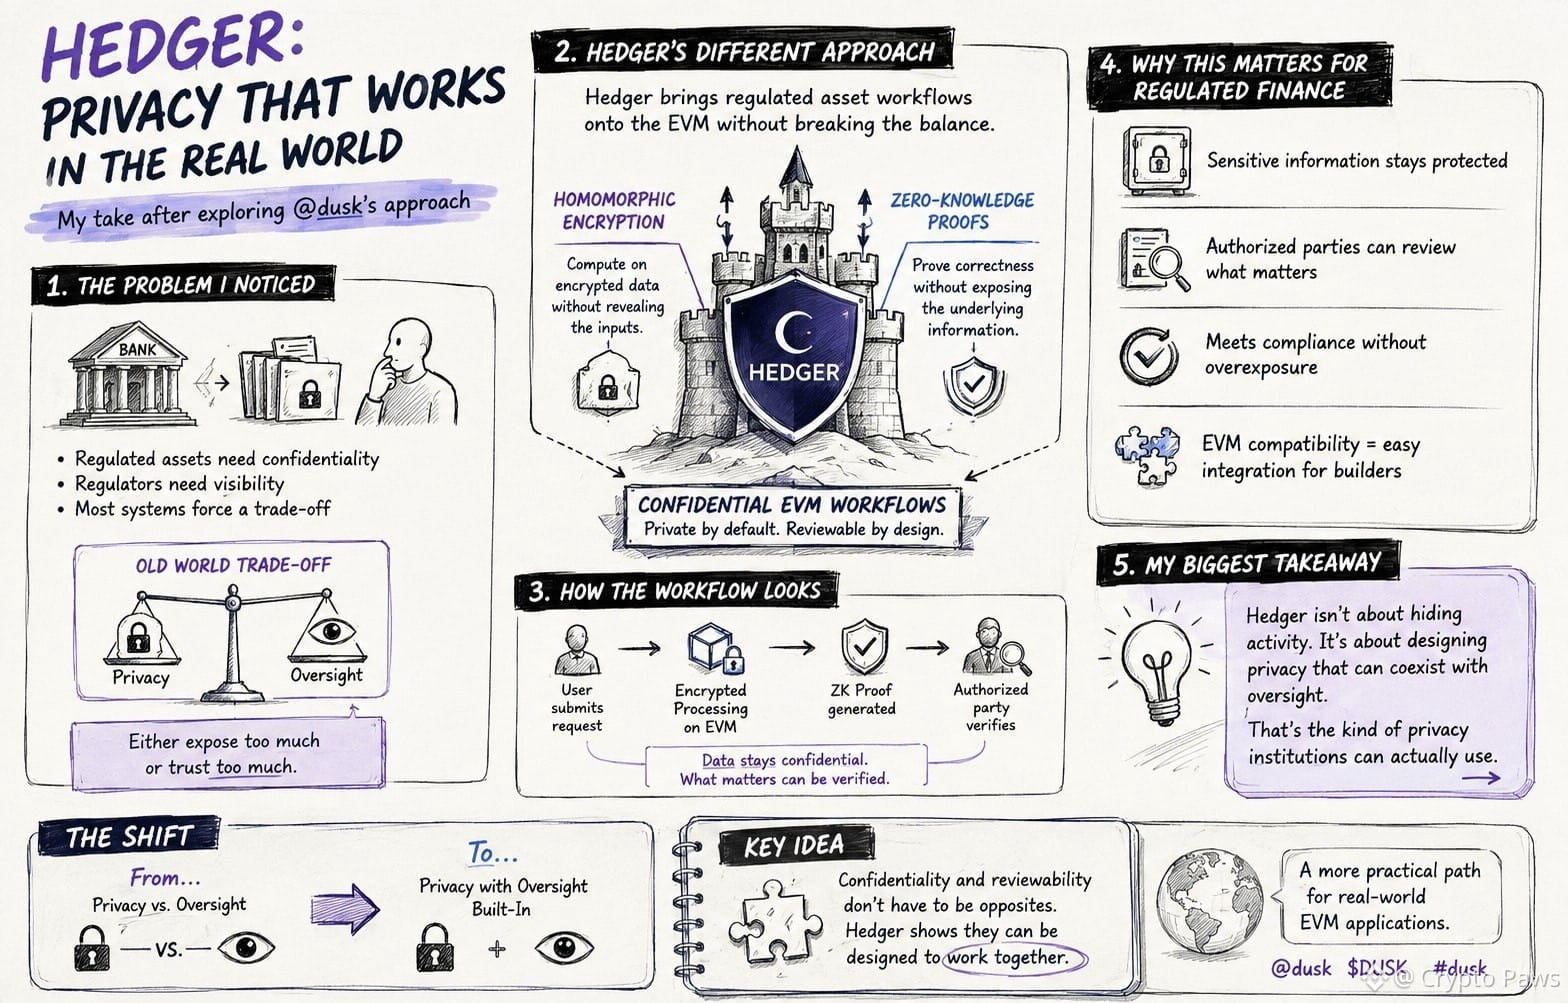
Was mich bei meinem Blick in Hedger nicht einfach nur das Wort „Privatsphäre“ beeindruckt hat, sondern die Idee, regulierte Asset-Workflows in eine EVM-Umgebung zu übertragen, ohne Vertraulichkeit und Nachvollziehbarkeit als Gegensätze zu behandeln.
Meine Lesart des Ansatzes von @Dusk_Foundation ist, dass Hedger mithilfe homomorpher Verschlüsselung zusammen mit Zero-Knowledge-Beweisen vertrauliche EVM-Workflows unterstützt, bei denen autorisierte Parteien weiterhin prüfen können, was wirklich wichtig ist. Diese Unterscheidung ist für regulierte Finanzanwendungen entscheidend: Sensible Informationen können geschützt bleiben, während der Workflow gleichzeitig einen Weg zur Verifizierung behält.
Für mich bedeutet das, dass Hedger weniger darauf ausgerichtet ist, Aktivitäten zu verbergen, und vielmehr darauf, Privatsphäre so zu gestalten, dass sie mit Aufsicht koexistieren kann. Das ist für institutionelle EVM-Anwendungen ein viel praxisnäheres Problem.
$DUSK #dusk @Dusk_Foundation
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
Was mich bei meinem Blick in Hedger nicht einfach nur das Wort „Privatsphäre“ beeindruckt hat, sondern die Idee, regulierte Asset-Workflows in eine EVM-Umgebung zu übertragen, ohne Vertraulichkeit und Nachvollziehbarkeit als Gegensätze zu behandeln.
Meine Lesart des Ansatzes von @Dusk ist, dass Hedger mithilfe homomorpher Verschlüsselung zusammen mit Zero-Knowledge-Beweisen vertrauliche EVM-Workflows unterstützt, bei denen autorisierte Parteien weiterhin prüfen können, was wirklich wichtig ist. Diese Unterscheidung ist für regulierte Finanzanwendungen entscheidend: Sensible Informationen können geschützt bleiben, während der Workflow gleichzeitig einen Weg zur Verifizierung behält.
Für mich bedeutet das, dass Hedger weniger darauf ausgerichtet ist, Aktivitäten zu verbergen, und vielmehr darauf, Privatsphäre so zu gestalten, dass sie mit Aufsicht koexistieren kann. Das ist für institutionelle EVM-Anwendungen ein viel praxisnäheres Problem.
$DUSK #dusk @Dusk
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
Meine Lesart des Ansatzes von @Dusk ist, dass Hedger mithilfe homomorpher Verschlüsselung zusammen mit Zero-Knowledge-Beweisen vertrauliche EVM-Workflows unterstützt, bei denen autorisierte Parteien weiterhin prüfen können, was wirklich wichtig ist. Diese Unterscheidung ist für regulierte Finanzanwendungen entscheidend: Sensible Informationen können geschützt bleiben, während der Workflow gleichzeitig einen Weg zur Verifizierung behält.
Für mich bedeutet das, dass Hedger weniger darauf ausgerichtet ist, Aktivitäten zu verbergen, und vielmehr darauf, Privatsphäre so zu gestalten, dass sie mit Aufsicht koexistieren kann. Das ist für institutionelle EVM-Anwendungen ein viel praxisnäheres Problem.
$DUSK #dusk @Dusk
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
52
4
1.2k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HotCPIDecemberHikePriced
290,358 Aufrufe
3,059 Kommentare
CPI-Marktüberblick | US-Verbraucherpreise steigen im Oktober um 0,4 % und liegen damit über der Prognose von 0,3 %
Binance News
·31 Likes
·47.4k Aufrufe
ZcashFallsBelow$1000ForFirstTimeSinceSeptember
5,338 Aufrufe
40 Kommentare
StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
16,258 Aufrufe
128 Kommentare