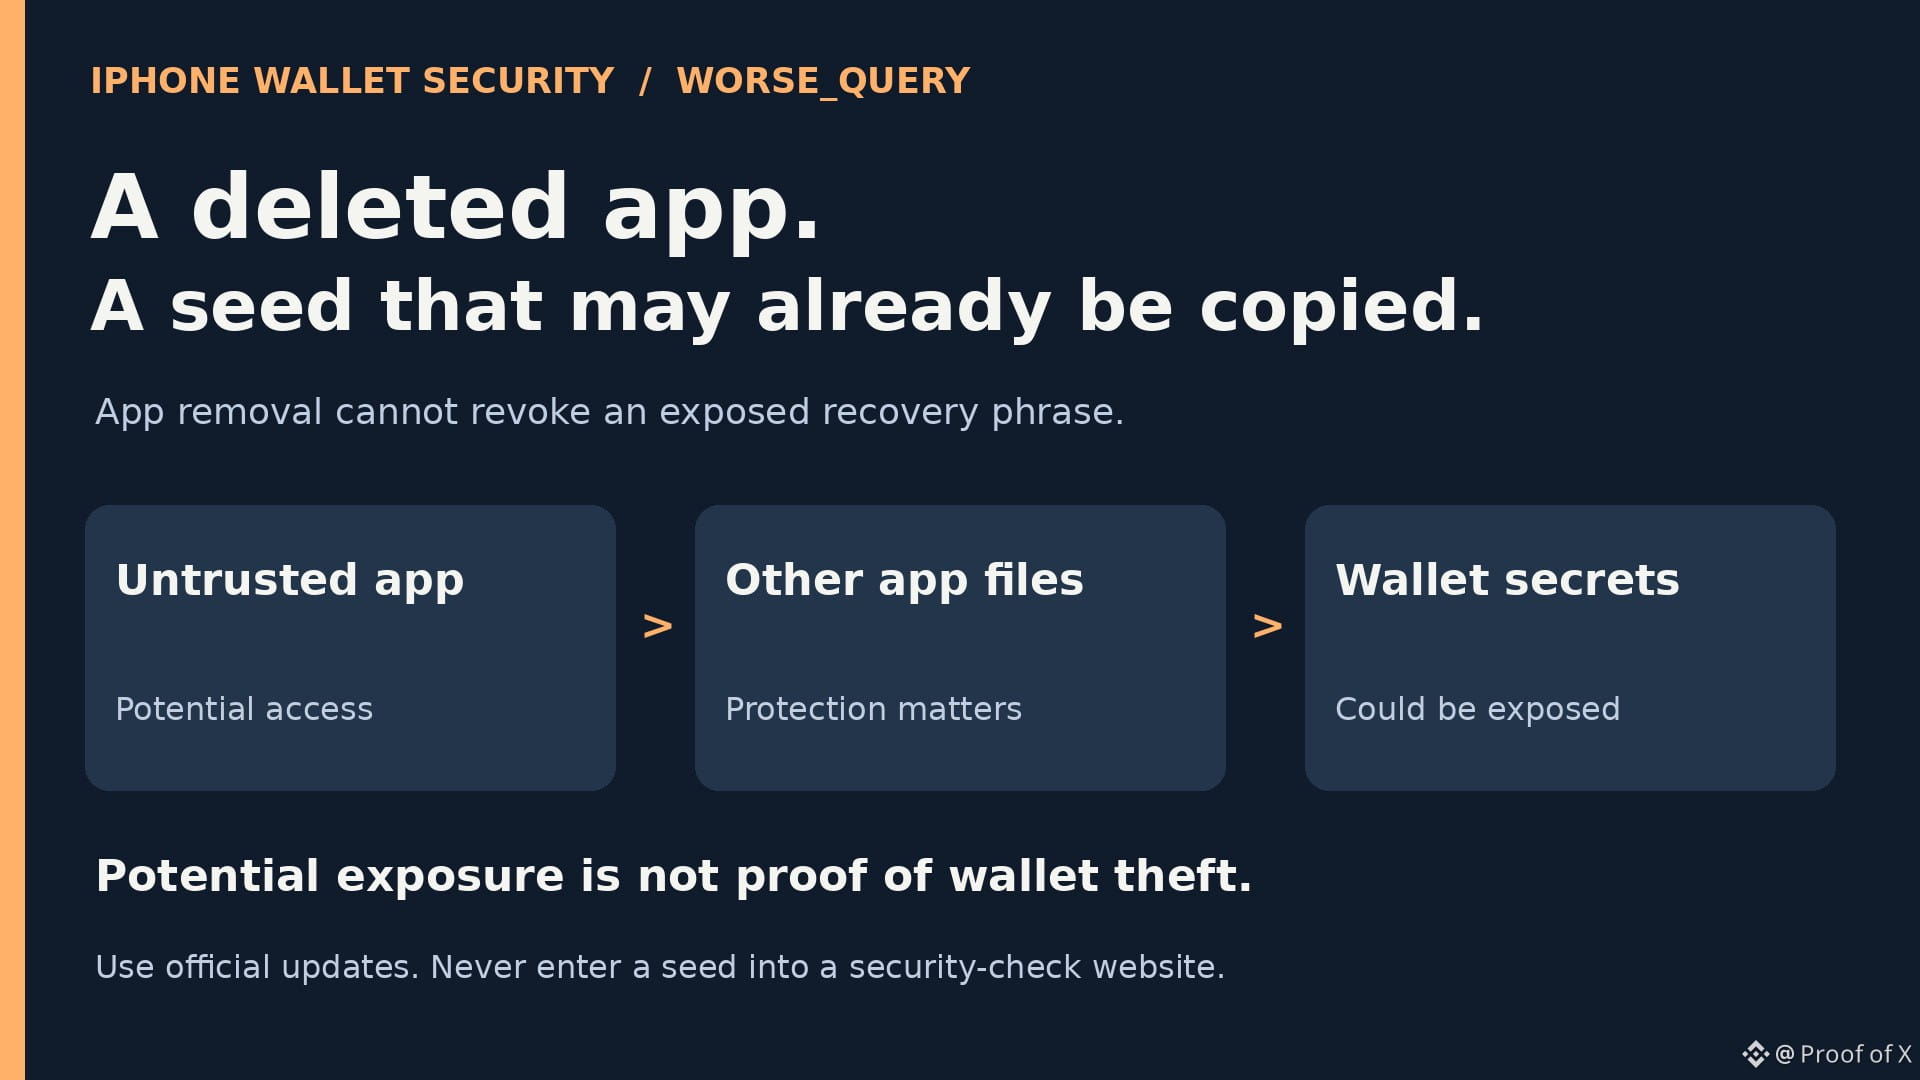
🚨 Kurzfassung: Eine nicht vertrauenswürdige iPhone-App könnte die Geheimnisse deiner $BTC -Wallet gefährden. Binances worse_query-Warnung gibt Anlass zu ernsthafter Sorge um die sichere Verwahrung: Das Löschen einer App kann eine bereits kopierte Seed-Phrase nicht ungeschehen machen.
Binances Warnung vom 10. November betrifft eine iOS-Sandbox-Umgehung, durch die schädliche Apps die lokalen Dateien anderer Apps auslesen können. Die Warnung betrifft nicht nur Binance: Entscheidend ist, wie deine Wallet sensible Daten auf dem Gerät speichert.
In der Warnung werden iOS 26.7.1, 27.0.1 und 27.2 genannt. Das sind auch die getesteten Versionen, die ein auf dieser Technik basierendes Tool aufführt; die zugrunde liegende Forschung beschreibt einen größeren Bereich. Es wäre ein Fehler, alle anderen Versionen als sicher anzusehen.
Das beweist nicht, dass jede Wallet betroffen ist oder dass Gelder gestohlen wurden. Der Zugriff auf App-Dateien hebelt nicht automatisch die Verschlüsselung aus und legt auch nicht jeden privaten Schlüssel offen. Das Risiko hängt davon ab, welche Daten gespeichert werden und wie sie geschützt sind.
Entferne Apps aus nicht vertrauenswürdigen Quellen und aktualisiere iOS und Apps über offizielle Kanäle. Apples Sicherheitsinformationen vom 9. November bestätigen eine Behebung von worse_query nicht ausdrücklich. Besteht der Verdacht auf eine Kompromittierung, empfiehlt Binance, eine neue Wallet auf einem sauberen Gerät zu erstellen, das Guthaben auf diese Wallet zu übertragen und aktive Anmeldesitzungen zurückzusetzen.
Meine Einschätzung: Konzentriere dich darauf, wer die Schlüssel kontrolliert, und nicht nur auf die App-Liste des Smartphones. Eine Änderung des Wallet-Passworts oder das Löschen der App macht eine offengelegte Wiederherstellungsphrase nicht ungültig. Gib diese Phrase niemals auf einer vermeintlichen Sicherheitsprüfungs-Website ein.
Keine Finanzberatung. Recherchiere selbst.
Binances Warnung vom 10. November betrifft eine iOS-Sandbox-Umgehung, durch die schädliche Apps die lokalen Dateien anderer Apps auslesen können. Die Warnung betrifft nicht nur Binance: Entscheidend ist, wie deine Wallet sensible Daten auf dem Gerät speichert.
In der Warnung werden iOS 26.7.1, 27.0.1 und 27.2 genannt. Das sind auch die getesteten Versionen, die ein auf dieser Technik basierendes Tool aufführt; die zugrunde liegende Forschung beschreibt einen größeren Bereich. Es wäre ein Fehler, alle anderen Versionen als sicher anzusehen.
Das beweist nicht, dass jede Wallet betroffen ist oder dass Gelder gestohlen wurden. Der Zugriff auf App-Dateien hebelt nicht automatisch die Verschlüsselung aus und legt auch nicht jeden privaten Schlüssel offen. Das Risiko hängt davon ab, welche Daten gespeichert werden und wie sie geschützt sind.
Entferne Apps aus nicht vertrauenswürdigen Quellen und aktualisiere iOS und Apps über offizielle Kanäle. Apples Sicherheitsinformationen vom 9. November bestätigen eine Behebung von worse_query nicht ausdrücklich. Besteht der Verdacht auf eine Kompromittierung, empfiehlt Binance, eine neue Wallet auf einem sauberen Gerät zu erstellen, das Guthaben auf diese Wallet zu übertragen und aktive Anmeldesitzungen zurückzusetzen.
Meine Einschätzung: Konzentriere dich darauf, wer die Schlüssel kontrolliert, und nicht nur auf die App-Liste des Smartphones. Eine Änderung des Wallet-Passworts oder das Löschen der App macht eine offengelegte Wiederherstellungsphrase nicht ungültig. Gib diese Phrase niemals auf einer vermeintlichen Sicherheitsprüfungs-Website ein.
Keine Finanzberatung. Recherchiere selbst.