


Die Hackergruppe ShinyHunters behauptete, dass das Versteck, das sie aus dem FBI gestohlen habe, psychiatrische und medizinische Beurteilungsunterlagen von Bediensteten der Behörde enthalte. Falls die Behauptung bestätigt wird, wird dies mehr als nur eine Verletzung von Mitarbeiter- Daten sein, sondern vielmehr eine langfristige Affäre mit Risiko für Gegenintelligenz und Identität, die sich nicht durch ein Zurücksetzen des Passworts beheben lässt.
Bluttests, Hinweise zur psychischen Gesundheit und eine von der Belegschaft erstellte Zuordnung nach Erkrankung
Die Dokumente, über die diese Woche gesprochen wurde, ähneln eher klinischen Akten als einer Akte über Personal. Laut BBC News, das eine Auswahl der gestohlenen Dokumente geprüft hat, enthalten die medizinischen Unterlagen Ergebnisse von Blut- und Urintests, Beobachtungen der Ärzte, Allergien und weitere medizinische Bedingungen sowie die echten Namen und Adressen der Agenten.
Laut einer Prüfung, die Reuters an sechs weiteren Dokumenten vorgenommen hat, bestehen einige Datensätze aus Einschätzungen zur psychischen Gesundheit vor dem Beginn des Arbeitsverhältnisses, Ergebnissen eines Elektrokardiogramms, einem Dokument, in dem erwähnt wird, dass der Antragsteller in der High School „Anzeichen von Depressionen“ gezeigt habe, sowie einem Papier, das darauf hindeutet, dass die betreffende Person täglich Aspirin eingenommen und auf bestimmte Substanzen allergisch reagiert hat.
Reuters bestätigte teilweise einige der Datensätze anhand von Angaben aus Auskunfteien, LinkedIn-Profilen sowie Informationen von einer Person, die mit den FBI-Bewertungen vertraut ist.
Wie Etay Maor, Vizepräsident für Threat Intelligence bei Cato Networks, in seinem Interview mit der BBC sagt:
Passwörter können zurückgesetzt werden, gestohlene medizinische Unterlagen jedoch nicht.
Warum ein FBI-Jobportal spionage-taugliche Identitätsdaten hielt
Die medizinischen Unterlagen verdeutlichen ein bereits erhebliches Problem der personellen Exponierung. Cryptopolitan hatte zuvor berichtet, dass Reuters eine Stichprobe mit 5.000 Zeilen geprüft habe, die identifizierte FBI-Mitarbeiter mit Jobs in den Bereichen Nachrichtendienst, Überwachung und Spionageabwehr verknüpfte – einschließlich Einsätzen in Russland und China. Die Cyberkriminellen behaupten, dass der vollständige Umfang der gestohlenen Daten zwischen zwei und drei Terabyte liegt.
Die Website FBIJobs.gov enthält eine Fülle von Informationen über ihre Bewerber und Beschäftigten. Darüber hinaus behauptete ShinyHunters, es habe auch interne Systeme gehackt, etwa den FBI-MedLink-Dienst und Systeme zur Hintergrundprüfung. Bislang wurde diese Behauptung jedoch nicht unabhängig von Reuters verifiziert. Am Mittwoch erklärte das FBI, es untersuche die Angelegenheit „aktiv und mit Nachdruck“, während die Ursache weiterhin unklar ist.
Eine Erpressungsbande, die die Lösegeldforderung ausgelassen hat
ShinyHunters ist kein neuer Name. Laut Huntress handelt es sich um eine finanziell motivierte Operation, die mindestens seit 2019 besteht und durch das Stehlen von SaaS- und Cloud-Daten in großem Maßstab bekannt geworden ist – und dabei auch Erpressungstaktiken mit „zahlung oder leaken“ einsetzt.
Diesmal brach die Gruppe mit dem Präzedenzfall. Anstatt Geld zu fordern, verlangte sie stattdessen eine Entschuldigung vom FBI – für eine Mitteilung im Mai, von der sie behauptet hatte, sie habe sie beleidigt, auch wenn sie diese Forderung letztlich zurücknahm.
Laut Cryptopolitan nutzt FBIJobs.gov Oracle PeopleSoft-Technologie und Google’s Mandiant verknüpfte ShinyHunters mit den PeopleSoft-Hacks, die die Schwachstelle CVE-2026-35273 ausnutzten, die Oracle mit einer Bewertung von 9,8 von 10 eingestuft hatte. Es gibt bislang keine Belege im öffentlichen Raum, die die Schwachstelle zu diesem Zeitpunkt mit der Sicherheitslücke verbinden.
Wiederhall der OPM-Sicherheitslücke von 2015
Berufsakten des Bundes hatten zuvor schon ein solches Ausmaß an Schaden verursacht. Laut dem Government Accountability Office (GAO) wurden bei der Datenschutzverletzung des Office of Personnel Management (OPM) im Jahr 2015 sensible Daten von rund 22 Millionen Bundesbediensteten und Auftragnehmern kompromittiert. Das GAO stellte später fest, dass die Behörde, die für den Großteil der bundesweiten Hintergrundüberprüfungen verantwortlich ist, die Datenschutzkontrollen in allen Systemen, die sie untersuchte, nicht vollständig installiert hatte.
Eric O’Neill, ein ehemaliger FBI-Agent, der Nexasure AI gegründet hat, sagte Reuters, dass die medizinischen Informationen dieses Ereignis auf ein vergleichbares Niveau heben und die Aufmerksamkeit feindseliger Nachrichtendienste auf sich ziehen könnten.
Ich würde mich nicht wundern, wenn die russische Aufklärung schon an ihre Tür klopft und sagt: „Wir wollen das Zeug, gebt es heraus.“
— Eric O’Neill, ehemaliger FBI-Mitarbeiter und Gründer von Nexasure AI, gegenüber Reuters
Der Gesetzentwurf trifft alle anderen
Die Sicherheitslücke wird für sich allein die globalen Märkte nicht bewegen, aber Vorfälle wie dieser treiben die Kosten für Sicherheit, Compliance und Versicherungen branchenübergreifend weiter in die Höhe. Die IBM-Breach-Studie 2026 beziffert die weltweiten Durchschnittskosten auf 4,99 Millionen US-Dollar – ein Plus von 12% – während KI-gestützte Angriffe um 56% gestiegen sind. Ihr X-Force-Index besagt, dass die Ausnutzung von öffentlich erreichbaren Anwendungen um 44% zugenommen hat und große Kompromittierungen in der Lieferkette sich in fünf Jahren nahezu vervierfacht haben.
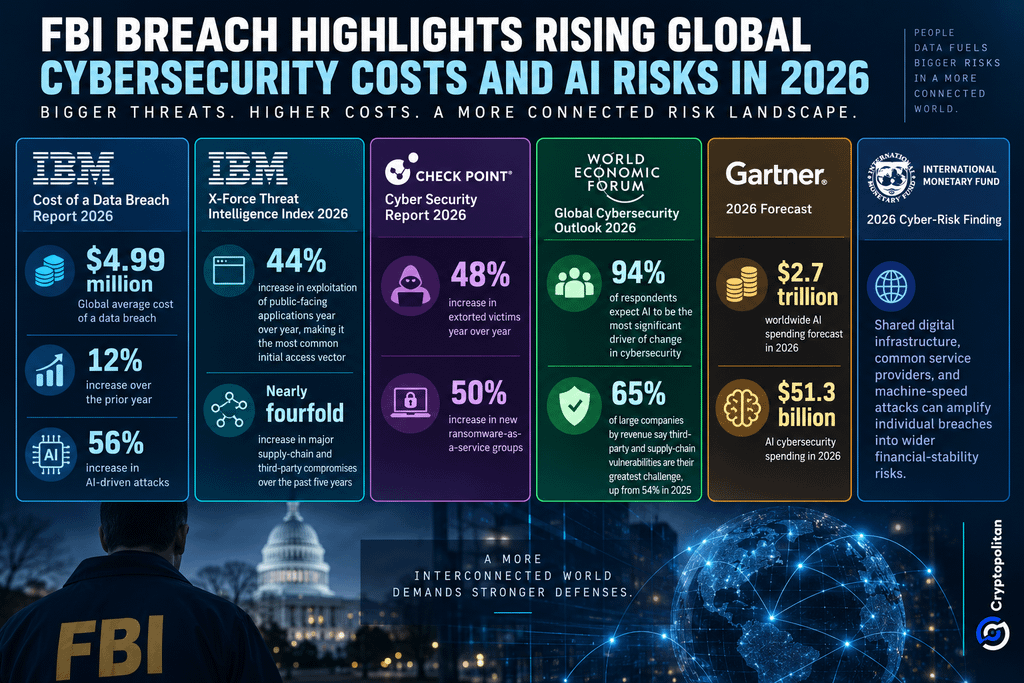 FBI-Breach zeigt steigende globale Cybersicherheitskosten und KI-Risiken im Jahr 2026
Der Druck nimmt strukturelle Ausmaße an. Check Point verzeichnete einen Anstieg um 48% bei Erpressungsopfern, während das World Economic Forum herausfand, dass 94% der Befragten erwarten, dass KI die größte Kraft sein wird, um die Cybersicherheit neu zu gestalten. Gartner prognostiziert Ausgaben in Höhe von 2,7 Billionen US-Dollar für weltweite KI im Jahr 2026, während der IWF warnt, dass gemeinsam genutzte digitale Infrastrukturen und Angriffe mit Maschinengeschwindigkeit einzelne Sicherheitsverletzungen in umfassendere Risiken für die Finanzstabilität verwandeln können.
Wenn du das liest, bist du bereits voraus. Bleib dabei mit unserem Newsletter.