


Am Freitag (25. September) stoppten Circle und Tether nahezu 318.000 US-Dollar in Stablecoins, die mit dem Hack der Bitget-Börse zusammenhingen, doch zu diesem Zeitpunkt war der Großteil der 387,5 Millionen US-Dollar, die bei dem Hack gestohlen wurden, bereits abgezogen. Das zeigt den Nutzen sowie die Grenzen von Vermögenssperren: Sie funktionieren nur, bis die Angreifer das Geld weiterüberweisen.
Die USDC-Bedingungen von Circle ermöglichen es dem Unternehmen, Überweisungen von bestimmten Adressen einzuschränken. Tether hat ebenfalls eigene Kontrollen eingesetzt, wenn es mit Behörden zusammenarbeitet. Allerdings kann keine der beiden Firmen Ether einfrieren. Nachdem gestohlene Vermögenswerte in ETH umgewandelt wurden, ist es unmöglich, sie einzufrieren.
Was Emittenten einfrieren können – und was nicht
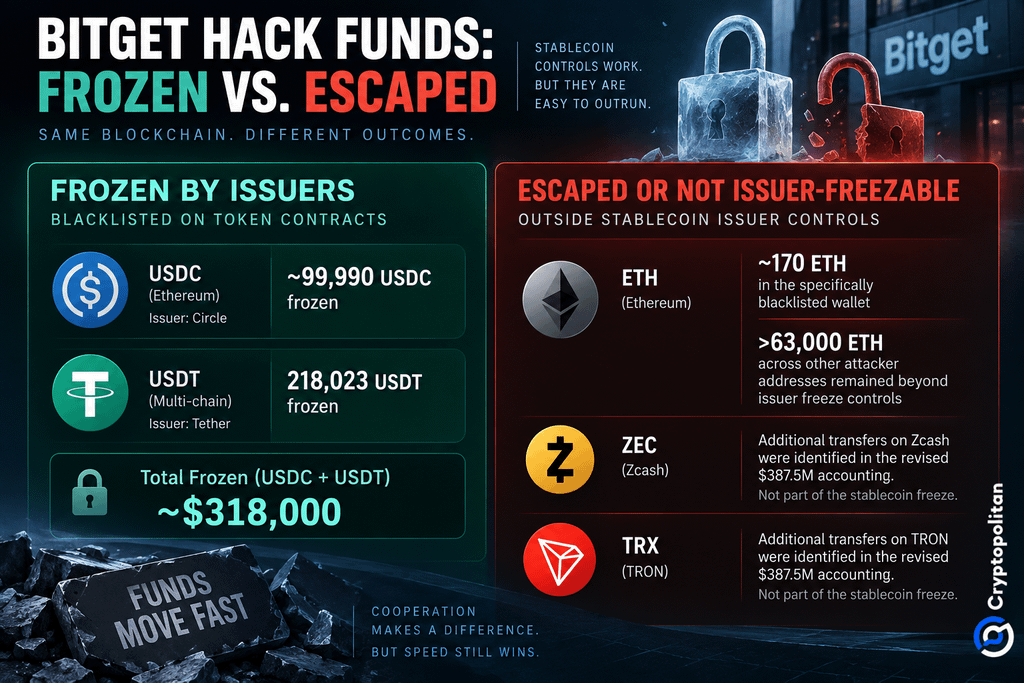
Decrypt deckte auf, dass Circle eine Adresse gesperrt hat – „Bitget Exploiter 8“ – die am Freitag um 05:00 UTC bei Etherscan angezeigt wurde. Tether nahm das Wallet ungefähr sieben Stunden später in seine USDT-Blacklist auf. Insgesamt froren sie rund 99.990 USDC und 218.023 USDT ein.
Das Wallet hatte immer noch nahezu 170 ETH, auf die weiterhin zugegriffen werden konnte. Blockchain-Tracker, die Decrypt zitiert, sagten, dass andere Adressen, die von demselben Hacker kontrolliert wurden, noch weitere 63.000+ ETH hielten. Der Verdächtige schien schnell vorgegangen zu sein und Tokens, die eingefroren werden konnten, in ETH umzuwandeln, bevor andere weitere Schritte einleiten konnten.
 Bitget-Hack-Funds eingefroren vs. entkommen: USDC, USDT, ETH, ZEC und TRX
Von 351,6 Millionen US-Dollar auf 387,5 Millionen US-Dollar
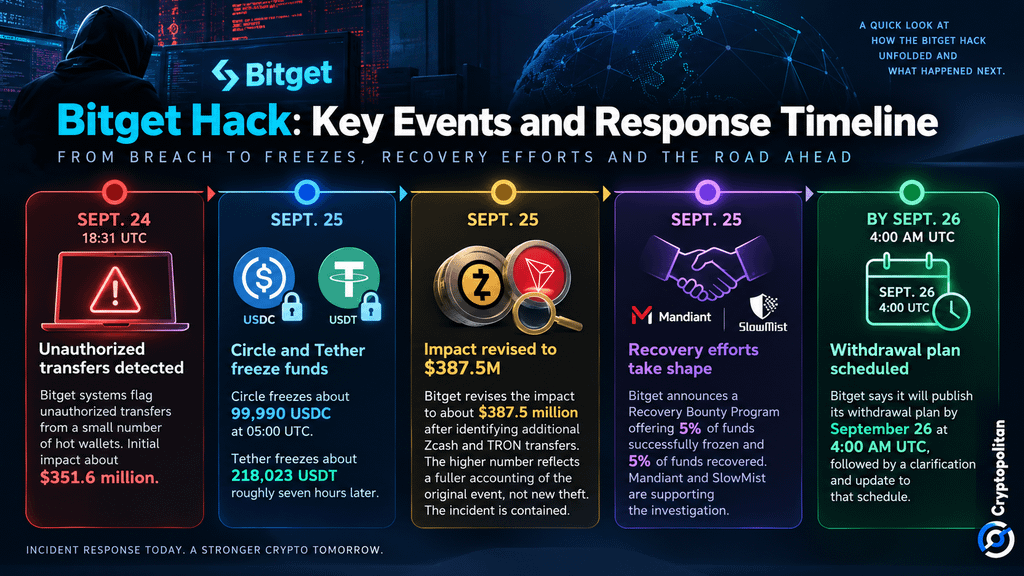
Bitget teilte mit, dass sein System am 24. September um 18:31 UTC nicht autorisierte Überweisungen aus einer begrenzten Anzahl von Hot Wallets erkannt habe. Zunächst schätzte Bitget den Gesamtschaden auf 351,6 Millionen US-Dollar, aktualisierte die Angaben später jedoch auf 387,5 Millionen US-Dollar, nachdem zusätzliche Zcash- und TRON-Transfers geprüft wurden, die die erste Einschätzung nicht berücksichtigt hatte.
Die Börse erklärte, dass die Änderungen den vollständigen Umfang des ursprünglichen Einbruchs zeigten und nicht irgendeinen neuen Diebstahl, und fügte hinzu, dass sie die Situation eingedämmt hätten. Die in diesem Fall betroffenen Vermögenswerte umfassen XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX und TRX über Ethereum und andere EVM-Netzwerke, XRP Ledger, Zcash und TRON.
Bitget gab bekannt, dass bis zum 26. September um 4:00 Uhr UTC ein Zeitplan für die Auszahlung der Gelder bestätigt werden würde.
 Bitget-387,5-Millionen-Dollar-Hack-Timeline: Eindringen, Stablecoin-Einfrierungen und Reaktion auf die Rückgewinnung
Ein Wiederherstellungsnetzwerk nimmt Gestalt an
Laut Bitget wurden Cold Wallets nicht beeinträchtigt, Nutzer hätten keine Unstimmigkeiten bei ihren Kontobeständen bemerkt, und die Verluste würden über den User Protection Fund von Bitget ausgeglichen, der mehr als 464 Millionen US-Dollar wert ist. Für die Untersuchung wurden Mandiant und SlowMist hinzugezogen.
Bitget hat seine Bemühungen zur Rückgewinnung außerdem ausgeweitet, um mehr Menschen einzubeziehen. Sein Recovery Bounty Program bietet 5% für erfolgreich eingefrorene Gelder und 5% des zurückerhaltenen Betrags. Bitget forderte außerdem seine Branchenpartner auf, sich an der Rückgewinnungsaktion zu beteiligen. Während es die Öffentlichkeit über den Vorfall informierte, enthüllte es die Adressen des Hackers und zeigte damit, wie Börsen, Emittenten und Sicherheitsfirmen nun zusammenarbeiten müssen, wenn gestohlene Gelder über mehrere Chains hinweg transferiert werden.
Warum Stablecoin-Einfrierungen immer wieder zu kurz greifen
Das Hauptproblem ist die Geschwindigkeit. Laut dem Bericht von Cryptopolitan vom April hat der On-Chain-Ermittler ZachXBT behauptet, dass Circle seit 2022 nicht mehr als 420 Millionen US-Dollar habe abfangen können. Im Fall des Drift Protocol meldete Cryptopolitan, dass Circle sechs Stunden lang keine Maßnahmen ergriffen habe, während der Angreifer mehr als 223 Millionen US-Dollar über seine CCTP-Bridge transferierte. Tethers plattformübergreifendes USDT0 wurde etwa 90 Minuten nach dem Hack eingefroren.
Tether hat seine Durchsetzungs-Erfolge hervorgehoben. Im April berichtete das Unternehmen, es habe US-Behörden dabei unterstützt, USDT im Wert von über 344 Millionen US-Dollar einzufrieren. Darüber hinaus arbeitet es mit über 340 Institutionen in mehr als 65 Ländern zusammen und hilft, insgesamt über 4,4 Milliarden US-Dollar in verschiedenen Vermögenswerten einzufrieren. Laut dem CEO von Tether, Paolo Ardoino, „ist USD₮ kein Zufluchtsort für illegale Aktivitäten.“
Der Bitget-Übergriff zeigt die Fallstricke dieser Mechanismen: Sie funktionieren nur, wenn gestohlene Gelder noch in Tokens verfügbar sind, die von den ausgebenden Entitäten eingefroren werden können.
Stablecoins sind inzwischen mit traditionellen Märkten verkabelt
Während Stablecoins immer stärker in das traditionelle Finanzwesen integriert werden, steigen die Einsätze. Laut einer Studie des IWF wird ein Schock in der Nachfrage nach Stablecoins kurzfristig die Renditen von Staatsanleihen beeinflussen und sich auf Krypto- und Aktienmärkte auswirken. Die OECD berichtet, dass die fünf größten Stablecoins bis März 2026 auf fast 300 Milliarden US-Dollar geschätzt wurden, und warnt, dass stärkere Verbindungen zwischen Krypto und traditionellem Finanzwesen die Risiken für Cyberangriffe, Verbraucherschutz und illegitime Finanzierungen erhöhen.
Der von PwC präsentierte Krypto-Regulierungsbericht für 2026 zeigt, dass es strengere Vorschriften für Stablecoins in mehr als 50 Rechtsräumen geben wird – vor allem in Bezug auf Reserven, Rücknahme, Governance und betriebliche Widerstandsfähigkeit.
Der regulatorische Druck wird nur weiter zunehmen, je mehr große Sicherheitsvorfälle passieren. Wie von TRM Labs berichtet, gab es in der ersten Hälfte von 2026 insgesamt 207 gemeldete Hacks, was zu Verlusten in Höhe von 972 Millionen US-Dollar führte, wobei 643 Millionen US-Dollar der Verluste mit nordkoreanischen Finanzaktivitäten zusammenhingen. In der Zwischenzeit meldete CoinGecko, dass der Gesamtschaden von 3,63 Milliarden US-Dollar auf alle Vorfälle zurückzuführen war, die zwischen Januar 2025 und Juli 2026 auftraten und insgesamt 245 waren. Laut Decrypt soll hinter dem Bitget-Angriff die Lazarus-Gruppe aus Nordkorea stecken, doch es gibt keine Bestätigung.
Im Fall von Bitget lautet das Fazit nicht, dass das Einfrieren von Stablecoins unwirksam war. Es war wirksam – allerdings nur für die Gelder, auf die noch zugegriffen werden konnte. Als der Emittent eingriff, waren die meisten gestohlenen Gelder bereits verschoben worden. Da Stablecoins immer stärker in globale Volkswirtschaften eingebunden werden, könnte Geschwindigkeit genauso wichtig werden wie der Einfrierm echanismus selbst.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust mitzumachen? Werde Teil davon.