


Forscher des Kryptografie-Forschungsteams Alloc Init haben ein System vorgeschlagen, um Zcash-ähnliche private Überweisungen in Bitcoin zu bringen, ohne dass dafür ein Soft Fork erforderlich ist.
Der Vorschlag, der als Shielded Bitcoin bezeichnet wird, würde Transaktionsbeträge, Absender, Empfänger sowie Verknüpfungen zu zuvor ausgegebenen Mitteln mithilfe verschlüsselter Notizen und Zero-Knowledge-Beweisen verbergen. Die Arbeit wurde am Donnerstag von Clara Shikhelman, Mikhail Komarov und Aleksei Moskvin veröffentlicht.
Der Vorschlag bietet einen möglichen Weg zu stärkerer Privatsphäre für Bitcoin-Nutzer, ohne dass Konsensänderungen am Basisprotokoll notwendig wären.
Anstatt dass Miner das Datenschutzprotokoll durchsetzen, würde Shielded Bitcoin Bitcoin als „neutrale Publikations- und Ordnungsschicht“ nutzen, schrieben die Forscher. Eine separate Software namens Indexer würde dann Zero-Knowledge-Beweise verifizieren, prüfen, ob Gelder nicht doppelt ausgegeben wurden, und den Zustand des geschützten Systems rekonstruieren.
Das Design von Shielded Bitcoin geht ausdrücklich von der Architektur von Zcash aus. Die Forscher sagten, es nutze ebenso verschlüsselte Notes, öffentliche Nullifier, die Notes als ausgegeben markieren, sowie Zero-Knowledge-Beweise, die zeigen, dass Transaktionen gültig sind. Anders als Zcash würde Shielded Bitcoin nicht seine eigene Blockchain oder einen eigenen Konsensmechanismus betreiben.
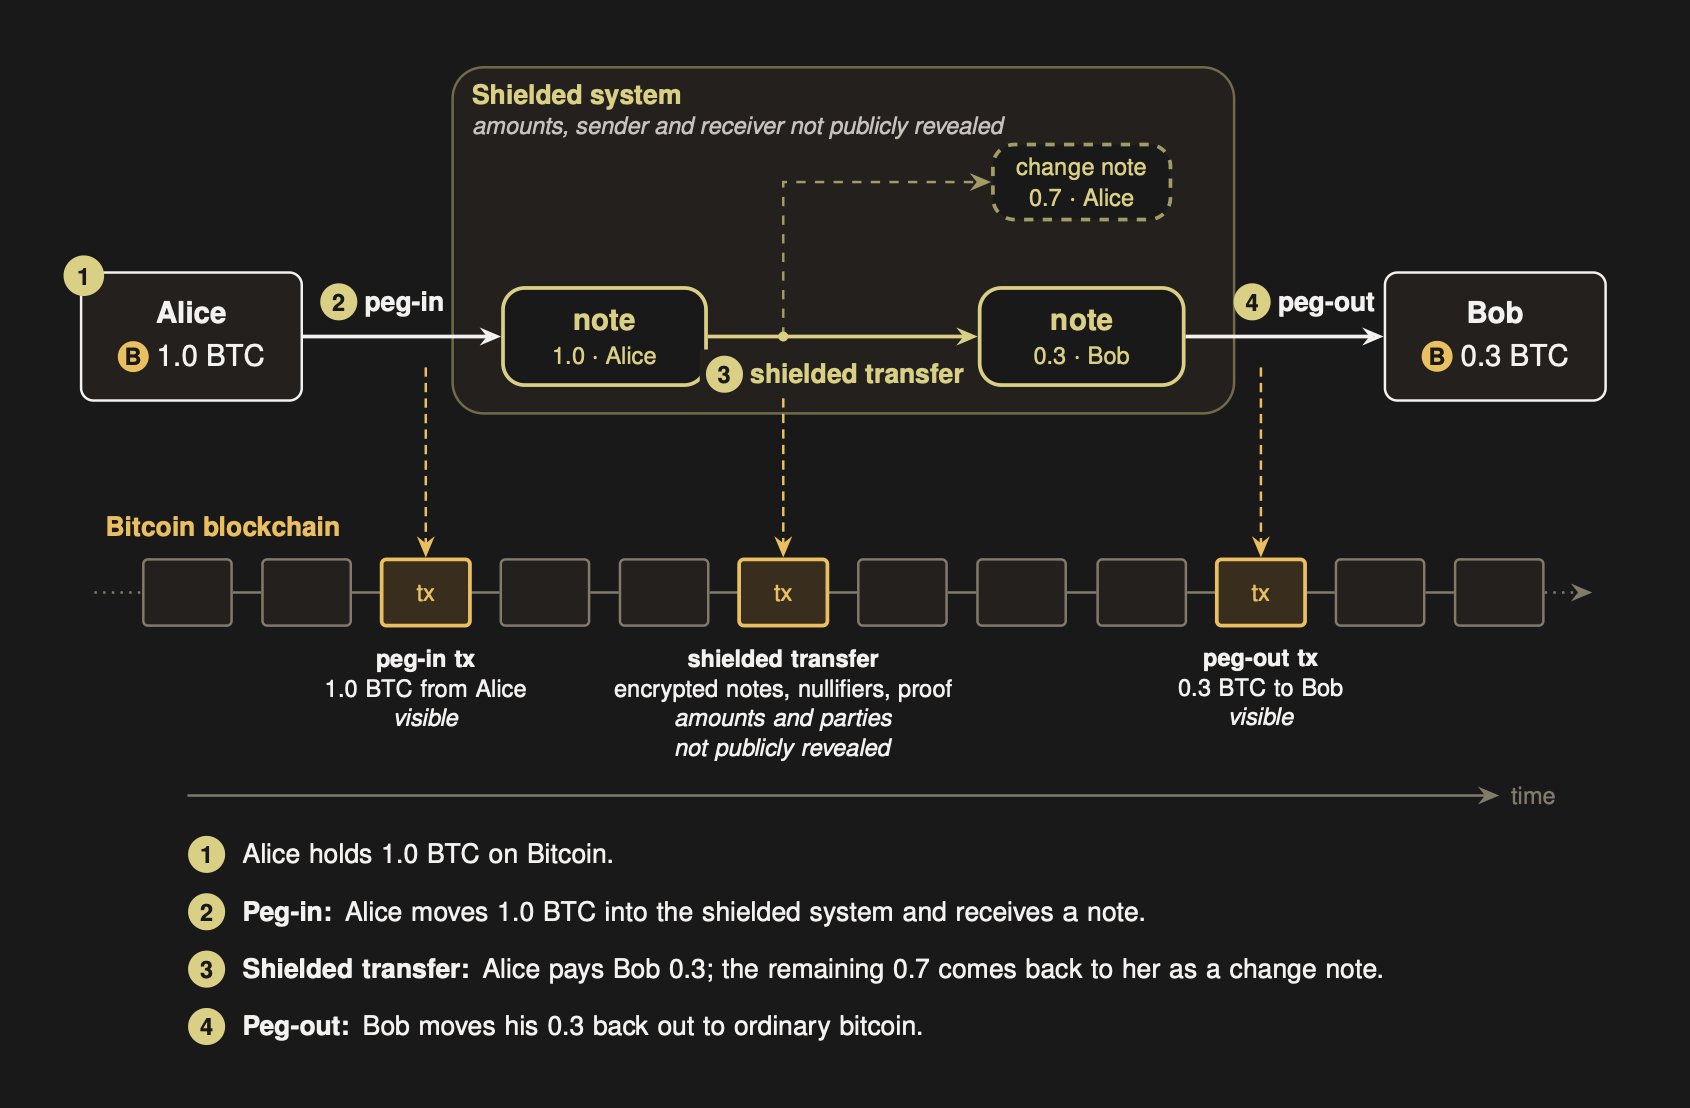
So funktioniert eine „shielded“-Überweisung. Quelle: Alloc Init
Shielded Bitcoin stößt auf gemischte Reaktionen
Der Entwickler Vadim Zavodil kritisierte den Vorschlag auf X und argumentierte, ein großer Teil des Privacy-Stacks sei bereits von Zcash umgesetzt worden. Er stellte außerdem infrage, wie viel Datenschutz ein neu gestartetes System anfangs bieten könne: Ein neues „shielded“ Pool würde ohne das Anonymitäts-Set starten, das Zcash über Jahre der Nutzung aufgebaut habe.
„Datenschutz ist eine Funktion der Menge. Zcash hat einen echten geschützten Pool, der über Jahre aufgebaut wurde“, schrieb er. „Ein brandneues Metaprotocol startet bei null, also ist deine erste private Überweisung in einer Menschenmenge aus genau einer Person verborgen.“
In einem begleitenden Beitrag, der den Vorschlag erklärt, räumten die Forscher hinter „Shielded Bitcoin“ eine ähnliche Einschränkung ein und sagten, dass große Einzahlungen nicht automatisch zu einem großen Anonymitäts-Set führen. Sie meinten, Beobachter könnten Beziehungen zwischen Überweisungen dennoch eingrenzen, wenn eine kleine Zahl von Akteuren die meisten Notizen erstellt oder wenn Wallets ein deutlich erkennbares, „auffälliges“ Verhalten zeigen.
Pierre-Luc Dallaire-Demers, Gründer der Firma für post-quantum Kryptografie Pauli Group, brachte ein separates Thema zur Sprache: Er beschrieb die Konstruktion als interessant, aber „überhaupt nicht quantenresistent“. Später sagte Dallaire-Demers, er untersuche, wie eine vollständig post-quantum Version aussehen könnte, vorausgesetzt, Bitcoin übernehme irgendwann ein Post-Quantum-Signaturschema.
Zerocash-Mitautor und StarkWare-CEO Eli Ben-Sasson stand der Ausrichtung des Vorschlags deutlich positiver gegenüber. Als Reaktion auf die Ankündigung von Alloc Init sagte Ben-Sasson, dass die ursprüngliche Absicht hinter dem Zerocash-Paper, das Zcash vorausging, darin bestand, Datenschutz nach Bitcoin zu bringen.
Ben-Sasson sagte, er habe das Shielded-Bitcoin-Paper noch nicht gelesen, würde aber gerne sehen, wie die Vision von Datenschutz und Skalierbarkeit durch Zero-Knowledge-Beweise auf Bitcoins Basisschicht Wirklichkeit wird.
Magazin: Gewinner und Verlierer der neuen tokenisierten Aktienregeln der SEC