
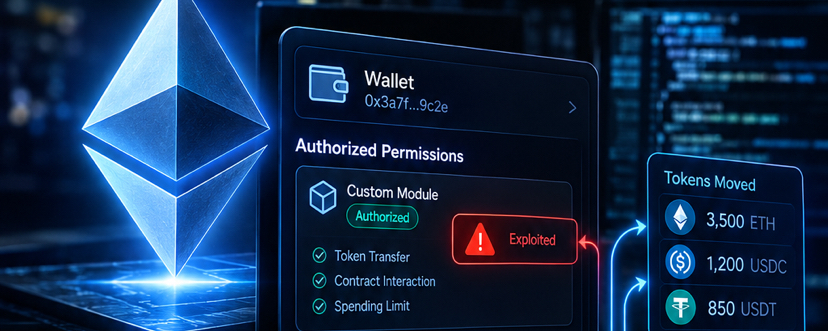
Eine Gnosis-Safe-Wallet auf Ethereum wurde ausgenutzt und brachte einen Wert von etwa 7,73 Millionen US-Dollar an rsETH in Gefahr. Der Vorfall ereignete sich am 15. September 2026.
Hier wird die Geschichte interessant.
Der Angreifer hat die Kernelemente der Sicherheit von Gnosis Safe nicht gebrochen und auch keine privaten Schlüssel der Wallet gestohlen.
Stattdessen verfolgten Sicherheitsforscher den Exploit zu einem benutzerdefinierten Modul, das die Wallet bereits autorisiert hatte. Das Modul enthielt eine Schwäche in seinen Berechtigungsprüfungen, die es einem externen Aufrufer ermöglichte, Aktionen über den autorisierten Ausführungspfad der Wallet auszuführen.
Rund 2.900 rsETH wurden abgezogen.
Doch dann trat ein weiterer Spieler in die Geschichte ein.
Ein MEV-Bot namens „Yoink“ erkannte die Angriffstransaktion im öffentlichen Mempool von Ethereum und spielte dem ursprünglichen Angreifer voraus, indem er die gestohlenen Tokens selbst abgriff.
Berichten zufolge landeten ungefähr 2.882 rsETH im Wert von rund 7,8 Millionen US-Dollar bei einer anderen Adresse.
Kelp DAO, der Emittent von rsETH, sagte, dass seine Kernverträge weiterhin sicher geblieben seien und rsETH vollständig abgesichert sei. Als Vorsichtsmaßnahme wurde die empfangende Adresse vorübergehend für 24 Stunden pausiert, während der Vorfall untersucht wurde.
Die größere Lehre
Dieser Vorfall zeigt etwas, das viele Krypto-Nutzer übersehen:
Dein Wallet kann eine starke Basissicherheit haben, aber die Verträge, Module und Berechtigungen, die du autorisierst, können dennoch ernsthafte Risiken einführen.
Bevor du einen Smart Contract oder ein Wallet-Modul genehmigst, verstehe, welche Berechtigungen du ihm gibst und was es in deinem Namen ausführen kann.
In DeFi bedeutet „Ich habe meinen privaten Schlüssel nicht geteilt“ nicht immer „Ich bin vollständig sicher.“
Bleib wach.‼️
#CryptoSecurity #Ethereum #ETH #Web3 #CryptoNews