Binance Square

cryptosecurity

8.8M Aufrufe
13,101 Kommentare
White_Fang
·
--
Übersetzung ansehen
5-minute security check for your exchange account. Do it tonight, not after something goes wrong 🔐 ✅ 2FA with an authenticator app or passkey, not SMS. SIM-swap attacks target phone numbers ✅ Anti-phishing code turned on. Real Binance emails will show your code, fake ones won't ✅ Withdrawal address whitelist enabled, so funds can only go to addresses you saved ✅ Old API keys deleted. If you used a trading bot once and stopped, remove its key ✅ Device list checked. Log out any phone or browser you don't recognize Red flags to ignore completely: • "Support" messaging you first on Telegram or WhatsApp • Links asking you to "verify" or "unlock" your account • Anyone asking for your 2FA code or seed phrase. No real support agent will ever ask Whether you hold $BNB or $BTC , these settings take minutes and can save everything. How many of the 5 have you already done? 👇 #CryptoSecurity #Binance #CryptoEducation
5-minute security check for your exchange account. Do it tonight, not after something goes wrong 🔐

✅ 2FA with an authenticator app or passkey, not SMS. SIM-swap attacks target phone numbers
✅ Anti-phishing code turned on. Real Binance emails will show your code, fake ones won't
✅ Withdrawal address whitelist enabled, so funds can only go to addresses you saved
✅ Old API keys deleted. If you used a trading bot once and stopped, remove its key
✅ Device list checked. Log out any phone or browser you don't recognize

Red flags to ignore completely:
• "Support" messaging you first on Telegram or WhatsApp
• Links asking you to "verify" or "unlock" your account
• Anyone asking for your 2FA code or seed phrase. No real support agent will ever ask

Whether you hold $BNB or $BTC , these settings take minutes and can save everything.

How many of the 5 have you already done? 👇

#CryptoSecurity #Binance #CryptoEducation
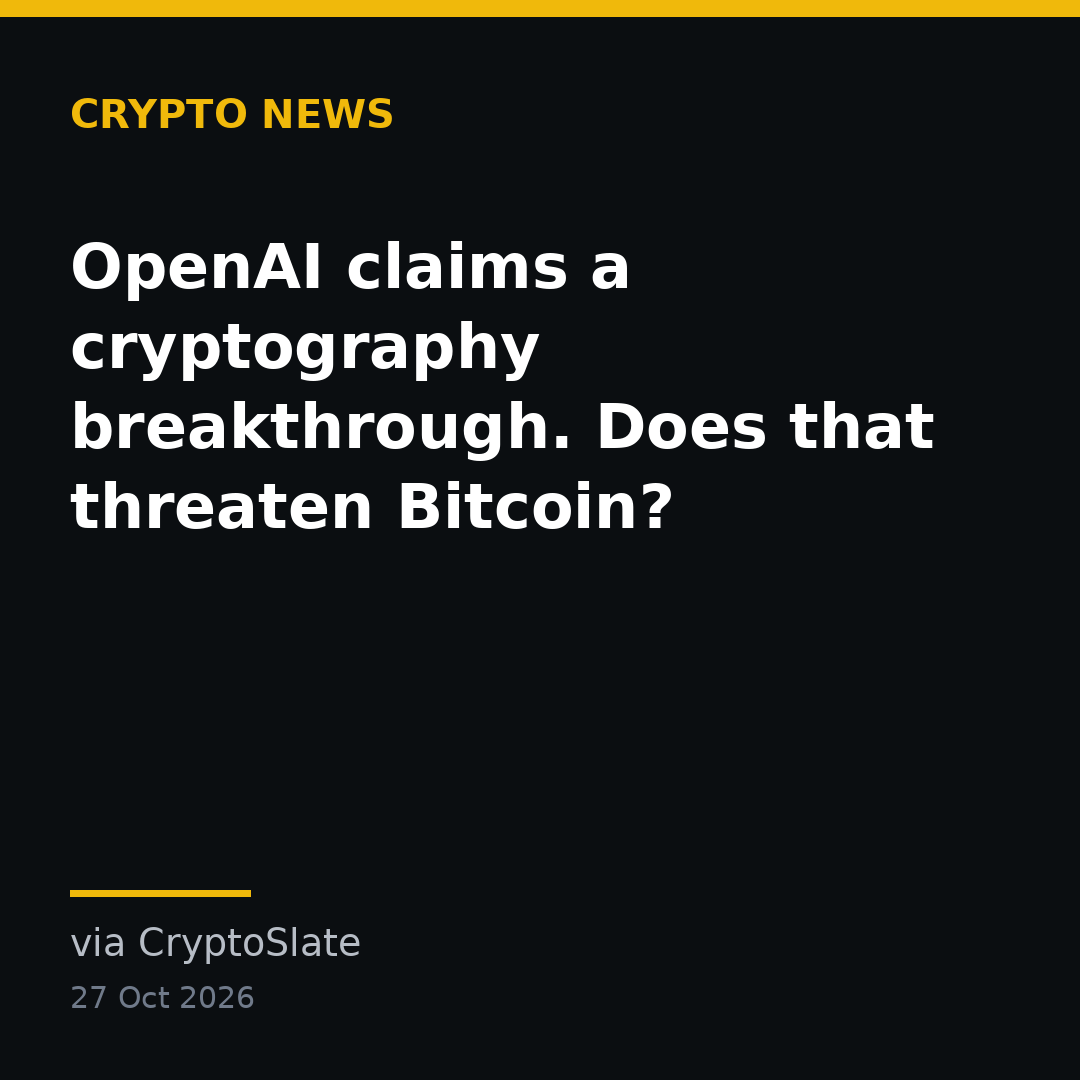
$BTC $ETH : OpenAI behauptet einen Durchbruch in der Kryptografie. Ist Bitcoin dadurch bedroht? ━━━━━━━━━━━━━━━━━━━━ • Die Behauptung betrifft die Exponentialzeithypothese. • Eine unabhängige Prüfung steht noch aus, und für einen praktischen Angriff auf Bitcoin wären mehrere weitere Schritte erforderlich. • OpenAI zufolge hat sein KI-System die Exponentialzeithypothese widerlegt – eine seit Langem bestehende Annahme darüber, wie schwierig bestimmte Logikprobleme zu lösen sind. • Nach der Ankündigung vom 26. organisieren Forschende eine unabhängige Prüfung. • Das veröffentlichte Ergebnis belegt keinen praktischen Angriff auf Bitcoin. • ETH steht hier für Exponentialzeithypothese und nicht für Ether. #Bitcoin #CryptoSecurity Quelle – CryptoSlate
$BTC $ETH : OpenAI behauptet einen Durchbruch in der Kryptografie. Ist Bitcoin dadurch bedroht?
━━━━━━━━━━━━━━━━━━━━

• Die Behauptung betrifft die Exponentialzeithypothese.
• Eine unabhängige Prüfung steht noch aus, und für einen praktischen Angriff auf Bitcoin wären mehrere weitere Schritte erforderlich.
• OpenAI zufolge hat sein KI-System die Exponentialzeithypothese widerlegt – eine seit Langem bestehende Annahme darüber, wie schwierig bestimmte Logikprobleme zu lösen sind.
• Nach der Ankündigung vom 26. organisieren Forschende eine unabhängige Prüfung.
• Das veröffentlichte Ergebnis belegt keinen praktischen Angriff auf Bitcoin.
• ETH steht hier für Exponentialzeithypothese und nicht für Ether.

#Bitcoin #CryptoSecurity

Quelle – CryptoSlate
Übersetzung ansehen
Before you send $USDT or any coin to a wallet, read this. Address poisoning is one of the most common ways people lose funds right now ☠️ How the scam works: 1. You send a normal transfer to a friend or exchange 2. A scammer creates a wallet address that starts and ends with the same characters as the real one 3. They send you a tiny or zero-value transfer from that fake address so it shows up in your history 4. Next time you copy an address from your history, you grab the fake one by mistake How to protect yourself: • Never copy an address from your transaction history • Save trusted addresses in your address book or whitelist • Check the full address, not just the first and last 4 characters • Send a small test amount first for big transfers • Ignore random tiny deposits from unknown wallets It doesn't matter if you're moving $ETH or stablecoins, because once a transfer is confirmed it can't be reversed. Save this and share it with someone who's new to crypto 🔖 #CryptoSecurity #ScamAlert #CryptoEducation
Before you send $USDT or any coin to a wallet, read this. Address poisoning is one of the most common ways people lose funds right now ☠️

How the scam works:
1. You send a normal transfer to a friend or exchange
2. A scammer creates a wallet address that starts and ends with the same characters as the real one
3. They send you a tiny or zero-value transfer from that fake address so it shows up in your history
4. Next time you copy an address from your history, you grab the fake one by mistake

How to protect yourself:
• Never copy an address from your transaction history
• Save trusted addresses in your address book or whitelist
• Check the full address, not just the first and last 4 characters
• Send a small test amount first for big transfers
• Ignore random tiny deposits from unknown wallets

It doesn't matter if you're moving $ETH or stablecoins, because once a transfer is confirmed it can't be reversed.

Save this and share it with someone who's new to crypto 🔖

#CryptoSecurity #ScamAlert #CryptoEducation
Kryptografie zukunftssicher zu machen bedeutet nicht nur schnellere Transaktionen. Es bedeutet auch, kryptografische Annahmen und die Schlüsselverwaltung zu überprüfen. Die Sicherheit muss sich parallel zu den Rechenkapazitäten weiterentwickeln. #CryptoSecurity #Cryptography #blockchain #CyberSecurity
Kryptografie zukunftssicher zu machen bedeutet nicht nur schnellere Transaktionen.
Es bedeutet auch, kryptografische Annahmen und die Schlüsselverwaltung zu überprüfen.
Die Sicherheit muss sich parallel zu den Rechenkapazitäten weiterentwickeln.

#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Übersetzung ansehen
🚨 CRYPTO SECURITY ALERT! 🐳 Hackers reportedly manipulated deposit addresses through a compromised Udesk chat widget, even tricking users’ clipboard pastes. 🔐 Stay Safe: ✅ Verify every wallet address. ✅ Send a small test deposit first. ✅ Use trusted platforms with strong security. ⚠️ The risk may come from compromised third-party scripts, not the blockchain itself. 💬 Are confidential chains safer than standard EVM networks? #CryptoSecurity #Blockchain #INIT #bitcoin
🚨 CRYPTO SECURITY ALERT! 🐳

Hackers reportedly manipulated deposit addresses through a compromised Udesk chat widget, even tricking users’ clipboard pastes.

🔐 Stay Safe:
✅ Verify every wallet address.
✅ Send a small test deposit first.
✅ Use trusted platforms with strong security.

⚠️ The risk may come from compromised third-party scripts, not the blockchain itself.

💬 Are confidential chains safer than standard EVM networks?

#CryptoSecurity #Blockchain #INIT #bitcoin
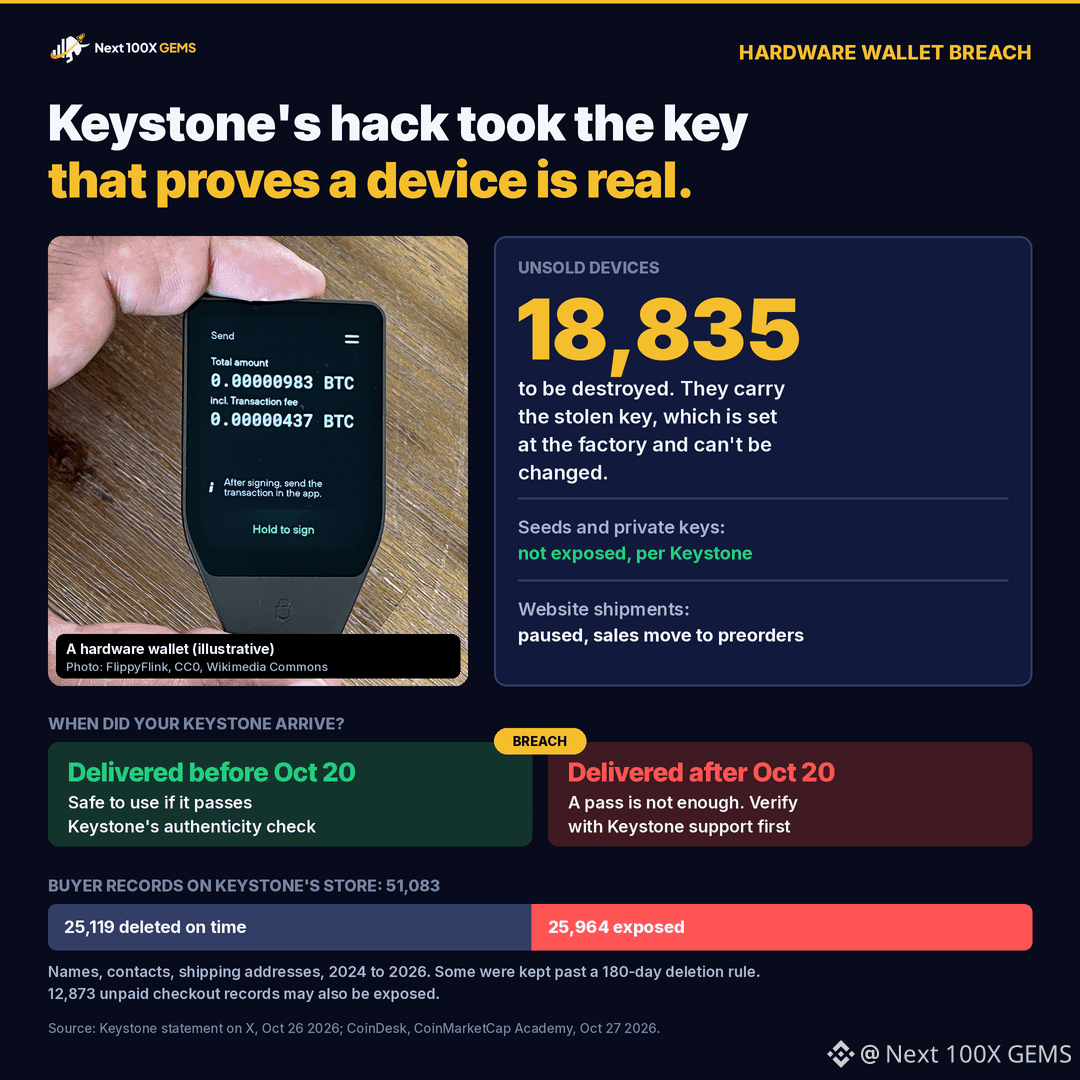
Am Sonntag haben wir gefragt, warum eine Keystone-Bestellung aus dem Jahr 2024 noch gespeichert war, obwohl die Richtlinie des Unternehmens besagt, dass Käuferdaten nach 180 Tagen gelöscht werden. Keystone hat inzwischen geantwortet – und die Antwort brachte ein größeres Problem ans Licht. Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um. Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen. Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug. #CryptoSecurity #HardwareWallet Keine Finanzberatung. Recherchiere selbst.
Am Sonntag haben wir gefragt, warum eine Keystone-Bestellung aus dem Jahr 2024 noch gespeichert war, obwohl die Richtlinie des Unternehmens besagt, dass Käuferdaten nach 180 Tagen gelöscht werden. Keystone hat inzwischen geantwortet – und die Antwort brachte ein größeres Problem ans Licht.

Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um.

Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen.

Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug.

#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.
·
--
Bärisch
Übersetzung ansehen
Initia Pauses Network After Security Incident ⚠️ $INIT paused its network after a security vulnerability reportedly allowed an attacker to move about $2.7 million in assets. The team is working on a fix and investigating the incident. It’s a reminder to follow official updates and stay cautious during security events. Avoid unverified links or recovery claims. What matters most now is a secure fix and transparent updates. #Initia #INIT #CryptoSecurity #blockchain {future}(INITUSDT)
Initia Pauses Network After Security Incident ⚠️

$INIT paused its network after a security vulnerability reportedly allowed an attacker to move about $2.7 million in assets. The team is working on a fix and investigating the incident.

It’s a reminder to follow official updates and stay cautious during security events. Avoid unverified links or recovery claims.

What matters most now is a secure fix and transparent updates.

#Initia #INIT #CryptoSecurity #blockchain
Wir müssen die Wörter zählen. Schreiben wir einen Entwurf. Möglicher Text: „Jedes Mal, wenn du eine Wallet mit einem DeFi-Protokoll verbindest, setzt du ihre privaten Schlüssel Smart-Contract-Code aus, den du nicht vollständig überprüfen kannst. Ein einziger anfälliger Vertrag oder ein böswilliges Upgrade kann das gesamte Guthaben leeren. Wenn du deine Hauptbestände in einer separaten Offline-Wallet aufbewahrst, begrenzt das den möglichen Schaden — gefährdet sind nur die Mittel, die du bewusst in eine Hot Wallet verschiebst. Drei Schritte, um dich zu schützen: 1. Richte eine eigene Hot Wallet ein (Hardware-Wallet oder eine vertrauenswürdige mobile App), die du ausschließlich für DeFi verwendest. Bewahre dort niemals langfristige Ersparnisse auf. 2. Überweise nur den Betrag, den du für eine bestimmte Interaktion benötigst, und verschiebe alle übrigen Mittel anschließend sofort zurück in deinen Offline-Speicher. 3. Überprüfe und widerrufe regelmäßig Token-Berechtigungen mit einem Tool wie Revoke.cash; veraltete Genehmigungen sind ein häufiger Angriffsvektor. Betrachte deine DeFi-Wallet wie einen entbehrlichen Bargeldumschlag — lade ihn auf, nutze ihn, leere ihn. Teile das mit jemandem, der neu in der Kryptowelt ist — es könnte dieser Person helfen! #Bitcoin #BTC #CryptoSecurity #BleibSicher“ Zählen wir nun die Wörter. Zählen wir sie von Hand. „Jedes(1) Mal2 wenn3 du4 eine5 Wallet6 mit7 einem8 DeFi9-Protokoll10 verbindest11 setzt12 du13 ihre14 privaten15 Schlüssel16 Smart-Contract-Code17 aus18 den19 du20 nicht21 vollständig
Wir müssen die Wörter zählen. Schreiben wir einen Entwurf.

Möglicher Text:

„Jedes Mal, wenn du eine Wallet mit einem DeFi-Protokoll verbindest, setzt du ihre privaten Schlüssel Smart-Contract-Code aus, den du nicht vollständig überprüfen kannst. Ein einziger anfälliger Vertrag oder ein böswilliges Upgrade kann das gesamte Guthaben leeren. Wenn du deine Hauptbestände in einer separaten Offline-Wallet aufbewahrst, begrenzt das den möglichen Schaden — gefährdet sind nur die Mittel, die du bewusst in eine Hot Wallet verschiebst.

Drei Schritte, um dich zu schützen:
1. Richte eine eigene Hot Wallet ein (Hardware-Wallet oder eine vertrauenswürdige mobile App), die du ausschließlich für DeFi verwendest. Bewahre dort niemals langfristige Ersparnisse auf.
2. Überweise nur den Betrag, den du für eine bestimmte Interaktion benötigst, und verschiebe alle übrigen Mittel anschließend sofort zurück in deinen Offline-Speicher.
3. Überprüfe und widerrufe regelmäßig Token-Berechtigungen mit einem Tool wie Revoke.cash; veraltete Genehmigungen sind ein häufiger Angriffsvektor.

Betrachte deine DeFi-Wallet wie einen entbehrlichen Bargeldumschlag — lade ihn auf, nutze ihn, leere ihn. Teile das mit jemandem, der neu in der Kryptowelt ist — es könnte dieser Person helfen!
#Bitcoin #BTC #CryptoSecurity #BleibSicher“

Zählen wir nun die Wörter. Zählen wir sie von Hand.

„Jedes(1) Mal2 wenn3 du4 eine5 Wallet6 mit7 einem8 DeFi9-Protokoll10 verbindest11 setzt12 du13 ihre14 privaten15 Schlüssel16 Smart-Contract-Code17 aus18 den19 du20 nicht21 vollständig
Übersetzung ansehen
🔐 Security tip: the "support agent" who messages you first is not support. Real exchange support doesn't slide into your DMs on Telegram, X or WhatsApp asking you to "verify" your account. 3 red flags that it's a scam 👇 1️⃣ They contact you first and sound urgent ("your account will be frozen in 30 min") 2️⃣ They ask for your 2FA code, seed phrase or a screen share 3️⃣ They send a link that looks almost right (one letter off in the domain) What to do instead ✅ • Open the app yourself and use the official help center • Check any link or contact with Binance Verify before you trust it • Never share codes, keys or seed phrases with anyone. Ever. Your seed phrase is your money. Whoever has it, owns it. Have you ever received one of these messages? 👀 #CryptoSecurity #ScamAlert #Binance #crypto
🔐 Security tip: the "support agent" who messages you first is not support.

Real exchange support doesn't slide into your DMs on Telegram, X or WhatsApp asking you to "verify" your account.

3 red flags that it's a scam 👇
1️⃣ They contact you first and sound urgent ("your account will be frozen in 30 min")
2️⃣ They ask for your 2FA code, seed phrase or a screen share
3️⃣ They send a link that looks almost right (one letter off in the domain)

What to do instead ✅
• Open the app yourself and use the official help center
• Check any link or contact with Binance Verify before you trust it
• Never share codes, keys or seed phrases with anyone. Ever.

Your seed phrase is your money. Whoever has it, owns it.

Have you ever received one of these messages? 👀

#CryptoSecurity #ScamAlert #Binance #crypto
🚨 3 WARNZEICHEN BEI KRYPTO-ANGEBOTEN, AUF DIE DU ACHTEN MUSST! Hast du schon einmal ein Projekt gesehen, das innerhalb kurzer Zeit feste und hohe Gewinne verspricht? Bevor du Geld überweist oder deine Wallet verbindest, überprüfe Folgendes: ⚠️ 1. Garantierte Gewinne werden versprochen, ohne angemessen auf Risiken hinzuweisen. ⚠️ 2. Du wirst gedrängt, sofort Geld einzuzahlen, weil die Gelegenheit angeblich bald vorbei ist. ⚠️ 3. Die Identität und die Informationen zum Projekt lassen sich nicht anhand unabhängiger Quellen überprüfen. Vertraue nicht allein auf Erfahrungsberichte oder Screenshots von Gewinnen. 🔐 Denk daran: Schütze deine Seed Phrase, gib niemals deinen Private Key weiter und überprüfe die Website-Adresse sorgfältig. Bist du schon auf andere Warnzeichen gestoßen? Teile deine Erfahrungen, ohne persönliche Daten preiszugeben. #CryptoSecurity #SCAMalerts #Web3
🚨 3 WARNZEICHEN BEI KRYPTO-ANGEBOTEN, AUF DIE DU ACHTEN MUSST!

Hast du schon einmal ein Projekt gesehen, das innerhalb kurzer Zeit feste und hohe Gewinne verspricht?

Bevor du Geld überweist oder deine Wallet verbindest, überprüfe Folgendes:

⚠️ 1. Garantierte Gewinne werden versprochen, ohne angemessen auf Risiken hinzuweisen.

⚠️ 2. Du wirst gedrängt, sofort Geld einzuzahlen, weil die Gelegenheit angeblich bald vorbei ist.

⚠️ 3. Die Identität und die Informationen zum Projekt lassen sich nicht anhand unabhängiger Quellen überprüfen.

Vertraue nicht allein auf Erfahrungsberichte oder Screenshots von Gewinnen.

🔐 Denk daran: Schütze deine Seed Phrase, gib niemals deinen Private Key weiter und überprüfe die Website-Adresse sorgfältig.

Bist du schon auf andere Warnzeichen gestoßen? Teile deine Erfahrungen, ohne persönliche Daten preiszugeben.

#CryptoSecurity #SCAMalerts #Web3
Übersetzung ansehen
коли транзакція в біткоіні застрягає і довго не підтверджується, є функція прискорити її, і саме в цей момент якийсь шкідливий сервер міг підмінити адресу отримувача поясню простими словами як це працює, гаманець питає зовнішній сервер яку комісію поставити щоб прискорити платіж, і якщо цей сервер шкідливий, він міг повернути не просто цифру комісії а повністю підмінену транзакцію яка відправляє гроші зовсім не туди куди ти хотів це не хак блокчейна і не проблема самого біткоіна, це вразливість в тому як конкретні гаманці спілкувались з сторонніми серверами для однієї зручної функції, баг вже закривають розробники найважливіший висновок тут не технічний, а практичний, навіть база типу біткоіна яку всі вважають максимально безпечною може мати слабке місце в якомусь зручному додатковому сервісі навколо неї, сама мережа безпечна, але інтерфейс через який ти нею користуєшся теж частина безпеки я вважаю шо люди занадто рідко оновлюють гаманці вчасно і це головна причина чому такі баги взагалі встигають комусь нашкодити, скажи якщо в тебе інша думка $BTC #bitcoin #CryptoSecurity #WalletSecurity
коли транзакція в біткоіні застрягає і довго не підтверджується, є функція прискорити її, і саме в цей момент якийсь шкідливий сервер міг підмінити адресу отримувача

поясню простими словами як це працює, гаманець питає зовнішній сервер яку комісію поставити щоб прискорити платіж, і якщо цей сервер шкідливий, він міг повернути не просто цифру комісії а повністю підмінену транзакцію яка відправляє гроші зовсім не туди куди ти хотів

це не хак блокчейна і не проблема самого біткоіна, це вразливість в тому як конкретні гаманці спілкувались з сторонніми серверами для однієї зручної функції, баг вже закривають розробники

найважливіший висновок тут не технічний, а практичний, навіть база типу біткоіна яку всі вважають максимально безпечною може мати слабке місце в якомусь зручному додатковому сервісі навколо неї, сама мережа безпечна, але інтерфейс через який ти нею користуєшся теж частина безпеки

я вважаю шо люди занадто рідко оновлюють гаманці вчасно і це головна причина чому такі баги взагалі встигають комусь нашкодити, скажи якщо в тебе інша думка

$BTC #bitcoin #CryptoSecurity #WalletSecurity
·
--
Bärisch
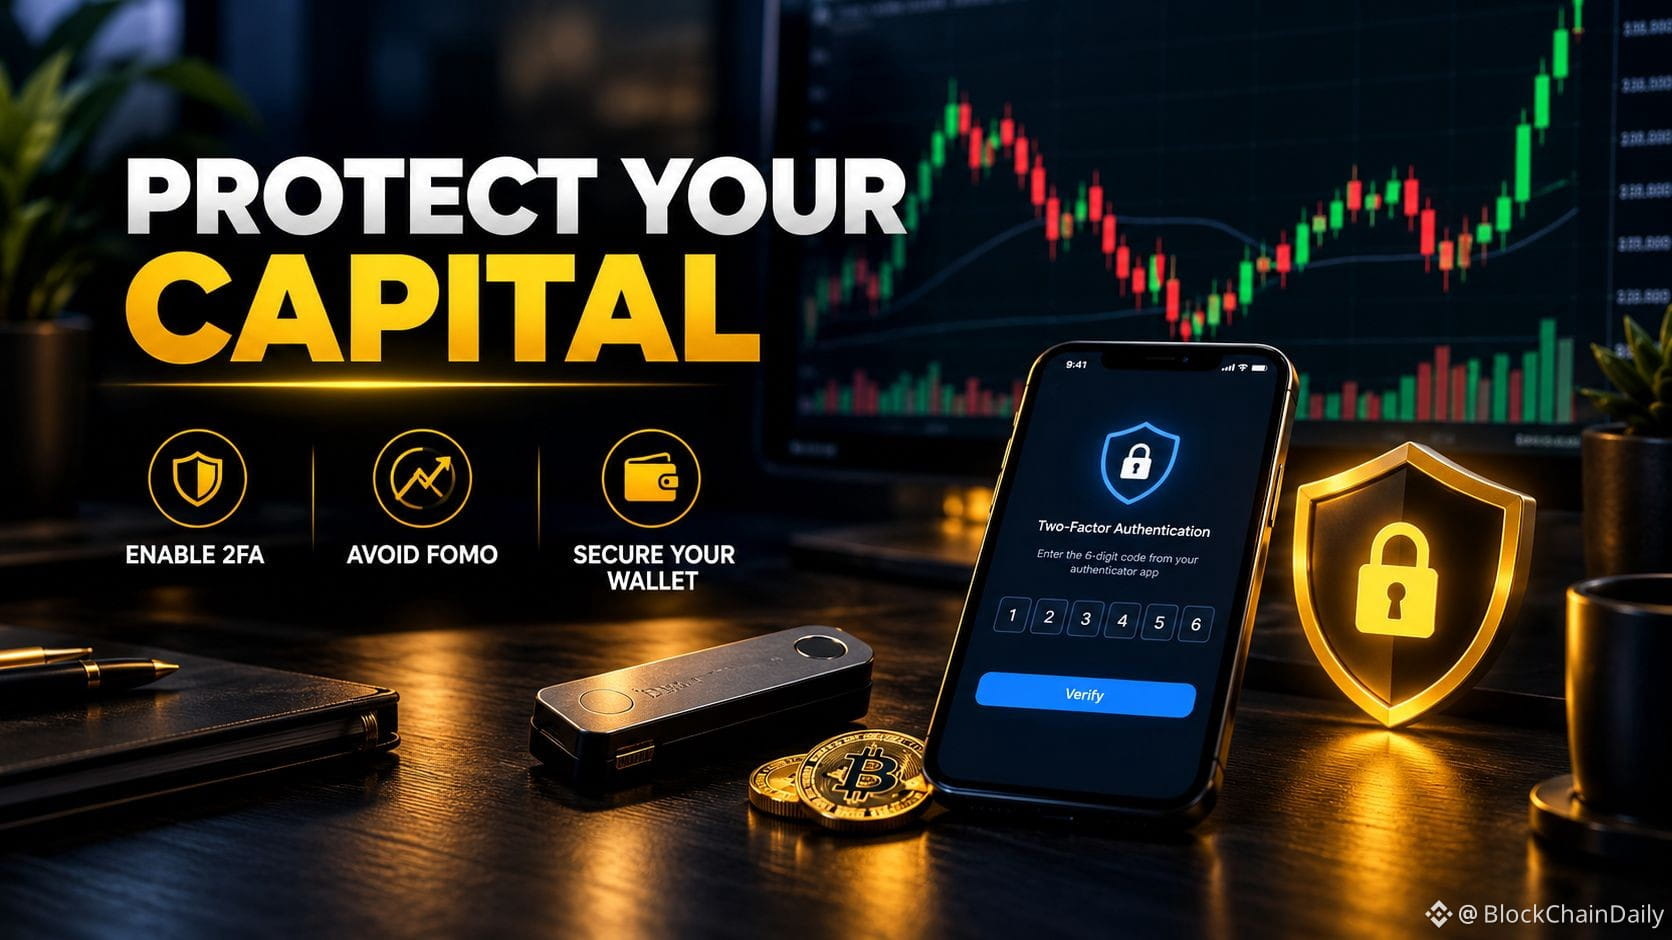
🛡️ Regel Nr. 1 bei Krypto: Schütze dein Kapital! In der Welt von $crypto sind Sicherheit und Risikomanagement viel wichtiger, als schnellen Kursanstiegen hinterherzujagen. 💡 Kurze Tipps für Daytrader: • Aktiviere immer die Zwei-Faktor-Authentifizierung für deine Konten. • Steig niemals ohne Plan aus FOMO bei einer grünen Kerze ein. • Bewahre deine langfristigen Anlagen in einer sicheren Wallet auf. 💬 Was ist die wichtigste Lektion, die du auf deiner bisherigen Krypto-Reise gelernt hast? Teile deine Gedanken! 👇 #CryptoSecurity #TradingTips #BinanceSquare #HODL
🛡️ Regel Nr. 1 bei Krypto: Schütze dein Kapital!
In der Welt von $crypto sind Sicherheit und Risikomanagement viel wichtiger, als schnellen Kursanstiegen hinterherzujagen.
💡 Kurze Tipps für Daytrader: • Aktiviere immer die Zwei-Faktor-Authentifizierung für deine Konten. • Steig niemals ohne Plan aus FOMO bei einer grünen Kerze ein. • Bewahre deine langfristigen Anlagen in einer sicheren Wallet auf.
💬 Was ist die wichtigste Lektion, die du auf deiner bisherigen Krypto-Reise gelernt hast? Teile deine Gedanken! 👇
#CryptoSecurity #TradingTips #BinanceSquare #HODL
Übersetzung ansehen
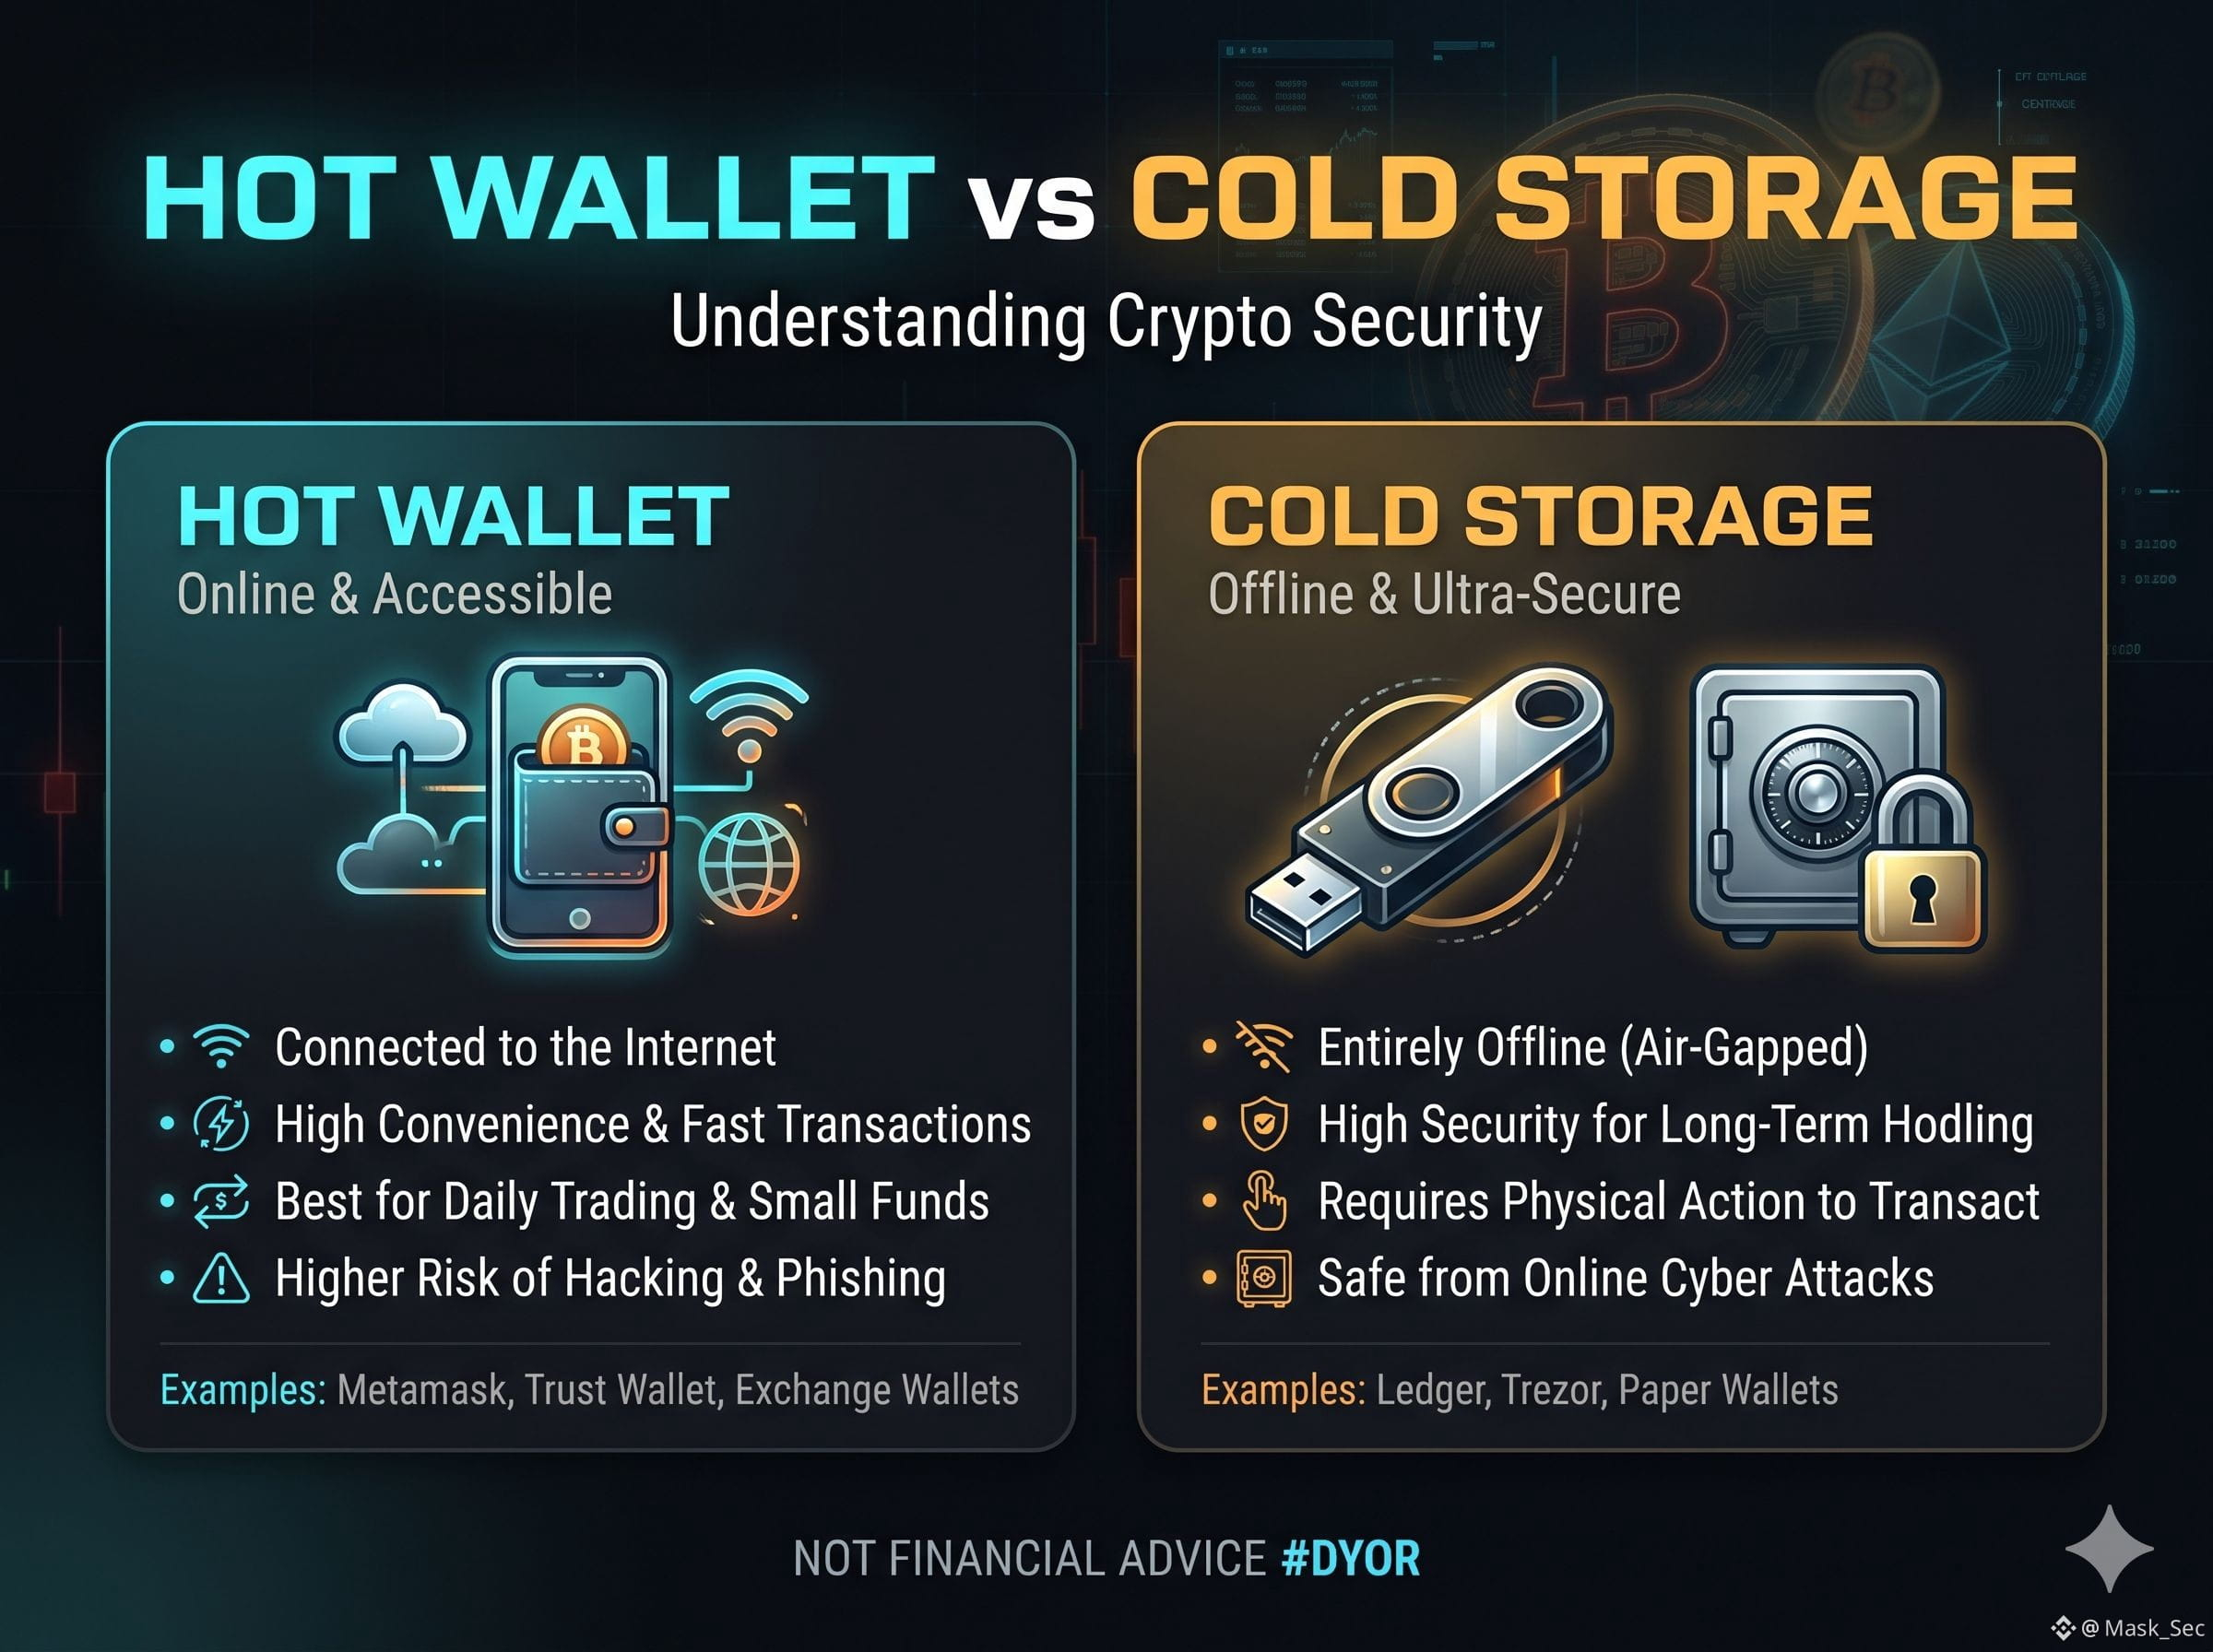
Headline: Hot Wallet vs. Cold Storage: The Golden Rules of Crypto Self-Custody When entering Web3, how you store your assets is just as important as how you trade them. One of the most critical decisions every crypto participant faces is choosing between hot wallets and cold storage. Understanding the differences between the two is essential for protecting your capital. --- ### 🔥 1. Hot Wallets (Online & Convenient) A hot wallet is connected to the internet. This includes browser extensions, mobile apps, and exchange deposit addresses. • Best for: Daily trading, interaction with decentralized applications (dApps), and fast transfers. • The Advantage: Instant execution and seamless connectivity. • The Risk: Because they remain connected online, they are exposed to phishing links, malicious smart contracts, and device-level malware. --- ### 🧊 2. Cold Storage (Offline & Fortified) Cold storage keeps your private keys completely isolated from the internet, typically on a dedicated hardware device (e.g., a hardware key). • Best for: Long-term savings, treasury reserves, and capital you don't intend to trade daily. • The Advantage: Private keys never touch an internet-connected device, making remote malware or cyberattacks virtually impossible. • The Risk: Physical loss or improper seed phrase backup management. --- ### 💡 The Golden Rule: The 80/20 Custody Model A balanced framework used by experienced participants is to separate your portfolio: 1. Keep 80–90% of your long-term holdings offline in cold storage. 2. Keep only 10–20% (or whatever you are actively trading) in hot wallets for convenience. Never approve smart contract transactions on the same wallet where you keep your primary life savings. How do you split your portfolio custody between hot and cold storage? Share your thoughts below! Disclaimer: For educational purposes only. Never share your recovery seed phrase with anyone. #CryptoSecurity #SelfCustody #Web3 #BinanceSquare #Education #DYOR
Headline: Hot Wallet vs. Cold Storage: The Golden Rules of Crypto Self-Custody

When entering Web3, how you store your assets is just as important as how you trade them. One of the most critical decisions every crypto participant faces is choosing between hot wallets and cold storage.

Understanding the differences between the two is essential for protecting your capital.

---

### 🔥 1. Hot Wallets (Online & Convenient)
A hot wallet is connected to the internet. This includes browser extensions, mobile apps, and exchange deposit addresses.

• Best for: Daily trading, interaction with decentralized applications (dApps), and fast transfers.
• The Advantage: Instant execution and seamless connectivity.
• The Risk: Because they remain connected online, they are exposed to phishing links, malicious smart contracts, and device-level malware.

---

### 🧊 2. Cold Storage (Offline & Fortified)
Cold storage keeps your private keys completely isolated from the internet, typically on a dedicated hardware device (e.g., a hardware key).

• Best for: Long-term savings, treasury reserves, and capital you don't intend to trade daily.
• The Advantage: Private keys never touch an internet-connected device, making remote malware or cyberattacks virtually impossible.
• The Risk: Physical loss or improper seed phrase backup management.

---

### 💡 The Golden Rule: The 80/20 Custody Model

A balanced framework used by experienced participants is to separate your portfolio:
1. Keep 80–90% of your long-term holdings offline in cold storage.
2. Keep only 10–20% (or whatever you are actively trading) in hot wallets for convenience.

Never approve smart contract transactions on the same wallet where you keep your primary life savings.

How do you split your portfolio custody between hot and cold storage? Share your thoughts below!

Disclaimer: For educational purposes only. Never share your recovery seed phrase with anyone.

#CryptoSecurity #SelfCustody #Web3 #BinanceSquare #Education #DYOR
Eine mögliche zukünftige Bedrohung ist nicht dasselbe wie ein aktiver Exploit. Dieser Unterschied ist für die Sicherheit von Kryptowährungen entscheidend. Nimm aufkommende Risiken ernst, ohne Forschung mit nachgewiesenen Fähigkeiten zu verwechseln. #Cryptography #AI #CryptoSecurity #CyberSecurity
Eine mögliche zukünftige Bedrohung ist nicht dasselbe wie ein aktiver Exploit.
Dieser Unterschied ist für die Sicherheit von Kryptowährungen entscheidend.
Nimm aufkommende Risiken ernst, ohne Forschung mit nachgewiesenen Fähigkeiten zu verwechseln.

#Cryptography #AI #CryptoSecurity #CyberSecurity
·
--
Bärisch
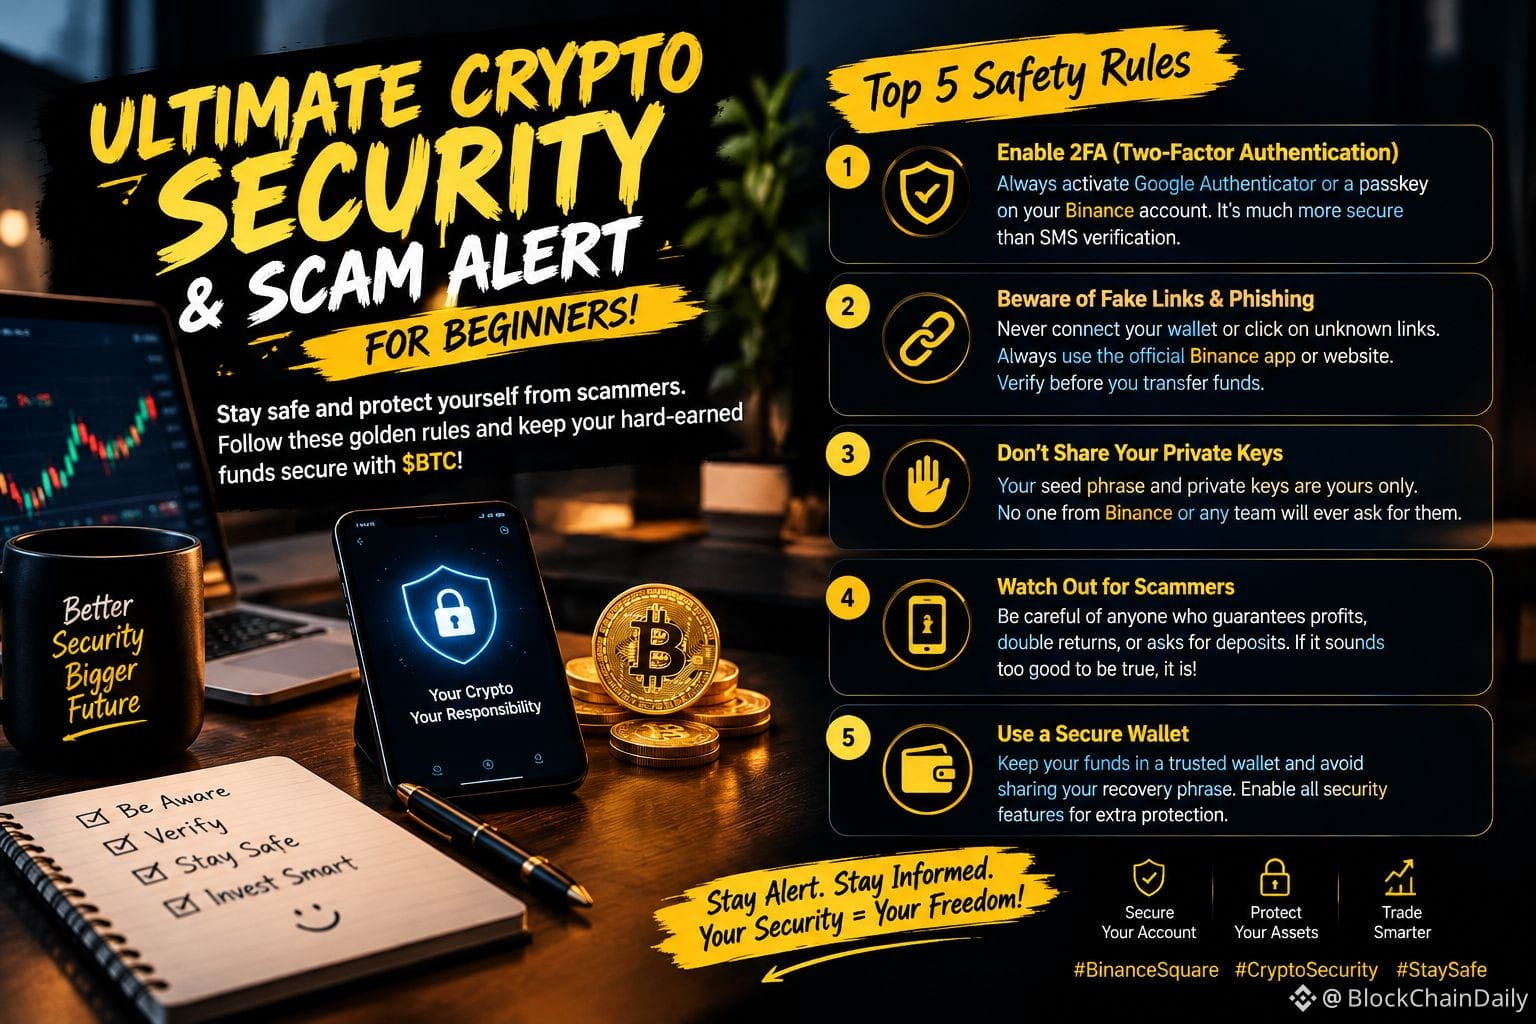
🚨 Ultimativer Leitfaden zur Krypto-Sicherheit und Betrugswarnung für Einsteiger! Sicher zu bleiben und sich vor Betrügern zu schützen, sollte für jeden Krypto-Trader oberste Priorität haben. Behalte diese goldenen Regeln im Hinterkopf, um deine hart verdienten Gelder mit $BTC und $BNB {spot}(BNBUSDT) zu schützen: 📌 Die 5 wichtigsten Sicherheitsregeln: • Gib niemals private Schlüssel oder Seed-Phrasen weiter: Kein offizieller Administrator und kein Support-Team wird dich jemals nach deiner Seed-Phrase fragen. Wer danach fragt, ist zu 100 % ein Betrüger! • Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Richte in deinem Binance-Konto immer Google Authenticator oder einen Passkey ein. Das ist viel sicherer als die SMS-Verifizierung. • Vorsicht vor gefälschten Links und Phishing: Verbinde deine Wallet niemals mit unbekannten Seiten und klicke nicht auf unbekannte Links. Verwende immer die offizielle Binance-App oder -Website. • Prüfe alles, bevor du Geld überweist: Sende immer zuerst eine kleine Testtransaktion, bevor du Geld an eine neue Coin oder ein neues Netzwerk überweist. • Ignoriere Angebote, die „zu gut sind, um wahr zu sein“: Wenn jemand doppelte Gewinne oder garantierte Gratisgeschenke verspricht, erkenne sofort die Falle! 💡 Profi-Tipp: Für deine Sicherheit bist du selbst verantwortlich. Ein kleiner Fehler kann dein gesamtes Portfolio vernichten! 💬 Hast du 2FA für dein Konto schon aktiviert? Schreib es mir unten in die Kommentare! 👇 $BTC$BNB #CryptoSecurity #ScamAlert #BinanceSquare #CryptoSafety #ProtectYourFunds
🚨 Ultimativer Leitfaden zur Krypto-Sicherheit und Betrugswarnung für Einsteiger!
Sicher zu bleiben und sich vor Betrügern zu schützen, sollte für jeden Krypto-Trader oberste Priorität haben. Behalte diese goldenen Regeln im Hinterkopf, um deine hart verdienten Gelder mit $BTC und $BNB
zu schützen:
📌 Die 5 wichtigsten Sicherheitsregeln: • Gib niemals private Schlüssel oder Seed-Phrasen weiter: Kein offizieller Administrator und kein Support-Team wird dich jemals nach deiner Seed-Phrase fragen. Wer danach fragt, ist zu 100 % ein Betrüger! • Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Richte in deinem Binance-Konto immer Google Authenticator oder einen Passkey ein. Das ist viel sicherer als die SMS-Verifizierung. • Vorsicht vor gefälschten Links und Phishing: Verbinde deine Wallet niemals mit unbekannten Seiten und klicke nicht auf unbekannte Links. Verwende immer die offizielle Binance-App oder -Website. • Prüfe alles, bevor du Geld überweist: Sende immer zuerst eine kleine Testtransaktion, bevor du Geld an eine neue Coin oder ein neues Netzwerk überweist. • Ignoriere Angebote, die „zu gut sind, um wahr zu sein“: Wenn jemand doppelte Gewinne oder garantierte Gratisgeschenke verspricht, erkenne sofort die Falle!
💡 Profi-Tipp: Für deine Sicherheit bist du selbst verantwortlich. Ein kleiner Fehler kann dein gesamtes Portfolio vernichten!
💬 Hast du 2FA für dein Konto schon aktiviert? Schreib es mir unten in die Kommentare! 👇
$BTC $BNB
#CryptoSecurity #ScamAlert #BinanceSquare #CryptoSafety #ProtectYourFunds
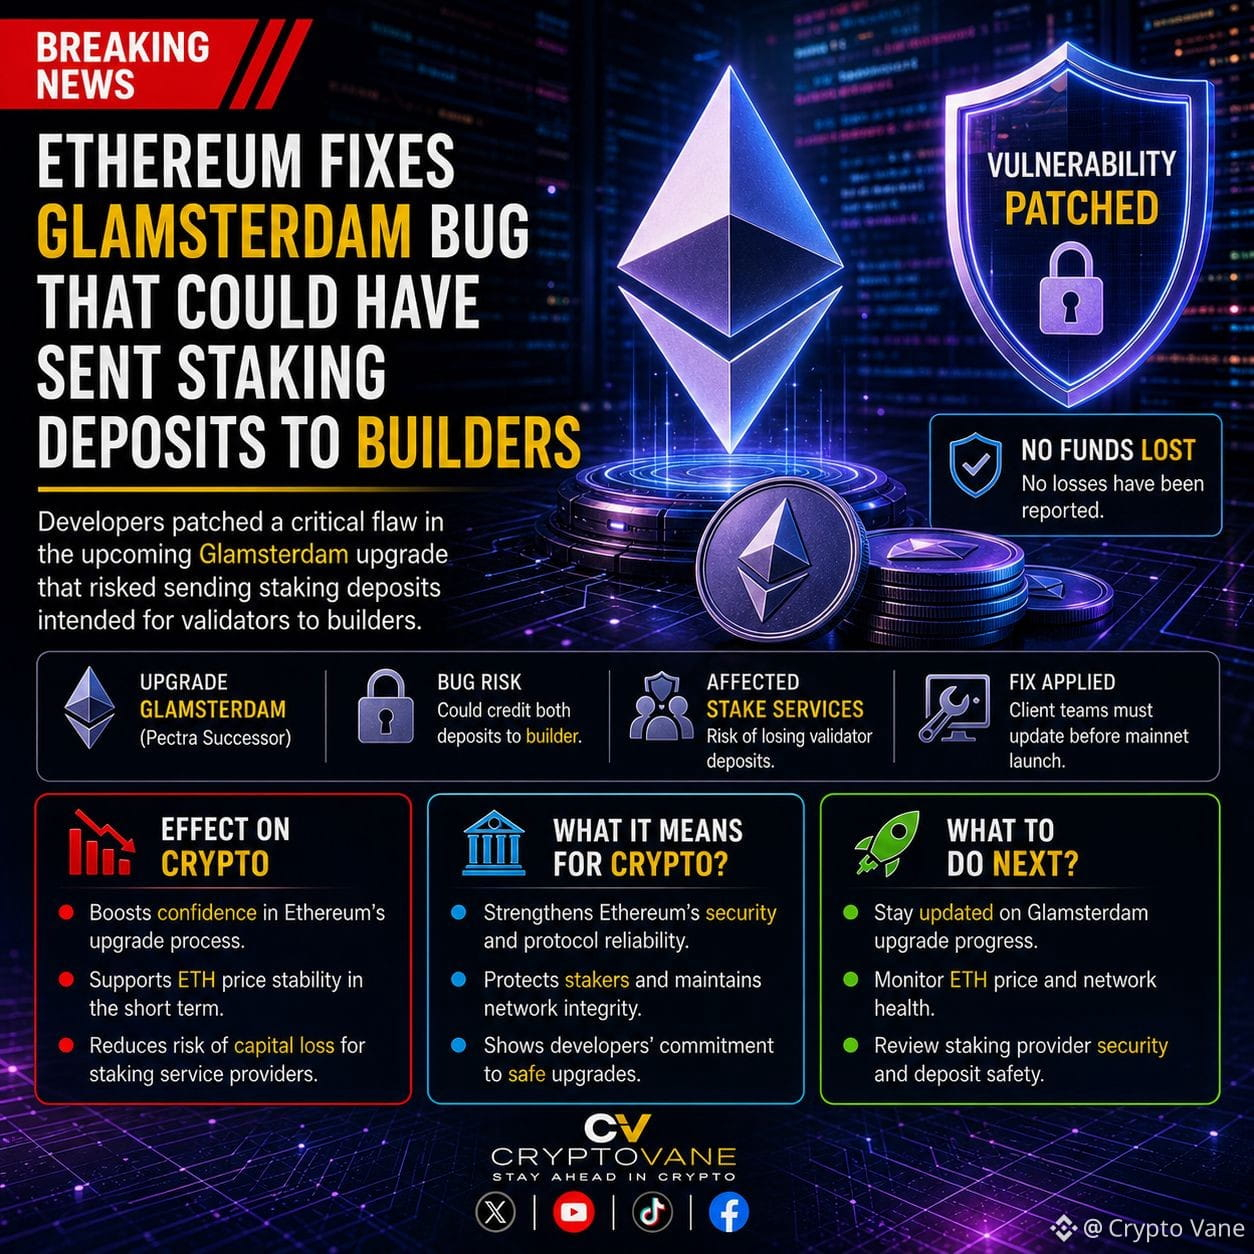
$ETH Behebt einen kritischen Glamsterdam-Bug, bevor Staking-Einlagen gefährdet werden konnten 🚨 $ETH Entwickler haben eine Schwachstelle im bevorstehenden Glamsterdam-Upgrade behoben, durch die Validator-Einlagen an Builder hätten umgeleitet werden können. Es wurden keine Verluste gemeldet, und die Client-Teams müssen die überarbeiteten Regeln implementieren, bevor das Upgrade auf den Mainnet-Start zusteuern kann. #Ethereum #ETH #CryptoNews #blockchain #CryptoSecurity {spot}(ETHUSDT)
$ETH Behebt einen kritischen Glamsterdam-Bug, bevor Staking-Einlagen gefährdet werden konnten 🚨

$ETH Entwickler haben eine Schwachstelle im bevorstehenden Glamsterdam-Upgrade behoben, durch die Validator-Einlagen an Builder hätten umgeleitet werden können. Es wurden keine Verluste gemeldet, und die Client-Teams müssen die überarbeiteten Regeln implementieren, bevor das Upgrade auf den Mainnet-Start zusteuern kann.

#Ethereum #ETH #CryptoNews #blockchain #CryptoSecurity
Ethereum Up or Down on October 27?

Ethereum Up or Down on October 27?

99%Up1%Down
Volumen $66,914.11
Solana sorgt für Schlagzeilen! Um zu verhindern, dass KI-Müllberichte das Sicherheitsteam überschwemmen, muss man jetzt 1 SOL verbrennen, um einen Bug zu melden! Innerhalb eines Monats gingen 809 Meldungen ein, von denen angeblich fast alle KI-generiert waren. Das Entwicklerteam war davon so genervt, dass ihm nichts anderes übrig blieb, als zu dieser Maßnahme zu greifen. In Zukunft wird es nicht mehr so einfach sein, gratis Prämien abzugreifen! Solana verlangt von Sicherheitsforschern 1 SOL pro Bugmeldung, um KI-Spam einzudämmen! Nachdem innerhalb eines Monats 809 Meldungen eingegangen waren – die meisten davon KI-generiert –, mussten sie handeln. Keine kostenlose Bugsuche mehr! #CryptoSecurity $SOL
Solana sorgt für Schlagzeilen! Um zu verhindern, dass KI-Müllberichte das Sicherheitsteam überschwemmen, muss man jetzt 1 SOL verbrennen, um einen Bug zu melden! Innerhalb eines Monats gingen 809 Meldungen ein, von denen angeblich fast alle KI-generiert waren. Das Entwicklerteam war davon so genervt, dass ihm nichts anderes übrig blieb, als zu dieser Maßnahme zu greifen. In Zukunft wird es nicht mehr so einfach sein, gratis Prämien abzugreifen!

Solana verlangt von Sicherheitsforschern 1 SOL pro Bugmeldung, um KI-Spam einzudämmen! Nachdem innerhalb eines Monats 809 Meldungen eingegangen waren – die meisten davon KI-generiert –, mussten sie handeln. Keine kostenlose Bugsuche mehr!

#CryptoSecurity $SOL
Keystone enthüllte das Ausmaß des Hacks: Der Verifizierungsschlüssel für Hardware-Wallets wurde gestohlen. Das bedeutet, dass Angreifer Geräte fälschen konnten, die Nutzer für echt hielten. Ein Schlag für das Vertrauen in die Cold Storage von ETH und anderen Vermögenswerten – zu einem Zeitpunkt, an dem der Markt ohnehin unter Druck steht. $BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
Keystone enthüllte das Ausmaß des Hacks: Der Verifizierungsschlüssel für Hardware-Wallets wurde gestohlen. Das bedeutet, dass Angreifer Geräte fälschen konnten, die Nutzer für echt hielten. Ein Schlag für das Vertrauen in die Cold Storage von ETH und anderen Vermögenswerten – zu einem Zeitpunkt, an dem der Markt ohnehin unter Druck steht.

$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
🚨 SOL-Bug-Bounties kosten jetzt 1 SOL pro Meldung. KI-Spam hat die Sicherheitsteams überlastet und dazu geführt, dass innerhalb eines einzigen Monats 809 Einreichungen dauerhaft verbrannt wurden. Dieser Schritt schützt die Integrität des Netzwerks, verdeutlicht aber die extreme Belastung der Entwicklerinfrastruktur von Solana. Auswirkungen auf den Markt: Höhere Betriebskosten könnten die Stimmung unter Entwicklern kurzfristig dämpfen, stärken aber langfristig die Widerstandsfähigkeit des Netzwerks. Wird dies den Zustrom von KI eindämmen oder die Schwachstellenforschung in den Untergrund treiben? #CryptoSecurity $SOL #TradingSignal #CryptoAnalysis
🚨 SOL-Bug-Bounties kosten jetzt 1 SOL pro Meldung. KI-Spam hat die Sicherheitsteams überlastet und dazu geführt, dass innerhalb eines einzigen Monats 809 Einreichungen dauerhaft verbrannt wurden. Dieser Schritt schützt die Integrität des Netzwerks, verdeutlicht aber die extreme Belastung der Entwicklerinfrastruktur von Solana.

Auswirkungen auf den Markt: Höhere Betriebskosten könnten die Stimmung unter Entwicklern kurzfristig dämpfen, stärken aber langfristig die Widerstandsfähigkeit des Netzwerks.

Wird dies den Zustrom von KI eindämmen oder die Schwachstellenforschung in den Untergrund treiben? #CryptoSecurity

$SOL #TradingSignal #CryptoAnalysis
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer