
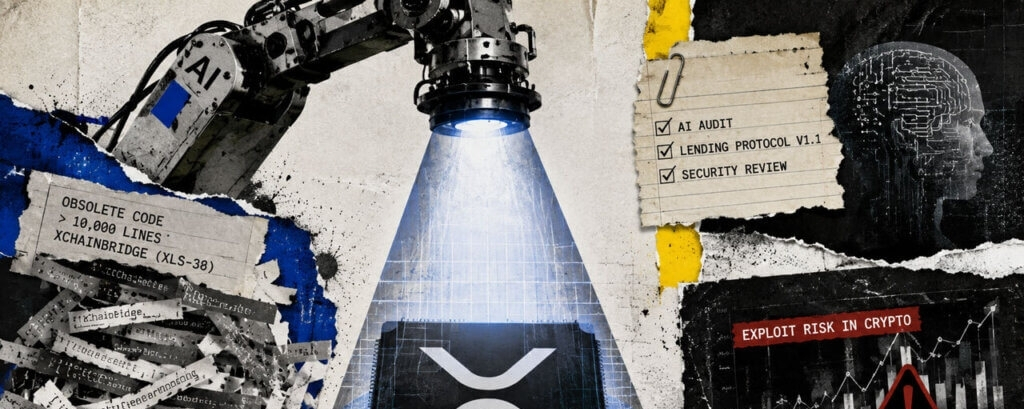
Mehr als 10.000 Zeilen stillgelegten Bridge-Codes könnten verschwinden, da ein Nur-KI-Audit nach Auffälligkeiten beim Lending Protocol V1.1 sucht.
Das Unternehmen hat empfohlen, mehr als 10.000 Zeilen ungenutzten XChainBridge-Code zu entfernen, während das Lending Protocol V1.1 einer Nur-KI-Sicherheitsprüfung über die Audit-Engine von Sherlock unterzogen wird.
Die parallelen Bemühungen erfolgen, während Kryptowährungsplattformen erneut unter Druck geraten, ihre Verteidigung zu stärken. In der ersten Hälfte von 2026 gingen mehr als 1,31 Milliarden US-Dollar durch 344 Sicherheitsvorfälle verloren, wobei Code-Schwachstellen weiterhin die häufigste Angriffsart der Branche darstellen.
Die ursprüngliche Argumentation, XChainBridge (XLS-38) beizubehalten, wurde schwächer, nachdem Ripple sich Axelar für die XRPL-EVM-Sidechain zuwandte und keine breitere Nachfrage nach der nativen Bridge zustande kam.
Das Unternehmen sagte, das Zeugenmodell von XLS-38 habe Abwägungen mit sich gebracht, die sich mit steigendem Wert, den eine Bridge schützt, immer schwieriger verwalten ließen. Eine Erweiterung des Zeugen-Sets könnte die Dezentralisierung verbessern, aber zusätzliche Abstimmungs- und Governance-Komplexität mitbringen; eine kleinere Gruppe würde dagegen mehr Vertrauen bei den Betreibern bündeln.
Ripple kündigte seine Entscheidung an, im Juni 2024 Axelar zu nutzen, hielt aber XLS-38 für eine Validator-Abstimmung verfügbar und gab Entwicklern ungefähr 12 bis 15 Monate Zeit, um die Nachfrage nach privaten Sidechains nachzuweisen, die speziell die Änderung erforderten.
Ripple hat als Kosten für das Beibehalten inaktiver Funktionalität einen erhöhten Wartungsaufwand, die Komplexität für Mitwirkende und die Angriffsfläche identifiziert. Daher argumentiert es, dass das XRPL schlank bleiben sollte, während sich das Netzwerk weiterentwickelt.
Wenn die Community die Änderung unterstützt, plant Ripple zunächst, XChainBridge als veraltet zu kennzeichnen. Validatoren, die eine Softwareversion übernehmen, die diese Bezeichnung enthält, würden dann nicht mehr für die Änderung stimmen, wodurch der Code in einer späteren Veröffentlichung entfernt werden kann, sobald sich das Netzwerk auf einen gemeinsamen Stand einigen konnte.
Infolgedessen setzt Ripple mehrere Testebenen ein, statt sich ausschließlich auf KI zu verlassen. Der Prozess der Darlehensentwicklung umfasste unabhängige Audits, öffentliche Sicherheitswettbewerbe, Fuzzing, formale Methoden, Community-Tests sowie KI-unterstützte Schwachstellenerkennung.
Auch die eigenen Sicherheitsexperten von Ripple haben davor gewarnt, KI als Ersatz für eine fachkundige Prüfung zu behandeln. Das Unternehmen sagte, seine KI-Pipelines erzeugten Fehlalarme, und die menschliche Validierung bleibe besonders wichtig für subtile Bugs, bei denen ein Modell möglicherweise falsch interpretiert, wie ein Invariant sich verhalten soll.
Das schafft einen zusätzlichen Test für Sherlocks KI-alleinige Einbindung. Die Prüfung könnte zeigen, wie weit spezialisierte Modelle die Abdeckung für Protokollsicherheit erweitern können, aber ihr Nutzen wird letztlich davon abhängen, welche Schwachstellen sie identifiziert und ob diese Erkenntnisse noch zu Fixes führen, bevor V1.1 voranschreitet.
Bislang hat Sherlock keine Ergebnisse veröffentlicht. Ripple versucht daher, bekannte Quellen unnötiger Komplexität in einem Teil des XRPL zu reduzieren, während es die nächste Generation finanzieller Funktionalität zunehmend strengerer Prüfung unterzieht, bevor weiterer Wert davon abhängt.