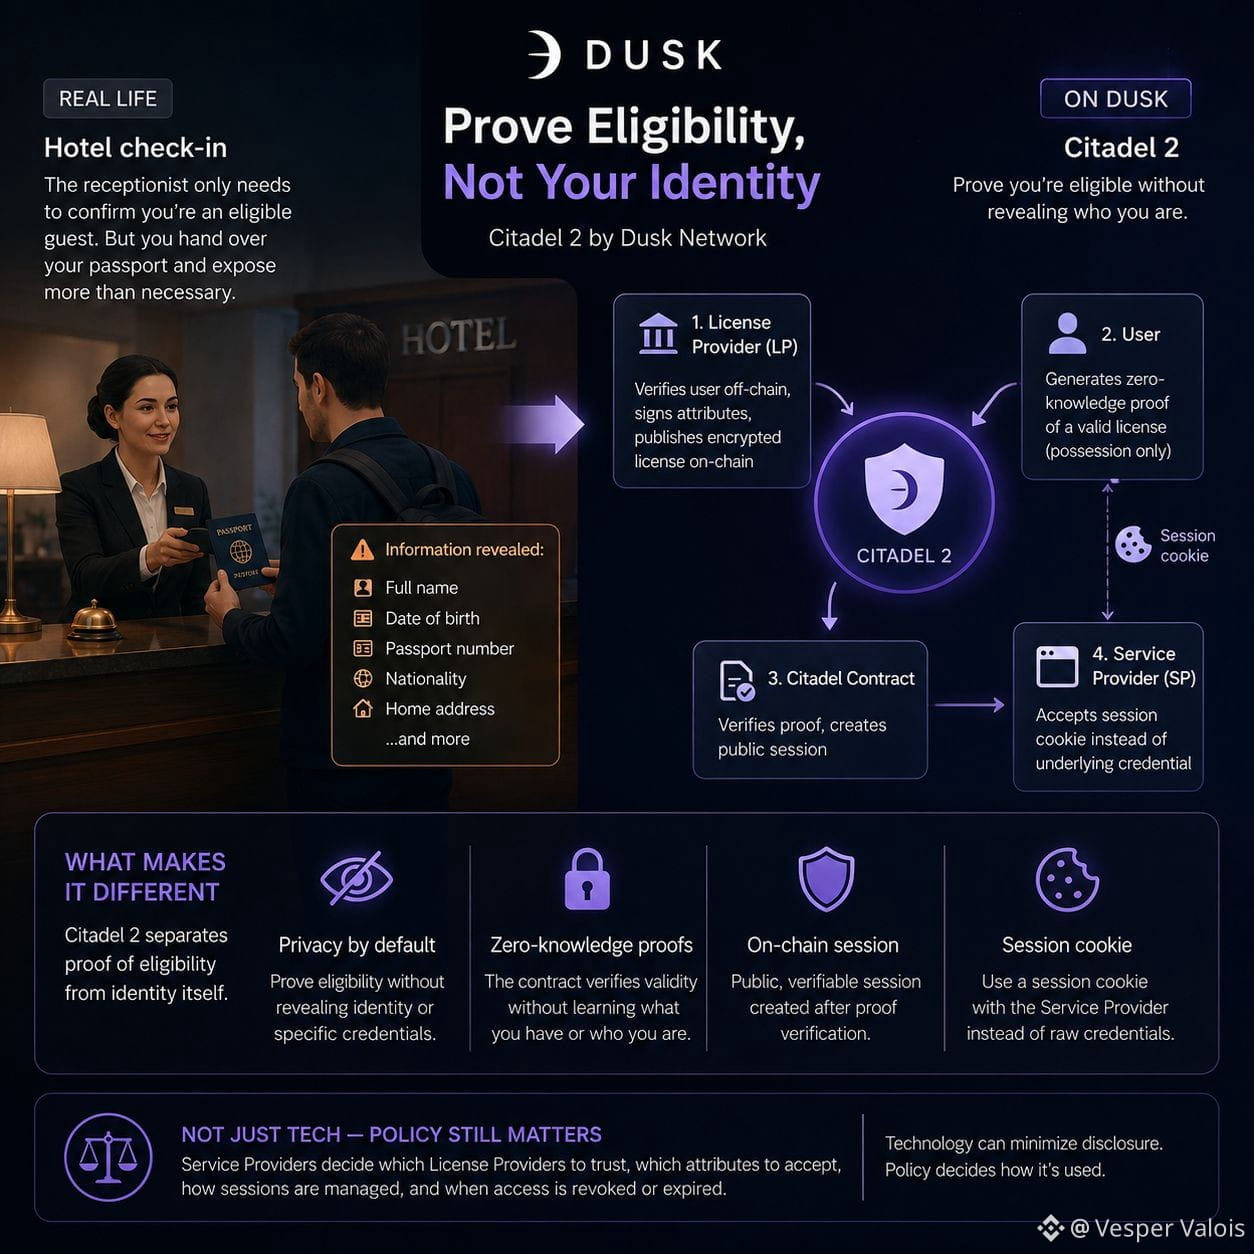
Letzten Monat bin ich nach einem späten Flug in ein Hotel eingecheckt. Die Rezeptionistin brauchte nur zu bestätigen, dass die Buchung wirklich auf mich lautet und dass ich die Anforderungen des Hotels erfülle. Stattdessen gab ich meinen Reisepass ab und legte damit meinen vollständigen Namen, mein Geburtsdatum, meine Passnummer, meine Staatsangehörigkeit und mehrere Details offen, die mit dem Erhalt eines Zimmers nichts zu tun hatten.
Das ist dasselbe Muster, dem regulierte Krypto-Systeme begegnen. Eine Plattform muss möglicherweise nur wissen, ob eine Wallet zu einem berechtigten Teilnehmer gehört oder ob bestimmte Compliance-Checks abgeschlossen wurden. Doch die klassische Identitätsprüfung beweist die Berechtigung oft, indem sie die Identität selbst offenlegt. Auf einer öffentlichen Blockchain entsteht dadurch ein unangenehmer Zielkonflikt zwischen Compliance und finanzieller Privatsphäre.
@Dusk geht das anders über Citadel 2 an. Ein Lizenzanbieter verifiziert den Nutzer außerhalb der Kette, signiert die erforderlichen Attribute, verschlüsselt die daraus resultierende Lizenz und registriert sie bei einem Citadel-Contract. Später kann der Nutzer einen Zero-Knowledge-Beweis erzeugen, der zeigt, dass er im Besitz einer gültigen, vom LP signierten Lizenz ist, ohne offenzulegen, welche konkrete Lizenz verwendet wurde. Nach der Verifizierung erstellt der Contract eine öffentliche Session, und der Nutzer stellt dem Service Provider einen Session-Cookie vor, statt die zugrunde liegende Berechtigungsnachweis-Credential offenzulegen.
Selbstkritik: Aber die Hotel-Analogie zeigt auch die Einschränkung. Selbst wenn ich nachweisen könnte, dass ich ein berechtigter Gast bin, ohne meinen Reisepass zu zeigen, entscheidet das Hotel trotzdem darüber, welchen Dokumenten es vertraut, was als gültig gilt, wann eine Autorisierung abläuft und wann der Zugang widerrufen werden soll. Citadel 2 entfernt diese Policy-Ebene nicht. Der Service Provider wählt weiterhin vertrauenswürdige Lizenzanbieter, akzeptierte Attribute, Ablaufregeln, Widerrufsbedingungen und ob ein Session-Cookie wiederverwendet werden kann. Privatsphäre kann unnötige Offenlegung reduzieren, aber sie kann schlechte Einlassrichtlinien nicht verschwinden lassen.
$DUSK sollte danach bewertet werden, wie gut seine Identitätsschicht die Offenlegung minimiert, während gleichzeitig Vertrauen, Widerruf, Ablauf und Credential-Richtlinien durchsetzbar bleiben — nicht nur danach, ob es Zero-Knowledge-Proofs nutzt.
#dusk $JCT $ON
Das ist dasselbe Muster, dem regulierte Krypto-Systeme begegnen. Eine Plattform muss möglicherweise nur wissen, ob eine Wallet zu einem berechtigten Teilnehmer gehört oder ob bestimmte Compliance-Checks abgeschlossen wurden. Doch die klassische Identitätsprüfung beweist die Berechtigung oft, indem sie die Identität selbst offenlegt. Auf einer öffentlichen Blockchain entsteht dadurch ein unangenehmer Zielkonflikt zwischen Compliance und finanzieller Privatsphäre.
@Dusk geht das anders über Citadel 2 an. Ein Lizenzanbieter verifiziert den Nutzer außerhalb der Kette, signiert die erforderlichen Attribute, verschlüsselt die daraus resultierende Lizenz und registriert sie bei einem Citadel-Contract. Später kann der Nutzer einen Zero-Knowledge-Beweis erzeugen, der zeigt, dass er im Besitz einer gültigen, vom LP signierten Lizenz ist, ohne offenzulegen, welche konkrete Lizenz verwendet wurde. Nach der Verifizierung erstellt der Contract eine öffentliche Session, und der Nutzer stellt dem Service Provider einen Session-Cookie vor, statt die zugrunde liegende Berechtigungsnachweis-Credential offenzulegen.
Selbstkritik: Aber die Hotel-Analogie zeigt auch die Einschränkung. Selbst wenn ich nachweisen könnte, dass ich ein berechtigter Gast bin, ohne meinen Reisepass zu zeigen, entscheidet das Hotel trotzdem darüber, welchen Dokumenten es vertraut, was als gültig gilt, wann eine Autorisierung abläuft und wann der Zugang widerrufen werden soll. Citadel 2 entfernt diese Policy-Ebene nicht. Der Service Provider wählt weiterhin vertrauenswürdige Lizenzanbieter, akzeptierte Attribute, Ablaufregeln, Widerrufsbedingungen und ob ein Session-Cookie wiederverwendet werden kann. Privatsphäre kann unnötige Offenlegung reduzieren, aber sie kann schlechte Einlassrichtlinien nicht verschwinden lassen.
$DUSK sollte danach bewertet werden, wie gut seine Identitätsschicht die Offenlegung minimiert, während gleichzeitig Vertrauen, Widerruf, Ablauf und Credential-Richtlinien durchsetzbar bleiben — nicht nur danach, ob es Zero-Knowledge-Proofs nutzt.
#dusk $JCT $ON