

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
75,311 Aufrufe
813 Kommentare
Hot
Zuletzt

·
--
Bullisch
#bitgetdetailssecurityincidenttimeline
🚨 BREAKING: Bitget veröffentlicht vollständige Incident-Timeline zum $387,5M-Exploit 🛡️
Die Krypto-Börse Bitget hat die vollständige Zeitleiste zu ihrem aktuellen Sicherheitsvorfall detailliert. Während die anfängliche Verlustschätzung bei $351,6M lag, hat das On-Chain-Tracking über zusätzliche Chains (darunter Zcash und TRON) die finale Gesamtsumme auf $387,5 Millionen revidiert.
So haben sich die Ereignisse entwickelt – und wo man aktuell steht, während gestaffelte Auszahlungen beginnen! ⏰
⏳ Detaillierte Incident-Timeline
⏰ 18:31 UTC: Unautorisierte Überweisungen erkannt
🛑 Am selben Tag: Auszahlungen vorübergehend ausgesetzt
🔍 25. Sept.: Angriffspfad identifiziert und Schwachstelle behoben
💰 $387,5M: Revidierte Gesamtsumme der betroffenen Mittel
🛡️ Cold Wallets: Nicht betroffen
🏦 Protection Fund: Über $464M
📅 28. Sept.: BTC-Auszahlungen sollen gestaffelt wieder zurückkehren
🛡️ Warum die Zahlungsfähigkeit der Plattform intakt bleibt
Operative EbeneAktueller StatusAuswirkungsgradCold Wallets100% sicher — vollständig von der Backend-Ausnutzung isoliertKeine direkte ExpositionUser Balances100% abgesichert — Buchhaltungsstände bleiben korrektUmfassend geschütztProtection FundHält $464M+ und absorbiert den $387,5M-Verlust vollständigAbsorbiert
💭 Marktsentiment: Vertrauens-Check anstehend
Während Bitget-CEO Gracy Chen bestätigt, dass der $464M Protection Fund alle finanziellen Schäden komfortabel abdeckt, ist der Markt weiterhin gespalten:
$NVDA.US
{stock_us}(NVDA.US)
Das Bull Case fürs Vertrauen: Bitget hat transparent gehandelt, einen abgesicherten Treasury-Fonds eingesetzt, 100% Zahlungsfähigkeit beibehalten, ohne Nutzer-Kollateral zu liquidieren, und Handelspaare online gelassen.
$ZEC
{future}(ZECUSDT)
Die vorsichtige Sicht: Gestaffelte Auszahlungen lösen häufig einen vorübergehenden Kapitalabfluss aus, da risikoscheue Trader ihre Assets in Cold Storage oder zu Börsen von Wettbewerbern verlagern, um die Volatilität abzuwarten.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 BREAKING: Bitget veröffentlicht vollständige Incident-Timeline zum $387,5M-Exploit 🛡️
Die Krypto-Börse Bitget hat die vollständige Zeitleiste zu ihrem aktuellen Sicherheitsvorfall detailliert. Während die anfängliche Verlustschätzung bei $351,6M lag, hat das On-Chain-Tracking über zusätzliche Chains (darunter Zcash und TRON) die finale Gesamtsumme auf $387,5 Millionen revidiert.
So haben sich die Ereignisse entwickelt – und wo man aktuell steht, während gestaffelte Auszahlungen beginnen! ⏰
⏳ Detaillierte Incident-Timeline
⏰ 18:31 UTC: Unautorisierte Überweisungen erkannt
🛑 Am selben Tag: Auszahlungen vorübergehend ausgesetzt
🔍 25. Sept.: Angriffspfad identifiziert und Schwachstelle behoben
💰 $387,5M: Revidierte Gesamtsumme der betroffenen Mittel
🛡️ Cold Wallets: Nicht betroffen
🏦 Protection Fund: Über $464M
📅 28. Sept.: BTC-Auszahlungen sollen gestaffelt wieder zurückkehren
🛡️ Warum die Zahlungsfähigkeit der Plattform intakt bleibt
Operative EbeneAktueller StatusAuswirkungsgradCold Wallets100% sicher — vollständig von der Backend-Ausnutzung isoliertKeine direkte ExpositionUser Balances100% abgesichert — Buchhaltungsstände bleiben korrektUmfassend geschütztProtection FundHält $464M+ und absorbiert den $387,5M-Verlust vollständigAbsorbiert
💭 Marktsentiment: Vertrauens-Check anstehend
Während Bitget-CEO Gracy Chen bestätigt, dass der $464M Protection Fund alle finanziellen Schäden komfortabel abdeckt, ist der Markt weiterhin gespalten:
$NVDA.US
Das Bull Case fürs Vertrauen: Bitget hat transparent gehandelt, einen abgesicherten Treasury-Fonds eingesetzt, 100% Zahlungsfähigkeit beibehalten, ohne Nutzer-Kollateral zu liquidieren, und Handelspaare online gelassen.
$ZEC
Die vorsichtige Sicht: Gestaffelte Auszahlungen lösen häufig einen vorübergehenden Kapitalabfluss aus, da risikoscheue Trader ihre Assets in Cold Storage oder zu Börsen von Wettbewerbern verlagern, um die Volatilität abzuwarten.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
Sharie Wareheim vK9Lرابحه ان شاءالله:
تم
1
1
18
24.9k
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Verliert 351,6 Mio. $ beim größten Krypto-Hack von 2026
BITGET
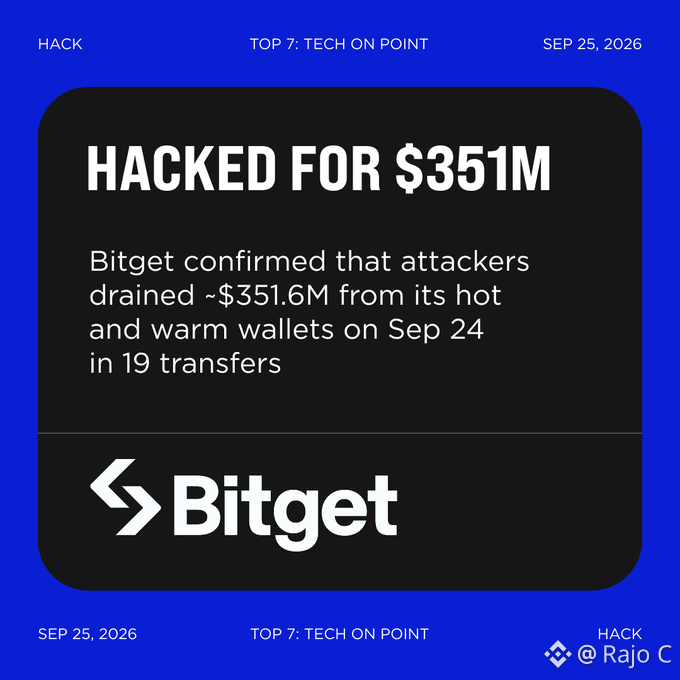
bestätigte, dass Angreifer am 24. September in 19 Überweisungen etwa 351,6 Mio. $ aus seinen Hot- und Warm-Wallets abgezogen haben – über Ethereum, XRP Ledger, Avalanche, BNB Chain und Arbitrum. Zu den gestohlenen Vermögenswerten gehören ETH, XRP, USDT, USDC, AVAX und BNB, und 170 Mio. $+ wurden bereits in ETH umgetauscht.
Laut CEO Gracy Chen wurden keine privaten Schlüssel gestohlen. Der Angreifer drang in ein Backend-System der Wallet-Infrastruktur ein, fälschte Transaktionsdaten und brachte den eigenen Autorisierungsprozess von Bitget dazu, die Überweisungen zu genehmigen.
Es ist dasselbe Muster wie bei Bybit im letzten Jahr: Angreifer gehen dem Signing-Prozess statt den Schlüsseln nach. Bitget sagt, es vermute nordkoreanische Hacker. Für Nutzer: Der 464 Mio. $+ User Protection Fund deckt den gesamten Verlust ab, und Bitget verfügt zusätzlich über 1 Mrd. $+ an eigenem Kapital.$ALGO $SOXS $SOON
206 Atlas:
Faking transaction data to bypass authorization is a critical operational failure, not just a technical one.
1
1
3.2k

#bitgetdetailssecurityincidenttimeline
🚨 Bitget hat gerade den vollständigen Zeitplan der Sicherheitsvorfall-Aktion offengelegt.
Am 24. September stellte Bitget nicht autorisierte Abflüsse aus einem Teil der Infrastruktur seiner Hot- und Warm-Wallets fest. Später wurde der betroffene geschätzte Betrag von 351,6 Millionen USD auf 387,5 Millionen USD angepasst, nachdem zusätzliche Transaktionen identifiziert wurden.
⏰ 18:31 UTC: Nicht autorisierte Überweisungen wurden entdeckt
🛑 Am selben Tag: Auszahlungen wurden vorübergehend ausgesetzt
🔍 25. September: Der Angriffspfad wurde ermittelt und die Schwachstelle behoben
💰 387,5 Millionen USD: Gesamtbetrag der nach der Überprüfung betroffenen Summe
🛡️ Cold Wallets: nicht betroffen
🏦 Schutzfonds: mehr als 464 Millionen USD
📅 28. September: Die schrittweise Wiederaufnahme der BTC-Auszahlungen soll beginnen
Bitget sagt, dass der Vorfall eingedämmt wurde, dass die Guthaben der Konten der Nutzer nicht betroffen seien und dass Mandiant + SlowMist die Untersuchung unterstützen.
🔥 Die große Frage jetzt:
Wird die stufenweise Wiederaufnahme der Auszahlungen das Vertrauen zurückgewinnen — oder werden Trader weiterhin vorsichtig bleiben? 👀
Bitte weiterlesen
#Bitget #crypto #security
Dr Basha1:
@BiBi التحقُّق من صحة هذا المُحتوى
3
8
7.5k
·
--
Bullisch
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
$387.5M weg — aber das könnte NICHT die größte Geschichte hinter dem Bitget-Vorfall sein.
Der echte Test beginnt jetzt.
Nach dem Sicherheitsvorfall reagierte Bitget schnell:
• Auszahlungen ausgesetzt
• Angriffsweg identifiziert und behoben
• Cold Wallets als nicht betroffen gemeldet
• Schutzfonds genutzt, um Verluste aufzufangen
• Geplante phasenweise Rückkehr der BTC-Auszahlungen
Das klingt beruhigend.
Aber Krypto-Nutzer beurteilen eine Börse nicht danach, was sie in einer Krise sagt.
Sie beurteilen, was als Nächstes passiert.
Können Auszahlungen zurückkehren, ohne dass weitere Probleme auftreten?
Werden Nutzer ihre Gelder auf der Plattform behalten?
Und ganz besonders…
Kann Bitget Vertrauen wieder aufbauen, nachdem ein so großer Verlust entstanden ist?
Denn Geldverluste schaden der Bilanz.
Vertrauensverlust schadet allem.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
$387.5M weg — aber das könnte NICHT die größte Geschichte hinter dem Bitget-Vorfall sein.
Der echte Test beginnt jetzt.
Nach dem Sicherheitsvorfall reagierte Bitget schnell:
• Auszahlungen ausgesetzt
• Angriffsweg identifiziert und behoben
• Cold Wallets als nicht betroffen gemeldet
• Schutzfonds genutzt, um Verluste aufzufangen
• Geplante phasenweise Rückkehr der BTC-Auszahlungen
Das klingt beruhigend.
Aber Krypto-Nutzer beurteilen eine Börse nicht danach, was sie in einer Krise sagt.
Sie beurteilen, was als Nächstes passiert.
Können Auszahlungen zurückkehren, ohne dass weitere Probleme auftreten?
Werden Nutzer ihre Gelder auf der Plattform behalten?
Und ganz besonders…
Kann Bitget Vertrauen wieder aufbauen, nachdem ein so großer Verlust entstanden ist?
Denn Geldverluste schaden der Bilanz.
Vertrauensverlust schadet allem.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
Thresa Walle Bru1:
yo entre en criptomonedas de BTB y perdimos toda nuestra inversión y creo que no hay manera de recuperar todo lo invertido 😥
3
6
15.6k
·
--
Bullisch
#BitgetDetailsSecurityIncidentTimeline
Bitget meldete am 24. September einen schwerwiegenden Sicherheitsvorfall mit unbefugten Überweisungen aus seinen Hot- und Warm-Wallets. Der betroffene Betrag wurde auf 387,5 Millionen US-Dollar aktualisiert, obwohl Bitget angibt, dass Cold Wallets und Guthaben der Nutzerkonten nicht betroffen waren.
Abhebungen wurden ausgesetzt, die Sicherheitslücke soll Berichten zufolge bis zum 25. September behoben worden sein, und BTC-Abhebungen sollen ab dem 28. September schrittweise wieder aufgenommen werden. Bitget sagt außerdem, dass sein Schutzfonds 464 Millionen US-Dollar übersteigt, und dass externe Sicherheitsfirmen bei der Untersuchung helfen.
$BTC
{spot}(BTCUSDT)
#BitgetDetailsSecurityIncidentTimeline
Bitget meldete am 24. September einen schwerwiegenden Sicherheitsvorfall mit unbefugten Überweisungen aus seinen Hot- und Warm-Wallets. Der betroffene Betrag wurde auf 387,5 Millionen US-Dollar aktualisiert, obwohl Bitget angibt, dass Cold Wallets und Guthaben der Nutzerkonten nicht betroffen waren.
Abhebungen wurden ausgesetzt, die Sicherheitslücke soll Berichten zufolge bis zum 25. September behoben worden sein, und BTC-Abhebungen sollen ab dem 28. September schrittweise wieder aufgenommen werden. Bitget sagt außerdem, dass sein Schutzfonds 464 Millionen US-Dollar übersteigt, und dass externe Sicherheitsfirmen bei der Untersuchung helfen.
$BTC
20
·
--
#bitgetdetailssecurityincidenttimeline Bitget von einer Sicherheitsverletzung mit 351,6 Mio. $ betroffen:
-
Bitget
sagt, dass Angreifer am 24. September nicht autorisierte Überweisungen aus Teilen seiner Hot- und Warm-Wallets vorgenommen haben.
- Onchain-Forscher hatten zunächst rund 180 Mio. $+ ausgemacht, die über mehrere Ketten hinweg bewegt wurden, bevor
Bitget
den größeren Betrag von 351,6 Mio. $ bestätigte.
- Bitget hat Auszahlungen pausiert, während Ermittlungen laufen; Handel und Einzahlungen bleiben jedoch betriebsbereit.
- CEO Gracy Chen sagt, dass der User Protection Fund des Unternehmens in Höhe von 464 Mio. $+ den geschätzten Verlust abdeckt und dass die Kontostände der Kunden geschützt bleiben.
- Die Angriffsroute wurde bislang nicht offengelegt; Bitget sagt, dass innerhalb von 24 Stunden ein vollständiger Incident-Report mit der genauen Ursache erwartet wird.$ZEST $QNT $HBAR
Sharie Wareheim vK9Lرابحه ان شاءالله:
ok
2
8
13.4k

Jeder denkt, es sei in Ordnung, Münzen auf einer CEX liegen zu lassen, solange es einen Insurance-Fund gibt – aber tatsächlich zeigt der Timeline-Teil, den Bitget gerade veröffentlicht hat, dass dieser Fund erst dann etwas hilft, wenn du schon eine Freeze-Sperre mitgemacht hast.
Du kennst dieses Gefühl: Du bist mitten im Scalping bei $SUI oder wartest auf $ONDO und sagst dir selbst, dass du die $USDT später wieder rausziehst. Dann kommt der Incident-Post und du kannst einfach nichts mehr bewegen.
Das ist ein echtes Fallbeispiel, wenn man sich die Timeline wirklich durchliest. Sie haben eingezeichnet, wann die ungewöhnliche Aktivität markiert wurde, wie lange die Isolation dauerte – und wie groß die Lücke war, bis die Nutzer überhaupt davon wussten. Genau diese Lücke ist das eigentliche Problem. Kein kompletter Total-Crash. Nur ein Zeitraum, in dem dein Geld dort sitzt und komplett unbrauchbar ist.
Ehrlich gesagt behandeln die meisten von uns Exchange-Guthaben wie eine Wallet, die wir kontrollieren. Aber das tun wir nicht. Gier sitzt bei 70, also will niemand selbst verwahren und die nächste Kursphase verpassen – ich verstehe das, Alter. Aber die Leute, die diese Incidents am schlimmsten abkriegen, sind meistens genau die, die gesagt haben, sie würden die Größe schon nach einem weiteren Trade verlagern.
Zieht jemand tatsächlich nach dem Lesen davon Gelder ab, oder sind wir alle bis Montag wieder am Affen-Modus?
#BitgetDetailsSecurityIncidentTimeline #BitgetCEOConfirms #USDTAdds845900HoldersInPast7Days
205
·
--
Bitget hat Einzelheiten zu einem kürzlichen Sicherheitsvorfall veröffentlicht und eine Zeitleiste der Ereignisse skizziert. Diese Transparenz ist entscheidend, um das Vertrauen in der Krypto-Community nach solchen Verstößen wieder aufzubauen. Das Verständnis der Ereignisabfolge hilft Nutzern und dem breiteren Markt dabei, die Reaktion der Börse und ihre Sicherheitsprotokolle zu bewerten. Solche Vorfälle führen häufig zu einer verstärkten Prüfung der Sicherheitsmaßnahmen von Börsen und können das Vertrauen der Nutzer sowie das Handelsvolumen auf der betroffenen Plattform beeinträchtigen. Der Markt wird genau beobachten, wie Bitget mit den Folgen umgeht und seine Verteidigung stärkt.
Haftungsausschluss: Dieser Inhalt dient nur zu Informationszwecken und stellt keine Anlageberatung dar.
#BitgetDetailsSecurityIncidentTimeline
Haftungsausschluss: Dieser Inhalt dient nur zu Informationszwecken und stellt keine Anlageberatung dar.
#BitgetDetailsSecurityIncidentTimeline
86
·
--
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Bitget Greater China Head Xie Jiayin skizzierte Fortschritte bei der Behebung von Sicherheitslücken und bei den Risikokontrollmaßnahmen während eines Livestreams, in dem der Sicherheitsvorfall der Börse überprüft wurde. Laut Foresight News isolierte das Unternehmen die betroffenen Systeme, widerrief interne Zugangsdaten, schärfte die Berechtigungen mit hoher Sensibilität nach und verlangte für wichtige Vorgänge eine Genehmigung durch mehrere Personen.
Bitget teilte außerdem die Details zu den Sicherheitslücken mit relevanten externen Sicherheitsdienstleistern, um die Analyse und Behebung zu unterstützen, und es stopp
1
1
86
·
--
Bullisch
#bitgetdetailssecurityincidenttimeline
🚨 BITGET HAT DIE KOMPLETTE ZEITLINIE DES SICHERHEITSVORFALLS ENTHÜLLT.
Am 24. September stellte Bitget unautorisierte Überweisungen aus Teilen seiner Hot- und Warm-Wallet-Infrastruktur fest. Der geschätzte betroffene Betrag wurde später nach der Identifizierung weiterer Transaktionen von 351,6 Mio. $ auf 387,5 Mio. $ revidiert.
⏰ 18:31 UTC: Unautorisierte Überweisungen erkannt
🛑 Am selben Tag: Auszahlungen vorübergehend ausgesetzt
🔍 25. Sept.: Angriffspfad identifiziert und Schwachstelle behoben
💰 387,5 Mio. $: Überarbeiteter Gesamtbetrag der betroffenen Summe
🛡️ Cold Wallets: Nicht betroffen
🏦 Schutzfonds: Über 464 Mio. $
📅 28. Sept.: BTC-Auszahlungen sollen phasenweise wieder starten
Bitget sagt, dass der Vorfall eingedämmt ist, die Kontostände der Nutzer nicht beeinträchtigt sind und Mandiant + SlowMist bei der Untersuchung unterstützen.
🔥 Jetzt die große Frage:
Wird der gestaffelte Neustart der Auszahlungen das Vertrauen wiederherstellen — oder bleiben Trader vorsichtig? 👀
#Bitget #crypto #security
AngelOfCrypto_-:
nice
5
10
25k
·
--
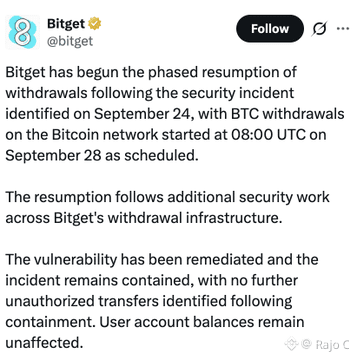
#bitgetdetailssecurityincidenttimeline Bitget nimmt BTC-Abhebungen nach dem Sicherheitsvorfall vom 24. September wieder auf
Bitget teilte mit, dass es mit einer schrittweisen Wiederaufnahme der Auszahlungen begonnen habe, nachdem es am 24. September zu einem Sicherheitsvorfall gekommen war. BTC-Auszahlungen im Bitcoin-Netzwerk seien ab 08:00 UTC am 28. September wieder geöffnet. Die Börse erklärte, dass die Schwachstelle behoben worden sei, seit der Eindämmung keine weiteren unautorisierten Überweisungen festgestellt worden seien und die Kontostände der Nutzer nicht beeinträchtigt seien. Bitget-CEO Gracy Chen hatte zuvor gesagt, das Unternehmen werde den Protection Fund innerhalb einer Woche wieder auf sein Basisniveau von 300 Millionen US-Dollar auffüllen.$AZTEC $ONE $SKDD
Bitget teilte mit, dass es mit einer schrittweisen Wiederaufnahme der Auszahlungen begonnen habe, nachdem es am 24. September zu einem Sicherheitsvorfall gekommen war. BTC-Auszahlungen im Bitcoin-Netzwerk seien ab 08:00 UTC am 28. September wieder geöffnet. Die Börse erklärte, dass die Schwachstelle behoben worden sei, seit der Eindämmung keine weiteren unautorisierten Überweisungen festgestellt worden seien und die Kontostände der Nutzer nicht beeinträchtigt seien. Bitget-CEO Gracy Chen hatte zuvor gesagt, das Unternehmen werde den Protection Fund innerhalb einer Woche wieder auf sein Basisniveau von 300 Millionen US-Dollar auffüllen.$AZTEC $ONE $SKDD
Crypto mind_batool:
The phased reopening is a positive operational update 👀 The key now is whether withdrawals continue normally and the Protection Fund returns to the $300M baseline as stated. 🔐📊
1
8
7.4k
·
--
#BitgetDetailsSecurityIncidentTimeline
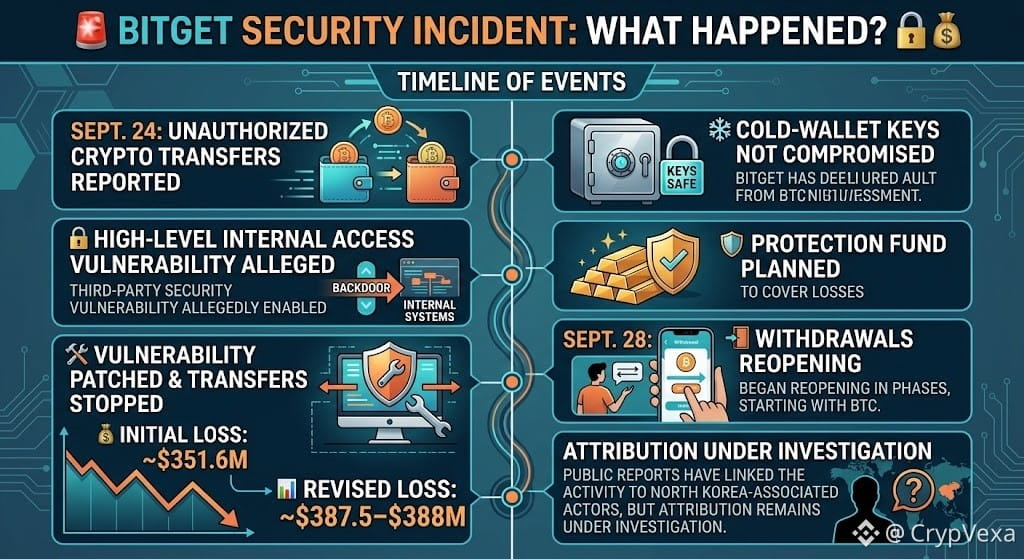
🚨 Sicherheitsvorfall bei Bitget: Was ist passiert? 🔐💰
24. Sept.: Unbefugte Krypto-Transfers wurden gemeldet.
🔓 Angeblich ermöglichte eine Sicherheitslücke eines Drittanbieters den Zugriff auf hoher Ebene in interne Systeme
💰 Erste Verluste: ca. 351,6 Mio. USD
📊 Überarbeitete Verluste: ca. 387,5–388 Mio. USD
🛠️ Sicherheitslücke behoben & Transfers gestoppt
❄️ Bitget sagt, dass Cold-Wallet-Keys nicht kompromittiert wurden
🛡️ Geplante Schutzfonds sollen die Verluste abdecken
28. Sept.: Berichten zufolge begannen Auszahlungen in Etappen wieder zu starten, zunächst mit BTC.
🇰🇵 Öffentliche Berichte bringen die Aktivitäten mit Akteuren in Verbindung, die mit Nordkorea assoziiert sind, doch die Zuordnung wird noch untersucht.
📌 Wichtige Erkenntnis: Die Sicherheit einer Börse betrifft nicht nur private Schlüssel. Auch Zugriffskontrollen im internen Bereich, Systeme von Drittanbietern und Transaktionsfreigabe-Workflows können erhebliche Risiken verursachen.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
40
·
--
#bitgetdetailssecurityincidenttimeline Bitget hat bestätigt, dass bei dem Sicherheitsvorfall am 24. Sept. etwa 387,5 Mio. USD auf vom Angreifer kontrollierte Adressen überwiesen wurden
und damit über der anfänglichen Schätzung von 351,6 Mio. USD liegt.
BITGET-Exchange sagt
🛡️
• Cold Wallets waren nicht betroffen
• Der
Vorfall
ist eingedämmt
• Einige betroffene Vermögenswerte wurden bereits eingefroren
• Sein User-Protection-Fonds hielt zum Zeitpunkt des Vorfalls 464 Mio. USD+.
• Es wurde eine 5%ige Rückgewinnungs-/Freeze-Belohnung gestartet$NMR $MARSCOIN $AIOT
110
·
--
#bitgetdetailssecurityincidenttimeline Bitget
CEO: $350M Hack Sehr wahrscheinlich mit Nordkorea verbunden
Am 24. September
hat Bitget nicht autorisierte Überweisungen von mehreren Hot Wallets festgestellt. Bitget-CEO Gracie Chen @GracyBitget sagte, das Team habe IP-Adressen identifiziert, deren VPN-Nutzungsmuster denen entsprachen, die mit einer bestimmten, mit der DVRK (Nordkorea) verknüpften Gruppe in Verbindung gebracht werden. Dadurch sei eine Verbindung zu Nordkorea „sehr wahrscheinlich“. Sie fügte hinzu, dass die Angreifer keine privaten Schlüssel für die Hot-, Warm- oder Cold-Wallets von Bitget erlangt hätten, sondern stattdessen das interne System der Börse angegriffen und die Gelder direkt übertragen hätten. Bitget hatte zuvor gesagt, dass sein Schutzfonds für Nutzer mehr als 464 Millionen US-Dollar beträgt, was laut Angaben ausreicht, um den Verlust abzudecken.$STAR $BRETT $ZHONGJI
712
·
--
#bitgetdetailssecurityincidenttimeline Bitget bestätigt eine Sicherheitsverletzung in Höhe von 351 Mio. $
BITGTE zufolge wurden heute etwa 351,6 Mio. $ an nicht autorisierten Überweisungen aus einer begrenzten Anzahl seiner Hot Wallets entzogen, die erstmals um 18:31 Uhr UTC entdeckt wurden. Die Börse sagt, dass ihre Cold Wallets unberührt sind und die Nutzerguthaben weiterhin korrekt sind.
Abhebungen sind während einer Sicherheitsüberprüfung ausgesetzt, während Einzahlungen und der Handel fortgesetzt werden. Bitget sagt, dass sein User Protection Fund, der über 464 Mio. $ verfügt, die Verluste abdeckt.$VVV $PTB $JCT
2
#BitgetDetailsSecurityIncidentTimeline
Ja. Der wichtigste Sicherheitsvorfall von Bitget ereignete sich am 24. September 2026, und heute, am 28. September, hat Bitget damit begonnen, Auszahlungen schrittweise wiederherzustellen.
Bitget-Sicherheitsvorfall — Zeitplan
Datum / Uhrzeit (UTC)
Ereignis
24. Sep — 18:31
Bitget hat nicht autorisierte Übertragungen aus Teilen seiner Hot-/Warm-Wallet-Infrastruktur über mehrere Netzwerke hinweg festgestellt.
Bitget +1
24. Sep
Auszahlungen wurden ausgesetzt, während Bitget den Vorfall eingedämmt hat. Handel und Einzahlungen liefen weiter.
Bitget
Erste Schätzung
Ungefähr 351,6 Mio. USD an betroffenen Vermögenswerten.
25. Sep
Die Untersuchung identifizierte den Angriffsweg und die Schwachstelle wurde behoben.
Bitget
25. Sep
Nach weiterer On-Chain-Klassifizierung wurde der betroffene Betrag auf etwa 387,5 Mio. USD revidiert. Dies stellte keinen zusätzlichen Diebstahl dar.
Bitget
26.–27. Sep
Bitget führte Sicherheitsvalidierungen mit Mandiant und SlowMist durch und kündigte einen stufenweisen Auszahlungsplan an.
Bitget
28. Sep — 08:00 UTC
BTC-Auszahlungen wurden im Bitcoin-Netzwerk wieder aufgenommen.
Bitget +1
28. Sep — heute
Bitget sagt, der Vorfall sei weiterhin eingedämmt und es seien keine weiteren nicht autorisierten Übertragungen identifiziert worden.
LinkedIn
Was wurde tatsächlich kompromittiert?
Laut der neuesten Erklärung von Bitget nutzte der Angreifer eine Schwachstelle in einem Security-Produkt eines Drittanbieters, erhielt hochrangige interne Zugriffsrechte und nutzte diese, um betrügerische Auszahlungsbefehle zu senden, die bestehende Risikokontrollen umgingen. Bitget sagt, dass keine privaten Schlüssel kompromittiert wurden und dass Cold Wallets nicht betroffen waren.
Bitget
Heutiger Auszahlungsplan
🟢 28. Sep, 08:00 UTC: BTC — wieder aufgenommen
🟡 29. Sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30. Sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2. Okt, 08:00 UTC: Andere Tokens, Fiat-Auszahlungen und P2P
Bitget
Wichtig: Bitget sagt, dass sein User Protection Fund den finanziellen Schaden abdecken wird, und derzeit meldet es, dass die Kontoguthaben der Nutzer nicht betroffen waren.
Bitget +1
Außerdem gibt es heute Berichte, dass die gestohlenen Mittel weiterhin über THORChain bewegt/umgetauscht werden, sodass die Wiederherstellungs-/Tracing-Operation weiterhin aktiv ist.
Ja. Der wichtigste Sicherheitsvorfall von Bitget ereignete sich am 24. September 2026, und heute, am 28. September, hat Bitget damit begonnen, Auszahlungen schrittweise wiederherzustellen.
Bitget-Sicherheitsvorfall — Zeitplan
Datum / Uhrzeit (UTC)
Ereignis
24. Sep — 18:31
Bitget hat nicht autorisierte Übertragungen aus Teilen seiner Hot-/Warm-Wallet-Infrastruktur über mehrere Netzwerke hinweg festgestellt.
Bitget +1
24. Sep
Auszahlungen wurden ausgesetzt, während Bitget den Vorfall eingedämmt hat. Handel und Einzahlungen liefen weiter.
Bitget
Erste Schätzung
Ungefähr 351,6 Mio. USD an betroffenen Vermögenswerten.
25. Sep
Die Untersuchung identifizierte den Angriffsweg und die Schwachstelle wurde behoben.
Bitget
25. Sep
Nach weiterer On-Chain-Klassifizierung wurde der betroffene Betrag auf etwa 387,5 Mio. USD revidiert. Dies stellte keinen zusätzlichen Diebstahl dar.
Bitget
26.–27. Sep
Bitget führte Sicherheitsvalidierungen mit Mandiant und SlowMist durch und kündigte einen stufenweisen Auszahlungsplan an.
Bitget
28. Sep — 08:00 UTC
BTC-Auszahlungen wurden im Bitcoin-Netzwerk wieder aufgenommen.
Bitget +1
28. Sep — heute
Bitget sagt, der Vorfall sei weiterhin eingedämmt und es seien keine weiteren nicht autorisierten Übertragungen identifiziert worden.
Was wurde tatsächlich kompromittiert?
Laut der neuesten Erklärung von Bitget nutzte der Angreifer eine Schwachstelle in einem Security-Produkt eines Drittanbieters, erhielt hochrangige interne Zugriffsrechte und nutzte diese, um betrügerische Auszahlungsbefehle zu senden, die bestehende Risikokontrollen umgingen. Bitget sagt, dass keine privaten Schlüssel kompromittiert wurden und dass Cold Wallets nicht betroffen waren.
Bitget
Heutiger Auszahlungsplan
🟢 28. Sep, 08:00 UTC: BTC — wieder aufgenommen
🟡 29. Sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30. Sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2. Okt, 08:00 UTC: Andere Tokens, Fiat-Auszahlungen und P2P
Bitget
Wichtig: Bitget sagt, dass sein User Protection Fund den finanziellen Schaden abdecken wird, und derzeit meldet es, dass die Kontoguthaben der Nutzer nicht betroffen waren.
Bitget +1
Außerdem gibt es heute Berichte, dass die gestohlenen Mittel weiterhin über THORChain bewegt/umgetauscht werden, sodass die Wiederherstellungs-/Tracing-Operation weiterhin aktiv ist.
1
76

#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Hallo zusammen! 👋 Lass uns über die neuesten Updates zum Zeitplan des Sicherheitsvorfalls [Bitget](https://www.binance.com/square/hashtag/Bitget) sprechen.
Wie viele von euch wissen, sah [Bitget](https://www.binance.com/square/hashtag/Bitget) kürzlich unbefugte Übertragungen aus seinen Hot- und Warm-Wallets, wobei der final betroffene Betrag auf 387,5 Mio. $ aktualisiert wurde.
Hier ein kurzer Überblick, wie sich alles entwickelt hat:
24. Sept.: Unbefugte Überweisungen erkannt und Abhebungen vorübergehend ausgesetzt 🛑
25. Sept.: Angriffsweg identifiziert und die Schwachstelle erfolgreich behoben 🔍
28. Sept.: BTC-Abhebungen starteten wieder schrittweise 📅
Die großartige Nachricht: Cold Wallets waren vollständig unbetroffen, und der User Protection Fund in Höhe von 464 Mio. $+ deckt die Verluste vollständig ab – das bedeutet, dass die Kontostände der Nutzer sicher und geschützt bleiben! 🛡️
Was denkt ihr, wie sie damit umgegangen sind? Seid ihr zuversichtlich wegen der schrittweisen Wiederaufnahme der Auszahlungen, oder bleibt ihr vorsichtig? Lasst uns in den Kommentaren darüber sprechen! 👇
$BTC, $ZEC
{spot}(ZECUSDT)
, $HBAR
{spot}(HBARUSDT)
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Hallo zusammen! 👋 Lass uns über die neuesten Updates zum Zeitplan des Sicherheitsvorfalls Bitget sprechen.
Wie viele von euch wissen, sah Bitget kürzlich unbefugte Übertragungen aus seinen Hot- und Warm-Wallets, wobei der final betroffene Betrag auf 387,5 Mio. $ aktualisiert wurde.
Hier ein kurzer Überblick, wie sich alles entwickelt hat:
24. Sept.: Unbefugte Überweisungen erkannt und Abhebungen vorübergehend ausgesetzt 🛑
25. Sept.: Angriffsweg identifiziert und die Schwachstelle erfolgreich behoben 🔍
28. Sept.: BTC-Abhebungen starteten wieder schrittweise 📅
Die großartige Nachricht: Cold Wallets waren vollständig unbetroffen, und der User Protection Fund in Höhe von 464 Mio. $+ deckt die Verluste vollständig ab – das bedeutet, dass die Kontostände der Nutzer sicher und geschützt bleiben! 🛡️
Was denkt ihr, wie sie damit umgegangen sind? Seid ihr zuversichtlich wegen der schrittweisen Wiederaufnahme der Auszahlungen, oder bleibt ihr vorsichtig? Lasst uns in den Kommentaren darüber sprechen! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
Hallo zusammen! 👋 Lass uns über die neuesten Updates zum Zeitplan des Sicherheitsvorfalls Bitget sprechen.
Wie viele von euch wissen, sah Bitget kürzlich unbefugte Übertragungen aus seinen Hot- und Warm-Wallets, wobei der final betroffene Betrag auf 387,5 Mio. $ aktualisiert wurde.
Hier ein kurzer Überblick, wie sich alles entwickelt hat:
24. Sept.: Unbefugte Überweisungen erkannt und Abhebungen vorübergehend ausgesetzt 🛑
25. Sept.: Angriffsweg identifiziert und die Schwachstelle erfolgreich behoben 🔍
28. Sept.: BTC-Abhebungen starteten wieder schrittweise 📅
Die großartige Nachricht: Cold Wallets waren vollständig unbetroffen, und der User Protection Fund in Höhe von 464 Mio. $+ deckt die Verluste vollständig ab – das bedeutet, dass die Kontostände der Nutzer sicher und geschützt bleiben! 🛡️
Was denkt ihr, wie sie damit umgegangen sind? Seid ihr zuversichtlich wegen der schrittweisen Wiederaufnahme der Auszahlungen, oder bleibt ihr vorsichtig? Lasst uns in den Kommentaren darüber sprechen! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
1
3.6k
·
--
#bitgetdetailssecurityincidenttimeline
Bitget hat offiziell einen Sicherheitszeitplan im Wert von 387,5 Mio. US-Dollar veröffentlicht — der größte CEX-Vorfall von 2026.
ZEITPLAN BESTÄTIGT:
24. Sep, 18:31 UTC — Unautorisierte Übertragungen wurden aus Hot- & Warm-Wallets erkannt. 19 Transaktionen markiert.
24. Sep, 21:30 UTC — Auszahlungen pausiert. Erster Schaden 351,6 Mio. US-Dollar.
25. Sep — Ursache gefunden: Backend-System über eine Schwachstelle eines Drittanbieters kompromittiert. Angreifer haben Daten gefälscht, das Auth-System hat gefälschte Transaktionen signiert. Private Keys SICHER — Nicht gestohlen.
387,5 Mio. US-Dollar FINAL — Überarbeitet nach dem Nachverfolgen der ZEC- + TRON-Ketten. Cold Wallets 100% SICHER.
Schutzfonds: 464 Mio. US-Dollar+ — Deckt alle Verluste ab. Kundengelder sind SAFU.
28. Sep, 08:00 UTC — BTC-Auszahlungen werden phasenweise wieder aufgenommen, dann ETH, USDT.
Betroffen: 103 Mio. $XRP (~157 Mio. US-Dollar), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist untersuchen. Erste Zuordnung zu VPN-Mustern aus Nordkorea.
Das war KEIN Key-Leak — es war ein Auth-Exploit. Der Markt hielt stand, weil das Geld > der Hack war. Positiv für das Sicherheitsvertrauen von CEX.
Wirst du nach diesem Vorfall weiterhin auf Bitget traden?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
4
695

·
--
Die Bitget-Zeitlinie ist noch immer auf der Marktplatz-Heatlist|Eine öffentlich gemachte ZEC-Adresse bedeutet nicht, dass das Datenschutzprotokoll geknackt wurde|Bei rund 1.588 USD warte ich erst mal
Meine Haltung: Ich tausche einen Verwahrungsunfall nicht gegen ein Protokoll-Ausfall-Argument aus, und ich jage auch keinen Kursanstieg hinterher. Das Thema „Sicherheits-Zeitlinie auf dem Marktplatz“ hat 249 Aufrufe und 45 Diskussionen, mit dem gleichen Stand wie beim vorherigen Vorfall; ZEC ist in der 6-Stunden-Suchliste vorhanden, aber ohne schnelles-„Aufwärts“-Markersignal. Hitze ist kein Beleg für Kaufdruck.
Verifizierte Fakten: Das offizielle Bitget-Update vom 25. September listet ZEC-betroffene Empfangsadressen auf, die mit „t1“ beginnen, und bestätigt, dass die betroffenen Vermögenswerte ZEC umfassen. Die Untersuchung und Nachverfolgung laufen weiter; das am 27. September erklärte Update nennt ebenfalls das Zcash-Netzwerk. Der Ereignisumfang betrifft die Hot- und Warm-Wallet-Infrastruktur einiger Börsen. Das ist kein erneuter Überfall heute, und auch kein bereits veröffentlichtes ganznetzweites kryptografisches Schwachstellen-Leck.
Zcash-offizielle Erklärung und technische Begriffe: Transparente Adressen, die mit „t“ beginnen, mit Adresse und zugehörigen Beträgen sind als öffentliche Aufzeichnungen on-chain dokumentiert. Die Abschirmung schützt die entsprechenden Audiodaten/Privatsphäreninformationen; Mixed Transactions kann man nicht pauschal als „alles wird vollständig verborgen“ beschreiben. Das ist ein etabliertes Mechanismusdesign, keine heute hinzugefügte Funktion; Eine Empfangsadresse ist kein vollständiger Endschluss der Tatort-Rückverfolgung.
Warum wirkt das auf den Markt? Meine Einschätzung: Wenn man „die ZEC-Adresse wurde veröffentlicht“ so versteht, dass „die Privatsphäre-Technik bereits funktionsunfähig ist“, führt das leicht zu Panikverkäufen aus falschen Gründen. Umgekehrt, wenn man „der Coinname enthält Privatsphäre“ so interpretiert, dass „jede einzelne Übertragung von Natur aus niemals einsehbar ist“, unterschätzt man ebenfalls die Informationsoffenlegung. Eine veröffentlichte transparente Passage kann weder beweisen, dass alle Geldwege vollständig aufgeklärt sind, noch dass das Abschirmungsmechanismus-System geknackt wurde. Verwahrungsrechte, Transaktions-Privatsphäre und die Auszahlungsfähigkeit der Börse müssen jeweils getrennt verifiziert werden; Privatsphäre ersetzt keine Kontosicherheit.
Zu den tatsächlichen Kursnotierungen: Kraken ZEC/USD revidiert auf 1.588,40 USD, Spanne der letzten 24 Stunden 1.536,24 bis 1.678,70. Der Kurs hat sich vom Tiefpunkt etwas erholt, liegt aber weiterhin unter meiner festgelegten Bestätigungslinie von 1.595; Kursänderungen können nicht beweisen, dass die Reaktion auf diese alte Bekanntmachung zurückzuführen ist. Ich erfinde keinen Zufluss von Institutionen, und ich schreibe auch nicht anderen Coins bzw. deren zurückgekehrter Auszahlungsfähigkeit zu, dass ZEC bereits wiederhergestellt ist.
Wenn ich selbst handeln würde: Ich bin nicht dabei. Position 0%, kein Leerverkauf, nur die Überlegung, unter Long-Bedingungen ohne Hebel zu testen. Wenn der Stundenabschluss über 1.595 liegt, dann Rücksetzer zwischen 1.590 und 1.595 und dort halten, und die genutzte Plattformkurs- sowie Ein-/Auszahlungsfunktion normal ist, dann nur mit maximal 0,3% des Gesamtkapitals teilnehmen; bei 1.610 Halbierung, bei 1.630 Glattstellung der Restposition. Nach Einstieg bei 1.575 ein harter Stop-Loss, oder bei zwei aufeinanderfolgenden Stundenabschlüssen unter 1.590 komplett raus; vor dem Einstieg, wenn 1.550 gebrochen wird, Aufträge stornieren, nicht nachkaufen. Eine effektive Rückeroberung der Bestätigungslinie würde meine „nicht teilnehmen“-Einschätzung widerlegen; falls ein offizieller technischer Bericht Protokoll-Level-Probleme bestätigt oder der Transaktionskanal anomal ist, würde ich das Vorhaben auch bei einem Ausbruch stornieren. Nicht ausgelöst heißt nicht ausgeführt, und schon gar nicht Gewinn.
Quellen: [Bitget-Update](https://www.bitget.com/support/articles/12560603896108)、[Zcash Transparent vs. Abschirmung-Erklärung](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/)、[Technisches Glossar](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); Kursdaten Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Dies ist nur meine persönliche Marktbeobachtung und stellt keine Anlageberatung dar.
137
·
--
Bitget-Zeitlinie bleibt auf der Community-Pinnwand heiß — Die Nutzung einer Tracking-Plattform ist keine Bestätigung des Angreifers — ETH nahe 2664 USD, ich warte erst
Meine Haltung: Erst Beweise sauber trennen. Nicht allein anhand des Namens der Tracking-Plattform den Angreifer etikettieren, und auch nicht deshalb ETH hinterherkaufen oder leerverkaufen. Die Binance-Pinnwand #BitgetDetailsSecurityIncidentTimeline hat 45 Diskussionen; wenn man zwischen Startseiten-Tags wechselt, kann man Diskussionen nicht über Tags hinweg vergleichen — die Wärme wird nur durch Beschleunigungseffekte hochgetrieben.
Die ersten Fakten stammen aus der offiziellen Event-Erklärung von Bitget: Die Plattform nutzt den von Bybit bereitgestellten LazarusBounty als einen der Kanäle zur Vermögensrückerstattung. Gleichzeitig wird ausdrücklich gesagt, dass die unabhängige forensische Untersuchung noch läuft, und dass nicht offiziell verifizierte Erkenntnisse nicht als gesicherte Schlussfolgerung gelten sollen. Während der Untersuchung werden keine Spekulationen über eine Zuordnung zum Angreifer angestellt. Die detaillierten Ergebnisse sollen noch in einem formellen Sicherheitsbericht offengelegt werden. Toolname und Ereignis-Zuordnung sind zwei Arten von Informationen und dürfen nicht allein aufgrund des Namens als „bereits bestätigt, dass eine bestimmte Organisation es war“ formuliert werden.
Ich habe Bybits offiziellen Help Center gegengeprüft. Dort wird LazarusBounty als ein Belohnungsprogramm erklärt, das dabei helfen soll, illegale Gelder zu identifizieren und einzufrieren, und es wird klar von einem Bug Bounty-Programm für Plattformlücken unterschieden. Diese Erläuterung wurde 2025 aktualisiert — es ist nicht die heute neu veröffentlichte Untersuchungsergebnis-Quelle. Sie hilft dabei, den Zweck des Tools zu verstehen, ersetzt aber keine forensischen Beweise zu diesem Vorfall. Ich habe außerdem die Bitget-Sicherheitsaktualisierung vom 25. September geprüft — die Untersuchung und Nachverfolgung der Gelder laufen weiterhin.
Warum wirkt sich das auf den Handel aus? Falsche Zuordnung könnte eine Plattform-bezogene Störung zu einer drohenden Gefahr für alle Ketten aufblasen. Aber solange wir nicht wissen, wer der Angreifer ist, kann man die bereits bestätigten Risiken bei Geldern und Kanälen nicht ignorieren. Ich prüfe erst Vermögensstandort, erforderliche Berechtigungen und Exit-Pfade und entscheide dann, ob ich das Risiko erhöhe — ohne zuerst einen Namen zu raten.
Bei ETH getrennt betrachten. Das offiziell betroffene Vermögen umfasst ETH — das bedeutet nicht, dass der Ethereum-Konsens kompromittiert wurde. Auch die Nutzung von Rückerstattungswegen beweist nicht, dass eingefrorene Gelder komplett an die Nutzer zurückgehen; damit kann man es nicht als neuen Kaufdruck einstufen. Ich warte auf den offiziellen Bericht und den Wiederherstellungsstatus. Ich gebe kein Comeback-Backing durch nicht verifizierte Zuordnung, und ich behandle die Tracking-Arbeit nicht als Liquiditätsreparatur.
Wie hat sich der Markt bisher verhalten? Ich habe Kraken nochmals geprüft: ETH/USD um ca. 2664.20 USD; die rollierenden 24 Stunden liegen bei 2635.57 bis 2716.32. Das ist weg vom Tiefpunkt, aber nicht bis zu meinem Bestätigungs-Schwellenwert — das kann man nicht auf das Sicherheits-Thema zurückführen. 2670 ist die Bedingung für eine Teilnahme, 2630 ist die Streichlinie vor dem Einstieg — nicht als Garantie für effektiven Support/Resistance. Wenn der offizielle Bericht die Risikobeurteilung oder Kanal-Anomalien ändert, dann würde ein erfüllter Kurs zwar passen, aber ohne dass die Gesamtkriterien erfüllt sind, würde ich nicht mitziehen.
Wenn ich selbst traden würde: Ich nehme nicht teil, Positionsgröße ist null, kein Short, kein Leverage. Nur wenn die Stundenkerze oberhalb von 2670 USD schließt, ein Retest von 2665 bis 2670 hält, und die im Kurs verwendeten sowie tatsächlich genutzten Ein-/Auszahlungs-Kanäle normal sind, dann würde ich mit maximal 0.3% des Gesamtkapitals Spot probieren. 2690 USD halbieren, 2710 USD alle restlichen Positionen glattstellen; nach Einstieg, wenn 2648 USD als hartes Stop-Loss erreicht wird, oder wenn zwei aufeinanderfolgende Stundenkerzen unter 2665 USD schließen, dann alles restlos glattstellen. Fällt es vor dem Einstieg unter 2630, wird der Plan storniert; keine Glattstellung von Verlusten. Noch nicht getriggerte Anweisungen sind kein Trade, und sie dürfen nicht als Gewinn geschrieben werden.
Quelle: Bitget offizielle Event-Erklärung und Sicherheitsaktualisierung vom 25. September; Bybit offizielles LazarusBounty Q&A; Kraken Kursdaten.
#BitgetDetailsSecurityIncidentTimeline #ETH
Dies ist lediglich eine persönliche Marktbeobachtung und stellt keine Anlageberatung dar.
95
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#EarningsSeason
67,423 Aufrufe
668 Kommentare
2
#ECBToTestAIAgentsInDigitalEuroPayments
0 Aufrufe
0 Kommentare
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
1,326 Aufrufe
115 Kommentare
4
#BitgetHackerFailsToMoveStolenFunds
7,537 Aufrufe
251 Kommentare
5
#BitMineETHHoldingsTop6Million
10,707 Aufrufe
409 Kommentare
6
#StrategyAdds1666BTCHoldingsReach847666
9,598 Aufrufe
285 Kommentare
7
#NvidiaApproves$150BBuyback
3,234 Aufrufe
60 Kommentare
8
#OpenAIDelaysGPT6.1OverSafetyIssues
21,944 Aufrufe
620 Kommentare
9
#AMDToAcquireWorldLabsFor$8.2B
1,618 Aufrufe
51 Kommentare
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,311 Aufrufe
74 Kommentare