"هل هو آمن ضد الحوسبة الكمومية؟" هذا هو السؤال الخطأ.
لا أحد يستطيع أن يعدك بـ"نعم، إلى الأبد". لا سلسلة كتل، ولا بنك، ولا أي أحد.
قد تتمكن الحوسبة الكمومية من كسر أنظمة التشفير الحالية. وقد تكشف رياضيات جديدة، ربما معززة بالذكاء الاصطناعي، عن نقاط ضعف. لن أخمّن متى سيحدث ذلك. ولا ينبغي لك أن تثق بمن يفعل.
لذا أسأل بدلاً من ذلك:
عندما تتغير الرياضيات، ما مدى سرعة قدرتك على التكيّف؟
القوة لقطة في لحظة. أما المرونة فهي نظام.
قد يكون القفل القوي اليوم ضعيفاً غداً. أما القفل الذي يمكنك استبداله فيظل مفيداً. سأختار الثاني.
لماذا لفت $STRK انتباهي
هناك خياران في التصميم يبرزان:
1. تستخدم STARKs دوال التجزئة، لا رياضيات المنحنيات الإهليلجية (وهي ما تستهدفه مخاوف الحوسبة الكمومية). أي إنها تستند إلى أساس مختلف منذ البداية.
2. الحسابات عبارة عن برامج. يمكن إضافة أساليب توقيع جديدة لكل حساب على حدة، من دون الحاجة إلى تشعّب على مستوى الشبكة بأكملها.
أصعب جزء في أي ترقية أمنية ليس الرياضيات، بل تنسيق انتقال الجميع في الوقت نفسه. يزيل $STRK هذا العائق.
ما سأدقق فيه
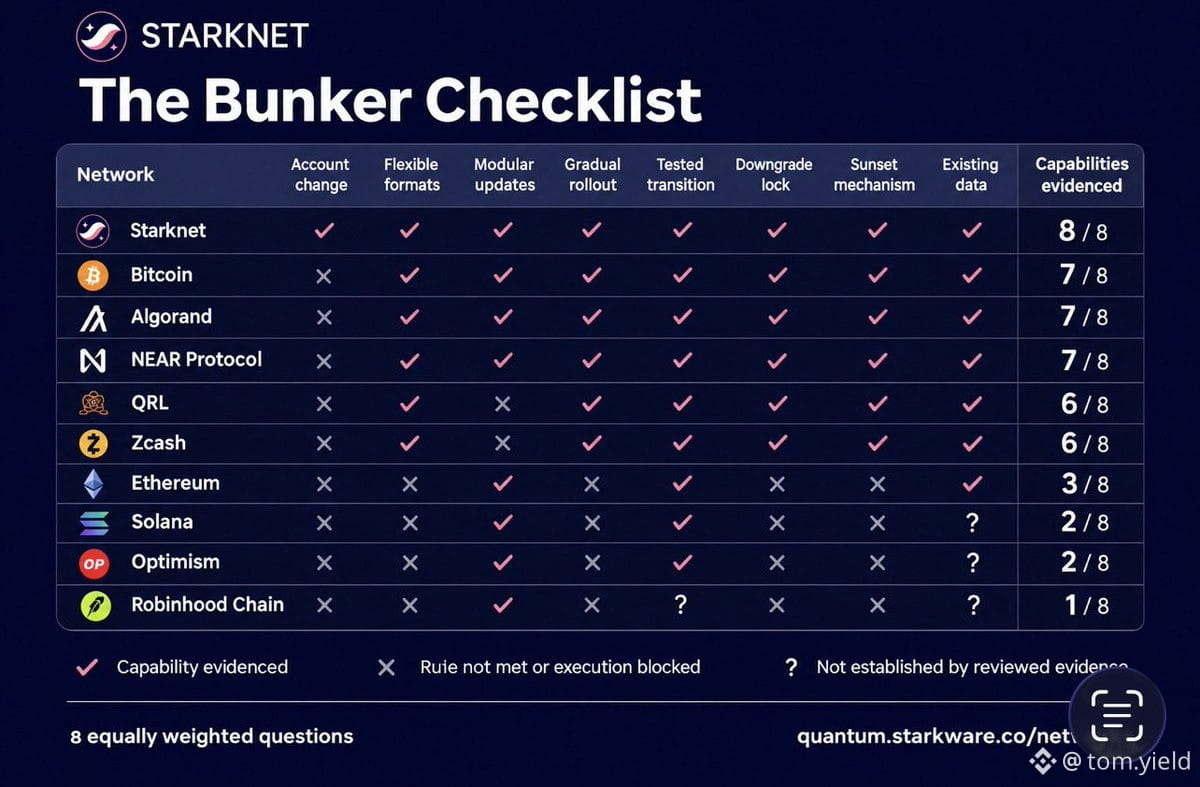
أعدّت StarkWare قائمة التحقق الخاصة بـQuantum Hub. وStarkWare مطوّر أساسي في Starknet. لذا أتعامل معها كإشارة، لا كحكم نهائي.
مثال: ترقيات الحسابات.
يمكن للحسابات النشطة (Argent/Braavos) استبدال الشيفرة في مكانها مع الاحتفاظ بالعنوان والأصول. رائع. لكن المثال يستخدم التواقيع العادية، لا تواقيع ما بعد الكم.
عرض تجريبي ≠ تبنٍّ.
الحالة وفقاً لـHub (تم التحقق في 28 سبتمبر 2026):
→ متاح على الشبكة الرئيسية: تبديل التجزئة v0.14.3
→ عرض تجريبي فقط: حساب Falcon-512. لم يخضع للتدقيق. غير جاهز للمستخدمين
→ ما زلنا ننتظر: جسر Ethereum + بيانات blob
أكثر ما يعجبني
الصراحة. فهم يميزون بين المتاح فعلياً والتجريبي والمخطط له. ويضعون تاريخاً للمعلومات. كما توضح Hub نفسها أن العدد ليس تقييماً أمنياً.
لهذا أتابع الأمر باهتمام.
خلاصتي
يستعد $STRK لمواجهة التهديدات الكمومية. لكنه لم يكتمل بعد.
احذر ممن يقول إنه اكتمل. ما أريده من أي مشروع:
أرني كيف ستتكيف. وأخبرني بالحقيقة عن وضعك اليوم.
فأيّهما ستثق به أكثر؟
قفل قوي، أم قفل يمكن تغييره؟
اكتشف المزيد: StarkWare Quantum Hub
لا أحد يستطيع أن يعدك بـ"نعم، إلى الأبد". لا سلسلة كتل، ولا بنك، ولا أي أحد.
قد تتمكن الحوسبة الكمومية من كسر أنظمة التشفير الحالية. وقد تكشف رياضيات جديدة، ربما معززة بالذكاء الاصطناعي، عن نقاط ضعف. لن أخمّن متى سيحدث ذلك. ولا ينبغي لك أن تثق بمن يفعل.
لذا أسأل بدلاً من ذلك:
عندما تتغير الرياضيات، ما مدى سرعة قدرتك على التكيّف؟
القوة لقطة في لحظة. أما المرونة فهي نظام.
قد يكون القفل القوي اليوم ضعيفاً غداً. أما القفل الذي يمكنك استبداله فيظل مفيداً. سأختار الثاني.
لماذا لفت $STRK انتباهي
هناك خياران في التصميم يبرزان:
1. تستخدم STARKs دوال التجزئة، لا رياضيات المنحنيات الإهليلجية (وهي ما تستهدفه مخاوف الحوسبة الكمومية). أي إنها تستند إلى أساس مختلف منذ البداية.
2. الحسابات عبارة عن برامج. يمكن إضافة أساليب توقيع جديدة لكل حساب على حدة، من دون الحاجة إلى تشعّب على مستوى الشبكة بأكملها.
أصعب جزء في أي ترقية أمنية ليس الرياضيات، بل تنسيق انتقال الجميع في الوقت نفسه. يزيل $STRK هذا العائق.
ما سأدقق فيه
أعدّت StarkWare قائمة التحقق الخاصة بـQuantum Hub. وStarkWare مطوّر أساسي في Starknet. لذا أتعامل معها كإشارة، لا كحكم نهائي.
مثال: ترقيات الحسابات.
يمكن للحسابات النشطة (Argent/Braavos) استبدال الشيفرة في مكانها مع الاحتفاظ بالعنوان والأصول. رائع. لكن المثال يستخدم التواقيع العادية، لا تواقيع ما بعد الكم.
عرض تجريبي ≠ تبنٍّ.
الحالة وفقاً لـHub (تم التحقق في 28 سبتمبر 2026):
→ متاح على الشبكة الرئيسية: تبديل التجزئة v0.14.3
→ عرض تجريبي فقط: حساب Falcon-512. لم يخضع للتدقيق. غير جاهز للمستخدمين
→ ما زلنا ننتظر: جسر Ethereum + بيانات blob
أكثر ما يعجبني
الصراحة. فهم يميزون بين المتاح فعلياً والتجريبي والمخطط له. ويضعون تاريخاً للمعلومات. كما توضح Hub نفسها أن العدد ليس تقييماً أمنياً.
لهذا أتابع الأمر باهتمام.
خلاصتي
يستعد $STRK لمواجهة التهديدات الكمومية. لكنه لم يكتمل بعد.
احذر ممن يقول إنه اكتمل. ما أريده من أي مشروع:
أرني كيف ستتكيف. وأخبرني بالحقيقة عن وضعك اليوم.
فأيّهما ستثق به أكثر؟
قفل قوي، أم قفل يمكن تغييره؟
اكتشف المزيد: StarkWare Quantum Hub