


ما وضع الملجأ في عالم العملات المشفّرة؟ حثّ جاستن دريك، الباحث في مؤسسة إيثيريوم، قطاع العملات المشفّرة في 7 أكتوبر 2026 على التخطيط لنقل منظّم للأموال إلى عناوين جديدة لم تُكشف مفاتيحها العامة.
يتناول اقتراحه بشأن «وضع الملجأ» فرضيةَ اختراق ECDSA بمساعدة الذكاء الاصطناعي قبل أن تصل الحوسبة الكمومية إلى «يوم Q»؛ ولا يُعدّ ذلك دليلًا على أن الذكاء الاصطناعي اخترق تشفير بيتكوين أو إيثيريوم.
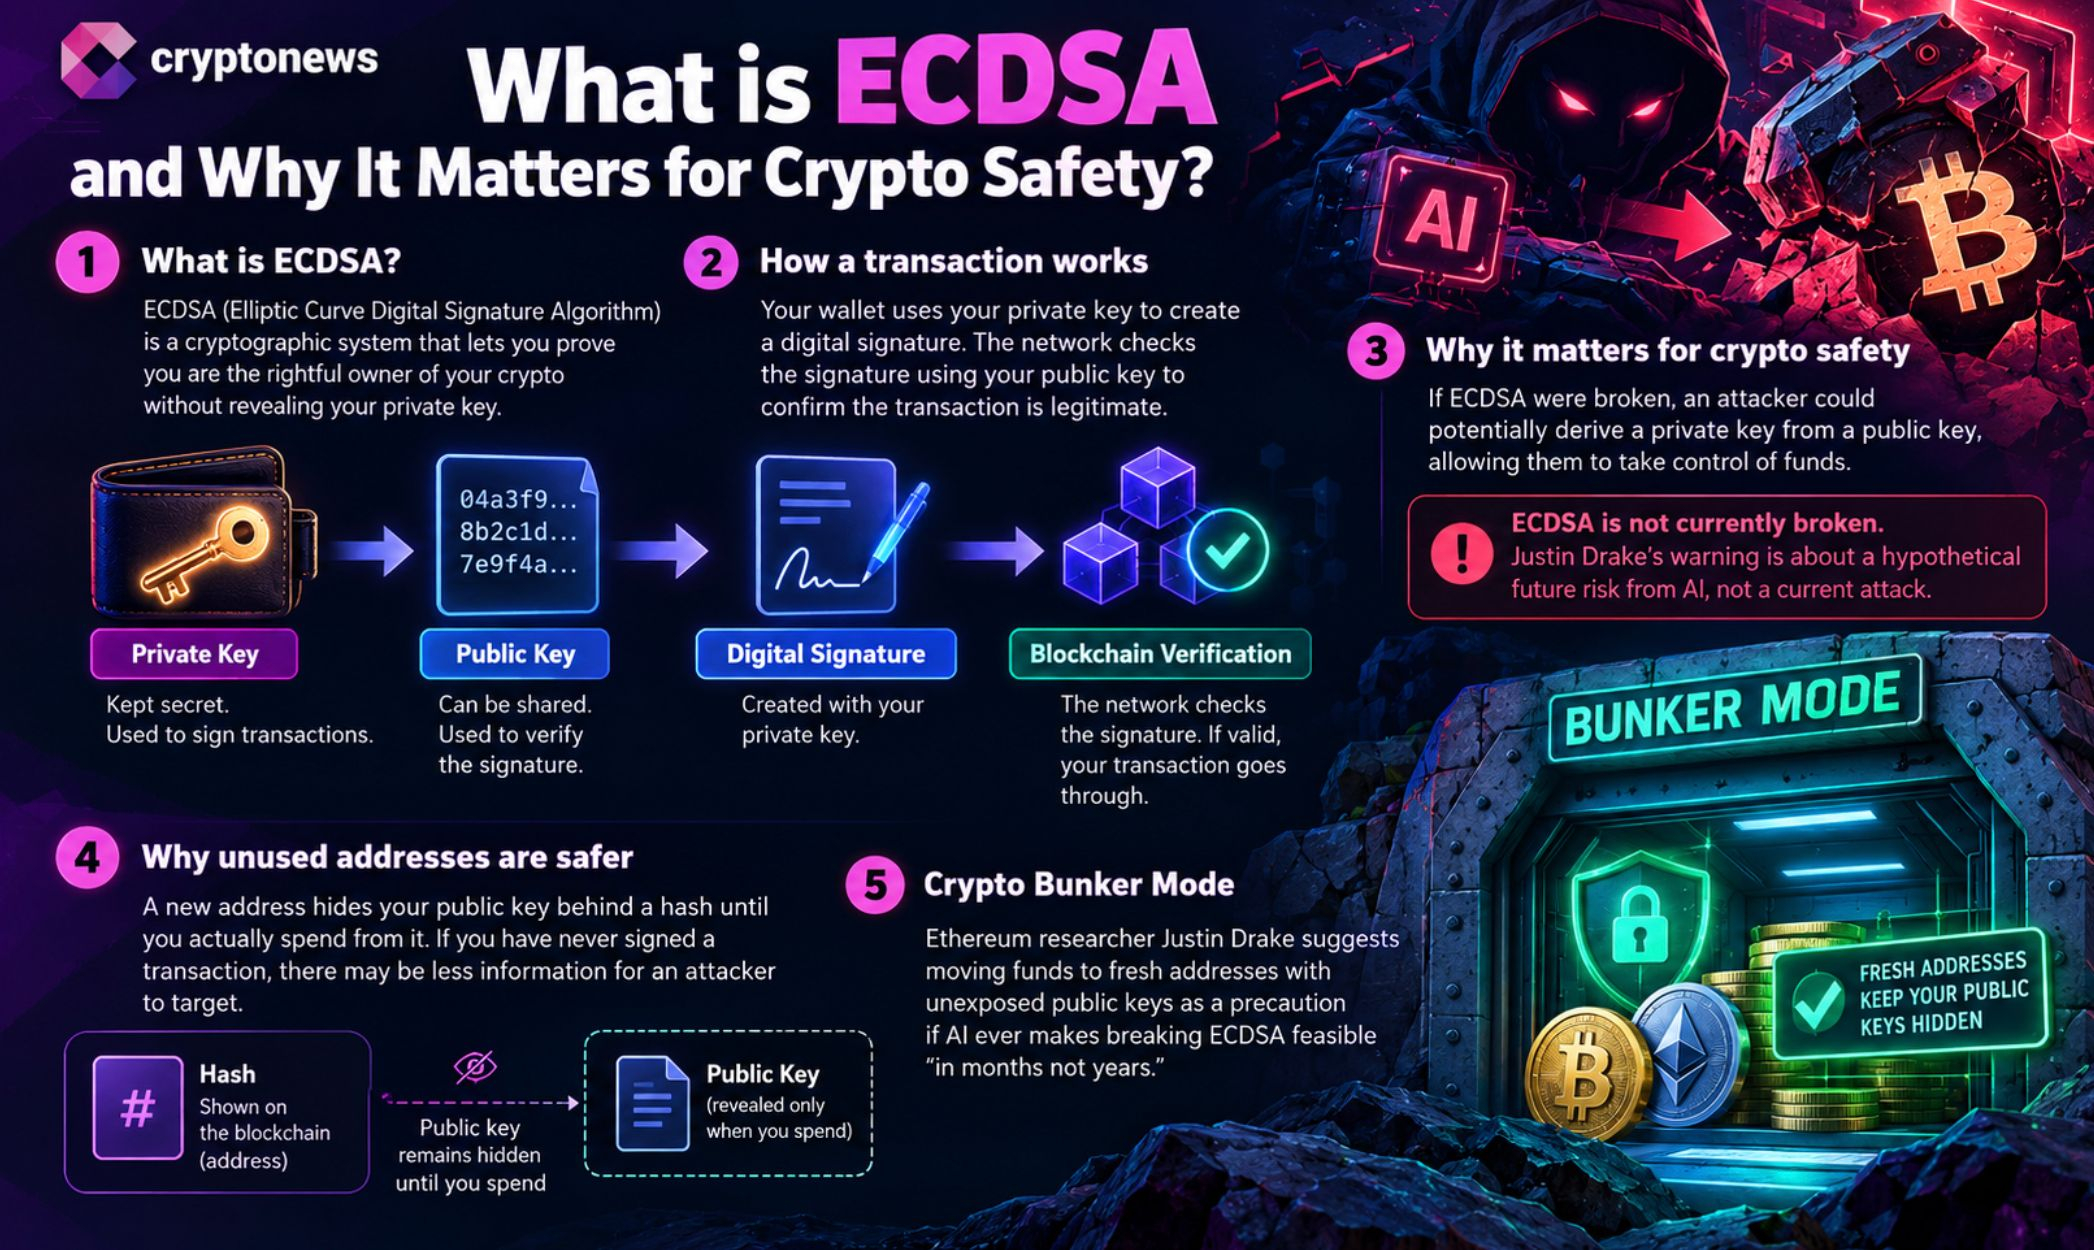
دعا منشور دريك على منصة X إلى الاستعداد بهدوء: نقل الأصول تدريجيًا إلى عناوين لم يسبق لها توقيع أي معاملة. ووفقًا لدريك، تتحقق ECDSA، وهي خوارزمية التوقيع المستخدمة في بيتكوين وإيثيريوم، من أن صاحب المفتاح الخاص المعني قد أذن بالمعاملة.
لذا، عندما يوقّع عنوانٌ ما معاملة، يصبح مفتاحه العام ظاهرًا على السلسلة. أما العنوان الجديد الذي لم يتلقَّ سوى الأموال، فيكشف عن تجزئة العنوان بدلًا منه، ما يُبقي المفتاح العام غير مكشوف.
أدعو اليوم قطاع البلوك تشين إلى البدء بهدوء في التخطيط لـ«وضع القبو». وتتمثل توصيتي الشخصية في إطلاق عملية نقل جماعي منظّمة للأصول إلى عناوين جديدة، أي عناوين تبقى مفاتيحها العامة مخفية خلف تجزئة.
على الحائزين، بدءًا بكبار…
— جاستن دريك (@drakefjustin) 7 أكتوبر 2026
إذا كُسر ECDSA، فقد يتمكن المهاجم نظريًا من استخدام مفتاح عام مكشوف لاستعادة المفتاح الخاص واستنزاف المحفظة. وعرّف دريك الاختراق بأنه استعادة مفتاح خاص في غضون أسبوع تقريبًا باستخدام العتاد المتاح، مثل مجموعة كبيرة من وحدات معالجة الرسوميات. هذا هو السيناريو الذي يريد من القطاع أن يأخذه في الحسبان، وليس قدرة ثبت وجودها.
استشهد دريك بـ722 نتيجة رياضية نشرتها OpenAI بوصفها دليلًا على التقدم السريع المدفوع بالذكاء الاصطناعي. وقال إن على حاملي العملات ألا يصابوا بالذعر أو يتسرعوا، وإن نقل الأموال لا يتطلب استخدام تشفير أو محافظ جديدة.
كما حثّ Binance وBitbank وRobinhood وBitfinex وTether على تعزيز التخزين البارد. وتضع هذه التوصيات إدارة المفاتيح ونقل العناوين على نحو مضبوط في صميم الاستجابة على المدى القريب، بدلًا من الإيحاء بأن على المستخدمين هجر الشبكات الحالية.
اربح 50 دولارًا وشارك في سحب على جوائز بقيمة 300 ألف دولار على EdgeX. ما التشفير بالذكاء الاصطناعي، و«يوم كيو للعملات المشفرة»، ولماذا نحتاج إلى وضع القبو؟
يشير يوم كيو إلى اللحظة التي تصبح فيها الحواسيب الكمومية قوية بما يكفي لكسر أنظمة التشفير المستخدمة اليوم. وقد حذّر دريك منذ سنوات من هذا التهديد على المدى البعيد. لكن مصدر قلقه الأخير مختلف: فقد يتمكن هجوم رياضي بمساعدة الذكاء الاصطناعي، باستخدام عتاد الحوسبة التقليدي، في أسوأ الأحوال من تقويض ECDSA قبل أن تصبح الحواسيب الكمومية جاهزة.
يرتبط انكشاف أمن الحسابات في إيثيريوم تحديدًا بـECDSA والمفاتيح العامة التي تكشفها المعاملات الموقّعة؛ ولا يعني ذلك أن التشفير المستخدم في إيثيريوم قد فشل بالكامل.
تداول العملات المشفرة بأمان على Bybit واحصل على فرصة للفوز بإيردروب بقيمة 1,000 USDT
أنشأت مؤسسة إيثيريوم فريقًا متخصصًا في مرحلة ما بعد الكم في وقت مبكر من عام 2026، فيما طرح فيتاليك بوتيرين خططًا لتشفير مقاوم للكم. وقال دريك إنه سيدفع نحو تسريع انتقال الشبكة إلى التشفير القائم على التجزئة، وهو ركن أساسي من أمن إيثيريوم في مرحلة ما بعد الكم.
يظل التمييز بين المخاطر التشفيرية وثغرات المحافظ الأخرى مهمًا. فالاستغلال الذي يشمل أحد مكونات محفظة إيثيريوم، مثل استغلال Safe Wallet المرتبط بـ Aave’s FlashloanAdapter، لا يُعد دليلًا على أن ECDSA نفسه قد كُسر.
قال دريك إنه سيدفع نحو «أقصى تسريع دفاعي» لخارطة طريق إيثيريوم باتجاه التشفير القائم على التجزئة، ودعا الجهات الحافظة الكبرى إلى تعزيز التخزين البارد. ويتعين على ETH التخطيط للانتقال التقني وتعزيز ممارسات الحفظ، من دون التعامل مع هجوم افتراضي على أنه واقع قائم.
في الوقت الراهن، لا يتعلق الأمر بتعريف «وضع القبو»؛ بل بالحاجة إلى مقترح للاستعداد، يقوم على انكشاف المفاتيح العامة المشفرة والهجرة التدريجية.
اكتشف: أفضل مبيعات التوكنات المسبقة
نُشر مقال «ما وضع القبو في عالم العملات المشفرة؟ جاستن دريك من إيثيريوم يحذر من احتمال حدوث اختراق بمساعدة الذكاء الاصطناعي» أولًا على Cryptonews.