يمكن أن تكون السجلات دقيقة اليوم ومع ذلك تتركك بدون أي طريقة مستقلة لإثبات ما سجّلته البارحة.
هذه هي أكثر نقطة في خدمة GoDaddy لاسم الوكيل (Agent Name Service) أجدها إثارة للاهتمام.
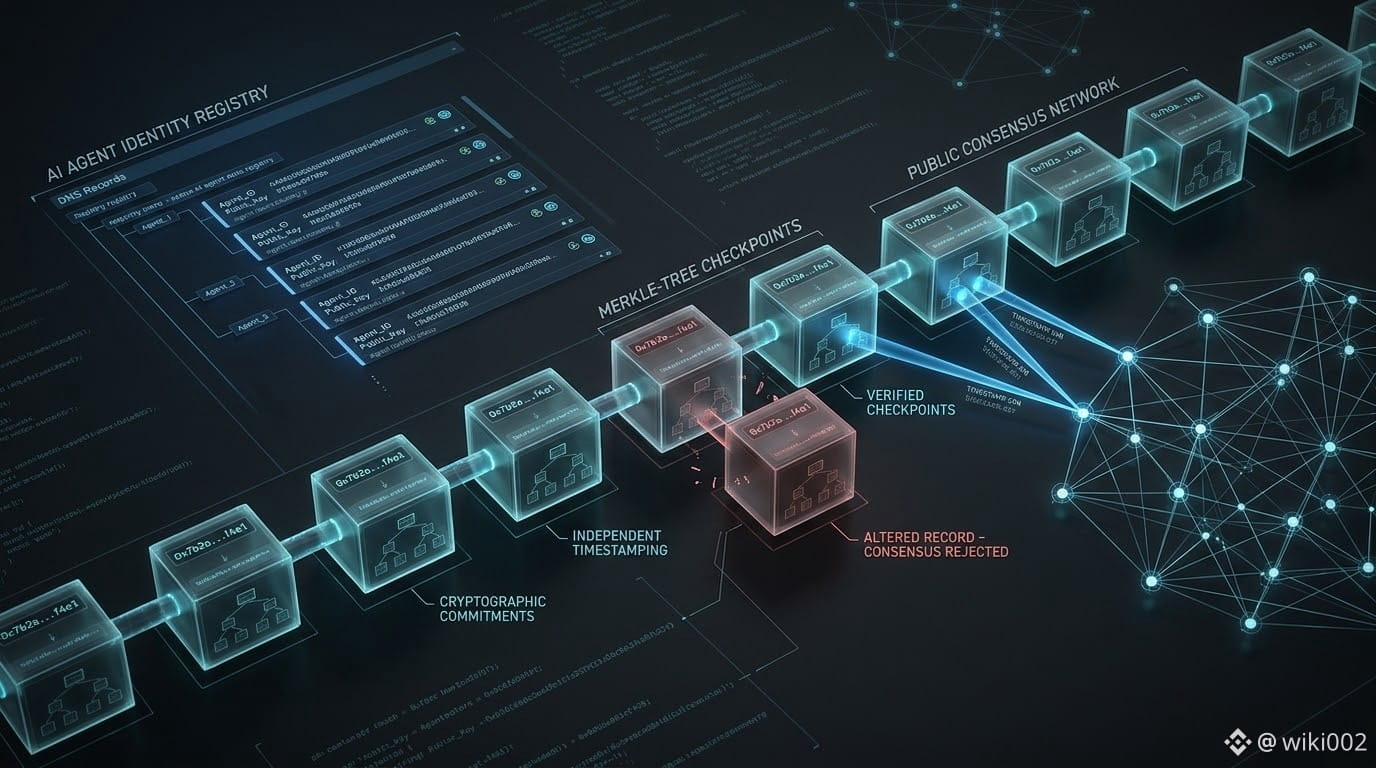
تستخدم ANS سجل شفافية قائم على Merkle-tree لتسجيل أحداث دورة حياة الوكيل. الخاصية المهمة ليست مجرد تخزين السجلات، بل جعل أي تغييرات في التاريخ قابلة للاكتشاف عبر إثباتات تشفيرية. ويذهب تصميم GoDaddy إلى أبعد من ذلك باستخدام إثباتات الاتساق لإظهار أن الشجرة الأحدث تمتد الشجرة السابقة بدلاً من إعادة كتابتها.
لكنني أعتقد أن هناك سؤال ثقة أعمق:
من الذي يمنح تاريخ السجل مرجعًا مستقلاً؟
هنا يصبح دور @hashgraph ذا صلة.
تقترح HCS-27 نشر نقاط تحقق دورية (Merkle-root checkpoints) على طبقة الإجماع في Hedera. لا يلزم وضع بيانات السجل على السلسلة (On-chain). الشبكة العامة تسجل الالتزام التشفيري، بينما يبقى السجل الأساسي والبيانات الوصفية خارج السلسلة.
بالنسبة لي، هذا يخلق فصلًا واضحًا.
GoDaddy تحافظ على السجل.
إثباتات Merkle تجعل حالته قابلة للتدقيق.
Hedera توفر خطًا زمنيًا مستقلًا لهذه الالتزامات.
وهناك أيضًا قيد مهم آخر.
نقطة التحقق لا تُثبت أن ادعاء الهوية الأصلي كان صحيحًا. إنها تساعد على إثبات أن التاريخ اللاحق للسجل متسق مع حالة تم الالتزام بها بالفعل. تظل عملية التحقق الأصلية ونموذج الثقة الأصليان مهمين.
هذا الفرق سهل تفويته عند الحديث عن هوية وكيل يعمل بالذكاء الاصطناعي.
عندما تبدأ الوكلاء في تمثيل الشركات، مع امتلاك الصلاحيات وإطلاق إجراءات عبر أنظمة مختلفة، فلن يكون معرفة من هو الوكيل كافية.
أعتقد أن السؤال الأكثر أهمية يصبح:
هل يمكنني التحقق بشكل مستقل مما الذي تغيّر، ومتى؟
هنا تبدأ السجلات القابلة للتحقق بالتحول من كونها مجرد بيانات وصفية (metadata) إلى بنية تحتية. 👍
$HBAR $ONT $AMP
#Hedera #HBAR #AI
هذه هي أكثر نقطة في خدمة GoDaddy لاسم الوكيل (Agent Name Service) أجدها إثارة للاهتمام.
تستخدم ANS سجل شفافية قائم على Merkle-tree لتسجيل أحداث دورة حياة الوكيل. الخاصية المهمة ليست مجرد تخزين السجلات، بل جعل أي تغييرات في التاريخ قابلة للاكتشاف عبر إثباتات تشفيرية. ويذهب تصميم GoDaddy إلى أبعد من ذلك باستخدام إثباتات الاتساق لإظهار أن الشجرة الأحدث تمتد الشجرة السابقة بدلاً من إعادة كتابتها.
لكنني أعتقد أن هناك سؤال ثقة أعمق:
من الذي يمنح تاريخ السجل مرجعًا مستقلاً؟
هنا يصبح دور @hashgraph ذا صلة.
تقترح HCS-27 نشر نقاط تحقق دورية (Merkle-root checkpoints) على طبقة الإجماع في Hedera. لا يلزم وضع بيانات السجل على السلسلة (On-chain). الشبكة العامة تسجل الالتزام التشفيري، بينما يبقى السجل الأساسي والبيانات الوصفية خارج السلسلة.
بالنسبة لي، هذا يخلق فصلًا واضحًا.
GoDaddy تحافظ على السجل.
إثباتات Merkle تجعل حالته قابلة للتدقيق.
Hedera توفر خطًا زمنيًا مستقلًا لهذه الالتزامات.
وهناك أيضًا قيد مهم آخر.
نقطة التحقق لا تُثبت أن ادعاء الهوية الأصلي كان صحيحًا. إنها تساعد على إثبات أن التاريخ اللاحق للسجل متسق مع حالة تم الالتزام بها بالفعل. تظل عملية التحقق الأصلية ونموذج الثقة الأصليان مهمين.
هذا الفرق سهل تفويته عند الحديث عن هوية وكيل يعمل بالذكاء الاصطناعي.
عندما تبدأ الوكلاء في تمثيل الشركات، مع امتلاك الصلاحيات وإطلاق إجراءات عبر أنظمة مختلفة، فلن يكون معرفة من هو الوكيل كافية.
أعتقد أن السؤال الأكثر أهمية يصبح:
هل يمكنني التحقق بشكل مستقل مما الذي تغيّر، ومتى؟
هنا تبدأ السجلات القابلة للتحقق بالتحول من كونها مجرد بيانات وصفية (metadata) إلى بنية تحتية. 👍
$HBAR $ONT $AMP
#Hedera #HBAR #AI