
#dusk $DUSK @Dusk ما الذي يُغفل عنه في Dusk هو آلية الإجماع نفسها، غالبًا لأن عبارة "إثبات الحصة" باتت تبدو مطروحة و"مُستقرة" ومملّة الآن—إلا أن نسخة Dusk ليست تمامًا النسخة التي يتوقعها الجميع.
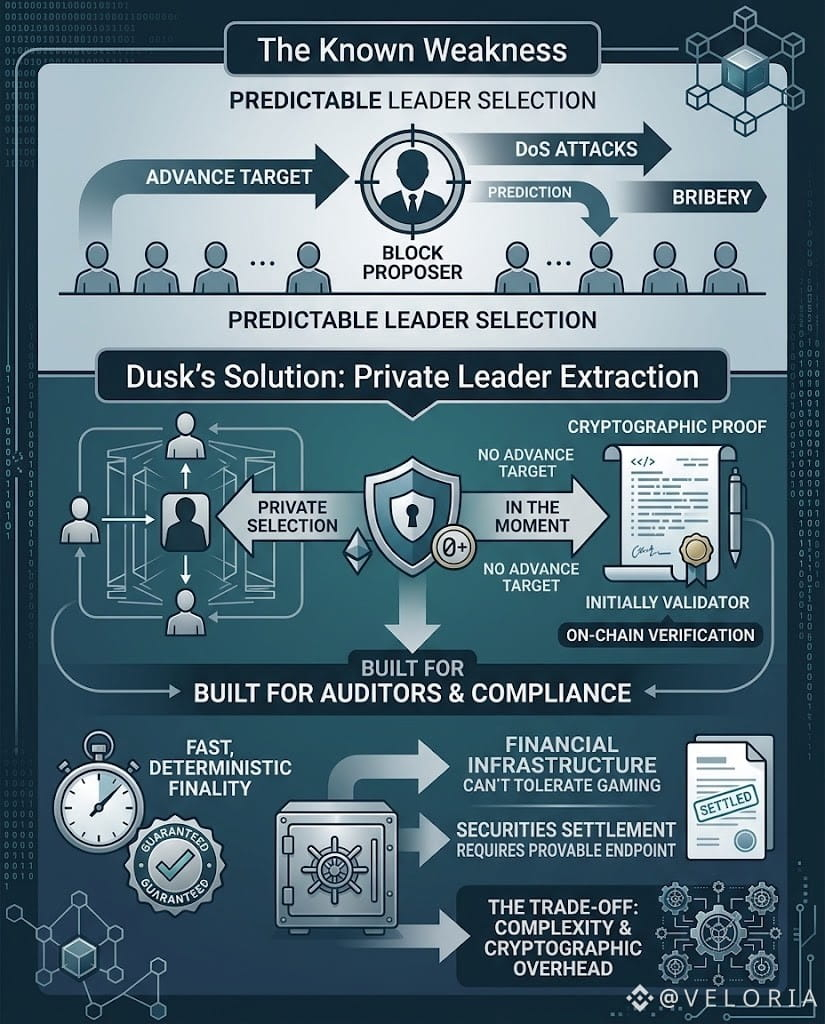
تختار أغلب سلاسل إثبات الحصة قائدًا علنًا مسبقًا، وهذا يخلق هدفًا واضحًا. من يعرف أنه على وشك اقتراح الكتلة التالية يمكن الضغط عليه أو رشْوته أو استهدافه بهجوم حجب خدمة (DDoS) قبل دوره مباشرة. هذه نقطة ضعف معروفة، ومعظم السلاسل تتقبلها كتكلفة للقيام بالعمل.
إجابة Dusk هي عملية استخراج قائد خاصة—لا أحد يعرف من سيتولى اقتراح الكتلة التالية حتى لحظة قيامه بذلك. يتم الاختيار عبر إثباتاتٍ تشفيرية يولدها القائد بنفسه، لذلك لا توجد نافذة إعلان، ولا هدف مُسبق. هذا هو الإصلاح على السطح.
لكن تحت السطح، يهم هذا أكثر بالنسبة لسلسلة تركز على الامتثال منها على المضاربة. البنية التحتية المالية لا تستطيع تحمل نقاط فشل يمكن التنبؤ بها—فمثلاً منصة تداول تُسوي الأوراق المالية على السلسلة تحتاج ضمانًا بأن إنتاج الكتل لا يمكن التلاعب به بواسطة أي شخص يملك الموارد لمراقبة mempool وتوقيت الهجوم.
ما يتيح ذلك هو حتمية نهائية سريعة—تستقر المعاملات خلال ثوانٍ، وليس وفق منطق "النهائية غالبًا بعد عدد كافٍ من التأكيدات" الذي تعمل به بيتكوين ما يزال.
بالنسبة لتسوية الأوراق المالية، فإن "غالبًا نهائية" لا يكفي. الجهات التنظيمية تريد نهاية نظيفة وقابلة للإثبات.
المقايضة هنا هي التعقيد. إخفاء اختيار القائد يعني عبئًا تشفيريًا أكبر لكل كتلة، وأجزاءً أكثر تتحرك ويجب أن تعمل بشكل صحيح تحت ظروف عدائية.
ومع ذلك، فهي تذكرة بأن اختيارات Dusk الهندسية تعود دائمًا إلى الغريزة نفسها: البناء من أجل المدقق الموجود في الغرفة، لا لمجرد المتداول خارجها.
تختار أغلب سلاسل إثبات الحصة قائدًا علنًا مسبقًا، وهذا يخلق هدفًا واضحًا. من يعرف أنه على وشك اقتراح الكتلة التالية يمكن الضغط عليه أو رشْوته أو استهدافه بهجوم حجب خدمة (DDoS) قبل دوره مباشرة. هذه نقطة ضعف معروفة، ومعظم السلاسل تتقبلها كتكلفة للقيام بالعمل.
إجابة Dusk هي عملية استخراج قائد خاصة—لا أحد يعرف من سيتولى اقتراح الكتلة التالية حتى لحظة قيامه بذلك. يتم الاختيار عبر إثباتاتٍ تشفيرية يولدها القائد بنفسه، لذلك لا توجد نافذة إعلان، ولا هدف مُسبق. هذا هو الإصلاح على السطح.
لكن تحت السطح، يهم هذا أكثر بالنسبة لسلسلة تركز على الامتثال منها على المضاربة. البنية التحتية المالية لا تستطيع تحمل نقاط فشل يمكن التنبؤ بها—فمثلاً منصة تداول تُسوي الأوراق المالية على السلسلة تحتاج ضمانًا بأن إنتاج الكتل لا يمكن التلاعب به بواسطة أي شخص يملك الموارد لمراقبة mempool وتوقيت الهجوم.
ما يتيح ذلك هو حتمية نهائية سريعة—تستقر المعاملات خلال ثوانٍ، وليس وفق منطق "النهائية غالبًا بعد عدد كافٍ من التأكيدات" الذي تعمل به بيتكوين ما يزال.
بالنسبة لتسوية الأوراق المالية، فإن "غالبًا نهائية" لا يكفي. الجهات التنظيمية تريد نهاية نظيفة وقابلة للإثبات.
المقايضة هنا هي التعقيد. إخفاء اختيار القائد يعني عبئًا تشفيريًا أكبر لكل كتلة، وأجزاءً أكثر تتحرك ويجب أن تعمل بشكل صحيح تحت ظروف عدائية.
ومع ذلك، فهي تذكرة بأن اختيارات Dusk الهندسية تعود دائمًا إلى الغريزة نفسها: البناء من أجل المدقق الموجود في الغرفة، لا لمجرد المتداول خارجها.