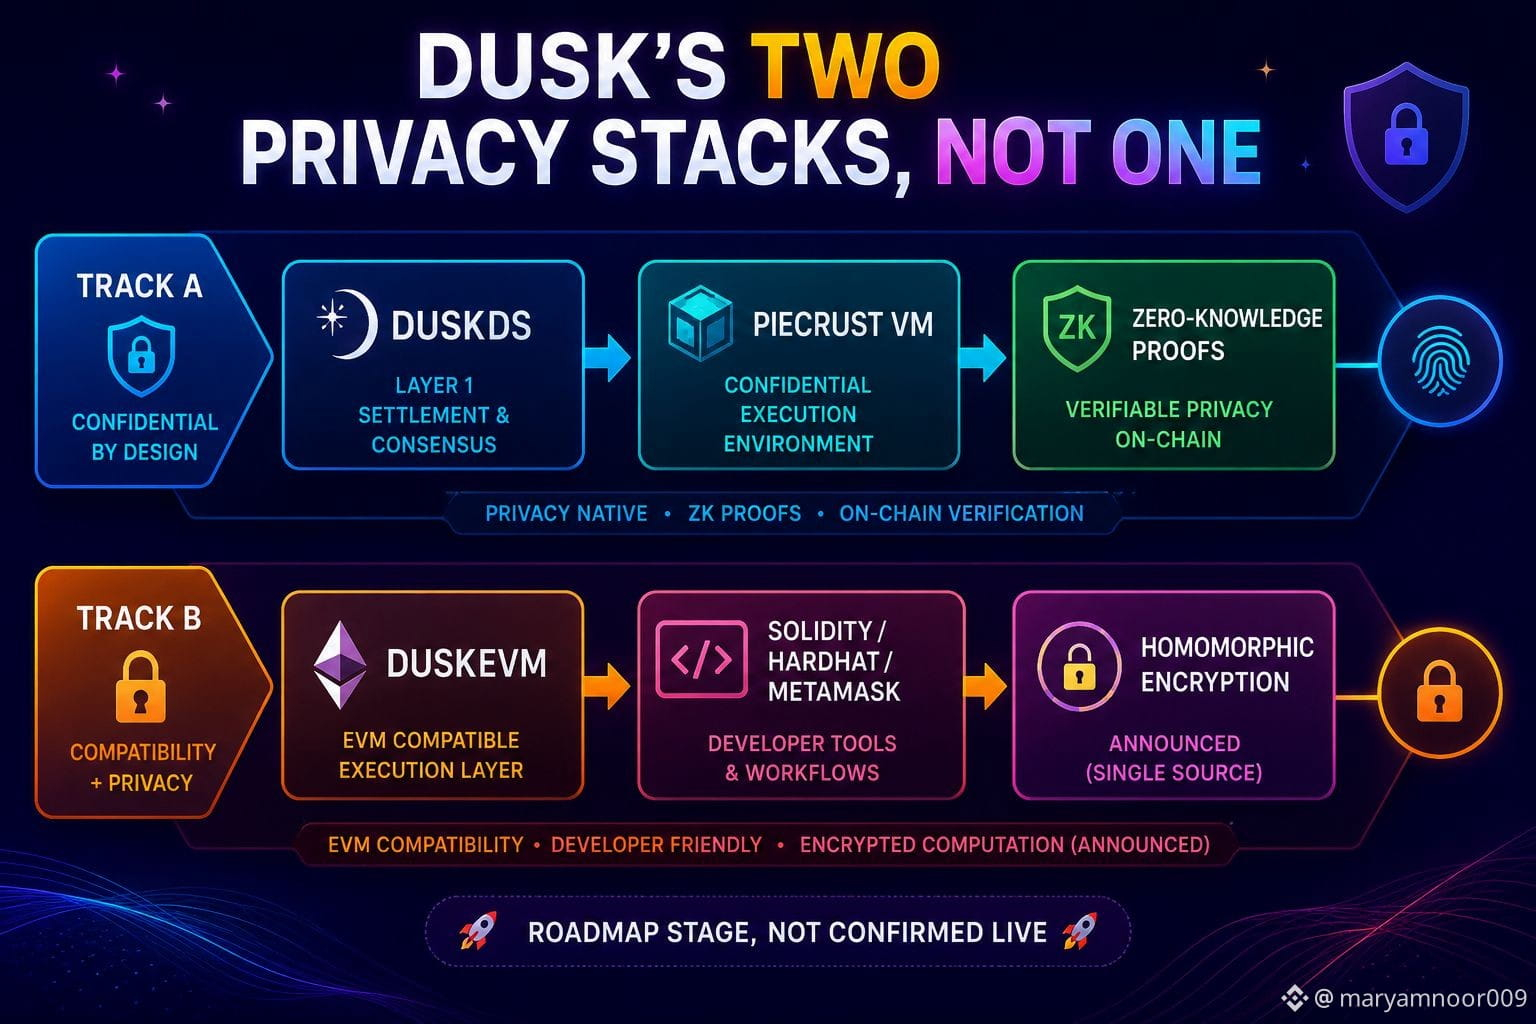
قرأتُ مواد بنية Dusk، وكنتُ أتوقع طبقة خصوصية واحدة. لكن هناك طبقتان، ولا تستخدمان التشفير نفسه. يعمل Dusk ($DUSK ) #dusk @Dusk على تصميم مقسوم—DuskDS يعمل Piecrust مع إثباتات معرفة صفرية، وطبقة DuskEVM منفصلة مُعدة لتشغيل Solidity القياسية عبر Hardhat وMetaMask.
افترضتُ أن ذلك يجعل DuskEVM هو الجانب "الشفاف". لكنه ليس كذلك، على الأقل وفق منشور واحد في خارطة طريق Dusk—يُخطَّط لـ DuskEVM للحصول على التشفير المتماثل (homomorphic encryption) للمعاملات السرّية وإخفاء دفاتر الأوامر. رياضيات مختلفة، لا غياب للخصوصية.
لذلك فهذه ليست "سلسلة خاصة واحدة مع مسار بدء علني". بل هما طبقتان منفصلتان من حزم الخصوصية تستهدفان فئتين من المطورين—إثباتات ZK على طبقة، وHE على طبقة أخرى. نهجان تشفيريان للحفاظ والتدقيق بدل نهج واحد، مهما كانت النتيجة عمليًا. ما زال الأمر ضمن خارطة الطريق وليس مُنفَّذا بعد: توضح الوثائق أن DuskVM "مضمّن حاليًا داخل DuskDS لكنه يتم استخراجه" إلى طبقته الخاصة.
يجدر التحقق مما يلي: هل حدث هذا الاستخراج بالفعل، أم أن سرّية DuskEVM المبنية على HE موجودة في أي مكان خارج الإعلان.
افترضتُ أن ذلك يجعل DuskEVM هو الجانب "الشفاف". لكنه ليس كذلك، على الأقل وفق منشور واحد في خارطة طريق Dusk—يُخطَّط لـ DuskEVM للحصول على التشفير المتماثل (homomorphic encryption) للمعاملات السرّية وإخفاء دفاتر الأوامر. رياضيات مختلفة، لا غياب للخصوصية.
لذلك فهذه ليست "سلسلة خاصة واحدة مع مسار بدء علني". بل هما طبقتان منفصلتان من حزم الخصوصية تستهدفان فئتين من المطورين—إثباتات ZK على طبقة، وHE على طبقة أخرى. نهجان تشفيريان للحفاظ والتدقيق بدل نهج واحد، مهما كانت النتيجة عمليًا. ما زال الأمر ضمن خارطة الطريق وليس مُنفَّذا بعد: توضح الوثائق أن DuskVM "مضمّن حاليًا داخل DuskDS لكنه يتم استخراجه" إلى طبقته الخاصة.
يجدر التحقق مما يلي: هل حدث هذا الاستخراج بالفعل، أم أن سرّية DuskEVM المبنية على HE موجودة في أي مكان خارج الإعلان.