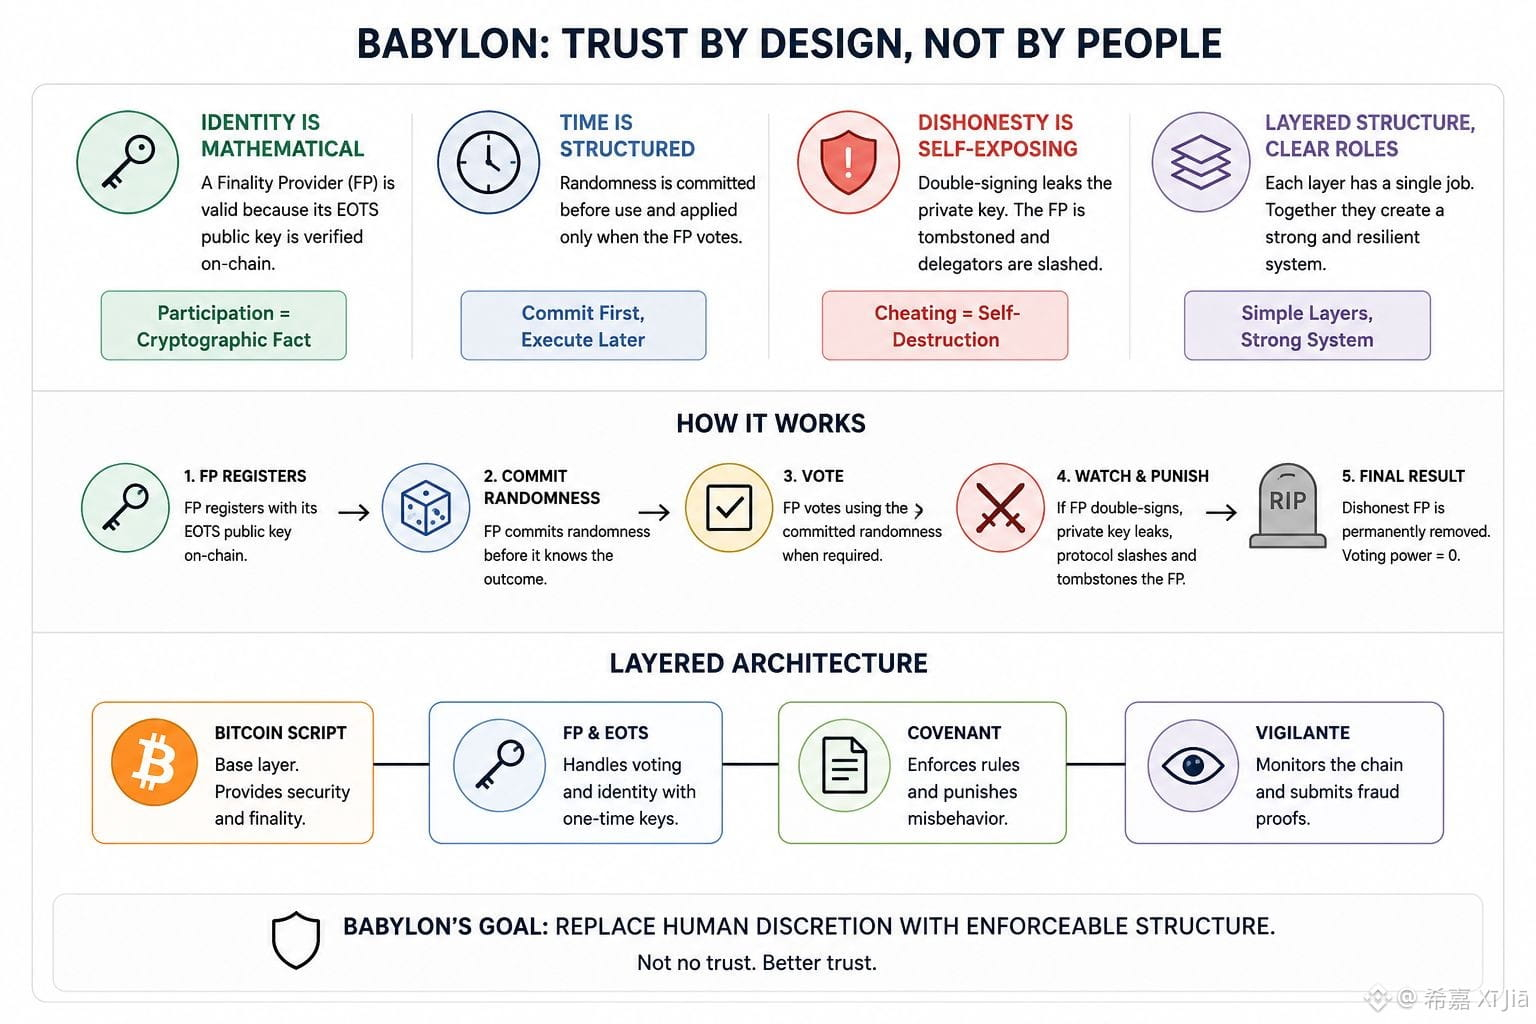
#baby I أعود دائمًا إلى فكرة واحدة في تصميم باابلون: الهوية ليست اجتماعية، بل رياضية. إن موفّر الإنهاء ليس “مُوثوقًا” لأنه قام شخص ما بالموافقة عليه أو لأنه حصل على شارة. بل يُوجد لأن مفتاح EOTS العام الخاص به يمكن التحقق منه على السلسلة. هذا التحوّل أهم مما يبدو في البداية. إنه يحوّل المشاركة إلى حقيقة تشفيرية، لا إلى قرار سياساتي.
ما يلفت انتباهي أيضًا هو الطريقة التي يتعامل بها النظام مع الوقت. يتم الالتزام باللا عشوائية قبل استخدامها، ثم تُطبَّق لاحقًا عندما يصوّت الموفّر الإنهائي (FP) فعليًا. قد يبدو ذلك تفصيلًا صغيرًا، لكنه في الحقيقة عمود الثقة في نموذج الأمان. لا يستطيع المشغّل الارتجال بعد رؤية النتيجة. يفرض النظام الالتزام أولًا، والتنفيذ لاحقًا. هنا تصبح القدرة على التنبؤ أمنًا.
أشد جزء في التصميم هو آلية العقاب. إن التوقيع المزدوج ليس مجرد مخالفة؛ بل هو فعلٌ يُعرّي نفسه. الآلية نفسها التي قد تُمكّن من الغش تُسرّب أيضًا المفتاح الخاص. وبعبارة أخرى، تُعاقَب الخداعُ عبر البروتوكول نفسه، لا عبر لجنة تتفاعل بعد حدوث الواقعة. بمجرد تسريب المفتاح، يتم تثبيت الموفّر الإنهائي (tombstoned) إلى الأبد، وتُخفض قوة التصويت إلى الصفر، ويتم خصم المفوّضين جماعيًا (slashed). التكلفة فورية ودائمة وصعبة التلاعب.
وأعتقد أيضًا أن البنية الطبقية هي ما يجعل النموذج كله يبدو عمليًا أكثر منه نظريًا. يوفّر سكربت بيتكوين الأساس، ويتولّى FP وEOTS إدارة التصويت، ويضمن covenant تطبيق القواعد، ويراقب vigilante أي انتهاكات. لكل طبقة مهمة محدودة. هذا الفصل ليس مجرد زينة. إنه ما يجعل النظام متينًا.
في النهاية، ليست باابلون تحاول أن تجعل الثقة تختفي. إنها تحاول استبدال التقدير البشري ببنية قابلة للفرض. هذه مشكلة أصعب، لكنها أكثر صدقًا.
$BABY @BabylonLabs_io $BEAT $BTC
ما يلفت انتباهي أيضًا هو الطريقة التي يتعامل بها النظام مع الوقت. يتم الالتزام باللا عشوائية قبل استخدامها، ثم تُطبَّق لاحقًا عندما يصوّت الموفّر الإنهائي (FP) فعليًا. قد يبدو ذلك تفصيلًا صغيرًا، لكنه في الحقيقة عمود الثقة في نموذج الأمان. لا يستطيع المشغّل الارتجال بعد رؤية النتيجة. يفرض النظام الالتزام أولًا، والتنفيذ لاحقًا. هنا تصبح القدرة على التنبؤ أمنًا.
أشد جزء في التصميم هو آلية العقاب. إن التوقيع المزدوج ليس مجرد مخالفة؛ بل هو فعلٌ يُعرّي نفسه. الآلية نفسها التي قد تُمكّن من الغش تُسرّب أيضًا المفتاح الخاص. وبعبارة أخرى، تُعاقَب الخداعُ عبر البروتوكول نفسه، لا عبر لجنة تتفاعل بعد حدوث الواقعة. بمجرد تسريب المفتاح، يتم تثبيت الموفّر الإنهائي (tombstoned) إلى الأبد، وتُخفض قوة التصويت إلى الصفر، ويتم خصم المفوّضين جماعيًا (slashed). التكلفة فورية ودائمة وصعبة التلاعب.
وأعتقد أيضًا أن البنية الطبقية هي ما يجعل النموذج كله يبدو عمليًا أكثر منه نظريًا. يوفّر سكربت بيتكوين الأساس، ويتولّى FP وEOTS إدارة التصويت، ويضمن covenant تطبيق القواعد، ويراقب vigilante أي انتهاكات. لكل طبقة مهمة محدودة. هذا الفصل ليس مجرد زينة. إنه ما يجعل النظام متينًا.
في النهاية، ليست باابلون تحاول أن تجعل الثقة تختفي. إنها تحاول استبدال التقدير البشري ببنية قابلة للفرض. هذه مشكلة أصعب، لكنها أكثر صدقًا.
$BABY @BabylonLabs_io $BEAT $BTC