

ИИ-агенты вступают в другую фазу.
Теперь они больше не ограничиваются созданием текста или ответами на вопросы. Они могут проводить исследования, управлять файлами, взаимодействовать с веб-сайтами, общаться между платформами и выполнять многошаговые рабочие процессы. Но по мере того, как агенты становятся способными действовать от нашего имени, один вопрос, на мой взгляд, становится все более важным:
Как дать ИИ достаточно автономии, чтобы он был полезным, не предоставляя ему неограниченные полномочия?
Именно это делает IronClaw 1.0, #NEARAI , особенно интересным для меня.
Разделение мышления и действий
IronClaw подходит к безопасности агентов на уровне архитектуры.
Вместо того чтобы позволять модели, которая принимает решение, напрямую выполнять получившееся действие, #ironclaw размещает защитный слой между принятием решений и исполнением. Действия проходят через этот контролируемый маршрут, а чувствительные операции могут требовать явного одобрения до того, как они будут выполнены.
Это создает полезное разделение:
Агент может решить, что он хочет делать, но он не получает автоматически неограниченного разрешения делать это.
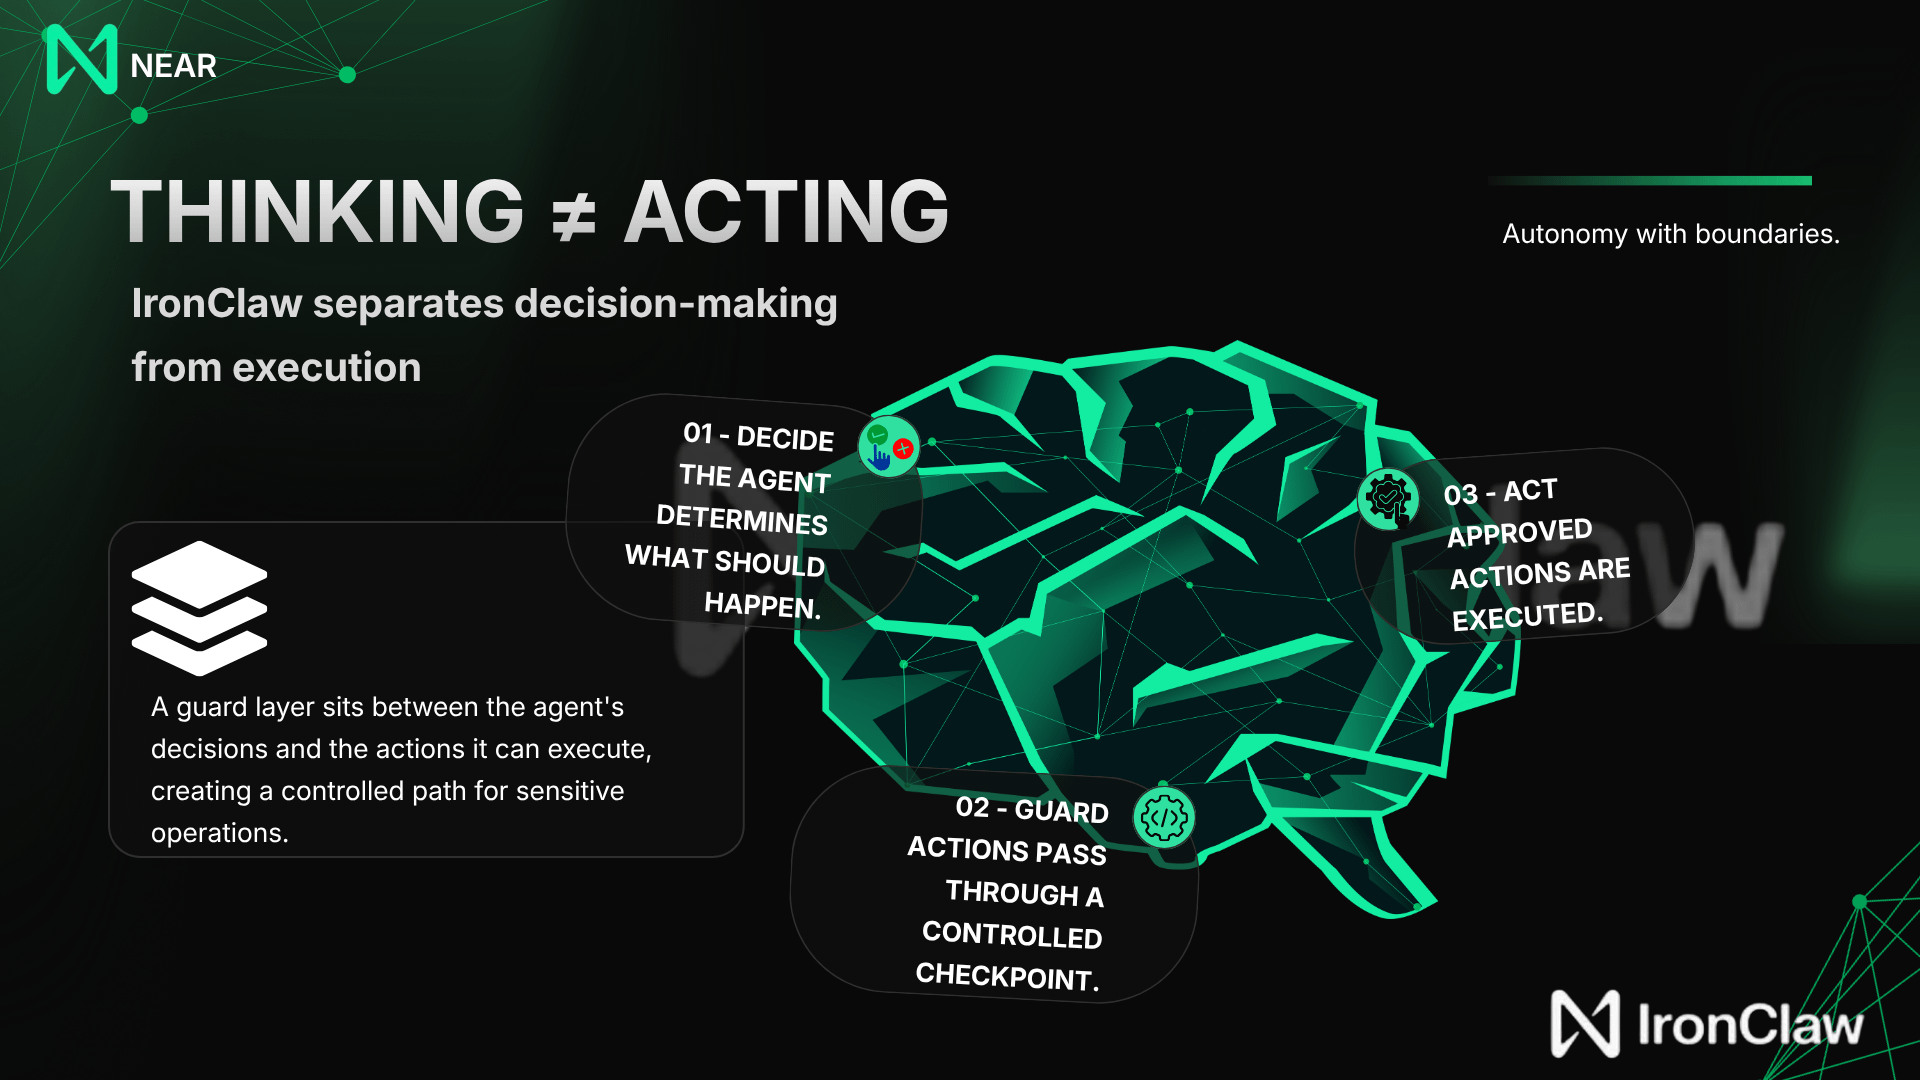
Для меня это куда интереснее, чем просто добавлять еще одну функцию безопасности в ИИ-агент. Механизм контроля становится частью того, как агент работает.
#ironclaw также решает еще одну практическую проблему: что происходит, когда автономный рабочий процесс прерывается?
Непрерывное контрольное сохранение (checkpointing) позволяет возобновлять работу вместо того, чтобы заставлять агента начинать заново. Постоянное состояние и память также могут переноситься между CLI, Web, Slack и Telegram, позволяя одному и тому же ассистенту сохранять контекст на разных интерфейсах.
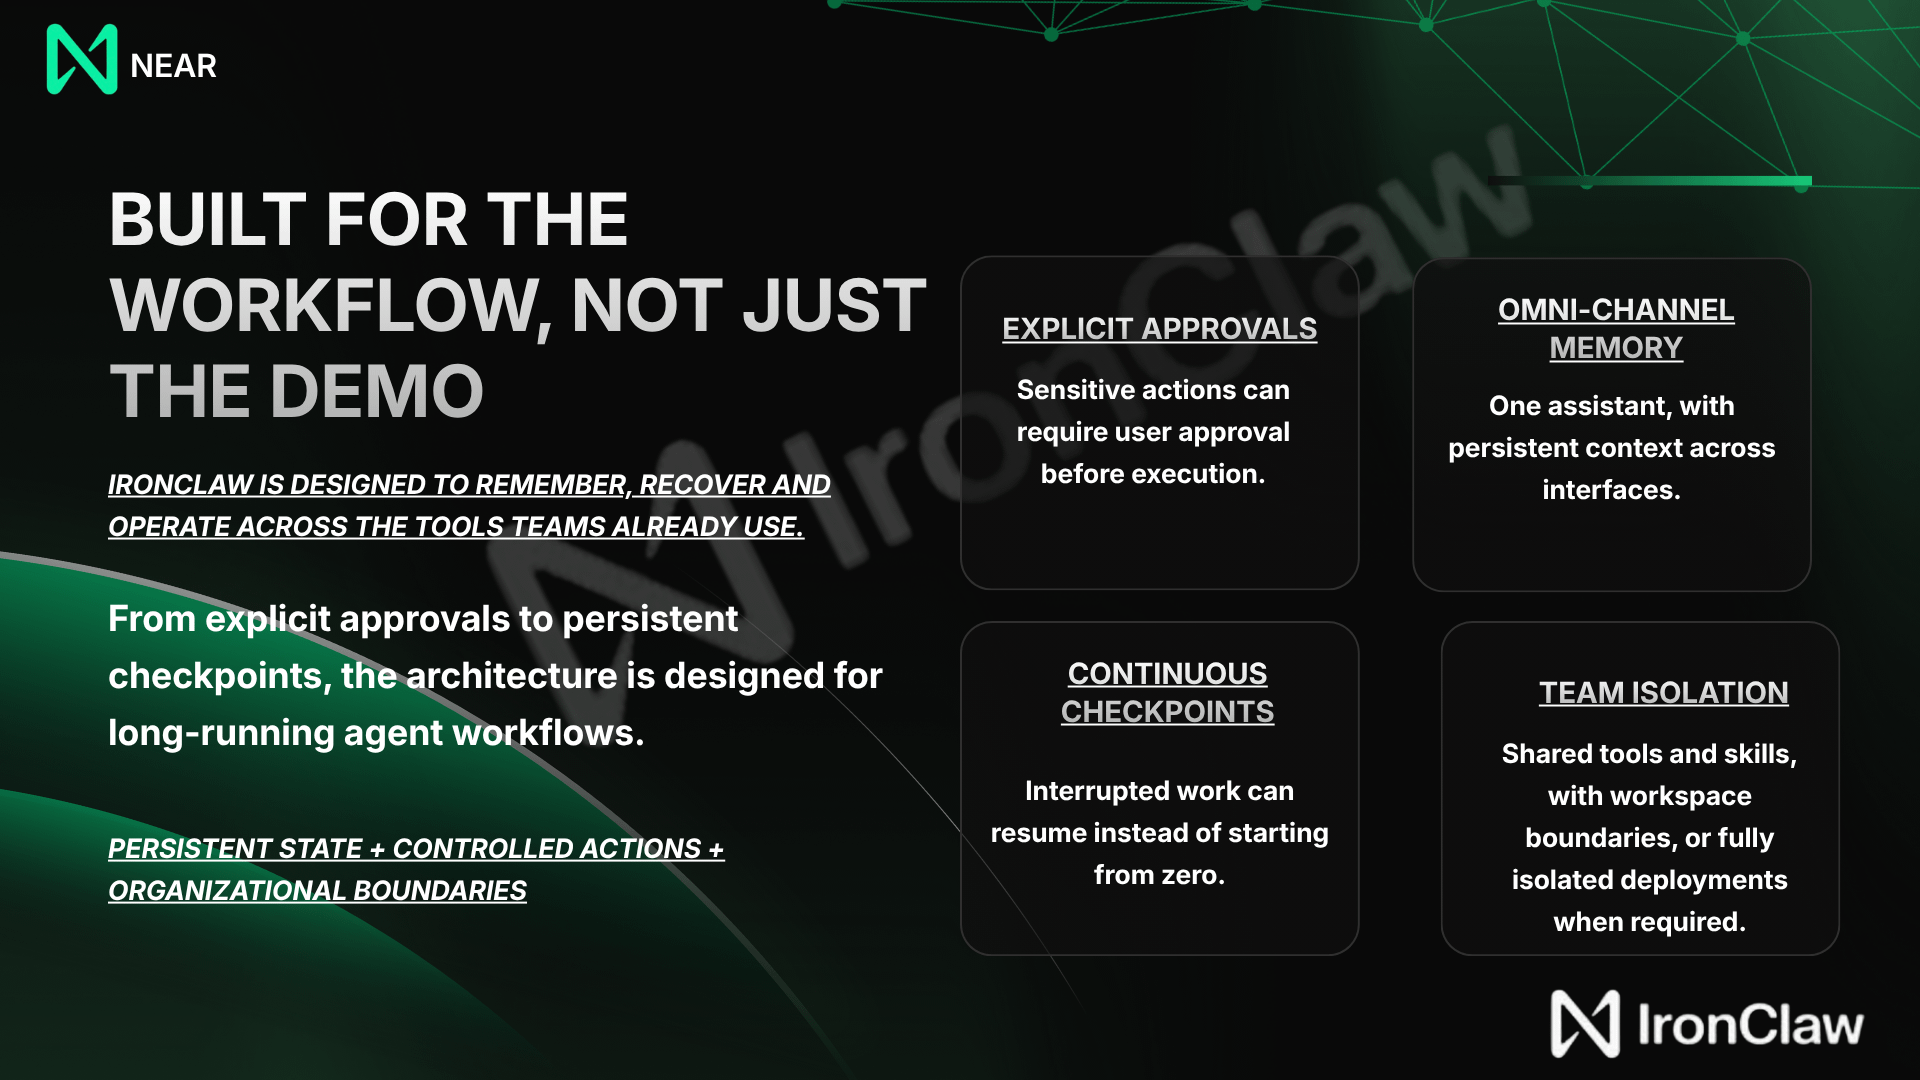
Для организаций #ironclaw поддерживает совместное использование инструментов и навыков благодаря развертываниям в многопользовательском режиме (multi-tenant), при этом сохраняя границы рабочих пространств; при необходимости доступно развертывание в однопользовательском режиме (single-tenant), когда требуется полная изоляция.
Производительность, стоящая за архитектурой
Модель безопасности была бы менее убедительной, если бы она приходила в ущерб возможностям.
В оценке Ironclaw 1.0 от NEAR AI за 27 июля система заняла первое место в трех различных бенчмарках агентов, используя в инструменте сравнения одно и то же базовое модель DeepSeek-V4-Flash.
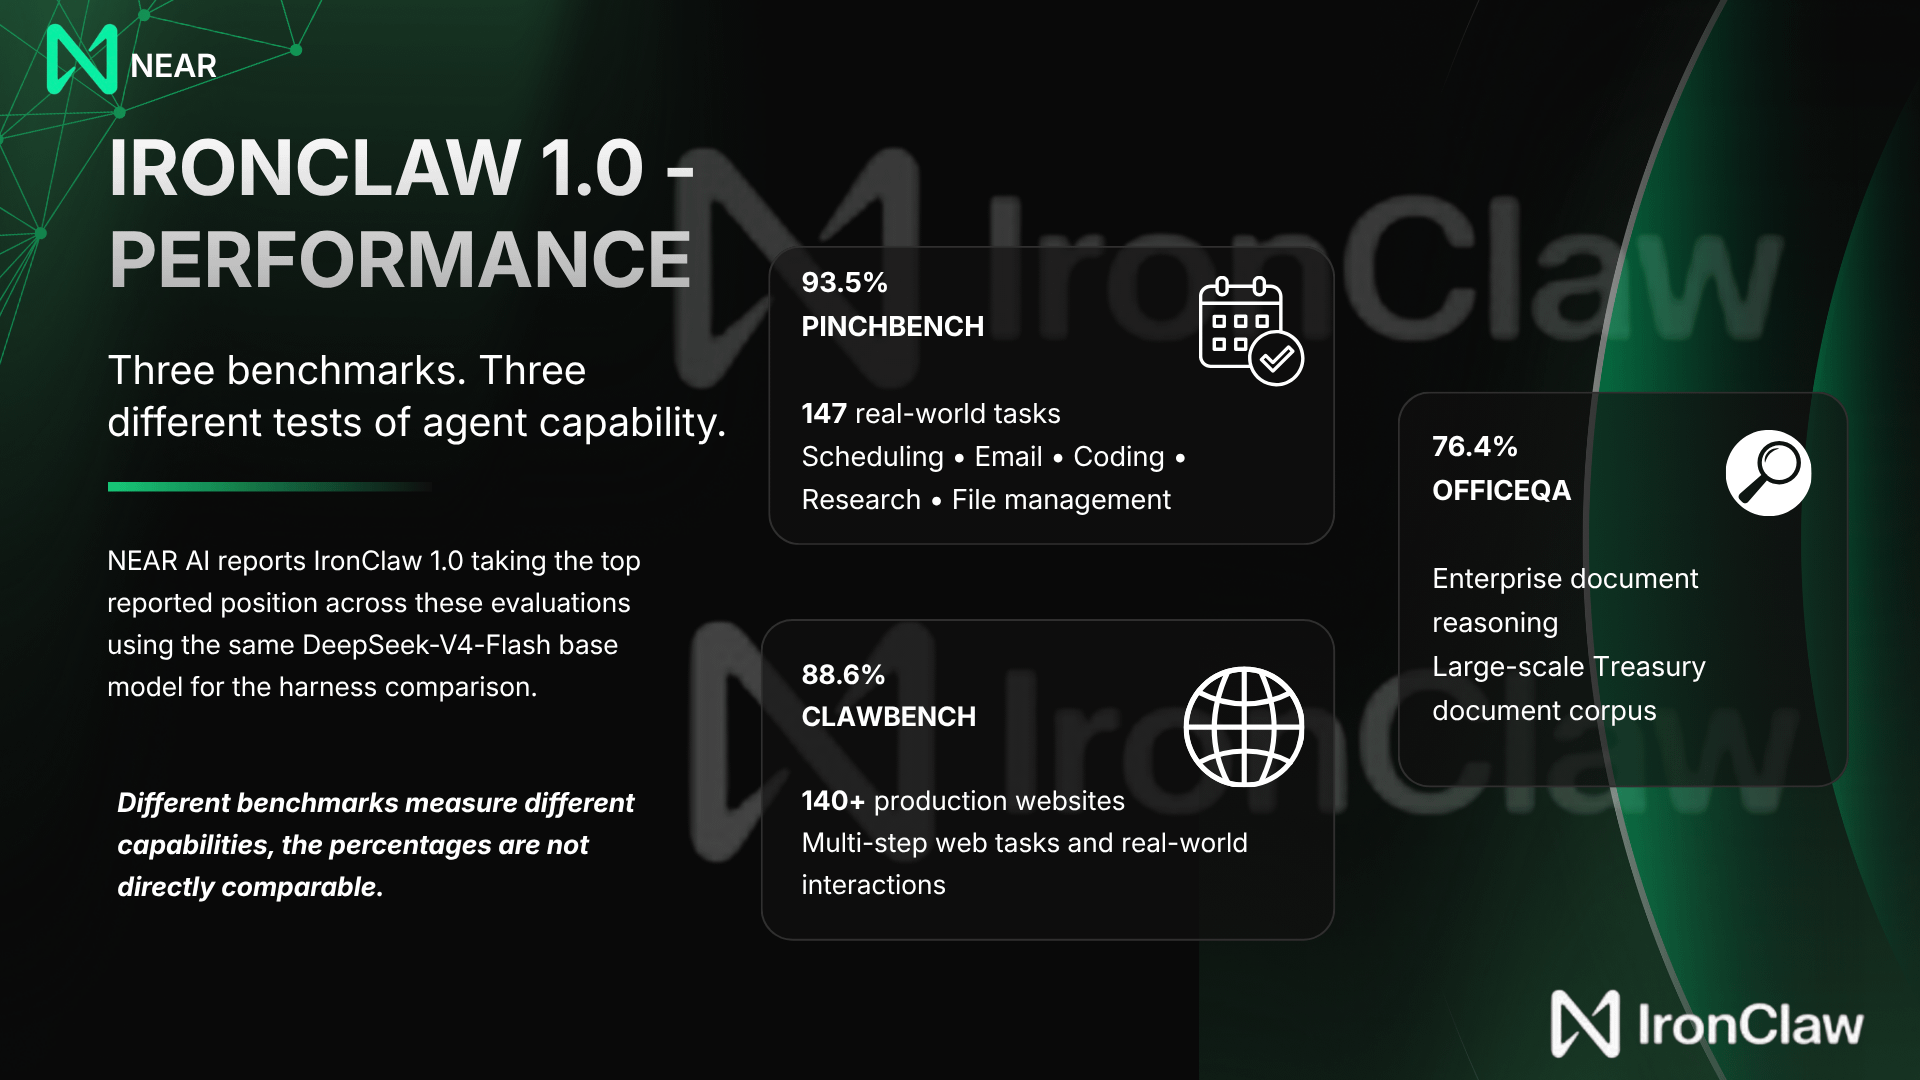
IronClaw зафиксировал 93,5% на PinchBench — бенчмарке, который оценивает 147 реальных задач, включая планирование, разбор электронной почты, программирование, исследования и управление файлами.
На ClawBench, где проверяются многошаговые задачи на более чем 140 реальных сайтах производственного уровня, IronClaw зафиксировал 88,6%.
И на OfficeQA, который оценивает обоснованное рассуждение по большой коллекции документов Казначейства США, он достиг 76,4%.
Эти цифры не следует воспринимать как напрямую сопоставимые, потому что каждый бенчмарк измеряет разные возможности. Что бросается мне в глаза: одна и та же архитектура демонстрировала сильные результаты в практическом выполнении задач, взаимодействии с вебом и рассуждениях по документам.
Большая картина NEAR AI
IronClaw вписывается в более широкое видение #NEARAI , сосредоточенное на частной, конфиденциальной и проверяемой инфраструктуре ИИ.
Это подводит к разговору роли @NEAR Protocol и стейкинга.
Ставки часто рассматривают прежде всего через призму вознаграждений. Однако на уровне протокола размещенные в стейкинге NEAR поддерживают инфраструктуру валидаторов, отвечающую за поддержание сетевого консенсуса и безопасности.
Теперь появилась еще более прямая связь с инфраструктурой ИИ. #NEARAI ввела доступ на основе стейкинга, который позволяет пользователям размещать NEAR за кредиты, поддерживающие конфиденциальный инференс и круглосуточный хостинг агентов IronClaw.
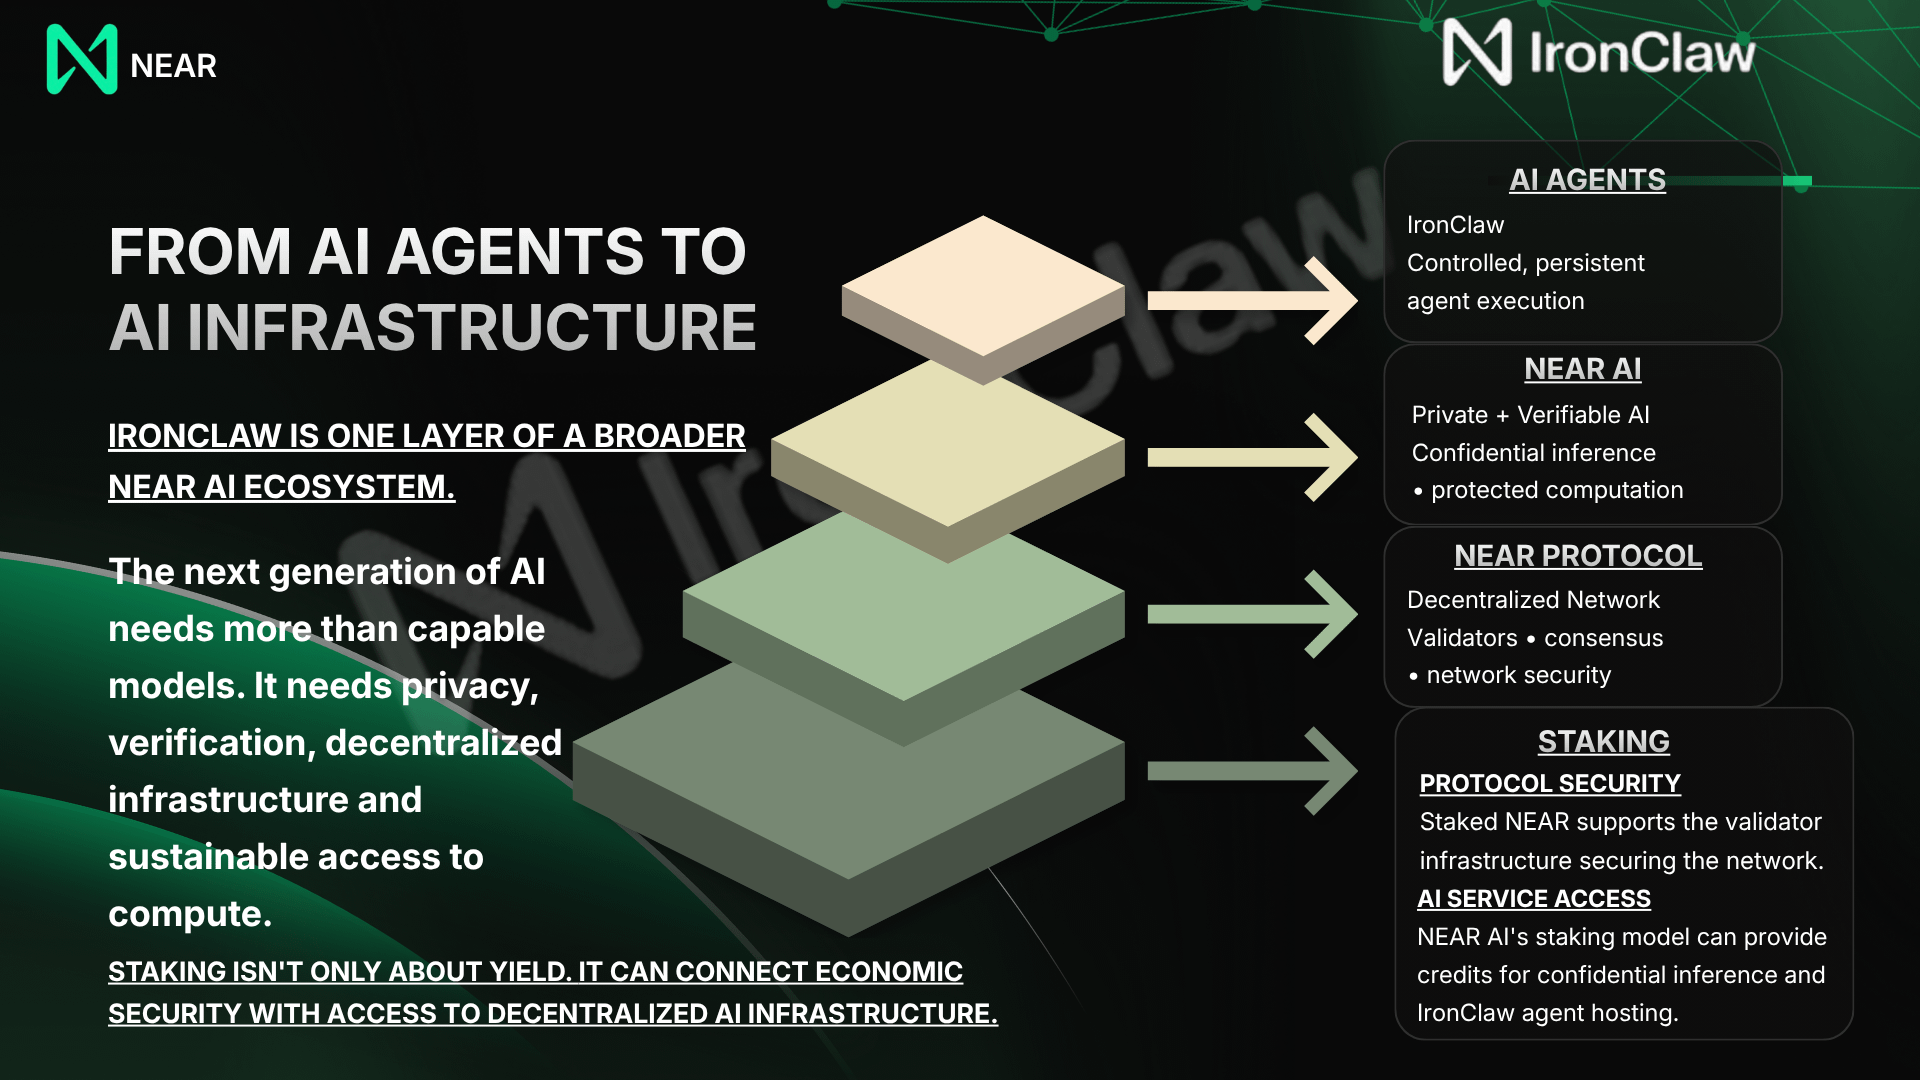
Это меняет то, как я вижу взаимосвязь между стейкингом и децентрализованным ИИ.
Будущее — это не просто создание агентов, которые думают лучше. Речь о создании инфраструктуры, где агенты могут действовать в рамках ограничений, сохранять свою работу, защищать чувствительные вычисления и работать в децентрализованных системах с действительно значимыми гарантиями безопасности.
IronClaw 1.0, следовательно, представляет собой нечто, что я считаю более ценным, чем другой демонстрационный пример возможностей ИИ: шаг к тому, чтобы контролируемая автономность стала фундаментальной частью того, как проектируются ИИ-агенты.
Вопрос для следующего поколения ИИ может быть не в том, насколько автономными могут стать агенты?
Возможно, это:
Как сделать автономность достаточно доверенной, чтобы ею можно было пользоваться?