
#cryptosecurity
cryptosecurity
Просмотров: 9.4M
15,550 обсуждают
Популярные
Новые
·
--
⚖️ США получили судебное разрешение на блокировку более $1,2 млрд криптовалюты, связанной со взломом Binance
12 ноября 2026 года ФБР сообщило, что американские власти изъяли часть похищенных криптоактивов и получили судебные разрешения на ограничение распоряжения другими активами на общую сумму более $1,2 млрд. Речь идёт о расследовании масштабного взлома Binance, который американские следователи связывают с северокорейской группой TraderTraitor.
По данным властей США, совместно с частными партнёрами удалось заморозить более $2,7 млрд активов, связанных с кражей. При этом судебное разрешение на блокировку не означает, что вся указанная сумма уже возвращена пострадавшим: окончательная конфискация и определение законных владельцев требуют дальнейших процедур.
Источник: Associated Press со ссылкой на ФБР, 12–13 ноября 2026 года.
#CryptoSecurity #Binance
⚖️ США получили судебное разрешение на блокировку более $1,2 млрд криптовалюты, связанной со взломом Binance
12 ноября 2026 года ФБР сообщило, что американские власти изъяли часть похищенных криптоактивов и получили судебные разрешения на ограничение распоряжения другими активами на общую сумму более $1,2 млрд. Речь идёт о расследовании масштабного взлома Binance, который американские следователи связывают с северокорейской группой TraderTraitor.
По данным властей США, совместно с частными партнёрами удалось заморозить более $2,7 млрд активов, связанных с кражей. При этом судебное разрешение на блокировку не означает, что вся указанная сумма уже возвращена пострадавшим: окончательная конфискация и определение законных владельцев требуют дальнейших процедур.
Источник: Associated Press со ссылкой на ФБР, 12–13 ноября 2026 года.
#CryptoSecurity #Binance
12 ноября 2026 года ФБР сообщило, что американские власти изъяли часть похищенных криптоактивов и получили судебные разрешения на ограничение распоряжения другими активами на общую сумму более $1,2 млрд. Речь идёт о расследовании масштабного взлома Binance, который американские следователи связывают с северокорейской группой TraderTraitor.
По данным властей США, совместно с частными партнёрами удалось заморозить более $2,7 млрд активов, связанных с кражей. При этом судебное разрешение на блокировку не означает, что вся указанная сумма уже возвращена пострадавшим: окончательная конфискация и определение законных владельцев требуют дальнейших процедур.
Источник: Associated Press со ссылкой на ФБР, 12–13 ноября 2026 года.
#CryptoSecurity #Binance
177
·
--
🚨 Клиентам SafePal присылают фальшивые письма с QR-кодами
12 ноября 2026 года стало известно о мошеннических бумажных письмах, которые получают некоторые покупатели аппаратных кошельков SafePal. В письмах утверждается, что в устройстве обнаружена проблема с прошивкой, и предлагается перейти по QR-коду для её исправления. На самом деле код ведёт на поддельный сайт, где злоумышленники пытаются получить секретную фразу восстановления кошелька.
SafePal подтвердил мошенническую рассылку и связал её с ранее раскрытой утечкой данных о заказах клиентов. Компания подчёркивает, что сама не отправляет подобные письма и никогда не запрашивает seed-фразы. Инфраструктура кошельков, по заявлению SafePal, остаётся защищённой.
Не сканируйте QR-коды из неожиданных писем и никогда не вводите фразу восстановления на сторонних страницах. Источник: заявление SafePal, BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SafePal
🚨 Клиентам SafePal присылают фальшивые письма с QR-кодами
12 ноября 2026 года стало известно о мошеннических бумажных письмах, которые получают некоторые покупатели аппаратных кошельков SafePal. В письмах утверждается, что в устройстве обнаружена проблема с прошивкой, и предлагается перейти по QR-коду для её исправления. На самом деле код ведёт на поддельный сайт, где злоумышленники пытаются получить секретную фразу восстановления кошелька.
SafePal подтвердил мошенническую рассылку и связал её с ранее раскрытой утечкой данных о заказах клиентов. Компания подчёркивает, что сама не отправляет подобные письма и никогда не запрашивает seed-фразы. Инфраструктура кошельков, по заявлению SafePal, остаётся защищённой.
Не сканируйте QR-коды из неожиданных писем и никогда не вводите фразу восстановления на сторонних страницах. Источник: заявление SafePal, BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SafePal
12 ноября 2026 года стало известно о мошеннических бумажных письмах, которые получают некоторые покупатели аппаратных кошельков SafePal. В письмах утверждается, что в устройстве обнаружена проблема с прошивкой, и предлагается перейти по QR-коду для её исправления. На самом деле код ведёт на поддельный сайт, где злоумышленники пытаются получить секретную фразу восстановления кошелька.
SafePal подтвердил мошенническую рассылку и связал её с ранее раскрытой утечкой данных о заказах клиентов. Компания подчёркивает, что сама не отправляет подобные письма и никогда не запрашивает seed-фразы. Инфраструктура кошельков, по заявлению SafePal, остаётся защищённой.
Не сканируйте QR-коды из неожиданных писем и никогда не вводите фразу восстановления на сторонних страницах. Источник: заявление SafePal, BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SafePal
1
·
--
🚨 Chainstack сообщила об утечке данных клиентов после кибератаки
Поставщик блокчейн-инфраструктуры Chainstack сообщил о проникновении в свои системы 26–31 октября 2026 года. Злоумышленник получил доступ к базе с именами клиентов, адресами электронной почты и хешами паролей. В техническом отчёте компания описала путь атаки через тестовый сервер Grafana и недостаточно защищённый внутренний инструмент.
Chainstack не обнаружила доказательств чтения учётных данных доступа к блокчейн-нодам, однако рекомендует считать их потенциально скомпрометированными. Клиентам советуют сменить пароли, обновить ключи доступа к нодам и API, а также остерегаться фишинга.
По заявлению компании, клиентские ноды и API не изменялись, а доступ злоумышленника был перекрыт. Инцидент не означает подтверждённой кражи криптовалюты пользователей.
Источники: Chainstack (отчёт от 3 ноября, дополнения 10–11 ноября), The Block, 12 ноября 2026 года.
#CryptoSecurity #Blockchain
🚨 Chainstack сообщила об утечке данных клиентов после кибератаки
Поставщик блокчейн-инфраструктуры Chainstack сообщил о проникновении в свои системы 26–31 октября 2026 года. Злоумышленник получил доступ к базе с именами клиентов, адресами электронной почты и хешами паролей. В техническом отчёте компания описала путь атаки через тестовый сервер Grafana и недостаточно защищённый внутренний инструмент.
Chainstack не обнаружила доказательств чтения учётных данных доступа к блокчейн-нодам, однако рекомендует считать их потенциально скомпрометированными. Клиентам советуют сменить пароли, обновить ключи доступа к нодам и API, а также остерегаться фишинга.
По заявлению компании, клиентские ноды и API не изменялись, а доступ злоумышленника был перекрыт. Инцидент не означает подтверждённой кражи криптовалюты пользователей.
Источники: Chainstack (отчёт от 3 ноября, дополнения 10–11 ноября), The Block, 12 ноября 2026 года.
#CryptoSecurity #Blockchain
Поставщик блокчейн-инфраструктуры Chainstack сообщил о проникновении в свои системы 26–31 октября 2026 года. Злоумышленник получил доступ к базе с именами клиентов, адресами электронной почты и хешами паролей. В техническом отчёте компания описала путь атаки через тестовый сервер Grafana и недостаточно защищённый внутренний инструмент.
Chainstack не обнаружила доказательств чтения учётных данных доступа к блокчейн-нодам, однако рекомендует считать их потенциально скомпрометированными. Клиентам советуют сменить пароли, обновить ключи доступа к нодам и API, а также остерегаться фишинга.
По заявлению компании, клиентские ноды и API не изменялись, а доступ злоумышленника был перекрыт. Инцидент не означает подтверждённой кражи криптовалюты пользователей.
Источники: Chainstack (отчёт от 3 ноября, дополнения 10–11 ноября), The Block, 12 ноября 2026 года.
#CryptoSecurity #Blockchain
·
--
⚖️ Южная Корея разрешает криптобиржам быстрее блокировать операции при подозрении на взлом
Финансовый регулятор Южной Кореи (FSC) разрешает криптобиржам приостанавливать ввод и вывод активов уже при обоснованном подозрении на хакерскую атаку, не дожидаясь окончательного подтверждения инцидента. Об изменении порядка стало известно 12 ноября 2026 года.
Мера призвана сократить время реакции на возможное хищение средств. При этом пользователи могут столкнуться с временной задержкой операций даже до завершения проверки. Подозрение на взлом не означает, что атака действительно произошла.
Источник: BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SouthKorea
⚖️ Южная Корея разрешает криптобиржам быстрее блокировать операции при подозрении на взлом
Финансовый регулятор Южной Кореи (FSC) разрешает криптобиржам приостанавливать ввод и вывод активов уже при обоснованном подозрении на хакерскую атаку, не дожидаясь окончательного подтверждения инцидента. Об изменении порядка стало известно 12 ноября 2026 года.
Мера призвана сократить время реакции на возможное хищение средств. При этом пользователи могут столкнуться с временной задержкой операций даже до завершения проверки. Подозрение на взлом не означает, что атака действительно произошла.
Источник: BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SouthKorea
Финансовый регулятор Южной Кореи (FSC) разрешает криптобиржам приостанавливать ввод и вывод активов уже при обоснованном подозрении на хакерскую атаку, не дожидаясь окончательного подтверждения инцидента. Об изменении порядка стало известно 12 ноября 2026 года.
Мера призвана сократить время реакции на возможное хищение средств. При этом пользователи могут столкнуться с временной задержкой операций даже до завершения проверки. Подозрение на взлом не означает, что атака действительно произошла.
Источник: BeInCrypto, 12 ноября 2026 года.
#CryptoSecurity #SouthKorea
6

·
--
ВЛАСТИ США НАМЕРЕНЫ КОНФИСКОВАТЬ $1,2 МЛРД ПОСЛЕ ВЗЛОМА BINANCE!
По сообщениям, Министерство юстиции США получило разрешение суда на конфискацию или заморозку более $1,2 млрд, связанных с прошлогодним взломом Binance на $6,3 млрд.
Ответственность за атаку возложили на северокорейскую группу TraderTraitor.
Также сообщается, что власти ликвидировали инфраструктуру, стоявшую за операцией «FaceStealer», связанной с хищением криптовалюты на сумму более $400 млн за 18 месяцев.
Предположительно, хакеры использовали:
• Поддельные встречи в Zoom и Microsoft Teams
• Дипфейки, созданные с помощью ИИ, и украденные аккаунты
• Вредоносное ПО, замаскированное под легитимные программы
ФБР также предупредило, что северокорейские хакеры всё чаще нацеливаются на разработчиков открытого программного обеспечения, в том числе на сопровождающих пакеты NPM и Rust.
⚠️ Важно: Замороженные активы или активы, разрешённые к конфискации, не обязательно будут возвращены или возмещены пострадавшим.
Может ли это стать серьёзным прорывом в расследовании взлома Binance?
#Binance #CryptoSecurity $BTC
{future}(BTCUSDT)
ВЛАСТИ США НАМЕРЕНЫ КОНФИСКОВАТЬ $1,2 МЛРД ПОСЛЕ ВЗЛОМА BINANCE!
По сообщениям, Министерство юстиции США получило разрешение суда на конфискацию или заморозку более $1,2 млрд, связанных с прошлогодним взломом Binance на $6,3 млрд.
Ответственность за атаку возложили на северокорейскую группу TraderTraitor.
Также сообщается, что власти ликвидировали инфраструктуру, стоявшую за операцией «FaceStealer», связанной с хищением криптовалюты на сумму более $400 млн за 18 месяцев.
Предположительно, хакеры использовали:
• Поддельные встречи в Zoom и Microsoft Teams
• Дипфейки, созданные с помощью ИИ, и украденные аккаунты
• Вредоносное ПО, замаскированное под легитимные программы
ФБР также предупредило, что северокорейские хакеры всё чаще нацеливаются на разработчиков открытого программного обеспечения, в том числе на сопровождающих пакеты NPM и Rust.
⚠️ Важно: Замороженные активы или активы, разрешённые к конфискации, не обязательно будут возвращены или возмещены пострадавшим.
Может ли это стать серьёзным прорывом в расследовании взлома Binance?
#Binance #CryptoSecurity $BTC
По сообщениям, Министерство юстиции США получило разрешение суда на конфискацию или заморозку более $1,2 млрд, связанных с прошлогодним взломом Binance на $6,3 млрд.
Ответственность за атаку возложили на северокорейскую группу TraderTraitor.
Также сообщается, что власти ликвидировали инфраструктуру, стоявшую за операцией «FaceStealer», связанной с хищением криптовалюты на сумму более $400 млн за 18 месяцев.
Предположительно, хакеры использовали:
• Поддельные встречи в Zoom и Microsoft Teams
• Дипфейки, созданные с помощью ИИ, и украденные аккаунты
• Вредоносное ПО, замаскированное под легитимные программы
ФБР также предупредило, что северокорейские хакеры всё чаще нацеливаются на разработчиков открытого программного обеспечения, в том числе на сопровождающих пакеты NPM и Rust.
⚠️ Важно: Замороженные активы или активы, разрешённые к конфискации, не обязательно будут возвращены или возмещены пострадавшим.
Может ли это стать серьёзным прорывом в расследовании взлома Binance?
#Binance #CryptoSecurity $BTC
Shae Malouf kLk1:
não sei pra que isso porque eu não entendo muito mas nunca mais vai ver esse dinheiro isso tudo e jogada políticos pra ter controle total sobre o gado
4
1
19
8k
Проверено
⚠️🚨 $SUI ПОЛЬЗОВАТЕЛИ: ВАЖНОЕ ОБНОВЛЕНИЕ КОШЕЛЬКА!
Кошелёк Suiet прекращает обслуживание; техническое обслуживание API будет проводиться только до 14 ноября 2026 года.
Если вы пользуетесь Suiet:
Подготовьтесь к переходу на совместимый кошелёк.
Проверьте адреса своих кошельков.
Храните фразу восстановления в безопасности.
Никому не сообщайте свою фразу восстановления.
Ваши активы останутся в блокчейне, но функциональность кошелька может быть затронута.
Вы пользуетесь экосистемой SUI?
#SUİ #SuiNetwork #CryptoSecurity
⚠️🚨 $SUI ПОЛЬЗОВАТЕЛИ: ВАЖНОЕ ОБНОВЛЕНИЕ КОШЕЛЬКА!
Кошелёк Suiet прекращает обслуживание; техническое обслуживание API будет проводиться только до 14 ноября 2026 года.
Если вы пользуетесь Suiet:
Подготовьтесь к переходу на совместимый кошелёк.
Проверьте адреса своих кошельков.
Храните фразу восстановления в безопасности.
Никому не сообщайте свою фразу восстановления.
Ваши активы останутся в блокчейне, но функциональность кошелька может быть затронута.
Вы пользуетесь экосистемой SUI?
#SUİ #SuiNetwork #CryptoSecurity
Кошелёк Suiet прекращает обслуживание; техническое обслуживание API будет проводиться только до 14 ноября 2026 года.
Если вы пользуетесь Suiet:
Подготовьтесь к переходу на совместимый кошелёк.
Проверьте адреса своих кошельков.
Храните фразу восстановления в безопасности.
Никому не сообщайте свою фразу восстановления.
Ваши активы останутся в блокчейне, но функциональность кошелька может быть затронута.
Вы пользуетесь экосистемой SUI?
#SUİ #SuiNetwork #CryptoSecurity
CryptoAmeer:
I followed you, do you follow me?
1
2
813
·
--
Статья
Крупнейший взлом в криптомире не имел никакого отношения к криптовалютам29 октября крупнейшая кража криптовалюты в истории произошла примерно за двадцать минут. С крупнейшей в мире биржи утекло около 6,3 миллиарда долларов. Вот о чём почти никто не говорит вслух: блокчейн тут ни при чём. Ни взлом. Ни устранение его последствий. И то и другое происходило совсем в другом месте.
Как всё сломалось. Ни один смарт-контракт не взломали. Ни один криптографический ключ не подобрали. По собственному признанию Binance, злоумышленники вообще не крали приватные ключи. Они проникли в систему через скомпрометированный ноутбук инженера — внутреннее устройство — и, закрепившись там, провели несанкционированные выводы средств через собственные системы компании. Самая защищённая идея в криптовалютах — неуязвимый реестр — никогда не была целью. Целью был офис.
Крупнейший взлом в криптомире не имел никакого отношения к криптовалютам
29 октября крупнейшая кража криптовалюты в истории произошла примерно за двадцать минут. С крупнейшей в мире биржи утекло около 6,3 миллиарда долларов. Вот о чём почти никто не говорит вслух: блокчейн тут ни при чём. Ни взлом. Ни устранение его последствий. И то и другое происходило совсем в другом месте.
Как всё сломалось. Ни один смарт-контракт не взломали. Ни один криптографический ключ не подобрали. По собственному признанию Binance, злоумышленники вообще не крали приватные ключи. Они проникли в систему через скомпрометированный ноутбук инженера — внутреннее устройство — и, закрепившись там, провели несанкционированные выводы средств через собственные системы компании. Самая защищённая идея в криптовалютах — неуязвимый реестр — никогда не была целью. Целью был офис.
Как всё сломалось. Ни один смарт-контракт не взломали. Ни один криптографический ключ не подобрали. По собственному признанию Binance, злоумышленники вообще не крали приватные ключи. Они проникли в систему через скомпрометированный ноутбук инженера — внутреннее устройство — и, закрепившись там, провели несанкционированные выводы средств через собственные системы компании. Самая защищённая идея в криптовалютах — неуязвимый реестр — никогда не была целью. Целью был офис.
3
954
·
--
🚨 Стоимость киберпреступлений в криптовалюте превышает доходы Web3-платформ. ИИ на вооружении хакеров! Как спасти депозит? 🛡️
Аналитик ARK Invest Лоренцо Валенте подсчитал: убытки от взломов в крипте достигли $26,9 млрд при доходах Web3 в $47 млрд. 📉 Индустрия теряет 57 центов с каждого доллара!
Главная угроза конца 2026 года — злоумышленники массово используют нейросети для поиска дыр в контрактах и фишинга. 🤖
🔒 3 правила защиты от ИИ-хакеров:
1️⃣ Холодное хранение: не держите крупные суммы в браузерных кошельках.
2️⃣ Аудит контрактов: проверяйте код токенов (я делаю это локально через Qwen 2.5 на GTX 1070). 💻
3️⃣ Защита аккаунта: торгуйте на проверенных биржах и экономьте на комиссиях с моим кодом SHARA10 (возврат 10% на споте) только для новых пользователей. 💰
📰 Полный разбор отчета ARK Invest и гайд по защите кошельков уже на сайте:
👉 https://userhei87.github.io/crypto-ai-hub/index.html 👈
💬 А где вы храните крипту? 👇
$BTC
{spot}(BTCUSDT)
#CryptoSecurity #Web3 #AI #ArkInvest
🚨 Стоимость киберпреступлений в криптовалюте превышает доходы Web3-платформ. ИИ на вооружении хакеров! Как спасти депозит? 🛡️
Аналитик ARK Invest Лоренцо Валенте подсчитал: убытки от взломов в крипте достигли $26,9 млрд при доходах Web3 в $47 млрд. 📉 Индустрия теряет 57 центов с каждого доллара!
Главная угроза конца 2026 года — злоумышленники массово используют нейросети для поиска дыр в контрактах и фишинга. 🤖
🔒 3 правила защиты от ИИ-хакеров:
1️⃣ Холодное хранение: не держите крупные суммы в браузерных кошельках.
2️⃣ Аудит контрактов: проверяйте код токенов (я делаю это локально через Qwen 2.5 на GTX 1070). 💻
3️⃣ Защита аккаунта: торгуйте на проверенных биржах и экономьте на комиссиях с моим кодом SHARA10 (возврат 10% на споте) только для новых пользователей. 💰
📰 Полный разбор отчета ARK Invest и гайд по защите кошельков уже на сайте:
👉 https://userhei87.github.io/crypto-ai-hub/index.html 👈
💬 А где вы храните крипту? 👇
$BTC
#CryptoSecurity #Web3 #AI #ArkInvest
Аналитик ARK Invest Лоренцо Валенте подсчитал: убытки от взломов в крипте достигли $26,9 млрд при доходах Web3 в $47 млрд. 📉 Индустрия теряет 57 центов с каждого доллара!
Главная угроза конца 2026 года — злоумышленники массово используют нейросети для поиска дыр в контрактах и фишинга. 🤖
🔒 3 правила защиты от ИИ-хакеров:
1️⃣ Холодное хранение: не держите крупные суммы в браузерных кошельках.
2️⃣ Аудит контрактов: проверяйте код токенов (я делаю это локально через Qwen 2.5 на GTX 1070). 💻
3️⃣ Защита аккаунта: торгуйте на проверенных биржах и экономьте на комиссиях с моим кодом SHARA10 (возврат 10% на споте) только для новых пользователей. 💰
📰 Полный разбор отчета ARK Invest и гайд по защите кошельков уже на сайте:
👉 https://userhei87.github.io/crypto-ai-hub/index.html 👈
💬 А где вы храните крипту? 👇
$BTC
#CryptoSecurity #Web3 #AI #ArkInvest
133

·
--
🚔 Минюст США добивается конфискации $1,2 млрд, украденных в результате взлома Binance
Министерство юстиции США получило разрешение суда на конфискацию или блокировку более $1,2 млрд, украденных у Binance. Эта сумма входит в более чем $2,7 млрд, которые американские власти и частные компании уже заморозили. Минюст возложил ответственность за атаку, произошедшую примерно 29 октября и принесшую ущерб более чем на $6 млрд, на северокорейских военных хакеров, известных как TraderTraitor. Ведомство сообщило, что продолжает отслеживать средства, проходящие через мосты, миксеры и биржи. Отдельно оно изъяло облачную инфраструктуру, стоявшую за схемой «FaceStealer»: северокорейская группа использовала записанные или сгенерированные дипфейками видеозвонки, чтобы за 18 месяцев украсть криптовалюту на сумму более $400 млн.
⭐ Возврат крупной части добычи от крупнейшего в истории взлома показывает, как быстро теперь можно замораживать украденные средства в блокчейне. А кампания с дипфейками предупреждает: видеозвонки становятся всё более распространённым способом атак на пользователей криптовалют.
#Binance #NorthKorea #CryptoSecurity #DOJ
🚔 Минюст США добивается конфискации $1,2 млрд, украденных в результате взлома Binance
Министерство юстиции США получило разрешение суда на конфискацию или блокировку более $1,2 млрд, украденных у Binance. Эта сумма входит в более чем $2,7 млрд, которые американские власти и частные компании уже заморозили. Минюст возложил ответственность за атаку, произошедшую примерно 29 октября и принесшую ущерб более чем на $6 млрд, на северокорейских военных хакеров, известных как TraderTraitor. Ведомство сообщило, что продолжает отслеживать средства, проходящие через мосты, миксеры и биржи. Отдельно оно изъяло облачную инфраструктуру, стоявшую за схемой «FaceStealer»: северокорейская группа использовала записанные или сгенерированные дипфейками видеозвонки, чтобы за 18 месяцев украсть криптовалюту на сумму более $400 млн.
⭐ Возврат крупной части добычи от крупнейшего в истории взлома показывает, как быстро теперь можно замораживать украденные средства в блокчейне. А кампания с дипфейками предупреждает: видеозвонки становятся всё более распространённым способом атак на пользователей криптовалют.
#Binance #NorthKorea #CryptoSecurity #DOJ
Министерство юстиции США получило разрешение суда на конфискацию или блокировку более $1,2 млрд, украденных у Binance. Эта сумма входит в более чем $2,7 млрд, которые американские власти и частные компании уже заморозили. Минюст возложил ответственность за атаку, произошедшую примерно 29 октября и принесшую ущерб более чем на $6 млрд, на северокорейских военных хакеров, известных как TraderTraitor. Ведомство сообщило, что продолжает отслеживать средства, проходящие через мосты, миксеры и биржи. Отдельно оно изъяло облачную инфраструктуру, стоявшую за схемой «FaceStealer»: северокорейская группа использовала записанные или сгенерированные дипфейками видеозвонки, чтобы за 18 месяцев украсть криптовалюту на сумму более $400 млн.
⭐ Возврат крупной части добычи от крупнейшего в истории взлома показывает, как быстро теперь можно замораживать украденные средства в блокчейне. А кампания с дипфейками предупреждает: видеозвонки становятся всё более распространённым способом атак на пользователей криптовалют.
#Binance #NorthKorea #CryptoSecurity #DOJ
GietCho:
=]] vcl tịch thu thì còn khốn nạn hơn mấy thằng hack à
1
1
2.9k
·
--
🚨 ВЛАСТИ США ИЗЪЯЛИ БОЛЕЕ 1,2 МЛРД ДОЛЛАРОВ, СВЯЗАННЫХ СО ВЗЛОМОМ BINANCE!
По сообщениям, Министерство юстиции США изъяло криптовалюту на сумму более 1,2 млрд долларов, связанную с северокорейскими хакерами, стоявшими за взломом Binance на 6,3 млрд долларов.
Власти заявляют, что сейчас заморожена примерно половина похищенных средств.
ФБР также пресекло деятельность FaceStealer — северокорейской операции, участники которой, по сообщениям, за 18 месяцев похитили криптовалюту на сумму более 400 млн долларов.
Хакеры использовали дипфейки, созданные с помощью ИИ, поддельные видеозвонки и записи доверенных контактов, чтобы обманывать жертв.
Ещё тревожнее:
• Было изъято более 900 видеозаписей с жертвами.
• Некоторые злоумышленники выжидали месяцы или даже целый год, прежде чем похитить средства.
• Разработчики и владельцы криптовалют по-прежнему могут стать мишенью.
⚠️ Замороженные активы — это не то же самое, что возвращённые жертвам средства.
Может ли это стать одной из крупнейших в истории операций по возврату криптоактивов?
#Binance #БезопасностьКриптовалют
🚨 ВЛАСТИ США ИЗЪЯЛИ БОЛЕЕ 1,2 МЛРД ДОЛЛАРОВ, СВЯЗАННЫХ СО ВЗЛОМОМ BINANCE!
По сообщениям, Министерство юстиции США изъяло криптовалюту на сумму более 1,2 млрд долларов, связанную с северокорейскими хакерами, стоявшими за взломом Binance на 6,3 млрд долларов.
Власти заявляют, что сейчас заморожена примерно половина похищенных средств.
ФБР также пресекло деятельность FaceStealer — северокорейской операции, участники которой, по сообщениям, за 18 месяцев похитили криптовалюту на сумму более 400 млн долларов.
Хакеры использовали дипфейки, созданные с помощью ИИ, поддельные видеозвонки и записи доверенных контактов, чтобы обманывать жертв.
Ещё тревожнее:
• Было изъято более 900 видеозаписей с жертвами.
• Некоторые злоумышленники выжидали месяцы или даже целый год, прежде чем похитить средства.
• Разработчики и владельцы криптовалют по-прежнему могут стать мишенью.
⚠️ Замороженные активы — это не то же самое, что возвращённые жертвам средства.
Может ли это стать одной из крупнейших в истории операций по возврату криптоактивов?
#Binance #БезопасностьКриптовалют
По сообщениям, Министерство юстиции США изъяло криптовалюту на сумму более 1,2 млрд долларов, связанную с северокорейскими хакерами, стоявшими за взломом Binance на 6,3 млрд долларов.
Власти заявляют, что сейчас заморожена примерно половина похищенных средств.
ФБР также пресекло деятельность FaceStealer — северокорейской операции, участники которой, по сообщениям, за 18 месяцев похитили криптовалюту на сумму более 400 млн долларов.
Хакеры использовали дипфейки, созданные с помощью ИИ, поддельные видеозвонки и записи доверенных контактов, чтобы обманывать жертв.
Ещё тревожнее:
• Было изъято более 900 видеозаписей с жертвами.
• Некоторые злоумышленники выжидали месяцы или даже целый год, прежде чем похитить средства.
• Разработчики и владельцы криптовалют по-прежнему могут стать мишенью.
⚠️ Замороженные активы — это не то же самое, что возвращённые жертвам средства.
Может ли это стать одной из крупнейших в истории операций по возврату криптоактивов?
#Binance #БезопасностьКриптовалют
926
·
--
Страхи о безопасности и реальность
Уязвимость Bitcoin Core / сети Tor #bitcoincoredisclosestortrafficvulnerability
Не позволяйте старым исправлениям безопасности порождать новые страхи! 🛑
Много шума вокруг раскрытия информации об уязвимости сети Tor в Bitcoin Core $BTC . Краткое напоминание: эту ошибку исправили ещё в октябре 2025 года, а публикация была обычным отчётом в духе прозрачности после прекращения поддержки старых версий. Никаких активных эксплойтов, никаких сбоев в сети!
Не позволяйте старым техническим новостям заставить вас выйти из позиций. Следите за общей макроэкономической картиной и придерживайтесь своей инвестиционной стратегии. Берегите себя! 🛡️✨
#bitcoincoredisclosestortrafficvulnerability #bitcoin #CryptoSecurity #CryptoNews
{spot}(BTCUSDT)
Страхи о безопасности и реальность
Уязвимость Bitcoin Core / сети Tor #bitcoincoredisclosestortrafficvulnerability
Не позволяйте старым исправлениям безопасности порождать новые страхи! 🛑
Много шума вокруг раскрытия информации об уязвимости сети Tor в Bitcoin Core $BTC . Краткое напоминание: эту ошибку исправили ещё в октябре 2025 года, а публикация была обычным отчётом в духе прозрачности после прекращения поддержки старых версий. Никаких активных эксплойтов, никаких сбоев в сети!
Не позволяйте старым техническим новостям заставить вас выйти из позиций. Следите за общей макроэкономической картиной и придерживайтесь своей инвестиционной стратегии. Берегите себя! 🛡️✨
#bitcoincoredisclosestortrafficvulnerability #bitcoin #CryptoSecurity #CryptoNews
Уязвимость Bitcoin Core / сети Tor #bitcoincoredisclosestortrafficvulnerability
Не позволяйте старым исправлениям безопасности порождать новые страхи! 🛑
Много шума вокруг раскрытия информации об уязвимости сети Tor в Bitcoin Core $BTC . Краткое напоминание: эту ошибку исправили ещё в октябре 2025 года, а публикация была обычным отчётом в духе прозрачности после прекращения поддержки старых версий. Никаких активных эксплойтов, никаких сбоев в сети!
Не позволяйте старым техническим новостям заставить вас выйти из позиций. Следите за общей макроэкономической картиной и придерживайтесь своей инвестиционной стратегии. Берегите себя! 🛡️✨
#bitcoincoredisclosestortrafficvulnerability #bitcoin #CryptoSecurity #CryptoNews
1
809
·
--
🚨 СРОЧНОЕ ПРЕДУПРЕЖДЕНИЕ ФБР:
Сеть вредоносного ПО «FaceStealer» похищает криптовалюту на $400 млн с помощью фальшивых звонков в Zoom и украденных видео с веб-камер! 📉🔐
ФБР и Министерство юстиции США официально ликвидировали связанную с Северной Кореей киберпреступную сеть «FaceStealer» и изъяли более 900 тайно записанных видео с веб-камер жертв:
⚠️ Как работает ловушка:
🔹 Взломанные контакты:
Хакеры захватывают аккаунты в Telegram или LinkedIn у знакомых представителей отрасли, которым доверяют, и приглашают потенциальных жертв на видеозвонки по фальшивым ссылкам на Zoom, Teams или Google Meet.
🔹 Дипфейки и записанные видео:
Во время звонка злоумышленники включают заранее записанное видео с веб-камеры знакомого вам человека, чтобы сразу завоевать доверие.
🔹 Вредоносная программа:
Они имитируют «сбой звука» и предлагают скачать «исправление звука/обновление SDK». При установке загружается вредоносная программа для кражи данных, которая опустошает криптокошельки и записывает видео с вашей веб-камеры, чтобы заманить следующую жертву.
🛡️ Основные правила защиты:
✅ Никогда не скачивайте обновления программ или расширения браузера во время видеозвонка.
✅ Всегда проверяйте приглашения на звонок по альтернативному каналу связи.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
{spot}(WLDUSDT)
$CVC
{spot}(CVCUSDT)
$ENS
{spot}(ENSUSDT)
🚨 СРОЧНОЕ ПРЕДУПРЕЖДЕНИЕ ФБР:
Сеть вредоносного ПО «FaceStealer» похищает криптовалюту на $400 млн с помощью фальшивых звонков в Zoom и украденных видео с веб-камер! 📉🔐
ФБР и Министерство юстиции США официально ликвидировали связанную с Северной Кореей киберпреступную сеть «FaceStealer» и изъяли более 900 тайно записанных видео с веб-камер жертв:
⚠️ Как работает ловушка:
🔹 Взломанные контакты:
Хакеры захватывают аккаунты в Telegram или LinkedIn у знакомых представителей отрасли, которым доверяют, и приглашают потенциальных жертв на видеозвонки по фальшивым ссылкам на Zoom, Teams или Google Meet.
🔹 Дипфейки и записанные видео:
Во время звонка злоумышленники включают заранее записанное видео с веб-камеры знакомого вам человека, чтобы сразу завоевать доверие.
🔹 Вредоносная программа:
Они имитируют «сбой звука» и предлагают скачать «исправление звука/обновление SDK». При установке загружается вредоносная программа для кражи данных, которая опустошает криптокошельки и записывает видео с вашей веб-камеры, чтобы заманить следующую жертву.
🛡️ Основные правила защиты:
✅ Никогда не скачивайте обновления программ или расширения браузера во время видеозвонка.
✅ Всегда проверяйте приглашения на звонок по альтернативному каналу связи.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS
Сеть вредоносного ПО «FaceStealer» похищает криптовалюту на $400 млн с помощью фальшивых звонков в Zoom и украденных видео с веб-камер! 📉🔐
ФБР и Министерство юстиции США официально ликвидировали связанную с Северной Кореей киберпреступную сеть «FaceStealer» и изъяли более 900 тайно записанных видео с веб-камер жертв:
⚠️ Как работает ловушка:
🔹 Взломанные контакты:
Хакеры захватывают аккаунты в Telegram или LinkedIn у знакомых представителей отрасли, которым доверяют, и приглашают потенциальных жертв на видеозвонки по фальшивым ссылкам на Zoom, Teams или Google Meet.
🔹 Дипфейки и записанные видео:
Во время звонка злоумышленники включают заранее записанное видео с веб-камеры знакомого вам человека, чтобы сразу завоевать доверие.
🔹 Вредоносная программа:
Они имитируют «сбой звука» и предлагают скачать «исправление звука/обновление SDK». При установке загружается вредоносная программа для кражи данных, которая опустошает криптокошельки и записывает видео с вашей веб-камеры, чтобы заманить следующую жертву.
🛡️ Основные правила защиты:
✅ Никогда не скачивайте обновления программ или расширения браузера во время видеозвонка.
✅ Всегда проверяйте приглашения на звонок по альтернативному каналу связи.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS

ETH 4U 🍀
От OnionSam
2
37

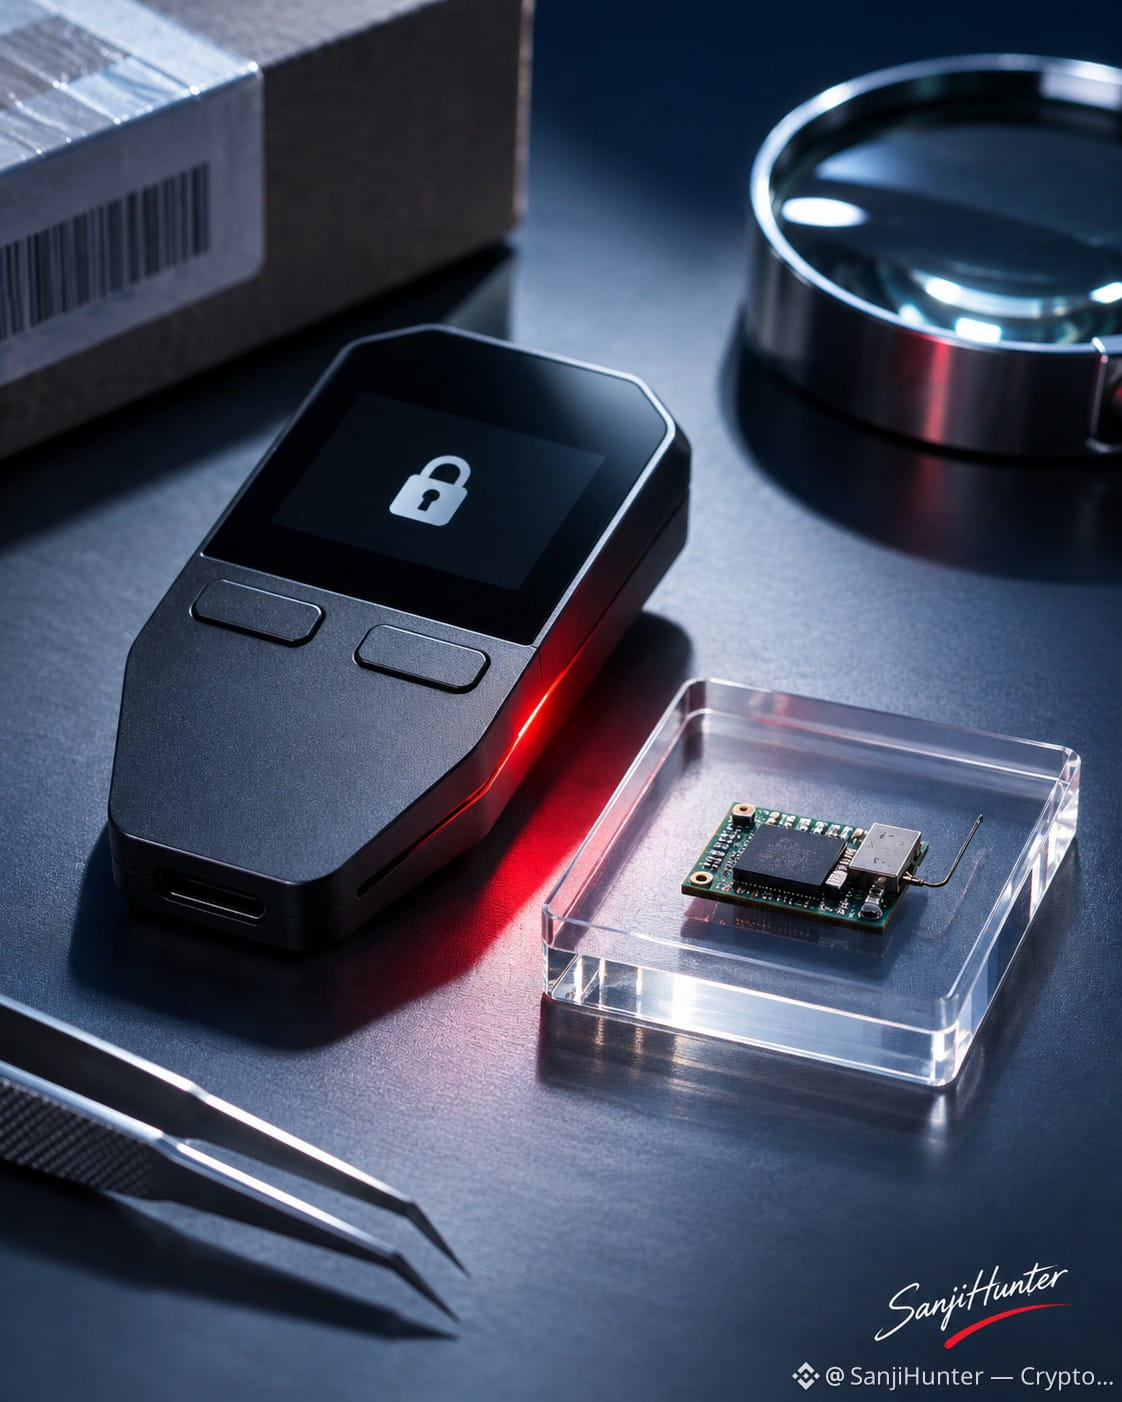
TREZOR ПОДТВЕРДИЛ НАЛИЧИЕ СКРЫТЫХ АППАРАТНЫХ ЗАКЛАДОК В 3 КОШЕЛЬКАХ — ИСПРАВЛЕНИЯ ПРОШИВКИ НЕДОСТАТОЧНО
Представьте, что вы купили подлинный аппаратный кошелёк, а потом выяснили, что кто-то тайно изменил его ещё до того, как он попал к вам.
Это уже не просто гипотетический риск.
Trezor подтвердил наличие вредоносных аппаратных закладок в 3 устройствах Safe 5, купленных у CryptoBilis в период с 20 августа по 23 сентября.
Закладки могли считывать отображаемые на устройстве фразы восстановления и передавать их через мобильную сеть.
$BTC
{future}(BTCUSDT)
🔐 Trezor выпустила прошивку версии 2.13.1, чтобы заблокировать обнаруженные на данный момент закладки.
Но есть проблема, которую не исправить программно.
Если вашу фразу восстановления уже считали, обновление прошивки не сделает эти ключи снова секретными.
⚠️ Trezor по-прежнему советует всем, кто приобрёл её устройства у CryptoBilis начиная с марта 2026 года, перевести средства на новый кошелёк с совершенно новой фразой восстановления и обратиться в официальную службу поддержки.
Ни один пострадавший клиент не сообщил о потере средств, а в ходе расследования Trezor не обнаружила закладок в устройствах других продавцов или моделей.
Этот урок касается не только Trezor.
Ваш аппаратный кошелёк может быть подлинным, но его цепочка поставок — скомпрометированной.
$LINK
{future}(LINKUSDT)
#Trezor #CryptoSecurity #HardwareWallets
TREZOR ПОДТВЕРДИЛ НАЛИЧИЕ СКРЫТЫХ АППАРАТНЫХ ЗАКЛАДОК В 3 КОШЕЛЬКАХ — ИСПРАВЛЕНИЯ ПРОШИВКИ НЕДОСТАТОЧНО
Представьте, что вы купили подлинный аппаратный кошелёк, а потом выяснили, что кто-то тайно изменил его ещё до того, как он попал к вам.
Это уже не просто гипотетический риск.
Trezor подтвердил наличие вредоносных аппаратных закладок в 3 устройствах Safe 5, купленных у CryptoBilis в период с 20 августа по 23 сентября.
Закладки могли считывать отображаемые на устройстве фразы восстановления и передавать их через мобильную сеть.
$BTC
🔐 Trezor выпустила прошивку версии 2.13.1, чтобы заблокировать обнаруженные на данный момент закладки.
Но есть проблема, которую не исправить программно.
Если вашу фразу восстановления уже считали, обновление прошивки не сделает эти ключи снова секретными.
⚠️ Trezor по-прежнему советует всем, кто приобрёл её устройства у CryptoBilis начиная с марта 2026 года, перевести средства на новый кошелёк с совершенно новой фразой восстановления и обратиться в официальную службу поддержки.
Ни один пострадавший клиент не сообщил о потере средств, а в ходе расследования Trezor не обнаружила закладок в устройствах других продавцов или моделей.
Этот урок касается не только Trezor.
Ваш аппаратный кошелёк может быть подлинным, но его цепочка поставок — скомпрометированной.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Представьте, что вы купили подлинный аппаратный кошелёк, а потом выяснили, что кто-то тайно изменил его ещё до того, как он попал к вам.
Это уже не просто гипотетический риск.
Trezor подтвердил наличие вредоносных аппаратных закладок в 3 устройствах Safe 5, купленных у CryptoBilis в период с 20 августа по 23 сентября.
Закладки могли считывать отображаемые на устройстве фразы восстановления и передавать их через мобильную сеть.
$BTC
🔐 Trezor выпустила прошивку версии 2.13.1, чтобы заблокировать обнаруженные на данный момент закладки.
Но есть проблема, которую не исправить программно.
Если вашу фразу восстановления уже считали, обновление прошивки не сделает эти ключи снова секретными.
⚠️ Trezor по-прежнему советует всем, кто приобрёл её устройства у CryptoBilis начиная с марта 2026 года, перевести средства на новый кошелёк с совершенно новой фразой восстановления и обратиться в официальную службу поддержки.
Ни один пострадавший клиент не сообщил о потере средств, а в ходе расследования Trezor не обнаружила закладок в устройствах других продавцов или моделей.
Этот урок касается не только Trezor.
Ваш аппаратный кошелёк может быть подлинным, но его цепочка поставок — скомпрометированной.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
37
·
--
🚨 США заморозили криптовалюту на сумму 1,2 млрд долларов США в связи со взломом Binance
ФБР сообщило, что власти США конфисковали или получили разрешение суда на заморозку криптоактивов на сумму более 1,2 млрд долларов США, связанных со взломом Binance.
Несколько важных фактов:
- Это дело связывают с северокорейской хакерской группировкой TraderTraitor.
- Общая стоимость активов, похищенных в результате инцидента, оценивается примерно в 6,3 млрд долларов США.
- Правительство США и его партнёры заморозили более 2,7 млрд долларов США связанных с этим активов.
Анализ: Возврат активов — важное событие для безопасности криптоиндустрии. Однако заморозка активов не означает, что все средства уже возвращены пострадавшим.
Как вы считаете, может ли международное сотрудничество правоохранительных органов стать ключом к укреплению доверия к криптоиндустрии?
#Binance #CryptoSecurity #Bitcoin #Blockchain
🚨 США заморозили криптовалюту на сумму 1,2 млрд долларов США в связи со взломом Binance
ФБР сообщило, что власти США конфисковали или получили разрешение суда на заморозку криптоактивов на сумму более 1,2 млрд долларов США, связанных со взломом Binance.
Несколько важных фактов:
- Это дело связывают с северокорейской хакерской группировкой TraderTraitor.
- Общая стоимость активов, похищенных в результате инцидента, оценивается примерно в 6,3 млрд долларов США.
- Правительство США и его партнёры заморозили более 2,7 млрд долларов США связанных с этим активов.
Анализ: Возврат активов — важное событие для безопасности криптоиндустрии. Однако заморозка активов не означает, что все средства уже возвращены пострадавшим.
Как вы считаете, может ли международное сотрудничество правоохранительных органов стать ключом к укреплению доверия к криптоиндустрии?
#Binance #CryptoSecurity #Bitcoin #Blockchain
ФБР сообщило, что власти США конфисковали или получили разрешение суда на заморозку криптоактивов на сумму более 1,2 млрд долларов США, связанных со взломом Binance.
Несколько важных фактов:
- Это дело связывают с северокорейской хакерской группировкой TraderTraitor.
- Общая стоимость активов, похищенных в результате инцидента, оценивается примерно в 6,3 млрд долларов США.
- Правительство США и его партнёры заморозили более 2,7 млрд долларов США связанных с этим активов.
Анализ: Возврат активов — важное событие для безопасности криптоиндустрии. Однако заморозка активов не означает, что все средства уже возвращены пострадавшим.
Как вы считаете, может ли международное сотрудничество правоохранительных органов стать ключом к укреплению доверия к криптоиндустрии?
#Binance #CryptoSecurity #Bitcoin #Blockchain
26
·
--
🔐 BitGo отрицает взлом: подозрительные переводы были подписаны собственными ключами Unocoin
Поставщик услуг хранения BitGo заявил, что его системы не были взломаны во время инцидента на индийской бирже Unocoin. В заявлении от 13 ноября BitGo сообщила, что исходящие транзакции были подписаны пользовательским и резервным ключами, которыми владела Unocoin, и отправлены в блокчейн без участия BitGo после того, как 6 ноября аккаунт Unocoin был заморожен.
В кошельках Unocoin используется схема самостоятельного хранения с двумя ключами из трёх: биржа хранит два ключа, поэтому собственный ключ BitGo не требовался. Теперь Unocoin подозревает, что злоумышленники воспользовались её механизмом резервного копирования, и продолжает расследовать возможную потерю криптовалюты; размер потерь пока не подтверждён.
⭐ Этот случай смещает внимание с поставщика услуг хранения на то, как биржи защищают собственные резервные ключи, — это ключевой риск для любой платформы, использующей хранение с мультиподписью.
#Unocoin #BitGo #CryptoSecurity #Индия
🔐 BitGo отрицает взлом: подозрительные переводы были подписаны собственными ключами Unocoin
Поставщик услуг хранения BitGo заявил, что его системы не были взломаны во время инцидента на индийской бирже Unocoin. В заявлении от 13 ноября BitGo сообщила, что исходящие транзакции были подписаны пользовательским и резервным ключами, которыми владела Unocoin, и отправлены в блокчейн без участия BitGo после того, как 6 ноября аккаунт Unocoin был заморожен.
В кошельках Unocoin используется схема самостоятельного хранения с двумя ключами из трёх: биржа хранит два ключа, поэтому собственный ключ BitGo не требовался. Теперь Unocoin подозревает, что злоумышленники воспользовались её механизмом резервного копирования, и продолжает расследовать возможную потерю криптовалюты; размер потерь пока не подтверждён.
⭐ Этот случай смещает внимание с поставщика услуг хранения на то, как биржи защищают собственные резервные ключи, — это ключевой риск для любой платформы, использующей хранение с мультиподписью.
#Unocoin #BitGo #CryptoSecurity #Индия
Поставщик услуг хранения BitGo заявил, что его системы не были взломаны во время инцидента на индийской бирже Unocoin. В заявлении от 13 ноября BitGo сообщила, что исходящие транзакции были подписаны пользовательским и резервным ключами, которыми владела Unocoin, и отправлены в блокчейн без участия BitGo после того, как 6 ноября аккаунт Unocoin был заморожен.
В кошельках Unocoin используется схема самостоятельного хранения с двумя ключами из трёх: биржа хранит два ключа, поэтому собственный ключ BitGo не требовался. Теперь Unocoin подозревает, что злоумышленники воспользовались её механизмом резервного копирования, и продолжает расследовать возможную потерю криптовалюты; размер потерь пока не подтверждён.
⭐ Этот случай смещает внимание с поставщика услуг хранения на то, как биржи защищают собственные резервные ключи, — это ключевой риск для любой платформы, использующей хранение с мультиподписью.
#Unocoin #BitGo #CryptoSecurity #Индия
45
🛡️ Безопасность — не опция
На фоне шума вокруг взломов и замороженных средств помни о главном:
• Если ключи не твои, то и монеты не твои.
• Подключи двухфакторную аутентификацию через приложение, а не только по SMS.
• Остерегайся личных сообщений с «уникальными возможностями».
Лучшая сделка — та, в которой ты не теряешь деньги из-за ошибки, которой можно было избежать.
Поделись этим напоминанием. ♻️
#CryptoSecurity #Binance #StaySafuBinance
🛡️ Безопасность — не опция
На фоне шума вокруг взломов и замороженных средств помни о главном:
• Если ключи не твои, то и монеты не твои.
• Подключи двухфакторную аутентификацию через приложение, а не только по SMS.
• Остерегайся личных сообщений с «уникальными возможностями».
Лучшая сделка — та, в которой ты не теряешь деньги из-за ошибки, которой можно было избежать.
Поделись этим напоминанием. ♻️
#CryptoSecurity #Binance #StaySafuBinance
На фоне шума вокруг взломов и замороженных средств помни о главном:
• Если ключи не твои, то и монеты не твои.
• Подключи двухфакторную аутентификацию через приложение, а не только по SMS.
• Остерегайся личных сообщений с «уникальными возможностями».
Лучшая сделка — та, в которой ты не теряешь деньги из-за ошибки, которой можно было избежать.
Поделись этим напоминанием. ♻️
#CryptoSecurity #Binance #StaySafuBinance
4

🚨 $BTC РИСК ПОТЕРИ ДОСТУПА К СРЕДСТВАМ РАСТЁТ: УЯЗВИМОСТИ В МЕХАНИЗМЕ ВОССТАНОВЛЕНИЯ БЛОКИРУЮТ СРЕДСТВА ПОЛЬЗОВАТЕЛЕЙ! 🛡️
💡 Институциональное присутствие и риски, связанные с централизованными контрагентами, остаются ключевыми факторами структуры рынка. Недавние проблемы безопасности, связанные с механизмами восстановления с мультиподписью, подчёркивают, почему самостоятельное хранение — не просто предпочтение, а основа снижения рисков. 🦈
📊 Если операционная деятельность прекращается, а сроки восстановления неизвестны, риски контрагента сразу перевешивают все остальные технические показатели. Защита капитала начинается задолго до совершения сделок — с полного контроля над вашими приватными ключами. ⚡
💬 Соблюдаете ли вы строгие правила самостоятельного хранения активов во время волатильных макроэкономических циклов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 $BTC РИСК ПОТЕРИ ДОСТУПА К СРЕДСТВАМ РАСТЁТ: УЯЗВИМОСТИ В МЕХАНИЗМЕ ВОССТАНОВЛЕНИЯ БЛОКИРУЮТ СРЕДСТВА ПОЛЬЗОВАТЕЛЕЙ! 🛡️
💡 Институциональное присутствие и риски, связанные с централизованными контрагентами, остаются ключевыми факторами структуры рынка. Недавние проблемы безопасности, связанные с механизмами восстановления с мультиподписью, подчёркивают, почему самостоятельное хранение — не просто предпочтение, а основа снижения рисков. 🦈
📊 Если операционная деятельность прекращается, а сроки восстановления неизвестны, риски контрагента сразу перевешивают все остальные технические показатели. Защита капитала начинается задолго до совершения сделок — с полного контроля над вашими приватными ключами. ⚡
💬 Соблюдаете ли вы строгие правила самостоятельного хранения активов во время волатильных макроэкономических циклов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
💡 Институциональное присутствие и риски, связанные с централизованными контрагентами, остаются ключевыми факторами структуры рынка. Недавние проблемы безопасности, связанные с механизмами восстановления с мультиподписью, подчёркивают, почему самостоятельное хранение — не просто предпочтение, а основа снижения рисков. 🦈
📊 Если операционная деятельность прекращается, а сроки восстановления неизвестны, риски контрагента сразу перевешивают все остальные технические показатели. Защита капитала начинается задолго до совершения сделок — с полного контроля над вашими приватными ключами. ⚡
💬 Соблюдаете ли вы строгие правила самостоятельного хранения активов во время волатильных макроэкономических циклов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 Обновление о взломе Binance: отмывание средств через мемкоины на $NEAR
Что произошло: по данным Elliptic, хакеры, связанные с Северной Кореей, перевели около $430K из средств, похищенных при взломе Binance 29 октября, через шесть недавно созданных мемкоинов на NEAR (запущенных 5–7 ноября).
Как это работало: около 117K NEAR прогнали через пулы ликвидности, контролируемые самими злоумышленниками. Согласованные сделки создавали впечатление, будто украденные средства — это обычная прибыль от торговли.
Контекст:
• Ущерб от взлома 29 октября составил около $6.3–6.4B — это крупнейший взлом в истории криптовалют
• Chainalysis связывает его с группировкой TraderTraitor из Северной Кореи
• По состоянию на 3 ноября было заморожено около $2.8B
• Отдельно ФБР нарушило работу инфраструктуры, связанной с FaceStealer — мошеннической схемой с дипфейками, связанной с Северной Кореей и хищениями на сумму более $400M за 18 месяцев. ФБР заявило, что не располагает сведениями о связи этой схемы со взломом Binance.
• Убытки от взломов в 2026 году: около $8.78B (DefiLlama) — год уже стал рекордным
Что отслеживать дальше: новые заморозки и обновления о возврате средств от Binance, а также новые схемы отмывания, выявленные аналитическими компаниями.
#CryptoSecurity #Hack #Binance #NEAR
🚨 Обновление о взломе Binance: отмывание средств через мемкоины на $NEAR
Что произошло: по данным Elliptic, хакеры, связанные с Северной Кореей, перевели около $430K из средств, похищенных при взломе Binance 29 октября, через шесть недавно созданных мемкоинов на NEAR (запущенных 5–7 ноября).
Как это работало: около 117K NEAR прогнали через пулы ликвидности, контролируемые самими злоумышленниками. Согласованные сделки создавали впечатление, будто украденные средства — это обычная прибыль от торговли.
Контекст:
• Ущерб от взлома 29 октября составил около $6.3–6.4B — это крупнейший взлом в истории криптовалют
• Chainalysis связывает его с группировкой TraderTraitor из Северной Кореи
• По состоянию на 3 ноября было заморожено около $2.8B
• Отдельно ФБР нарушило работу инфраструктуры, связанной с FaceStealer — мошеннической схемой с дипфейками, связанной с Северной Кореей и хищениями на сумму более $400M за 18 месяцев. ФБР заявило, что не располагает сведениями о связи этой схемы со взломом Binance.
• Убытки от взломов в 2026 году: около $8.78B (DefiLlama) — год уже стал рекордным
Что отслеживать дальше: новые заморозки и обновления о возврате средств от Binance, а также новые схемы отмывания, выявленные аналитическими компаниями.
#CryptoSecurity #Hack #Binance #NEAR
Что произошло: по данным Elliptic, хакеры, связанные с Северной Кореей, перевели около $430K из средств, похищенных при взломе Binance 29 октября, через шесть недавно созданных мемкоинов на NEAR (запущенных 5–7 ноября).
Как это работало: около 117K NEAR прогнали через пулы ликвидности, контролируемые самими злоумышленниками. Согласованные сделки создавали впечатление, будто украденные средства — это обычная прибыль от торговли.
Контекст:
• Ущерб от взлома 29 октября составил около $6.3–6.4B — это крупнейший взлом в истории криптовалют
• Chainalysis связывает его с группировкой TraderTraitor из Северной Кореи
• По состоянию на 3 ноября было заморожено около $2.8B
• Отдельно ФБР нарушило работу инфраструктуры, связанной с FaceStealer — мошеннической схемой с дипфейками, связанной с Северной Кореей и хищениями на сумму более $400M за 18 месяцев. ФБР заявило, что не располагает сведениями о связи этой схемы со взломом Binance.
• Убытки от взломов в 2026 году: около $8.78B (DefiLlama) — год уже стал рекордным
Что отслеживать дальше: новые заморозки и обновления о возврате средств от Binance, а также новые схемы отмывания, выявленные аналитическими компаниями.
#CryptoSecurity #Hack #Binance #NEAR
154

·
--
#BitcoinCoreРаскрываетУязвимостьTor
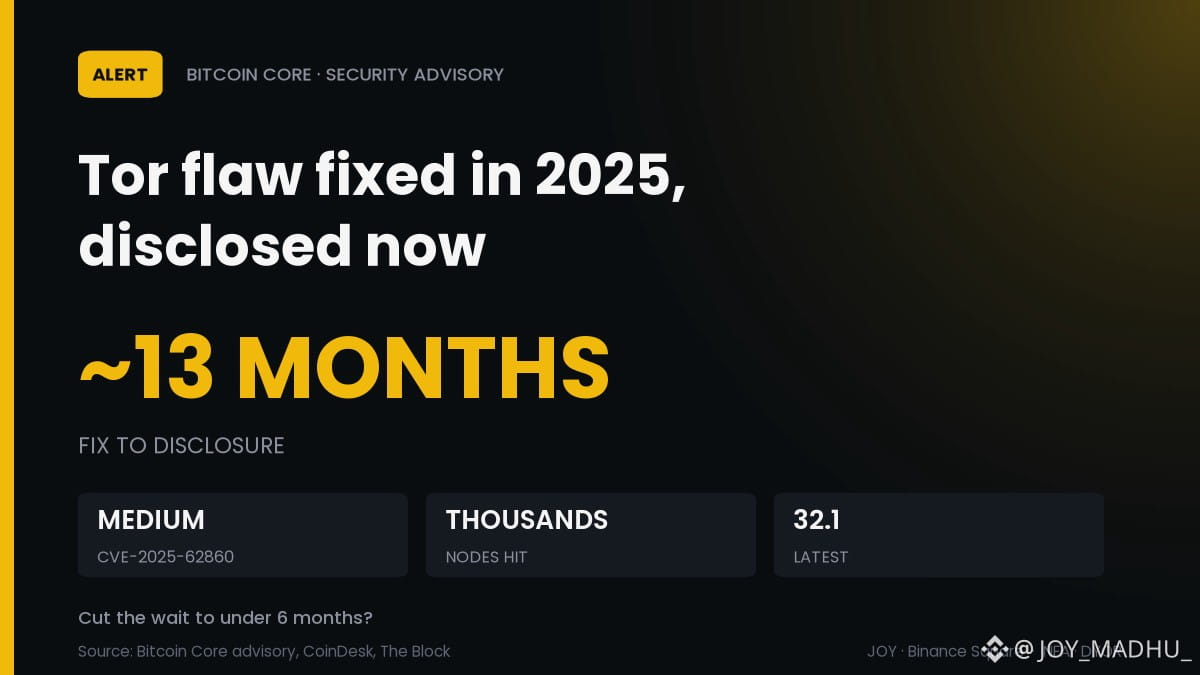
🔐 Исправлена 13 месяцев назад, раскрыта сейчас: уязвимость Tor в Bitcoin Core
В уведомлении Core от 10 ноября говорится, что посторонние пользователи Tor могли обходить ограничения на защиту от DoS-атак и конфиденциальность на тысячах узлов.
⚠️ CVE-2025-62860: входящие узлы Tor получали доверие -whitelist
📊 Затронуты «тысячи» доступных узлов основной сети
📅 Исправлено в версии 30.0 (10 октября 2025 года); последняя версия — 32.1
Моё мнение: сообщений об атаках не было, затронуты были только нестандартные конфигурации, но версии 28.x/29.x уже сняты с поддержки.
Сократить срок раскрытия после исправления с ~13 месяцев до менее чем 6 к 2027 году или оставить как есть? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #Криптобезопасность
#BitcoinCoreРаскрываетУязвимостьTor
🔐 Исправлена 13 месяцев назад, раскрыта сейчас: уязвимость Tor в Bitcoin Core
В уведомлении Core от 10 ноября говорится, что посторонние пользователи Tor могли обходить ограничения на защиту от DoS-атак и конфиденциальность на тысячах узлов.
⚠️ CVE-2025-62860: входящие узлы Tor получали доверие -whitelist
📊 Затронуты «тысячи» доступных узлов основной сети
📅 Исправлено в версии 30.0 (10 октября 2025 года); последняя версия — 32.1
Моё мнение: сообщений об атаках не было, затронуты были только нестандартные конфигурации, но версии 28.x/29.x уже сняты с поддержки.
Сократить срок раскрытия после исправления с ~13 месяцев до менее чем 6 к 2027 году или оставить как есть? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #Криптобезопасность
🔐 Исправлена 13 месяцев назад, раскрыта сейчас: уязвимость Tor в Bitcoin Core
В уведомлении Core от 10 ноября говорится, что посторонние пользователи Tor могли обходить ограничения на защиту от DoS-атак и конфиденциальность на тысячах узлов.
⚠️ CVE-2025-62860: входящие узлы Tor получали доверие -whitelist
📊 Затронуты «тысячи» доступных узлов основной сети
📅 Исправлено в версии 30.0 (10 октября 2025 года); последняя версия — 32.1
Моё мнение: сообщений об атаках не было, затронуты были только нестандартные конфигурации, но версии 28.x/29.x уже сняты с поддержки.
Сократить срок раскрытия после исправления с ~13 месяцев до менее чем 6 к 2027 году или оставить как есть? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #Криптобезопасность
19
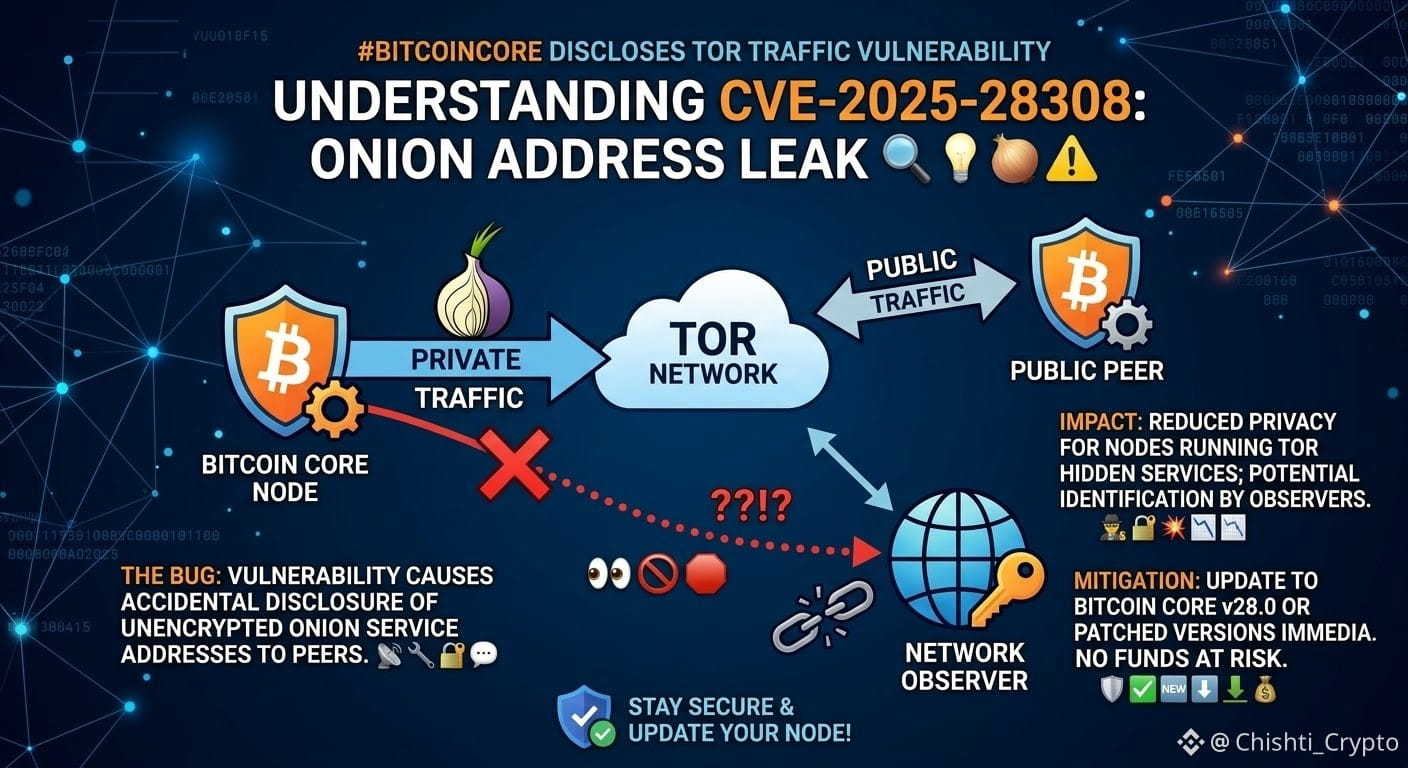
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core только что сообщил о серьёзной уязвимости безопасности (CVE-2025-62860), из-за которой входящий Tor-трафик мог получать «доверенные» права доступа на тысячах доступных узлов. 🧅
Когда операторы подключали Tor через локальных поставщиков услуг, используя необязательные настройки белого списка, внешние onion-подключения ошибочно считались доверенными локальными узлами — в обход некоторых ограничений против спама и мер защиты конфиденциальности. 🛡️
Хорошие новости? Поводов для паники нет. ✅ Разработчики незаметно устранили ошибку ещё в октябре 2025 года (в версиях 28.3, 29.2 и 30.0) и не сообщали о ней публично, пока серия 29.x не достигла конца срока поддержки. Об активных эксплойтах не сообщалось, а стандартные узлы без пользовательских списков разрешений никогда не подвергались риску.
И всё же, если вы используете узел на устаревшем ПО, самое время обновиться до поддерживаемой версии! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$XRP
{spot}(XRPUSDT)
$SOL
{spot}(SOLUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core только что сообщил о серьёзной уязвимости безопасности (CVE-2025-62860), из-за которой входящий Tor-трафик мог получать «доверенные» права доступа на тысячах доступных узлов. 🧅
Когда операторы подключали Tor через локальных поставщиков услуг, используя необязательные настройки белого списка, внешние onion-подключения ошибочно считались доверенными локальными узлами — в обход некоторых ограничений против спама и мер защиты конфиденциальности. 🛡️
Хорошие новости? Поводов для паники нет. ✅ Разработчики незаметно устранили ошибку ещё в октябре 2025 года (в версиях 28.3, 29.2 и 30.0) и не сообщали о ней публично, пока серия 29.x не достигла конца срока поддержки. Об активных эксплойтах не сообщалось, а стандартные узлы без пользовательских списков разрешений никогда не подвергались риску.
И всё же, если вы используете узел на устаревшем ПО, самое время обновиться до поддерживаемой версии! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
Когда операторы подключали Tor через локальных поставщиков услуг, используя необязательные настройки белого списка, внешние onion-подключения ошибочно считались доверенными локальными узлами — в обход некоторых ограничений против спама и мер защиты конфиденциальности. 🛡️
Хорошие новости? Поводов для паники нет. ✅ Разработчики незаметно устранили ошибку ещё в октябре 2025 года (в версиях 28.3, 29.2 и 30.0) и не сообщали о ней публично, пока серия 29.x не достигла конца срока поддержки. Об активных эксплойтах не сообщалось, а стандартные узлы без пользовательских списков разрешений никогда не подвергались риску.
И всё же, если вы используете узел на устаревшем ПО, самое время обновиться до поддерживаемой версии! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
150
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 144,907
328 обсуждают
2
#fomcотслеживание
Просмотров: 120,142
588 обсуждают
3
#USPPIMissMayEaseBTCPressure
Просмотров: 76,688
985 обсуждают
4
#BitcoinCoreDisclosesTorTrafficVulnerability
Просмотров: 33,207
548 обсуждают
5
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 202,449
1,769 обсуждают
6
#BitcoinBreaksBelow200WeekMovingAverage
Просмотров: 75,378
633 обсуждают
7
#SpaceXTeslaMergerTalksWouldCombine30220BTC
Просмотров: 25,023
356 обсуждают
8
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
Просмотров: 73,800
801 обсуждают
9
#USCryptoETFsLose$1.48BInFiveDays
Просмотров: 3,368
54 обсуждают
10
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
Просмотров: 4,377
27 обсуждают