
#seguridad
seguridad
523,325 visualizaciones
633 participa(n) en el debate
Populares
Novedades
·
--
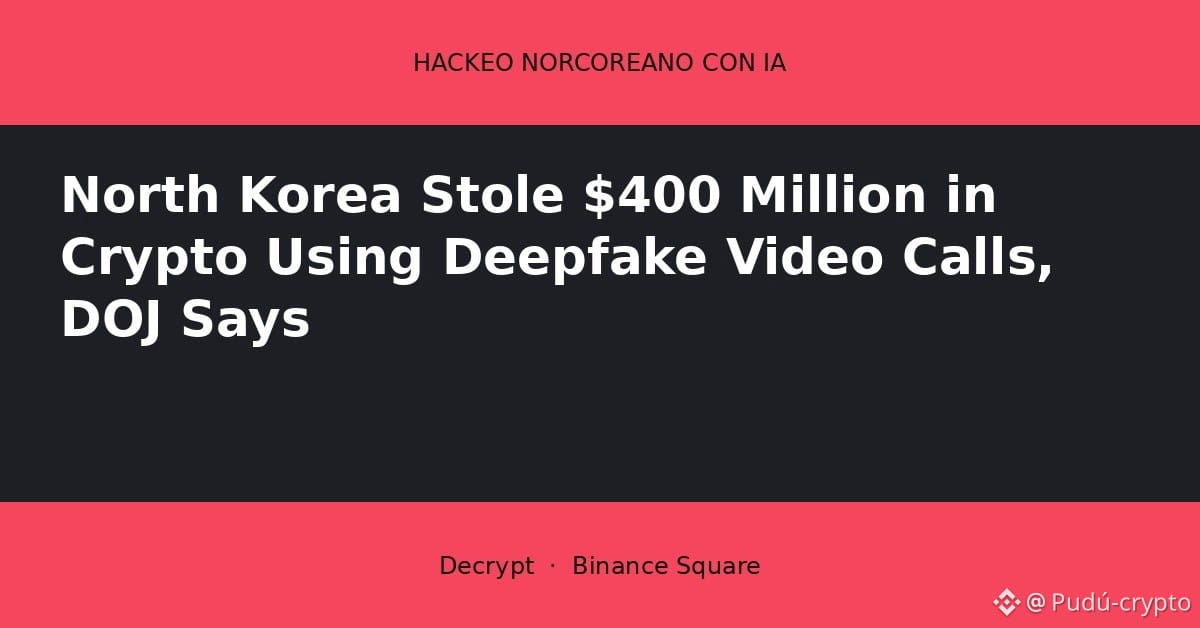
La seguridad en las videollamadas acaba de ponerse muy difícil.
El FBI reportó que atacantes están usando deepfakes de contactos de confianza. Mediante el esquema FaceStealer, logran que empleados del sector cripto instalen malware durante las llamadas.
El daño ya suma 400 millones de dólares.
Mientras tanto, el Departamento de Justicia de Estados Unidos busca incautar 1.200 millones relacionados con el hackeo a Binance.
Es un recordatorio de lo rápido que están evolucionando los métodos de estafa.
¿Cómo te proteges de algo así en tu trabajo diario?
$BTC $BNB
#seguridad #crypto
La seguridad en las videollamadas acaba de ponerse muy difícil.
El FBI reportó que atacantes están usando deepfakes de contactos de confianza. Mediante el esquema FaceStealer, logran que empleados del sector cripto instalen malware durante las llamadas.
El daño ya suma 400 millones de dólares.
Mientras tanto, el Departamento de Justicia de Estados Unidos busca incautar 1.200 millones relacionados con el hackeo a Binance.
Es un recordatorio de lo rápido que están evolucionando los métodos de estafa.
¿Cómo te proteges de algo así en tu trabajo diario?
$BTC $BNB
#seguridad #crypto
El FBI reportó que atacantes están usando deepfakes de contactos de confianza. Mediante el esquema FaceStealer, logran que empleados del sector cripto instalen malware durante las llamadas.
El daño ya suma 400 millones de dólares.
Mientras tanto, el Departamento de Justicia de Estados Unidos busca incautar 1.200 millones relacionados con el hackeo a Binance.
Es un recordatorio de lo rápido que están evolucionando los métodos de estafa.
¿Cómo te proteges de algo así en tu trabajo diario?
$BTC $BNB
#seguridad #crypto
124
🔐 Hackers robaron 8.7 bn, superando ingresos on‑chain 2026
Según Lorenzo Valente, director de investigación de ARK, los ciberdelincuentes han sustraído 8.7 mil millones en 2026, cifra que ya supera los 5.6 mil millones estimados de ingresos on‑chain para el mismo año. Desde 2017, el sector ha perdido alrededor de 26.9 mil millones por hackeos, mientras generó 47 mil millones en ingresos on‑chain. El reciente ataque a Binance, que costó 6.3 mil millones, supera la proyección anual y marca la primera vez desde 2020 que las pérdidas superarán los ingresos al cierre del año.
$ENA $SOL $BTC
#Seguridad #Hacks #DeFi
🔐 Hackers robaron 8.7 bn, superando ingresos on‑chain 2026
Según Lorenzo Valente, director de investigación de ARK, los ciberdelincuentes han sustraído 8.7 mil millones en 2026, cifra que ya supera los 5.6 mil millones estimados de ingresos on‑chain para el mismo año. Desde 2017, el sector ha perdido alrededor de 26.9 mil millones por hackeos, mientras generó 47 mil millones en ingresos on‑chain. El reciente ataque a Binance, que costó 6.3 mil millones, supera la proyección anual y marca la primera vez desde 2020 que las pérdidas superarán los ingresos al cierre del año.
$ENA $SOL $BTC
#Seguridad #Hacks #DeFi
Según Lorenzo Valente, director de investigación de ARK, los ciberdelincuentes han sustraído 8.7 mil millones en 2026, cifra que ya supera los 5.6 mil millones estimados de ingresos on‑chain para el mismo año. Desde 2017, el sector ha perdido alrededor de 26.9 mil millones por hackeos, mientras generó 47 mil millones en ingresos on‑chain. El reciente ataque a Binance, que costó 6.3 mil millones, supera la proyección anual y marca la primera vez desde 2020 que las pérdidas superarán los ingresos al cierre del año.
$ENA $SOL $BTC
#Seguridad #Hacks #DeFi
119
·
--
Los hackers se están llevando gran parte de las ganancias en cripto.
Según Ark Invest, ya robaron 8.700 millones de dólares en lo que va de 2026.
Lo más grave es la proporción. Por cada dólar que genera la industria en la cadena, los atacantes logran llevarse 57 centavos.
Es una cifra que supera las proyecciones de ingresos anuales de todo el sector.
El impacto en la seguridad es mucho más grande de lo que pensaba.
¿Qué te parece este nivel de pérdidas?
$BTC #Cripto #Seguridad
Los hackers se están llevando gran parte de las ganancias en cripto.
Según Ark Invest, ya robaron 8.700 millones de dólares en lo que va de 2026.
Lo más grave es la proporción. Por cada dólar que genera la industria en la cadena, los atacantes logran llevarse 57 centavos.
Es una cifra que supera las proyecciones de ingresos anuales de todo el sector.
El impacto en la seguridad es mucho más grande de lo que pensaba.
¿Qué te parece este nivel de pérdidas?
$BTC #Cripto #Seguridad
Según Ark Invest, ya robaron 8.700 millones de dólares en lo que va de 2026.
Lo más grave es la proporción. Por cada dólar que genera la industria en la cadena, los atacantes logran llevarse 57 centavos.
Es una cifra que supera las proyecciones de ingresos anuales de todo el sector.
El impacto en la seguridad es mucho más grande de lo que pensaba.
¿Qué te parece este nivel de pérdidas?
$BTC #Cripto #Seguridad
29
·
--
Mejor ni entres a la web de Across Protocol hoy.
El equipo acaba de lanzar una advertencia urgente.
Están investigando un posible problema de seguridad en su dominio.
Varios usuarios reportaron que sus billeteras quedaron vacías al interactuar con la plataforma.
Si tenías pensado hacer alguna operación, lo mejor es esperar a que aclaren qué está pasando exactamente.
¿Habías visto reportes similares hoy?
$BTC #Seguridad #Cripto
Mejor ni entres a la web de Across Protocol hoy.
El equipo acaba de lanzar una advertencia urgente.
Están investigando un posible problema de seguridad en su dominio.
Varios usuarios reportaron que sus billeteras quedaron vacías al interactuar con la plataforma.
Si tenías pensado hacer alguna operación, lo mejor es esperar a que aclaren qué está pasando exactamente.
¿Habías visto reportes similares hoy?
$BTC #Seguridad #Cripto
El equipo acaba de lanzar una advertencia urgente.
Están investigando un posible problema de seguridad en su dominio.
Varios usuarios reportaron que sus billeteras quedaron vacías al interactuar con la plataforma.
Si tenías pensado hacer alguna operación, lo mejor es esperar a que aclaren qué está pasando exactamente.
¿Habías visto reportes similares hoy?
$BTC #Seguridad #Cripto
30
·
--
Si usas iPhone, presta mucha atención a esto.
Binance lanzó una advertencia sobre una vulnerabilidad en iOS.
Existe el riesgo de que las llaves de tu billetera queden expuestas.
El exchange recomienda eliminar aplicaciones descargadas desde fuentes externas.
Todavía no está claro si las actualizaciones de Apple solucionan el problema.
Es un recordatorio importante sobre dónde descargamos las cosas que usamos.
¿Sueles instalar apps fuera de la tienda oficial?
#Binance #iOS #Seguridad $BTC
Si usas iPhone, presta mucha atención a esto.
Binance lanzó una advertencia sobre una vulnerabilidad en iOS.
Existe el riesgo de que las llaves de tu billetera queden expuestas.
El exchange recomienda eliminar aplicaciones descargadas desde fuentes externas.
Todavía no está claro si las actualizaciones de Apple solucionan el problema.
Es un recordatorio importante sobre dónde descargamos las cosas que usamos.
¿Sueles instalar apps fuera de la tienda oficial?
#Binance #iOS #Seguridad $BTC
Binance lanzó una advertencia sobre una vulnerabilidad en iOS.
Existe el riesgo de que las llaves de tu billetera queden expuestas.
El exchange recomienda eliminar aplicaciones descargadas desde fuentes externas.
Todavía no está claro si las actualizaciones de Apple solucionan el problema.
Es un recordatorio importante sobre dónde descargamos las cosas que usamos.
¿Sueles instalar apps fuera de la tienda oficial?
#Binance #iOS #Seguridad $BTC
71
·
--
ALERTA DE SEGURIDAD P2P
NUNCA comercien con gente que les pide tantos recaudos.
Es MUY delicado entregar foto de tu cédula + foto tuya al mismo tiempo.
Con esos dos simples datos es súper fácil suplantar tu identidad, extorsionar y meterte en un problema legal.
Si alguien en P2P te pide:
❌ Foto de tu cédula
❌ Selfie con tu cédula
❌ Foto de tu cuenta de banco
❌ Recibo de otro banco
NO LO HAGAS. Mejor buscá otro comerciante.
Tu identidad vale más que cualquier operación. Cuidate y cuidá a los demás compartiendo esto.
¿A ustedes también les pidieron eso alguna vez? Los leo 👇
#P2P #Seguridad #Binance #Paraguay #Cripto
ALERTA DE SEGURIDAD P2P
NUNCA comercien con gente que les pide tantos recaudos.
Es MUY delicado entregar foto de tu cédula + foto tuya al mismo tiempo.
Con esos dos simples datos es súper fácil suplantar tu identidad, extorsionar y meterte en un problema legal.
Si alguien en P2P te pide:
❌ Foto de tu cédula
❌ Selfie con tu cédula
❌ Foto de tu cuenta de banco
❌ Recibo de otro banco
NO LO HAGAS. Mejor buscá otro comerciante.
Tu identidad vale más que cualquier operación. Cuidate y cuidá a los demás compartiendo esto.
¿A ustedes también les pidieron eso alguna vez? Los leo 👇
#P2P #Seguridad #Binance #Paraguay #Cripto
NUNCA comercien con gente que les pide tantos recaudos.
Es MUY delicado entregar foto de tu cédula + foto tuya al mismo tiempo.
Con esos dos simples datos es súper fácil suplantar tu identidad, extorsionar y meterte en un problema legal.
Si alguien en P2P te pide:
❌ Foto de tu cédula
❌ Selfie con tu cédula
❌ Foto de tu cuenta de banco
❌ Recibo de otro banco
NO LO HAGAS. Mejor buscá otro comerciante.
Tu identidad vale más que cualquier operación. Cuidate y cuidá a los demás compartiendo esto.
¿A ustedes también les pidieron eso alguna vez? Los leo 👇
#P2P #Seguridad #Binance #Paraguay #Cripto
1
1.1k
·
--
Los exchanges asiáticos están reforzando su seguridad ante el aumento de ataques.
El miedo principal es que los hackers utilicen inteligencia artificial para vulnerar las plataformas.
Es curioso ver este movimiento mientras, al mismo tiempo, los gobiernos de la región aceleran la adopción de stablecoins y la tokenización de activos.
Parece que la seguridad se convirtió en la prioridad número uno del sector.
¿Te parece que los exchanges están reaccionando a tiempo?
$BTC #Cripto #Seguridad
Los exchanges asiáticos están reforzando su seguridad ante el aumento de ataques.
El miedo principal es que los hackers utilicen inteligencia artificial para vulnerar las plataformas.
Es curioso ver este movimiento mientras, al mismo tiempo, los gobiernos de la región aceleran la adopción de stablecoins y la tokenización de activos.
Parece que la seguridad se convirtió en la prioridad número uno del sector.
¿Te parece que los exchanges están reaccionando a tiempo?
$BTC #Cripto #Seguridad
El miedo principal es que los hackers utilicen inteligencia artificial para vulnerar las plataformas.
Es curioso ver este movimiento mientras, al mismo tiempo, los gobiernos de la región aceleran la adopción de stablecoins y la tokenización de activos.
Parece que la seguridad se convirtió en la prioridad número uno del sector.
¿Te parece que los exchanges están reaccionando a tiempo?
$BTC #Cripto #Seguridad
107
·
--
La versión oficial del hackeo en Mercado Bitcoin no coincide con los datos.
La empresa aseguró el lunes que el problema estaba contenido.
Sin embargo, un nuevo análisis forense cuenta otra historia.
Se rastrearon 48.6 millones de dólares moviéndose en 11 redes distintas.
Miles de direcciones de depósitos de clientes fueron vaciadas horas después del anuncio.
El rastro en la blockchain es bastante claro y contradice el mensaje inicial.
¿Confías en los comunicados oficiales tras un incidente así?
$BTC #Cripto #Seguridad
La versión oficial del hackeo en Mercado Bitcoin no coincide con los datos.
La empresa aseguró el lunes que el problema estaba contenido.
Sin embargo, un nuevo análisis forense cuenta otra historia.
Se rastrearon 48.6 millones de dólares moviéndose en 11 redes distintas.
Miles de direcciones de depósitos de clientes fueron vaciadas horas después del anuncio.
El rastro en la blockchain es bastante claro y contradice el mensaje inicial.
¿Confías en los comunicados oficiales tras un incidente así?
$BTC #Cripto #Seguridad
La empresa aseguró el lunes que el problema estaba contenido.
Sin embargo, un nuevo análisis forense cuenta otra historia.
Se rastrearon 48.6 millones de dólares moviéndose en 11 redes distintas.
Miles de direcciones de depósitos de clientes fueron vaciadas horas después del anuncio.
El rastro en la blockchain es bastante claro y contradice el mensaje inicial.
¿Confías en los comunicados oficiales tras un incidente así?
$BTC #Cripto #Seguridad
37
·
--
Los hackers de Corea del Norte están siendo mucho más creativos de lo habitual.
Ahora usan deepfakes con inteligencia artificial para infiltrarse en empresas cripto.
También infectan librerías de código para comprometer la seguridad desde adentro.
Es una forma bastante agresiva de buscar vulnerabilidades en firmas como Binance.
El nivel de sofisticación técnica que están aplicando es preocupante para todo el sector.
¿Qué medidas de seguridad crees que son las más efectivas hoy?
$BTC $BNB
#Cripto #Seguridad
Los hackers de Corea del Norte están siendo mucho más creativos de lo habitual.
Ahora usan deepfakes con inteligencia artificial para infiltrarse en empresas cripto.
También infectan librerías de código para comprometer la seguridad desde adentro.
Es una forma bastante agresiva de buscar vulnerabilidades en firmas como Binance.
El nivel de sofisticación técnica que están aplicando es preocupante para todo el sector.
¿Qué medidas de seguridad crees que son las más efectivas hoy?
$BTC $BNB
#Cripto #Seguridad
Ahora usan deepfakes con inteligencia artificial para infiltrarse en empresas cripto.
También infectan librerías de código para comprometer la seguridad desde adentro.
Es una forma bastante agresiva de buscar vulnerabilidades en firmas como Binance.
El nivel de sofisticación técnica que están aplicando es preocupante para todo el sector.
¿Qué medidas de seguridad crees que son las más efectivas hoy?
$BTC $BNB
#Cripto #Seguridad
44

·
--
El hackeo a Binance de ayer no movió el USDT ni un bolívar: hoy se compra en Bs. 1.020,89 y se vende en Bs. 971,36, con 243 ofertas activas. 🔒
La prima frente al BCV (Bs. 891,11) ronda el 14,56%: mismo mercado, mismos riesgos de siempre.
La lección no está en la tasa, está en tu cuenta: activa 2FA, nunca compartas códigos y verifica que el titular del Pago Móvil sea el mismo del comercio.
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT $BTC #P2P #Seguridad #USDT #Venezuela #BinanceSquare
El hackeo a Binance de ayer no movió el USDT ni un bolívar: hoy se compra en Bs. 1.020,89 y se vende en Bs. 971,36, con 243 ofertas activas. 🔒
La prima frente al BCV (Bs. 891,11) ronda el 14,56%: mismo mercado, mismos riesgos de siempre.
La lección no está en la tasa, está en tu cuenta: activa 2FA, nunca compartas códigos y verifica que el titular del Pago Móvil sea el mismo del comercio.
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT $BTC #P2P #Seguridad #USDT #Venezuela #BinanceSquare
La prima frente al BCV (Bs. 891,11) ronda el 14,56%: mismo mercado, mismos riesgos de siempre.
La lección no está en la tasa, está en tu cuenta: activa 2FA, nunca compartas códigos y verifica que el titular del Pago Móvil sea el mismo del comercio.
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT $BTC #P2P #Seguridad #USDT #Venezuela #BinanceSquare
27
·
--
Alguien logró sacar 106 millones de dólares de cuentas en exchanges.
El atacante movió los fondos usando ether, servicios de intercambio instantáneo y Monero.
Lo curioso es que todavía no sabemos quién fue la víctima ni qué plataformas fueron afectadas.
Es una cifra enorme para un movimiento tan sigiloso.
¿Te sorprende que no se conozca el origen de los fondos?
$BTC $ETH
#cripto #seguridad
Alguien logró sacar 106 millones de dólares de cuentas en exchanges.
El atacante movió los fondos usando ether, servicios de intercambio instantáneo y Monero.
Lo curioso es que todavía no sabemos quién fue la víctima ni qué plataformas fueron afectadas.
Es una cifra enorme para un movimiento tan sigiloso.
¿Te sorprende que no se conozca el origen de los fondos?
$BTC $ETH
#cripto #seguridad
El atacante movió los fondos usando ether, servicios de intercambio instantáneo y Monero.
Lo curioso es que todavía no sabemos quién fue la víctima ni qué plataformas fueron afectadas.
Es una cifra enorme para un movimiento tan sigiloso.
¿Te sorprende que no se conozca el origen de los fondos?
$BTC $ETH
#cripto #seguridad
911
·
--
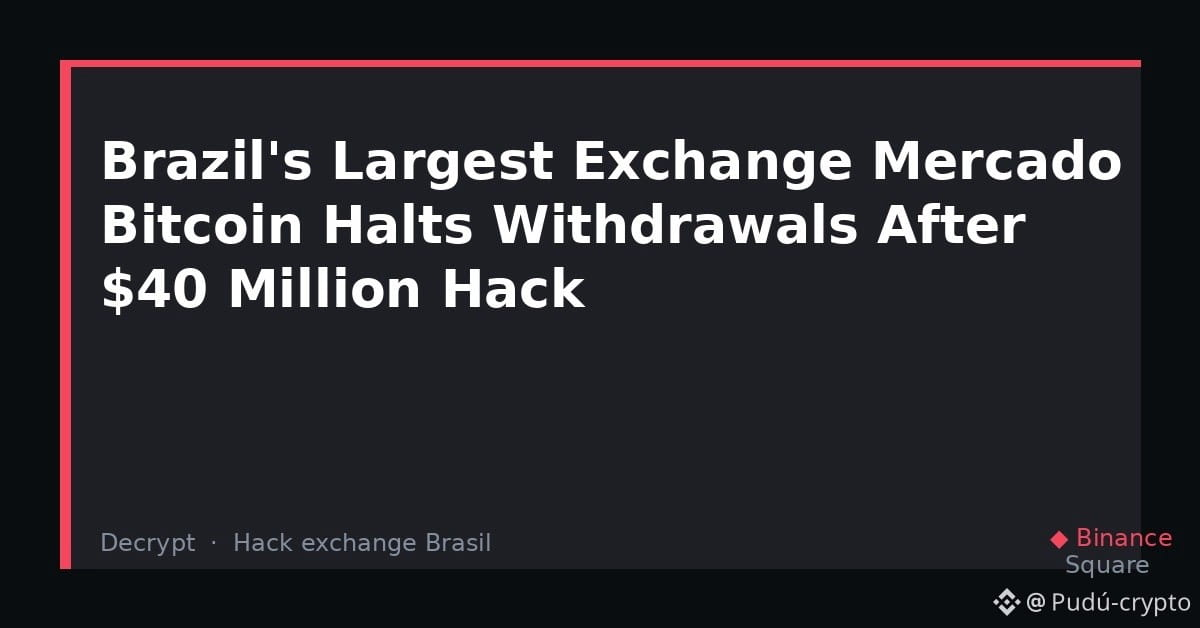
Mercado Bitcoin detuvo sus operaciones tras un hackeo millonario.
La plataforma más grande de Brasil suspendió retiros y depósitos por un incidente de seguridad.
Se estima que el robo asciende a 40 millones de dólares.
Lo curioso es que Tether actuó rápido y congeló más de 4.5 millones de $USDT vinculados al ataque.
Es un recordatorio de cómo la centralización ayuda a frenar a los hackers en plena acción.
¿Qué opinas de esta medida tomada por Tether?
#Bitcoin #Cripto #Seguridad
Mercado Bitcoin detuvo sus operaciones tras un hackeo millonario.
La plataforma más grande de Brasil suspendió retiros y depósitos por un incidente de seguridad.
Se estima que el robo asciende a 40 millones de dólares.
Lo curioso es que Tether actuó rápido y congeló más de 4.5 millones de $USDT vinculados al ataque.
Es un recordatorio de cómo la centralización ayuda a frenar a los hackers en plena acción.
¿Qué opinas de esta medida tomada por Tether?
#Bitcoin #Cripto #Seguridad
La plataforma más grande de Brasil suspendió retiros y depósitos por un incidente de seguridad.
Se estima que el robo asciende a 40 millones de dólares.
Lo curioso es que Tether actuó rápido y congeló más de 4.5 millones de $USDT vinculados al ataque.
Es un recordatorio de cómo la centralización ayuda a frenar a los hackers en plena acción.
¿Qué opinas de esta medida tomada por Tether?
#Bitcoin #Cripto #Seguridad
1
308
Artículo
📊 La verdad sobre el incidente en Binance: ¿Qué pasó realmente?El ecosistema cripto ha vivido horas de máxima tensión tras confirmarse uno de los mayores hackeos de la historia, con una cifra estimada en torno a los $6.300 millones. Las alarmas saltaron por movimientos inusuales y el propio CEO, @richardteng , dio la cara de inmediato.
🔍 Lo que debes saber:
Se trató de una brecha en una de las billeteras específicas de la infraestructura.
Varios emisores como Tether y Circle actuaron rápido congelando fondos vinculados.
El mercado reaccionó con una caída temporal del Bitcoin por debajo de los $77,000, pero la estabilidad operativa busca restablecerse.
Mantente siempre informado por canales oficiales y no caigas en pánico desinformado. 📉🔄 #Binance #CryptoNews🔒📰🚫 #Seguridad #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
📊 La verdad sobre el incidente en Binance: ¿Qué pasó realmente?
El ecosistema cripto ha vivido horas de máxima tensión tras confirmarse uno de los mayores hackeos de la historia, con una cifra estimada en torno a los $6.300 millones. Las alarmas saltaron por movimientos inusuales y el propio CEO, @Richard Teng , dio la cara de inmediato.
🔍 Lo que debes saber:
Se trató de una brecha en una de las billeteras específicas de la infraestructura.
Varios emisores como Tether y Circle actuaron rápido congelando fondos vinculados.
El mercado reaccionó con una caída temporal del Bitcoin por debajo de los $77,000, pero la estabilidad operativa busca restablecerse.
Mantente siempre informado por canales oficiales y no caigas en pánico desinformado. 📉🔄 #Binance #CryptoNews🔒📰🚫 #Seguridad #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
🔍 Lo que debes saber:
Se trató de una brecha en una de las billeteras específicas de la infraestructura.
Varios emisores como Tether y Circle actuaron rápido congelando fondos vinculados.
El mercado reaccionó con una caída temporal del Bitcoin por debajo de los $77,000, pero la estabilidad operativa busca restablecerse.
Mantente siempre informado por canales oficiales y no caigas en pánico desinformado. 📉🔄 #Binance #CryptoNews🔒📰🚫 #Seguridad #FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
161
·
--
Artículo
TÍTULO: P2P disfrazado: cómo detectar ofertas falsas en USDT/VESEn el mercado P2P venezolano el problema no siempre es el precio. A veces la oferta no aparece, y otras veces aparece pero no es lo que parece: un anuncio que simula ser directo entre pares, pero que esconde un intermediario, condiciones externas o un flujo fuera del libro de órdenes.
El dato duro
• Si una oferta no aparece, revisa primero los filtros de moneda, el rango de monto, el método de pago y el estado de la cuenta, antes de concluir que no hay contraparte.
• Desconfía de las publicaciones que invitan a cerrar fuera del mercado P2P: ese patrón deja sin la protección de la plataforma.
• Compara el precio publicado con el tipo de cambio vigente y con las comisiones reales: el spread aparente puede desaparecer al sumar costos.
• Verifica el historial, el tiempo de registro y los volúmenes de la contraparte; una tasa superior al promedio del libro suele compensar un riesgo mayor.
• Documenta cada paso con capturas del anuncio, las condiciones y los comprobantes, para poder escalar ante soporte si la operación se aparta de lo publicado.
Lectura del mercado
En Venezuela el USDT/VES se mueve en varios libros P2P a la vez y las tasas cambian durante el mismo día, así que la referencia útil no es una cifra fija, sino el spread entre la mejor compra, la mejor venta y el tipo de cambio del momento. Las publicaciones que parecen ofrecer una prima atractiva muchas veces trasladan el costo al usuario mediante comisiones, tiempos de liquidación o salida del entorno protegido del mercado. Cualquier resultado estimado depende de esas variables y nunca está asegurado.
Contexto
La recomendación de PitbullChain es medir primero la liquidez real del libro y la reputación de la contraparte, y solo después discutir el precio. Quien presente una ganancia garantizada en USDT/VES está vendiendo un riesgo sin nombrarlo.
¿Te ha pasado que una oferta no aparece o que el precio cambia al sumar comisiones?
Contenido educativo. No es asesoría financiera: el mercado cripto es volátil y cada quien decide según su situación.
#P2P #USDT #Seguridad
TÍTULO: P2P disfrazado: cómo detectar ofertas falsas en USDT/VES
En el mercado P2P venezolano el problema no siempre es el precio. A veces la oferta no aparece, y otras veces aparece pero no es lo que parece: un anuncio que simula ser directo entre pares, pero que esconde un intermediario, condiciones externas o un flujo fuera del libro de órdenes.
El dato duro
• Si una oferta no aparece, revisa primero los filtros de moneda, el rango de monto, el método de pago y el estado de la cuenta, antes de concluir que no hay contraparte.
• Desconfía de las publicaciones que invitan a cerrar fuera del mercado P2P: ese patrón deja sin la protección de la plataforma.
• Compara el precio publicado con el tipo de cambio vigente y con las comisiones reales: el spread aparente puede desaparecer al sumar costos.
• Verifica el historial, el tiempo de registro y los volúmenes de la contraparte; una tasa superior al promedio del libro suele compensar un riesgo mayor.
• Documenta cada paso con capturas del anuncio, las condiciones y los comprobantes, para poder escalar ante soporte si la operación se aparta de lo publicado.
Lectura del mercado
En Venezuela el USDT/VES se mueve en varios libros P2P a la vez y las tasas cambian durante el mismo día, así que la referencia útil no es una cifra fija, sino el spread entre la mejor compra, la mejor venta y el tipo de cambio del momento. Las publicaciones que parecen ofrecer una prima atractiva muchas veces trasladan el costo al usuario mediante comisiones, tiempos de liquidación o salida del entorno protegido del mercado. Cualquier resultado estimado depende de esas variables y nunca está asegurado.
Contexto
La recomendación de PitbullChain es medir primero la liquidez real del libro y la reputación de la contraparte, y solo después discutir el precio. Quien presente una ganancia garantizada en USDT/VES está vendiendo un riesgo sin nombrarlo.
¿Te ha pasado que una oferta no aparece o que el precio cambia al sumar comisiones?
Contenido educativo. No es asesoría financiera: el mercado cripto es volátil y cada quien decide según su situación.
#P2P #USDT #Seguridad
El dato duro
• Si una oferta no aparece, revisa primero los filtros de moneda, el rango de monto, el método de pago y el estado de la cuenta, antes de concluir que no hay contraparte.
• Desconfía de las publicaciones que invitan a cerrar fuera del mercado P2P: ese patrón deja sin la protección de la plataforma.
• Compara el precio publicado con el tipo de cambio vigente y con las comisiones reales: el spread aparente puede desaparecer al sumar costos.
• Verifica el historial, el tiempo de registro y los volúmenes de la contraparte; una tasa superior al promedio del libro suele compensar un riesgo mayor.
• Documenta cada paso con capturas del anuncio, las condiciones y los comprobantes, para poder escalar ante soporte si la operación se aparta de lo publicado.
Lectura del mercado
En Venezuela el USDT/VES se mueve en varios libros P2P a la vez y las tasas cambian durante el mismo día, así que la referencia útil no es una cifra fija, sino el spread entre la mejor compra, la mejor venta y el tipo de cambio del momento. Las publicaciones que parecen ofrecer una prima atractiva muchas veces trasladan el costo al usuario mediante comisiones, tiempos de liquidación o salida del entorno protegido del mercado. Cualquier resultado estimado depende de esas variables y nunca está asegurado.
Contexto
La recomendación de PitbullChain es medir primero la liquidez real del libro y la reputación de la contraparte, y solo después discutir el precio. Quien presente una ganancia garantizada en USDT/VES está vendiendo un riesgo sin nombrarlo.
¿Te ha pasado que una oferta no aparece o que el precio cambia al sumar comisiones?
Contenido educativo. No es asesoría financiera: el mercado cripto es volátil y cada quien decide según su situación.
#P2P #USDT #Seguridad
32
·
--
El último hackeo en el sector cripto dejó una cifra difícil de ignorar.
Se habla de 6.400 millones de dólares perdidos.
Michael Selig comenta que esto demuestra la necesidad de supervisión en exchanges extranjeros.
La idea es que se registren ante la CFTC y adopten estándares de seguridad estadounidenses.
Es un recordatorio pesado sobre la seguridad de nuestros activos fuera de casa.
¿Crees que una regulación así cambiaría realmente la seguridad de los usuarios?
$BTC #Cripto #Seguridad
El último hackeo en el sector cripto dejó una cifra difícil de ignorar.
Se habla de 6.400 millones de dólares perdidos.
Michael Selig comenta que esto demuestra la necesidad de supervisión en exchanges extranjeros.
La idea es que se registren ante la CFTC y adopten estándares de seguridad estadounidenses.
Es un recordatorio pesado sobre la seguridad de nuestros activos fuera de casa.
¿Crees que una regulación así cambiaría realmente la seguridad de los usuarios?
$BTC #Cripto #Seguridad
Se habla de 6.400 millones de dólares perdidos.
Michael Selig comenta que esto demuestra la necesidad de supervisión en exchanges extranjeros.
La idea es que se registren ante la CFTC y adopten estándares de seguridad estadounidenses.
Es un recordatorio pesado sobre la seguridad de nuestros activos fuera de casa.
¿Crees que una regulación así cambiaría realmente la seguridad de los usuarios?
$BTC #Cripto #Seguridad
91

Artículo
No falló la blockchain, falló el acceso: la lección del hackeo a BinanceLa caja fuerte aguantó. Es la idea con la que Marta Ambor analiza en su columna para Territorio Blockchain el robo de unos 6.300 millones de dólares a Binance del 29 de octubre, más de cuatro veces lo que se llevaron de Bybit en febrero de 2025.
Los exchanges guardan la mayor parte de los fondos en carteras frías, desconectadas de internet, y usan carteras calientes con firma automática para atender las retiradas al instante. El atacante no tocó las frías. Según Binance, entró por el portátil de un ingeniero, saltó a un servicio interno y ordenó retiradas que nadie había autorizado. La empresa sostiene que no se filtró ninguna clave privada. TRM Labs apunta a que la máquina que firmaba obedecía al atacante y atribuye el ataque, con alta confianza, a TraderTraitor, un grupo vinculado a Corea del Norte. Binance no lo ha confirmado.
Lo que pasó después:
• Se congelaron unos 2.540 millones de dólares
• Binance se ha comprometido a cubrir todas las pérdidas de sus usuarios
• Bitcoin cayó por debajo de los 77.000 dólares y se liquidaron cerca de 1.500 millones en posiciones apalancadas
Ambor lo conecta con otros casos de estos días: unos 2,7 millones sustraídos a Polymarket a través del script de un proveedor externo y una petición de rescate de 50 millones a una empresa del sector en Japón. En ninguno se rompió la criptografía. El eslabón débil fue el acceso: quién puede tocar qué, desde dónde y con qué controles.
Y la lección va más allá de cripto. Cada agente de IA, extensión o conector con permisos sobre tu correo o tus documentos es otra puerta. Su consejo: antes de instalar algo, pregúntate qué puede tocar, y revisa esos permisos de vez en cuando.
Análisis completo en territorioblockchain.com
#Binance #Seguridad #Ciberseguridad
No falló la blockchain, falló el acceso: la lección del hackeo a Binance
La caja fuerte aguantó. Es la idea con la que Marta Ambor analiza en su columna para Territorio Blockchain el robo de unos 6.300 millones de dólares a Binance del 29 de octubre, más de cuatro veces lo que se llevaron de Bybit en febrero de 2025.
Los exchanges guardan la mayor parte de los fondos en carteras frías, desconectadas de internet, y usan carteras calientes con firma automática para atender las retiradas al instante. El atacante no tocó las frías. Según Binance, entró por el portátil de un ingeniero, saltó a un servicio interno y ordenó retiradas que nadie había autorizado. La empresa sostiene que no se filtró ninguna clave privada. TRM Labs apunta a que la máquina que firmaba obedecía al atacante y atribuye el ataque, con alta confianza, a TraderTraitor, un grupo vinculado a Corea del Norte. Binance no lo ha confirmado.
Lo que pasó después:
• Se congelaron unos 2.540 millones de dólares
• Binance se ha comprometido a cubrir todas las pérdidas de sus usuarios
• Bitcoin cayó por debajo de los 77.000 dólares y se liquidaron cerca de 1.500 millones en posiciones apalancadas
Ambor lo conecta con otros casos de estos días: unos 2,7 millones sustraídos a Polymarket a través del script de un proveedor externo y una petición de rescate de 50 millones a una empresa del sector en Japón. En ninguno se rompió la criptografía. El eslabón débil fue el acceso: quién puede tocar qué, desde dónde y con qué controles.
Y la lección va más allá de cripto. Cada agente de IA, extensión o conector con permisos sobre tu correo o tus documentos es otra puerta. Su consejo: antes de instalar algo, pregúntate qué puede tocar, y revisa esos permisos de vez en cuando.
Análisis completo en territorioblockchain.com
#Binance #Seguridad #Ciberseguridad
Los exchanges guardan la mayor parte de los fondos en carteras frías, desconectadas de internet, y usan carteras calientes con firma automática para atender las retiradas al instante. El atacante no tocó las frías. Según Binance, entró por el portátil de un ingeniero, saltó a un servicio interno y ordenó retiradas que nadie había autorizado. La empresa sostiene que no se filtró ninguna clave privada. TRM Labs apunta a que la máquina que firmaba obedecía al atacante y atribuye el ataque, con alta confianza, a TraderTraitor, un grupo vinculado a Corea del Norte. Binance no lo ha confirmado.
Lo que pasó después:
• Se congelaron unos 2.540 millones de dólares
• Binance se ha comprometido a cubrir todas las pérdidas de sus usuarios
• Bitcoin cayó por debajo de los 77.000 dólares y se liquidaron cerca de 1.500 millones en posiciones apalancadas
Ambor lo conecta con otros casos de estos días: unos 2,7 millones sustraídos a Polymarket a través del script de un proveedor externo y una petición de rescate de 50 millones a una empresa del sector en Japón. En ninguno se rompió la criptografía. El eslabón débil fue el acceso: quién puede tocar qué, desde dónde y con qué controles.
Y la lección va más allá de cripto. Cada agente de IA, extensión o conector con permisos sobre tu correo o tus documentos es otra puerta. Su consejo: antes de instalar algo, pregúntate qué puede tocar, y revisa esos permisos de vez en cuando.
Análisis completo en territorioblockchain.com
#Binance #Seguridad #Ciberseguridad
2
837
Artículo
El hackeo a Binance, explicado: cómo entraron, quién está señalado y qué se ha congeladoEl jueves 29 de octubre salieron de Binance 6.300 millones de dólares en unos veinte minutos, cuatro veces lo que se llevaron en el ataque a Bybit. En el último directo de Territorio Blockchain repaso lo que se sabe hasta ahora.
Qué cuento en el vídeo:
• Cómo empezó: según la propia Binance, con el portátil de un empleado
• Qué es una hot wallet y por qué, al estar conectada a internet, concentra buena parte del riesgo operativo de un exchange
• Quién está señalado: TRM Labs apunta a Corea del Norte
• Lo que se ha frenado: Tether, Circle y otros emisores de stablecoins congelaron alrededor de 3.000 millones de dólares
• Qué implica para quien guarda fondos en una plataforma, con la custodia de fondo: quién controla de verdad las claves
• Los puntos que todavía no encajan del todo en la versión conocida
Las fuentes son TRM Labs, los comunicados de Binance en X, AFP, Al Jazeera y Cointelegraph, con datos del 30 de octubre de 2026. Contenido informativo, no es asesoramiento financiero.
Episodio completo en el canal de YouTube de Territorio Blockchain
#Binance #Seguridad #Ciberseguridad
El hackeo a Binance, explicado: cómo entraron, quién está señalado y qué se ha congelado
El jueves 29 de octubre salieron de Binance 6.300 millones de dólares en unos veinte minutos, cuatro veces lo que se llevaron en el ataque a Bybit. En el último directo de Territorio Blockchain repaso lo que se sabe hasta ahora.
Qué cuento en el vídeo:
• Cómo empezó: según la propia Binance, con el portátil de un empleado
• Qué es una hot wallet y por qué, al estar conectada a internet, concentra buena parte del riesgo operativo de un exchange
• Quién está señalado: TRM Labs apunta a Corea del Norte
• Lo que se ha frenado: Tether, Circle y otros emisores de stablecoins congelaron alrededor de 3.000 millones de dólares
• Qué implica para quien guarda fondos en una plataforma, con la custodia de fondo: quién controla de verdad las claves
• Los puntos que todavía no encajan del todo en la versión conocida
Las fuentes son TRM Labs, los comunicados de Binance en X, AFP, Al Jazeera y Cointelegraph, con datos del 30 de octubre de 2026. Contenido informativo, no es asesoramiento financiero.
Episodio completo en el canal de YouTube de Territorio Blockchain
#Binance #Seguridad #Ciberseguridad
Qué cuento en el vídeo:
• Cómo empezó: según la propia Binance, con el portátil de un empleado
• Qué es una hot wallet y por qué, al estar conectada a internet, concentra buena parte del riesgo operativo de un exchange
• Quién está señalado: TRM Labs apunta a Corea del Norte
• Lo que se ha frenado: Tether, Circle y otros emisores de stablecoins congelaron alrededor de 3.000 millones de dólares
• Qué implica para quien guarda fondos en una plataforma, con la custodia de fondo: quién controla de verdad las claves
• Los puntos que todavía no encajan del todo en la versión conocida
Las fuentes son TRM Labs, los comunicados de Binance en X, AFP, Al Jazeera y Cointelegraph, con datos del 30 de octubre de 2026. Contenido informativo, no es asesoramiento financiero.
Episodio completo en el canal de YouTube de Territorio Blockchain
#Binance #Seguridad #Ciberseguridad
1
4
7.1k
·
--
Un secuestro por cripto terminó en condena de 15 años.
Los hermanos Raymond e Isiah Garcia mantuvieron a una familia de Minnesota bajo amenaza de armas durante nueve horas.
El objetivo era forzar al padre a transferir más de 8 millones de dólares en activos digitales.
La justicia estadounidense calificó este caso como una de las persecuciones más claras por ataques físicos para obtener claves privadas.
Es un recordatorio crudo sobre la seguridad física en este mundo digital.
¿Qué opinas de esta sentencia?
#Crypto #Seguridad $BTC
Un secuestro por cripto terminó en condena de 15 años.
Los hermanos Raymond e Isiah Garcia mantuvieron a una familia de Minnesota bajo amenaza de armas durante nueve horas.
El objetivo era forzar al padre a transferir más de 8 millones de dólares en activos digitales.
La justicia estadounidense calificó este caso como una de las persecuciones más claras por ataques físicos para obtener claves privadas.
Es un recordatorio crudo sobre la seguridad física en este mundo digital.
¿Qué opinas de esta sentencia?
#Crypto #Seguridad $BTC
Los hermanos Raymond e Isiah Garcia mantuvieron a una familia de Minnesota bajo amenaza de armas durante nueve horas.
El objetivo era forzar al padre a transferir más de 8 millones de dólares en activos digitales.
La justicia estadounidense calificó este caso como una de las persecuciones más claras por ataques físicos para obtener claves privadas.
Es un recordatorio crudo sobre la seguridad física en este mundo digital.
¿Qué opinas de esta sentencia?
#Crypto #Seguridad $BTC
1
666
·
--
¿Una firma sin gas puede dar permiso para gastar tus tokens?Una pantalla sin comisión puede parecer un simple inicio de sesión. Pero algunas firmas permiten registrar después una autorización para gastar tokens. Entender el mensaje importa más que ver «gas: 0».
Firmar y registrar son pasos distintos
En Ethereum, $ETH se utiliza para pagar gas. Al firmar un mensaje fuera de la cadena no estás enviando esa transacción en ese momento.
En tokens compatibles, ERC-2612 permite que una firma establezca después un límite de gasto, llamado allowance. Otra dirección puede presentarla al contrato mediante una transacción. No cobrarte gas al firmar no impide ese uso posterior.
Este permiso afecta al token compatible; no equivale a una autorización general sobre todo el saldo de ETH.
Un inicio de sesión no pide lo mismo
Sign-In with Ethereum, definido en ERC-4361, autentica una cuenta ante un servicio. Su mensaje incluye el dominio y datos de la sesión. Esa finalidad es distinta de autorizar a una dirección a gastar tokens.
La palabra «firmar» aparece en ambos casos; el contenido determina qué se autoriza. Un nombre o logotipo conocido tampoco demuestra qué hace la solicitud.
La fecha límite puede confundirse
En ERC-2612, deadline limita hasta cuándo puede registrarse el permiso usando la firma. No borra automáticamente un allowance ya establecido. Otros mecanismos pueden tener reglas diferentes.
Ejemplo ficticio: Ana firma un permiso válido para presentarse hasta las 18:00 UTC. Se registra a las 17:50 UTC. Llegar a las 18:00 UTC no cancela por sí solo el permiso. Son horas inventadas, no una operación real.
Qué revisar antes de firmar
En un permiso, importan el token, la red, el contrato, la dirección autorizada —spender— y la cantidad. Quien puede gastar no tiene por qué ser quien presenta la firma.
Binance advierte que el phishing de firmas puede disfrazar estas autorizaciones de mensajes inofensivos. Si el contenido no se entiende o no encaja con la acción esperada, su guía recomienda no firmarlo.
Mi criterio: una pantalla sin comisión describe un coste, no el alcance de la autorización. La pregunta útil es «¿qué podrá hacer otra dirección con esta firma?».
Fuentes consultadas el 30/10/2026 (UTC): [Binance — Firmas y DApps](https://www.binance.com/en/blog/security/2596895560535051854) (20/06/2025); ERC-2612 — Permit Extension for EIP-20 Signed Approvals; ERC-4361 — Sign-In with Ethereum.
#Seguridad #Ethereum
El autor puede recibir recompensas de Binance.
¿Una firma sin gas puede dar permiso para gastar tus tokens?
Una pantalla sin comisión puede parecer un simple inicio de sesión. Pero algunas firmas permiten registrar después una autorización para gastar tokens. Entender el mensaje importa más que ver «gas: 0».
Firmar y registrar son pasos distintos
En Ethereum, $ETH se utiliza para pagar gas. Al firmar un mensaje fuera de la cadena no estás enviando esa transacción en ese momento.
En tokens compatibles, ERC-2612 permite que una firma establezca después un límite de gasto, llamado allowance. Otra dirección puede presentarla al contrato mediante una transacción. No cobrarte gas al firmar no impide ese uso posterior.
Este permiso afecta al token compatible; no equivale a una autorización general sobre todo el saldo de ETH.
Un inicio de sesión no pide lo mismo
Sign-In with Ethereum, definido en ERC-4361, autentica una cuenta ante un servicio. Su mensaje incluye el dominio y datos de la sesión. Esa finalidad es distinta de autorizar a una dirección a gastar tokens.
La palabra «firmar» aparece en ambos casos; el contenido determina qué se autoriza. Un nombre o logotipo conocido tampoco demuestra qué hace la solicitud.
La fecha límite puede confundirse
En ERC-2612, deadline limita hasta cuándo puede registrarse el permiso usando la firma. No borra automáticamente un allowance ya establecido. Otros mecanismos pueden tener reglas diferentes.
Ejemplo ficticio: Ana firma un permiso válido para presentarse hasta las 18:00 UTC. Se registra a las 17:50 UTC. Llegar a las 18:00 UTC no cancela por sí solo el permiso. Son horas inventadas, no una operación real.
Qué revisar antes de firmar
En un permiso, importan el token, la red, el contrato, la dirección autorizada —spender— y la cantidad. Quien puede gastar no tiene por qué ser quien presenta la firma.
Binance advierte que el phishing de firmas puede disfrazar estas autorizaciones de mensajes inofensivos. Si el contenido no se entiende o no encaja con la acción esperada, su guía recomienda no firmarlo.
Mi criterio: una pantalla sin comisión describe un coste, no el alcance de la autorización. La pregunta útil es «¿qué podrá hacer otra dirección con esta firma?».
Fuentes consultadas el 30/10/2026 (UTC): Binance — Firmas y DApps (20/06/2025); ERC-2612 — Permit Extension for EIP-20 Signed Approvals; ERC-4361 — Sign-In with Ethereum.
#Seguridad #Ethereum
El autor puede recibir recompensas de Binance.
Firmar y registrar son pasos distintos
En Ethereum, $ETH se utiliza para pagar gas. Al firmar un mensaje fuera de la cadena no estás enviando esa transacción en ese momento.
En tokens compatibles, ERC-2612 permite que una firma establezca después un límite de gasto, llamado allowance. Otra dirección puede presentarla al contrato mediante una transacción. No cobrarte gas al firmar no impide ese uso posterior.
Este permiso afecta al token compatible; no equivale a una autorización general sobre todo el saldo de ETH.
Un inicio de sesión no pide lo mismo
Sign-In with Ethereum, definido en ERC-4361, autentica una cuenta ante un servicio. Su mensaje incluye el dominio y datos de la sesión. Esa finalidad es distinta de autorizar a una dirección a gastar tokens.
La palabra «firmar» aparece en ambos casos; el contenido determina qué se autoriza. Un nombre o logotipo conocido tampoco demuestra qué hace la solicitud.
La fecha límite puede confundirse
En ERC-2612, deadline limita hasta cuándo puede registrarse el permiso usando la firma. No borra automáticamente un allowance ya establecido. Otros mecanismos pueden tener reglas diferentes.
Ejemplo ficticio: Ana firma un permiso válido para presentarse hasta las 18:00 UTC. Se registra a las 17:50 UTC. Llegar a las 18:00 UTC no cancela por sí solo el permiso. Son horas inventadas, no una operación real.
Qué revisar antes de firmar
En un permiso, importan el token, la red, el contrato, la dirección autorizada —spender— y la cantidad. Quien puede gastar no tiene por qué ser quien presenta la firma.
Binance advierte que el phishing de firmas puede disfrazar estas autorizaciones de mensajes inofensivos. Si el contenido no se entiende o no encaja con la acción esperada, su guía recomienda no firmarlo.
Mi criterio: una pantalla sin comisión describe un coste, no el alcance de la autorización. La pregunta útil es «¿qué podrá hacer otra dirección con esta firma?».
Fuentes consultadas el 30/10/2026 (UTC): Binance — Firmas y DApps (20/06/2025); ERC-2612 — Permit Extension for EIP-20 Signed Approvals; ERC-4361 — Sign-In with Ethereum.
#Seguridad #Ethereum
El autor puede recibir recompensas de Binance.
187
·
--
El hackeo de 6.300 millones de dólares tiene más profundidad de la esperada.
Richard Teng confirmó que los responsables borraron pruebas y lograron saltarse las verificaciones de seguridad.
La plataforma intenta retomar los retiros este domingo.
El lunes publicarán el comprobante de reservas para intentar calmar las aguas.
Es una situación bastante compleja de seguir.
¿Qué piensas de la respuesta del exchange?
$BNB $BTC
#Binance #Seguridad
El hackeo de 6.300 millones de dólares tiene más profundidad de la esperada.
Richard Teng confirmó que los responsables borraron pruebas y lograron saltarse las verificaciones de seguridad.
La plataforma intenta retomar los retiros este domingo.
El lunes publicarán el comprobante de reservas para intentar calmar las aguas.
Es una situación bastante compleja de seguir.
¿Qué piensas de la respuesta del exchange?
$BNB $BTC
#Binance #Seguridad
Richard Teng confirmó que los responsables borraron pruebas y lograron saltarse las verificaciones de seguridad.
La plataforma intenta retomar los retiros este domingo.
El lunes publicarán el comprobante de reservas para intentar calmar las aguas.
Es una situación bastante compleja de seguir.
¿Qué piensas de la respuesta del exchange?
$BNB $BTC
#Binance #Seguridad
42
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#WhatWillDriveCryptoandStocks’NextRebound?
6,574 visualizaciones
168 participa(n) en el debate
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
2,189 visualizaciones
77 participa(n) en el debate
3
#HuangExitNvidiaStrategyInFocus
142,758 visualizaciones
1,382 participa(n) en el debate
4
#AnthropicRejectsIPODelayValuationinQuestion
758,414 visualizaciones
5,559 participa(n) en el debate
5
#HedgeFundsCMEBitcoinNetShortsFall89%
8,359 visualizaciones
138 participa(n) en el debate
6
#BitMineReports$6.3BNetLossForFiscal2026
19,614 visualizaciones
158 participa(n) en el debate
7
#TradFiForBeginners
550,134 visualizaciones
3,840 participa(n) en el debate
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
6,018 visualizaciones
96 participa(n) en el debate
9
#TetherGoldXAUTCompletesKPMGAudit
8,591 visualizaciones
106 participa(n) en el debate
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
52,818 visualizaciones
532 participa(n) en el debate