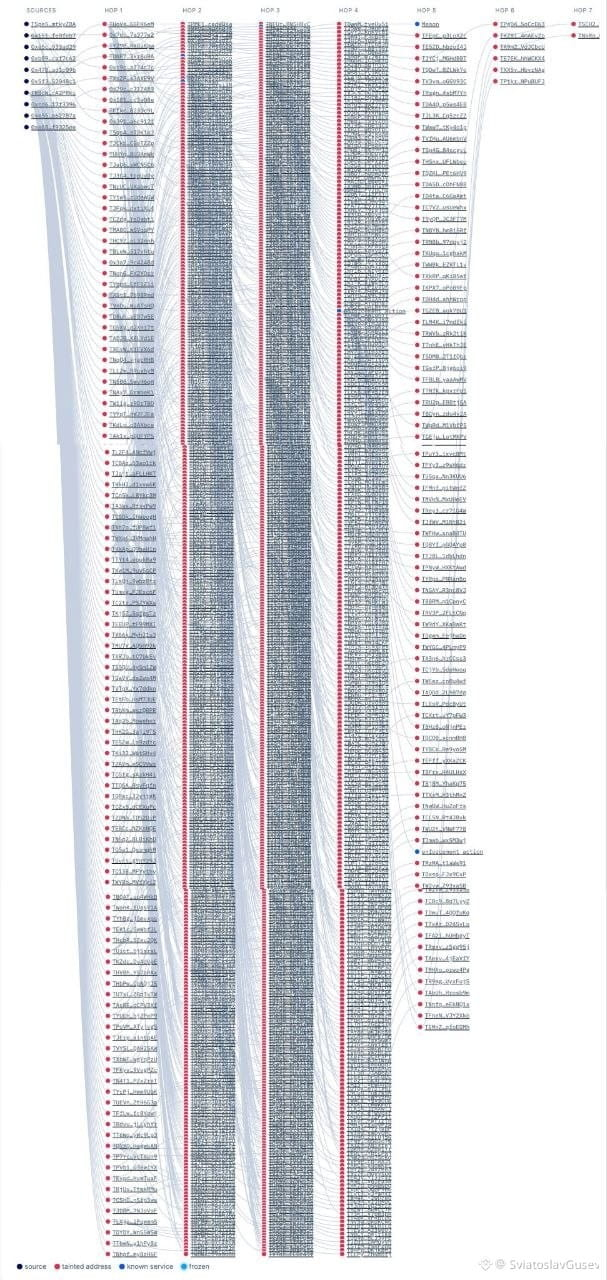

Laut Chainalysis nutzen die Hacker, die Binance angegriffen haben, äußerst komplexe Methoden, um die gestohlenen Gelder zu waschen – das Geld fließt durch Tausende von Transaktionen. Nordkoreanische Akteure verschieben Kryptowährungen zwischen Wallets und überweisen sie manchmal zurück an Adressen, die sie bereits zuvor verwendet haben. Die hohe Geschwindigkeit der Transaktionen und die Wiederholung der Muster deuten auf eine Automatisierung hin, die darauf abzielt, die Spuren zu verwischen.
Vorläufige Daten von Elliptic zeigen, dass die Täter die eingefrorenen Stablecoins in aller Eile in Ether umtauschten und damit begannen, Vermögenswerte zwischen Adressen zu verschieben, noch bevor diese auf schwarze Listen gesetzt wurden. Dazu nutzten sie ein DeFi-Projekt: Sie hinterlegten 60 Mio. USDT als Sicherheit auf der Plattform Aave und liehen sich dagegen 19 762 ETH, was etwa 44,6 Mio. US-Dollar entspricht. Inzwischen hat Tether 1,77 Mrd. USDT und Circle 825 Mio. USDC gesperrt. Die bei Aave hinterlegten Mittel blieben schließlich eingefroren, während es den Hackern gelang, die geliehenen Ether abzuziehen – wenn auch mit Verlusten aufgrund eines ungünstigen Wechselkurses.
Vorläufige Daten von Elliptic zeigen, dass die Täter die eingefrorenen Stablecoins in aller Eile in Ether umtauschten und damit begannen, Vermögenswerte zwischen Adressen zu verschieben, noch bevor diese auf schwarze Listen gesetzt wurden. Dazu nutzten sie ein DeFi-Projekt: Sie hinterlegten 60 Mio. USDT als Sicherheit auf der Plattform Aave und liehen sich dagegen 19 762 ETH, was etwa 44,6 Mio. US-Dollar entspricht. Inzwischen hat Tether 1,77 Mrd. USDT und Circle 825 Mio. USDC gesperrt. Die bei Aave hinterlegten Mittel blieben schließlich eingefroren, während es den Hackern gelang, die geliehenen Ether abzuziehen – wenn auch mit Verlusten aufgrund eines ungünstigen Wechselkurses.