🚨 Eine gefälschte Airdrop-App schaffte es in den Spotlight-Bereich des dApp-Stores von Solana Mobile.
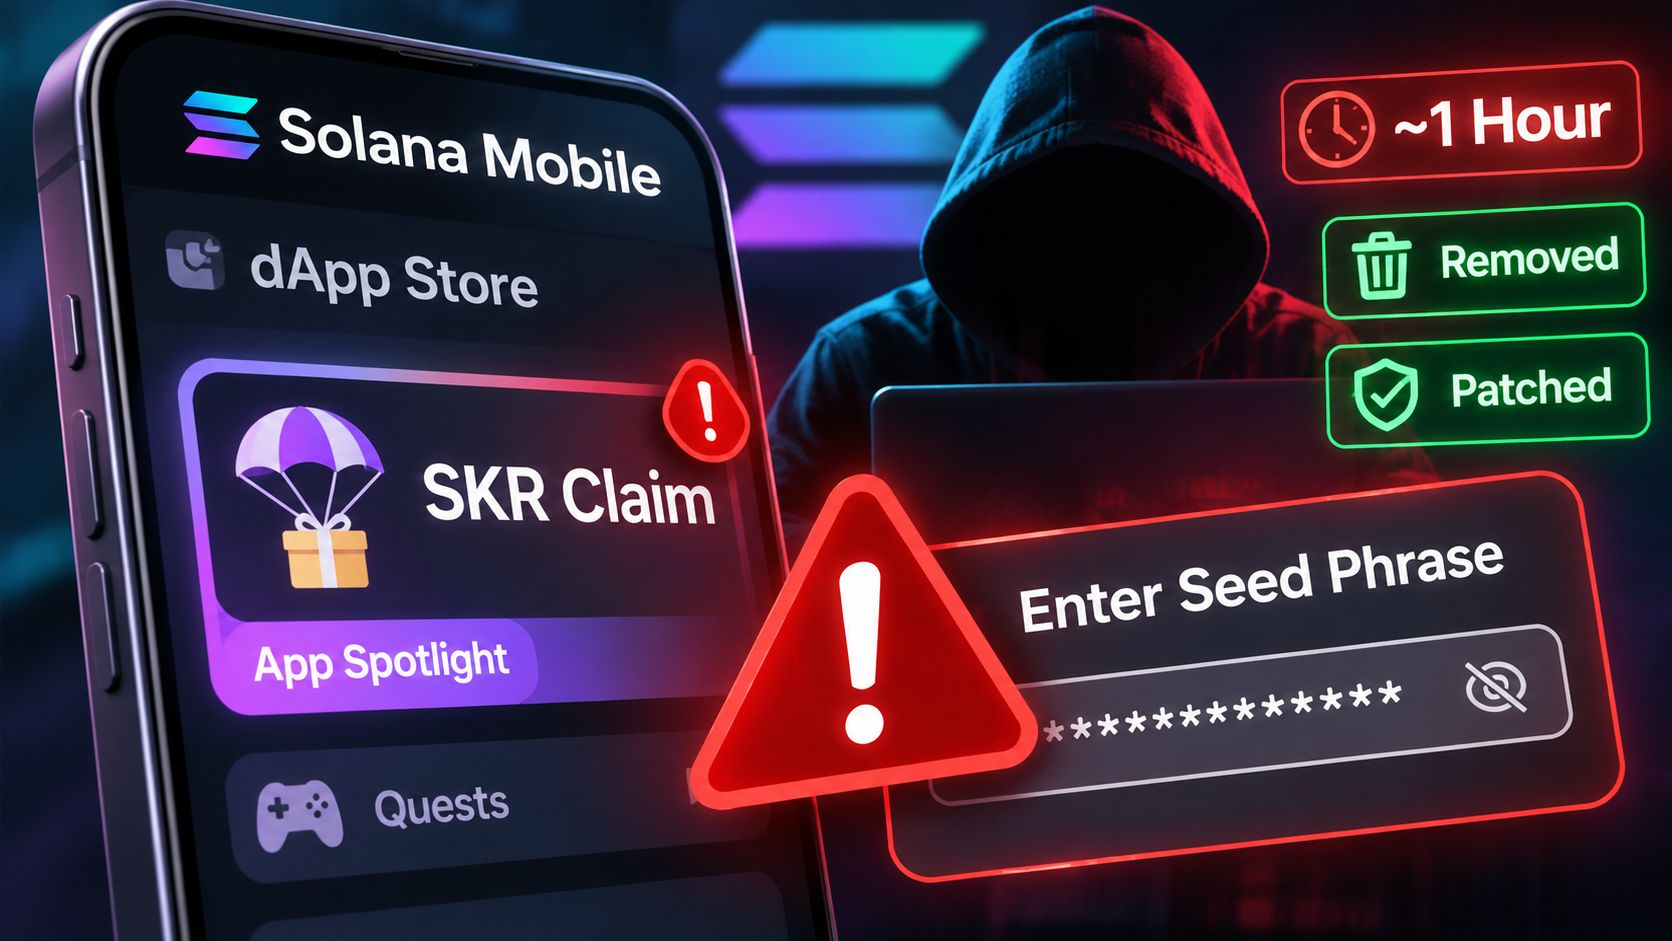
Die App namens SKR Claim forderte Nutzer auf, ihre Wallet-Seed-Phrase einzugeben. Sie war etwa eine Stunde lang im Bereich „Empfohlen“ des Stores zu sehen, nachdem Angreifer sich unbefugten Zugriff auf das dApp-Publishing-Portal von Solana Mobile verschafft hatten.
Die Angreifer veränderten außerdem die Bereiche „App Spotlight“ und „Quests“.
Solana Mobile hat die schädliche App inzwischen entfernt und eine Sicherheitslücke behoben, durch die Links zu Apps zugelassen wurden, deren Veröffentlichung noch nicht vollständig abgeschlossen war.
Was diesen Vorfall gefährlich macht: Nutzer könnten einer App allein deshalb mehr vertrauen, weil sie in einem offiziellen Store erscheint – insbesondere, wenn sie als hervorgehobene Gelegenheit präsentiert wird.
Doch Sichtbarkeit ist kein Beweis für Sicherheit.
Solana Mobile warnt: Um einen Airdrop zu beanspruchen, müssen Nutzer niemals ihre Seed-Phrase preisgeben, Kryptowährungen versenden oder eine Wallet verbinden.
Eine Seed-Phrase ist der Schlüssel zu einer Wallet. Kein legitimer Airdrop benötigt sie.
Die App namens SKR Claim forderte Nutzer auf, ihre Wallet-Seed-Phrase einzugeben. Sie war etwa eine Stunde lang im Bereich „Empfohlen“ des Stores zu sehen, nachdem Angreifer sich unbefugten Zugriff auf das dApp-Publishing-Portal von Solana Mobile verschafft hatten.
Die Angreifer veränderten außerdem die Bereiche „App Spotlight“ und „Quests“.
Solana Mobile hat die schädliche App inzwischen entfernt und eine Sicherheitslücke behoben, durch die Links zu Apps zugelassen wurden, deren Veröffentlichung noch nicht vollständig abgeschlossen war.
Was diesen Vorfall gefährlich macht: Nutzer könnten einer App allein deshalb mehr vertrauen, weil sie in einem offiziellen Store erscheint – insbesondere, wenn sie als hervorgehobene Gelegenheit präsentiert wird.
Doch Sichtbarkeit ist kein Beweis für Sicherheit.
Solana Mobile warnt: Um einen Airdrop zu beanspruchen, müssen Nutzer niemals ihre Seed-Phrase preisgeben, Kryptowährungen versenden oder eine Wallet verbinden.
Eine Seed-Phrase ist der Schlüssel zu einer Wallet. Kein legitimer Airdrop benötigt sie.