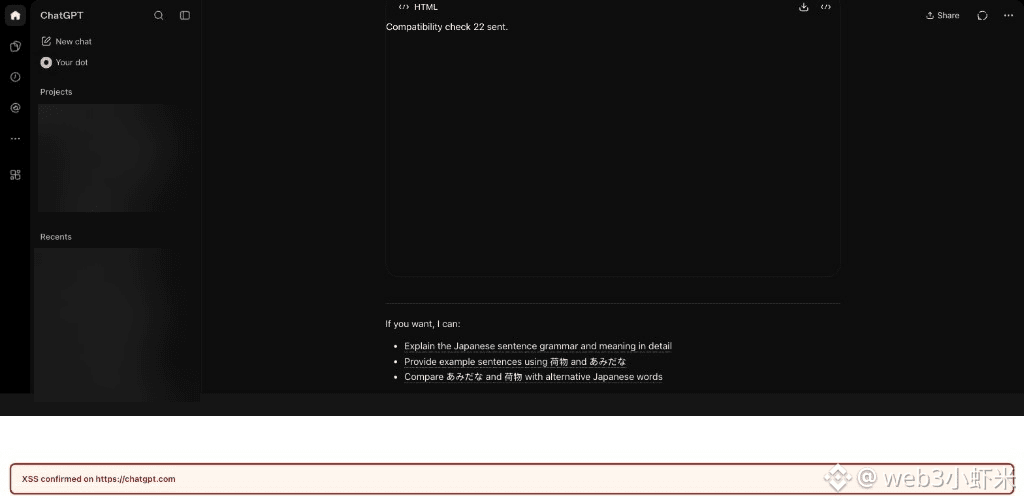
Auf Parameter / The Hacker News gestoßen: Schon ein gewöhnlicher öffentlicher ChatGPT-Freigabelink kann im angemeldeten Konto des Gegenübers Code von Angreifern ausführen – damit lassen sich Unterhaltungen auflisten, private Chats lesen und authentifizierte APIs aufrufen.
Die Eckdaten: Am 18.10. als Bug-Bounty gemeldet, am 26.10. behoben, als P1 eingestuft, rund 5.000 US-Dollar Prämie. Auf derselben Seite: MathLive-Tastatureingaben abhören und über HTML Preview HTML über Frame-Grenzen hinweg einschleusen, dann per YouTube oEmbed die CSP umgehen. In den meisten Fällen reicht es, den Link zu öffnen. Kontrolliert verifiziert, keine Ausnutzung in freier Wildbahn beobachtet.
Ein Freigabelink kann also auch zum Einfallstor ins Konto werden – diese „Kombination von Funktionen“ ist ziemlich beunruhigend.
#AI #OpenAI #Sicherheit
Die Eckdaten: Am 18.10. als Bug-Bounty gemeldet, am 26.10. behoben, als P1 eingestuft, rund 5.000 US-Dollar Prämie. Auf derselben Seite: MathLive-Tastatureingaben abhören und über HTML Preview HTML über Frame-Grenzen hinweg einschleusen, dann per YouTube oEmbed die CSP umgehen. In den meisten Fällen reicht es, den Link zu öffnen. Kontrolliert verifiziert, keine Ausnutzung in freier Wildbahn beobachtet.
Ein Freigabelink kann also auch zum Einfallstor ins Konto werden – diese „Kombination von Funktionen“ ist ziemlich beunruhigend.
#AI #OpenAI #Sicherheit