
Auch nach einem Audit können bei einem Vertrag noch offene Probleme bestehen. Anhand des Berichts lässt sich erkennen, was geprüft und behoben wurde und was noch aussteht.
Auf Ethereum legen Verträge fest, wie Anwendungen mit Vermögenswerten wie $ETH und anderen Token interagieren. Bei einer Sicherheitsprüfung wird dieser Code innerhalb eines festgelegten Umfangs untersucht.
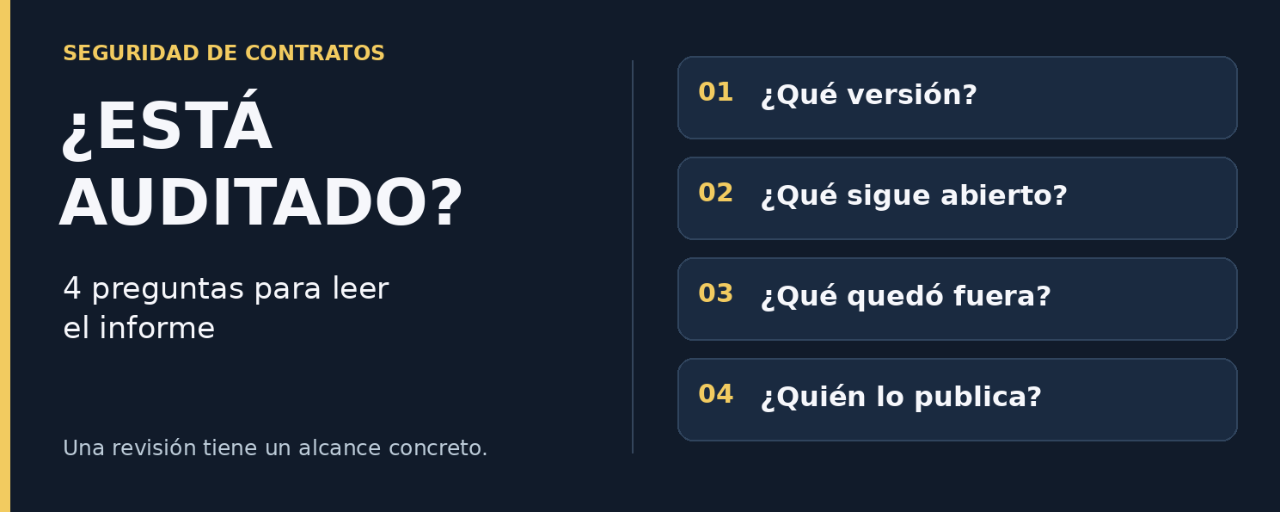
Welche Version ist abgedeckt?
Der Bericht sollte den geprüften Code-Stand angeben. Ein „Commit“ verweist auf eine bestimmte Version. Wenn der Vertrag danach geändert wurde, muss man wissen, ob diese Änderungen ebenfalls geprüft wurden.
2. Welche Befunde sind noch offen?
Der Schweregrad und der Status eines Problems sagen Unterschiedliches aus. „Kritisch“ beschreibt die möglichen Auswirkungen; „behoben“ dokumentiert eine Korrektur. „Bekannt“ bedeutet, dass das Team das Problem kennt, nicht, dass es behoben wurde. Binance Academy unterscheidet diese Status, wenn erklärt wird, wie man einen Bericht liest.
3. Was wurde nicht berücksichtigt?
Eine Codeprüfung allein belegt nicht, dass Administratorschlüssel, die Website oder die gesamte Infrastruktur geschützt sind. Der Umfang hängt vom Auftrag ab: Es lohnt sich, die Ausschlüsse zu lesen und Lücken nicht mit Annahmen zu füllen.
4. Wer veröffentlicht das Dokument?
Im Originaldokument des Prüfers lassen sich Daten, Umfang und Aktualisierungen überprüfen. Wichtig ist auch, eine erste Prüfung von der späteren Überprüfung der Korrekturen zu unterscheiden. Ein Siegelbild liefert weniger Informationen als ein solcher überprüfbarer Nachweis.
Ein fiktives Beispiel
Zwei Anwendungen zeigen dasselbe Siegel. Die erste verlinkt einen Bericht zu ihrer aktuellen Version und führt aus, welche Befunde behoben wurden. Die zweite verlinkt eine Prüfung einer früheren Version und sagt lediglich: „Probleme bekannt“. Beide können als geprüft bezeichnet werden, liefern aber unterschiedliche Informationen. Dieses Beispiel ist erfunden und bewertet kein reales Projekt.
Welche Schlussfolgerung ist zulässig?
Ethereum.org weist darauf hin, dass eine Prüfung nicht alle Fehler aufdecken wird: Sie ist eine zusätzliche Überprüfung. Ich nutze sie als Grundlage für bessere Fragen, ohne das Siegel als Garantie für Sicherheit oder wirtschaftliche Ergebnisse zu betrachten.
Was fällt dir am schwersten zu interpretieren: die Version, der Schweregrad oder der Status der Befunde?
Quellen: Binance Academy — Prüfung von Smart Contracts und Smart Contracts; Ethereum.org — Smart-Contract-Sicherheit (aktualisiert am 20.10.2026).
Der Autor kann Prämien von Binance erhalten.