⚡️ Leute, in Web3 wird der Satz „Ich habe das getan“ immer häufiger zum Beweisfall statt zur Vertrauenssache. Gerade im Bereich Web3-Inhalte und Creator ist das ein sehr reales Problem.
Kommt der Einfluss eines Accounts tatsächlich von echter Recherche, Interaktion und gehaltenen Assets – oder wird er bloß durch die Anzahl der Posts aufgebauscht?
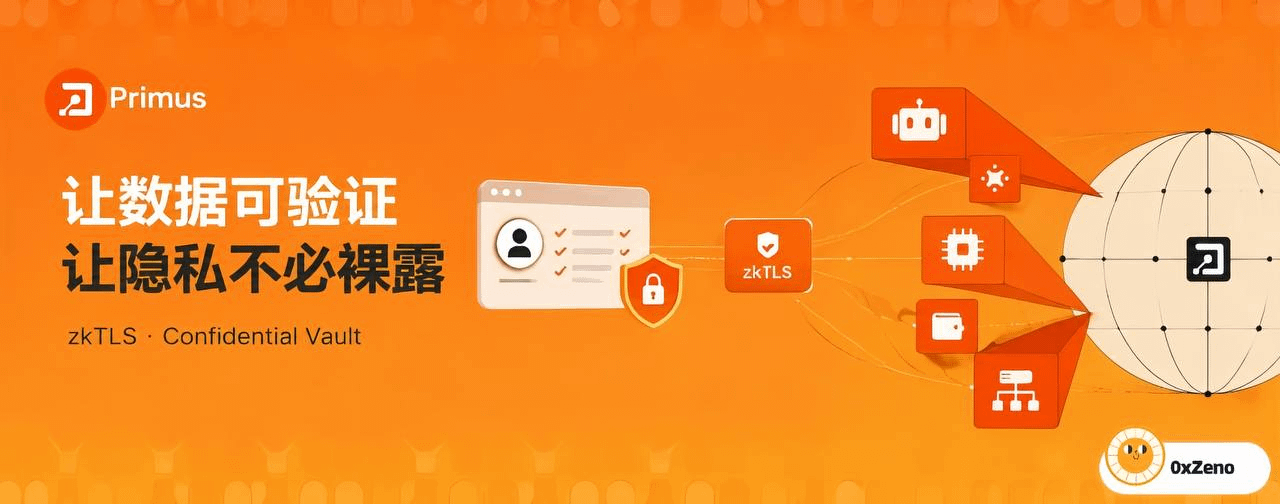
@primus_labs erprobt mit zkTLS einen anderen Weg. Nutzer können direkt im Browser kryptografische Nachweise für Aktivitäten auf bestimmten Plattformen erstellen. Die verifizierende Partei muss lediglich prüfen, ob die relevanten Informationen den Anforderungen entsprechen. Sie muss weder die vollständigen Kontodaten erhalten noch auf die Anmeldedaten der Nutzer zugreifen.
Diese Fähigkeit kommt derzeit bei der Verifizierung von Aktivitäten außerhalb der Plattform für Kaito Pulse zum Einsatz und wurde in das Reputationsbewertungssystem von Kaito Aura integriert.
Der Nutzen von zkTLS geht über die Verifizierung von Börsenguthaben hinaus. Die Technologie könnte Netzwerkaktivitäten, die sich von externen Plattformen bisher nur schwer überprüfen lassen, in überprüfbare Nachweise verwandeln. Natürlich bedeutet der Nachweis, dass eine bestimmte Aktivität tatsächlich stattgefunden hat, nicht automatisch, dass damit der gesamte Einfluss einer Person belegt ist. Ebenso wenig heißt es, dass jeder Nachweis absolut sicher ist. Der Umfang der Verifizierung, die Datenquellen und die konkrete Umsetzung des Datenschutzes bleiben entscheidend.
Eine weitere interessante Richtung ist Confidential Vault. Damit können Nutzer auf der BNB Chain Stablecoins in eine verschlüsselte Form umwandeln und sie anschließend überweisen oder in einem Tresor anlegen, um Erträge zu erzielen – wobei Guthaben und Transaktionsbeträge möglichst wenig öffentlich sichtbar werden.
Im Gegensatz zu einer rein theoretischen Erklärung der Technologie zeigt sich hier zumindest ein konkreter Weg, wie vertrauliche Berechnungen in reale Finanzabläufe einfließen können: Es geht nicht darum, alles zu verbergen, sondern darum, nutzbare Informationen zugänglich zu machen und alles, was nicht offengelegt werden muss, möglichst privat zu halten.
Diese beiden Anwendungsbereiche scheinen nichts miteinander zu tun zu haben, beruhen im Kern aber auf derselben Idee: Vertrauenswürdige Daten und Handlungen sollen genutzt und überprüft werden können, ohne dass alle ursprünglichen Informationen preisgegeben werden müssen. Für normale Nutzer bedeutet das, nach und nach die Kontrolle über ihre persönlichen Daten zurückzugewinnen. Für Finanzinstitute ist es eine grundlegende Notwendigkeit, Informationen über Vermögenswerte und Handelsstrategien zu schützen. Und denkt man noch weiter, gilt dieselbe Logik auch für KI-Agenten der Zukunft: Um nachzuweisen, dass sie Aufgaben strikt nach den Regeln ausgeführt haben, müssen sie womöglich nicht sämtliche internen Berechnungsdaten offenlegen.
Wie weit Primus letztlich kommen kann, hängt vor allem von der tatsächlichen Nutzung, der Sicherheit und davon ab, ob die Entwickler überzeugt sind. Der Finanzierungshintergrund und der technische Ansatz können Aufmerksamkeit schaffen, doch für den tatsächlichen Wert des Projekts ist entscheidend, ob es Probleme in realen Anwendungsfällen lösen kann.
Ich werde weiter verfolgen, wie Primus Labs diese Verifizierungsfunktionen in immer mehr Anwendungen integriert. Statt immer wieder zu betonen, wie wichtig Datenschutz ist, interessiert mich mehr: Wie viele Informationen müssen Nutzer tatsächlich weniger preisgeben, und was können sie dadurch zusätzlich erreichen?