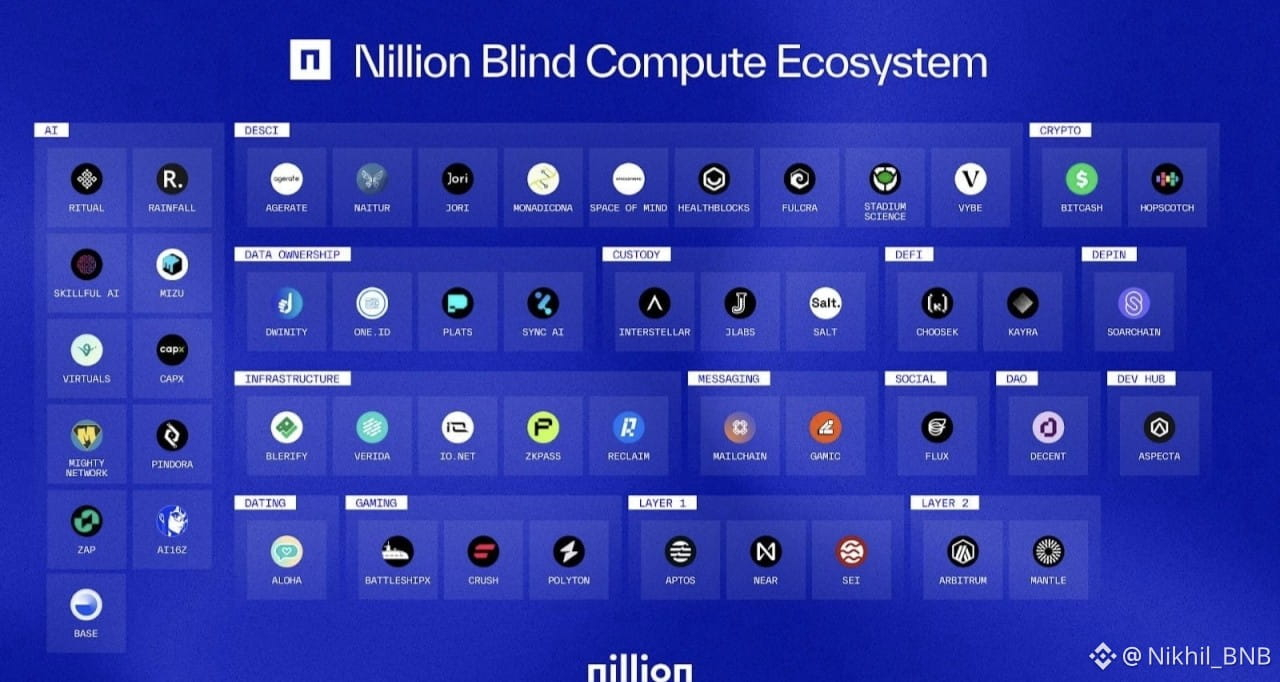
@Nillion 's nilCC ermöglicht Entwicklern, beliebige Docker-Compose-Anwendungen in Trusted Execution Environments auszuführen – mit hardwarebasierter Isolation durch AMD SEV-SNP. Jede Workload wird in ihrer eigenen Confidential VM ausgeführt, und hardwaregenerierte Attestierungsberichte belegen, dass der Code unverändert ausgeführt wurde – selbst der Infrastrukturanbieter kann nicht auf die Daten zugreifen. GPU-Workloads ergänzen die KI-Pipelines um die Attestierung von NVIDIA Confidential Compute.
Damit entfällt die herkömmliche Vertrauensanforderung beim Cloud-Computing: Sie müssen dem Betreiber Ihren Code oder Ihre Daten nicht mehr anvertrauen. Vertrauliche Geschäftslogik, Analysen oder ML-Modelle können nun mit kryptografischem Integritätsnachweis ausgeführt werden. So verlagert sich das Vertrauen von Richtlinien auf Hardware und Kryptografie.
#nil $NIL