

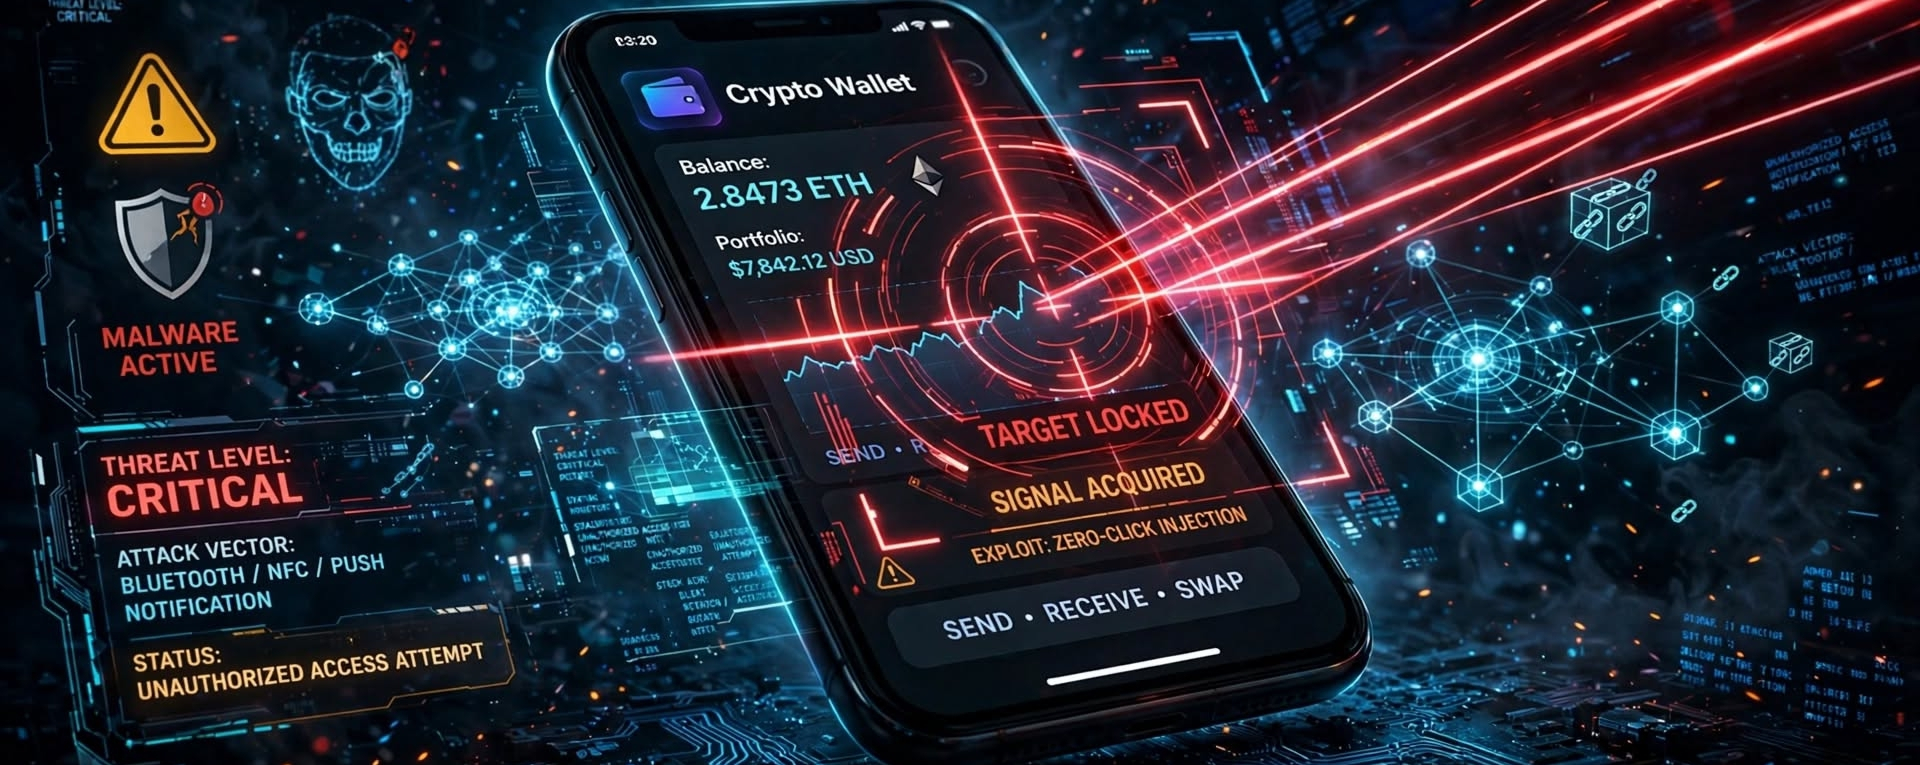

Stell dir vor, du wachst auf, schaust auf dein Smartphone und stellst fest, dass deine Krypto-Konten möglicherweise offengelegt wurden – obwohl du weder auf einen verdächtigen Link geklickt noch eine unbekannte App heruntergeladen hast.
Das ist die Gefahr von ZERO-CLICK-SPYWARE. 🕵️
Die meisten Menschen glauben, dass Hacker erst einen Fehler von ihnen ausnutzen müssen, bevor ein Angriff stattfinden kann. Leider stimmt das nicht immer.
⚠️ WIE HÄNGT DIESE BEDROHUNG MIT KRYPTO ZUSAMMEN?
Zero-Click-Spyware nutzt Schwachstellen in der Software eines Geräts aus, um sich unbefugten Zugriff zu verschaffen, ohne dass das Opfer mit einer bösartigen Nachricht interagieren muss.
Je nach Exploit können Angreifer Zugriff auf sensible Informationen erhalten, die ihnen dabei helfen könnten, es auf deine Krypto-Vermögenswerte abgesehen zu haben.
Denk darüber nach, was auf deinem Smartphone gespeichert ist:
🔹 Börsenkonten und Trading-Apps.
🔹 Private Nachrichten mit Finanzinformationen.
🔹 E-Mail-Konten, über die sich Passwörter für Börsenkonten zurücksetzen lassen.
🔹 Screenshots mit Wallet-Details oder Wiederherstellungsphrasen.
🔹 Authentifizierungscodes und andere sensible Daten.
Hier ist der wichtige Unterschied: Zero-Click-Spyware verschafft Angreifern nicht automatisch Zugriff auf deine Kryptowährungen. Wenn sie jedoch dein Gerät oder die Konten kompromittiert, die deine Wallet schützen, könnte sie Angreifern dabei helfen, Geld zu stehlen.
🔐 WIE KANNST DU DICH SCHÜTZEN?
✅ 1. Halte dein Smartphone auf dem neuesten Stand.
Installiere Sicherheitsupdates für Android oder iOS, sobald sie verfügbar sind. Diese Updates schließen oft Schwachstellen, die Angreifer ausnutzen könnten.
✅ 2. Schütze deine Wiederherstellungsphrase.
Speichere deine Seed-Phrase niemals in Screenshots, E-Mails, Cloud-Notizen oder gewöhnlichen Messaging-Apps. Bewahre sie offline auf und teile sie niemals mit jemandem, der behauptet, zum Support zu gehören.
✅ 3. Sichere dein Börsenkonto.
Verwende ein einzigartiges Passwort, aktiviere eine starke Zwei-Faktor-Authentifizierung und sichere das E-Mail-Konto, das mit deiner Börse verknüpft ist. Wo unterstützt, bietet ein Passkey oder ein Hardware-Sicherheitsschlüssel möglicherweise einen besseren Schutz vor Phishing.
✅ 4. Trenne deine langfristigen Bestände.
Erwäge, größere langfristige Bestände in einer Hardware-Wallet aufzubewahren und die Wiederherstellungsphrase sicher offline zu verwahren. Denk daran: Eine Hardware-Wallet kann dich nicht schützen, wenn du deine Wiederherstellungsphrase preisgibst oder eine bösartige Transaktion genehmigst.
✅ 5. Verringere die Angriffsfläche deines Smartphones.
Entferne unnötige Apps, beschränke Berechtigungen und vermeide Downloads aus inoffiziellen Quellen. Wenn du ein besonders gefährdetes Ziel sein könntest, ziehe erweiterte Schutzmaßnahmen wie den Blockierungsmodus von Apple in Betracht.
✅ 6. Reagiere schnell auf verdächtige Aktivitäten.
Sichere deine E-Mail- und Börsenkonten mit einem vertrauenswürdigen Gerät, widerrufe verdächtige Sitzungen und API-Schlüssel und wende dich an den offiziellen Support. Wenn eine Wallet möglicherweise kompromittiert wurde, hole dir sichere Anweisungen zur Wiederherstellung, bevor du Geld bewegst.
🎯 DIE WICHTIGSTE ERKENNTNIS
In der Kryptowelt ist es unerlässlich, deine privaten Schlüssel zu schützen – aber auch der Schutz der Geräte und Konten, die mit diesen Schlüsseln verbunden sind, ist wichtig.
Du kannst jeden Phishing-Link vermeiden und trotzdem einem raffinierten Software-Exploit zum Opfer fallen. Sicherheit ist keine einzelne Maßnahme, sondern ein ganzes Schutzsystem.
💬 FRAGE AN DIE COMMUNITY:
Wenn ein Hacker dein Smartphone kompromittieren könnte, ohne dass du etwas anklickst: Was würdest du zuerst priorisieren – dein Börsenkonto sichern, deine Seed-Phrase schützen oder langfristige Bestände auf eine Hardware-Wallet übertragen?
Teile deine Gedanken unten mit. Helfen wir gemeinsam mehr Menschen dabei, ihre Kryptowährungen zu schützen.
#CyberSecurity #CryptoSecurity101 $BTC
