



Der Datenschutz hatte im Internet schon immer ein Problem: Sobald man möchte, dass eine Software etwas Nützliches mit den eigenen Daten macht, muss man dieser Software in der Regel Zugriff auf die Daten selbst gewähren.
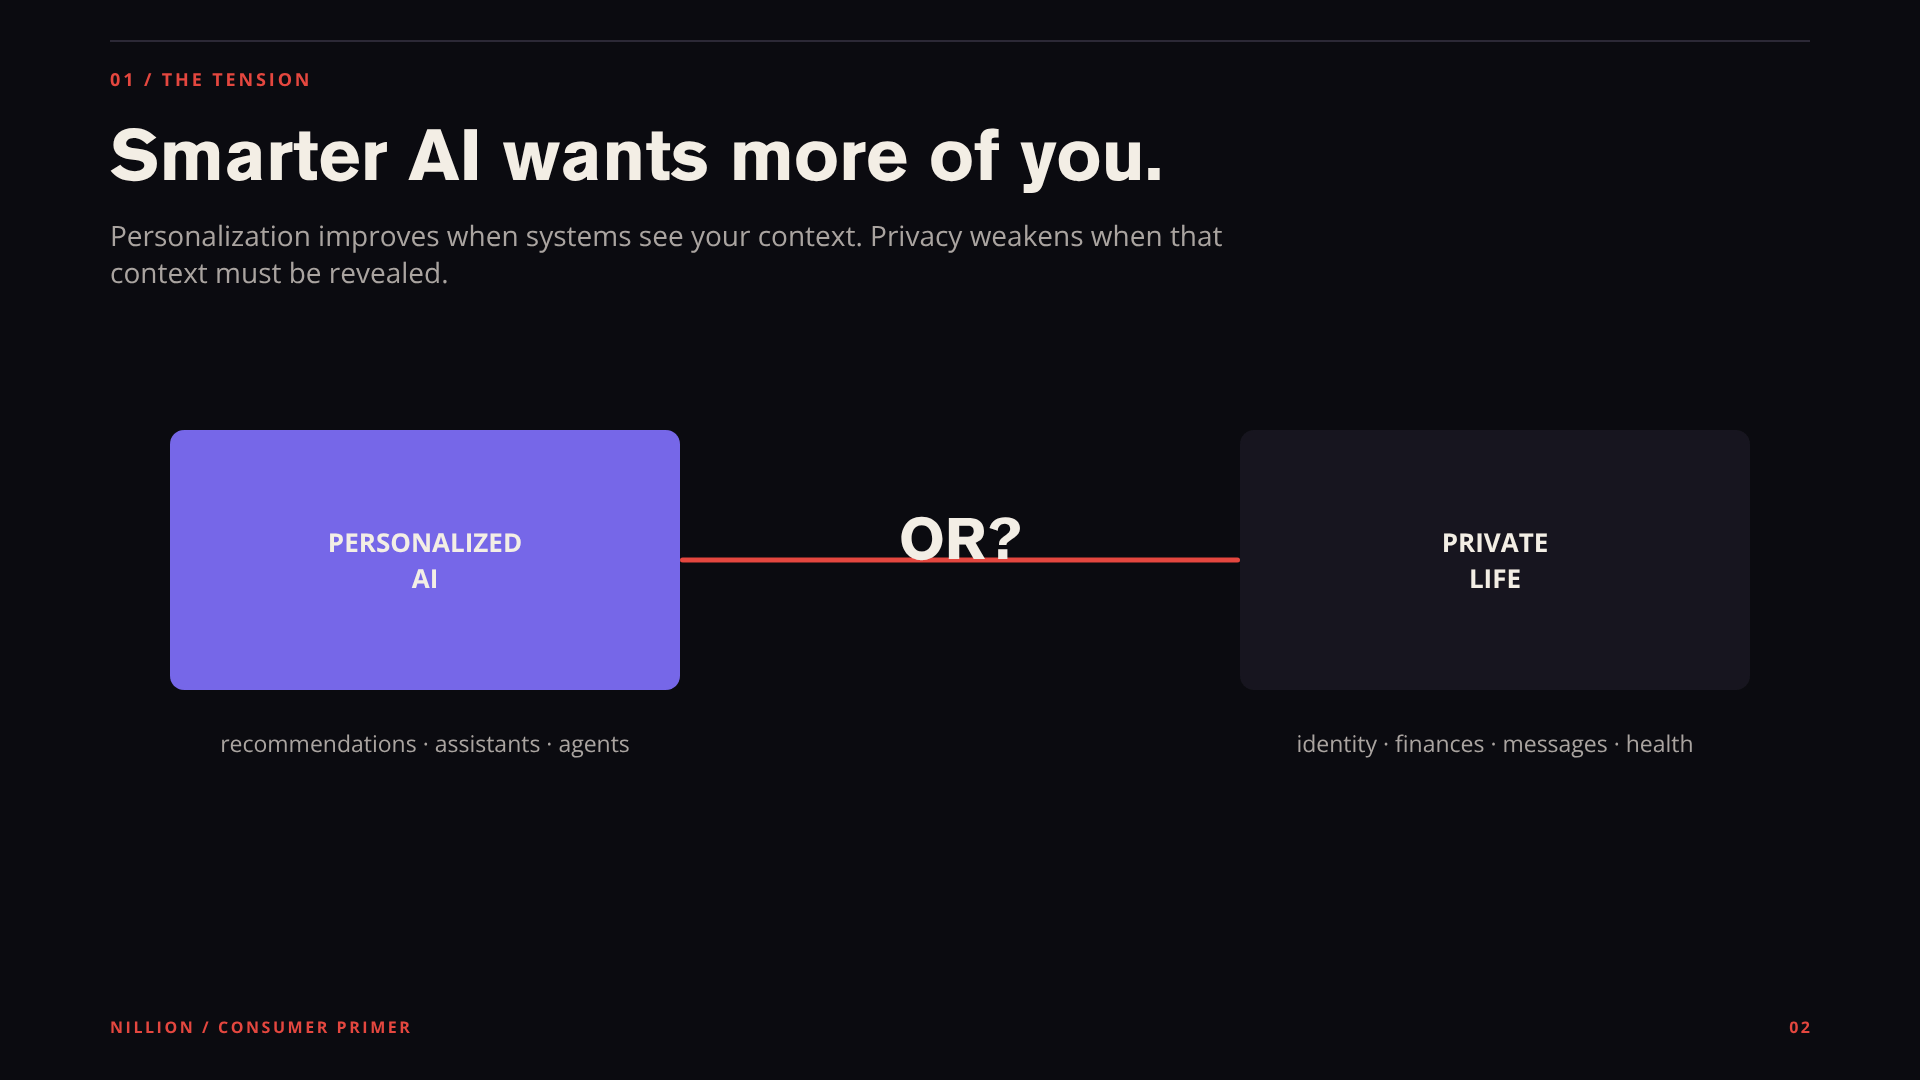
Dieser Kompromiss war vertretbar, solange die meisten Programme einfach waren. Man suchte nach etwas, öffnete eine Website, verschickte eine E-Mail oder lud ein Dokument hoch. Doch das Internet verändert sich rasant. KI-Systeme werden immer personalisierter, Anwendungen immer autonomer, und von KI-Agenten wird erwartet, dass sie mit zunehmend sensiblen Informationen arbeiten. Je nützlicher diese Systeme werden, desto mehr Kontext benötigen sie. Und ein Großteil dieses Kontexts ist privat.
Deine Finanzinformationen sind privat. Deine Krankenakten sind privat. Deine Arbeitsdokumente sind privat. Deine persönlichen Gespräche sind privat. Selbst etwas so Einfaches wie deine Vorlieben, dein Browserverlauf oder deine Anweisungen an eine KI kann überraschend viel über dich verraten.
Wir haben also ein Problem.
Wir möchten, dass Software mehr unserer Daten nutzt. Das bedeutet aber nicht, dass die Softwareinfrastruktur, die diese Daten verarbeitet, alles darin einsehen können muss.
Hier kommt Nillion ins Spiel.
Nillion entwickelt einen sogenannten Blind Computer: ein dezentrales Netzwerk, das sensible Informationen speichern und verarbeiten soll, während diese vor den Backends von Anwendungen und den Betreibern der zugrunde liegenden Infrastruktur geschützt bleiben. Die Grundidee ist einfach: Daten nutzbar machen, ohne die Rohdaten offenlegen zu müssen.
Das klingt einfach.
Die Technologie dahinter ist es nicht.
Das Problem, das Nillion lösen möchte
Die meisten modernen Anwendungen folgen einem vertrauten Modell. Du stellst Informationen bereit, die Anwendung sendet sie an ein Backend, das Backend verarbeitet sie, und du erhältst ein Ergebnis.
Stell dir zum Beispiel vor, du lädst ein privates Dokument in eine KI-Anwendung hoch und fragst:
„Fasse dieses Dokument zusammen und sag mir, was ich als Nächstes tun muss.“
Die KI muss das Dokument verarbeiten, um deine Frage zu beantworten. Traditionell bedeutet das, dass der Dienst Zugriff auf das Dokument in einer Form benötigt, die er tatsächlich lesen und verarbeiten kann.
Dadurch entsteht ein Vertrauensverhältnis.
Im Grunde sagst du damit:
„Hier sind meine sensiblen Informationen. Ich vertraue darauf, dass deine Infrastruktur sie korrekt verarbeitet, vor unbefugtem Zugriff schützt und nicht offenlegt.“
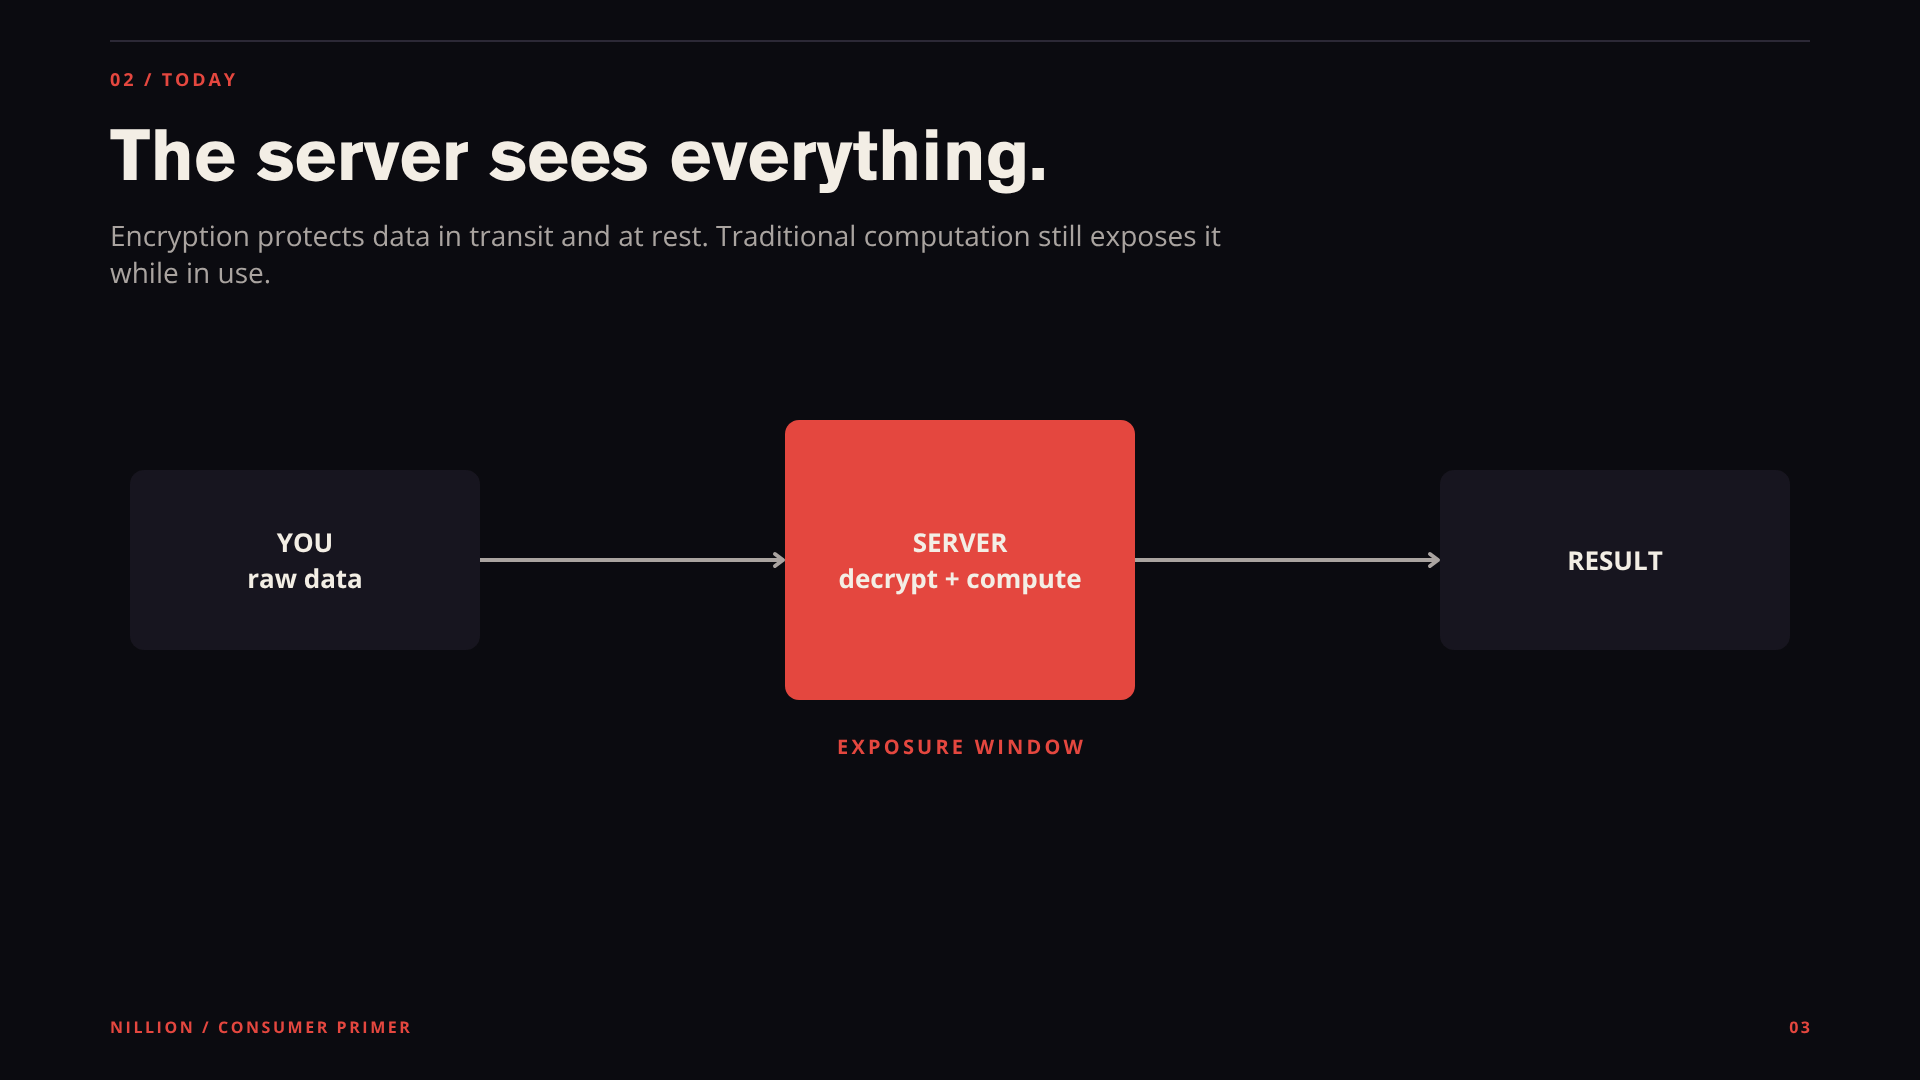
Verschlüsselung schützt Informationen während der Übertragung oder Speicherung. Historisch gab es jedoch einen schwierigen Knackpunkt dazwischen: die Berechnung.
Irgendwann muss das System etwas mit den Daten anfangen.
Das traditionelle Muster sieht im Wesentlichen so aus:
Verschlüsseln → Entschlüsseln → Berechnen → erneut verschlüsseln.
Das Problem ist, dass die Informationen während der Berechnung in einer Form vorliegen können, auf die die Infrastruktur möglicherweise zugreifen kann.
Nillion versucht, dieses Modell zu ändern.
Der Blind Computer kombiniert datenschutzfördernde Technologien wie sichere Mehrparteienberechnung, homomorphe Verschlüsselung und Trusted Execution Environments. Dadurch lassen sich sensible Informationen speichern und verarbeiten, ohne sie den Infrastrukturbetreibern offenlegen zu müssen.
Dieser philosophische Wandel ist wichtig.
Anstatt zu sagen:
„Vertraue uns deine Daten an.“
Das Ziel lautet dann:
„Vertraue der Technologie, die die Berechnung schützt.“
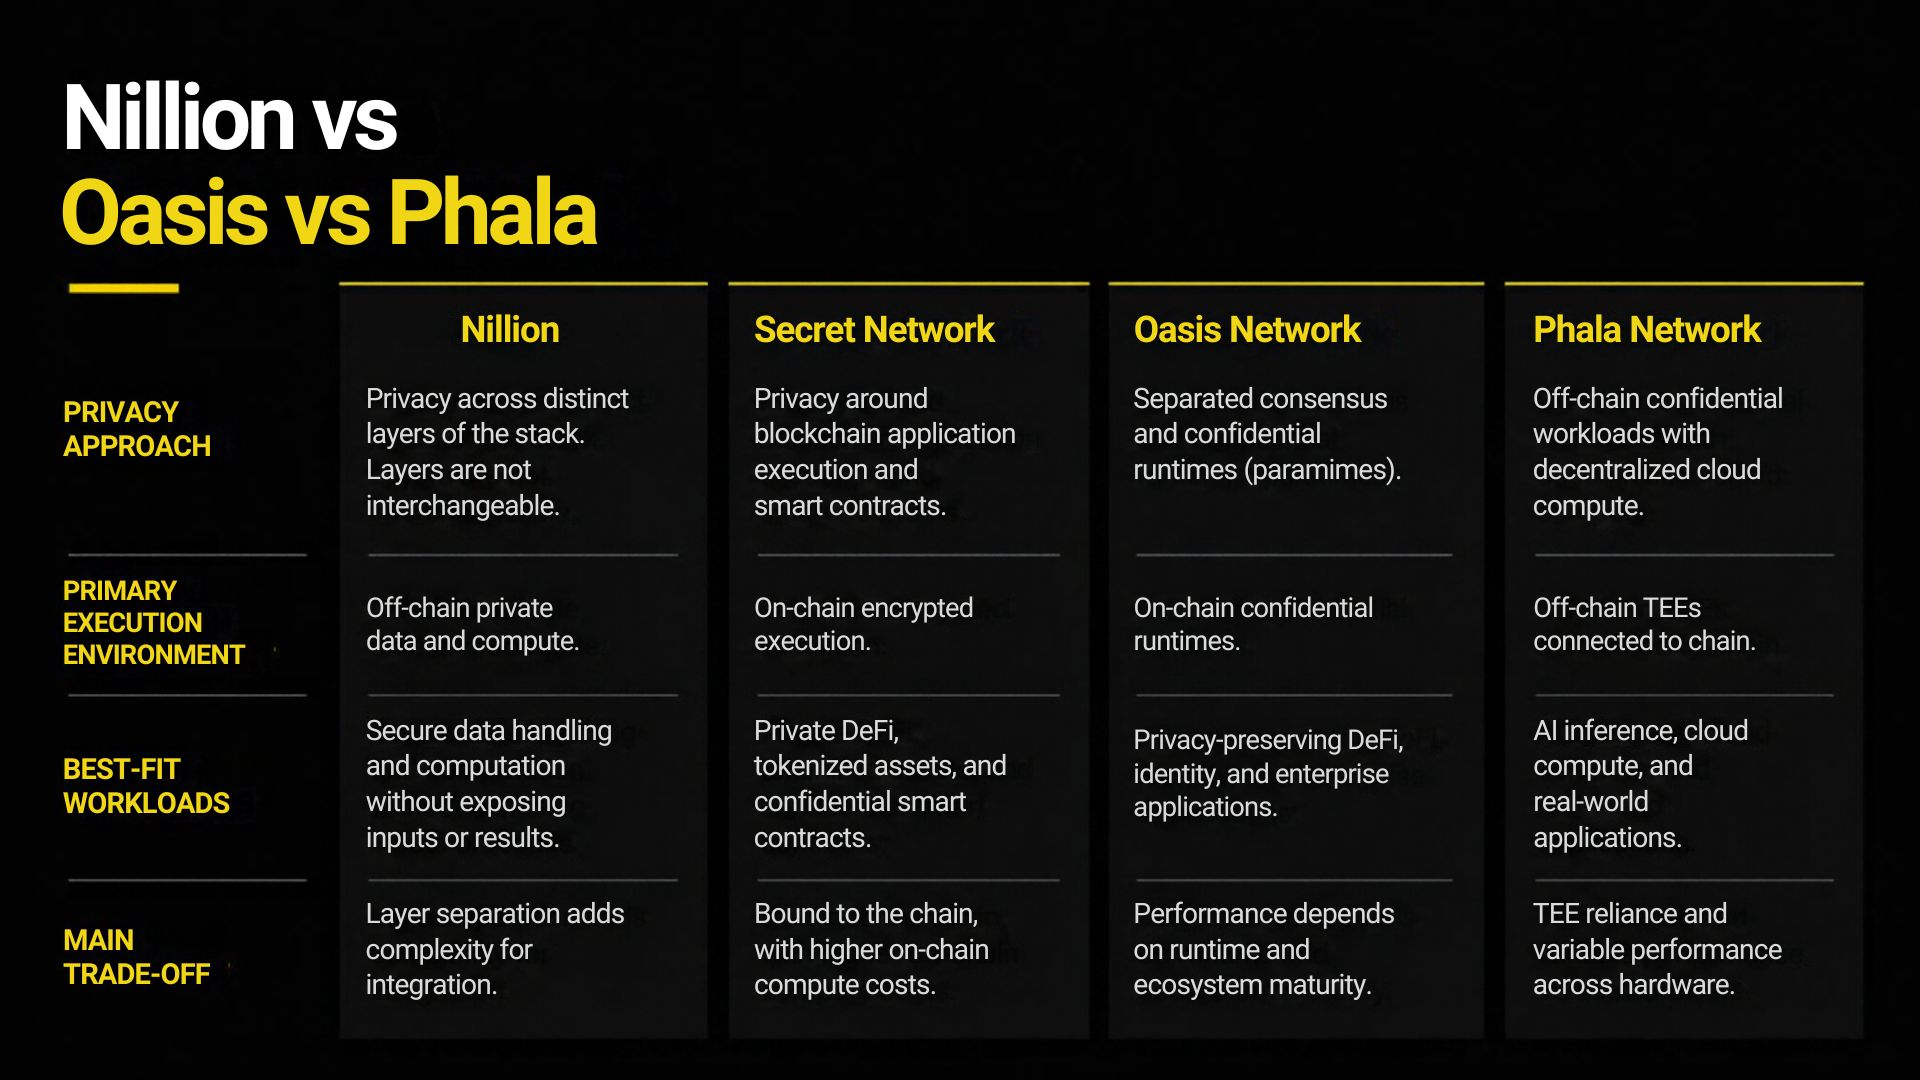
Denk bei Nillion an eine Datenschutzschicht für Berechnungen
Eines der einfachsten Missverständnisse über Nillion ist, es für eine weitere Blockchain zu halten.
Das ist eigentlich nicht der interessante Teil.
Blockchains eignen sich hervorragend dazu, einen gemeinsamen, transparenten Zustand zwischen Parteien zu schaffen, die einander nicht unbedingt vertrauen. Transparenz ist jedoch nicht immer wünschenswert. Es gibt viele Situationen, in denen das Ergebnis einer Berechnung nützlich sein soll, ohne dass alle Informationen offengelegt werden, aus denen es hervorgegangen ist.
Nillion setzt auf die andere Seite dieser Gleichung.
Blockchains haben es ermöglicht, sich zu koordinieren, ohne einem zentralen Vermittler vertrauen zu müssen. Nillion versucht, Berechnungen zu ermöglichen, ohne sensible Informationen der Infrastruktur offenzulegen, die sie ausführt.
Das macht das Konzept besonders interessant in einer Welt, in der KI immer wichtiger wird.
Ein KI-Modell ist nur so nützlich wie der Kontext, den es erhält.
Gib einer KI allgemeine Informationen, und du erhältst einen allgemeinen Assistenten.
Gib der KI deine tatsächlichen Dokumente, Vorlieben, Finanzinformationen, deinen beruflichen Werdegang, persönliche Ziele und weiteren Kontext, und sie kann dadurch potenziell viel nützlicher werden.
Doch dadurch stellt sich eine unangenehme Frage:
Wie viel von deinem Leben bist du bereit, einem KI-Anbieter anzuvertrauen?
Nillions Antwort darauf ist eine Infrastruktur, in der sensible Informationen geschützt bleiben und dennoch von Anwendungen genutzt werden können.
Das ist die größere Idee hinter dem Blind Computer.
Nillion kommt ins Spiel
Hier wird Nillions zentrales Angebot deutlicher.
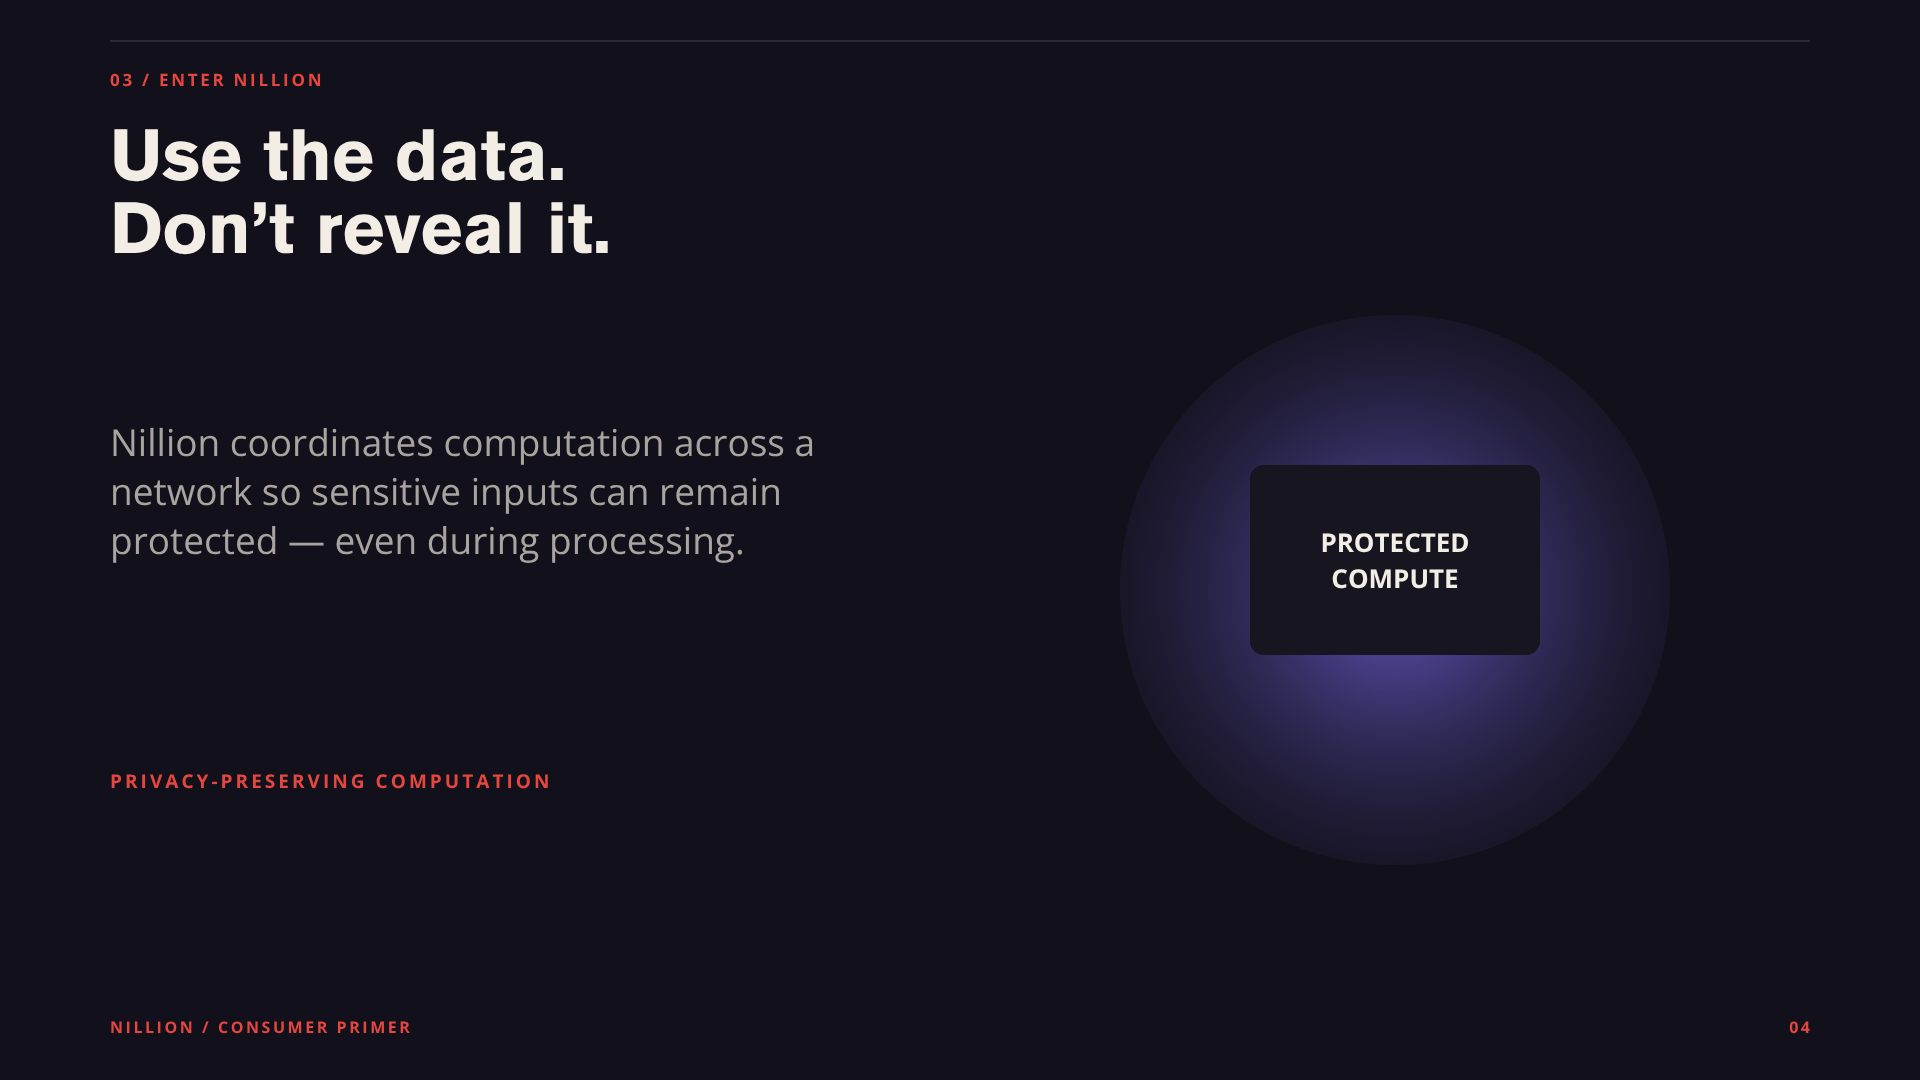
Das Ziel ist nicht, Anwendungen daran zu hindern, sensible Informationen zu nutzen. Es geht darum, zu ändern, wie diese Informationen für Berechnungen verfügbar gemacht werden.
Anstatt Datenschutz als nachträglich hinzugefügte Funktion zu behandeln, möchte Nillion ihn direkt in die Datenverarbeitungsinfrastruktur integrieren.
Das angestrebte Ergebnis von Nillion lässt sich ganz einfach zusammenfassen:
Schütze die Eingabe.
Rechne privat.
Gib nur das nützliche Ergebnis preis.
Das klingt einfach, erfordert in der Praxis aber das Zusammenspiel verschiedener Technologien und Infrastrukturkomponenten.
Wie macht Nillion das eigentlich?
Nillion setzt nicht auf eine einzige Datenschutztechnologie. Der aktuelle Blind-Computer-Stack besteht aus verschiedenen Modulen, die unterschiedliche Aspekte des Problems abdecken.
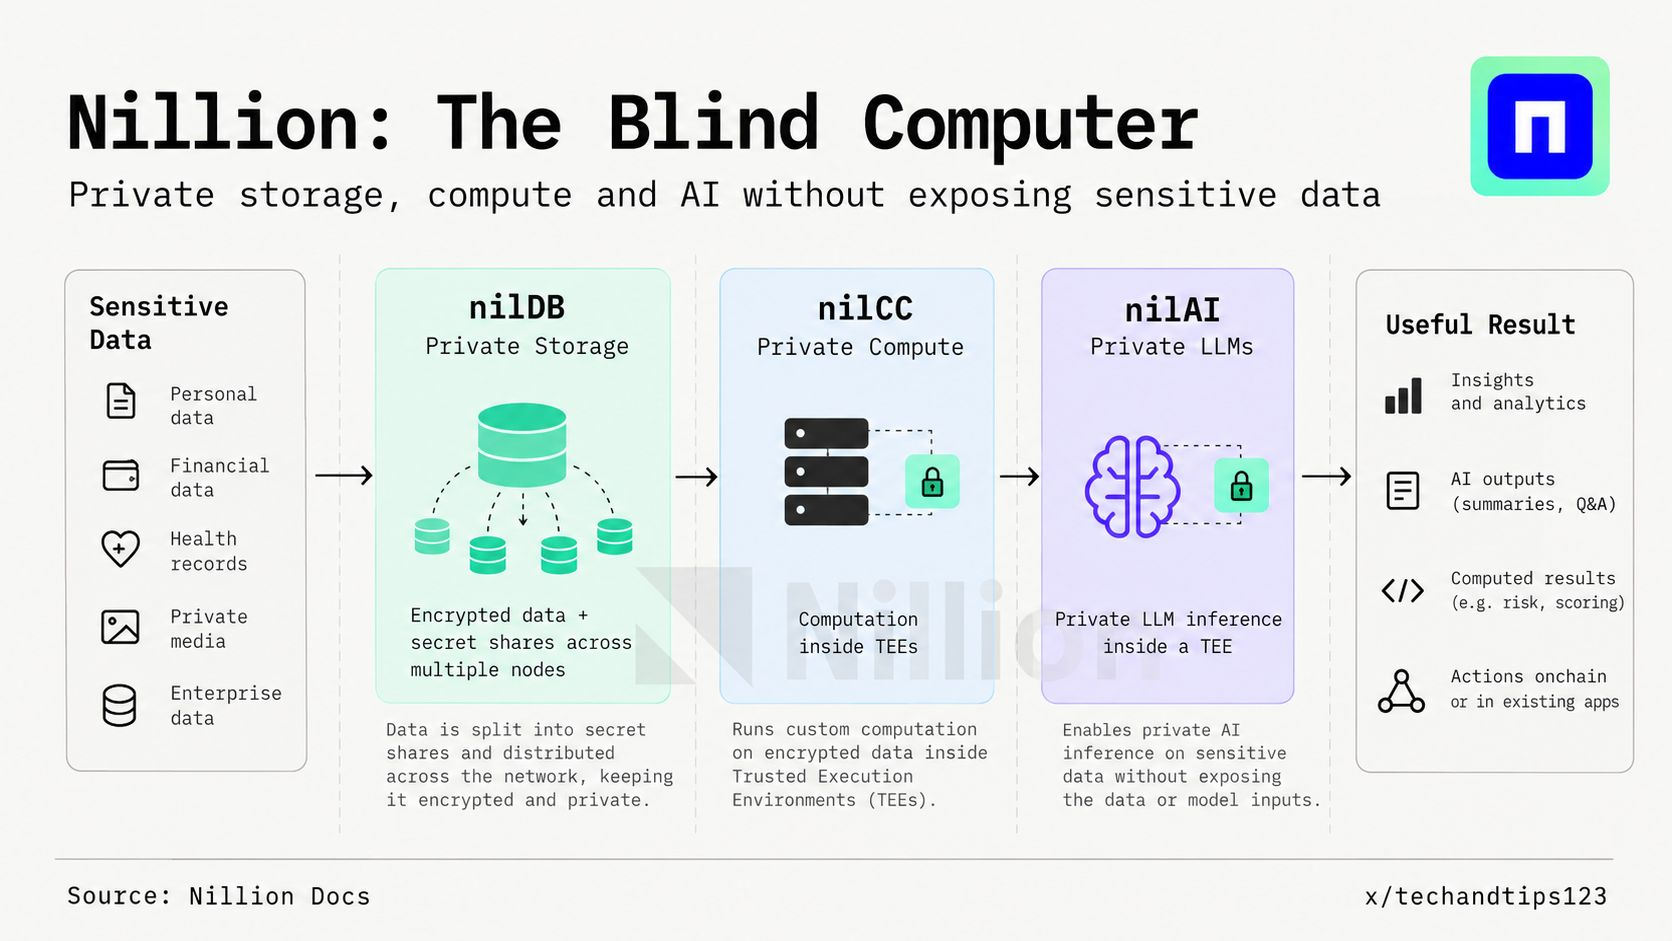
Drei der wichtigsten Komponenten sind nilDB, nilCC und nilAI.
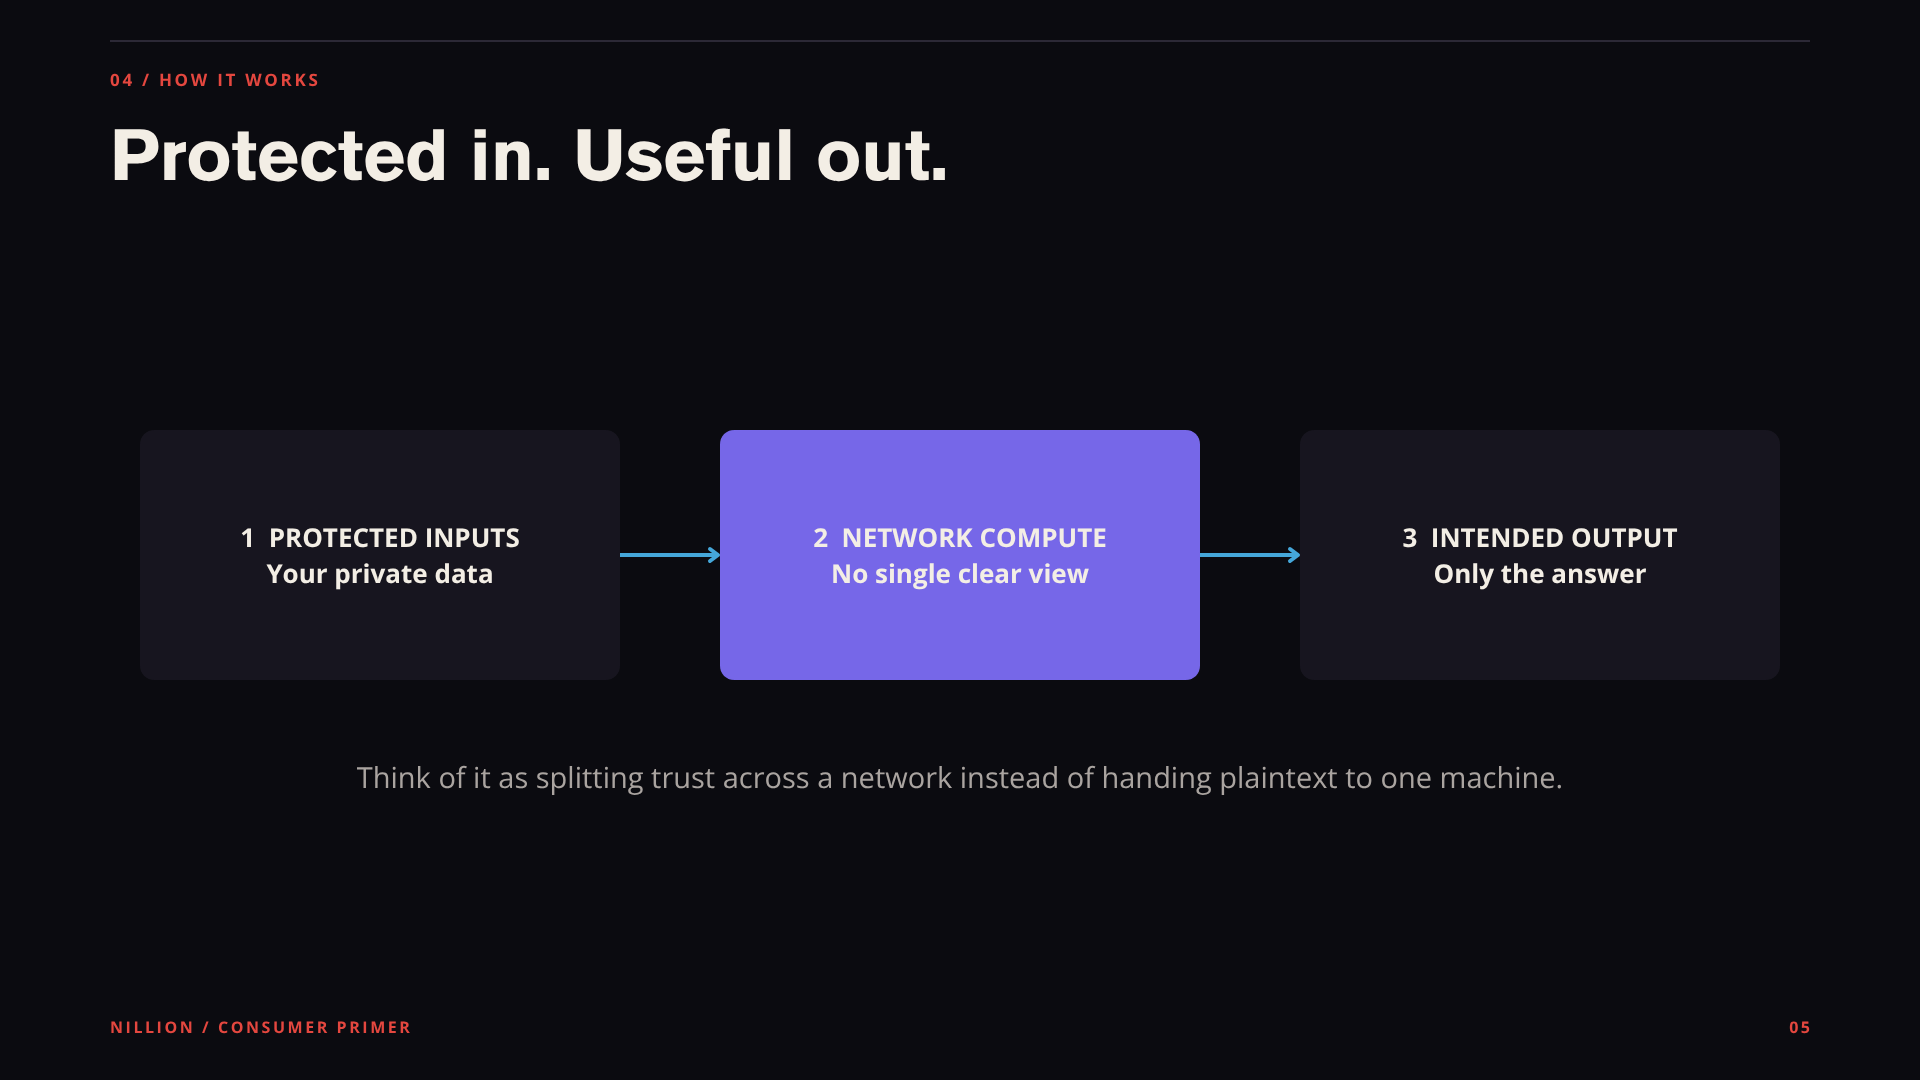
Auf hoher Ebene läuft der Prozess ungefähr so ab:
Deine sensiblen Informationen → geschützte Infrastruktur → private Berechnung → nützliches Ergebnis
Wichtig ist, dass die Anwendung die zugrunde liegenden Rohdaten während des gesamten Prozesses nicht wie gewöhnliche, frei zugängliche Serverdaten behandeln muss.
Dadurch unterscheidet sich Nillion davon, einfach eine weitere Datenbank hinter eine Anwendung zu setzen.
nilDB: privater Speicher
nilDB ist Nillions private Speicherschicht. Daten können verschlüsselt und in Secret Shares aufgeteilt werden, bevor diese auf mehrere Knoten verteilt werden. Die Idee dahinter: Ein einzelner Knoten sollte nicht einfach die vollständigen ursprünglichen Informationen im System einsehen können.
Das ist wichtig, weil zentralisierte Datenbanken ein offensichtliches Angriffsziel darstellen.
Wenn ein Unternehmen die sensiblen Informationen von Millionen Nutzern an einem Ort speichert, kann ein Angriff auf diese Datenbank potenziell eine enorme Menge an Informationen offenlegen.
Beim Secret Sharing kann das System Teile geschützter Informationen auf verschiedene Knoten verteilen. Die einzelnen Teile sind für sich genommen nicht nützlich, und die ursprünglichen Informationen lassen sich wiederherstellen, wenn eine autorisierte Anwendung sie benötigt.
Anstatt also zu denken:
„Mein gesamtes Geheimnis liegt in einer einzigen Datenbank.“
Denk an:
„Das System verteilt geschützte Teile, die sich durch kontrollierte Berechnungen nutzen lassen.“
Das ist die Rolle, die nilDB in der größeren Nillion-Architektur spielt.
nilCC: Der Teil, der tatsächlich berechnet
Speicherung allein löst das Problem nicht.
Du könntest alles auf der Erde verschlüsseln, aber wenn du es jedes Mal vollständig entschlüsseln musst, sobald du es nutzen willst, hast du nur einen Teil der Datenschutzgleichung gelöst.
Hier wird nilCC, Nillions vertrauliche Berechnungsschicht, wichtig.
Mit nilCC können Entwickler allgemeine Workloads in Trusted Execution Environments (TEEs) ausführen. Diese Umgebungen sind darauf ausgelegt, sensible Workloads zu isolieren und mithilfe kryptografischer Attestierung zu bestätigen, dass die erwartete Software innerhalb der geschützten Umgebung ausgeführt wird.
Für Entwickler ist die Idee erstaunlich praktisch.
Ein Workload kann als Docker-Anwendung verpackt, auf einem nilCC-Knoten bereitgestellt und in einer geschützten Umgebung ausgeführt werden. Der Entwickler erhält anschließend das Ergebnis, ohne sensible Eingabedaten gewöhnlicher Infrastruktur preisgeben zu müssen.
Das ist wichtig, weil der Datenschutz so näher an die Berechnung selbst rückt.
Anstatt Daten nur im Ruhezustand zu schützen, soll das System sie auch schützen, während damit nützliche Arbeit verrichtet wird.
Das ist ein deutlich schwierigeres Problem.
Und sie ist außerdem deutlich nützlicher.
Und dann gibt es nilAI
Hier lässt sich die Idee von Nillion für normale Menschen viel leichter verstehen.
nilAI ist Nillions private KI-Schicht, die auf nilCC aufbaut. Sie ermöglicht Entwicklern, kompatible KI-Modelle in Umgebungen für vertrauliche Berechnungen auszuführen. So können sensible Prompts und Daten verarbeitet werden, ohne sie der Infrastruktur, die den Workload ausführt, unverschlüsselt offenzulegen.
Stell dir vor, du hast einen Ordner mit persönlichen Dokumenten aus zehn Jahren.
Du möchtest, dass eine KI sie analysiert.
Du fragst dich vielleicht:
„Welche größeren finanziellen Fehler habe ich in den letzten fünf Jahren gemacht?“
Ein gewöhnlicher KI-Dienst benötigt Zugriff auf die Informationen, die zur Beantwortung dieser Frage nötig sind.
Ein datenschutzorientiertes KI-System sollte diese Informationen idealerweise nutzen können, ohne dein gesamtes privates Archiv in lesbare Daten zu verwandeln, die auf der Infrastruktur eines anderen liegen.
Genau solche Anwendungen möchte Nillion ermöglichen.
Die Auswirkungen werden noch weitreichender, wenn wir aufhören, KI nur als Chatbot zu betrachten.
Die eigentliche Chance liegt bei KI-Agenten
Die nächste Generation von KI wird sich wahrscheinlich nicht darauf beschränken, Fragen zu beantworten.
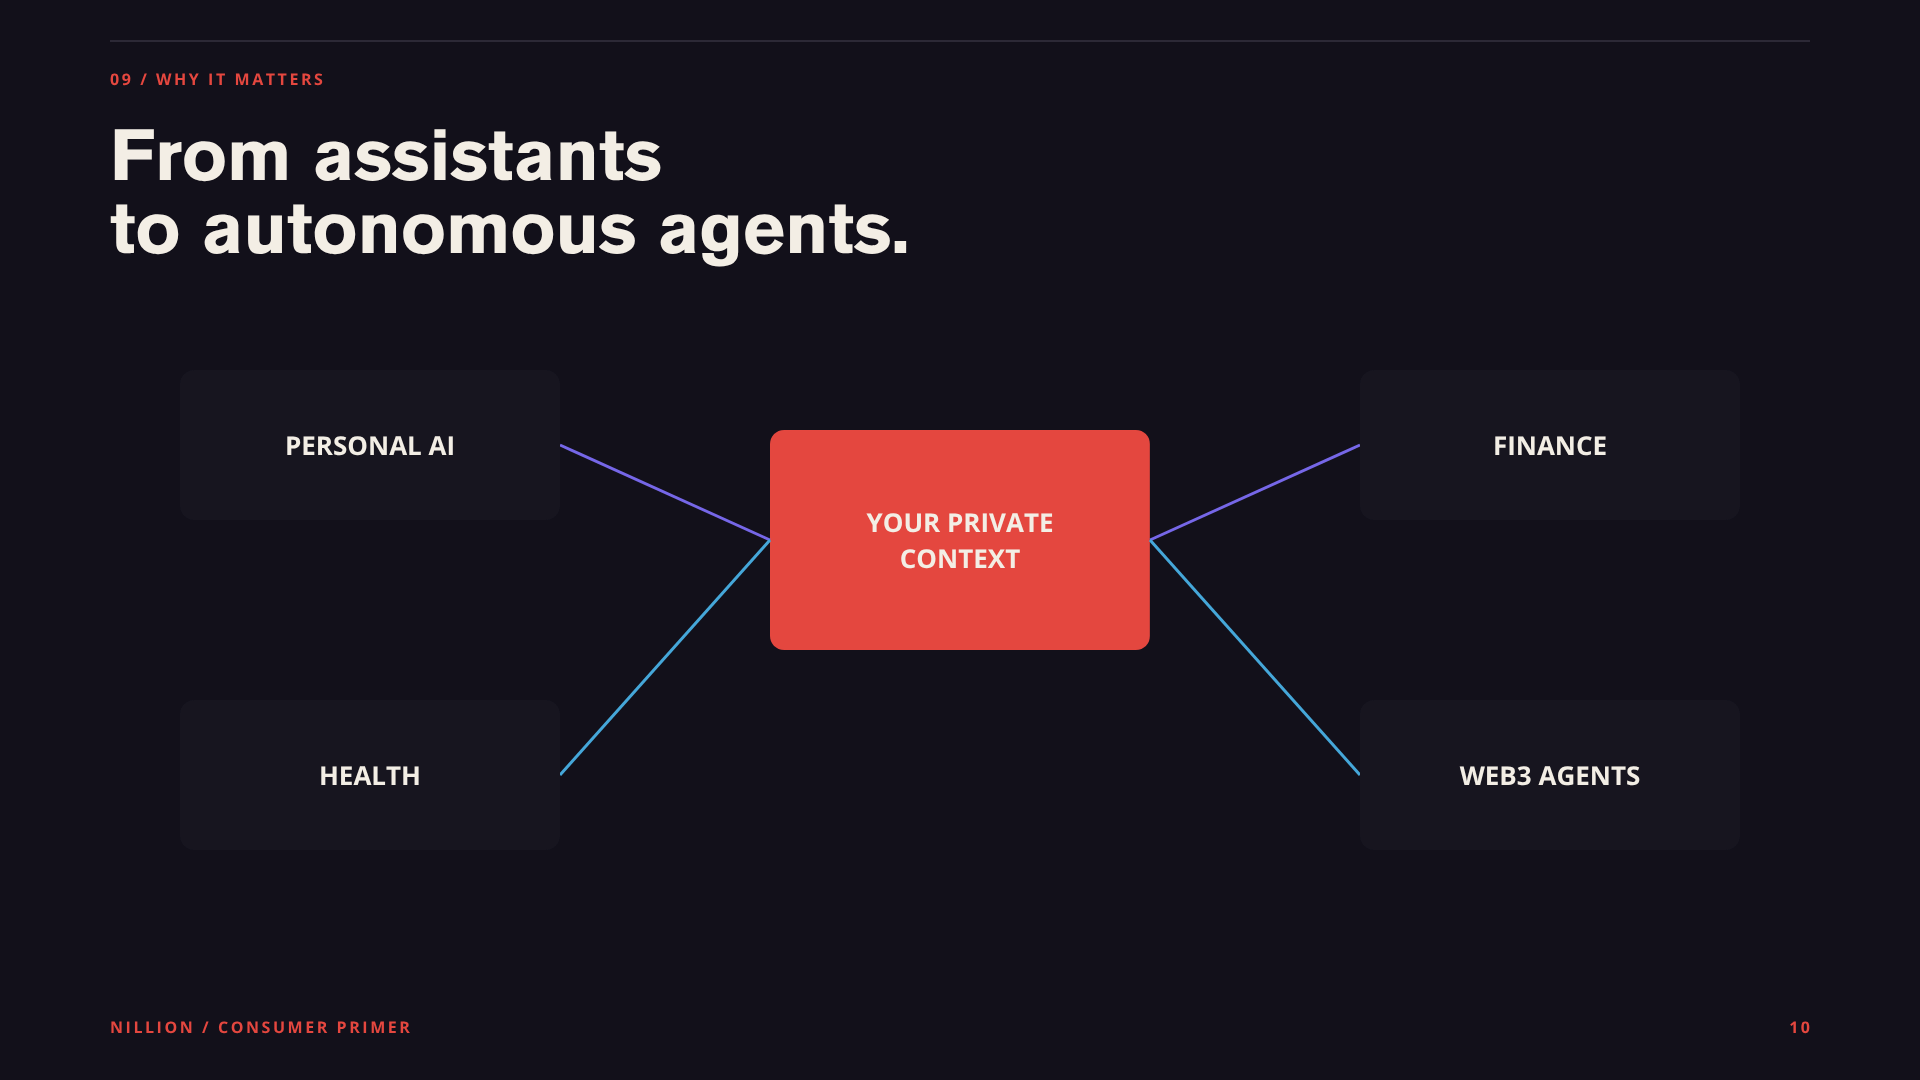
KI-Agenten werden dafür entwickelt, im Auftrag von Nutzern zu handeln. Sie könnten künftig Arbeitsabläufe verwalten, mit Anwendungen interagieren, Informationen analysieren, Empfehlungen geben und Aufgaben nach den Anweisungen eines Nutzers ausführen.
Ein Agent, der tatsächlich Dinge für dich erledigen kann, braucht jedoch Kontext.
Ein Finanzagent muss vielleicht deine Ausgaben verstehen.
Ein Arbeitsagent benötigt vielleicht Zugriff auf Unternehmensdokumente.
Ein persönlicher Assistent braucht vielleicht deinen Kalender und deine Vorlieben.
Eine Gesundheitsanwendung könnte sensible medizinische Informationen benötigen.
Das Problem liegt auf der Hand: Je leistungsfähiger der Agent wird, desto sensibler werden die Informationen, die er benötigt.
Dadurch entsteht eines der größten Infrastrukturprobleme, die im KI-Zeitalter aufkommen könnten.
Wir wollen, dass KI genug weiß, um nützlich zu sein.
Wir wollen nicht, dass jedes System, das an der Ausführung dieser KI beteiligt ist, alles über uns weiß.
Hier werden private Berechnungen wichtig.
Nillion setzt im Grunde darauf, dass Datenschutz zu einer Infrastrukturvoraussetzung für KI wird und nicht zu einer Funktion, die später einer Anwendung hinzugefügt wird.
Und es geht über KI hinaus
KI ist wahrscheinlich der am leichtesten verständliche Anwendungsfall, aber Nillions Blind Computer ist nicht ausschließlich für KI gedacht.
Dasselbe grundlegende Problem gibt es überall dort, wo Organisationen sinnvolle Berechnungen mit sensiblen Informationen durchführen müssen.
Das Gesundheitswesen ist ein gutes Beispiel. Krankenhäuser, Forscher und Pharmaunternehmen haben Zugriff auf riesige Datensätze, doch medizinische Informationen zählen zu den sensibelsten Daten überhaupt.
Nillion nennt die private Gesundheitsforschung als einen möglichen Anwendungsfall seiner Infrastruktur. Organisationen könnten damit gemeinsam sensible Datensätze nutzen, ohne rohe Patientendaten einfach in einer einzigen offengelegten Datenbank zusammenzuführen.
Der Finanzbereich bietet einen weiteren naheliegenden Anwendungsfall. Institutionen müssen häufig Informationen gemeinsam nutzen, die nicht einfach öffentlich gemacht werden können. Private Berechnungen könnten es Beteiligten ermöglichen, Berechnungen durchzuführen oder Strategien abzustimmen und dabei die Offenlegung ihrer zugrunde liegenden Daten zu reduzieren.
Identität ist ein weiterer interessanter Bereich. In einem herkömmlichen System bedeutet es oft, viel mehr Informationen preiszugeben als nötig, wenn man etwas über sich selbst nachweisen möchte. Datenschutzfreundliche Infrastruktur könnte es Anwendungen irgendwann ermöglichen, bestimmte Angaben zu überprüfen, ohne dass Nutzer ihre vollständige Identität offenlegen müssen.
Und dann gibt es noch Web3.
Öffentliche Blockchains sind gerade deshalb so leistungsstark, weil sich Transaktionen und Zustände öffentlich überprüfen lassen. Aber nicht jede Eingabe in eine Anwendung muss öffentlich sein.
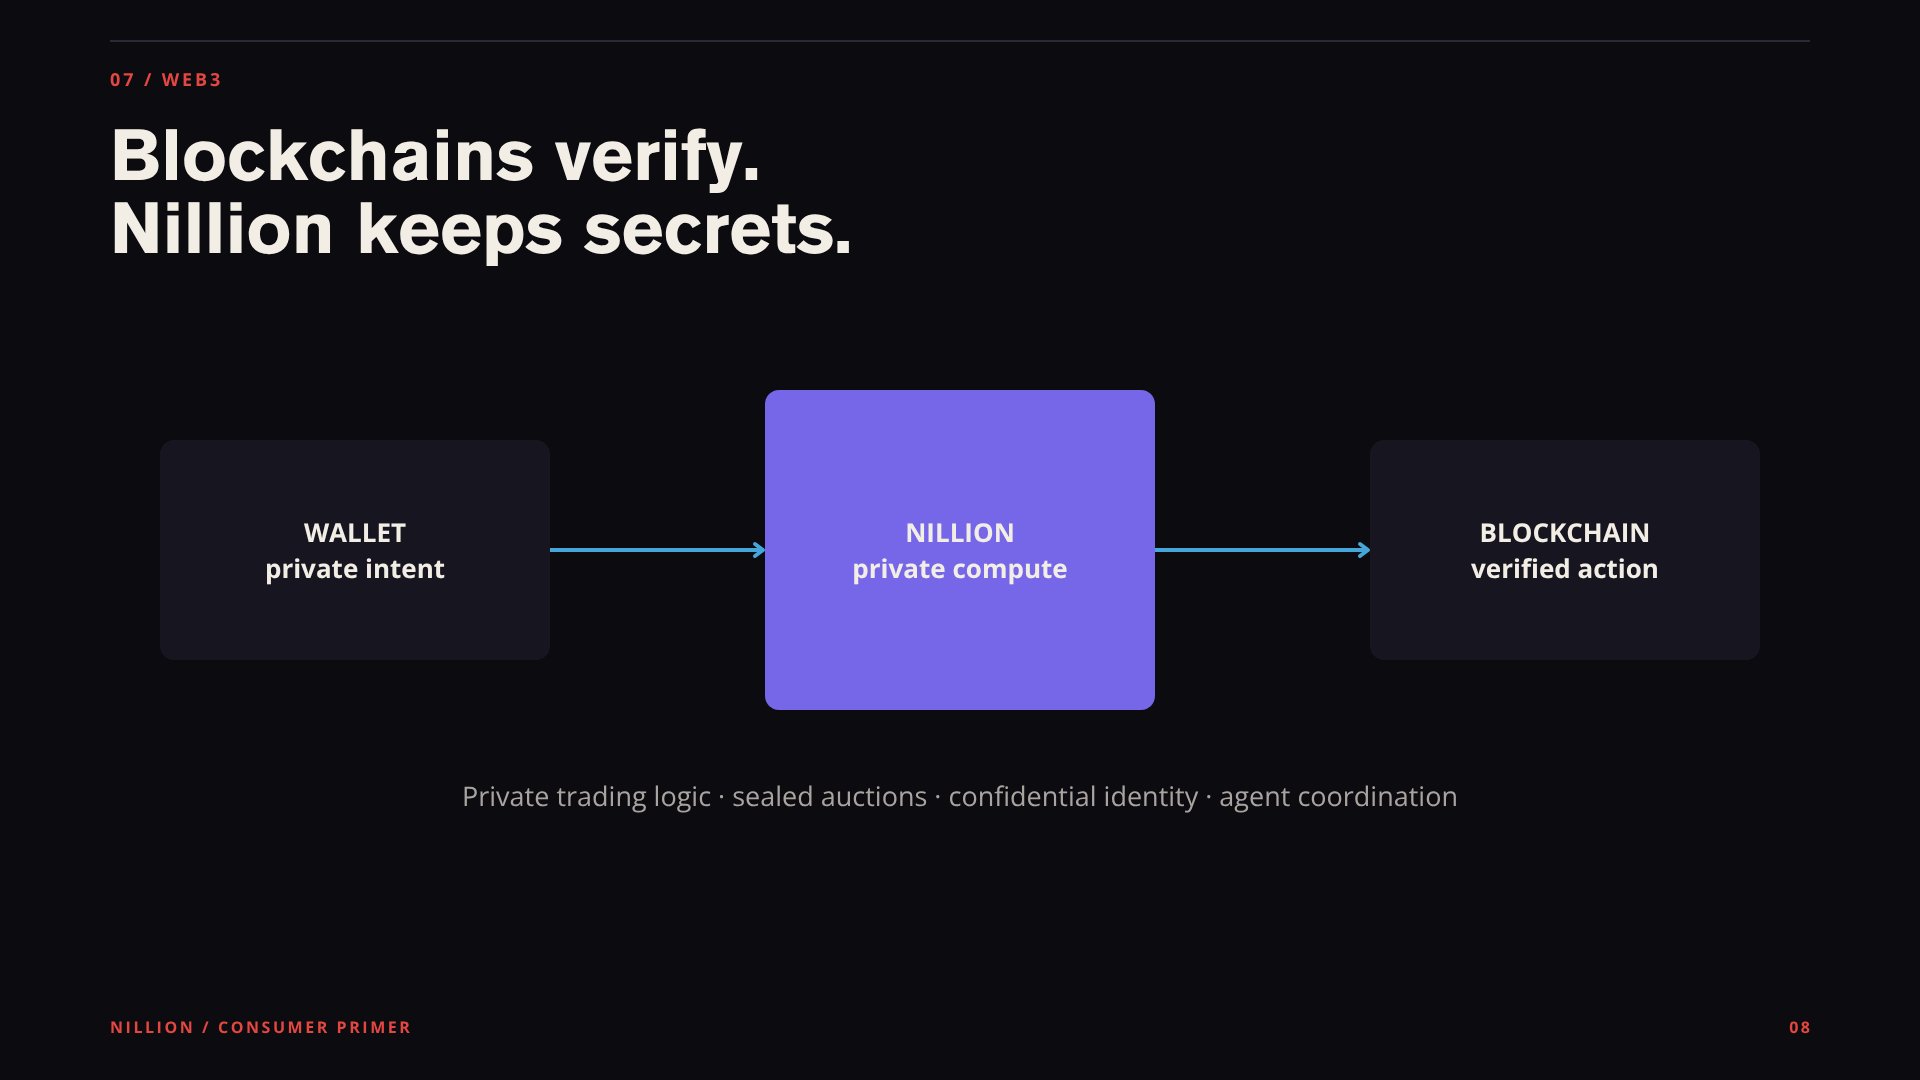
Private Zugangsdaten, vertrauliche Strategien, sensible Geschäftslogik, private Identität und KI-Agenten könnten alle von einer Infrastruktur profitieren, die mit dezentralen Systemen interagieren kann, ohne sämtliche zugrunde liegenden Informationen offenzulegen.
Nillion positioniert seinen Blind Computer genau für solche Anwendungen.
Der Nillion-Stack
Wenn man all diese Technologien getrennt voneinander betrachtet, kann das kompliziert klingen.
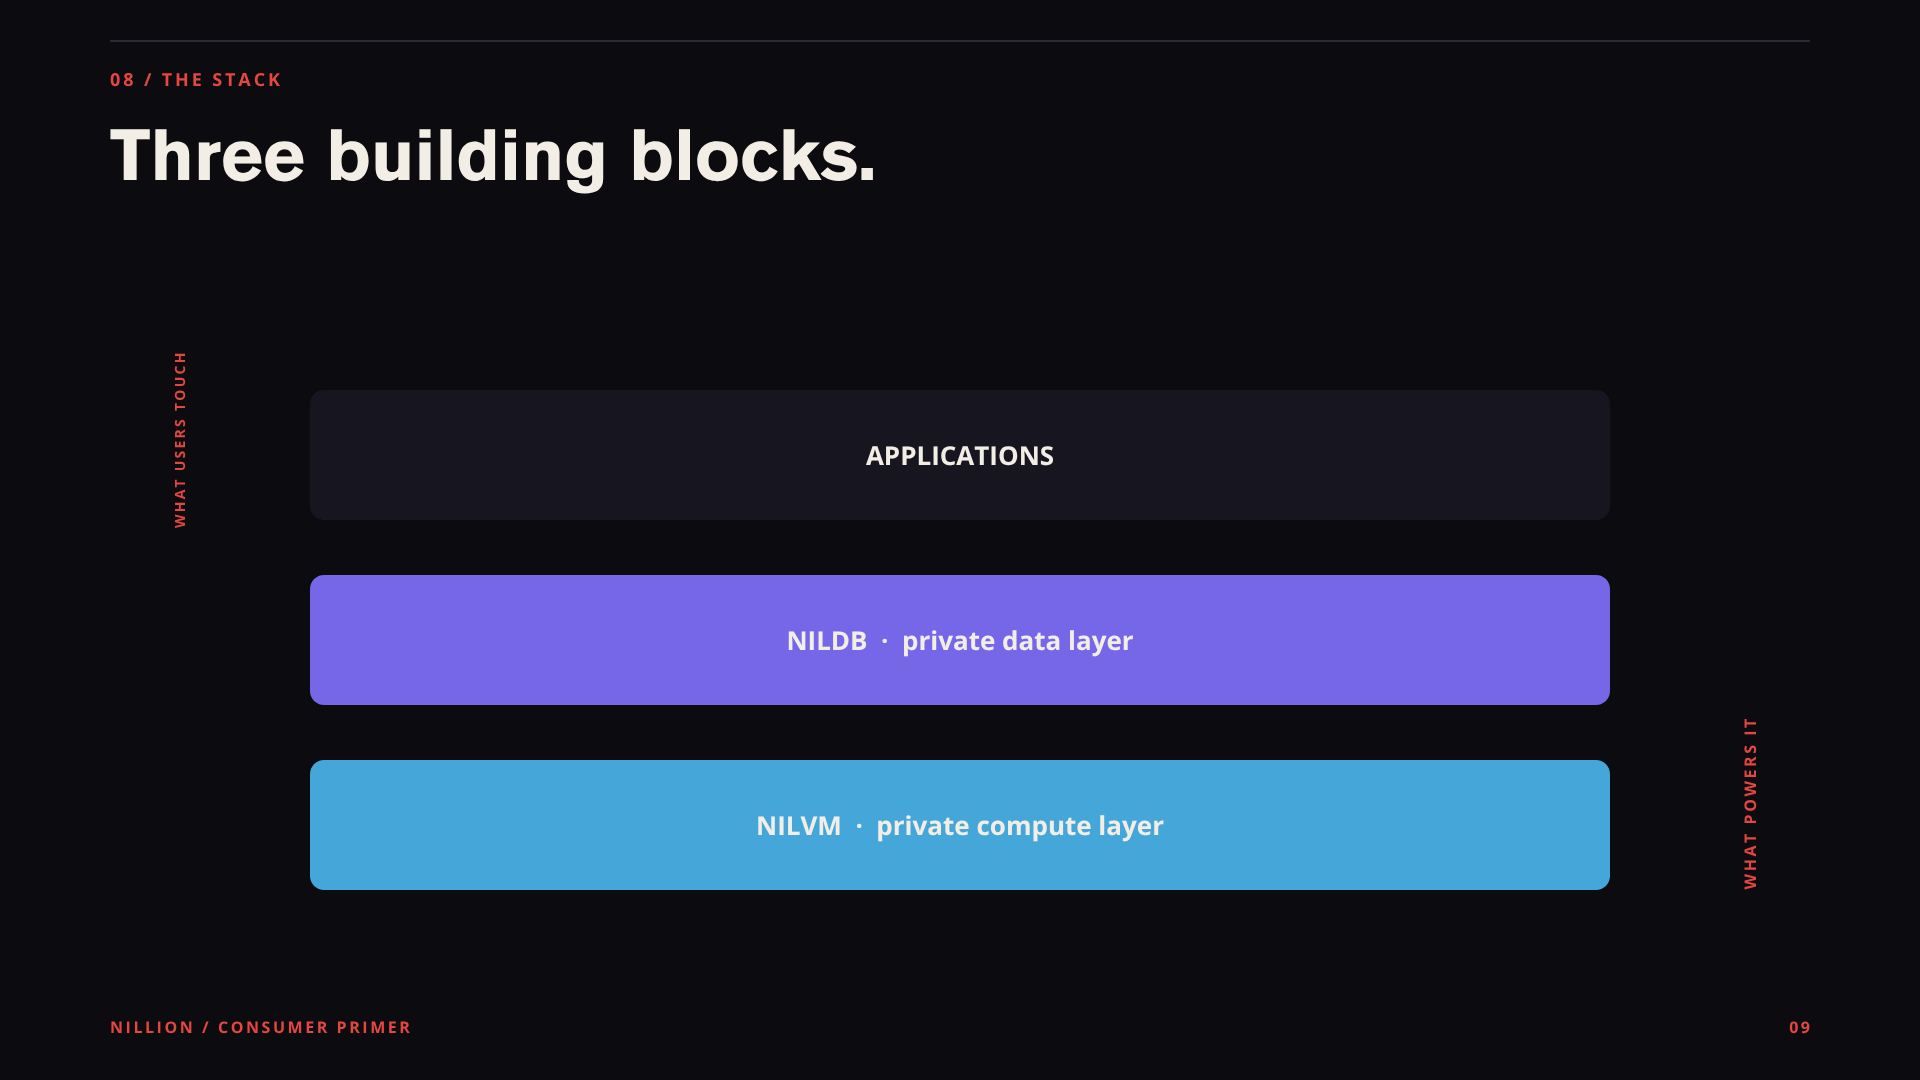
Am einfachsten lässt sich die Architektur verstehen, wenn man Nillion als Stack betrachtet.
nilDB übernimmt die Speicherung privater Daten.
nilCC übernimmt vertrauliche Berechnungen.
nilAI bringt private KI-Workloads in diese Umgebung.
Zusammen bilden sie das Herzstück der Blind-Computer-Architektur von Nillion.
Wichtig ist, dass diese Komponenten keine voneinander isolierten Ideen sind.
Privater Speicher ist nützlich, weil Anwendungen einen Ort benötigen, an dem sie sensible Informationen aufbewahren können.
Private Berechnungen sind nützlich, weil Anwendungen mit diesen Informationen tatsächlich etwas anfangen müssen.
Private KI ist nützlich, weil immer häufiger ein KI-Modell die Berechnung durchführen wird.
Der Stack verbindet diese Komponenten.
Ein weiterer wichtiger Bestandteil der Nillion-Architektur ist die Verifizierung.
Denn sobald Berechnungen privat werden, stellt sich eine weitere Frage.
Woher weißt du, dass die Berechnung tatsächlich korrekt ausgeführt wurde?
Hier kommt die Verifizierungsinfrastruktur von Nillion ins Spiel, zu der auch Blacklight gehört.
Datenschutz allein reicht nicht aus.
Private Berechnungen müssen vertrauenswürdig sein, ohne Nutzer einfach aufzufordern, dem Betreiber zu vertrauen.
Was tut Nillion eigentlich für dich?
Das ist wahrscheinlich die wichtigste Frage.
Warum sollte dich Nillion interessieren, wenn du kein Entwickler bist?
Denn du erzeugst bereits riesige Datenmengen.
Jeden Tag erzeugst du:
Finanzinformationen
Suchverlauf
Nachrichten
Dokumente
Standortinformationen
Gesundheitsinformationen
Arbeitsdaten
Persönliche Vorlieben
KI-Unterhaltungen
Und KI wird diese Daten noch wertvoller machen.
Je mehr die KI über dich weiß, desto nützlicher kann sie werden.
Doch dadurch entsteht eine grundlegende Entscheidung.
Machen wir KI leistungsfähig, indem wir zentralisierten Systemen Zugriff auf alles geben?
Oder können wir KI-Systeme entwickeln, die mit sensiblen Informationen arbeiten und diese dabei geschützt halten?
Nillion setzt auf die zweite Option.
Deshalb ist die Technologie auch über den Kryptobereich hinaus relevant.
Verbraucher müssen nicht unbedingt direkt mit Nillion interagieren.
Stattdessen könnte der Nutzer mit einer Anwendung interagieren, die auf der Infrastruktur von Nillion basiert.
Die Datenschutzschicht arbeitet im Hintergrund.
Idealerweise profitiert der Nutzer davon, ohne die zugrunde liegende Kryptografie verstehen zu müssen.
Nillion ist nicht die App. Es ist die Infrastruktur unter der App.
Diesen Unterschied sollte man im Hinterkopf behalten.
Nillion will nicht zum nächsten sozialen Netzwerk für Verbraucher werden.
Wahrscheinlich wachst du morgen nicht auf und öffnest „Nillion“, um deine Nachrichten zu checken.
Stattdessen sieht die langfristige Vision vor, dass Entwickler Anwendungen auf Nillion aufbauen.
Du nutzt die Anwendung.
Die Anwendung nutzt Nillion.
Nillion übernimmt Teile der privaten Speicherung, der Berechnung oder des KI-Workloads im Hintergrund.
Vielleicht wirst du nie erfahren, dass es überhaupt da ist.
Genau so sieht gute Infrastruktur aus.
Niemand denkt über die Server nach, auf denen die Lieblingsanwendung läuft.
Niemand denkt über die Datenbank hinter einer Website nach.
Und vielleicht werden Nutzer irgendwann auch nicht mehr über die Datenschutzinfrastruktur nachdenken, die ihre Daten schützt.
Sie werden einfach eine Anwendung nutzen, die mit sensiblen Informationen etwas Nützliches anfangen kann, ohne dass sie dafür alles offenlegen müssen.
Die größere Wette
Letztlich setzt Nillion darauf, wohin sich die Datenverarbeitung entwickelt.
In der ersten Ära des Internets ging es darum, Informationen zugänglich zu machen.
In der nächsten Ära ging es darum, Anwendungen programmierbar und dezentral zu machen.
In der nächsten Ära könnte es darum gehen, Anwendungen intelligent zu machen.
Doch Intelligenz braucht Daten.
Eine Menge Daten.
Und viele dieser Daten werden äußerst sensibel sein.
Wenn KI-Agenten persönlich werden sollen, brauchen sie persönlichen Kontext. Wenn KI im Gesundheitswesen nützlich sein soll, braucht sie medizinischen Kontext. Wenn eine Finanz-KI Geld verwalten soll, braucht sie finanziellen Kontext. Wenn Unternehmens-KI mit proprietären Informationen arbeiten soll, braucht sie Zugriff auf diese Informationen.
Die naheliegende Lösung ist, der KI einfach alles zu geben.
Besser wäre es, die Daten nutzbar zu machen, ohne sie unnötig offenzulegen.
Genau dieses Problem versucht Nillion zu lösen.
Der Blind Computer vereint privaten Speicher, vertrauliche Berechnungen und private KI in einem Infrastruktur-Stack. Verifizierung schafft eine zusätzliche Vertrauensebene für private Workloads.
Die Technologie ist komplex.
Die Idee lautet nicht:
Nillion möchte Software die Arbeit mit deinen sensibelsten Informationen ermöglichen, ohne dass die dahinterliegende Infrastruktur alles einsehen muss.
Und wenn KI tatsächlich zur Schnittstelle wird, über die wir mit großen Teilen der digitalen Welt interagieren, könnte das zu einem der wichtigsten Infrastrukturprobleme werden, die es zu lösen gilt.
Denn die Zukunft braucht nicht nur intelligentere Computer. Sie braucht Computer, denen wir Dinge anvertrauen können, deren Offenlegung wir uns nicht leisten können.
