Hallo, Community! Heute heben wir das technische Niveau des Feeds an.
Als Entwickler, der sich auf minimalistische und unveränderliche Strukturen fokussiert, verfolge ich die Entwicklung der Cyberbedrohungen sehr genau. Das jüngste Umfeld mit manipulierten Softwareversionen und Abzweigungen bei Krypto hat eine rote Alarmstufe ausgelöst, die jeder Investor verstehen muss: Die Blockchain-Engine kann perfekt sein, aber sie erfordert, dass Ihr lokaler Rechner ein Bunker ist.
Viele Investoren, die in Testumgebungen arbeiten oder modifizierte Software verwenden, tappen in die Falle, die nativen Schutzmechanismen des Betriebssystems zu deaktivieren, um bestimmte Tools auszuführen. Das Problem? Das bringt die Mauern Ihres eigenen Computers zum Einsturz.
🎭 1. Die Illusion der oberflächlichen Sicherheit
Der gewöhnliche Investor geht davon aus, dass er nur dann sicher ist, wenn er Browser-Cookies löscht oder die Wallet in „anonymem Modus“ nutzt. Das ist ein schwerer konzeptioneller Fehler.
Denk so: Cookies zu löschen ist wie die Haustür abzuschließen, aber alle Fenster weit offen zu lassen. Wenn ein Rechner für Änderungen mit maximalen Privilegien freigegeben wird, existieren die traditionellen Software-Barrieren nicht mehr. Die Malware muss die Tür nicht „aufbrechen“ – sie ist bereits im Zimmer.
💀 2. Die echte Gefahr: BYOVD-Angriffe (einfach erklärt)
Viele moderne Malware-Varianten arbeiten über die Technik BYOVD (Bring Your Own Vulnerable Driver – „Bring deinen eigenen verwundbaren Treiber“).
Wie funktioniert das in der Praxis?
Die Angreifer versuchen nicht, dein System mit Gewalt zu hacken. Stattdessen injizieren sie einen alten Treiber, der aber eine legitime digitale Signatur eines großen Herstellers besitzt (z. B. Intel oder Realtek). Das Betriebssystem vertraut auf diese Signatur (es ist, als würde ein Dieb eine offizielle Sicherheitsuniform tragen, um am Metalldetektor vorbeizukommen).
Sobald man drin ist, tarnt sich die bösartige Datei im Systembaum. Wenn der Schutz der Speichermintegration (HVCI) deaktiviert ist, übernimmt der Angreifer die vollständige Kontrolle über den Kernel (das Herz des Systems). In dieser tiefen Ebene passieren zwei häufige Verbrechen im Web3:
Kernel-Keylogger: Erfassen deine Passwörter und Seed Phrases im Klartext direkt aus dem Speicher – bevor der Browser oder das Antivirus sie überhaupt lesen oder blockieren kann.
Kaperung der Zwischenablage: Die Malware überwacht deine Zwischenablage. In dem exakten Moment, in dem du eine Wallet-Adresse kopierst und einfügst, um Gelder zu senden, ersetzt sie still und heimlich die Adresse durch die des Hackers.
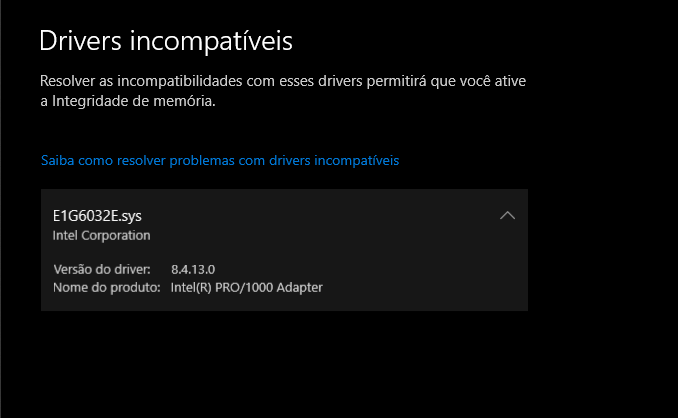
🔍 3. Der Labortest (Analyse des beigefügten Screenshots)
Als praktisches Beispiel für eine System-Audit-Arbeit, die ich kürzlich durchgeführt habe: Achtet auf den beigefügten Screenshot.
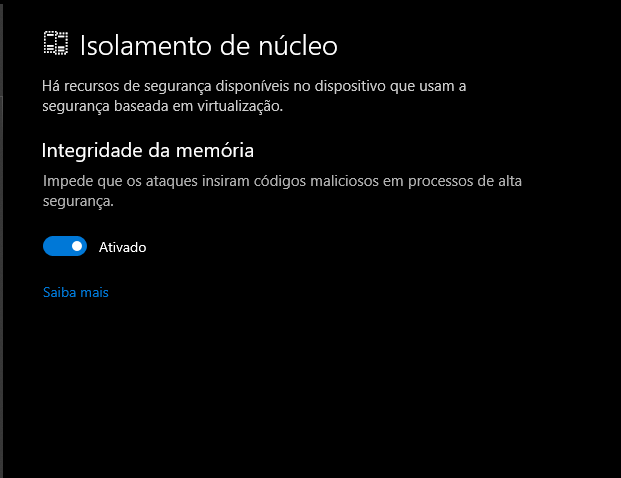
Oft verweigert Windows nach intensiven Bereinigungen die Aktivierung der Kernisolierung und weist einen „Schuldigen“ aus. Im Fall des Bildes wird die Datei E1G6032E.sys als inkompatibel aufgeführt.
Die technische Analyse: Das ist ein legitimer und offizieller Intel-Treiber (für ältere Netzadapter). Es ist kein Virus. Da es jedoch eine alte Code-Architektur ist, verfügt er nicht über die modernen Schutzmechanismen, die für die hyper-virtualisierte Speichermintegration (Memory Integrity) von Microsoft erforderlich sind. Windows blockiert die präventive Aktivierung nicht wegen einer Infektion, sondern wegen einer strukturellen Inkompatibilität.
Die Lösung: Aktualisiere einfach den Treiber auf die neueste Version von der Website des Herstellers oder entferne den alten Treiber über den Geräte-Manager.
🛠️ 4. Das Minderungsvorgehen: Web3-Sicherheits-Checkliste
Wenn dein Panel für die Kernisolierung Fehler anzeigt, ist die professionelle Antwort für alle, die Krypto-Assets verwalten, nicht wegzusehen – sondern die Ursache an der Wurzel zu beheben:
Echte Systembereinigung: Bei einer Neuinstallation von Windows über ein offizielles Medium (USB-Stick) lösche alle Partitionen der SSD. Das zerstört versteckte Startsektoren, die hartnäckige Rootkits beherbergen können.
Offline-Installation und -Konfiguration: Führt die erste Systemkonfiguration komplett ohne Internet durch. Trennt das Netzwerkkabel und deaktiviert das WLAN – so verhindert ihr, dass irgendein Rest-Agent im ersten Moment versucht, sich mit externen Kontrollservern zu verbinden, sobald der PC startet.
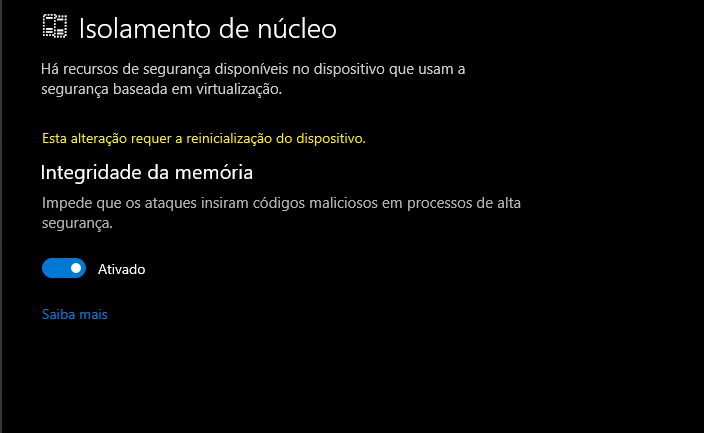
Gleichzeitiges Hardware-„Lockdown“: Wenn das System installiert und noch offline ist, geht in die BIOS/UEFI, stellt sicher, dass Secure Boot aktiviert ist, und aktiviert unmittelbar beim Start von Windows die Speichermintegration in den Sicherheitseinstellungen. Erst danach verbindet ihr euch mit dem Internet.
Wenn die Meldung erscheint, dass du neu starten sollst, startest du neu, damit es wirksam wird.
⚖️ 5. Das Paradoxon des Vertrauens
Der Markt verlangt minimalistische Verträge, mit Audits ab Note 91+ und Liquidität, die für ein ganzes Jahrzehnt gesperrt ist (so haben wir es in #Shimonay bis 2036 umgesetzt), um das menschliche Risiko zu mindern. Das ist das Konzept „Code ist Gesetz“.
Doch der Tresor der Blockchain kann noch so sicher und undurchdringlich sein – wenn das lokale Zugangsterminal des Investors (dein Computer oder Handy) ungeschützt ist, bringt das gar nichts.
Secure Boot und Kernisolierung sind keine optionalen Einstellungen für alle, die im Web3 operieren; sie sind das Fundament deines persönlichen Bunkers.
👇 Herausforderung für die Community:
Wie sieht es mit dem Sicherheitsdiagnose eures Terminals heute aus? Aktiviert die Kernisolierung (Isolierung von Kernkomponenten) sie die First Stufe oder meldet sie eine Unvereinbarkeit mit einem Treiber? Lasst die Details oder technischen Fragen in den Kommentaren!