Ein einzelnes Passwort reicht nicht mehr aus, um dein Krypto-Konto zu schützen.
Jahrelang schien der Code, der per SMS ankam, ausreichend zu sein. Das ist heute nicht mehr so. Er wandert durch das Netz des Mobilfunkanbieters – und dieses Netz kann gekapert werden, ohne dein Telefon anzurühren. Was dagegen standhält, ist ein Code, der direkt innerhalb des eigenen Geräts generiert wird, ohne über irgendeinen Anbieter zu laufen: das kann eine App sein oder ein physischer Schlüssel.
Stell dir ein Konto mit $BNB vor, das dort gespeichert ist. Mit nur einem Schlüssel stiehlt der Dieb eine Sache. Mit einem gut gewählten zweiten Faktor muss er zwei Dinge stehlen – und eine davon verlässt niemals deine Hosentasche.
Das ist die Zwei-Faktor-Authentifizierung: ein zweites Schloss, das keinen gemeinsamen Schlüssel mit dem ersten teilt.
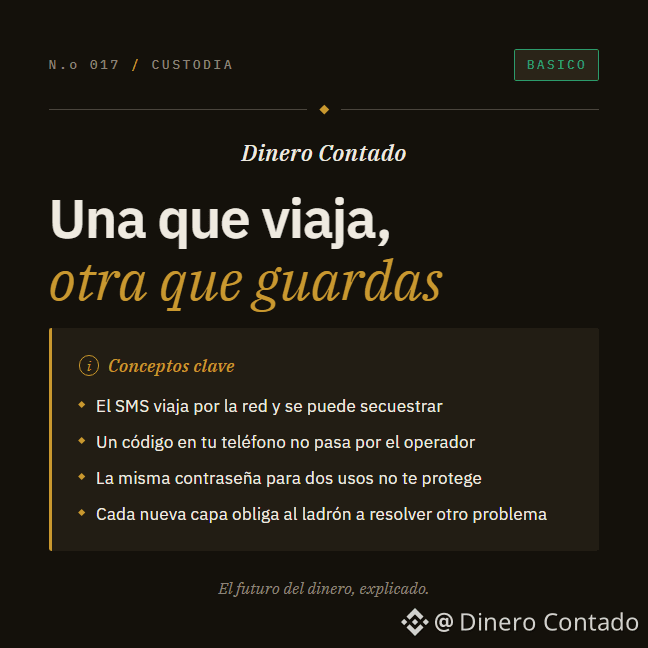
WICHTIGE BEGRIFFE
- Der Code per SMS gilt nicht mehr als zuverlässiger zweiter Faktor: Er reist über ein Netz, das gekapert werden kann, ohne dein Telefon zu berühren.
- Ein Code, der innerhalb des Geräts erzeugt wird – ob App oder physischer Schlüssel – hängt nicht vom Mobilfunkanbieter ab. Deshalb widersteht er besser.
- Den gleichen Schlüssel für E-Mail und den zweiten Faktor zu verwenden ist kein doppelter Schutz. Es ist dieselbe Tür, zweimal angestrichen.
- Keine Methode ist unverwundbar, aber jede zusätzliche, andersartige Schicht zwingt den Angreifer, ein neues Problem zu lösen – nicht dasselbe zweimal.
Die gleiche Sorgfalt, die du bereits nutzt, um deine privaten Schlüssel aufzubewahren, hilft auch dabei, deinen zweiten Faktor auszuwählen: Nicht alles, was verspricht zu schützen, schützt auch gleich gut.
Transparenz: Binance kann uns eine Provision zahlen, wenn du nach dem Klicken auf ein Symbol eines Vermögenswerts oder auf einen Preis-Link zu dieser Veröffentlichung tätig wirst.
#Autocustodia #SeguridadDigital #Criptomonedas #EarningsSeason #DobleFactor
Jahrelang schien der Code, der per SMS ankam, ausreichend zu sein. Das ist heute nicht mehr so. Er wandert durch das Netz des Mobilfunkanbieters – und dieses Netz kann gekapert werden, ohne dein Telefon anzurühren. Was dagegen standhält, ist ein Code, der direkt innerhalb des eigenen Geräts generiert wird, ohne über irgendeinen Anbieter zu laufen: das kann eine App sein oder ein physischer Schlüssel.
Stell dir ein Konto mit $BNB vor, das dort gespeichert ist. Mit nur einem Schlüssel stiehlt der Dieb eine Sache. Mit einem gut gewählten zweiten Faktor muss er zwei Dinge stehlen – und eine davon verlässt niemals deine Hosentasche.
Das ist die Zwei-Faktor-Authentifizierung: ein zweites Schloss, das keinen gemeinsamen Schlüssel mit dem ersten teilt.
WICHTIGE BEGRIFFE
- Der Code per SMS gilt nicht mehr als zuverlässiger zweiter Faktor: Er reist über ein Netz, das gekapert werden kann, ohne dein Telefon zu berühren.
- Ein Code, der innerhalb des Geräts erzeugt wird – ob App oder physischer Schlüssel – hängt nicht vom Mobilfunkanbieter ab. Deshalb widersteht er besser.
- Den gleichen Schlüssel für E-Mail und den zweiten Faktor zu verwenden ist kein doppelter Schutz. Es ist dieselbe Tür, zweimal angestrichen.
- Keine Methode ist unverwundbar, aber jede zusätzliche, andersartige Schicht zwingt den Angreifer, ein neues Problem zu lösen – nicht dasselbe zweimal.
Die gleiche Sorgfalt, die du bereits nutzt, um deine privaten Schlüssel aufzubewahren, hilft auch dabei, deinen zweiten Faktor auszuwählen: Nicht alles, was verspricht zu schützen, schützt auch gleich gut.
Transparenz: Binance kann uns eine Provision zahlen, wenn du nach dem Klicken auf ein Symbol eines Vermögenswerts oder auf einen Preis-Link zu dieser Veröffentlichung tätig wirst.
#Autocustodia #SeguridadDigital #Criptomonedas #EarningsSeason #DobleFactor