


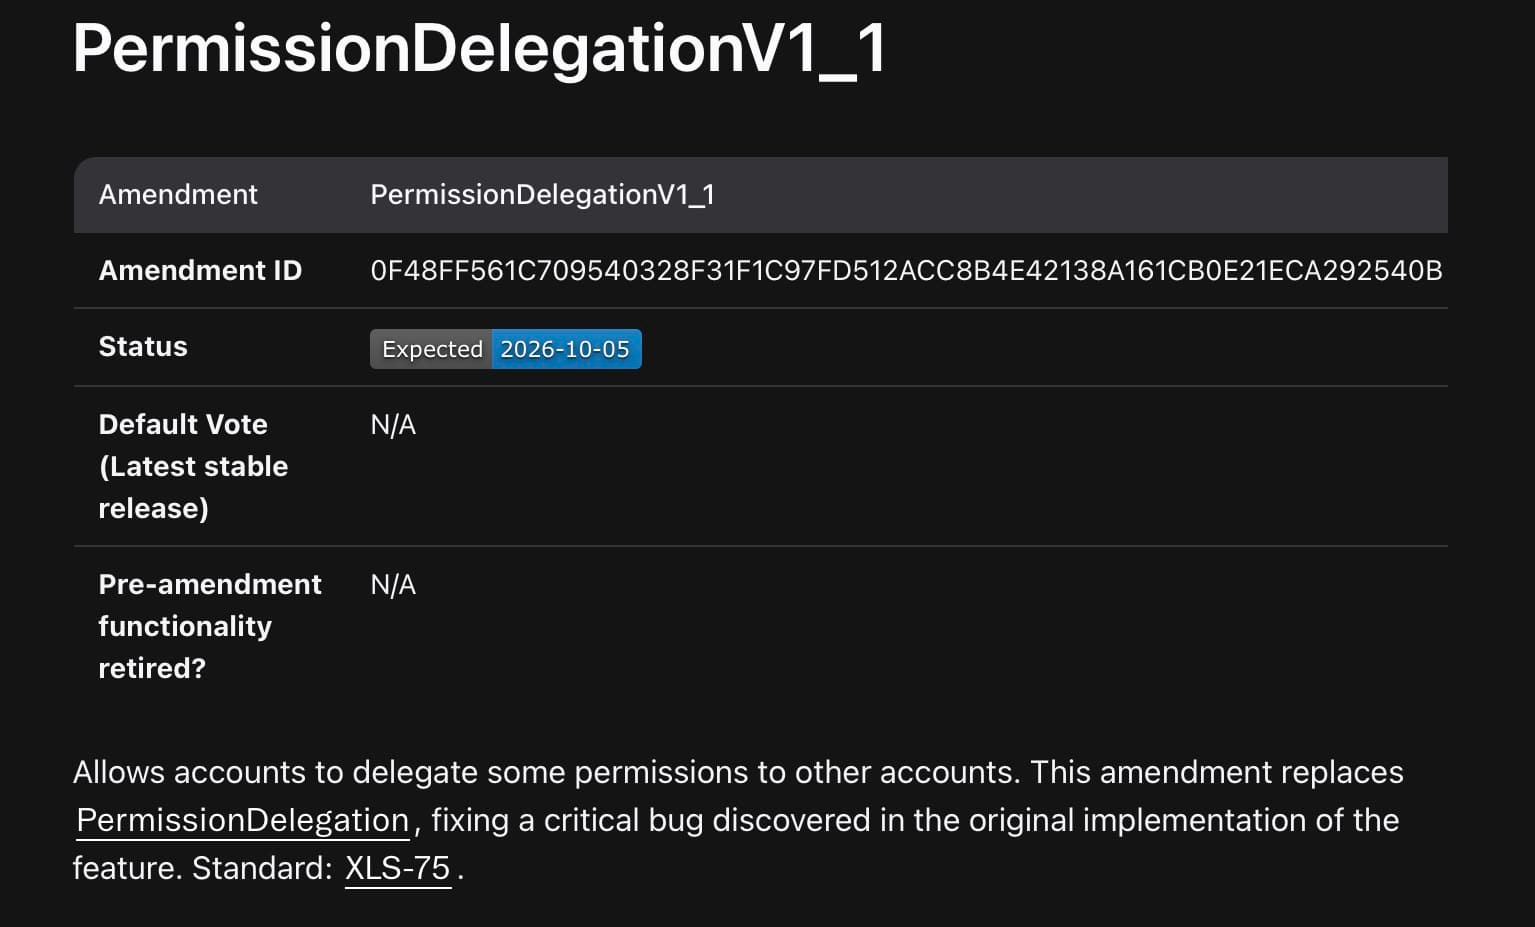
Laut aktuellen Ripple-News begann die Änderung „PermissionDelegationV1_1“ für das XRP Ledger ihre zweiwöchige Aktivierungsphase am 21. September 2026, nachdem sie von 29 Validatoren genehmigt wurde. Daten von XRPScan zufolge ist der frühestmögliche geplante Go-live-Termin um 11:18 Uhr UTC am 5. Oktober 2026, sofern die Unterstützung durch Validatoren während der gesamten Countdown-Phase über 80 % bleibt. Die Änderung ist eine korrigierte Ersetzung für eine frühere Version der „Permission Delegation“, die einen kritischen Fehler enthielt.
Das ist nicht einfach nur eine routinemäßige Abstimmung über eine Änderung. Es ist der zweite Versuch von XRPL, ein protokollbasiertes Berechtigungssystem bereitzustellen, das auf regulierte Emittenten von Vermögenswerten ausgerichtet ist. Das Ergebnis dient zugleich als Test dafür, ob Validatoren eine Funktion unterstützen werden, die Kontenebenen-Steuerungen berührt – nachdem eine frühere Umsetzung gescheitert war, bevor sie das Mainnet erreichte.
PermissionDelegationV1_1
Marktintelligenz: Krypto-Analyst prognostiziert die besten Low-Cap-Kryptos
Ripple News: Wie die 80%-Schwelle die Countdown-Steuerung bestimmt
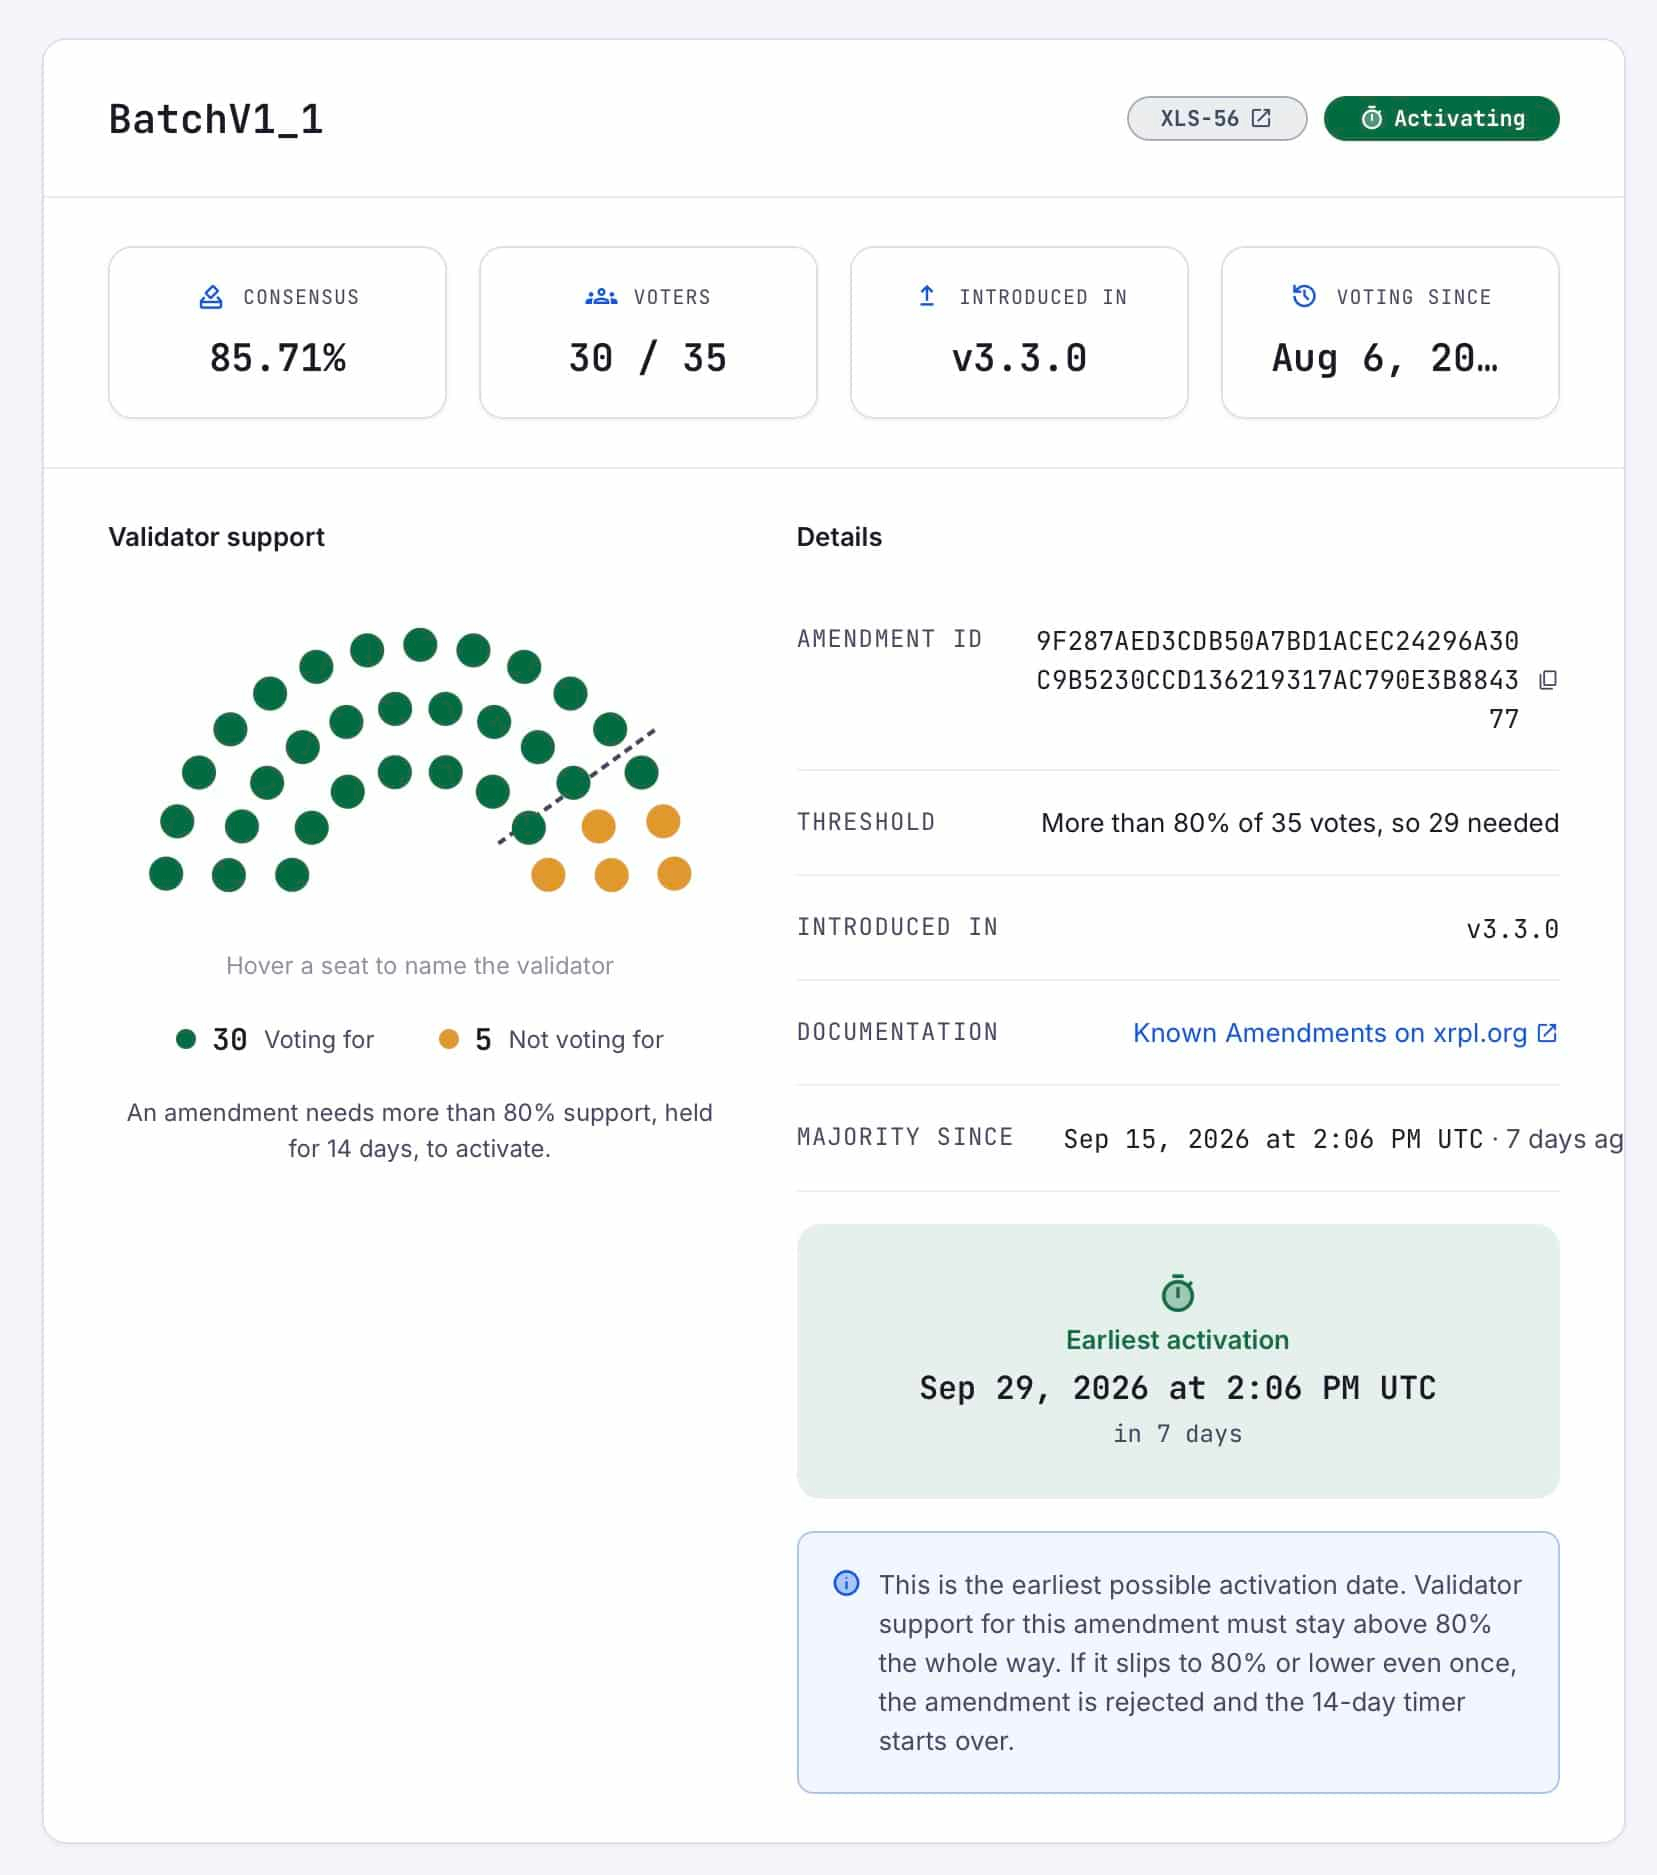
Der Mechanismus funktioniert wie folgt: Die Änderung wird mit xrpld 3.3.0 ausgeliefert und folgt dem XLS-75 technischen Standard, der definiert, wie Kontoinhaber bestimmten anderen Konten spezifische Befugnisse zuweisen können, ohne Signaturschlüssel zu übertragen. Wenn die Unterstützung irgendwann innerhalb des zweiwöchigen Fensters auf 80 % oder darunter fällt, scheitert der Vorschlag unmittelbar und die 14-Tage-Zählung wird von null an zurückgesetzt. Ein Mechanismus, ähnlich dem, der die kürzliche BatchV1_1-Validatoren-Abstimmung gesteuert hat.
PermissionDelegation selbst ermöglicht es einem Emittenten, gezielte Befugnisse zu erteilen – an Compliance-Beauftragte, Asset-Mover oder andere operative Rollen – und dabei gleichzeitig die Möglichkeit zu behalten, diese Rechte sofort zu widerrufen. Bestimmte Konten-spezifische Kontrollen bleiben aus Designgründen nicht übertragbar, eine Sicherung, die verhindern soll, dass Delegierte ihre eigenen Privilegien eskalieren. Diese Struktur spiegelt die in früherer Berichterstattung zu den XRPL-Änderungsunterstützungsständen diskutierte 80%-Validatorenschwelle wider: Entscheidend für die Aktivierung ist anhaltende Unterstützung durch eine Supermehrheit – nicht die Anzahl einer einzelnen Stimme.
BatchV1_1 Xrpscan
XRPL-Governance: Zweite Chance nach einem früheren Implementierungsfehler
Die ursprüngliche Permission-Delegation-Funktion enthielt einen kritischen Bug und wurde deaktiviert oder ersetzt, bevor sie mainnetfähig aktiviert werden konnte, so geht es aus der offiziellen Historie der Änderung hervor. PermissionDelegationV1_1 ist die gehärtete Version, die aus diesem Prozess hervorging und zusammen mit anderen Änderungen in die umfassendere xrpld-3.3.0-Veröffentlichung eingebettet wurde – neben weiteren Änderungen, die in früherer Berichterstattung zur Validator-Adoption von XRPL und zu den Anforderungen für die Amendment-Aktivierung behandelt wurden.
Das konkrete Jahr, das Entdeckungsdatum und die Ausnutzungsmechanik des ursprünglichen Bugs sind im primären Datensatz, der für diesen Artikel geprüft wurde, nicht belegt und werden hier weggelassen, bis eine unabhängige Verifizierung vorliegt.
Fest steht die aktuelle Rechenlogik der Validatoren-Abstimmung: 29 Stimmen stehen nun hinter der korrigierten Änderung – eine deutliche Abweichung von früheren Punkten im Prozess, als die Unterstützung deutlich unter der Aktivierungsmarke lag.
Registriere dich mit MergeX und handle Krypto Warum Ripple die Delegation auf Protokollebene als Schlüssel für RLUSD sieht
Mit 29 „Yes“-Stimmen ist Permission Delegation jetzt auch in der 2-Wochen-Aktivierung auf dem XRP Ledger! ✅
Großer Ermöglicher für Institutionen – macht euch bereit, sie künftig auf dem XRP Ledger on-chain zu sehen!
Was ist dieses Feature nochmal? Permission Delegation ist ein Compliance- & Operations-Baustein 🧵:… pic.twitter.com/SB1HwMhEG0
— Vet (@Vet_X0) 21. September 2026
Lauren Berta, Leiterin des Stablecoin-Produkts von Ripple, verknüpfte das Upgrade mit institutionellen Fähigkeiten für regulierte Asset-Emittenten, insbesondere RLUSD. Sie stellte es als einen Weg dar, Verantwortlichkeiten auf Protokollebene zu trennen – statt über Workarounds außerhalb der Kette. Sie bemerkte, dass das RLUSD-Team bereits begonnen hat, die Funktionalität in einer Entwicklungsumgebung zu bauen und zu testen, wobei dieses Testen noch keine Mainnet-Integration darstellt. Mayukha Vadari, ein RippleX-Ingenieur, zeigte separat auf einen Retail-Use-Case: Inhabern von „blackholed“ Emittentenkonten könnten bestimmte Verantwortlichkeiten delegiert werden, etwa die Verwaltung eines Kontodomains, an ein vertrauenswürdiges Konto, bevor deren Emittentenschlüssel dauerhaft gesperrt werden.
Der Aktivierungszeitplan bringt die Abstimmung in unmittelbare Nähe zu Ripple Swell, der jährlichen Konferenz des Unternehmens, die vom 27. bis 29. Oktober geplant ist. Die zentrale Berichterstattung ordnet dies jedoch eher als vermutlich relevant für Konferenzgespräche ein, nicht als bestätigten Programmpunkt. Für den Moment ist die wichtigste Ripple-Nachricht, die zählt, ob der Validator-Konsens bis zum 5. Oktober über 80 % stabil bleibt.
Marktintelligenz: Krypto-Analyst deckt kommende Coinbase-Listings auf
als Nächstes
Der Beitrag „The post XRPL Permission Upgrade Wins 29 Validator Votes appeared first on Coinspeaker.“