
TL;DR
→ Privacy-on-Demand ist ein Ende-zu-Ende-Verschlüsselungs-Privacy-Service, der über Blockchains hinweg funktioniert.
→ Zwei Teile übernehmen die Arbeit. Das Inbox übermittelt versiegelte Anfragen zwischen den beiden Chains. Der MPC-Executor auf COTI berechnet über die verschlüsselten Werte, ohne sie jemals offenzulegen.
→ Die App sendet die Daten per Transaktion, COTI berechnet sie privat, und die Antwort kommt weiterhin verschlüsselt zurück. Nur der Nutzer kann die Daten mit seinem eigenen Schlüssel öffnen und offenlegen.
→ Für die Chain, die sie integriert: PoD schaltet Privacy für die bestehenden Apps frei – ohne Migration oder neuen Tech-Stack.
→ Für COTI: Jede private Anfrage wird auf COTI verarbeitet und die Gebühren werden dort bezahlt – unabhängig davon, auf welcher Chain sie beginnt.
Privatsphäre: Die Wahl, die du niemals hättest treffen müssen
Privacy-on-Demand bringt die Privatsphäre von COTI direkt auf jede Blockchain, in die es integriert ist. Du musst weder deinen Technologie-Stack migrieren noch auf einer neuen Chain entwickeln. Es ist ein Privatsphäre-Dienst, den die Chain oder App, die du bereits nutzt, aufrufen kann.
COTI Privacy-on-Demand ist ein chainübergreifender Privatsphäre-Dienst, der Privatsphäre auf jeder Chain oder in jeder App ermöglichen kann. Im Wesentlichen kann eine Anwendung ihre Konten, Token und Daten auf der EVM-Chain belassen, auf der sie bereits läuft, und gleichzeitig Transaktionen mit privaten Token und privaten Daten verarbeiten – alles unterstützt von COTI.
Die sensiblen Daten eines Nutzers werden verschlüsselt und zur Berechnung an COTI gesendet. Dort werden sie berechnet, ohne jemals entschlüsselt zu werden, und als Ciphertext an die ursprüngliche Chain zurückgegeben. Nur der Nutzer kann ihn entschlüsseln.
In der Krypto-Welt ist dieses Prinzip bereits bekannt. Keine Chain erstellt ihre eigenen Preis-Feeds. Wenn eine Anwendung Daten benötigt, über die sie nicht verfügt, ruft sie ein Oracle auf. Niemand schlägt vor, dafür zu einem anderen Netzwerk zu migrieren. Bei Privatsphäre funktioniert es jetzt genauso: als Funktion, die deine Chain ausführen und aufrufen kann, statt als völlig neuer Technologie-Stack, den du integrieren musst.
Ein Oracle ruft externe Daten ab und gibt sie im Klartext weiter. Privacy-on-Demand sendet verschlüsselte Werte, berechnet mit ihnen, ohne sie jemals offenzulegen, und gibt ein verschlüsseltes Ergebnis zurück, das nur der berechtigte Nutzer entschlüsseln kann.
Bislang erforderte Privatsphäre einen komplexen Entwicklungsaufwand, der teuer und schwierig zu bewältigen sein konnte. Öffentliche Blockchains sind hervorragend bei der Konsensfindung, Nachprüfbarkeit und offenen Teilnahme. Ihre Schwächen treten jedoch zutage, sobald eine Anwendung etwas verbergen muss: einen Betrag, personenbezogene Daten oder einen Teil der Geschäftslogik.
Bislang gab es nur zwei Möglichkeiten: sensible Daten off-chain zu halten und dadurch die Kombinierbarkeit einzuschränken, weil der Rest von Web3 nicht mit etwas interagieren kann, das es nicht sieht. Oder auf eine spezialisierte Privacy-Chain umzuziehen und einen völlig neuen Entwicklungsaufwand mit eigenen technischen Spezifikationen und Einschränkungen auf sich zu nehmen.
Mit Privacy-on-Demand kannst du die öffentliche Chain zur Koordination und COTI für Vertraulichkeit nutzen.
Ein Kurier und ein Rechner
Stell dir drei Räume und einen Briefschlitz vor: dein Gerät, auf dem deine Schlüssel liegen und das Verschlüsseln und Entschlüsseln stattfindet; die öffentliche Blockchain, auf der deine Token und Verträge liegen; und COTIs private Rechenumgebung.
Die Inbox ist der zertifizierte Kurier. Sie ist der einzige Weg, den eine private Anfrage in beide Richtungen nimmt. Sie übermittelt den versiegelten Auftrag und ruft deinen Vertrag auf, sobald die Antwort vorliegt. Außerdem bildet sie die Vertrauensgrenze: Anwendungen sind so aufgebaut, dass sie ein privates Ergebnis nur von der Inbox akzeptieren. Das SDK stellt für diese Prüfung ein onlyInbox-Muster bereit.
Der MPC-Executor ist COTIs privater Rechner. MPC steht für Multi-Party Computation: Dabei wird ein gemeinsames Ergebnis berechnet, ohne dass eine Partei ihre eigenen Eingaben preisgibt. Versiegelte Eingaben treffen ein, COTIs Garbled Circuits führen die Operation direkt auf den verschlüsselten Daten aus, ohne sie jemals zu entschlüsseln, und geben Ciphertext aus – ein verschlüsseltes Ergebnis.
Die Komponenten von Privacy-on-Demand, jeweils in einer Zeile
Dein Gerät oder Wallet ist der Client. Es verwahrt deine Privatsphäre-Schlüssel, verschlüsselt jede sensible Eingabe, bevor sie dein Gerät verlässt, und entschlüsselt das Ergebnis lokal oder in deinem Wallet beziehungsweise deiner App, sofern du berechtigt bist, es einzusehen.
Deine EVM-Chain, die Host-Chain. Sie lässt deine Konten, Token und Anwendungsverträge genau dort, wo sie bereits sind, und setzt die geltenden öffentlichen Regeln durch: Berechtigungen, Zahlung und Zeitpunkt.
Die Inbox. Ein zusammengehöriges Paar von On-Chain-Messaging-Verträgen, einer auf deiner Chain und einer auf COTI. Sie ist der einzige Weg, den eine private Anfrage in beide Richtungen nimmt.
Der MPC-Executor. Der Vertrag auf der COTI-Seite, der die private Logik ausführt, mit Garbled Circuits über verschlüsselte Werte rechnet und Ciphertext zurückgibt.
PoD-User. Die Konfiguration, die ein Vertrag übernimmt und in der festgehalten ist, welche Inbox, welches COTI-Netzwerk und welchen Executor er verwendet.
PoD-Lib. Eine Solidity-Bibliothek mit vorgefertigten privaten Operationen auf verschlüsselten Werten. So muss ein Team keine Kryptografie schreiben, um loszulegen.
Der Verschlüsselungs-Rundweg
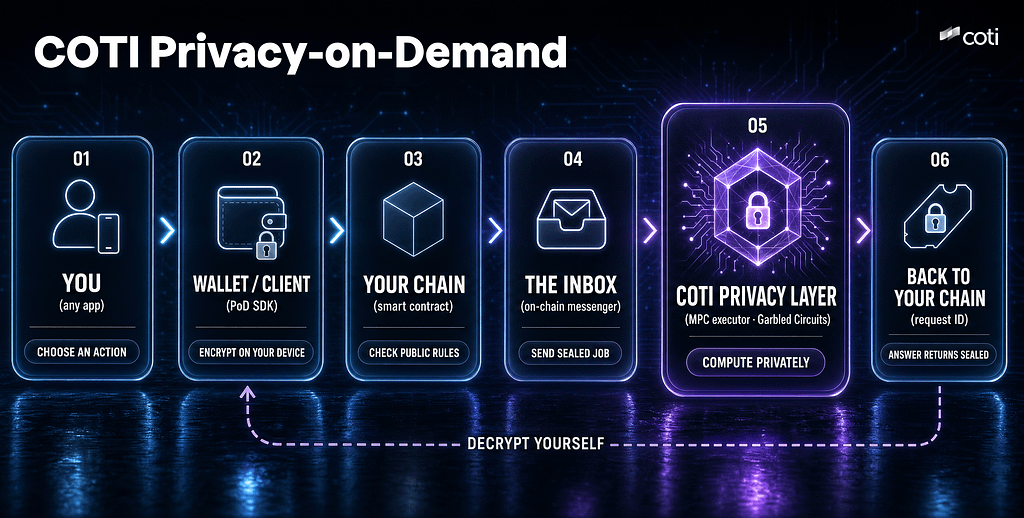
Hier ist der vollständige Ablauf einer privaten Anfrage, von Anfang bis Ende.
1. Du wählst eine Aktion aus: zwei private Zahlen vergleichen, eine private Bewertung berechnen, eine Identitätsprüfung durchführen oder eine Zahlung genehmigen.
2. Deine App verschlüsselt die Eingaben auf deinem eigenen Gerät. Genau diesen Punkt verstehen die meisten falsch. Der Client übernimmt das Verschlüsseln, bevor irgendetwas dein Gerät verlässt. COTI erhält niemals einen Klartextwert.
3. Du sendest eine gewöhnliche Transaktion auf deiner eigenen Chain, und dein Vertrag prüft zuerst die öffentlichen Regeln: Berechtigungen, Zahlung und Zeitpunkt.
4. Dein Vertrag übergibt der Inbox den versiegelten Auftrag als Nachricht mit zwei Richtungen: einem ausgehenden Schritt zu COTI und einem vorgemerkten Rückweg für den Zeitpunkt, an dem die Antwort vorliegt.
5. COTIs Inbox leitet den Auftrag an den MPC-Executor weiter, der die private Logik auf den verschlüsselten Werten ausführt.
6. Die versiegelte Antwort kommt zurück. Dein Vertrag speichert sie unter einer Request-ID – dem Kennzeichen, unter dem die Antwort eintrifft. Sofern du dazu berechtigt bist, entschlüsselst du sie mit deinem eigenen Schlüssel lokal.
Nun zum wichtigsten Satz: Das Ergebnis kommt verschlüsselt zurück. Nichts wird jemals on-chain entschlüsselt, auf keiner der beiden Seiten. Auch nach Abschluss wird Klartext nicht plötzlich öffentlich. Der Ciphertext lässt sich ausschließlich auf dem Gerät eines Nutzers entschlüsseln, der dazu berechtigt ist.
Fünf Verben, und schon hast du das Muster: verschlüsseln, senden, privat berechnen, versiegelt empfangen, selbst entschlüsseln.
Warum eine private Antwort einen Moment dauert
Ein normaler Smart-Contract-Aufruf berechnet und liefert das Ergebnis innerhalb einer einzigen Transaktion zurück. Bei Privacy-on-Demand findet die private Berechnung außerhalb des synchronen Ausführungsrahmens deiner Chain in einem anderen Netzwerk statt. Das bedeutet zwei Transaktionen auf zwei Chains, nicht eine.
Der Ablauf besteht also aus drei Phasen. Anfrage: Dein Vertrag übermittelt den Auftrag über die Inbox und erhält eine Request-ID. Warten: COTI führt die private Berechnung aus. Je nach Netzwerkbedingungen kann das einige Sekunden oder länger dauern. Und Callback: Bei der zweiten Transaktion ruft die Inbox deinen Vertrag mit dem verschlüsselten Ergebnis auf.
Einfach gesagt: Auftrag senden, versiegelte Antwort erhalten.
Da jeder Aufruf echte Ressourcen in zwei Netzwerken beansprucht, deckt die Gebühr beide Schritte ab: die private Berechnung auf COTI und den Callback, der das versiegelte Ergebnis zurück auf deine Chain schreibt. Das sind die Kosten für Privatsphäre über zwei Netzwerke hinweg. Wer das versteht, kann den Unterschied zwischen einer bloßen Grafik und einer echten Erklärung vermitteln.
Was verschlüsselt wird – und was nicht
COTI verschlüsselt die Werte und die Berechnungen damit, nicht aber die Tatsache, dass eine Transaktion stattgefunden hat. Die Transaktion ist sichtbar. Die Zahl nicht.
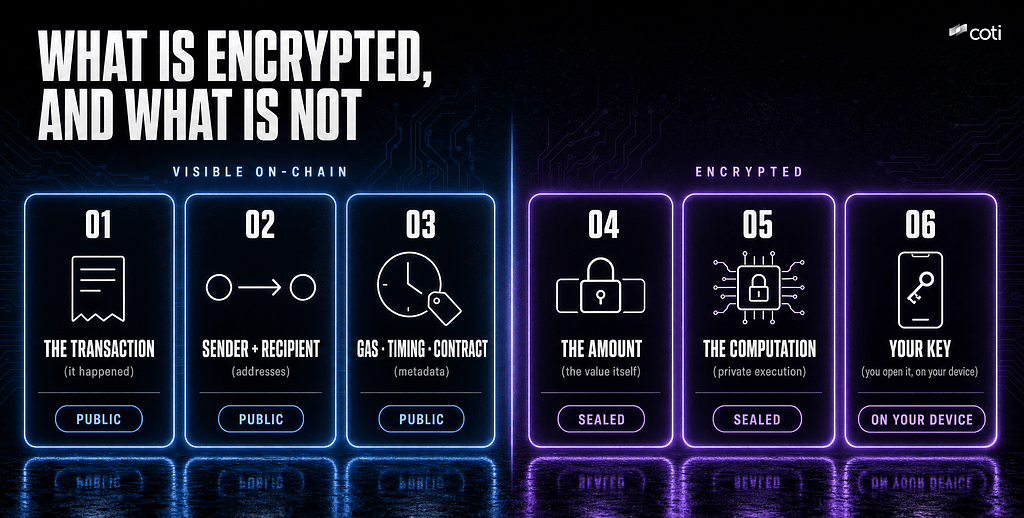
Alles, was ein Explorer anzeigt, bleibt lesbar. Nur der Betrag nicht.
Was geschützt wird: Sensible Werte werden niemals im Klartext auf der koordinierenden Chain gespeichert, wie es bei einem gewöhnlichen Kontostand der Fall wäre. Die Berechnungen darüber finden in COTIs privatem Ausführungspfad statt und nicht in einem Ablaufprotokoll, das jeder erneut durchspielen kann. Nutzer entschlüsseln mit ihrem eigenen Privatsphäre-Schlüssel nur das, wozu sie berechtigt sind.
Was nicht geschützt wird: Es handelt sich nicht um vollständige Anonymität. Privacy-on-Demand verbirgt keine Metadaten wie Gaskosten, Zeitpunkt oder den aufgerufenen Vertrag. Hier geht es nicht um Anonymität, sondern um selektive Offenlegung.
Die Abgrenzung ist ein Vorteil. Nachprüfbarkeit macht Vertraulichkeit für echte Unternehmen nutzbar: Aktivitäten lassen sich auf der öffentlichen Chain verifizieren, während die darin enthaltenen Werte geschützt bleiben.
Was das in der Praxis für beide Seiten bedeutet
Privacy-on-Demand beantwortet mit einem Mechanismus zwei unterschiedliche Fragen – je nachdem, von welcher Seite aus man es betrachtet.
Für die Chain, die es integriert
Anwendungen erhalten damit verschlüsselte Berechnungen, ohne Migration, ohne neue Chain und ohne verschobene Vermögenswerte. Konten, Token, Nutzer, Liquidität und Tools bleiben, wo sie sind. Niemand muss seine Assets irgendwohin überbrücken. Privacy-on-Demand ergänzt die bestehende Infrastruktur, statt sie zu ersetzen: Die öffentliche Chain macht weiterhin das, worin sie besonders gut ist, und erhält die eine Funktion, die sie strukturell nicht selbst bieten kann. Teams, die darauf aufbauen, müssen auch keine Kryptografen werden, denn die mitgelieferten Operationen decken bereits einen großen Teil der Anwendungsfälle ab.
Für COTI
Jeder Aufruf beansprucht Ressourcen in zwei Netzwerken, daher deckt die Gebühr beide Schritte ab. Du zahlst vollständig in der nativen Währung deiner eigenen Chain. Diese Zahlung wird aufgeteilt: Ein Teil finanziert den Callback, der das Ergebnis zurück auf deine Chain schreibt, der andere die private Ausführung auf COTI. Dieser Teil wird über eine Oracle-Konvertierung in COTI berechnet und ausgegeben.
Jede private Anfrage wird also auf COTI ausgeführt und bezahlt – unabhängig davon, auf welcher Chain sie beginnt.
Privatsphäre auf jeder Chain, Mehrwert für COTI.
Was dadurch möglich wird
Beginnen wir mit einem universellen Geschäftsproblem. Privacy-on-Demand hält sensible Geschäftslogik und Transaktionsbeträge verschlüsselt und ermöglicht jeder Partei, nur die Daten zu entschlüsseln, auf die sie programmatisch Zugriff hat.
Auf einer öffentlichen Chain sind deine Transaktion, ihre Kosten und ihre Größe öffentlich. Privacy-on-Demand kann Orders vor MEV-Bots schützen und Trader vor Sandwich-Angriffen bewahren, indem Schwellenwerte, Ordergrößen und Strategielogik vor Front-Running geschützt werden. Der Betrag bleibt versiegelt. Die Abwicklung bleibt auf deiner Chain.
Auf einer transparenten Chain wird mit der Veröffentlichung deines Vertrags auch deine Geschäftslogik veröffentlicht. Jede von dir codierte Regel ist lesbar, ebenso wie jeder von dir optimierte Parameter. Für einen AMM ist das genau richtig, denn sein ganzer Wert liegt darin, dass jeder ihn überprüfen kann. Für alles, dessen Wettbewerbsvorteil in der Regel selbst liegt, ist es ein ernstes Problem: ein Kreditmodell, ein Auktionsmechanismus oder eine Preiskurve. Wenn du so etwas heute on-chain bereitstellst, veröffentlichst du deinen Wettbewerbsvorteil – fix und fertig zum Kopieren und Einfügen.
Privacy-on-Demand verändert diesen Kompromiss. Ein Team kann sein eigenes privates Programm auf COTI bereitstellen. Es nimmt ausschließlich verschlüsselte Eingaben an und gibt ausschließlich verschlüsselte Ausgaben zurück, sodass sowohl die Daten als auch die interne Funktionsweise verborgen bleiben. Die Host-Chain koordiniert weiterhin, verwahrt weiterhin die Vermögenswerte und setzt weiterhin die öffentlichen Regeln durch. Die Regel, die das Geschäft ermöglicht, wird niemals öffentlich.
Bislang hatte ein Unternehmen, dessen Produkt sein Modell ist, zwei Möglichkeiten: Das Modell off-chain zu behalten und auf Kombinierbarkeit zu verzichten oder es on-chain zu stellen und das Modell preiszugeben. Diese Wahl gibt es nicht mehr. Das verändert, welche Unternehmen öffentliche Blockchains überhaupt nutzen können.
Wo es heute läuft – und wohin es als Nächstes geht
COTIs Privacy-Engine ist kein Prototyp. gcEVM, COTIs Implementierung von Garbled Circuits, läuft heute im COTI-Mainnet im Produktivbetrieb und unterstützt private Token, das Privacy Portal und Live-Anwendungen.
Privacy-on-Demand bringt diese Engine über COTI hinaus. Der erste öffentliche Nachweis läuft bereits im Ethereum-Testnet. COTI hat dort das Millionärsproblem implementiert: Zwei Parteien finden heraus, wer von ihnen mehr besitzt, ohne dass eine von ihnen einen Betrag preisgibt. Die Berechnung erfolgt durchgehend ohne vertrauenswürdige Zwischeninstanz. Dieses Benchmark-Problem begründete vor mehr als vierzig Jahren die sichere Multi-Party Computation. Nun wird es auf einer öffentlichen EVM-Chain gelöst, während die private Berechnung auf COTI stattfindet.
Damit wird das gesamte Muster erstmals außerhalb von COTI umgesetzt. Dasselbe Muster wird jede EVM-Anwendung verwenden können.
Als Nächstes geht es um Reichweite. Privacy-on-Demand wird im Laufe des Jahres 2026 multichain-fähig, unter anderem durch wichtige Partnerschaften mit führenden Chains. COTI wird dabei als universelle Privatsphäre-Ebene für Web3 fungieren: interoperabel, kombinierbar und chain-unabhängig.
Ein privates Backend, das jede Anwendung oder Blockchain aufrufen kann, ohne dass sie dafür umziehen muss. COTI hat dafür auch eigene Messstandards festgelegt: chainübergreifende Integrationen, Nutzer, die Transaktionen im Netzwerk durchführen, und Anwendungen, die mit dem Privacy-Stack entwickelt werden.
Die Engine ist erprobt. Die Verbindung funktioniert. Jetzt kommt es darauf an, wie viele Chains sie erreicht.
FAQ zu Privacy-on-Demand
Was ist COTI Privacy-on-Demand?
COTI Privacy-on-Demand ist ein chainübergreifender Privatsphäre-Dienst. Er ermöglicht einer Anwendung, ihre Konten, Token und öffentliche Logik auf der EVM-Chain zu belassen, auf der sie bereits läuft, während sensible Werte und die Berechnungen darüber auf dem Gerät des Nutzers verschlüsselt, an COTI gesendet, dort ohne Entschlüsselung verarbeitet und als Ciphertext zurückgegeben werden, den nur der berechtigte Nutzer entschlüsseln kann. Der Dienst läuft auf gcEVM, COTIs gemeinsam mit Soda Labs entwickelter Implementierung von Garbled Circuits. Dabei handelt es sich um eine Form der Multi-Party Computation, die direkt mit verschlüsselten Daten rechnet. Das Muster in fünf Verben: verschlüsseln, senden, privat berechnen, versiegelt empfangen, selbst entschlüsseln.
Muss ich meine Token verschieben oder meine App zu COTI migrieren?
Nein. Der ganze Zweck von Privacy-on-Demand besteht darin, deine Konten, Token, Nutzer und Liquidität genau dort zu belassen, wo sie bereits sind. Nur die sensiblen Werte und die Berechnungen darüber werden an COTI übertragen – und zwar in beide Richtungen verschlüsselt.
Ist Privacy-on-Demand live?
Hier treffen zwei unterschiedliche Aussagen zu. COTIs Implementierung von Garbled Circuits, gcEVM, ist seit März 2025 im COTI-Mainnet produktiv im Einsatz und unterstützt dort private Token, das Privacy Portal und Live-Anwendungen. Privacy-on-Demand bringt diese Engine auf andere Chains. Heute läuft es im Ethereum-Testnet, wurde aber noch nicht im Mainnet bereitgestellt.
Welche Blockchains unterstützt Privacy-on-Demand?
Privacy-on-Demand ist von Grund auf chain-unabhängig konzipiert und richtet sich an EVM-kompatible Chains. Die Host-Chain ist also das EVM-Netzwerk, auf dem deine Anwendung bereits läuft. Heute ist Privacy-on-Demand im Ethereum-Testnet verfügbar. COTIs öffentliche Ziele für 2026 sehen vor, Privacy-on-Demand durch wichtige Partnerschaften mit führenden Chains multichain-fähig zu machen. Bislang wurde noch keine Partner-Chain bekannt gegeben.
Macht Privacy-on-Demand Transaktionen anonym?
Nein. Privacy-on-Demand bietet Vertraulichkeit, keine Anonymität. Es verschlüsselt die Werte und die Berechnungen darüber. Die Transaktion selbst bleibt jedoch auf der öffentlichen Chain sichtbar. Auch Metadaten wie Gaskosten, Zeitpunkt oder der aufgerufene Vertrag werden nicht verborgen.
Wie unterscheidet sich das von einer Privacy-Chain oder einem Oracle?
Eine Privacy-Chain verlangt von dir einen Umzug: Du musst deine Konten, Token, Liquidität und Nutzer auf ein anderes Netzwerk verlagern und dich auf dessen Verwahrung und regulatorische Rahmenbedingungen einlassen. Privacy-on-Demand funktioniert stattdessen wie ein Oracle: als Funktion, die deine Chain aufruft, statt als Ort, zu dem sie wechselt. Der Unterschied zum Oracle liegt darin, was übertragen wird: Ein Oracle ruft externe Daten ab und gibt sie im Klartext weiter. Privacy-on-Demand berechnet mit verschlüsselten Werten und gibt sie verschlüsselt zurück.
Was kannst du mit Privacy-on-Demand entwickeln?
Alles, dessen Werte oder Logik bei der Abwicklung auf einer öffentlichen Chain nicht öffentlich sein sollten. Typische Anwendungsfälle sind private Zuteilungen für Investoren, bei denen jeder Investor nur seinen eigenen Betrag entschlüsselt; der Schutz von Orders und Positionen, der Größe und Strategie vor MEV-Bots verbirgt; vertrauliche Zahlungen und Gehaltsabrechnungen; versiegelte Gebotsauktionen; Kredit- und Identitätsprüfungen anhand verschlüsselter Daten; sowie vertrauliche Abstimmungen. Ein Team, dessen Geschäftsregel selbst das Geheimnis ist, kann außerdem sein eigenes privates Programm auf COTI bereitstellen. Es nimmt ausschließlich verschlüsselte Eingaben an und gibt ausschließlich verschlüsselte Ausgaben zurück.
Privatsphäre ist kein Ort mehr, zu dem man gehen muss
Privatsphäre ist kein Ziel mehr, zu dem man migrieren muss, sondern eine Funktion, die deine Chain aufrufen kann.
Der Mechanismus in einem Satz, den du wiederholen kannst: Ein Kurier, ein Rechner und eine Antwort, die versiegelt nach Hause kommt.
Die vollständige Dokumentation zu Privacy-on-Demand findest du unter docs.coti.io. Das Privacy Portal, das bereits produktiv läuft, kannst du unter privacy.coti.io ausprobieren.
Bleib bei COTI.
Offizielle Ressourcen zu Privacy-on-Demand
Dies sind die maßgeblichen Quellen zu Privacy-on-Demand, die von COTI gepflegt werden.
Dokumentation zu Privacy-on-Demand: https://docs.coti.io/coti-documentation/privacy-on-demand
Interaktive Architektur-Demo: https://pod.coti.io/
Privacy Portal, live im COTI-Produktivbetrieb: https://privacy.coti.io/
COTI auf GitHub: https://github.com/coti-io
Über COTI:
COTI ist die programmierbare Privatsphäre-Ebene für Web3. Entwickelt für Unternehmen, Entwickler und Agents. Auf Basis leistungsstarker Garbled Circuits und der unternehmenstauglichen COTI Nightfall (ZK) ermöglicht COTI verschlüsselte Berechnungen auf jeder öffentlichen Blockchain. Schnelle, kostengünstige und regelkonforme Privatsphäre für DeFi, KI und mehr.
Wenn du über COTI auf dem Laufenden bleiben und an der Unterhaltung teilnehmen möchtest, schau auf unseren Kanälen vorbei:
Website: https://coti.io/
X: https://twitter.com/COTInetwork
YouTube: https://www.youtube.com/channel/UCl-2YzhaPnouvBtotKuM4DA
Telegram: https://t.me/COTInetwork
Discord: https://discord.gg/coti-foundation
GitHub: https://github.com/coti-io
Vibe Coders Telegram: https://t.me/+uuPNfRkKiQ03ZTcx