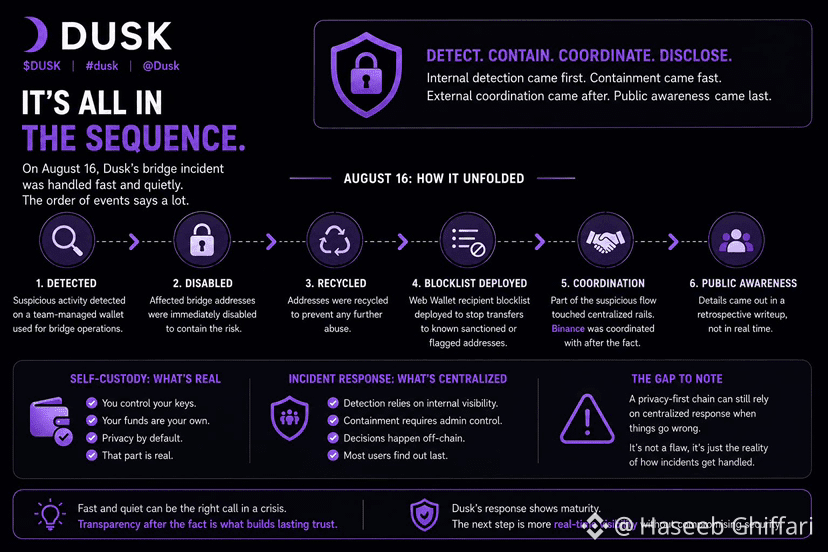
Ich habe etwas Zeit an einer Dusk-Aufgabe für CreatorPad verbracht, und das, woran ich danach weiter herumkauen musste, war nicht die Technik, sondern die Abfolge. Am 16. August wurden Bridge-Adressen markiert, deaktiviert und recycelt, bevor die meisten Nutzer überhaupt bemerkten, dass etwas nicht stimmte. Es wurde eine Blockliste erstellt. Binance wurde erst eingebunden, nachdem ein Teil des verdächtigen Ablaufs ihre Plattform berührt hatte.
Also war die Reihenfolge: interne Erkennung, interne Eindämmung, dann externe Abstimmung. Normale Nutzer erfuhren es zuletzt – wenn überhaupt.
Das ist nicht unbedingt schlecht: Man will natürlich keinen Bridge-Vorfall, der im Trend auftaucht, bevor er eingedämmt ist. Aber es hat meine Sicht darauf verändert, wie „Self-Custody“-Behauptungen rund um $DUSK funktionieren. Self-Custody ist für dein Geld tatsächlich real, klar – aber die Reaktion auf eine Bedrohung ist in der Praxis trotzdem sehr zentralisiert. Jemand mit Admin-Einsicht hat das gesehen, bevor es irgendwer on-chain bemerkt hat.
Nicht als Kritik gemeint. Eher nur eine Feststellung zur Lücke zwischen dem Privacy-Pitch und dem, wie Incident Response tatsächlich abläuft.
#dusk @Dusk
Also war die Reihenfolge: interne Erkennung, interne Eindämmung, dann externe Abstimmung. Normale Nutzer erfuhren es zuletzt – wenn überhaupt.
Das ist nicht unbedingt schlecht: Man will natürlich keinen Bridge-Vorfall, der im Trend auftaucht, bevor er eingedämmt ist. Aber es hat meine Sicht darauf verändert, wie „Self-Custody“-Behauptungen rund um $DUSK funktionieren. Self-Custody ist für dein Geld tatsächlich real, klar – aber die Reaktion auf eine Bedrohung ist in der Praxis trotzdem sehr zentralisiert. Jemand mit Admin-Einsicht hat das gesehen, bevor es irgendwer on-chain bemerkt hat.
Nicht als Kritik gemeint. Eher nur eine Feststellung zur Lücke zwischen dem Privacy-Pitch und dem, wie Incident Response tatsächlich abläuft.
#dusk @Dusk