Ich habe bemerkt, dass Dusk Datenschutz und Zugriffskontrollen als getrennte Dinge aufführt, und ich hatte sie als eins behandelt.
Sie sind nicht dasselbe Problem.
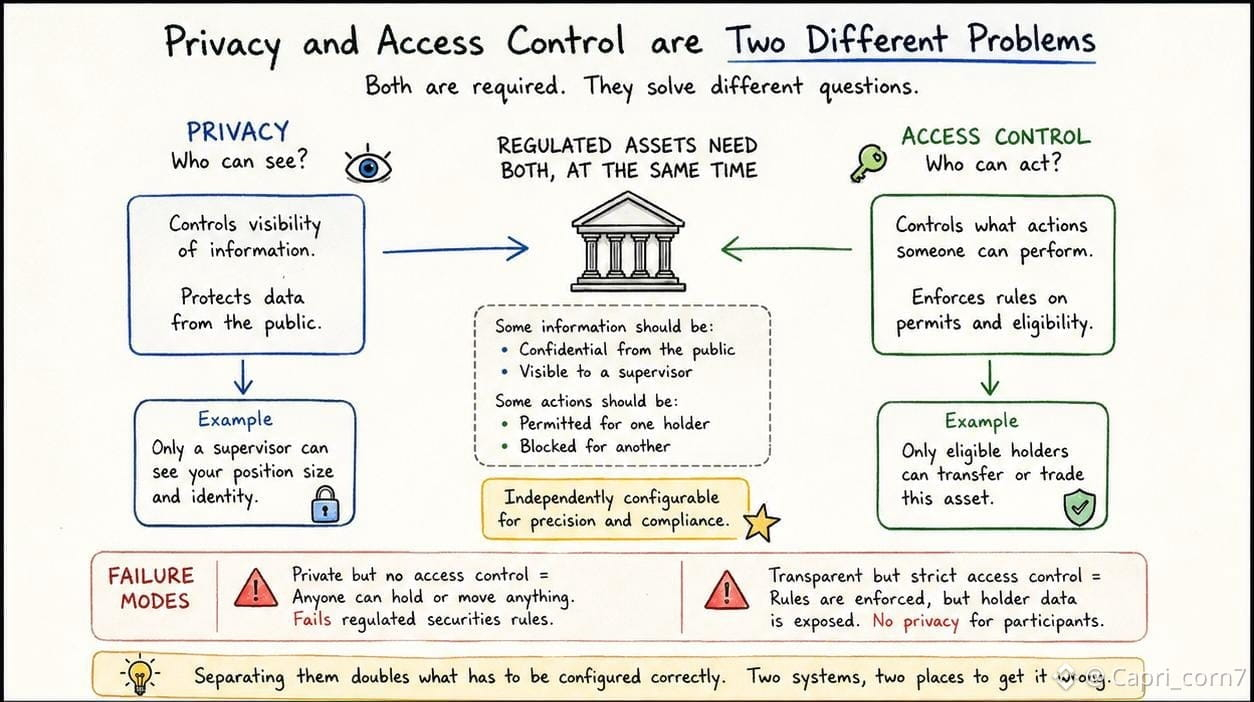
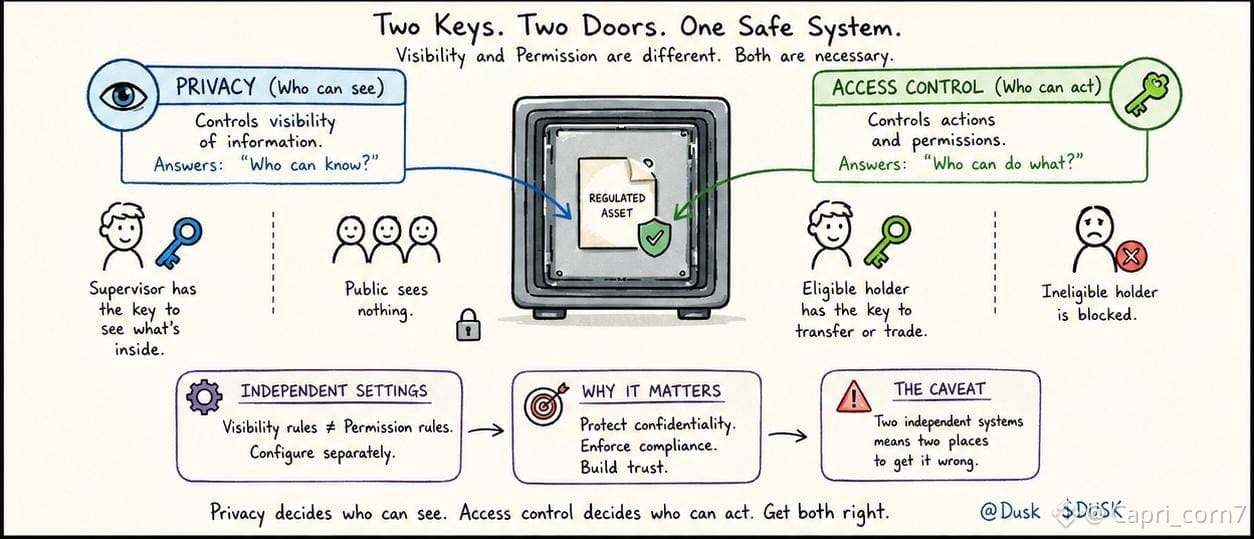
Datenschutz beantwortet die Frage, wer etwas sehen kann. Zugriffskontrolle beantwortet die Frage, wer etwas tun darf.
Du kannst das eine ohne das andere haben, und beide Arten von Fehlschlägen sind real. Eine vollständig private Chain, bei der jeder beliebige Assets halten kann, scheitert vollständig an einer regulierten Wertpapier-Anforderung. Eine vollständig transparente Chain mit strengen Zulassungsvorgaben schützt nichts in Bezug auf den Inhaber.
Regulierte Assets brauchen beides gleichzeitig, und sie müssen unabhängige Einstellungen sein. Einige Informationen sollten der Öffentlichkeit gegenüber vertraulich sein, aber für einen Aufseher sichtbar. Einige Aktionen sollten für einen Inhaber erlaubt und für einen anderen blockiert werden – unabhängig davon, was irgendjemand sehen kann....
Ähm, und ich glaube, deshalb hat so viel Krypto-Privacy-Arbeit nie einen regulierten Anwendungsfall gefunden. Sie löste die Sichtbarkeit, ließ aber Berechtigungen vollständig außer Acht.
Der Haken ist, dass das Trennen beider Dinge auch verdoppelt, was korrekt konfiguriert werden muss. Zwei unabhängige Systeme bedeuten zwei Stellen, an denen man es falsch machen kann.
Denkst du bei Datenschutz und Berechtigung an ein einziges Problem oder an zwei
@Dusk #dusk $DUSK
Sie sind nicht dasselbe Problem.
Datenschutz beantwortet die Frage, wer etwas sehen kann. Zugriffskontrolle beantwortet die Frage, wer etwas tun darf.
Du kannst das eine ohne das andere haben, und beide Arten von Fehlschlägen sind real. Eine vollständig private Chain, bei der jeder beliebige Assets halten kann, scheitert vollständig an einer regulierten Wertpapier-Anforderung. Eine vollständig transparente Chain mit strengen Zulassungsvorgaben schützt nichts in Bezug auf den Inhaber.
Regulierte Assets brauchen beides gleichzeitig, und sie müssen unabhängige Einstellungen sein. Einige Informationen sollten der Öffentlichkeit gegenüber vertraulich sein, aber für einen Aufseher sichtbar. Einige Aktionen sollten für einen Inhaber erlaubt und für einen anderen blockiert werden – unabhängig davon, was irgendjemand sehen kann....
Ähm, und ich glaube, deshalb hat so viel Krypto-Privacy-Arbeit nie einen regulierten Anwendungsfall gefunden. Sie löste die Sichtbarkeit, ließ aber Berechtigungen vollständig außer Acht.
Der Haken ist, dass das Trennen beider Dinge auch verdoppelt, was korrekt konfiguriert werden muss. Zwei unabhängige Systeme bedeuten zwei Stellen, an denen man es falsch machen kann.
Denkst du bei Datenschutz und Berechtigung an ein einziges Problem oder an zwei
@Dusk #dusk $DUSK