#dusk $DUSK @Dusk
Was mir aufgefallen ist, war nicht Dusk's Compliance-Kommunikation – sondern was eine unabhängige Wirtschaftsprüfungsgesellschaft gefunden hat: Es saß in „Dusk Plonk“ das Beweissystem zur Absicherung des abgeschirmten Transaktionsmodells von Phoenix @Dusk auf DuskDS.
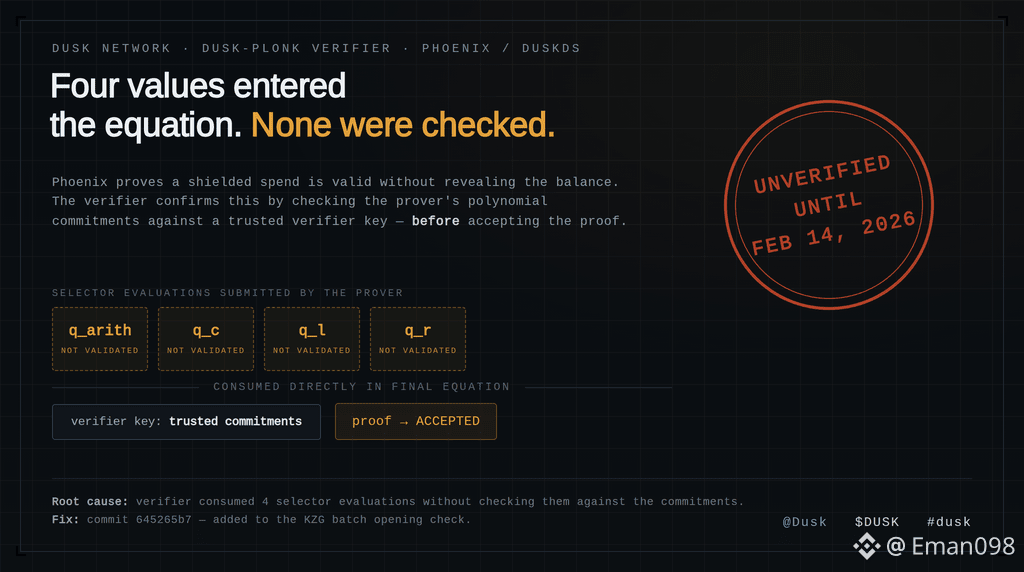
Das Prinzip: Phoenix verwendet PLONK-Proofs, sodass ein Spend verifiziert werden kann, ohne Guthaben offenzulegen. Der Verifizierer soll eine Sammlung von Polynom-Commitments anhand eines vertrauenswürdigen Verifizierer-Schlüssels prüfen, bevor er irgendeinen Proof als gültig akzeptiert.
Der Teil, den ich prüfen wollte: Laut einem Vermerk einer Sicherheitsfirma wurden vier dieser Selector-Bewertungen nie tatsächlich gegen ihre Commitments geprüft – der Verifizierer hat sie verbraucht, ohne sie zu validieren. Theoretisch könnte diese Lücke es ermöglichen, dass ein gefälschter Proof als legitim durchgeht.
Warum das wichtig ist: Das liegt direkt unter dem geschirmten Pool, aus dem die regulierten Asset-Flows ihre Privatsphäre erben sollen. Ein gefälschter Proof in einem intransparenten Notizsystem ist nachträglich schwer zu erkennen – genau darum geht es bei „Shilding“.
Das Detail, das die meisten übersehen würden: Die Korrektur wurde Mitte Februar 2026 eingeführt, bevor die öffentliche Offenlegung im April erfolgte – also gefixt, nicht ausgenutzt, basierend auf dem, was veröffentlicht wurde. Unklar für mich ist jedoch, ob das durch die interne Prüfung von Dusk entdeckt wurde oder ob es zuerst von einer externen Partei gefunden wurde, und wie dieser Zeitplan den Partnern kommuniziert wurde, die auf diese Schicht angewiesen sind.
Bedeutet „Audited“ viel, wenn der Fix zwei Monate vor der Offenlegung erfolgte?
$DUSK #dusk
Was mir aufgefallen ist, war nicht Dusk's Compliance-Kommunikation – sondern was eine unabhängige Wirtschaftsprüfungsgesellschaft gefunden hat: Es saß in „Dusk Plonk“ das Beweissystem zur Absicherung des abgeschirmten Transaktionsmodells von Phoenix @Dusk auf DuskDS.
Das Prinzip: Phoenix verwendet PLONK-Proofs, sodass ein Spend verifiziert werden kann, ohne Guthaben offenzulegen. Der Verifizierer soll eine Sammlung von Polynom-Commitments anhand eines vertrauenswürdigen Verifizierer-Schlüssels prüfen, bevor er irgendeinen Proof als gültig akzeptiert.
Der Teil, den ich prüfen wollte: Laut einem Vermerk einer Sicherheitsfirma wurden vier dieser Selector-Bewertungen nie tatsächlich gegen ihre Commitments geprüft – der Verifizierer hat sie verbraucht, ohne sie zu validieren. Theoretisch könnte diese Lücke es ermöglichen, dass ein gefälschter Proof als legitim durchgeht.
Warum das wichtig ist: Das liegt direkt unter dem geschirmten Pool, aus dem die regulierten Asset-Flows ihre Privatsphäre erben sollen. Ein gefälschter Proof in einem intransparenten Notizsystem ist nachträglich schwer zu erkennen – genau darum geht es bei „Shilding“.
Das Detail, das die meisten übersehen würden: Die Korrektur wurde Mitte Februar 2026 eingeführt, bevor die öffentliche Offenlegung im April erfolgte – also gefixt, nicht ausgenutzt, basierend auf dem, was veröffentlicht wurde. Unklar für mich ist jedoch, ob das durch die interne Prüfung von Dusk entdeckt wurde oder ob es zuerst von einer externen Partei gefunden wurde, und wie dieser Zeitplan den Partnern kommuniziert wurde, die auf diese Schicht angewiesen sind.
Bedeutet „Audited“ viel, wenn der Fix zwei Monate vor der Offenlegung erfolgte?
$DUSK #dusk