Ehrlich gesagt stolpert mich jedes Mal aufs Neue das, was passiert, wenn jemand „Privacy Blockchain“ sagt: Diese beiden Wörter sind irgendwie im Krieg miteinander. Der ganze Verkaufsargument einer Blockchain ist, dass jeder sie überprüfen kann, ohne um Erlaubnis zu bitten. „Privacy“ bedeutet das Gegenteil — niemand darf irgendetwas einsehen. Deshalb picken die meisten Projekte einfach stillschweigend eine Seite. Entweder es ist komplett abgeschirmt — was großartig ist, bis ein Auditor oder ein Regulator etwas tatsächlich verifizieren muss und es nichts gibt, das man ihnen zeigen könnte. Oder es ist nur „privat“ im Namen, und darunter ist es einfach eine normale transparente Kette mit besserem Branding. Keins von beidem hält stand, sobald echtes Geld und echte Institutionen ins Spiel kommen.
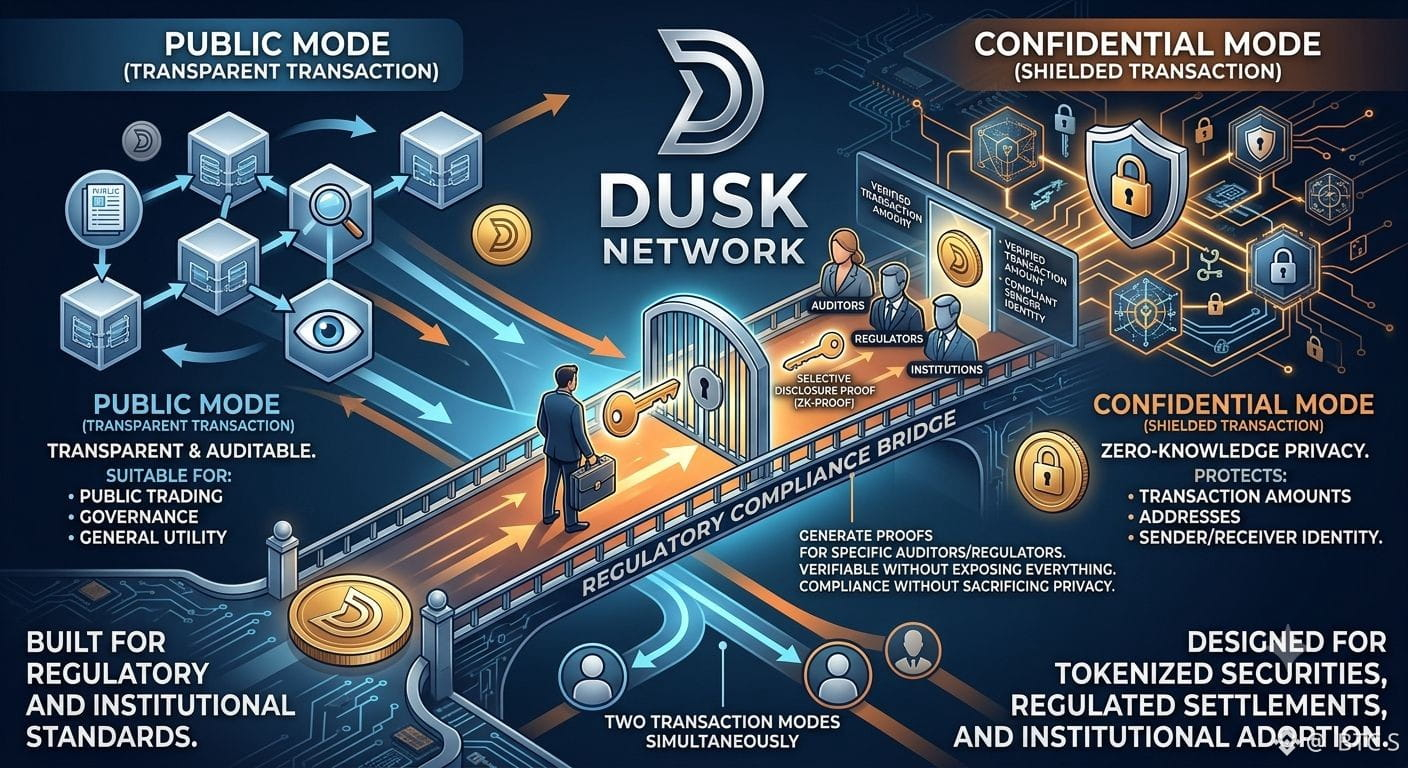
Das wäre der Rahmen, den ich um Dusk legen würde. Was wirklich meine Aufmerksamkeit geweckt hat, ist nicht der Privacy-Pitch — den macht ja jeder — sondern die Idee, dass man eine Transaktion abschirmen kann und dabei trotzdem einen Nachweis für genau die Person generiert, die sie sehen soll. Ein Auditor, ein Regulator, wer auch immer. Das ist ein viel kleineres, weniger beeindruckend klingendes Versprechen als „totale Anonymität“, aber ehrlich gesagt ist es wahrscheinlich die einzige Variante von Privacy, die in Bereichen wie tokenisierten Wertpapieren oder regulierten Abwicklungen überhaupt eine echte Chance hat, wo „Vertraut uns einfach“ nicht durchgeht.
Außerdem ist mir aufgefallen, dass sie zwei separate Transaktionsmodi fahren, statt allen eine einzige Privacy-Einstellung aufzuzwingen. Es wirkt, als hätte sich jemand wirklich mit unterschiedlichen Use Cases beschäftigt, statt um einen Slogan herum zu bauen. Obwohl mehr Modi auch einfach mehr Stellen bedeuten, an denen etwas im Verborgenen schiefgehen kann.
In das alles würde ich erst investieren, wenn es durch einen echten Audit gegangen ist — mit echtem institutionellem Geld auf dem Spiel. Auf das Scheitern würde ich besonders achten, das auf der Hand liegt: „vertraulich“, was am Ende dazu führt, dass Dinge genau vor der einen Partei verborgen werden, vor der es schützen sollte.
#dusk @Dusk
$TUT
$DUSK
$RE
Das wäre der Rahmen, den ich um Dusk legen würde. Was wirklich meine Aufmerksamkeit geweckt hat, ist nicht der Privacy-Pitch — den macht ja jeder — sondern die Idee, dass man eine Transaktion abschirmen kann und dabei trotzdem einen Nachweis für genau die Person generiert, die sie sehen soll. Ein Auditor, ein Regulator, wer auch immer. Das ist ein viel kleineres, weniger beeindruckend klingendes Versprechen als „totale Anonymität“, aber ehrlich gesagt ist es wahrscheinlich die einzige Variante von Privacy, die in Bereichen wie tokenisierten Wertpapieren oder regulierten Abwicklungen überhaupt eine echte Chance hat, wo „Vertraut uns einfach“ nicht durchgeht.
Außerdem ist mir aufgefallen, dass sie zwei separate Transaktionsmodi fahren, statt allen eine einzige Privacy-Einstellung aufzuzwingen. Es wirkt, als hätte sich jemand wirklich mit unterschiedlichen Use Cases beschäftigt, statt um einen Slogan herum zu bauen. Obwohl mehr Modi auch einfach mehr Stellen bedeuten, an denen etwas im Verborgenen schiefgehen kann.
In das alles würde ich erst investieren, wenn es durch einen echten Audit gegangen ist — mit echtem institutionellem Geld auf dem Spiel. Auf das Scheitern würde ich besonders achten, das auf der Hand liegt: „vertraulich“, was am Ende dazu führt, dass Dinge genau vor der einen Partei verborgen werden, vor der es schützen sollte.
#dusk @Dusk
$TUT
$DUSK
$RE