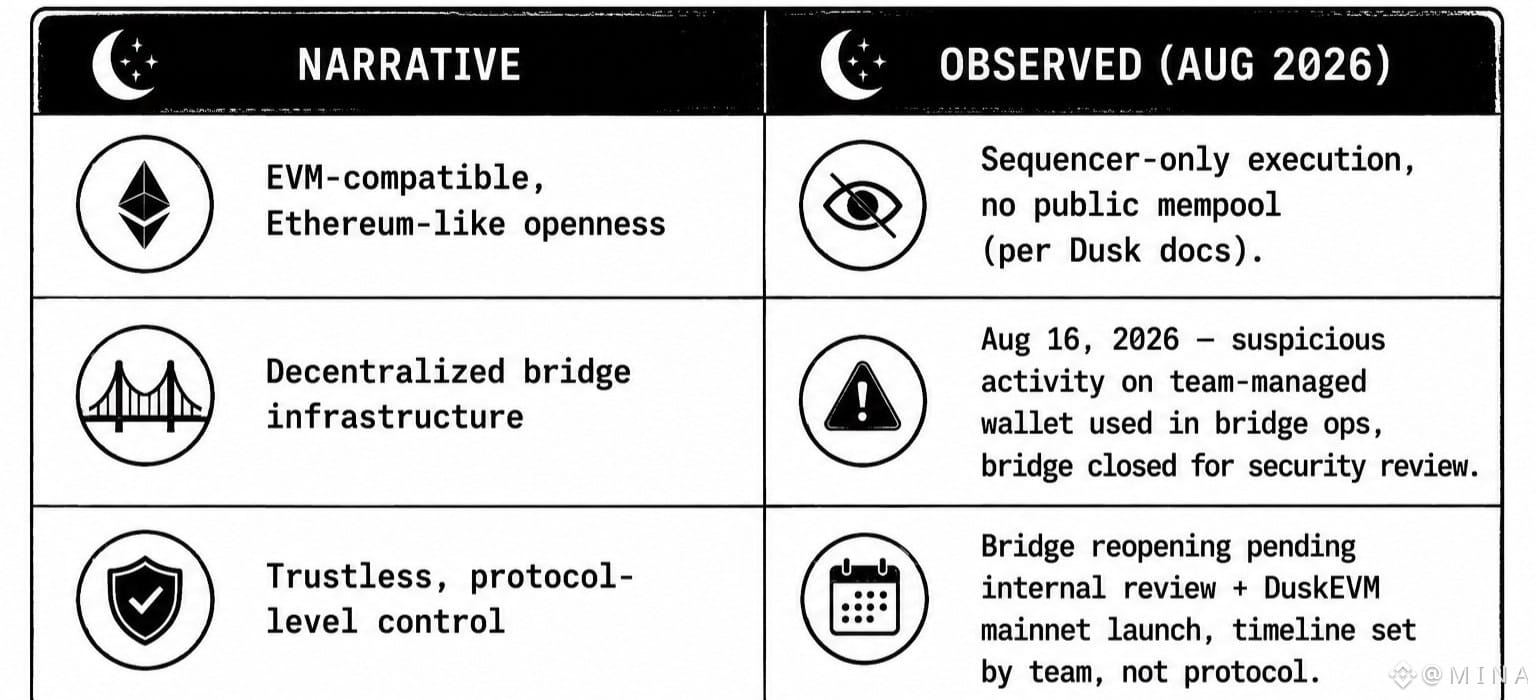
#dusk $DUSK @Dusk DuskEVM-Testnetz für eine CreatorPad-Aufgabe: Bereitstellung eines Dummy-Solidity-Contracts mit Hardhat. Alles fühlte sich vertraut an, bis ich auf das Mempool traf. Das Ding, das niemand ins Deck packt: DuskEVM läuft im Moment als Sequencer-only—kein öffentliches Mempool.
Also ist das EVM-kompatibel, genau wie bei Ethereum—die Einordnung ist ähnlich … klar, die Tooling-Oberfläche ist identisch, aber der tatsächliche Transaktions-Flow ist nicht so dezentral, wie viele es annehmen, wenn sie EVM hören. Jemandes Sequencer entscheidet über die Reihenfolge.
Das ist kein Angriff, nur nicht das, was die Marketing-Claims implizieren—und dann gibt es noch die Bridge. Am 16. August hat das Team verdächtige Aktivitäten gemeldet, die an eine Team-verwaltete Wallet gekoppelt waren, die bei Bridge-Operationen eingesetzt wird, und das Ganze für eine Sicherheitsprüfung heruntergefahren.
Stand bei Abfassung: immer noch geschlossen, bis zum Rollout des DuskEVM-Mainnet. Nochmals: eine teamverwaltete Wallet macht Bridge-Custody. Kein DAO-Multisig, kein dezentraler Relayer-Set. Eine Wallet, die das Team kontrolliert.
Keins davon ist in diesem Stadium ein Ausschlusskriterium. Testnets und Pre-Mainnet-Bridges sehen überall normalerweise so aus.
Aber es ist ein Muster, das man sich genauer anschauen sollte: Die Privacy-/Compliance-Erzählung ist der lautere Teil, und die eigentliche Infrastruktur darunter ist nach wie vor ziemlich zentralisiert—an den langweiligen, operativen Stellen.
Wie viel ändert sich daran, sobald DuskEVM wirklich im Mainnet live geht—oder wird einfach nur dieselbe Vertrauensannahme eine Ebene tiefer verlagert?
$TUT $PORTAL
Also ist das EVM-kompatibel, genau wie bei Ethereum—die Einordnung ist ähnlich … klar, die Tooling-Oberfläche ist identisch, aber der tatsächliche Transaktions-Flow ist nicht so dezentral, wie viele es annehmen, wenn sie EVM hören. Jemandes Sequencer entscheidet über die Reihenfolge.
Das ist kein Angriff, nur nicht das, was die Marketing-Claims implizieren—und dann gibt es noch die Bridge. Am 16. August hat das Team verdächtige Aktivitäten gemeldet, die an eine Team-verwaltete Wallet gekoppelt waren, die bei Bridge-Operationen eingesetzt wird, und das Ganze für eine Sicherheitsprüfung heruntergefahren.
Stand bei Abfassung: immer noch geschlossen, bis zum Rollout des DuskEVM-Mainnet. Nochmals: eine teamverwaltete Wallet macht Bridge-Custody. Kein DAO-Multisig, kein dezentraler Relayer-Set. Eine Wallet, die das Team kontrolliert.
Keins davon ist in diesem Stadium ein Ausschlusskriterium. Testnets und Pre-Mainnet-Bridges sehen überall normalerweise so aus.
Aber es ist ein Muster, das man sich genauer anschauen sollte: Die Privacy-/Compliance-Erzählung ist der lautere Teil, und die eigentliche Infrastruktur darunter ist nach wie vor ziemlich zentralisiert—an den langweiligen, operativen Stellen.
Wie viel ändert sich daran, sobald DuskEVM wirklich im Mainnet live geht—oder wird einfach nur dieselbe Vertrauensannahme eine Ebene tiefer verlagert?
$TUT $PORTAL