Eine Sache, zu der ich bei Dusk Network immer wieder zurückkehre, ist Sicherheit.
Privatsphäre bekommt zwar die meiste Aufmerksamkeit, aber ich glaube, dass das eher „langweilige“ Zeug darunter genauso wichtig ist für eine finanzielle Blockchain. Wenn es in der Ausführungsebene eine Schwachstelle gibt, bedeutet ausgefeilte Kryptografie nicht viel.
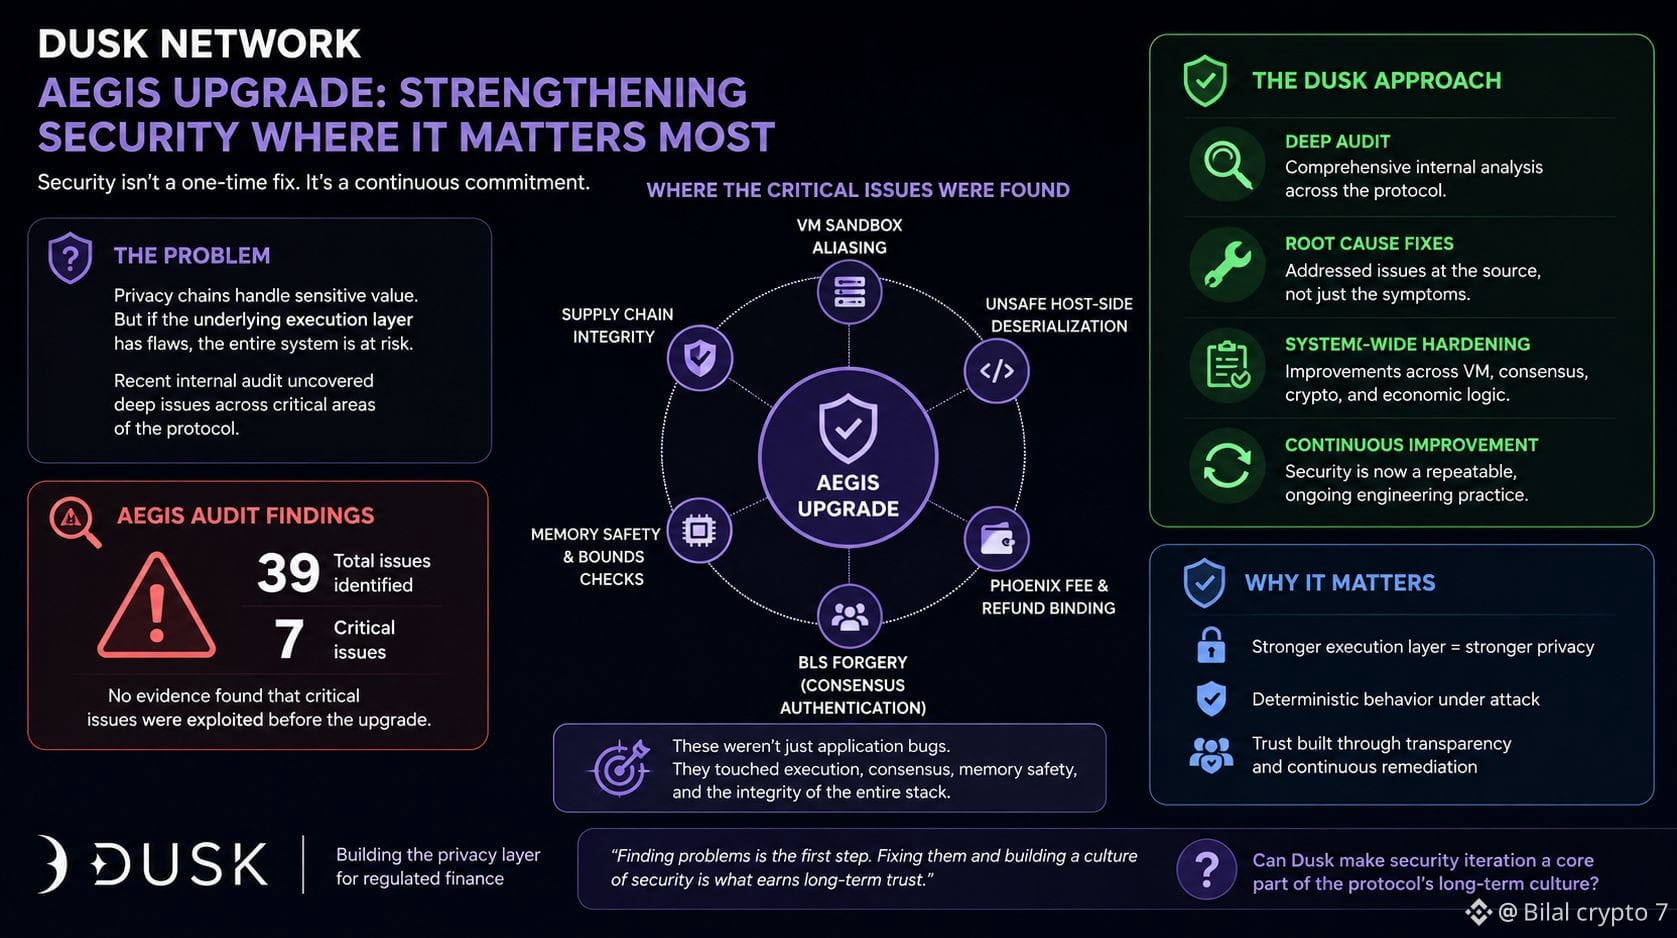
Das Upgrade von Dusk mit AEGIS hat meine Aufmerksamkeit geweckt, weil es nicht nur darum ging, die Kanten zu glätten. Dusk sagt, dass das Audit 39 Probleme aufgedeckt hat – darunter sieben kritische – in Bereichen wie VM-Sandboxing, Deserialisierung, Gebührenbehandlung und BLS-Signaturen.
Was ich interessant finde, ist, dass diese Probleme nicht alle an einer Stelle im Stack saßen. Sie betrafen die Ausführung, die Sicherheit und die Art und Weise, wie das Netzwerk Transaktionen verarbeitet.
Ich habe genug Projekte gesehen, um zu wissen, dass ein Audit an sich nicht viel beweist. Probleme zu finden ist nützlich, aber mir ist wichtiger, was danach passiert. Werden die Fixes richtig getestet? Sucht das Team weiter nach Schwachstellen? Wird Sicherheit Teil des Entwicklungsprozesses?
Genau da bin ich bei Dusk noch ein wenig vorsichtig. Gute Nachbesserungen sind ermutigend, aber sie müssen zur Gewohnheit werden.
Ich bin gespannt, ob Dusk diese Sicherheitsdisziplin zu einem Teil der langfristigen Kultur des Protokolls machen kann.
@Dusk #dusk $DUSK
Privatsphäre bekommt zwar die meiste Aufmerksamkeit, aber ich glaube, dass das eher „langweilige“ Zeug darunter genauso wichtig ist für eine finanzielle Blockchain. Wenn es in der Ausführungsebene eine Schwachstelle gibt, bedeutet ausgefeilte Kryptografie nicht viel.
Das Upgrade von Dusk mit AEGIS hat meine Aufmerksamkeit geweckt, weil es nicht nur darum ging, die Kanten zu glätten. Dusk sagt, dass das Audit 39 Probleme aufgedeckt hat – darunter sieben kritische – in Bereichen wie VM-Sandboxing, Deserialisierung, Gebührenbehandlung und BLS-Signaturen.
Was ich interessant finde, ist, dass diese Probleme nicht alle an einer Stelle im Stack saßen. Sie betrafen die Ausführung, die Sicherheit und die Art und Weise, wie das Netzwerk Transaktionen verarbeitet.
Ich habe genug Projekte gesehen, um zu wissen, dass ein Audit an sich nicht viel beweist. Probleme zu finden ist nützlich, aber mir ist wichtiger, was danach passiert. Werden die Fixes richtig getestet? Sucht das Team weiter nach Schwachstellen? Wird Sicherheit Teil des Entwicklungsprozesses?
Genau da bin ich bei Dusk noch ein wenig vorsichtig. Gute Nachbesserungen sind ermutigend, aber sie müssen zur Gewohnheit werden.
Ich bin gespannt, ob Dusk diese Sicherheitsdisziplin zu einem Teil der langfristigen Kultur des Protokolls machen kann.
@Dusk #dusk $DUSK