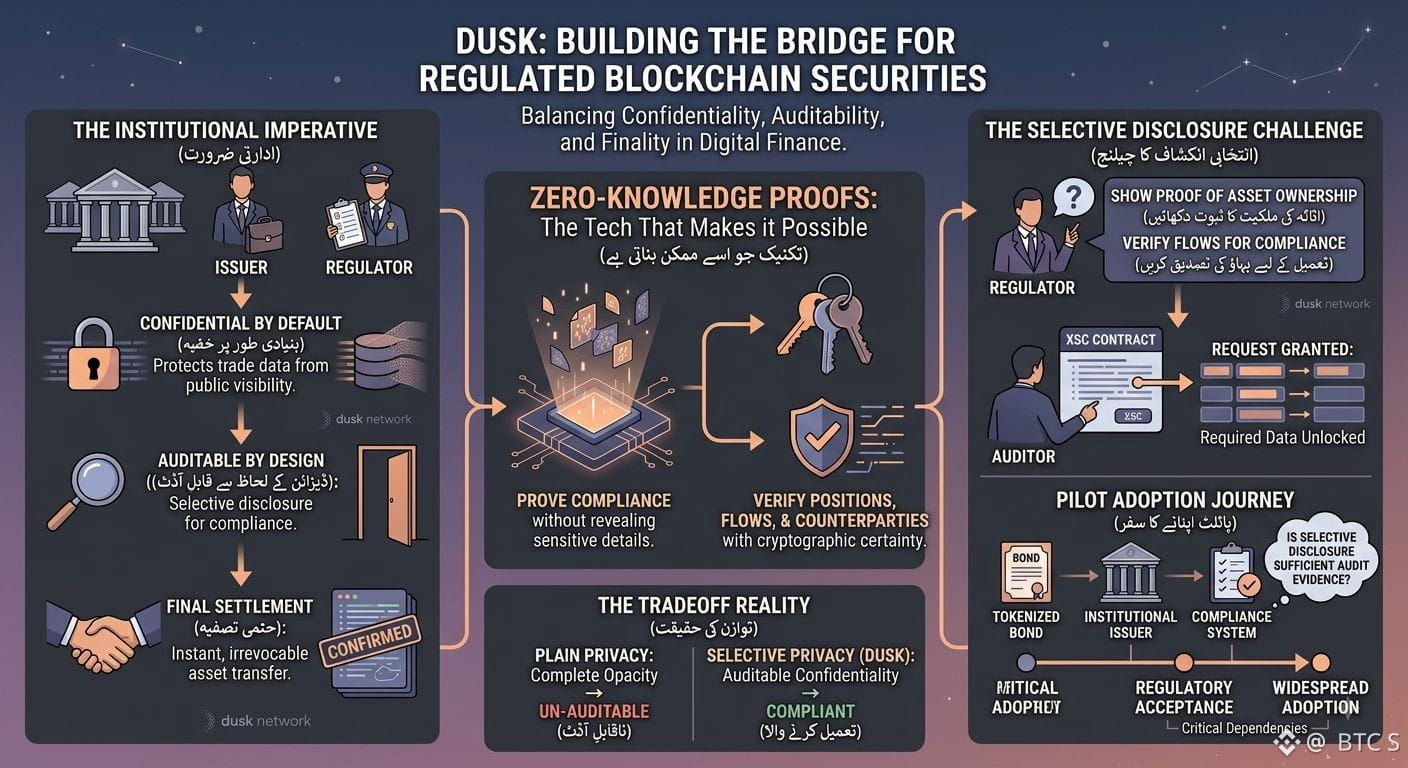
Banken werden keine Anleihe auf der Blockchain abwickeln, weil sobald der Handel die öffentliche Ledger-Adresse erreicht, jede Positionsgröße, jeder Kontrahent und jedes Zahlungs-/Zahlungsflussmuster für jedermann sichtbar wird. Das ist keine reine Präferenz für Privatsphäre – es ist eine ganz konkrete rechtliche Anforderung in nahezu jedem Wertpapier-Regelwerk. Aufsichtsbehörden müssen prüfen können, nicht im Blindflug handeln. Also frieren Institute alles ein. Nicht weil sie gegen Blockchain sind, sondern weil die Blockchain-Standardumgebung mit dem Motto „alles ist transparent“ tatsächlich der Compliance-Engpass ist.
Die meisten Privacy-Chains versuchen, das zu umgehen, indem sie alles verbergen. Regulierer rufen das sofort auf den Plan: Man kann nicht auditen, wenn man blind ist.
Dusk’s XSC-Verträge gehen einen anderen Weg. Vertraulich standardmäßig, aber selektiv beweisbar, wenn ein Regulierer oder Auditor etwas tatsächlich prüfen muss. Diese selektive-Offenlegungs-Idee ist die echte technische Herausforderung im Moment. Die Zero-Knowledge-Proofs, die wirklich zu realen Audit-Trails im Wertpapierrecht passen, sind noch ziemlich neu, daher ist „konforme Privacy“ viel enger gefasst als einfach „privat“. Die Einführung wird langsam vorangehen, bis die Regulierer entscheiden, ob selektive Offenlegung als echtes Audit-Belegmaterial zählt.
Jede Chain, die behauptet, gleichzeitig Settlement-Finalität und regulatorische Offenlegung liefern zu können, kämpft im Grunde gegen die Physik. Diese beiden Ziele ziehen gegeneinander, und jedes Projekt endet damit, eines auszuwählen und das andere zu verkaufen. Dusk ist eines der wenigen, die nicht so tun, als gäbe es diesen Trade-off nicht. Solche offenen Aussagen sind erfrischend.
Tatsächlich nutzen werden das nur regulierte Emittenten, die Pilot-Tokenized-Bonds betreiben. Retail-Trader werden es nicht anfassen – sie wollen Liquidität und Preisfindung, nicht Privacy-Show. Es funktioniert nur, wenn die Beweise schnell, günstig sind und sich direkt in bestehende Compliance-Systeme integrieren lassen … und wenn die Regulierer akzeptieren, dass selektive Offenlegung als ausreichend für ein Audit gilt. Bis dahin ist es immer noch nur eine Idee „das sollten wir versuchen, wenn wir können“ – keine Realität „wir müssen das nutzen“.
#dusk $DUSK @Dusk
Die meisten Privacy-Chains versuchen, das zu umgehen, indem sie alles verbergen. Regulierer rufen das sofort auf den Plan: Man kann nicht auditen, wenn man blind ist.
Dusk’s XSC-Verträge gehen einen anderen Weg. Vertraulich standardmäßig, aber selektiv beweisbar, wenn ein Regulierer oder Auditor etwas tatsächlich prüfen muss. Diese selektive-Offenlegungs-Idee ist die echte technische Herausforderung im Moment. Die Zero-Knowledge-Proofs, die wirklich zu realen Audit-Trails im Wertpapierrecht passen, sind noch ziemlich neu, daher ist „konforme Privacy“ viel enger gefasst als einfach „privat“. Die Einführung wird langsam vorangehen, bis die Regulierer entscheiden, ob selektive Offenlegung als echtes Audit-Belegmaterial zählt.
Jede Chain, die behauptet, gleichzeitig Settlement-Finalität und regulatorische Offenlegung liefern zu können, kämpft im Grunde gegen die Physik. Diese beiden Ziele ziehen gegeneinander, und jedes Projekt endet damit, eines auszuwählen und das andere zu verkaufen. Dusk ist eines der wenigen, die nicht so tun, als gäbe es diesen Trade-off nicht. Solche offenen Aussagen sind erfrischend.
Tatsächlich nutzen werden das nur regulierte Emittenten, die Pilot-Tokenized-Bonds betreiben. Retail-Trader werden es nicht anfassen – sie wollen Liquidität und Preisfindung, nicht Privacy-Show. Es funktioniert nur, wenn die Beweise schnell, günstig sind und sich direkt in bestehende Compliance-Systeme integrieren lassen … und wenn die Regulierer akzeptieren, dass selektive Offenlegung als ausreichend für ein Audit gilt. Bis dahin ist es immer noch nur eine Idee „das sollten wir versuchen, wenn wir können“ – keine Realität „wir müssen das nutzen“.
#dusk $DUSK @Dusk