Eine Sache hat mich davon abgehalten, weiter zu scrollen bei
Dusk x ChainlinK: Das Interessante ist nicht einfach, dass Dusk eine Cross-Chain-Konnektivität bekommt.
Ich bin die Partnerschaftsdetails noch einmal durchgegangen und habe gesehen, wie viel davon abhängt, den Unterschied zwischen dem Verschieben eines Assets und dem Bewahren der Kontrolle darüber zu verstehen.
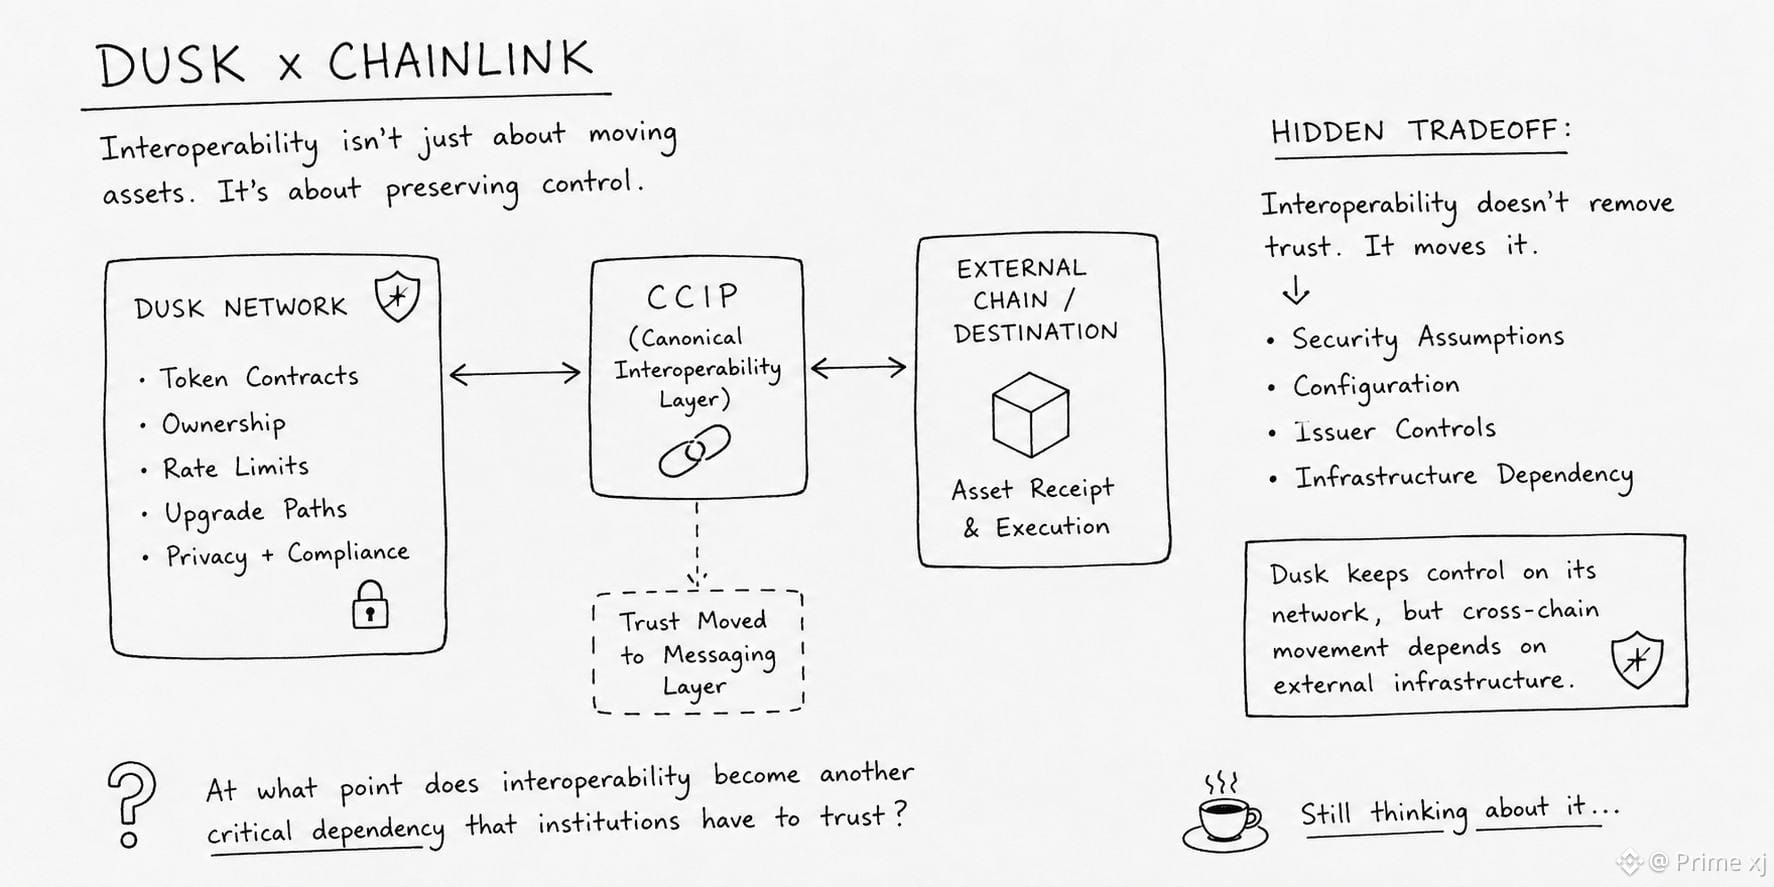
Dusk plant, CCIP als seine kanonische Interoperabilitäts-Schicht zu verwenden, während es Eigentum an den Token-Contracts behält und Kontrollen wie Rate Limits sowie Upgrade-Pfade beibehält.
Klingt zunächst unkompliziert, bis man an regulierte Assets denkt.
Ich habe mir einen Kaffee geholt und bin die Architektur noch einmal durchgegangen.
Der versteckte Tradeoff ist, dass Interoperabilität die Vertrauensanforderungen nicht beseitigt. Sie verlagert einen Teil davon in die Messaging-Schicht, wo Sicherheitsannahmen, Konfiguration und die Kontrolle durch den Aussteller weiterhin zueinander passen müssen.
Mechanisch ergibt das Sinn.
Aber strukturell entsteht dadurch eine neue Abhängigkeit:
Dusk kann auf seinem eigenen Netzwerk Privatsphäre und Compliance beibehalten, aber das Cross-Chain-Verschieben von Assets hängt weiterhin von Infrastruktur außerhalb der Basisschicht ab.
Vielleicht sind das einfach die unvermeidlichen Kosten, regulierte Assets über Chains hinweg kompositionsfähig zu machen.
Ich denke immer noch darüber nach.
Ab welchem Punkt wird Interoperabilität zu einer weiteren kritischen Abhängigkeit, der Institutionen vertrauen müssen?
@Dusk
#dusk $DUSK
Dusk x ChainlinK: Das Interessante ist nicht einfach, dass Dusk eine Cross-Chain-Konnektivität bekommt.
Ich bin die Partnerschaftsdetails noch einmal durchgegangen und habe gesehen, wie viel davon abhängt, den Unterschied zwischen dem Verschieben eines Assets und dem Bewahren der Kontrolle darüber zu verstehen.
Dusk plant, CCIP als seine kanonische Interoperabilitäts-Schicht zu verwenden, während es Eigentum an den Token-Contracts behält und Kontrollen wie Rate Limits sowie Upgrade-Pfade beibehält.
Klingt zunächst unkompliziert, bis man an regulierte Assets denkt.
Ich habe mir einen Kaffee geholt und bin die Architektur noch einmal durchgegangen.
Der versteckte Tradeoff ist, dass Interoperabilität die Vertrauensanforderungen nicht beseitigt. Sie verlagert einen Teil davon in die Messaging-Schicht, wo Sicherheitsannahmen, Konfiguration und die Kontrolle durch den Aussteller weiterhin zueinander passen müssen.
Mechanisch ergibt das Sinn.
Aber strukturell entsteht dadurch eine neue Abhängigkeit:
Dusk kann auf seinem eigenen Netzwerk Privatsphäre und Compliance beibehalten, aber das Cross-Chain-Verschieben von Assets hängt weiterhin von Infrastruktur außerhalb der Basisschicht ab.
Vielleicht sind das einfach die unvermeidlichen Kosten, regulierte Assets über Chains hinweg kompositionsfähig zu machen.
Ich denke immer noch darüber nach.
Ab welchem Punkt wird Interoperabilität zu einer weiteren kritischen Abhängigkeit, der Institutionen vertrauen müssen?
@Dusk
#dusk $DUSK