
#web3safety
web3safety
323,650 Aufrufe
444 Kommentare
Hot
Zuletzt

·
--
Übersetzung ansehen
🚨 SUPPLY CHAIN COMPROMISE HITS $SOL HARDWARE STORAGE ACROSS PREMIUM RETAIL OUTLETS! ⚠️
Institutional-grade security starts at the distribution layer, where recent supply chain intrusions in Dubai have exposed vulnerable hardware units. 🔍 Unsuspecting participants are watching significant capital drain even on freshly unboxed devices.
Protect your structural capital by sourcing directly from verified manufacturers and implementing an additional passphrase layer for structural redundancy. 💡 Never rely solely on factory defaults when safeguarding large digital asset allocations.
💬 How are you auditing your offline storage security protocols right now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🦈 🔒
🚨 SUPPLY CHAIN COMPROMISE HITS $SOL HARDWARE STORAGE ACROSS PREMIUM RETAIL OUTLETS! ⚠️
Institutional-grade security starts at the distribution layer, where recent supply chain intrusions in Dubai have exposed vulnerable hardware units. 🔍 Unsuspecting participants are watching significant capital drain even on freshly unboxed devices.
Protect your structural capital by sourcing directly from verified manufacturers and implementing an additional passphrase layer for structural redundancy. 💡 Never rely solely on factory defaults when safeguarding large digital asset allocations.
💬 How are you auditing your offline storage security protocols right now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🦈 🔒
Institutional-grade security starts at the distribution layer, where recent supply chain intrusions in Dubai have exposed vulnerable hardware units. 🔍 Unsuspecting participants are watching significant capital drain even on freshly unboxed devices.
Protect your structural capital by sourcing directly from verified manufacturers and implementing an additional passphrase layer for structural redundancy. 💡 Never rely solely on factory defaults when safeguarding large digital asset allocations.
💬 How are you auditing your offline storage security protocols right now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🦈 🔒
7

🚨 $BTC INHABER: GRENZÜBERSCHREITENDES ON-CHAIN-TRACKING SPÜRT JETZT BÖSARTIGE CONTRACT-GENEHMIGUNGEN AUF! ⚡
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
🚨 $BTC INHABER: GRENZÜBERSCHREITENDES ON-CHAIN-TRACKING SPÜRT JETZT BÖSARTIGE CONTRACT-GENEHMIGUNGEN AUF! ⚡
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
1

🚨 WARUM DEINE BRANDNEUE $SOL -HARDWARE-WALLET BEREITS KOMPROMITTIERT SEIN KÖNNTE ⚠️
Angriffe auf die Lieferkette sind die stillen Killer von Krypto-Portfolios. Sie beweisen, dass selbst werkseitig versiegelte Verpackungen in großen Einzelhandelszentren wie Dubai manipulierte Hardware enthalten können. 🔍
Wenn böswillige Akteure Vertriebswege abfangen, um Mikrochips zu verändern, bevor die Geräte in den Handel kommen, wird dein Cold Storage zur Schwachstelle, über die sofort Guthaben abfließen kann. ⚡
Schütze dein Kapital, indem du Lieferungen direkt vom Hersteller überprüfst, eine strenge Passphrase-Ebene einrichtest und deine Verwahrungskanäle breit diversifizierst. 💡 💬 Überprüfst du heute die Sicherheit deiner Hardware-Wallet oder wartest du auf ein kostspieliges böses Erwachen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
🚨 WARUM DEINE BRANDNEUE $SOL -HARDWARE-WALLET BEREITS KOMPROMITTIERT SEIN KÖNNTE ⚠️
Angriffe auf die Lieferkette sind die stillen Killer von Krypto-Portfolios. Sie beweisen, dass selbst werkseitig versiegelte Verpackungen in großen Einzelhandelszentren wie Dubai manipulierte Hardware enthalten können. 🔍
Wenn böswillige Akteure Vertriebswege abfangen, um Mikrochips zu verändern, bevor die Geräte in den Handel kommen, wird dein Cold Storage zur Schwachstelle, über die sofort Guthaben abfließen kann. ⚡
Schütze dein Kapital, indem du Lieferungen direkt vom Hersteller überprüfst, eine strenge Passphrase-Ebene einrichtest und deine Verwahrungskanäle breit diversifizierst. 💡 💬 Überprüfst du heute die Sicherheit deiner Hardware-Wallet oder wartest du auf ein kostspieliges böses Erwachen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
Angriffe auf die Lieferkette sind die stillen Killer von Krypto-Portfolios. Sie beweisen, dass selbst werkseitig versiegelte Verpackungen in großen Einzelhandelszentren wie Dubai manipulierte Hardware enthalten können. 🔍
Wenn böswillige Akteure Vertriebswege abfangen, um Mikrochips zu verändern, bevor die Geräte in den Handel kommen, wird dein Cold Storage zur Schwachstelle, über die sofort Guthaben abfließen kann. ⚡
Schütze dein Kapital, indem du Lieferungen direkt vom Hersteller überprüfst, eine strenge Passphrase-Ebene einrichtest und deine Verwahrungskanäle breit diversifizierst. 💡 💬 Überprüfst du heute die Sicherheit deiner Hardware-Wallet oder wartest du auf ein kostspieliges böses Erwachen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
5

·
--
🚨 HARDWARE-WALLET-KOMPROMITIERUNG TRIFFT EINZELHANDELSKANÄLE – $SOL -INHABER ERLEIDEN SCHWERE VERLUSTE 💥
Angriffe auf die Lieferkette haben eine neue Dimension erreicht: Manipulationen an Geräten trafen autorisierte Geschäfte in Dubai und brachten ahnungslose Käufer um mehr als 600.000 Dollar. 🦈
Manipulierte Platinen, die in Cold-Storage-Geräte eingeschleust wurden, umgehen die integrierten Validierungsprüfungen, indem sie Wiederherstellungsphrasen direkt vom Display ablesen. ⚡ Wenn Einzelhandelsregale zum Angriffsvektor werden, ist das Vertrauen in Vertriebskanäle Dritter ein völlig ungesichertes Risiko. 🔍
Kaufst du deine Geräte noch im Einzelhandel oder bestellst du inzwischen ausschließlich direkt beim Hersteller? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
🚨 HARDWARE-WALLET-KOMPROMITIERUNG TRIFFT EINZELHANDELSKANÄLE – $SOL -INHABER ERLEIDEN SCHWERE VERLUSTE 💥
Angriffe auf die Lieferkette haben eine neue Dimension erreicht: Manipulationen an Geräten trafen autorisierte Geschäfte in Dubai und brachten ahnungslose Käufer um mehr als 600.000 Dollar. 🦈
Manipulierte Platinen, die in Cold-Storage-Geräte eingeschleust wurden, umgehen die integrierten Validierungsprüfungen, indem sie Wiederherstellungsphrasen direkt vom Display ablesen. ⚡ Wenn Einzelhandelsregale zum Angriffsvektor werden, ist das Vertrauen in Vertriebskanäle Dritter ein völlig ungesichertes Risiko. 🔍
Kaufst du deine Geräte noch im Einzelhandel oder bestellst du inzwischen ausschließlich direkt beim Hersteller? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
Angriffe auf die Lieferkette haben eine neue Dimension erreicht: Manipulationen an Geräten trafen autorisierte Geschäfte in Dubai und brachten ahnungslose Käufer um mehr als 600.000 Dollar. 🦈
Manipulierte Platinen, die in Cold-Storage-Geräte eingeschleust wurden, umgehen die integrierten Validierungsprüfungen, indem sie Wiederherstellungsphrasen direkt vom Display ablesen. ⚡ Wenn Einzelhandelsregale zum Angriffsvektor werden, ist das Vertrauen in Vertriebskanäle Dritter ein völlig ungesichertes Risiko. 🔍
Kaufst du deine Geräte noch im Einzelhandel oder bestellst du inzwischen ausschließlich direkt beim Hersteller? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
8

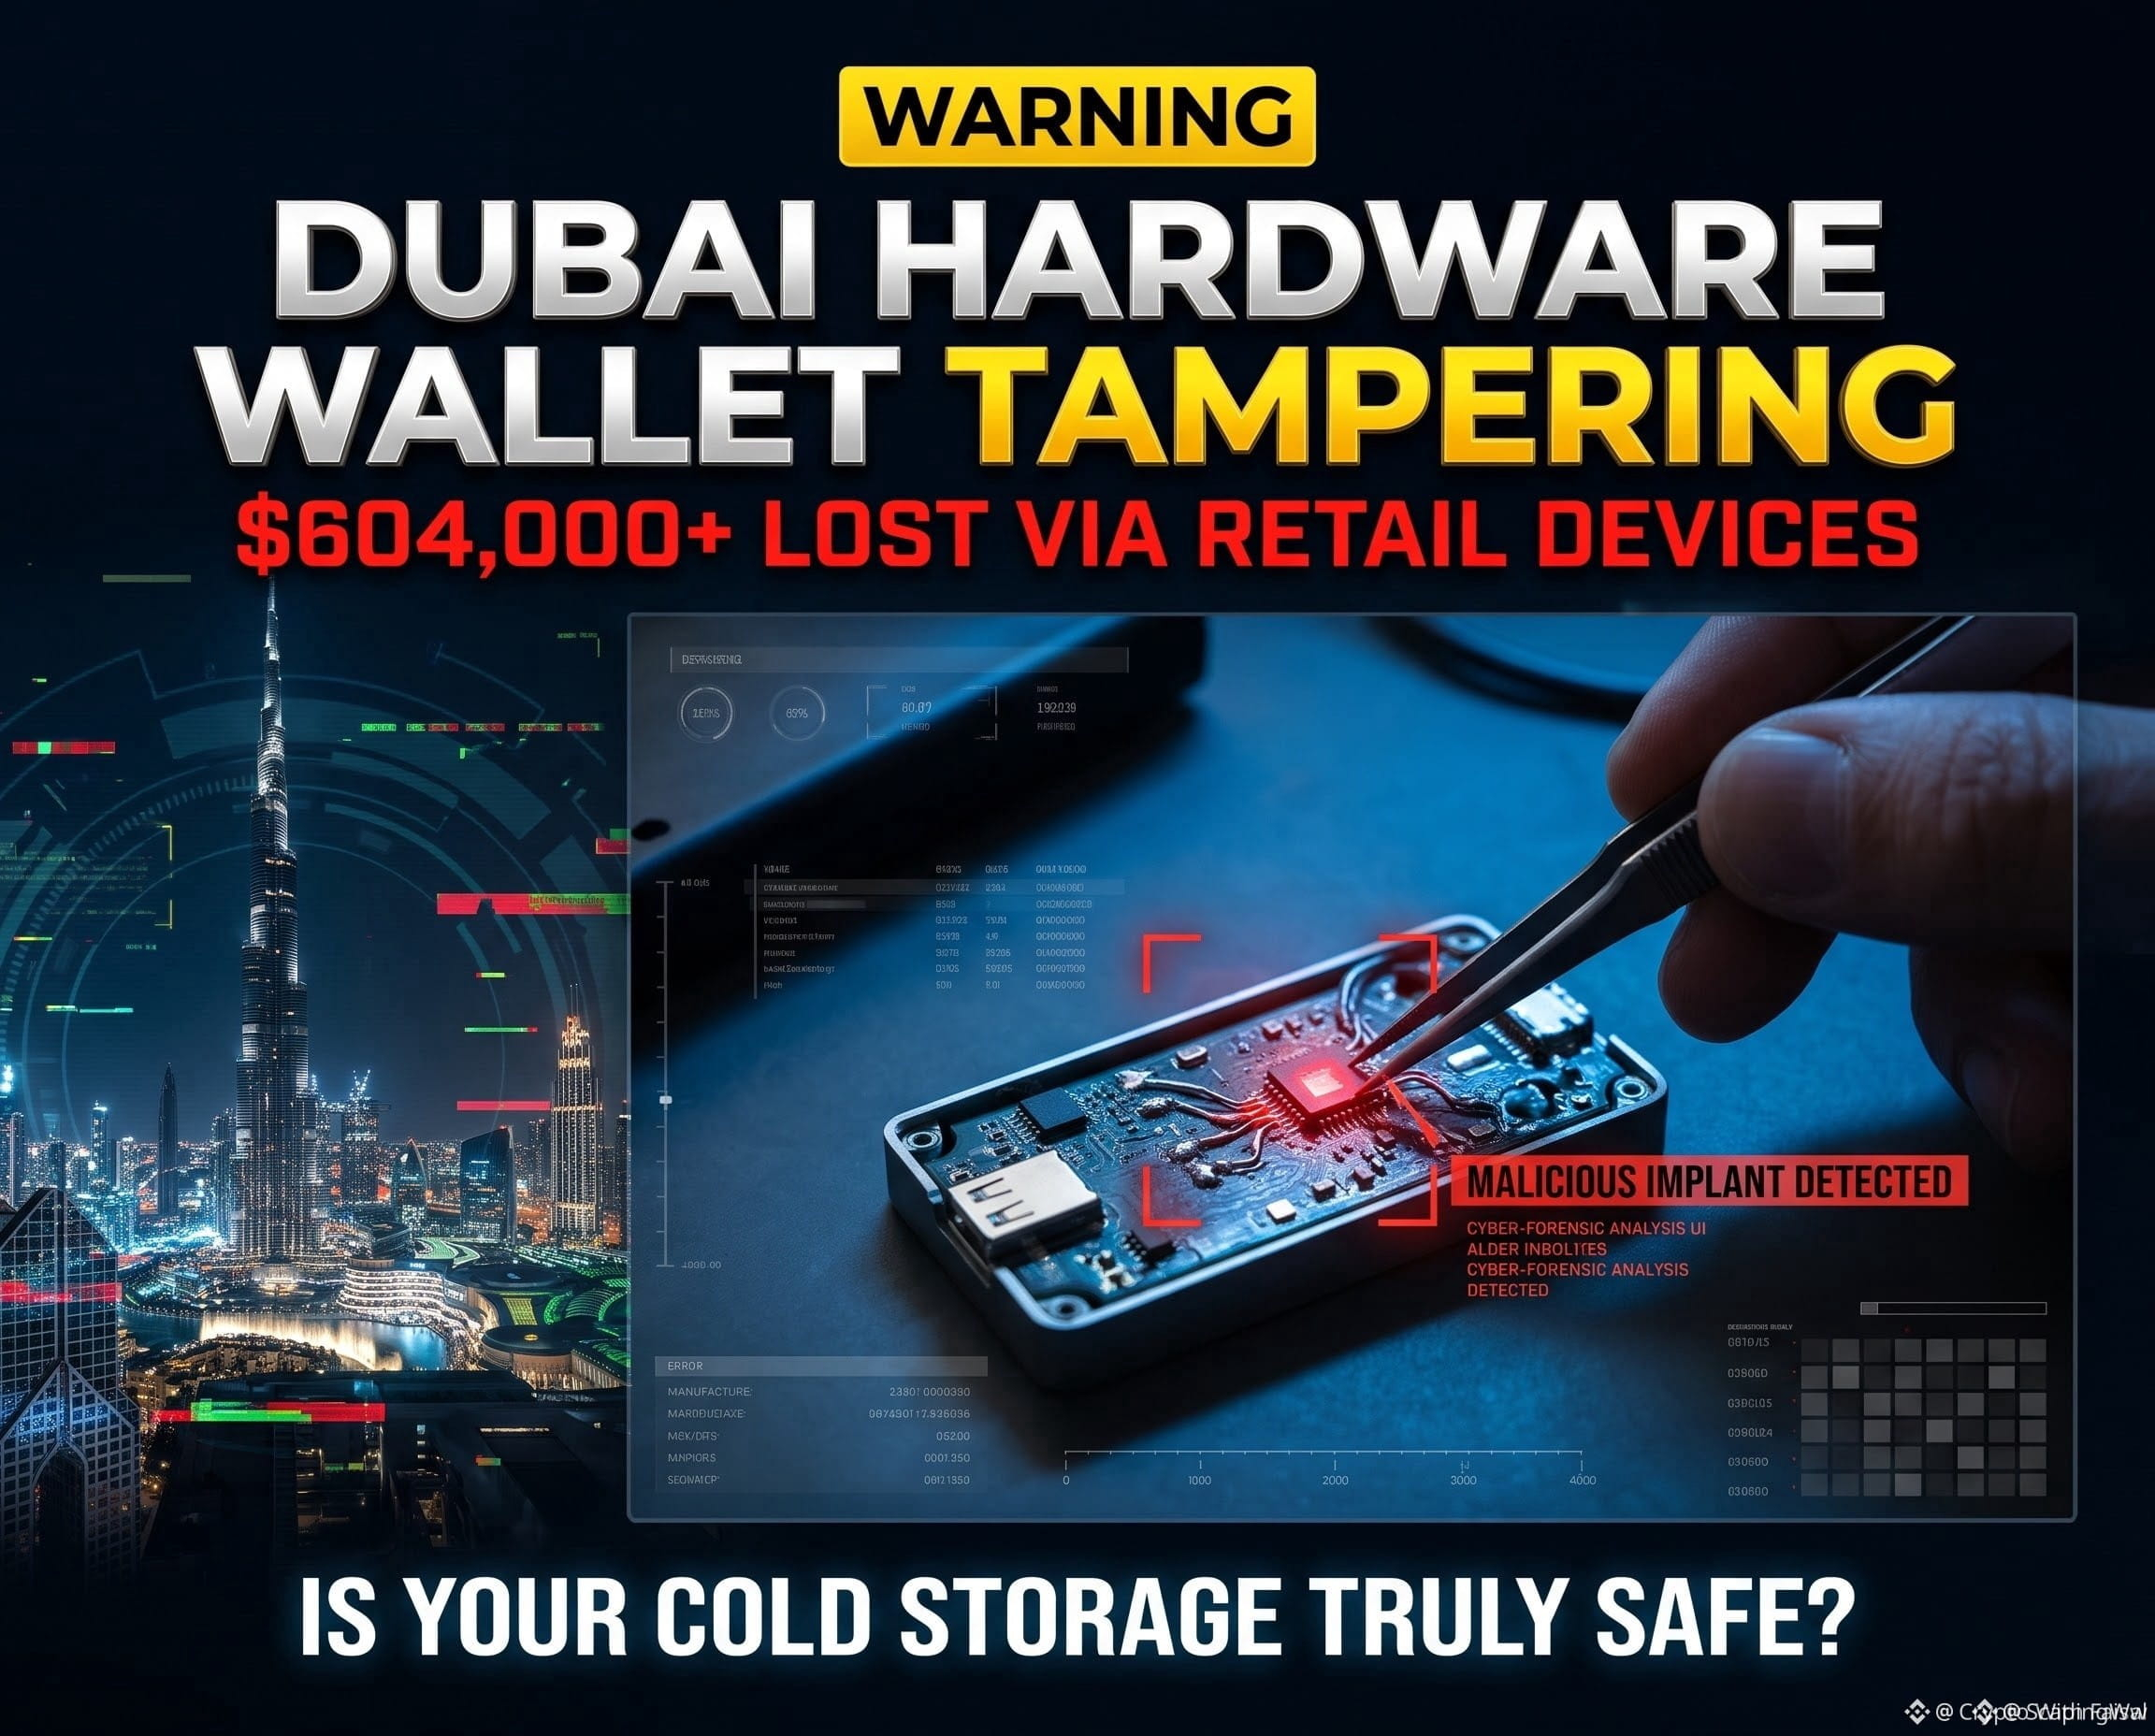
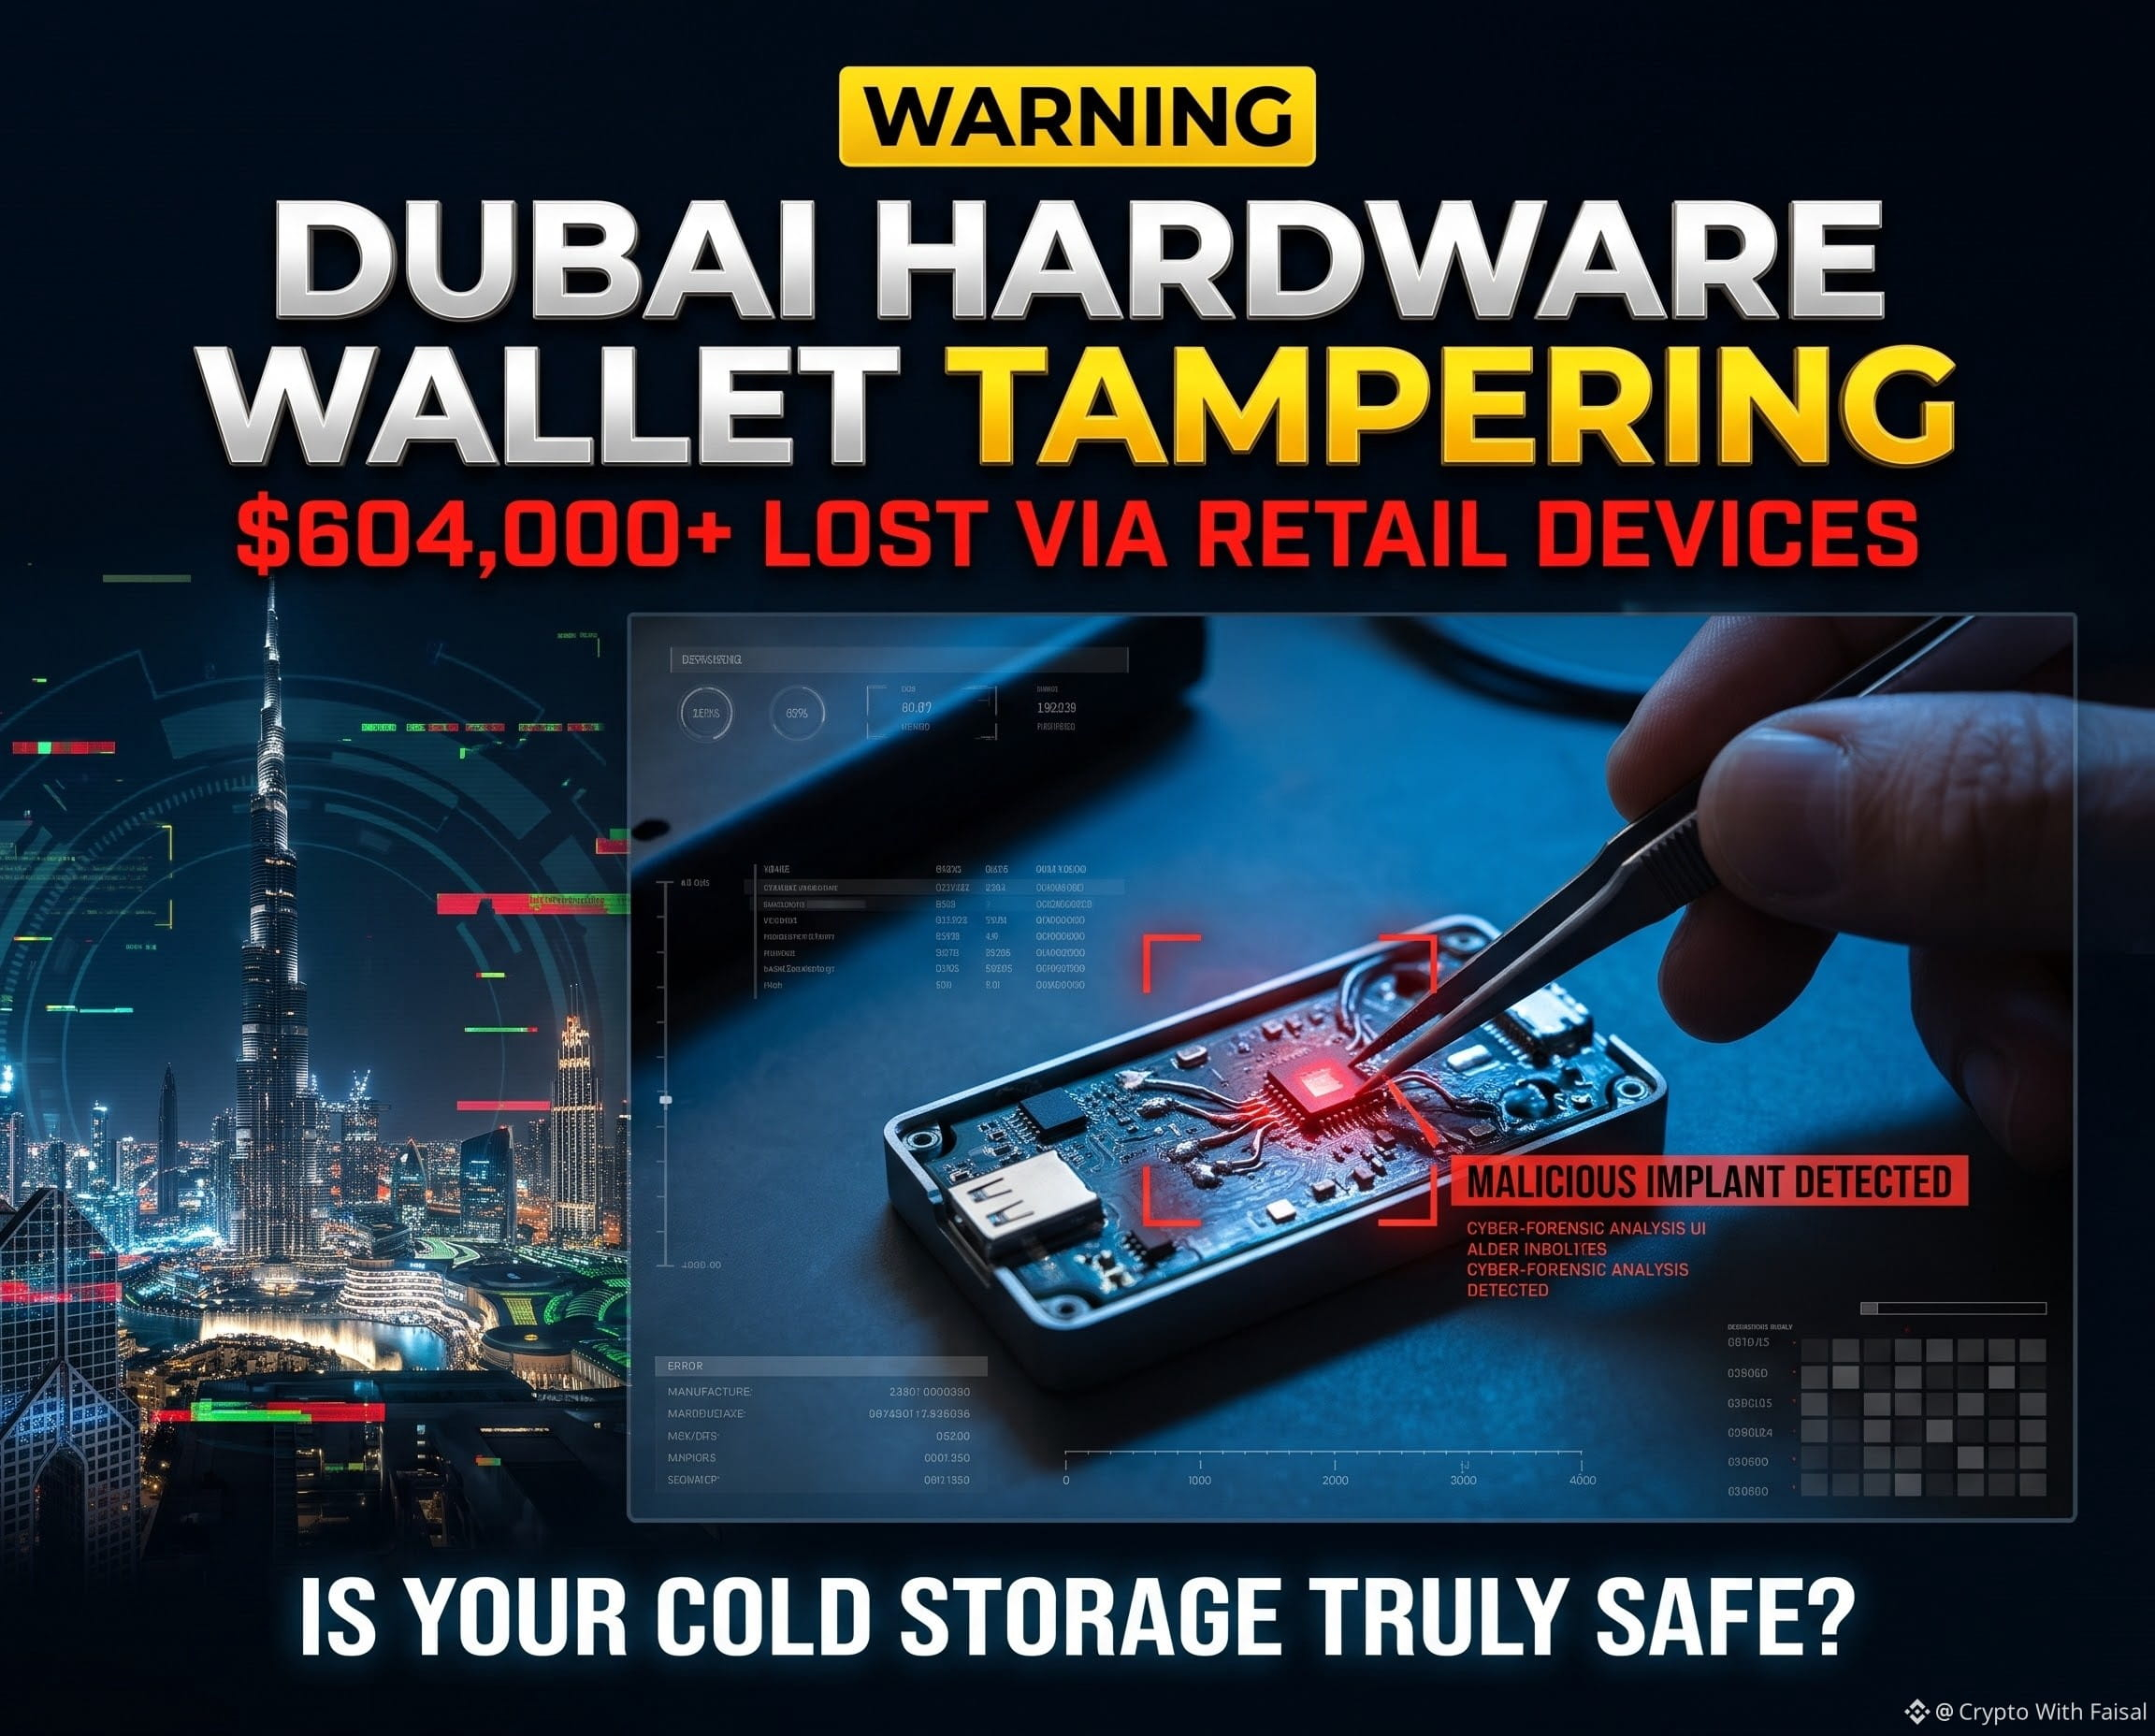
Manipulation von Hardware-Wallets erreicht Dubai: 604.000 $ durch Geräte aus dem Einzelhandel verloren 🚨
Angriffe auf die Lieferkette von Cold-Storage-Wallets haben den Nahen Osten erreicht: Zwei Käufer meldeten, dass ihnen rund 604.000 $ gestohlen wurden, nachdem sie Wallets bei Virgin Megastore in Dubai gekauft hatten, einem autorisierten Wiederverkäufer in den VAE.
Bestätigter Implantatfund: Der Besitzer einer Ledger Flex verlor rund 1.300 SOL. Mark Karpelès’ OSINT-Register für Ledger-Implantate bestätigte eine nicht autorisierte Platine und eine Antenne im Gerät.
Zweiter Bericht: Ein Käufer einer Ledger Stax meldete den Verlust von 507.000 USDT auf einem Gerät, das am 11. Oktober gekauft wurde – zwei Tage, nachdem Ledger seine Untersuchung des Wiederverkäufers CryptoBilis bekannt gegeben hatte (eine Manipulation der Stax ist weiterhin unbestätigt).
⚠️ Wichtiger Haken für Trader: Da diese Implantate deine Wiederherstellungsphrase vom Bildschirm ablesen, ohne das Secure Element zu berühren, besteht Ledger Genuine Check weiterhin.
Schütze deine Bestände:
🔐 Bestelle ausschließlich direkt beim Hersteller – lass die Finger von Geräten aus dem Einzelhandel.
Nutze bei größeren Kapitalbeträgen eine starke Passphrase als 25. Wort oder Multisig.
Kaufst du Wallets noch im Laden oder inzwischen nur noch direkt? Schreib deine Meinung unten in die Kommentare 👇
$BTC
{future}(BTCUSDT)
$MMT
{future}(MMTUSDT)
$SOL
{future}(SOLUSDT)
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
Manipulation von Hardware-Wallets erreicht Dubai: 604.000 $ durch Geräte aus dem Einzelhandel verloren 🚨
Angriffe auf die Lieferkette von Cold-Storage-Wallets haben den Nahen Osten erreicht: Zwei Käufer meldeten, dass ihnen rund 604.000 $ gestohlen wurden, nachdem sie Wallets bei Virgin Megastore in Dubai gekauft hatten, einem autorisierten Wiederverkäufer in den VAE.
Bestätigter Implantatfund: Der Besitzer einer Ledger Flex verlor rund 1.300 SOL. Mark Karpelès’ OSINT-Register für Ledger-Implantate bestätigte eine nicht autorisierte Platine und eine Antenne im Gerät.
Zweiter Bericht: Ein Käufer einer Ledger Stax meldete den Verlust von 507.000 USDT auf einem Gerät, das am 11. Oktober gekauft wurde – zwei Tage, nachdem Ledger seine Untersuchung des Wiederverkäufers CryptoBilis bekannt gegeben hatte (eine Manipulation der Stax ist weiterhin unbestätigt).
⚠️ Wichtiger Haken für Trader: Da diese Implantate deine Wiederherstellungsphrase vom Bildschirm ablesen, ohne das Secure Element zu berühren, besteht Ledger Genuine Check weiterhin.
Schütze deine Bestände:
🔐 Bestelle ausschließlich direkt beim Hersteller – lass die Finger von Geräten aus dem Einzelhandel.
Nutze bei größeren Kapitalbeträgen eine starke Passphrase als 25. Wort oder Multisig.
Kaufst du Wallets noch im Laden oder inzwischen nur noch direkt? Schreib deine Meinung unten in die Kommentare 👇
$BTC
$MMT
$SOL
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
Angriffe auf die Lieferkette von Cold-Storage-Wallets haben den Nahen Osten erreicht: Zwei Käufer meldeten, dass ihnen rund 604.000 $ gestohlen wurden, nachdem sie Wallets bei Virgin Megastore in Dubai gekauft hatten, einem autorisierten Wiederverkäufer in den VAE.
Bestätigter Implantatfund: Der Besitzer einer Ledger Flex verlor rund 1.300 SOL. Mark Karpelès’ OSINT-Register für Ledger-Implantate bestätigte eine nicht autorisierte Platine und eine Antenne im Gerät.
Zweiter Bericht: Ein Käufer einer Ledger Stax meldete den Verlust von 507.000 USDT auf einem Gerät, das am 11. Oktober gekauft wurde – zwei Tage, nachdem Ledger seine Untersuchung des Wiederverkäufers CryptoBilis bekannt gegeben hatte (eine Manipulation der Stax ist weiterhin unbestätigt).
⚠️ Wichtiger Haken für Trader: Da diese Implantate deine Wiederherstellungsphrase vom Bildschirm ablesen, ohne das Secure Element zu berühren, besteht Ledger Genuine Check weiterhin.
Schütze deine Bestände:
🔐 Bestelle ausschließlich direkt beim Hersteller – lass die Finger von Geräten aus dem Einzelhandel.
Nutze bei größeren Kapitalbeträgen eine starke Passphrase als 25. Wort oder Multisig.
Kaufst du Wallets noch im Laden oder inzwischen nur noch direkt? Schreib deine Meinung unten in die Kommentare 👇
$BTC
$MMT
$SOL
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
344
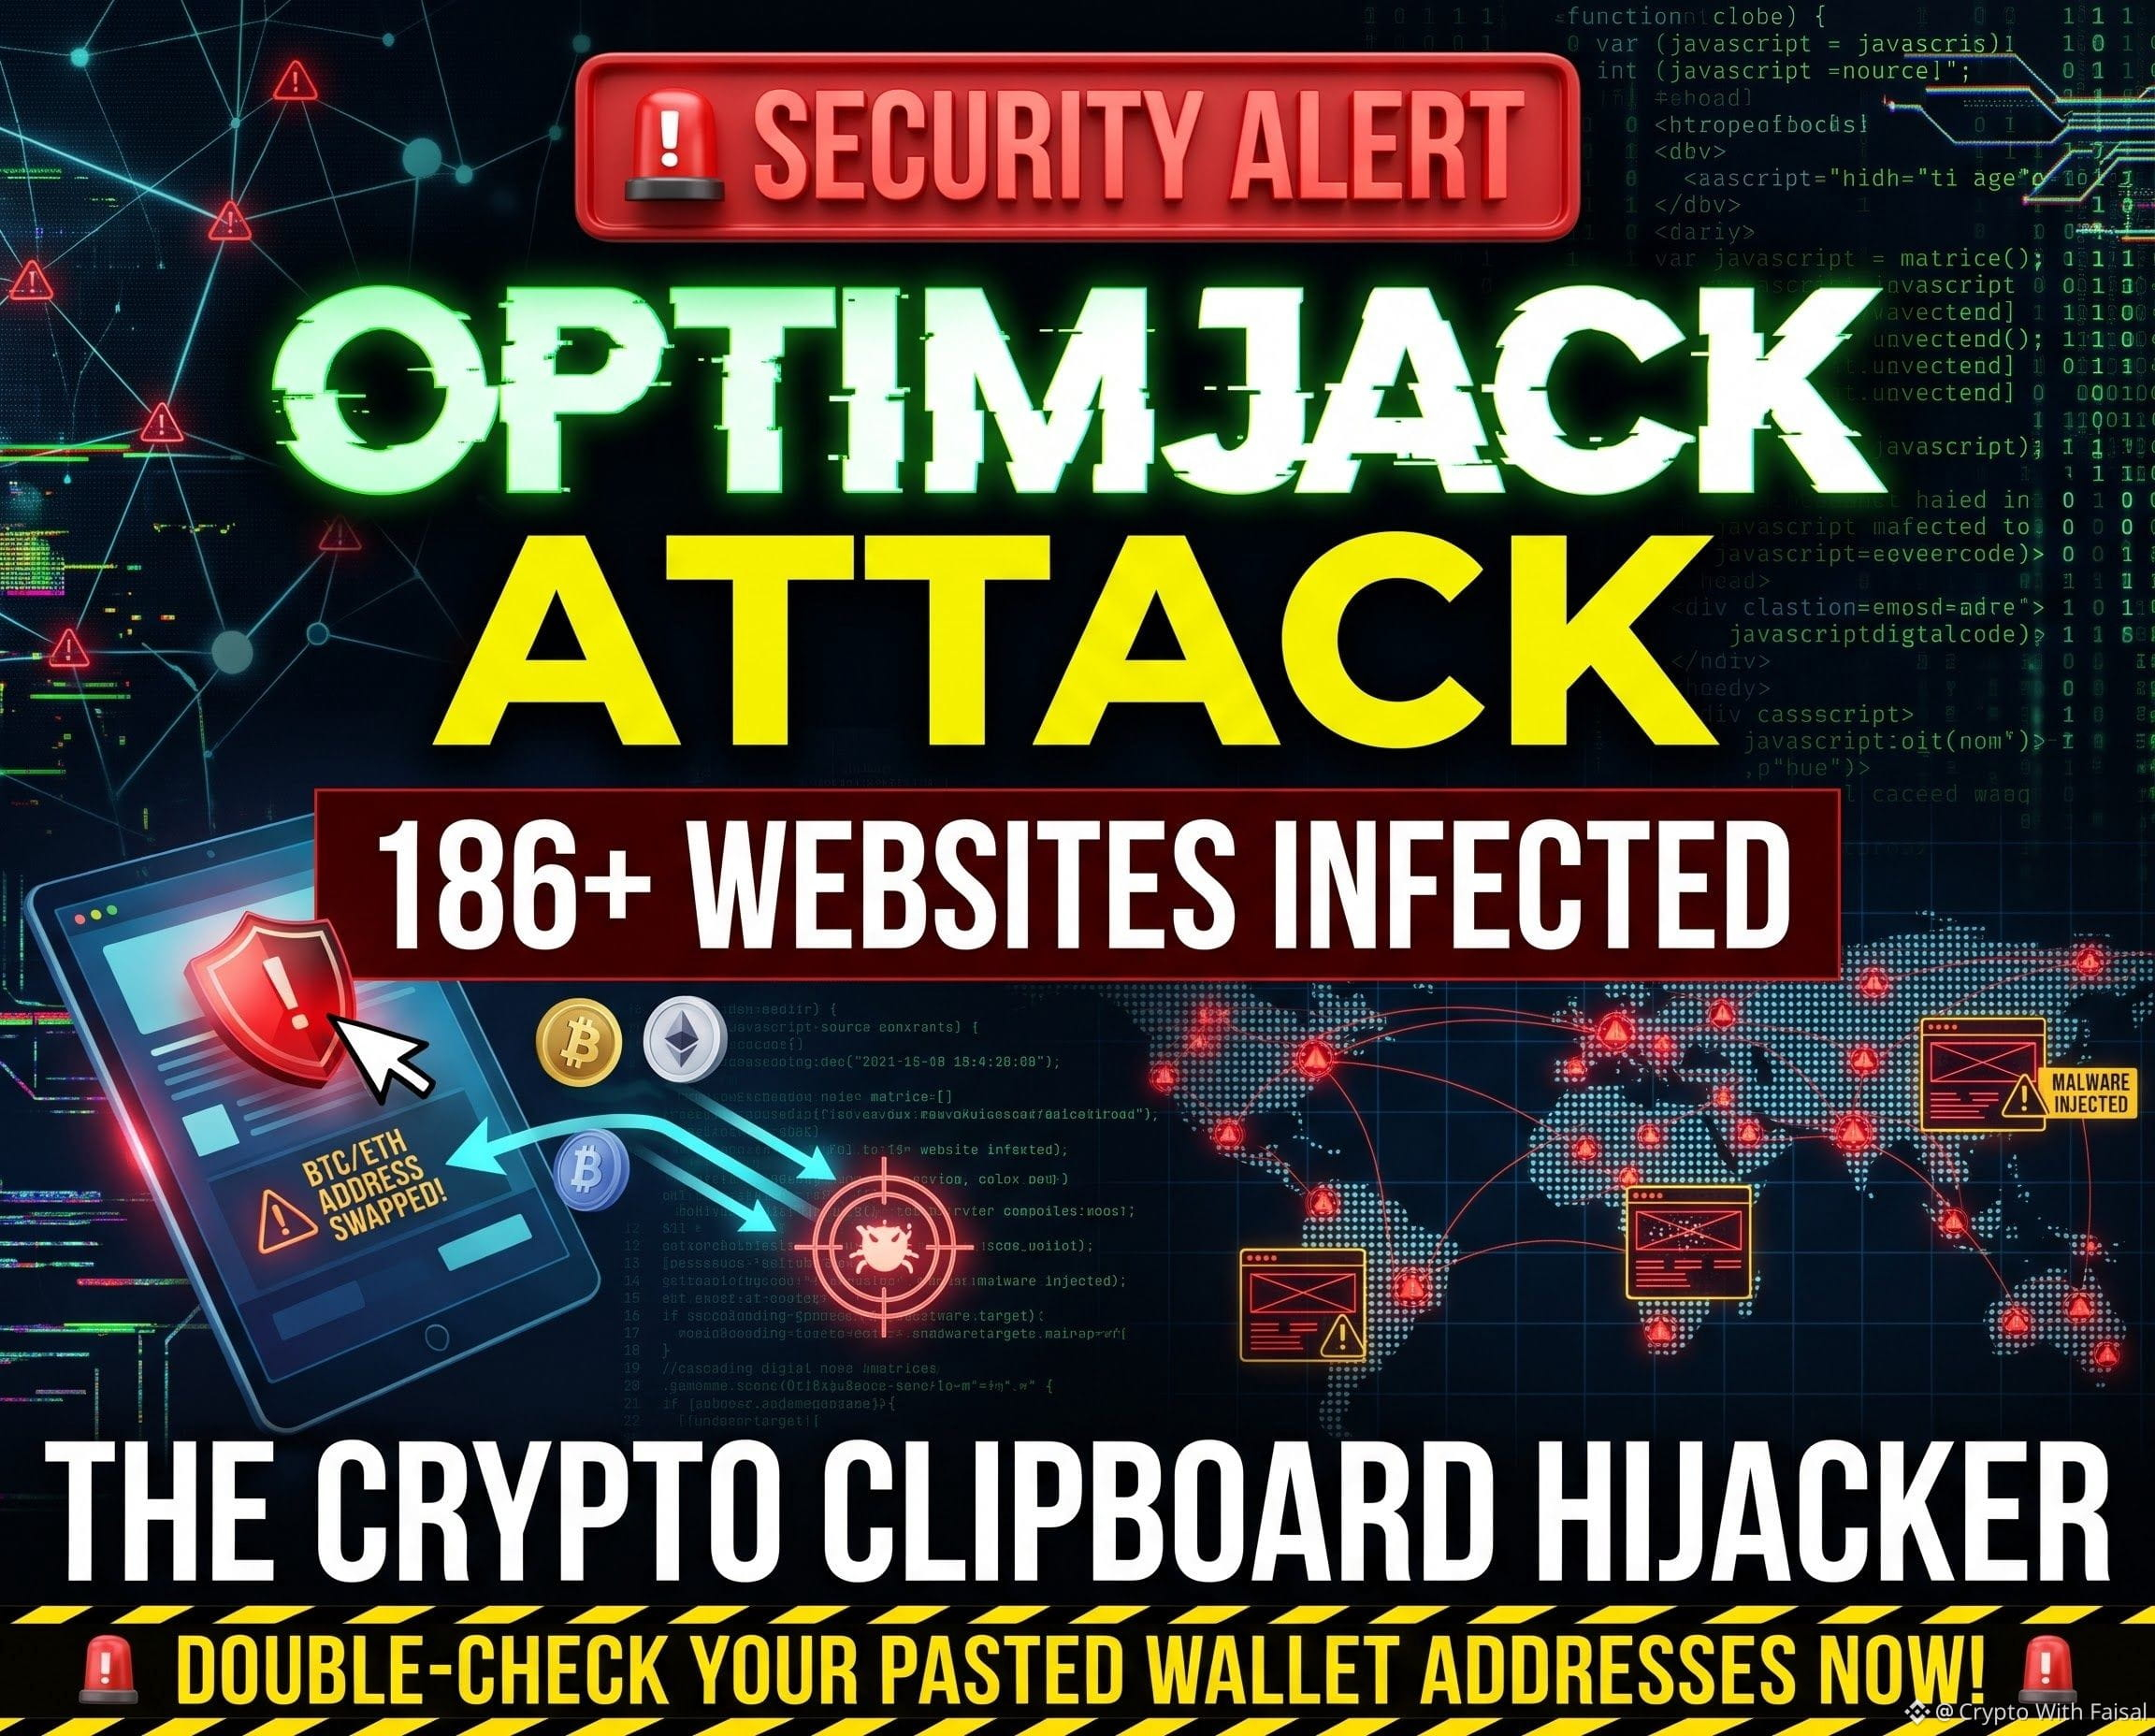
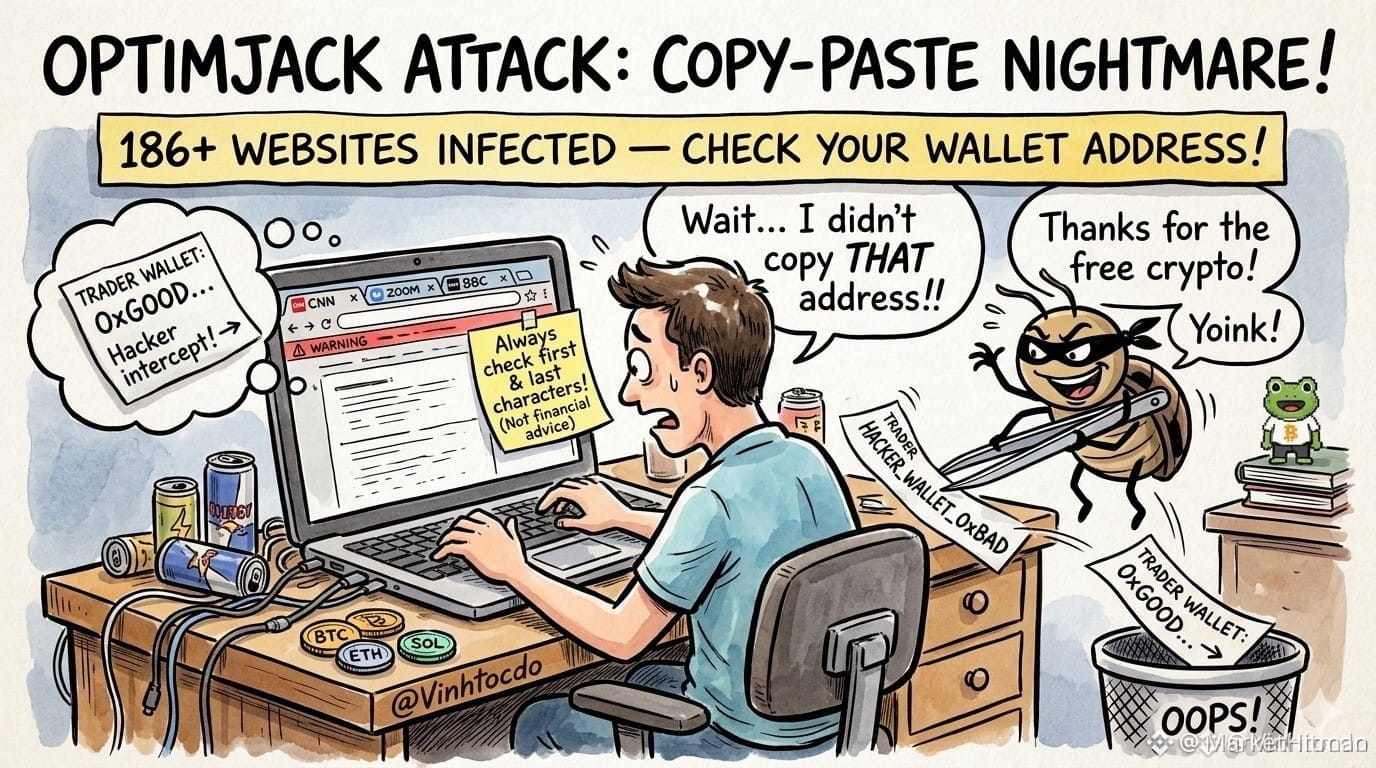
🚨 ACHTUNG, TRADER: Ein Angriff auf die Lieferkette hat gerade über 186 große Websites getroffen – und er ist darauf ausgelegt, deine Krypto-Zwischenablage zu kapern.
Forschende haben OPTIMJACK entdeckt: bösartiges JavaScript, das über Optimizely bei 178 Organisationen eingeschleust wurde – darunter Ledger, Coinpass, Zoom, CNN und BBC.
Was die Malware unbemerkt tut:
• Krypto-Clipper: Ersetzt kopierte BTC-, ETH-, SOL-, TRON- und TON-Adressen durch die Wallet des Angreifers.
• Datendieb: Stiehlt Kartendaten beim Bezahlvorgang, Sitzungscookies und Screenshots von Seiten.
• iOS-Exploit: Zielt auf nicht gepatchte iOS-Geräte (Version 18.6 und älter).
Die meisten infizierten Skripte wurden am späten Montag entfernt, doch zwischengespeicherte Skripte stellen weiterhin ein Risiko dar.
Bleib on-chain sicher:
Prüfe bei jeder eingefügten Adresse die ersten UND die letzten 6 Zeichen.
Überprüfe die Empfängeradresse auf dem Display deiner Hardware-Wallet.
Aktualisiere jetzt iOS und deinen Browser.
Prüfst du Adressen doppelt, bevor du auf „Senden“ tippst? Kommentiere 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HUMA
{future}(HUMAUSDT)
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
🚨 ACHTUNG, TRADER: Ein Angriff auf die Lieferkette hat gerade über 186 große Websites getroffen – und er ist darauf ausgelegt, deine Krypto-Zwischenablage zu kapern.
Forschende haben OPTIMJACK entdeckt: bösartiges JavaScript, das über Optimizely bei 178 Organisationen eingeschleust wurde – darunter Ledger, Coinpass, Zoom, CNN und BBC.
Was die Malware unbemerkt tut:
• Krypto-Clipper: Ersetzt kopierte BTC-, ETH-, SOL-, TRON- und TON-Adressen durch die Wallet des Angreifers.
• Datendieb: Stiehlt Kartendaten beim Bezahlvorgang, Sitzungscookies und Screenshots von Seiten.
• iOS-Exploit: Zielt auf nicht gepatchte iOS-Geräte (Version 18.6 und älter).
Die meisten infizierten Skripte wurden am späten Montag entfernt, doch zwischengespeicherte Skripte stellen weiterhin ein Risiko dar.
Bleib on-chain sicher:
Prüfe bei jeder eingefügten Adresse die ersten UND die letzten 6 Zeichen.
Überprüfe die Empfängeradresse auf dem Display deiner Hardware-Wallet.
Aktualisiere jetzt iOS und deinen Browser.
Prüfst du Adressen doppelt, bevor du auf „Senden“ tippst? Kommentiere 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
Forschende haben OPTIMJACK entdeckt: bösartiges JavaScript, das über Optimizely bei 178 Organisationen eingeschleust wurde – darunter Ledger, Coinpass, Zoom, CNN und BBC.
Was die Malware unbemerkt tut:
• Krypto-Clipper: Ersetzt kopierte BTC-, ETH-, SOL-, TRON- und TON-Adressen durch die Wallet des Angreifers.
• Datendieb: Stiehlt Kartendaten beim Bezahlvorgang, Sitzungscookies und Screenshots von Seiten.
• iOS-Exploit: Zielt auf nicht gepatchte iOS-Geräte (Version 18.6 und älter).
Die meisten infizierten Skripte wurden am späten Montag entfernt, doch zwischengespeicherte Skripte stellen weiterhin ein Risiko dar.
Bleib on-chain sicher:
Prüfe bei jeder eingefügten Adresse die ersten UND die letzten 6 Zeichen.
Überprüfe die Empfängeradresse auf dem Display deiner Hardware-Wallet.
Aktualisiere jetzt iOS und deinen Browser.
Prüfst du Adressen doppelt, bevor du auf „Senden“ tippst? Kommentiere 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
Ahodakin:
Bonjour j'ai besoin d'aide
3
13
11.7k

·
--
🚨 BEDROHUNG DER KRITISCHEN INFRASTRUKTUR GEFÄHRDET $BTC AND $ETH DIE INTEGRITÄT DER AUSFÜHRUNG 🦈
🔍 Raffinierte Angriffsvektoren entlang der Lieferkette haben wichtige Webinfrastrukturen durch bösartige Skriptinjektionen kompromittiert, die darauf ausgelegt sind, Zieladressen unbemerkt zu verändern. Bei Transaktionen auf institutionellem Niveau ist kompromisslose Detailgenauigkeit erforderlich, wenn Kapital zwischen Netzwerken bewegt wird.
🛡️ Prüfe stets die Hashes der Endpunkte und verifiziere jeden Empfängerstring auf deinem Hardwaregerät, bevor du Transaktionen sendest. Operative Sicherheit ist der entscheidende Vorteil, um die Verteilung deines Portfolios zu bewahren. 💬 Verifizierst du systematisch jeden Zielstring, bevor du eine Überweisung ausführst? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
🚨 BEDROHUNG DER KRITISCHEN INFRASTRUKTUR GEFÄHRDET $BTC AND $ETH DIE INTEGRITÄT DER AUSFÜHRUNG 🦈
🔍 Raffinierte Angriffsvektoren entlang der Lieferkette haben wichtige Webinfrastrukturen durch bösartige Skriptinjektionen kompromittiert, die darauf ausgelegt sind, Zieladressen unbemerkt zu verändern. Bei Transaktionen auf institutionellem Niveau ist kompromisslose Detailgenauigkeit erforderlich, wenn Kapital zwischen Netzwerken bewegt wird.
🛡️ Prüfe stets die Hashes der Endpunkte und verifiziere jeden Empfängerstring auf deinem Hardwaregerät, bevor du Transaktionen sendest. Operative Sicherheit ist der entscheidende Vorteil, um die Verteilung deines Portfolios zu bewahren. 💬 Verifizierst du systematisch jeden Zielstring, bevor du eine Überweisung ausführst? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
🔍 Raffinierte Angriffsvektoren entlang der Lieferkette haben wichtige Webinfrastrukturen durch bösartige Skriptinjektionen kompromittiert, die darauf ausgelegt sind, Zieladressen unbemerkt zu verändern. Bei Transaktionen auf institutionellem Niveau ist kompromisslose Detailgenauigkeit erforderlich, wenn Kapital zwischen Netzwerken bewegt wird.
🛡️ Prüfe stets die Hashes der Endpunkte und verifiziere jeden Empfängerstring auf deinem Hardwaregerät, bevor du Transaktionen sendest. Operative Sicherheit ist der entscheidende Vorteil, um die Verteilung deines Portfolios zu bewahren. 💬 Verifizierst du systematisch jeden Zielstring, bevor du eine Überweisung ausführst? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
3
🚨 STILLE CLIPBOARD-EXPLOITS ZIELEN AUF ÜBERWEISUNGEN VON $BTC UND $ETH AUF GROSSEN WEBSITES! ⚠️
Operative Sicherheit ist dein entscheidender Vorteil, wenn du Kapital on-chain bewegst. Kürzlich haben bösartige JavaScript-Injektionen die Integrität der Zwischenablage auf stark frequentierten Plattformen kompromittiert und unbemerkt Zieladressen durch $BTC und $ETH ersetzt. 📊
Cleveres Geld geht niemals davon aus, dass ein Überweisungsfenster sicher ist, ohne dies gründlich zu überprüfen. Kontrolliere immer die ersten und letzten sechs Zeichen jeder eingefügten Zieladresse und bestätige alle Angaben direkt auf dem Display deiner Hardware-Wallet. 💡
Überprüfst du jede einzelne Zieladresse sorgfältig doppelt, bevor du deine Transaktion an das Netzwerk sendest? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️
🚨 STILLE CLIPBOARD-EXPLOITS ZIELEN AUF ÜBERWEISUNGEN VON $BTC UND $ETH AUF GROSSEN WEBSITES! ⚠️
Operative Sicherheit ist dein entscheidender Vorteil, wenn du Kapital on-chain bewegst. Kürzlich haben bösartige JavaScript-Injektionen die Integrität der Zwischenablage auf stark frequentierten Plattformen kompromittiert und unbemerkt Zieladressen durch $BTC und $ETH ersetzt. 📊
Cleveres Geld geht niemals davon aus, dass ein Überweisungsfenster sicher ist, ohne dies gründlich zu überprüfen. Kontrolliere immer die ersten und letzten sechs Zeichen jeder eingefügten Zieladresse und bestätige alle Angaben direkt auf dem Display deiner Hardware-Wallet. 💡
Überprüfst du jede einzelne Zieladresse sorgfältig doppelt, bevor du deine Transaktion an das Netzwerk sendest? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️
Operative Sicherheit ist dein entscheidender Vorteil, wenn du Kapital on-chain bewegst. Kürzlich haben bösartige JavaScript-Injektionen die Integrität der Zwischenablage auf stark frequentierten Plattformen kompromittiert und unbemerkt Zieladressen durch $BTC und $ETH ersetzt. 📊
Cleveres Geld geht niemals davon aus, dass ein Überweisungsfenster sicher ist, ohne dies gründlich zu überprüfen. Kontrolliere immer die ersten und letzten sechs Zeichen jeder eingefügten Zieladresse und bestätige alle Angaben direkt auf dem Display deiner Hardware-Wallet. 💡
Überprüfst du jede einzelne Zieladresse sorgfältig doppelt, bevor du deine Transaktion an das Netzwerk sendest? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Griff. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️

·
--
🚨 CLIPBOARD-ANGRIFFE IN DEN NETZWERKEN $BTC UND $ETH ERFORDERN HEUTE HÖCHSTE WACHSAMKEIT! ⚠️
Ein unbemerkter Angriff auf die Lieferkette hat fast zweihundert große Webplattformen kompromittiert. Dabei wurden schädliche Skripte eingeschleust, die kopierte Wallet-Adressen in deiner Zwischenablage verändern. 🛡️
Ein unüberlegtes Einfügen, ohne den ersten und letzten Buchstaben einer Zieladresse zu überprüfen, kann dein Kapital sofort in die Hände von Opportunisten leiten. Überprüfe vor jeder Überweisung immer sorgfältig die gesamte Zeichenfolge und nutze, wenn möglich, Hardware-Sicherheitslösungen. 🔍
💬 Wie oft überprüfst du deine Zwischenablage und Browser-Erweiterungen, bevor du Kapital bewegst? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
🚨 CLIPBOARD-ANGRIFFE IN DEN NETZWERKEN $BTC UND $ETH ERFORDERN HEUTE HÖCHSTE WACHSAMKEIT! ⚠️
Ein unbemerkter Angriff auf die Lieferkette hat fast zweihundert große Webplattformen kompromittiert. Dabei wurden schädliche Skripte eingeschleust, die kopierte Wallet-Adressen in deiner Zwischenablage verändern. 🛡️
Ein unüberlegtes Einfügen, ohne den ersten und letzten Buchstaben einer Zieladresse zu überprüfen, kann dein Kapital sofort in die Hände von Opportunisten leiten. Überprüfe vor jeder Überweisung immer sorgfältig die gesamte Zeichenfolge und nutze, wenn möglich, Hardware-Sicherheitslösungen. 🔍
💬 Wie oft überprüfst du deine Zwischenablage und Browser-Erweiterungen, bevor du Kapital bewegst? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
Ein unbemerkter Angriff auf die Lieferkette hat fast zweihundert große Webplattformen kompromittiert. Dabei wurden schädliche Skripte eingeschleust, die kopierte Wallet-Adressen in deiner Zwischenablage verändern. 🛡️
Ein unüberlegtes Einfügen, ohne den ersten und letzten Buchstaben einer Zieladresse zu überprüfen, kann dein Kapital sofort in die Hände von Opportunisten leiten. Überprüfe vor jeder Überweisung immer sorgfältig die gesamte Zeichenfolge und nutze, wenn möglich, Hardware-Sicherheitslösungen. 🔍
💬 Wie oft überprüfst du deine Zwischenablage und Browser-Erweiterungen, bevor du Kapital bewegst? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
3

Der jüngste Exploit im Umfang von 6,5 Mio. US-Dollar im Zusammenhang mit einer Safe-Wallet verdeutlicht eine bittere Realität in der Kryptowelt: Die Smart Contracts hielten stand, doch menschliches Versagen und Fehlkonfigurationen nicht. Wenn private Schlüssel kompromittiert und Berechtigungen zu großzügig vergeben werden, brechen selbst die sichersten Architekturen zusammen. Dieser Vorfall erinnert eindringlich daran, dass Betriebssicherheit und strenge Zugriffskontrollen für den Schutz digitaler Vermögenswerte ebenso wichtig sind wie Code-Audits. #CryptoSecurity #Web3Safety #WalletHack
Der jüngste Exploit im Umfang von 6,5 Mio. US-Dollar im Zusammenhang mit einer Safe-Wallet verdeutlicht eine bittere Realität in der Kryptowelt: Die Smart Contracts hielten stand, doch menschliches Versagen und Fehlkonfigurationen nicht. Wenn private Schlüssel kompromittiert und Berechtigungen zu großzügig vergeben werden, brechen selbst die sichersten Architekturen zusammen. Dieser Vorfall erinnert eindringlich daran, dass Betriebssicherheit und strenge Zugriffskontrollen für den Schutz digitaler Vermögenswerte ebenso wichtig sind wie Code-Audits. #CryptoSecurity #Web3Safety #WalletHack
1
·
--
🚨 ERINNERUNG AN DIE KRYPTO-SICHERHEIT!
Ein unachtsamer Klick kann deine digitalen Vermögenswerte gefährden.
✅ Aktiviere die Zwei-Faktor-Authentifizierung.
✅ Teile niemals deine Passwörter oder Bestätigungscodes.
✅ Überprüfe Website-Adressen.
✅ Sei vorsichtig bei Verbindungen zu unbekannten Wallets.
✅ Vertraue niemals Nachrichten, die garantierte Gewinne versprechen.
Sicherheit sollte immer Vorrang vor Gewinnen haben.
Was ist dein wichtigster Tipp zur Krypto-Sicherheit?
#CryptoSecurity #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
🚨 ERINNERUNG AN DIE KRYPTO-SICHERHEIT!
Ein unachtsamer Klick kann deine digitalen Vermögenswerte gefährden.
✅ Aktiviere die Zwei-Faktor-Authentifizierung.
✅ Teile niemals deine Passwörter oder Bestätigungscodes.
✅ Überprüfe Website-Adressen.
✅ Sei vorsichtig bei Verbindungen zu unbekannten Wallets.
✅ Vertraue niemals Nachrichten, die garantierte Gewinne versprechen.
Sicherheit sollte immer Vorrang vor Gewinnen haben.
Was ist dein wichtigster Tipp zur Krypto-Sicherheit?
#CryptoSecurity #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
Ein unachtsamer Klick kann deine digitalen Vermögenswerte gefährden.
✅ Aktiviere die Zwei-Faktor-Authentifizierung.
✅ Teile niemals deine Passwörter oder Bestätigungscodes.
✅ Überprüfe Website-Adressen.
✅ Sei vorsichtig bei Verbindungen zu unbekannten Wallets.
✅ Vertraue niemals Nachrichten, die garantierte Gewinne versprechen.
Sicherheit sollte immer Vorrang vor Gewinnen haben.
Was ist dein wichtigster Tipp zur Krypto-Sicherheit?
#CryptoSecurity #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
279
🚨 **Sicherheitswarnung:** Nordkoreanische Hacker setzen Berichten zufolge zunehmend ausgefeilte neue Geldwäschemethoden ein und bringen Elon-Musk-Themen-Memecoins auf den Markt, um die Herkunft von Geldern zu verschleiern, die mit einem massiven Exploit im Umfang von 6,4 Milliarden US-Dollar in Verbindung stehen.
Indem sie auf viralen Hype und Token mit geringer Liquidität setzen, versuchen die Täter, illegales Kapital mit dem Handelsvolumen von Kleinanlegern zu vermischen. Dies ist eine eindringliche Erinnerung daran, dass sich die Bedrohungen in Web3 ständig weiterentwickeln.
Bleib wachsam, meide ungeprüfte Token und recherchiere immer selbst (DYOR)!
#CryptoSecurity #Web3Safety #Memecoins
🚨 **Sicherheitswarnung:** Nordkoreanische Hacker setzen Berichten zufolge zunehmend ausgefeilte neue Geldwäschemethoden ein und bringen Elon-Musk-Themen-Memecoins auf den Markt, um die Herkunft von Geldern zu verschleiern, die mit einem massiven Exploit im Umfang von 6,4 Milliarden US-Dollar in Verbindung stehen.
Indem sie auf viralen Hype und Token mit geringer Liquidität setzen, versuchen die Täter, illegales Kapital mit dem Handelsvolumen von Kleinanlegern zu vermischen. Dies ist eine eindringliche Erinnerung daran, dass sich die Bedrohungen in Web3 ständig weiterentwickeln.
Bleib wachsam, meide ungeprüfte Token und recherchiere immer selbst (DYOR)!
#CryptoSecurity #Web3Safety #Memecoins
Indem sie auf viralen Hype und Token mit geringer Liquidität setzen, versuchen die Täter, illegales Kapital mit dem Handelsvolumen von Kleinanlegern zu vermischen. Dies ist eine eindringliche Erinnerung daran, dass sich die Bedrohungen in Web3 ständig weiterentwickeln.
Bleib wachsam, meide ungeprüfte Token und recherchiere immer selbst (DYOR)!
#CryptoSecurity #Web3Safety #Memecoins
96
⚠️ „GEAUDITET“: 76 % DER GELDVERLUSTE ENTSTEHEN HIER! 🛑
💡 3 Dinge, die du sofort tun solltest, um deine Wallet zu schützen:
1️⃣ Sofort widerrufen: Entziehe unbekannten dApps nach der Nutzung die Zugriffsrechte (Unlimited Approval).
2️⃣ Vorsicht mit Web3-Wallets: Speichere deine Seed Phrase nicht auf einem Computer oder in einem Browser, der mit Malware infiziert ist.
3️⃣ Werde nicht nachlässig: Selbst der sauberste Code schützt deine Wallet nicht, wenn du in eine Falle in der externen Infrastruktur tappst.
Hast du diese Woche schon den Verlauf der erteilten Berechtigungen in deiner Wallet überprüft? Schreib es in die Kommentare! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
⚠️ „GEAUDITET“: 76 % DER GELDVERLUSTE ENTSTEHEN HIER! 🛑
💡 3 Dinge, die du sofort tun solltest, um deine Wallet zu schützen:
1️⃣ Sofort widerrufen: Entziehe unbekannten dApps nach der Nutzung die Zugriffsrechte (Unlimited Approval).
2️⃣ Vorsicht mit Web3-Wallets: Speichere deine Seed Phrase nicht auf einem Computer oder in einem Browser, der mit Malware infiziert ist.
3️⃣ Werde nicht nachlässig: Selbst der sauberste Code schützt deine Wallet nicht, wenn du in eine Falle in der externen Infrastruktur tappst.
Hast du diese Woche schon den Verlauf der erteilten Berechtigungen in deiner Wallet überprüft? Schreib es in die Kommentare! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
💡 3 Dinge, die du sofort tun solltest, um deine Wallet zu schützen:
1️⃣ Sofort widerrufen: Entziehe unbekannten dApps nach der Nutzung die Zugriffsrechte (Unlimited Approval).
2️⃣ Vorsicht mit Web3-Wallets: Speichere deine Seed Phrase nicht auf einem Computer oder in einem Browser, der mit Malware infiziert ist.
3️⃣ Werde nicht nachlässig: Selbst der sauberste Code schützt deine Wallet nicht, wenn du in eine Falle in der externen Infrastruktur tappst.
Hast du diese Woche schon den Verlauf der erteilten Berechtigungen in deiner Wallet überprüft? Schreib es in die Kommentare! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
110
·
--
🚨 EILMELDUNG: Die Ironie der Krypto-Sicherheit – selbst Giganten sind nicht sicher! 🤯
Ich habe gerade die Nachricht gehört, dass der offizielle Binance-Account gehackt wurde. Wenn selbst die größte Sicherheitsfestung der Kryptowelt getroffen werden kann, ist das ein massiver Weckruf für uns alle.
Sicherheit hängt nicht nur von der Plattform ab, die du nutzt – sie beginnt beim Nutzer. Bleib wachsam, aktiviere jede verfügbare Schutzmaßnahme und überprüfe alles doppelt! 🔒
📉 Kurzer Check für die Community:
Wie sicher fühlst du dich gerade mit dem Schutz deines Accounts? Bewerte ihn in den Kommentaren von 1 bis 10! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
🚨 EILMELDUNG: Die Ironie der Krypto-Sicherheit – selbst Giganten sind nicht sicher! 🤯
Ich habe gerade die Nachricht gehört, dass der offizielle Binance-Account gehackt wurde. Wenn selbst die größte Sicherheitsfestung der Kryptowelt getroffen werden kann, ist das ein massiver Weckruf für uns alle.
Sicherheit hängt nicht nur von der Plattform ab, die du nutzt – sie beginnt beim Nutzer. Bleib wachsam, aktiviere jede verfügbare Schutzmaßnahme und überprüfe alles doppelt! 🔒
📉 Kurzer Check für die Community:
Wie sicher fühlst du dich gerade mit dem Schutz deines Accounts? Bewerte ihn in den Kommentaren von 1 bis 10! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
Ich habe gerade die Nachricht gehört, dass der offizielle Binance-Account gehackt wurde. Wenn selbst die größte Sicherheitsfestung der Kryptowelt getroffen werden kann, ist das ein massiver Weckruf für uns alle.
Sicherheit hängt nicht nur von der Plattform ab, die du nutzt – sie beginnt beim Nutzer. Bleib wachsam, aktiviere jede verfügbare Schutzmaßnahme und überprüfe alles doppelt! 🔒
📉 Kurzer Check für die Community:
Wie sicher fühlst du dich gerade mit dem Schutz deines Accounts? Bewerte ihn in den Kommentaren von 1 bis 10! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
65
Wichtiges Update zur Sicherheit von Binance und den Nutzergeldern 🚨
Hallo zusammen! In der Krypto-Community kursieren derzeit Berichte über Sicherheitsvorfälle und Marktgerüchte zu einem schwerwiegenden Sicherheitsverstoß, von dem digitale Vermögenswerte im Wert von mehreren Milliarden betroffen sind.
Ich möchte der Binance-Square-Community versichern, dass Binance Sicherheit als höchste Priorität betrachtet. Laut offiziellen Stellungnahmen der Führungsebene, darunter CEO Richard Teng, arbeitet das Team aktiv mit Strafverfolgungsbehörden und Branchenpartnern zusammen, um die betroffenen Vermögenswerte aufzuspüren, einzufrieren und zurückzuerlangen.
Am wichtigsten ist, dass die Nutzergelder sicher und vollständig gedeckt sind. Die Plattform hat sich verpflichtet, etwaige Verluste aus eigenen Rücklagen auszugleichen. Ein- und Auszahlungsdienste werden sorgfältig überprüft und sicher wiederhergestellt.
In Zeiten wie diesen ist es entscheidend, ruhig zu bleiben und sich auf offizielle Ankündigungen von Binance zu verlassen. Überprüft Links immer sorgfältig, aktiviert die Zwei-Faktor-Authentifizierung (2FA) und achtet auf eine konsequente Sicherheitshygiene. Halten wir zusammen und gestalten wir weiterhin die Zukunft der Kryptowelt! 🛡️💪
#Binance #CryptoSecurity #CryptoNews #Blockchain #BinanceSquare #CryptoCommunity #BNB #Web3Safety
Wichtiges Update zur Sicherheit von Binance und den Nutzergeldern 🚨
Hallo zusammen! In der Krypto-Community kursieren derzeit Berichte über Sicherheitsvorfälle und Marktgerüchte zu einem schwerwiegenden Sicherheitsverstoß, von dem digitale Vermögenswerte im Wert von mehreren Milliarden betroffen sind.
Ich möchte der Binance-Square-Community versichern, dass Binance Sicherheit als höchste Priorität betrachtet. Laut offiziellen Stellungnahmen der Führungsebene, darunter CEO Richard Teng, arbeitet das Team aktiv mit Strafverfolgungsbehörden und Branchenpartnern zusammen, um die betroffenen Vermögenswerte aufzuspüren, einzufrieren und zurückzuerlangen.
Am wichtigsten ist, dass die Nutzergelder sicher und vollständig gedeckt sind. Die Plattform hat sich verpflichtet, etwaige Verluste aus eigenen Rücklagen auszugleichen. Ein- und Auszahlungsdienste werden sorgfältig überprüft und sicher wiederhergestellt.
In Zeiten wie diesen ist es entscheidend, ruhig zu bleiben und sich auf offizielle Ankündigungen von Binance zu verlassen. Überprüft Links immer sorgfältig, aktiviert die Zwei-Faktor-Authentifizierung (2FA) und achtet auf eine konsequente Sicherheitshygiene. Halten wir zusammen und gestalten wir weiterhin die Zukunft der Kryptowelt! 🛡️💪
#Binance #CryptoSecurity #CryptoNews #Blockchain #BinanceSquare #CryptoCommunity #BNB #Web3Safety
Hallo zusammen! In der Krypto-Community kursieren derzeit Berichte über Sicherheitsvorfälle und Marktgerüchte zu einem schwerwiegenden Sicherheitsverstoß, von dem digitale Vermögenswerte im Wert von mehreren Milliarden betroffen sind.
Ich möchte der Binance-Square-Community versichern, dass Binance Sicherheit als höchste Priorität betrachtet. Laut offiziellen Stellungnahmen der Führungsebene, darunter CEO Richard Teng, arbeitet das Team aktiv mit Strafverfolgungsbehörden und Branchenpartnern zusammen, um die betroffenen Vermögenswerte aufzuspüren, einzufrieren und zurückzuerlangen.
Am wichtigsten ist, dass die Nutzergelder sicher und vollständig gedeckt sind. Die Plattform hat sich verpflichtet, etwaige Verluste aus eigenen Rücklagen auszugleichen. Ein- und Auszahlungsdienste werden sorgfältig überprüft und sicher wiederhergestellt.
In Zeiten wie diesen ist es entscheidend, ruhig zu bleiben und sich auf offizielle Ankündigungen von Binance zu verlassen. Überprüft Links immer sorgfältig, aktiviert die Zwei-Faktor-Authentifizierung (2FA) und achtet auf eine konsequente Sicherheitshygiene. Halten wir zusammen und gestalten wir weiterhin die Zukunft der Kryptowelt! 🛡️💪
#Binance #CryptoSecurity #CryptoNews #Blockchain #BinanceSquare #CryptoCommunity #BNB #Web3Safety
101
·
--
Ich habe diese Woche 4 kostenlose NFTs auf der BNB Chain gemintet und weniger als 1 $ an Gas ausgegeben. 🧵
Das habe ich dabei gelernt, damit du nicht abgezockt wirst:
• Sieh dir die Transaktion immer erst in der Vorschau an, bevor du sie signierst. Wenn ein „kostenloser Mint“ eine Token-Freigabe oder setApprovalForAll verlangt, schließ den Tab.
• Kostenlos heißt nicht, dass es gar nichts kostet. Halte etwas $BNB für Gas bereit.
• Zufällige Token, die in deiner Wallet auftauchen, sind meistens Köder für Betrugsversuche. Fass sie nicht an und versuch nicht, sie zu verkaufen.
• Neue Kollektionen werden oft nicht sofort auf Marktplätzen angezeigt. Schau im NFT-Tab von BSCScan nach, um zu bestätigen, dass dir das NFT wirklich gehört.
• Minte nur über den offiziellen Contract. Hol dir den Link vom verifizierten X-Konto des Projekts, nicht aus DMs.
Kostenlose Mints sind eine tolle Möglichkeit, mit geringem Risiko zu lernen, wie On-Chain funktioniert. Aber die Sicherheit deiner Wallet steht immer an erster Stelle.
Was ist der beste kostenlose Mint, den du auf der BNB Chain entdeckt hast? Schreib ihn unten in die Kommentare 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
{spot}(BTCUSDT)
Ich habe diese Woche 4 kostenlose NFTs auf der BNB Chain gemintet und weniger als 1 $ an Gas ausgegeben. 🧵
Das habe ich dabei gelernt, damit du nicht abgezockt wirst:
• Sieh dir die Transaktion immer erst in der Vorschau an, bevor du sie signierst. Wenn ein „kostenloser Mint“ eine Token-Freigabe oder setApprovalForAll verlangt, schließ den Tab.
• Kostenlos heißt nicht, dass es gar nichts kostet. Halte etwas $BNB für Gas bereit.
• Zufällige Token, die in deiner Wallet auftauchen, sind meistens Köder für Betrugsversuche. Fass sie nicht an und versuch nicht, sie zu verkaufen.
• Neue Kollektionen werden oft nicht sofort auf Marktplätzen angezeigt. Schau im NFT-Tab von BSCScan nach, um zu bestätigen, dass dir das NFT wirklich gehört.
• Minte nur über den offiziellen Contract. Hol dir den Link vom verifizierten X-Konto des Projekts, nicht aus DMs.
Kostenlose Mints sind eine tolle Möglichkeit, mit geringem Risiko zu lernen, wie On-Chain funktioniert. Aber die Sicherheit deiner Wallet steht immer an erster Stelle.
Was ist der beste kostenlose Mint, den du auf der BNB Chain entdeckt hast? Schreib ihn unten in die Kommentare 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
Das habe ich dabei gelernt, damit du nicht abgezockt wirst:
• Sieh dir die Transaktion immer erst in der Vorschau an, bevor du sie signierst. Wenn ein „kostenloser Mint“ eine Token-Freigabe oder setApprovalForAll verlangt, schließ den Tab.
• Kostenlos heißt nicht, dass es gar nichts kostet. Halte etwas $BNB für Gas bereit.
• Zufällige Token, die in deiner Wallet auftauchen, sind meistens Köder für Betrugsversuche. Fass sie nicht an und versuch nicht, sie zu verkaufen.
• Neue Kollektionen werden oft nicht sofort auf Marktplätzen angezeigt. Schau im NFT-Tab von BSCScan nach, um zu bestätigen, dass dir das NFT wirklich gehört.
• Minte nur über den offiziellen Contract. Hol dir den Link vom verifizierten X-Konto des Projekts, nicht aus DMs.
Kostenlose Mints sind eine tolle Möglichkeit, mit geringem Risiko zu lernen, wie On-Chain funktioniert. Aber die Sicherheit deiner Wallet steht immer an erster Stelle.
Was ist der beste kostenlose Mint, den du auf der BNB Chain entdeckt hast? Schreib ihn unten in die Kommentare 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
145
·
--
🚨 WARNUNG VOR KRYPTO-BETRUG: Ein falscher Klick kann dein Wallet leeren!
Krypto-Betrugsversuche sind nicht immer offensichtlich. Manche gefälschten Websites, Airdrops und Support-Konten wirken überraschend echt.
Hier sind 5 Warnsignale, die alle Krypto-Nutzer kennen sollten. 👇
🔴 1. Gefälschte Airdrops
Eine Website verspricht kostenlose Token, fordert dich aber auf, dein Wallet zu verbinden und verdächtige Transaktionen zu genehmigen.
🔴 2. Gefälschter Kundensupport
Jemand schreibt dir und gibt sich als Mitarbeiter einer Börse aus. Dann fragt die Person nach deinem Einmalpasswort, deinem Passwort oder deiner Wiederherstellungsphrase.
🔴 3. Versprechen garantierter Gewinne
Sei vorsichtig, wenn jemand behauptet, ein Trading-Bot oder eine Investition könne garantierte tägliche Renditen erzielen.
🔴 4. Verdächtige Links
Gefälschte Websites können bekannte Börsen imitieren. Überprüfe immer die offizielle Domain, bevor du dich anmeldest.
🔴 5. Dringende Wallet-Verifizierung
Betrüger setzen dich unter Druck und behaupten, dein Konto werde gesperrt, wenn du nicht sofort handelst.
🛡️ DENKE DARAN:
Gib niemals deine Seed-Phrase oder privaten Schlüssel weiter. Überprüfe die Berechtigungen deines Wallets sorgfältig und aktiviere die Zwei-Faktor-Authentifizierung.
Egal, ob du $BTC, $ETH oder $SOL hältst: Der Schutz deiner Vermögenswerte ist genauso wichtig wie das Verständnis des Marktes.
💬 Hast du schon einmal eine verdächtige Krypto-Nachricht oder ein gefälschtes Airdrop-Angebot erhalten?
Teile unten deine Erfahrungen, damit andere geschützt bleiben!
#KryptoBetrug #KryptoSicherheit #Bitcoin #BinanceSquare #KryptoBildung #Web3Sicherheit
🚨 WARNUNG VOR KRYPTO-BETRUG: Ein falscher Klick kann dein Wallet leeren!
Krypto-Betrugsversuche sind nicht immer offensichtlich. Manche gefälschten Websites, Airdrops und Support-Konten wirken überraschend echt.
Hier sind 5 Warnsignale, die alle Krypto-Nutzer kennen sollten. 👇
🔴 1. Gefälschte Airdrops
Eine Website verspricht kostenlose Token, fordert dich aber auf, dein Wallet zu verbinden und verdächtige Transaktionen zu genehmigen.
🔴 2. Gefälschter Kundensupport
Jemand schreibt dir und gibt sich als Mitarbeiter einer Börse aus. Dann fragt die Person nach deinem Einmalpasswort, deinem Passwort oder deiner Wiederherstellungsphrase.
🔴 3. Versprechen garantierter Gewinne
Sei vorsichtig, wenn jemand behauptet, ein Trading-Bot oder eine Investition könne garantierte tägliche Renditen erzielen.
🔴 4. Verdächtige Links
Gefälschte Websites können bekannte Börsen imitieren. Überprüfe immer die offizielle Domain, bevor du dich anmeldest.
🔴 5. Dringende Wallet-Verifizierung
Betrüger setzen dich unter Druck und behaupten, dein Konto werde gesperrt, wenn du nicht sofort handelst.
🛡️ DENKE DARAN:
Gib niemals deine Seed-Phrase oder privaten Schlüssel weiter. Überprüfe die Berechtigungen deines Wallets sorgfältig und aktiviere die Zwei-Faktor-Authentifizierung.
Egal, ob du $BTC, $ETH oder $SOL hältst: Der Schutz deiner Vermögenswerte ist genauso wichtig wie das Verständnis des Marktes.
💬 Hast du schon einmal eine verdächtige Krypto-Nachricht oder ein gefälschtes Airdrop-Angebot erhalten?
Teile unten deine Erfahrungen, damit andere geschützt bleiben!
#KryptoBetrug #KryptoSicherheit #Bitcoin #BinanceSquare #KryptoBildung #Web3Sicherheit
Krypto-Betrugsversuche sind nicht immer offensichtlich. Manche gefälschten Websites, Airdrops und Support-Konten wirken überraschend echt.
Hier sind 5 Warnsignale, die alle Krypto-Nutzer kennen sollten. 👇
🔴 1. Gefälschte Airdrops
Eine Website verspricht kostenlose Token, fordert dich aber auf, dein Wallet zu verbinden und verdächtige Transaktionen zu genehmigen.
🔴 2. Gefälschter Kundensupport
Jemand schreibt dir und gibt sich als Mitarbeiter einer Börse aus. Dann fragt die Person nach deinem Einmalpasswort, deinem Passwort oder deiner Wiederherstellungsphrase.
🔴 3. Versprechen garantierter Gewinne
Sei vorsichtig, wenn jemand behauptet, ein Trading-Bot oder eine Investition könne garantierte tägliche Renditen erzielen.
🔴 4. Verdächtige Links
Gefälschte Websites können bekannte Börsen imitieren. Überprüfe immer die offizielle Domain, bevor du dich anmeldest.
🔴 5. Dringende Wallet-Verifizierung
Betrüger setzen dich unter Druck und behaupten, dein Konto werde gesperrt, wenn du nicht sofort handelst.
🛡️ DENKE DARAN:
Gib niemals deine Seed-Phrase oder privaten Schlüssel weiter. Überprüfe die Berechtigungen deines Wallets sorgfältig und aktiviere die Zwei-Faktor-Authentifizierung.
Egal, ob du $BTC, $ETH oder $SOL hältst: Der Schutz deiner Vermögenswerte ist genauso wichtig wie das Verständnis des Marktes.
💬 Hast du schon einmal eine verdächtige Krypto-Nachricht oder ein gefälschtes Airdrop-Angebot erhalten?
Teile unten deine Erfahrungen, damit andere geschützt bleiben!
#KryptoBetrug #KryptoSicherheit #Bitcoin #BinanceSquare #KryptoBildung #Web3Sicherheit
113

Über 60 % der Wallet-Drain-Vorfälle im letzten Monat begannen mit einem angeblich routinemäßigen Bot-Überprüfungs-Popup.
Die meisten Trader klicken Sicherheitsabfragen blind durch, ohne zu merken, dass sie möglicherweise eine bösartige Transaktion signieren, die ihre Guthaben in Sekunden entleert.
Wir sehen dieses Muster ständig on-chain: Standardsicherheitsbildschirme werden von Phishing-Frontends nachgeahmt. Während echte Verifizierungsprüfungen die Netzwerkintegrität schützen und die $BNB und $ETH trading Pools vor Spam-Bots sauber halten, verwenden bösartige Klone gefälschte Verifizierungs-Challenges, um dich dazu zu bringen, Token-Freigaben zu genehmigen.
Automatisierte Sweepers richten sich routinemäßig gegen Trader, die glauben, sie würden lediglich nachweisen, dass sie Menschen sind, bevor sie mit einer dezentralen App interagieren. Wenn eine Sicherheitsprüfung nach einer Wallet-Signatur oder einer Verbindung fragt und nicht nach einem standardmäßigen Browser-Captcha, ist das ein sofortiges Warnsignal.
Legitime Protokolle setzen auf serverseitiges Rate-Limiting und Proof-of-Work-Prüfungen statt auf aufdringliche Berechtigungsanfragen. Den Großteil deiner $BTC in Cold Storage zu halten und dedizierte Burner-Wallets für neue Interaktionen bereitzuhalten, bleibt die sicherste Konfiguration.
Wie viele von euch prüfen tatsächlich die Vertragsdaten, bevor ihr eine Verifizierungsaufforderung bestätigt?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Über 60 % der Wallet-Drain-Vorfälle im letzten Monat begannen mit einem angeblich routinemäßigen Bot-Überprüfungs-Popup.
Die meisten Trader klicken Sicherheitsabfragen blind durch, ohne zu merken, dass sie möglicherweise eine bösartige Transaktion signieren, die ihre Guthaben in Sekunden entleert.
Wir sehen dieses Muster ständig on-chain: Standardsicherheitsbildschirme werden von Phishing-Frontends nachgeahmt. Während echte Verifizierungsprüfungen die Netzwerkintegrität schützen und die $BNB und $ETH trading Pools vor Spam-Bots sauber halten, verwenden bösartige Klone gefälschte Verifizierungs-Challenges, um dich dazu zu bringen, Token-Freigaben zu genehmigen.
Automatisierte Sweepers richten sich routinemäßig gegen Trader, die glauben, sie würden lediglich nachweisen, dass sie Menschen sind, bevor sie mit einer dezentralen App interagieren. Wenn eine Sicherheitsprüfung nach einer Wallet-Signatur oder einer Verbindung fragt und nicht nach einem standardmäßigen Browser-Captcha, ist das ein sofortiges Warnsignal.
Legitime Protokolle setzen auf serverseitiges Rate-Limiting und Proof-of-Work-Prüfungen statt auf aufdringliche Berechtigungsanfragen. Den Großteil deiner $BTC in Cold Storage zu halten und dedizierte Burner-Wallets für neue Interaktionen bereitzuhalten, bleibt die sicherste Konfiguration.
Wie viele von euch prüfen tatsächlich die Vertragsdaten, bevor ihr eine Verifizierungsaufforderung bestätigt?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Die meisten Trader klicken Sicherheitsabfragen blind durch, ohne zu merken, dass sie möglicherweise eine bösartige Transaktion signieren, die ihre Guthaben in Sekunden entleert.
Wir sehen dieses Muster ständig on-chain: Standardsicherheitsbildschirme werden von Phishing-Frontends nachgeahmt. Während echte Verifizierungsprüfungen die Netzwerkintegrität schützen und die $BNB und $ETH trading Pools vor Spam-Bots sauber halten, verwenden bösartige Klone gefälschte Verifizierungs-Challenges, um dich dazu zu bringen, Token-Freigaben zu genehmigen.
Automatisierte Sweepers richten sich routinemäßig gegen Trader, die glauben, sie würden lediglich nachweisen, dass sie Menschen sind, bevor sie mit einer dezentralen App interagieren. Wenn eine Sicherheitsprüfung nach einer Wallet-Signatur oder einer Verbindung fragt und nicht nach einem standardmäßigen Browser-Captcha, ist das ein sofortiges Warnsignal.
Legitime Protokolle setzen auf serverseitiges Rate-Limiting und Proof-of-Work-Prüfungen statt auf aufdringliche Berechtigungsanfragen. Den Großteil deiner $BTC in Cold Storage zu halten und dedizierte Burner-Wallets für neue Interaktionen bereitzuhalten, bleibt die sicherste Konfiguration.
Wie viele von euch prüfen tatsächlich die Vertragsdaten, bevor ihr eine Verifizierungsaufforderung bestätigt?
#CryptoSecurity #Web3Safety #OnChainAnalysis
32
Stell dir vor: Ein Trader richtet eine neue Wallet ein, um seine $BTC und $ETH langfristig sicher aufzubewahren. Monate später wacht er mit einem leeren Kontostand auf – ohne jemals auf einen schädlichen Link geklickt zu haben.
Die meisten Anleger gehen davon aus, dass es genügt, dubiose dApps und Phishing-Websites zu meiden, um ihre gesamten Ersparnisse zu schützen. In Wirklichkeit kann eine einzige unvorsichtige Angewohnheit beim Einrichten einer Wallet dein Portfolio unbemerkt auslöschen, noch bevor du deinen ersten Trade machst.
Was in diesem Fall unbemerkt geschah, lag an den standardmäßigen mobilen Synchronisierungseinstellungen. Beim Einrichten der Wallet machte der Nutzer schnell einen Screenshot seiner Wiederherstellungsphrase, um Zeit zu sparen, und wollte sie später aufschreiben. Innerhalb von Sekunden wurde das Bild automatisch in die Cloud-Backups hochgeladen, die im Hintergrund liefen.
Sobald Cloud-Konten oder Berechtigungen von Drittanbieter-Apps kompromittiert sind, durchsuchen automatisierte Scraper ganze Fotobibliotheken mit OCR-Tools gezielt nach Seed-Phrasen. Deine $SOL und anderen Token verschwinden innerhalb weniger Minuten von der Blockchain, während das eigentliche Gerät unberührt auf deinem Schreibtisch liegt.
Wie viele Menschen in deinem Umfeld haben deiner Meinung nach noch irgendwo in ihrem Cloud-Verlauf einen Screenshot ihrer Seed-Phrase gespeichert?
#CryptoSecurity #SelfCustody #Web3Sicherheit
Stell dir vor: Ein Trader richtet eine neue Wallet ein, um seine $BTC und $ETH langfristig sicher aufzubewahren. Monate später wacht er mit einem leeren Kontostand auf – ohne jemals auf einen schädlichen Link geklickt zu haben.
Die meisten Anleger gehen davon aus, dass es genügt, dubiose dApps und Phishing-Websites zu meiden, um ihre gesamten Ersparnisse zu schützen. In Wirklichkeit kann eine einzige unvorsichtige Angewohnheit beim Einrichten einer Wallet dein Portfolio unbemerkt auslöschen, noch bevor du deinen ersten Trade machst.
Was in diesem Fall unbemerkt geschah, lag an den standardmäßigen mobilen Synchronisierungseinstellungen. Beim Einrichten der Wallet machte der Nutzer schnell einen Screenshot seiner Wiederherstellungsphrase, um Zeit zu sparen, und wollte sie später aufschreiben. Innerhalb von Sekunden wurde das Bild automatisch in die Cloud-Backups hochgeladen, die im Hintergrund liefen.
Sobald Cloud-Konten oder Berechtigungen von Drittanbieter-Apps kompromittiert sind, durchsuchen automatisierte Scraper ganze Fotobibliotheken mit OCR-Tools gezielt nach Seed-Phrasen. Deine $SOL und anderen Token verschwinden innerhalb weniger Minuten von der Blockchain, während das eigentliche Gerät unberührt auf deinem Schreibtisch liegt.
Wie viele Menschen in deinem Umfeld haben deiner Meinung nach noch irgendwo in ihrem Cloud-Verlauf einen Screenshot ihrer Seed-Phrase gespeichert?
#CryptoSecurity #SelfCustody #Web3Sicherheit
Die meisten Anleger gehen davon aus, dass es genügt, dubiose dApps und Phishing-Websites zu meiden, um ihre gesamten Ersparnisse zu schützen. In Wirklichkeit kann eine einzige unvorsichtige Angewohnheit beim Einrichten einer Wallet dein Portfolio unbemerkt auslöschen, noch bevor du deinen ersten Trade machst.
Was in diesem Fall unbemerkt geschah, lag an den standardmäßigen mobilen Synchronisierungseinstellungen. Beim Einrichten der Wallet machte der Nutzer schnell einen Screenshot seiner Wiederherstellungsphrase, um Zeit zu sparen, und wollte sie später aufschreiben. Innerhalb von Sekunden wurde das Bild automatisch in die Cloud-Backups hochgeladen, die im Hintergrund liefen.
Sobald Cloud-Konten oder Berechtigungen von Drittanbieter-Apps kompromittiert sind, durchsuchen automatisierte Scraper ganze Fotobibliotheken mit OCR-Tools gezielt nach Seed-Phrasen. Deine $SOL und anderen Token verschwinden innerhalb weniger Minuten von der Blockchain, während das eigentliche Gerät unberührt auf deinem Schreibtisch liegt.
Wie viele Menschen in deinem Umfeld haben deiner Meinung nach noch irgendwo in ihrem Cloud-Verlauf einen Screenshot ihrer Seed-Phrase gespeichert?
#CryptoSecurity #SelfCustody #Web3Sicherheit
21
🔥 Offene Diskussion:
Brauchen wir wirklich Gesetze, die „ethische Hacker“ in der Krypto-Welt schützen?
Wir alle wissen, dass die Sicherheit der Blockchain und der Gelder der Nutzer die erste Verteidigungslinie für das Wachstum der Web-3-Branche ist.
Doch während Gesetze sie manchmal wegen „Missverständnissen“ über die Natur ihrer Arbeit verfolgen, beweisen **die ethischen Hacker (White Hat Hackers)** jeden Tag, dass sie der echte Schutzschild gegen große Übergriffe sind.
Mit der Verbreitung der Debatte rund um #CLARITYActToRewardWhiteHatHackers
Wir stellen der Binance-Community die folgenden Fragen zur Diskussion:
🛡️Haltet ihr die aktuellen gesetzlichen Regelungen für ausreichend, um Sicherheitsforscher zu fördern, oder schränken sie diese ein?
💰Wie können Projekte und Plattformen die finanziellen Anreize so ausbalancieren, dass sie für ethische Hacker gerecht und attraktiv sind?
⚖️ Werden wir bald eine weltweit rechtliche Anerkennung sehen, die sowohl den Schutz von Personen gewährleistet, die eine Schwachstelle in „gutem Glauben“ melden?
Wir möchten eure Meinung und eure Stimme zu diesem sensiblen Thema hören!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
🔥 Offene Diskussion:
Brauchen wir wirklich Gesetze, die „ethische Hacker“ in der Krypto-Welt schützen?
Wir alle wissen, dass die Sicherheit der Blockchain und der Gelder der Nutzer die erste Verteidigungslinie für das Wachstum der Web-3-Branche ist.
Doch während Gesetze sie manchmal wegen „Missverständnissen“ über die Natur ihrer Arbeit verfolgen, beweisen **die ethischen Hacker (White Hat Hackers)** jeden Tag, dass sie der echte Schutzschild gegen große Übergriffe sind.
Mit der Verbreitung der Debatte rund um #CLARITYActToRewardWhiteHatHackers
Wir stellen der Binance-Community die folgenden Fragen zur Diskussion:
🛡️Haltet ihr die aktuellen gesetzlichen Regelungen für ausreichend, um Sicherheitsforscher zu fördern, oder schränken sie diese ein?
💰Wie können Projekte und Plattformen die finanziellen Anreize so ausbalancieren, dass sie für ethische Hacker gerecht und attraktiv sind?
⚖️ Werden wir bald eine weltweit rechtliche Anerkennung sehen, die sowohl den Schutz von Personen gewährleistet, die eine Schwachstelle in „gutem Glauben“ melden?
Wir möchten eure Meinung und eure Stimme zu diesem sensiblen Thema hören!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
Brauchen wir wirklich Gesetze, die „ethische Hacker“ in der Krypto-Welt schützen?
Wir alle wissen, dass die Sicherheit der Blockchain und der Gelder der Nutzer die erste Verteidigungslinie für das Wachstum der Web-3-Branche ist.
Doch während Gesetze sie manchmal wegen „Missverständnissen“ über die Natur ihrer Arbeit verfolgen, beweisen **die ethischen Hacker (White Hat Hackers)** jeden Tag, dass sie der echte Schutzschild gegen große Übergriffe sind.
Mit der Verbreitung der Debatte rund um #CLARITYActToRewardWhiteHatHackers
Wir stellen der Binance-Community die folgenden Fragen zur Diskussion:
🛡️Haltet ihr die aktuellen gesetzlichen Regelungen für ausreichend, um Sicherheitsforscher zu fördern, oder schränken sie diese ein?
💰Wie können Projekte und Plattformen die finanziellen Anreize so ausbalancieren, dass sie für ethische Hacker gerecht und attraktiv sind?
⚖️ Werden wir bald eine weltweit rechtliche Anerkennung sehen, die sowohl den Schutz von Personen gewährleistet, die eine Schwachstelle in „gutem Glauben“ melden?
Wir möchten eure Meinung und eure Stimme zu diesem sensiblen Thema hören!
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
174
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
1,044 Aufrufe
36 Kommentare
2
#AnthropicToDebutAfter$83IPOPricing
618 Aufrufe
6 Kommentare
3
#NvidiaBeatsEstimatesWith$130BQ4Outlook
93,656 Aufrufe
325 Kommentare
4
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
7,205 Aufrufe
77 Kommentare
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
7,492 Aufrufe
64 Kommentare
6
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
59,331 Aufrufe
71 Kommentare
7
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
5,404 Aufrufe
69 Kommentare
8
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
6,951 Aufrufe
71 Kommentare
9
#LedgerHardwareImplantReportsExtendToDubai
131,859 Aufrufe
1,029 Kommentare
10
#NvidiaBoardNotConsideringHuang’sReturnasCEO
308,677 Aufrufe
1,800 Kommentare