
#binancesecurity
binancesecurity
1.5M Aufrufe
687 Kommentare
Hot
Zuletzt
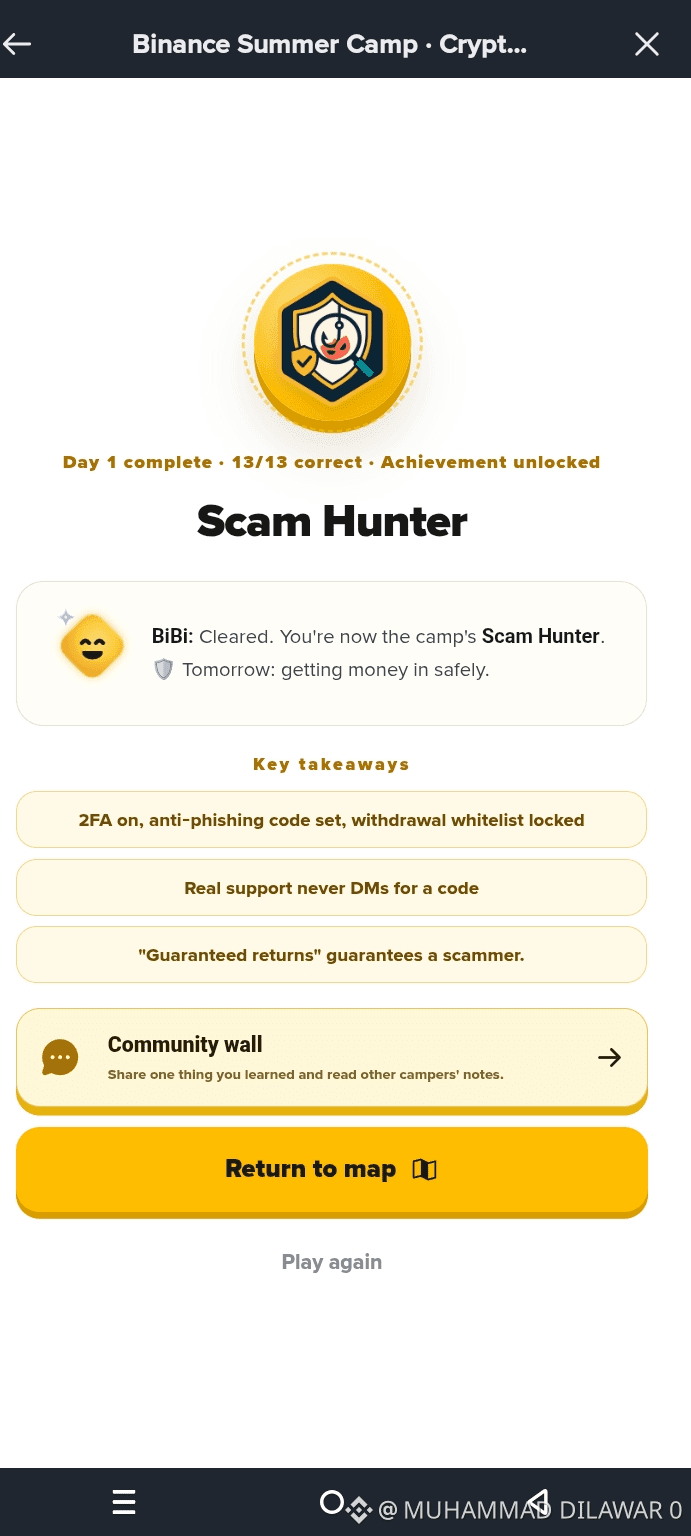
Begeistert, dem #BinanceSummerCamp ⛺️ beizutreten
Tag 1 erfolgreich abgeschlossen: Scam-Hunter-Modul! 🛡️ Krypto-Sicherheit ist super wichtig, und die heutige Lektion war eine tolle Auffrischung zum Schutz unserer Konten
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
Begeistert, dem #BinanceSummerCamp ⛺️ beizutreten
Tag 1 erfolgreich abgeschlossen: Scam-Hunter-Modul! 🛡️ Krypto-Sicherheit ist super wichtig, und die heutige Lektion war eine tolle Auffrischung zum Schutz unserer Konten
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
Tag 1 erfolgreich abgeschlossen: Scam-Hunter-Modul! 🛡️ Krypto-Sicherheit ist super wichtig, und die heutige Lektion war eine tolle Auffrischung zum Schutz unserer Konten
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
49
·
--
⚠️ BETRUGS-WARNUNG: Binance Square Betrug
Phishing-Giveaways, gefälschte Gewinnspiele & Anfragen nach persönlichen Daten erkannt! 🚨
🛑 Gib niemals weiter:
• Telegram-Kontakte
• Links von Drittanbietern
• Kontoinformationen
📌 Nur offizielle Binance-Giveaways finden auf Binance Square statt!
Verdächtigen Inhalt entdeckt? Nutze die Schaltfläche „X“ oder melde ihn den Community-Richtlinien.
Bleib sicher, bleib wachsam! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
⚠️ BETRUGS-WARNUNG: Binance Square Betrug
Phishing-Giveaways, gefälschte Gewinnspiele & Anfragen nach persönlichen Daten erkannt! 🚨
🛑 Gib niemals weiter:
• Telegram-Kontakte
• Links von Drittanbietern
• Kontoinformationen
📌 Nur offizielle Binance-Giveaways finden auf Binance Square statt!
Verdächtigen Inhalt entdeckt? Nutze die Schaltfläche „X“ oder melde ihn den Community-Richtlinien.
Bleib sicher, bleib wachsam! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
Phishing-Giveaways, gefälschte Gewinnspiele & Anfragen nach persönlichen Daten erkannt! 🚨
🛑 Gib niemals weiter:
• Telegram-Kontakte
• Links von Drittanbietern
• Kontoinformationen
📌 Nur offizielle Binance-Giveaways finden auf Binance Square statt!
Verdächtigen Inhalt entdeckt? Nutze die Schaltfläche „X“ oder melde ihn den Community-Richtlinien.
Bleib sicher, bleib wachsam! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety


Binance Square Official
·
--
Sicherheitswarnung und Durchsetzungs-Update | 31. Aug–6. Sep 2026
Um Ihnen zu helfen, sicher zu bleiben, haben wir einige der letzten Woche identifizierten Verstöße hervorgehoben. Wenn Sie auf eines der folgenden Dinge stoßen, bleiben Sie aufmerksam und ergreifen Sie Schritte, um Ihre Gelder zu schützen:
1. Mehrere Konten, die denselben Empfehlungs-Code bewerben
Wiederholte Werbung bedeutet nicht, dass ein Angebot vertrauenswürdig ist oder offiziell von Binance unterstützt wird.
2. Gewinnspiele, die Sie auf eine Plattform eines Drittanbieters weiterleiten
Gewinnspiele können dazu genutzt werden, Nutzer zu nicht verifizierten Websites oder Communities zu führen, wo sie möglicherweise gebeten werden, persönliche Informationen bereitzustellen, eine Wallet zu verbinden oder Gelder zu übertragen.
1. Mehrere Konten, die denselben Empfehlungs-Code bewerben
Wiederholte Werbung bedeutet nicht, dass ein Angebot vertrauenswürdig ist oder offiziell von Binance unterstützt wird.
2. Gewinnspiele, die Sie auf eine Plattform eines Drittanbieters weiterleiten
Gewinnspiele können dazu genutzt werden, Nutzer zu nicht verifizierten Websites oder Communities zu führen, wo sie möglicherweise gebeten werden, persönliche Informationen bereitzustellen, eine Wallet zu verbinden oder Gelder zu übertragen.
5
54
🚨 Bleib wachsam: Schütze dein Krypto vor Betrug! 🛡️
Während die Krypto-Adoption wächst, verfeinern Betrüger ständig ihre Taktiken, um deine hart verdienten Gelder zu stehlen 💸. Informiert zu bleiben ist deine beste Verteidigung! Hier sind wichtige Sicherheitspraktiken, die jeder Trader befolgen muss:$SAGA
Fake Support & Im-Poster/Imitatoren ⚠️: Offizielles Binance-Personal wird dich niemals zuerst auf Telegram, WhatsApp oder in sozialen Medien anschreiben und nach Passwörtern, Seed-Phrases oder privaten Schlüsseln fragen 🔑. Prüfe offizielle Links immer noch einmal über Binance Verify.$VTHO
Phishing-Links 🌐: Überprüfe immer die Domain-URLs, bevor du dich anmeldest oder deine Wallet verlinkst. Betrügerische Websites klonen echte Oberflächen, um deine Zugangsdaten zu stehlen 🎣.$ZEC
„Garantierte Rendite“-Versprechen 🚫: Wenn eine Investmentgruppe oder Plattform feste tägliche Gewinne oder risikofreie hohe Renditen verspricht, ist es fast sicher ein Scam ❌.
Schütze dein 2FA 🔒: Gib niemals 2FA-Codes, SMS-OTP-Codes oder Passwörter an irgendwen weiter – unter keinen Umständen!
Bleib aufmerksam, überprüfe jeden Schritt doppelt und schütze deine Assets! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
🚨 Bleib wachsam: Schütze dein Krypto vor Betrug! 🛡️
Während die Krypto-Adoption wächst, verfeinern Betrüger ständig ihre Taktiken, um deine hart verdienten Gelder zu stehlen 💸. Informiert zu bleiben ist deine beste Verteidigung! Hier sind wichtige Sicherheitspraktiken, die jeder Trader befolgen muss:$SAGA
Fake Support & Im-Poster/Imitatoren ⚠️: Offizielles Binance-Personal wird dich niemals zuerst auf Telegram, WhatsApp oder in sozialen Medien anschreiben und nach Passwörtern, Seed-Phrases oder privaten Schlüsseln fragen 🔑. Prüfe offizielle Links immer noch einmal über Binance Verify.$VTHO
Phishing-Links 🌐: Überprüfe immer die Domain-URLs, bevor du dich anmeldest oder deine Wallet verlinkst. Betrügerische Websites klonen echte Oberflächen, um deine Zugangsdaten zu stehlen 🎣.$ZEC
„Garantierte Rendite“-Versprechen 🚫: Wenn eine Investmentgruppe oder Plattform feste tägliche Gewinne oder risikofreie hohe Renditen verspricht, ist es fast sicher ein Scam ❌.
Schütze dein 2FA 🔒: Gib niemals 2FA-Codes, SMS-OTP-Codes oder Passwörter an irgendwen weiter – unter keinen Umständen!
Bleib aufmerksam, überprüfe jeden Schritt doppelt und schütze deine Assets! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
Während die Krypto-Adoption wächst, verfeinern Betrüger ständig ihre Taktiken, um deine hart verdienten Gelder zu stehlen 💸. Informiert zu bleiben ist deine beste Verteidigung! Hier sind wichtige Sicherheitspraktiken, die jeder Trader befolgen muss:$SAGA
Fake Support & Im-Poster/Imitatoren ⚠️: Offizielles Binance-Personal wird dich niemals zuerst auf Telegram, WhatsApp oder in sozialen Medien anschreiben und nach Passwörtern, Seed-Phrases oder privaten Schlüsseln fragen 🔑. Prüfe offizielle Links immer noch einmal über Binance Verify.$VTHO
Phishing-Links 🌐: Überprüfe immer die Domain-URLs, bevor du dich anmeldest oder deine Wallet verlinkst. Betrügerische Websites klonen echte Oberflächen, um deine Zugangsdaten zu stehlen 🎣.$ZEC
„Garantierte Rendite“-Versprechen 🚫: Wenn eine Investmentgruppe oder Plattform feste tägliche Gewinne oder risikofreie hohe Renditen verspricht, ist es fast sicher ein Scam ❌.
Schütze dein 2FA 🔒: Gib niemals 2FA-Codes, SMS-OTP-Codes oder Passwörter an irgendwen weiter – unter keinen Umständen!
Bleib aufmerksam, überprüfe jeden Schritt doppelt und schütze deine Assets! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
217
Artikel
Binance-Sicherheitsüberprüfung 2026: Ist Binance sicher zu verwendenKurzfassung (TL;DR): Diese Binance-Sicherheitsprüfung zerlegt die Schutzmaßnahmen auf Kontenebene, die Schutzvorkehrungen auf Börsenebene und die häufigsten Fehler, die tatsächlich darüber entscheiden, ob dein Geld sicher ist – nicht Werbeaussagen. Binance gilt im Allgemeinen als sicher, wenn Nutzer jede Schutzschicht aktivieren (2FA, Anti-Phishing-Code, Auszahlungs-Whitelist) und verstehen, welche Kontrollen die Börse übernimmt und was in der Verantwortung der Nutzer liegt.
◆ Warum „Ist Binance sicher“ die falsche erste Frage ist
Die meisten Inhalte zur Binance-Sicherheitsprüfung stellen eine binäre Frage: sicher oder nicht sicher. Diese Sichtweise verfehlt, wie die Sicherheit einer Börse tatsächlich funktioniert. Die Sicherheitsfunktionen von Binance gibt es in Schichten – einige sind standardmäßig aktiv, andere erfordern eine manuelle Einrichtung, und ein bedeutender Anteil an Kontokompromentierungen passiert nicht, weil Binance gehackt wurde, sondern weil ein Nutzer einen Einrichtungsschritt übersprungen hat oder auf einen Phishing-Link hereingefallen ist. Eine hilfreiche Sicherheitsprüfung behandelt Sicherheit als Checkliste, die du kontrollierst, nicht als Urteil, das du passiv erhältst.
Binance-Sicherheitsüberprüfung 2026: Ist Binance sicher zu verwenden
Kurzfassung (TL;DR): Diese Binance-Sicherheitsprüfung zerlegt die Schutzmaßnahmen auf Kontenebene, die Schutzvorkehrungen auf Börsenebene und die häufigsten Fehler, die tatsächlich darüber entscheiden, ob dein Geld sicher ist – nicht Werbeaussagen. Binance gilt im Allgemeinen als sicher, wenn Nutzer jede Schutzschicht aktivieren (2FA, Anti-Phishing-Code, Auszahlungs-Whitelist) und verstehen, welche Kontrollen die Börse übernimmt und was in der Verantwortung der Nutzer liegt.
◆ Warum „Ist Binance sicher“ die falsche erste Frage ist
Die meisten Inhalte zur Binance-Sicherheitsprüfung stellen eine binäre Frage: sicher oder nicht sicher. Diese Sichtweise verfehlt, wie die Sicherheit einer Börse tatsächlich funktioniert. Die Sicherheitsfunktionen von Binance gibt es in Schichten – einige sind standardmäßig aktiv, andere erfordern eine manuelle Einrichtung, und ein bedeutender Anteil an Kontokompromentierungen passiert nicht, weil Binance gehackt wurde, sondern weil ein Nutzer einen Einrichtungsschritt übersprungen hat oder auf einen Phishing-Link hereingefallen ist. Eine hilfreiche Sicherheitsprüfung behandelt Sicherheit als Checkliste, die du kontrollierst, nicht als Urteil, das du passiv erhältst.
◆ Warum „Ist Binance sicher“ die falsche erste Frage ist
Die meisten Inhalte zur Binance-Sicherheitsprüfung stellen eine binäre Frage: sicher oder nicht sicher. Diese Sichtweise verfehlt, wie die Sicherheit einer Börse tatsächlich funktioniert. Die Sicherheitsfunktionen von Binance gibt es in Schichten – einige sind standardmäßig aktiv, andere erfordern eine manuelle Einrichtung, und ein bedeutender Anteil an Kontokompromentierungen passiert nicht, weil Binance gehackt wurde, sondern weil ein Nutzer einen Einrichtungsschritt übersprungen hat oder auf einen Phishing-Link hereingefallen ist. Eine hilfreiche Sicherheitsprüfung behandelt Sicherheit als Checkliste, die du kontrollierst, nicht als Urteil, das du passiv erhältst.
1
366
Artikel
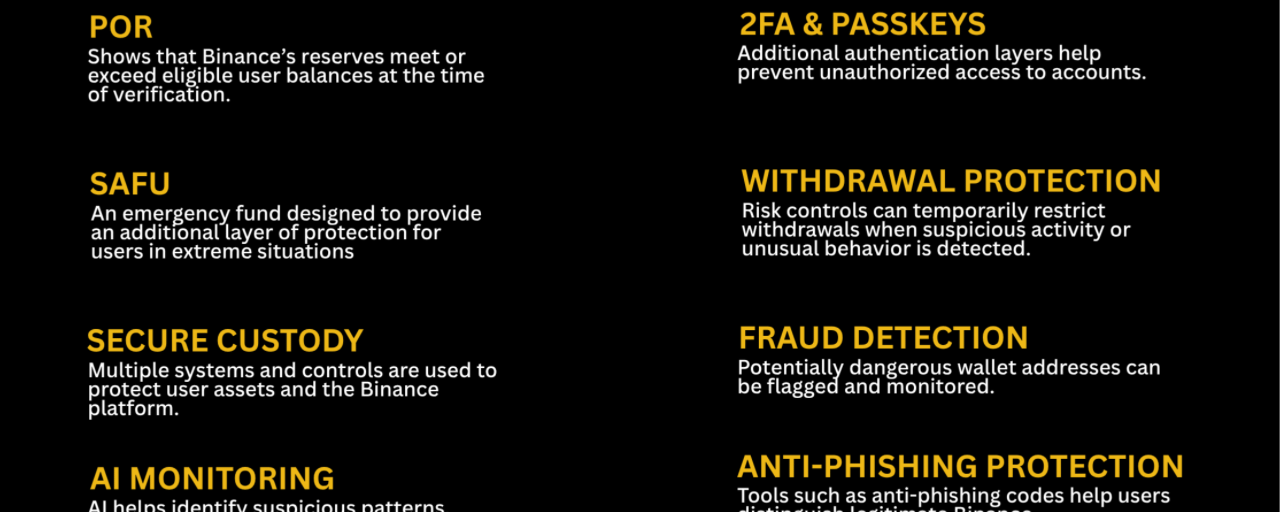
Wie schützt Binance 2026 die Gelder von Nutzern in MENA?Binance schützt die Gelder von Nutzern in MENA im Jahr 2026 durch mehrere Sicherheitsebenen, darunter Proof of Reserves, den Secure Asset Fund for Users (SAFU), sichere Verwahrungssysteme, KI-gestütztes Risikomonitoring und tools zum Schutz auf Kontoebene. Aber wenn wir über „Sicherheit“ im Krypto-Bereich sprechen, finde ich es wichtig zu verstehen, dass es keinen einzelnen Knopf gibt, der Gelder sicher macht. Sicherheit ist ein System aus mehreren Ebenen, und jede Ebene ist darauf ausgelegt, eine andere Art von Risiko abzudecken.
Für einen Nutzer in der MENA-Region ist diese Unterscheidung entscheidend. Egal, ob Sie Ihre ersten 50$ Bitcoin halten, aktiv handeln oder ein größeres Portfolio auf einer Börse verwahren: Der Schutz Ihrer Vermögenswerte umfasst sowohl die Infrastruktur der Plattform als auch die Sicherheitsentscheidungen, die Sie selbst treffen. Der Ansatz von Binance kombiniert Kontrollen auf Plattformebene, Transparenzmechanismen, Notfallreserven, automatisiertes Monitoring sowie Werkzeuge, die Nutzer direkt in ihren Konten aktivieren können.
Wie schützt Binance 2026 die Gelder von Nutzern in MENA?
Binance schützt die Gelder von Nutzern in MENA im Jahr 2026 durch mehrere Sicherheitsebenen, darunter Proof of Reserves, den Secure Asset Fund for Users (SAFU), sichere Verwahrungssysteme, KI-gestütztes Risikomonitoring und tools zum Schutz auf Kontoebene. Aber wenn wir über „Sicherheit“ im Krypto-Bereich sprechen, finde ich es wichtig zu verstehen, dass es keinen einzelnen Knopf gibt, der Gelder sicher macht. Sicherheit ist ein System aus mehreren Ebenen, und jede Ebene ist darauf ausgelegt, eine andere Art von Risiko abzudecken.
Für einen Nutzer in der MENA-Region ist diese Unterscheidung entscheidend. Egal, ob Sie Ihre ersten 50$ Bitcoin halten, aktiv handeln oder ein größeres Portfolio auf einer Börse verwahren: Der Schutz Ihrer Vermögenswerte umfasst sowohl die Infrastruktur der Plattform als auch die Sicherheitsentscheidungen, die Sie selbst treffen. Der Ansatz von Binance kombiniert Kontrollen auf Plattformebene, Transparenzmechanismen, Notfallreserven, automatisiertes Monitoring sowie Werkzeuge, die Nutzer direkt in ihren Konten aktivieren können.
Für einen Nutzer in der MENA-Region ist diese Unterscheidung entscheidend. Egal, ob Sie Ihre ersten 50$ Bitcoin halten, aktiv handeln oder ein größeres Portfolio auf einer Börse verwahren: Der Schutz Ihrer Vermögenswerte umfasst sowohl die Infrastruktur der Plattform als auch die Sicherheitsentscheidungen, die Sie selbst treffen. Der Ansatz von Binance kombiniert Kontrollen auf Plattformebene, Transparenzmechanismen, Notfallreserven, automatisiertes Monitoring sowie Werkzeuge, die Nutzer direkt in ihren Konten aktivieren können.
3
508
Artikel
Wie schützt Binance die Gelder der Nutzer in Mexiko im Jahr 2026?Binance schützt die Gelder mit vier Ebenen: dem Notfallfonds SAFU, dem verifizierbaren Proof of Reserves, Sicherheits-Tools, die du über dein Konto aktivieren kannst, und automatischen Systemen zur Betrugserkennung.
Dieser Leitfaden erklärt, wie du sie nutzt: Was den SAFU heute absichert, wie du dein eigenes Guthaben prüfst und wie du die Schutzmaßnahmen, die von dir abhängen, in fünf Minuten einrichtest.
Denn der effektivste Teil dieses Systems wird nicht von Binance betrieben. Du aktivierst ihn.
Schneller Überblick
Wenig Zeit? Das ist das Wesentliche:
Wie schützt Binance die Gelder der Nutzer in Mexiko im Jahr 2026?
Binance schützt die Gelder mit vier Ebenen: dem Notfallfonds SAFU, dem verifizierbaren Proof of Reserves, Sicherheits-Tools, die du über dein Konto aktivieren kannst, und automatischen Systemen zur Betrugserkennung.
Dieser Leitfaden erklärt, wie du sie nutzt: Was den SAFU heute absichert, wie du dein eigenes Guthaben prüfst und wie du die Schutzmaßnahmen, die von dir abhängen, in fünf Minuten einrichtest.
Denn der effektivste Teil dieses Systems wird nicht von Binance betrieben. Du aktivierst ihn.
Schneller Überblick
Wenig Zeit? Das ist das Wesentliche:
Dieser Leitfaden erklärt, wie du sie nutzt: Was den SAFU heute absichert, wie du dein eigenes Guthaben prüfst und wie du die Schutzmaßnahmen, die von dir abhängen, in fünf Minuten einrichtest.
Denn der effektivste Teil dieses Systems wird nicht von Binance betrieben. Du aktivierst ihn.
Schneller Überblick
Wenig Zeit? Das ist das Wesentliche:
2
134
🚨 Falscher Support, echter Scam: 3 Warnsignale, auf die du achten solltest
Wenn technische Angriffe scheitern, zielen Betrüger auf die menschliche Ebene ab: Sie geben sich als hilfsbereite, hochdruckhafte Support-Mitarbeiter aus. Sie erzeugen Panik, schüren Dringlichkeit und versuchen, Nutzer dazu zu bringen, Zugang oder Geld herauszugeben.
⚠️ Merke: Binance-Mitarbeiter werden dich auf Telegram niemals zuerst anschreiben, um Geld, Passwörter, Codes oder Zugangsdaten zu erfragen.
3 Warnsignale, auf die du achten solltest:
🔴 Dringlichkeit: „Dein Konto wird in 1 Stunde dauerhaft gesperrt!“
🔴 Vorauszahlungen: Forderungen nach „Gasgebühren“ oder einer „vorübergehenden Sicherheitskaution“, um dein Guthaben freizuschalten
🔴 Bildschirmfreigabe-Anfragen: Sie sagen dir, du sollst Apps installieren, damit sie dein Konto „überprüfen“ können
Wenn dich jemand dazu drängt, schnell zu handeln, zuerst zu bezahlen oder deinen Bildschirm zu teilen, halte kurz inne und verifiziere, bevor du irgendeine Aktion durchführst.
#Binancesecurity
🚨 Falscher Support, echter Scam: 3 Warnsignale, auf die du achten solltest
Wenn technische Angriffe scheitern, zielen Betrüger auf die menschliche Ebene ab: Sie geben sich als hilfsbereite, hochdruckhafte Support-Mitarbeiter aus. Sie erzeugen Panik, schüren Dringlichkeit und versuchen, Nutzer dazu zu bringen, Zugang oder Geld herauszugeben.
⚠️ Merke: Binance-Mitarbeiter werden dich auf Telegram niemals zuerst anschreiben, um Geld, Passwörter, Codes oder Zugangsdaten zu erfragen.
3 Warnsignale, auf die du achten solltest:
🔴 Dringlichkeit: „Dein Konto wird in 1 Stunde dauerhaft gesperrt!“
🔴 Vorauszahlungen: Forderungen nach „Gasgebühren“ oder einer „vorübergehenden Sicherheitskaution“, um dein Guthaben freizuschalten
🔴 Bildschirmfreigabe-Anfragen: Sie sagen dir, du sollst Apps installieren, damit sie dein Konto „überprüfen“ können
Wenn dich jemand dazu drängt, schnell zu handeln, zuerst zu bezahlen oder deinen Bildschirm zu teilen, halte kurz inne und verifiziere, bevor du irgendeine Aktion durchführst.
#Binancesecurity
Wenn technische Angriffe scheitern, zielen Betrüger auf die menschliche Ebene ab: Sie geben sich als hilfsbereite, hochdruckhafte Support-Mitarbeiter aus. Sie erzeugen Panik, schüren Dringlichkeit und versuchen, Nutzer dazu zu bringen, Zugang oder Geld herauszugeben.
⚠️ Merke: Binance-Mitarbeiter werden dich auf Telegram niemals zuerst anschreiben, um Geld, Passwörter, Codes oder Zugangsdaten zu erfragen.
3 Warnsignale, auf die du achten solltest:
🔴 Dringlichkeit: „Dein Konto wird in 1 Stunde dauerhaft gesperrt!“
🔴 Vorauszahlungen: Forderungen nach „Gasgebühren“ oder einer „vorübergehenden Sicherheitskaution“, um dein Guthaben freizuschalten
🔴 Bildschirmfreigabe-Anfragen: Sie sagen dir, du sollst Apps installieren, damit sie dein Konto „überprüfen“ können
Wenn dich jemand dazu drängt, schnell zu handeln, zuerst zu bezahlen oder deinen Bildschirm zu teilen, halte kurz inne und verifiziere, bevor du irgendeine Aktion durchführst.
#Binancesecurity
4
293

·
--
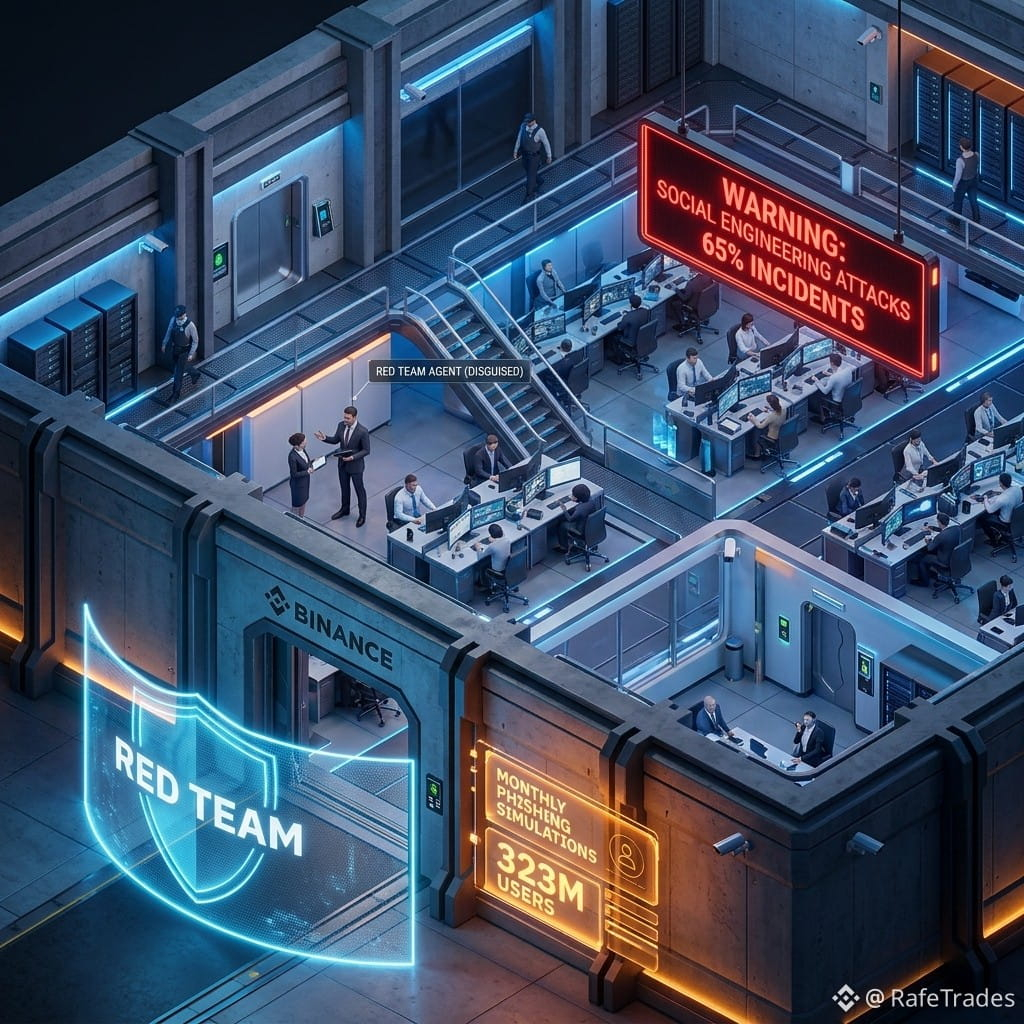
Binance führt monatliche „Red-Team“-Phishing-Simulationen gegen das eigene Personal durch. Wiederholte Misserfolge können zur Kündigung führen. Das ist der Goldstandard für operative Sicherheit: Interne ethische Hacker testen Mitarbeitende mit gefälschten Jobangeboten, Konferenzeinladungen und Ködern für Partnerschaften – dieselben Social-Engineering-Taktiken, die 65 % der Krypto-Vorfälle im Jahr 2025 verursachten.
Der CSO Jimmy Su stellt fest, dass die Sicherheitsdisziplin nach 3–4 Jahren kontinuierlicher Tests „deutlich verbessert“ wurde. Das ist wichtig, weil Börsen die primären Verwahrer von Retail- und institutionellem Kapital sind. Die 137,7 Mrd. US-Dollar an Vermögenswerten und 323 Mio. Nutzer verlangen dieses Maß an Wachsamkeit. Social-Engineering-Angriffe (wie der Hack am Drift Protocol im Wert von 285 Mio. US-Dollar) sind die schwächste Stelle der Branche – und Binances Ansatz ist ein Muster für den Sektor. Die regulatorischen Rahmenwerke CLARITY/GENIUS werden wahrscheinlich ähnliche Standards für lizenzierte Einrichtungen verlangen.
#RafeTrades #Binancesecurity
„KLICKE HIER👇👇👇, UM DEN LIVE-CHART ZU VERFOLGEN & ZU HANDELN“
$BNB
{spot}(BNBUSDT)
Binance führt monatliche „Red-Team“-Phishing-Simulationen gegen das eigene Personal durch. Wiederholte Misserfolge können zur Kündigung führen. Das ist der Goldstandard für operative Sicherheit: Interne ethische Hacker testen Mitarbeitende mit gefälschten Jobangeboten, Konferenzeinladungen und Ködern für Partnerschaften – dieselben Social-Engineering-Taktiken, die 65 % der Krypto-Vorfälle im Jahr 2025 verursachten.
Der CSO Jimmy Su stellt fest, dass die Sicherheitsdisziplin nach 3–4 Jahren kontinuierlicher Tests „deutlich verbessert“ wurde. Das ist wichtig, weil Börsen die primären Verwahrer von Retail- und institutionellem Kapital sind. Die 137,7 Mrd. US-Dollar an Vermögenswerten und 323 Mio. Nutzer verlangen dieses Maß an Wachsamkeit. Social-Engineering-Angriffe (wie der Hack am Drift Protocol im Wert von 285 Mio. US-Dollar) sind die schwächste Stelle der Branche – und Binances Ansatz ist ein Muster für den Sektor. Die regulatorischen Rahmenwerke CLARITY/GENIUS werden wahrscheinlich ähnliche Standards für lizenzierte Einrichtungen verlangen.
#RafeTrades #Binancesecurity
„KLICKE HIER👇👇👇, UM DEN LIVE-CHART ZU VERFOLGEN & ZU HANDELN“
$BNB
Der CSO Jimmy Su stellt fest, dass die Sicherheitsdisziplin nach 3–4 Jahren kontinuierlicher Tests „deutlich verbessert“ wurde. Das ist wichtig, weil Börsen die primären Verwahrer von Retail- und institutionellem Kapital sind. Die 137,7 Mrd. US-Dollar an Vermögenswerten und 323 Mio. Nutzer verlangen dieses Maß an Wachsamkeit. Social-Engineering-Angriffe (wie der Hack am Drift Protocol im Wert von 285 Mio. US-Dollar) sind die schwächste Stelle der Branche – und Binances Ansatz ist ein Muster für den Sektor. Die regulatorischen Rahmenwerke CLARITY/GENIUS werden wahrscheinlich ähnliche Standards für lizenzierte Einrichtungen verlangen.
#RafeTrades #Binancesecurity
„KLICKE HIER👇👇👇, UM DEN LIVE-CHART ZU VERFOLGEN & ZU HANDELN“
$BNB
28

·
--
Binances geheime Auseinandersetzung mit Phishing-Gefahren enthüllt: Was das für sicherheitsbewusste Trader bedeutet
Wusstest du, dass Binance sein Personal mit regelmäßigen gefälschten Phishing-Angriffen testet – und einige seiner Mitarbeitenden dabei durchfallen? Laut aktuellen Berichten identifiziert die Börse nicht nur Schwachstellen, sondern geht auch aggressiv gegen sie vor, möglicherweise sogar unter Beendigung von Wiederholungstätern.
DAS SIGNAL: Die Phishing-Übungen bei Binance finden monatlich statt und zeigen den proaktiven Ansatz des Unternehmens im Kampf gegen wachsende Social-Engineering-Gefahren. #BinanceSecurity #PhishingDrills #CryptoCompliance
DIE INTERPRETATION: Dieser verstärkte Fokus auf die interne Sicherheit spiegelt das umfassendere Engagement von Binance wider, die Vermögenswerte der Nutzer zu schützen und Vertrauen innerhalb des Krypto-Ökosystems aufzubauen. Solche Maßnahmen können Nutzer beruhigen, potenziell mehr Kapital in den Markt bringen und die Nachfrage nach den nativen Kryptowährungen von Binance erhöhen.
DIE WATCH LIST: Verfolge die angekündigten Zeitpläne der bevorstehenden Phishing-Übungen von Binance, da sie auf eine stärkere Betonung der Sicherheit hindeuten und möglicherweise die Einführung vorantreiben können. Behalte Änderungen bei ihrer Sicherheitslage und bei Maßnahmen zum Schutz der Nutzer im Blick, etwa durch eine verbesserte Zwei-Faktor-Authentifizierung #BinanceSecurityUpdates
Kann Binances unerschütterliches Sicherheitsengagement weiterhin den Maßstab für den Rest der Branche setzen?
Binances geheime Auseinandersetzung mit Phishing-Gefahren enthüllt: Was das für sicherheitsbewusste Trader bedeutet
Wusstest du, dass Binance sein Personal mit regelmäßigen gefälschten Phishing-Angriffen testet – und einige seiner Mitarbeitenden dabei durchfallen? Laut aktuellen Berichten identifiziert die Börse nicht nur Schwachstellen, sondern geht auch aggressiv gegen sie vor, möglicherweise sogar unter Beendigung von Wiederholungstätern.
DAS SIGNAL: Die Phishing-Übungen bei Binance finden monatlich statt und zeigen den proaktiven Ansatz des Unternehmens im Kampf gegen wachsende Social-Engineering-Gefahren. #BinanceSecurity #PhishingDrills #CryptoCompliance
DIE INTERPRETATION: Dieser verstärkte Fokus auf die interne Sicherheit spiegelt das umfassendere Engagement von Binance wider, die Vermögenswerte der Nutzer zu schützen und Vertrauen innerhalb des Krypto-Ökosystems aufzubauen. Solche Maßnahmen können Nutzer beruhigen, potenziell mehr Kapital in den Markt bringen und die Nachfrage nach den nativen Kryptowährungen von Binance erhöhen.
DIE WATCH LIST: Verfolge die angekündigten Zeitpläne der bevorstehenden Phishing-Übungen von Binance, da sie auf eine stärkere Betonung der Sicherheit hindeuten und möglicherweise die Einführung vorantreiben können. Behalte Änderungen bei ihrer Sicherheitslage und bei Maßnahmen zum Schutz der Nutzer im Blick, etwa durch eine verbesserte Zwei-Faktor-Authentifizierung #BinanceSecurityUpdates
Kann Binances unerschütterliches Sicherheitsengagement weiterhin den Maßstab für den Rest der Branche setzen?
Wusstest du, dass Binance sein Personal mit regelmäßigen gefälschten Phishing-Angriffen testet – und einige seiner Mitarbeitenden dabei durchfallen? Laut aktuellen Berichten identifiziert die Börse nicht nur Schwachstellen, sondern geht auch aggressiv gegen sie vor, möglicherweise sogar unter Beendigung von Wiederholungstätern.
DAS SIGNAL: Die Phishing-Übungen bei Binance finden monatlich statt und zeigen den proaktiven Ansatz des Unternehmens im Kampf gegen wachsende Social-Engineering-Gefahren. #BinanceSecurity #PhishingDrills #CryptoCompliance
DIE INTERPRETATION: Dieser verstärkte Fokus auf die interne Sicherheit spiegelt das umfassendere Engagement von Binance wider, die Vermögenswerte der Nutzer zu schützen und Vertrauen innerhalb des Krypto-Ökosystems aufzubauen. Solche Maßnahmen können Nutzer beruhigen, potenziell mehr Kapital in den Markt bringen und die Nachfrage nach den nativen Kryptowährungen von Binance erhöhen.
DIE WATCH LIST: Verfolge die angekündigten Zeitpläne der bevorstehenden Phishing-Übungen von Binance, da sie auf eine stärkere Betonung der Sicherheit hindeuten und möglicherweise die Einführung vorantreiben können. Behalte Änderungen bei ihrer Sicherheitslage und bei Maßnahmen zum Schutz der Nutzer im Blick, etwa durch eine verbesserte Zwei-Faktor-Authentifizierung #BinanceSecurityUpdates
Kann Binances unerschütterliches Sicherheitsengagement weiterhin den Maßstab für den Rest der Branche setzen?
28
🔒🛡️ BLEIB SICHER: 5 unverzichtbare Schritte, um dein Binance-Konto heute abzusichern
Im Krypto-Ökosystem ist Sicherheit deine beste Investitionsstrategie. Sichere Passwörter, Zwei-Faktor-Authentifizierung und ein bisschen Vorsicht sind entscheidend, um dein Vermögen vor modernen Betrugstaktiken zu schützen. Wende diese 5 essenziellen Einstellungen in deinem Profil an: 📊🚨
* 1. Aktiviere Passkeys: Vergiss die traditionellen Passwörter, die anfällig für Leaks sind. Nutze die biometrische Erkennung (Face ID oder Touch ID) deines Geräts für einen sicheren, verschlüsselten und gegen Phishing geschützten Login.
* 2. Adieu SMS, Hallo Authenticator: SMS sind anfällig für SIM-Karten-Klonungen (Sim-Swapping). Migriere sofort dein 2FA zum Binance Authenticator oder Microsoft Authenticator, um Codes lokal auf deiner Hardware zu generieren. 💸❌
* 3. Auszahlungs-Whitelist: Richte diese Option ein, um Auszahlungen nur an deine zuvor genehmigten Adressen zu autorisieren. Wenn jemand dein Konto hackt, kann er keine Gelder an externe Wallets transferieren.
* 4. Anti-Phishing-Code: Erstelle einen benutzerdefinierten Schlüsselphrase in deinen Einstellungen. Wenn eine E-Mail von "Binance" sie nicht in der oberen Ecke enthält, handelt es sich um einen betrügerischen Identitätsdiebstahl. 🔒
* 5. Geräteverwaltung: Überprüfe und lösche regelmäßig die offenen Sitzungen auf alten Geräten oder Computern, die du nicht mehr verwendest, um die vollständige Kontrolle über deine Zugänge zu behalten.
⚠️ Zusätzliche OpSec-Warnung: Wenn du Kapital in deine Web3 Wallet überträgst, um deine Mittel zu diversifizieren, überprüfe immer die Adressen Zeichen für Zeichen manuell, um Wallet-Vergiftungsangriffe (Address Poisoning) vollständig auszuschließen. Handle nicht in Eile.
Hast du diese 5 Abwehrmaßnahmen in deinem Konto eingerichtet oder fehlt dir noch etwas? Ich lese euch unten! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
🔒🛡️ BLEIB SICHER: 5 unverzichtbare Schritte, um dein Binance-Konto heute abzusichern
Im Krypto-Ökosystem ist Sicherheit deine beste Investitionsstrategie. Sichere Passwörter, Zwei-Faktor-Authentifizierung und ein bisschen Vorsicht sind entscheidend, um dein Vermögen vor modernen Betrugstaktiken zu schützen. Wende diese 5 essenziellen Einstellungen in deinem Profil an: 📊🚨
* 1. Aktiviere Passkeys: Vergiss die traditionellen Passwörter, die anfällig für Leaks sind. Nutze die biometrische Erkennung (Face ID oder Touch ID) deines Geräts für einen sicheren, verschlüsselten und gegen Phishing geschützten Login.
* 2. Adieu SMS, Hallo Authenticator: SMS sind anfällig für SIM-Karten-Klonungen (Sim-Swapping). Migriere sofort dein 2FA zum Binance Authenticator oder Microsoft Authenticator, um Codes lokal auf deiner Hardware zu generieren. 💸❌
* 3. Auszahlungs-Whitelist: Richte diese Option ein, um Auszahlungen nur an deine zuvor genehmigten Adressen zu autorisieren. Wenn jemand dein Konto hackt, kann er keine Gelder an externe Wallets transferieren.
* 4. Anti-Phishing-Code: Erstelle einen benutzerdefinierten Schlüsselphrase in deinen Einstellungen. Wenn eine E-Mail von "Binance" sie nicht in der oberen Ecke enthält, handelt es sich um einen betrügerischen Identitätsdiebstahl. 🔒
* 5. Geräteverwaltung: Überprüfe und lösche regelmäßig die offenen Sitzungen auf alten Geräten oder Computern, die du nicht mehr verwendest, um die vollständige Kontrolle über deine Zugänge zu behalten.
⚠️ Zusätzliche OpSec-Warnung: Wenn du Kapital in deine Web3 Wallet überträgst, um deine Mittel zu diversifizieren, überprüfe immer die Adressen Zeichen für Zeichen manuell, um Wallet-Vergiftungsangriffe (Address Poisoning) vollständig auszuschließen. Handle nicht in Eile.
Hast du diese 5 Abwehrmaßnahmen in deinem Konto eingerichtet oder fehlt dir noch etwas? Ich lese euch unten! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
Im Krypto-Ökosystem ist Sicherheit deine beste Investitionsstrategie. Sichere Passwörter, Zwei-Faktor-Authentifizierung und ein bisschen Vorsicht sind entscheidend, um dein Vermögen vor modernen Betrugstaktiken zu schützen. Wende diese 5 essenziellen Einstellungen in deinem Profil an: 📊🚨
* 1. Aktiviere Passkeys: Vergiss die traditionellen Passwörter, die anfällig für Leaks sind. Nutze die biometrische Erkennung (Face ID oder Touch ID) deines Geräts für einen sicheren, verschlüsselten und gegen Phishing geschützten Login.
* 2. Adieu SMS, Hallo Authenticator: SMS sind anfällig für SIM-Karten-Klonungen (Sim-Swapping). Migriere sofort dein 2FA zum Binance Authenticator oder Microsoft Authenticator, um Codes lokal auf deiner Hardware zu generieren. 💸❌
* 3. Auszahlungs-Whitelist: Richte diese Option ein, um Auszahlungen nur an deine zuvor genehmigten Adressen zu autorisieren. Wenn jemand dein Konto hackt, kann er keine Gelder an externe Wallets transferieren.
* 4. Anti-Phishing-Code: Erstelle einen benutzerdefinierten Schlüsselphrase in deinen Einstellungen. Wenn eine E-Mail von "Binance" sie nicht in der oberen Ecke enthält, handelt es sich um einen betrügerischen Identitätsdiebstahl. 🔒
* 5. Geräteverwaltung: Überprüfe und lösche regelmäßig die offenen Sitzungen auf alten Geräten oder Computern, die du nicht mehr verwendest, um die vollständige Kontrolle über deine Zugänge zu behalten.
⚠️ Zusätzliche OpSec-Warnung: Wenn du Kapital in deine Web3 Wallet überträgst, um deine Mittel zu diversifizieren, überprüfe immer die Adressen Zeichen für Zeichen manuell, um Wallet-Vergiftungsangriffe (Address Poisoning) vollständig auszuschließen. Handle nicht in Eile.
Hast du diese 5 Abwehrmaßnahmen in deinem Konto eingerichtet oder fehlt dir noch etwas? Ich lese euch unten! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
3
237
·
--
Artikel
Der stille Unterschied: So funktioniert die Binance-Sicherheit im HintergrundEntdecken Sie, wie die Binance-Sicherheit im Hintergrund funktioniert – durch proaktive Bedrohungserkennung, Wiederherstellung von Vermögenswerten, Prävention von Finanzkriminalität und neue Schutzmaßnahmen für aufkommende Technologien.
Im Krypto-Bereich erhält Sicherheit oft die meiste Aufmerksamkeit, wenn etwas schiefgeht – etwa ein Hack, gestohlene Vermögenswerte oder ein Angriff auf eine Plattform. Aber effektive Sicherheit ist häufig die Arbeit, die Nutzer nie sehen.
Für Binance besteht das Ziel nicht nur darin, auf Vorfälle zu reagieren. Es geht darum, Bedrohungen zu erkennen, zu verhindern und zu stoppen, bevor sie Nutzer beeinträchtigen können.
Die Binance-Sicherheit geht über den Schutz von Konten hinaus
Der stille Unterschied: So funktioniert die Binance-Sicherheit im Hintergrund
Entdecken Sie, wie die Binance-Sicherheit im Hintergrund funktioniert – durch proaktive Bedrohungserkennung, Wiederherstellung von Vermögenswerten, Prävention von Finanzkriminalität und neue Schutzmaßnahmen für aufkommende Technologien.
Im Krypto-Bereich erhält Sicherheit oft die meiste Aufmerksamkeit, wenn etwas schiefgeht – etwa ein Hack, gestohlene Vermögenswerte oder ein Angriff auf eine Plattform. Aber effektive Sicherheit ist häufig die Arbeit, die Nutzer nie sehen.
Für Binance besteht das Ziel nicht nur darin, auf Vorfälle zu reagieren. Es geht darum, Bedrohungen zu erkennen, zu verhindern und zu stoppen, bevor sie Nutzer beeinträchtigen können.
Die Binance-Sicherheit geht über den Schutz von Konten hinaus
Im Krypto-Bereich erhält Sicherheit oft die meiste Aufmerksamkeit, wenn etwas schiefgeht – etwa ein Hack, gestohlene Vermögenswerte oder ein Angriff auf eine Plattform. Aber effektive Sicherheit ist häufig die Arbeit, die Nutzer nie sehen.
Für Binance besteht das Ziel nicht nur darin, auf Vorfälle zu reagieren. Es geht darum, Bedrohungen zu erkennen, zu verhindern und zu stoppen, bevor sie Nutzer beeinträchtigen können.
Die Binance-Sicherheit geht über den Schutz von Konten hinaus
83
Artikel
Telegram-Sicherheit | Ein „verifiziert aussehendes“ Profil kann trotzdem fake seinDenk an folgendes Szenario:
Du stellst eine Frage in einer öffentlichen Crypto Telegram-Gruppe. Innerhalb von Sekunden erhältst du eine Direktnachricht von jemandem, der angeblich „Binance Support“ ist. Der Account hat ein offiziell aussehendes Binance-Logo, einen professionellen Titel und sogar ein „verifiziertes“ Abzeichen im Profilbild.
📧Die Nachricht behauptet, dein Account hat eine temporäre Einschränkung und fordert dich auf, schnell zu handeln.
Alles sieht legitim aus. Aber in dem Moment, in dem du den Anweisungen folgst, wird dein Wallet geleert.☠️
Telegram-Sicherheit | Ein „verifiziert aussehendes“ Profil kann trotzdem fake sein
Denk an folgendes Szenario:
Du stellst eine Frage in einer öffentlichen Crypto Telegram-Gruppe. Innerhalb von Sekunden erhältst du eine Direktnachricht von jemandem, der angeblich „Binance Support“ ist. Der Account hat ein offiziell aussehendes Binance-Logo, einen professionellen Titel und sogar ein „verifiziertes“ Abzeichen im Profilbild.
📧Die Nachricht behauptet, dein Account hat eine temporäre Einschränkung und fordert dich auf, schnell zu handeln.
Alles sieht legitim aus. Aber in dem Moment, in dem du den Anweisungen folgst, wird dein Wallet geleert.☠️
Du stellst eine Frage in einer öffentlichen Crypto Telegram-Gruppe. Innerhalb von Sekunden erhältst du eine Direktnachricht von jemandem, der angeblich „Binance Support“ ist. Der Account hat ein offiziell aussehendes Binance-Logo, einen professionellen Titel und sogar ein „verifiziertes“ Abzeichen im Profilbild.
📧Die Nachricht behauptet, dein Account hat eine temporäre Einschränkung und fordert dich auf, schnell zu handeln.
Alles sieht legitim aus. Aber in dem Moment, in dem du den Anweisungen folgst, wird dein Wallet geleert.☠️
3
382
·
--
Erstaunliche 95% der Vorfälle in der Branche werden durch Social Engineering verursacht, und Binance ergreift drastische Maßnahmen, um den Hackern einen Schritt voraus zu sein.
Mit einer Maßnahme, die sein Sicherheitsengagement unterstreicht, setzt Binance „Red Teams“ jeden Monat gegen eigene Mitarbeiter ein und simuliert reale Angriffe, um die Abwehrmaßnahmen zu testen. Dieses strenge Prüfverfahren hilft Binance dabei, Schwachstellen zu erkennen, die Sicherheitslage zu stärken und Hacker auf Abstand zu halten.
Da kluge Anleger auf diesen proaktiven Ansatz aufmerksam werden, ist mit einer verstärkten Nutzung der Sicherheitsfunktionen und -dienste von Binance zu rechnen. In den nächsten 7–10 Tagen könnte es zu einem möglichen Anstieg von 20%+ bei BNB kommen, während Trader in dieses sichere Asyl strömen. #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
Erstaunliche 95% der Vorfälle in der Branche werden durch Social Engineering verursacht, und Binance ergreift drastische Maßnahmen, um den Hackern einen Schritt voraus zu sein.
Mit einer Maßnahme, die sein Sicherheitsengagement unterstreicht, setzt Binance „Red Teams“ jeden Monat gegen eigene Mitarbeiter ein und simuliert reale Angriffe, um die Abwehrmaßnahmen zu testen. Dieses strenge Prüfverfahren hilft Binance dabei, Schwachstellen zu erkennen, die Sicherheitslage zu stärken und Hacker auf Abstand zu halten.
Da kluge Anleger auf diesen proaktiven Ansatz aufmerksam werden, ist mit einer verstärkten Nutzung der Sicherheitsfunktionen und -dienste von Binance zu rechnen. In den nächsten 7–10 Tagen könnte es zu einem möglichen Anstieg von 20%+ bei BNB kommen, während Trader in dieses sichere Asyl strömen. #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
Mit einer Maßnahme, die sein Sicherheitsengagement unterstreicht, setzt Binance „Red Teams“ jeden Monat gegen eigene Mitarbeiter ein und simuliert reale Angriffe, um die Abwehrmaßnahmen zu testen. Dieses strenge Prüfverfahren hilft Binance dabei, Schwachstellen zu erkennen, die Sicherheitslage zu stärken und Hacker auf Abstand zu halten.
Da kluge Anleger auf diesen proaktiven Ansatz aufmerksam werden, ist mit einer verstärkten Nutzung der Sicherheitsfunktionen und -dienste von Binance zu rechnen. In den nächsten 7–10 Tagen könnte es zu einem möglichen Anstieg von 20%+ bei BNB kommen, während Trader in dieses sichere Asyl strömen. #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
27
Artikel
ClickFix: Wenn „Verifiziere, dass du ein Mensch bist“ der Angriff istClickFix ist eine schnell wachsende Betrugstechnik, die das Hacken deines Geräts überspringt und dich stattdessen dazu bringt, es selbst zu tun. Angreifer tarnen Malware als eine „Routinekorrektur“: ein CAPTCHA, das „nicht geladen“ werden konnte, ein dringendes „Systemupdate“, eine fehlerhafte Audio- oder Videomeldung vor einem Anruf oder ein Dokument, das „nicht angezeigt wird“, ohne zusätzliche Schritte.
Im Gegensatz zu herkömmlichen Methoden zur Verbreitung von Malware fordert ClickFix Nutzer oft nicht dazu auf, eine verdächtige Datei oder einen Anhang manuell herunterzuladen und zu öffnen. Stattdessen reicht es häufig, dass du einen Befehl kopierst, ihn einfügst und die Eingabetaste drückst.
ClickFix: Wenn „Verifiziere, dass du ein Mensch bist“ der Angriff ist
ClickFix ist eine schnell wachsende Betrugstechnik, die das Hacken deines Geräts überspringt und dich stattdessen dazu bringt, es selbst zu tun. Angreifer tarnen Malware als eine „Routinekorrektur“: ein CAPTCHA, das „nicht geladen“ werden konnte, ein dringendes „Systemupdate“, eine fehlerhafte Audio- oder Videomeldung vor einem Anruf oder ein Dokument, das „nicht angezeigt wird“, ohne zusätzliche Schritte.
Im Gegensatz zu herkömmlichen Methoden zur Verbreitung von Malware fordert ClickFix Nutzer oft nicht dazu auf, eine verdächtige Datei oder einen Anhang manuell herunterzuladen und zu öffnen. Stattdessen reicht es häufig, dass du einen Befehl kopierst, ihn einfügst und die Eingabetaste drückst.
Im Gegensatz zu herkömmlichen Methoden zur Verbreitung von Malware fordert ClickFix Nutzer oft nicht dazu auf, eine verdächtige Datei oder einen Anhang manuell herunterzuladen und zu öffnen. Stattdessen reicht es häufig, dass du einen Befehl kopierst, ihn einfügst und die Eingabetaste drückst.
2
8
908
📩 Phishing-E-Mails werden nicht immer von gefälschter oder verdächtig wirkender Infrastruktur versendet. Heutzutage missbrauchen Angreifer oft echte Plattformen und vertrauenswürdige Services, um bösartige E-Mails legitimer erscheinen zu lassen.
❓ Welche der folgenden Aussagen beschreibt diese wachsende Phishing-Taktik am besten?
A. Angreifer verlassen sich ausschließlich auf offensichtlich gefälschte Domains und verdächtige Server, um Phishing-E-Mails zu versenden.
B. Angreifer missbrauchen zunehmend legitime Cloud-, Benachrichtigungs- oder Automatisierungsplattformen, um bösartige E-Mails zuzustellen, die möglicherweise trotzdem Authentifizierungsprüfungen bestehen.
C. Angreifer können nur dann erfolgreich sein, wenn SPF, DKIM und DMARC vollständig fehlen.
Stimme unten ab 🗳️ Folge uns und schau in die Kommentare für die richtige Antwort 👇
#Binancesecurity
📩 Phishing-E-Mails werden nicht immer von gefälschter oder verdächtig wirkender Infrastruktur versendet. Heutzutage missbrauchen Angreifer oft echte Plattformen und vertrauenswürdige Services, um bösartige E-Mails legitimer erscheinen zu lassen.
❓ Welche der folgenden Aussagen beschreibt diese wachsende Phishing-Taktik am besten?
A. Angreifer verlassen sich ausschließlich auf offensichtlich gefälschte Domains und verdächtige Server, um Phishing-E-Mails zu versenden.
B. Angreifer missbrauchen zunehmend legitime Cloud-, Benachrichtigungs- oder Automatisierungsplattformen, um bösartige E-Mails zuzustellen, die möglicherweise trotzdem Authentifizierungsprüfungen bestehen.
C. Angreifer können nur dann erfolgreich sein, wenn SPF, DKIM und DMARC vollständig fehlen.
Stimme unten ab 🗳️ Folge uns und schau in die Kommentare für die richtige Antwort 👇
#Binancesecurity
❓ Welche der folgenden Aussagen beschreibt diese wachsende Phishing-Taktik am besten?
A. Angreifer verlassen sich ausschließlich auf offensichtlich gefälschte Domains und verdächtige Server, um Phishing-E-Mails zu versenden.
B. Angreifer missbrauchen zunehmend legitime Cloud-, Benachrichtigungs- oder Automatisierungsplattformen, um bösartige E-Mails zuzustellen, die möglicherweise trotzdem Authentifizierungsprüfungen bestehen.
C. Angreifer können nur dann erfolgreich sein, wenn SPF, DKIM und DMARC vollständig fehlen.
Stimme unten ab 🗳️ Folge uns und schau in die Kommentare für die richtige Antwort 👇
#Binancesecurity
A
33%
B
67%
C
0%
3 Stimmen • Abstimmung beendet
11
1
36
65.4k
🟡 Dein täglicher Sicherheitscheck beginnt jetzt. #Binancesecurity
🟡 Dein täglicher Sicherheitscheck beginnt jetzt. #Binancesecurity
4
486
·
--
Viele übersehen die Tatsache, dass Kryptowährungs-Sicherheitsvorfälle in der ersten Hälfte von 2026 zu einem Problem in Höhe von 1,1 Milliarden US-Dollar geworden sind – mit 212 Fällen kompromittierter Schlüssel und Vertragsfehlern, die unsere Netzwerke überfordern.
DAS SIGNAL: Binances eigene On-Chain-Daten #BinanceSecurity zeigen seit dem 1. Quartal 2026 einen deutlichen Anstieg verdächtiger Aktivitäten von Wallets, mit einem 30%igen Anstieg der Smart-Contract-Interaktionen pro Tag.
DIE INTERPRETATION: Dieser Anstieg verdächtiger Transaktionen deutet auf einen möglichen Anstieg von Copycat-Hacks hin – und macht die Wachsamkeit und Einsatzbereitschaft unserer Community wichtiger denn je.
DIE WATCH LIST: Die 10 am stärksten gefährdeten Verträge von #BinanceSmartChain nach Interaktionsanzahl. Verfolge alle nennenswerten Veränderungen in ihren Interaktionsmetriken und passe deine Handelsstrategie entsprechend an.
Wie wird der jüngste Anstieg bei Kryptowährungs-Sicherheitsvorfällen deine Investmentstrategie beeinflussen, und bist du bereit, den Hackern eine Schritt voraus zu sein?
Viele übersehen die Tatsache, dass Kryptowährungs-Sicherheitsvorfälle in der ersten Hälfte von 2026 zu einem Problem in Höhe von 1,1 Milliarden US-Dollar geworden sind – mit 212 Fällen kompromittierter Schlüssel und Vertragsfehlern, die unsere Netzwerke überfordern.
DAS SIGNAL: Binances eigene On-Chain-Daten #BinanceSecurity zeigen seit dem 1. Quartal 2026 einen deutlichen Anstieg verdächtiger Aktivitäten von Wallets, mit einem 30%igen Anstieg der Smart-Contract-Interaktionen pro Tag.
DIE INTERPRETATION: Dieser Anstieg verdächtiger Transaktionen deutet auf einen möglichen Anstieg von Copycat-Hacks hin – und macht die Wachsamkeit und Einsatzbereitschaft unserer Community wichtiger denn je.
DIE WATCH LIST: Die 10 am stärksten gefährdeten Verträge von #BinanceSmartChain nach Interaktionsanzahl. Verfolge alle nennenswerten Veränderungen in ihren Interaktionsmetriken und passe deine Handelsstrategie entsprechend an.
Wie wird der jüngste Anstieg bei Kryptowährungs-Sicherheitsvorfällen deine Investmentstrategie beeinflussen, und bist du bereit, den Hackern eine Schritt voraus zu sein?
DAS SIGNAL: Binances eigene On-Chain-Daten #BinanceSecurity zeigen seit dem 1. Quartal 2026 einen deutlichen Anstieg verdächtiger Aktivitäten von Wallets, mit einem 30%igen Anstieg der Smart-Contract-Interaktionen pro Tag.
DIE INTERPRETATION: Dieser Anstieg verdächtiger Transaktionen deutet auf einen möglichen Anstieg von Copycat-Hacks hin – und macht die Wachsamkeit und Einsatzbereitschaft unserer Community wichtiger denn je.
DIE WATCH LIST: Die 10 am stärksten gefährdeten Verträge von #BinanceSmartChain nach Interaktionsanzahl. Verfolge alle nennenswerten Veränderungen in ihren Interaktionsmetriken und passe deine Handelsstrategie entsprechend an.
Wie wird der jüngste Anstieg bei Kryptowährungs-Sicherheitsvorfällen deine Investmentstrategie beeinflussen, und bist du bereit, den Hackern eine Schritt voraus zu sein?
17
·
--
Artikel
Sicherheitswarnung: Zwei bösartige NPM-Pakete zielen auf Krypto-Wallets ab — Was du wissen musstDie 30-Sekunden-Zusammenfassung
Die Microsoft Bedrohungsanalyse hat zwei #NPM安全 Pakete identifiziert — forge-jsx und forge-jsxy — die eine fortschrittliche Malware verteilen, die in der Lage ist, deine Krypto-Wallets zu leeren, deine privaten Schlüssel zu stehlen und deine Browsererweiterungen (MetaMask, Phantom, Rabby und mehr) zu kompromittieren. Wenn du ein Entwickler bist oder Node.js-Tools verwendest, lies das bitte sorgfältig durch.
So funktioniert's
Die Pakete geben sich als das offizielle Autodesk Forge SDK aus, um legitim zu erscheinen. Nach der Installation über npm install platziert sich ein bösartiger Agent außerhalb des node_modules Ordners, wodurch er auch nach einem npm uninstall persistent bleibt. Deine gestohlenen Daten werden dann an von Angreifern kontrollierte Server exfiltriert.
Sicherheitswarnung: Zwei bösartige NPM-Pakete zielen auf Krypto-Wallets ab — Was du wissen musst
Die 30-Sekunden-Zusammenfassung
Die Microsoft Bedrohungsanalyse hat zwei #NPM安全 Pakete identifiziert — forge-jsx und forge-jsxy — die eine fortschrittliche Malware verteilen, die in der Lage ist, deine Krypto-Wallets zu leeren, deine privaten Schlüssel zu stehlen und deine Browsererweiterungen (MetaMask, Phantom, Rabby und mehr) zu kompromittieren. Wenn du ein Entwickler bist oder Node.js-Tools verwendest, lies das bitte sorgfältig durch.
So funktioniert's
Die Pakete geben sich als das offizielle Autodesk Forge SDK aus, um legitim zu erscheinen. Nach der Installation über npm install platziert sich ein bösartiger Agent außerhalb des node_modules Ordners, wodurch er auch nach einem npm uninstall persistent bleibt. Deine gestohlenen Daten werden dann an von Angreifern kontrollierte Server exfiltriert.
Die Microsoft Bedrohungsanalyse hat zwei #NPM安全 Pakete identifiziert — forge-jsx und forge-jsxy — die eine fortschrittliche Malware verteilen, die in der Lage ist, deine Krypto-Wallets zu leeren, deine privaten Schlüssel zu stehlen und deine Browsererweiterungen (MetaMask, Phantom, Rabby und mehr) zu kompromittieren. Wenn du ein Entwickler bist oder Node.js-Tools verwendest, lies das bitte sorgfältig durch.
So funktioniert's
Die Pakete geben sich als das offizielle Autodesk Forge SDK aus, um legitim zu erscheinen. Nach der Installation über npm install platziert sich ein bösartiger Agent außerhalb des node_modules Ordners, wodurch er auch nach einem npm uninstall persistent bleibt. Deine gestohlenen Daten werden dann an von Angreifern kontrollierte Server exfiltriert.
132
Du trittst einer Telegram-Gruppe bei, in der Mitglieder für einen „KI-gestützten“ Trading-Bot werben. Der Pitch klingt überzeugend:
🔶 Verspricht tägliche Renditen von 3–5% durch maschinelles Lernen
🔶 Zeigt Screenshots profitabler Trades
🔶 Enthält Videos von „Nutzern“
Du entscheidest dich, eine kleine Einzahlung zu testen. Innerhalb weniger Stunden zeigt das Dashboard Gewinne. Dann versuchst du auszuzahlen.
Zuerst wirst du aufgefordert, eine „Gebühr zur Freischaltung der Liquidität“ zu zahlen.
Dann wird dir gesagt, du müsstest eine höhere „Auszahlungsstufe“ erreichen, die nur durch die Anwerbung neuer Mitglieder freigeschaltet werden kann.
💭 Welches Warnsignal ist das stärkste Indiz für einen Betrug?
A. Versprechen garantierter täglicher Renditen
B. Gewinne, die direkt nach der Einzahlung angezeigt werden
C. Auszahlung blockiert durch zusätzliche Gebühren
D. Andere anwerben zu müssen, um Auszahlungen freizuschalten
#Binancesecurity #Cryptoscam
Du trittst einer Telegram-Gruppe bei, in der Mitglieder für einen „KI-gestützten“ Trading-Bot werben. Der Pitch klingt überzeugend:
🔶 Verspricht tägliche Renditen von 3–5% durch maschinelles Lernen
🔶 Zeigt Screenshots profitabler Trades
🔶 Enthält Videos von „Nutzern“
Du entscheidest dich, eine kleine Einzahlung zu testen. Innerhalb weniger Stunden zeigt das Dashboard Gewinne. Dann versuchst du auszuzahlen.
Zuerst wirst du aufgefordert, eine „Gebühr zur Freischaltung der Liquidität“ zu zahlen.
Dann wird dir gesagt, du müsstest eine höhere „Auszahlungsstufe“ erreichen, die nur durch die Anwerbung neuer Mitglieder freigeschaltet werden kann.
💭 Welches Warnsignal ist das stärkste Indiz für einen Betrug?
A. Versprechen garantierter täglicher Renditen
B. Gewinne, die direkt nach der Einzahlung angezeigt werden
C. Auszahlung blockiert durch zusätzliche Gebühren
D. Andere anwerben zu müssen, um Auszahlungen freizuschalten
#Binancesecurity #Cryptoscam
🔶 Verspricht tägliche Renditen von 3–5% durch maschinelles Lernen
🔶 Zeigt Screenshots profitabler Trades
🔶 Enthält Videos von „Nutzern“
Du entscheidest dich, eine kleine Einzahlung zu testen. Innerhalb weniger Stunden zeigt das Dashboard Gewinne. Dann versuchst du auszuzahlen.
Zuerst wirst du aufgefordert, eine „Gebühr zur Freischaltung der Liquidität“ zu zahlen.
Dann wird dir gesagt, du müsstest eine höhere „Auszahlungsstufe“ erreichen, die nur durch die Anwerbung neuer Mitglieder freigeschaltet werden kann.
💭 Welches Warnsignal ist das stärkste Indiz für einen Betrug?
A. Versprechen garantierter täglicher Renditen
B. Gewinne, die direkt nach der Einzahlung angezeigt werden
C. Auszahlung blockiert durch zusätzliche Gebühren
D. Andere anwerben zu müssen, um Auszahlungen freizuschalten
#Binancesecurity #Cryptoscam
A
40%
B
0%
C
40%
D
20%
5 Stimmen • Abstimmung beendet
53
4
97
212.8k
Artikel
Sicherheitswarnung: Gefälschte KI-Tool-Installer werden verwendet, um Malware zu verbreitenAktive Malware-Kampagnen nutzen die wachsende Beliebtheit von KI-Tools aus, um ahnungslose Nutzer ins Visier zu nehmen. Diese Angriffe basieren nicht primär auf Softwareanfälligkeiten oder Plattformverletzungen. Stattdessen zielen sie auf ein viel einfacheres Verhalten ab: Online nach KI-Tools wie Claude zu suchen und das herunterzuladen, was wie der offizielle Installer aussieht.
Angreifer nutzen das Vertrauen in bekannte Marken und ansprechende Oberflächen aus, um Malware zu verbreiten, die Geräte kompromittieren, Zugangsdaten stehlen und Krypto-bezogene Vermögenswerte ins Visier nehmen kann.
Sicherheitswarnung: Gefälschte KI-Tool-Installer werden verwendet, um Malware zu verbreiten
Aktive Malware-Kampagnen nutzen die wachsende Beliebtheit von KI-Tools aus, um ahnungslose Nutzer ins Visier zu nehmen. Diese Angriffe basieren nicht primär auf Softwareanfälligkeiten oder Plattformverletzungen. Stattdessen zielen sie auf ein viel einfacheres Verhalten ab: Online nach KI-Tools wie Claude zu suchen und das herunterzuladen, was wie der offizielle Installer aussieht.
Angreifer nutzen das Vertrauen in bekannte Marken und ansprechende Oberflächen aus, um Malware zu verbreiten, die Geräte kompromittieren, Zugangsdaten stehlen und Krypto-bezogene Vermögenswerte ins Visier nehmen kann.
Angreifer nutzen das Vertrauen in bekannte Marken und ansprechende Oberflächen aus, um Malware zu verbreiten, die Geräte kompromittieren, Zugangsdaten stehlen und Krypto-bezogene Vermögenswerte ins Visier nehmen kann.
1
1
8
483
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BOJRaisesRatesTo31YearHigh
96,443 Aufrufe
1,503 Kommentare
2
#BuffettStepsDownAsBerkshireChairman
44,064 Aufrufe
698 Kommentare
3
#XRPExchangeReservesHitSevenYearLow
49,034 Aufrufe
677 Kommentare
4
#HKCompletesFirstHKDStablecoinUseCase
86,272 Aufrufe
1,165 Kommentare
5
#VietnamPlansFirstCryptoLicensesIn2026
54,237 Aufrufe
813 Kommentare
6
#BTCBreaks80K
387,434 Aufrufe
4,696 Kommentare
7
#比特币突破8万
161,711 Aufrufe
505 Kommentare
8
#BitcoinMarketCapTopsTesla
83,522 Aufrufe
1,078 Kommentare
9
#SOLJumpsAbout10%
90,426 Aufrufe
1,055 Kommentare
10
#EthereumReclaims$2600
8,151 Aufrufe
118 Kommentare